Funktioniert Clerk in China? Datenresidenz, PIPL-Grenzübertritt & Nutzeridentitäts-Daten
Clerk ist einsteckbare Authentifizierung, die eigentliche China-Frage ist also nicht, ob der Login-Bildschirm lädt — sie ist, wo die Identitätsdaten Ihrer China-Nutzer leben. Clerks eigene Sicherheitsseite sagt, es biete keine regionale Datenresidenz oder Regionsauswahl: Alles ist US-gehostet (Google Cloud und Cloudflare), die E-Mails, Telefonnummern, Profile, Authentifizierungsfaktoren und Sitzungen, die es für Ihre Festland-Nutzer hält, ruhen also offshore, was ihre Erhebung zu einem Grenztransfer personenbezogener Daten nach PIPL macht. Ein Compliance-zuerst-Blick auf die Datenresidenz-, Einwilligungs- und ICP-Fragen — und den rechtmäßigen inländischen Weg.
Funktioniert Clerk in China?
Ob Sie Clerk für ein Festland-China-Publikum betreiben können, ist zuerst eine Datenresidenz- und Einwilligungsfrage nach PIPL, keine Geschwindigkeitsfrage. Clerk ist einsteckbare Authentifizierung — es hält die E-Mail-Adressen, Telefonnummern, Profile, Authentifizierungsfaktoren und Sitzungen Ihrer Nutzer —, und wo es diese Identitätsdaten hält, ist, worauf Chinas Recht reagiert.
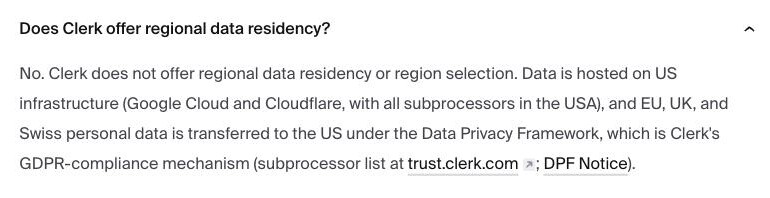
Clerks eigene Sicherheitsseite ist unverblümt: Es „does not offer regional data residency or region selection“, und Daten sind „hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)“. Der Identitäts-Datensatz jedes China-Nutzers, der sich anmeldet, sitzt also offshore — ein Grenztransfer personenbezogener Daten, den PIPL regelt (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40), mit einer inländischen Speicherpflicht für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Authentifizierungsdaten können auch als sensible personenbezogene Daten zählen, was eine verschärfte Einwilligungspflicht trägt. Die Tabelle unten ist Clerks eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind, und es lohnt, es mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Die Identitätsdaten Ihrer China-Nutzer (E-Mails, Telefone, Profile, Auth-Faktoren, Sitzungen) werden in den USA gehostet — nicht im Festland
- ! Sie in ein US-gehostetes Clerk zu erheben, ist ein Grenztransfer personenbezogener Daten — PIPL gilt
- ✕ Clerk bietet keine regionale Datenresidenz oder Regionsauswahl — keine Festlandchina-Region (und keine EU-Region)
- ! Authentifizierungsdaten können sensible PI einschließen — eine verschärfte Pflicht zur gesonderten Einwilligung obendrauf
- ! Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen schulden inländische Speicherung, die ein US-gehostetes Konto nicht erfüllen kann (PIPL Art. 40; CSL Art. 39)
- ✓ Ein rechtskonformer Weg existiert — eine China-residente Identitäts-Grundlage plus ICP-gemeldete inländische Auslieferung, als Overlay, ohne Neuaufbau
Was die offizielle Clerk-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Clerk sagt klar, dass es keine regionale Datenresidenz bietet. Auf seiner eigenen Sicherheitsseite beantwortet Clerk „Does Clerk offer regional data residency?“ mit: „No. Clerk does not offer regional data residency or region selection. Data is hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)…“ Es gibt keine Festlandchina-Region — und keine EU-Region —, um die Identitätsdaten Ihrer China-Nutzer im Inland zu halten, sie in Clerk zu erheben, ist also ein Grenztransfer personenbezogener Daten nach PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40). | Clerk — Security and Compliance at a Glance (FAQ: regional data residency; last reviewed by Clerk 2026-08-17), abgerufen 2026-10-09; PIPL Articles 38–40 |
| Es gibt keine nähere Region, auf die umzuschalten wäre. Clerks Sicherheitsseite gibt an, seine Daten seien „hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)“, und dass „EU, UK, and Swiss personal data is transferred to the US under the Data Privacy Framework“ — Clerks DSGVO-Compliance-Mechanismus, selbst-zertifiziert wirksam 22. Februar 2024. Selbst EU-, UK- und Schweiz-Daten enden also in den USA; China-Identitätsdaten im Inland zu halten, ist keine Einstellung zum Umschalten, sondern eine China-residente Grundlage zum Aufstellen. | Clerk — Security and Compliance at a Glance (FAQ: regional data residency; DPF self-certification), abgerufen 2026-10-09 |
| Was Clerk speichert, ist die Identität Ihrer China-Nutzer — und manches davon kann sensibel sein. Clerk ist einsteckbare Authentifizierung und Nutzerverwaltung: Es hält die E-Mail-Adressen, Telefonnummern, Profilfelder, Authentifizierungsfaktoren und Live-Sitzungen aller, die sich in Ihrer App anmelden. Für Nutzer in Festlandchina ist das ein fortlaufender Datensatz identifizierbarer Personen, gehalten in einem US-gehosteten Dienst, und manche Felder — ein biometrischer Faktor hinter einem Passkey oder Daten über einen Minderjährigen unter 14 — können als sensible personenbezogene Daten nach PIPL zählen, was eine verschärfte, spezifische Einwilligung und einen Notwendigkeitstest zur gewöhnlichen Transferpflicht hinzufügt. | Clerk product & security documentation (user, session and authentication data), abgerufen 2026-10-09; PIPL Articles 28–29 (sensitive personal information) |
| Für manche Verarbeiter müssen die Daten in China bleiben — und den Login aus dem Festland heraus zu bedienen, löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in Volumen bewegt, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein US-gehostetes Clerk-Konto nicht erfüllen kann. Und jede öffentlichkeitsgerichtete App, die tatsächlich aus China heraus bedient wird, muss eine ICP-Beian tragen (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), gebunden an eine Festland-Hosting-Ressource, die Clerk nicht bereitstellt. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine App, die ihre Nutzer mit Clerk anmeldet, ist der erste Instinkt zu fragen, ob der Login-Bildschirm überhaupt aus Festlandchina lädt. Auf der Leitung ist das die einfache Hälfte — und es ist nicht, wo die China-Entscheidung geklärt wird. Clerk ist einsteckbare Authentifizierung: Es hält die Identität aller, die sich anmelden — ihre E-Mail-Adressen, Telefonnummern, Profilfelder, die Authentifizierungsfaktoren, die sie registrieren, und ihre Live-Sitzungen. Für Ihre Nutzer in China ist die Frage, die tatsächlich entscheidet, ob Sie es betreiben dürfen, wo diese Identitätsdaten zur Ruhe kommen und ob sie überhaupt eine Rechtsgrundlage hatten, das Land zu verlassen. Das ist eine Datenresidenz- und Einwilligungsfrage nach Chinas Recht, und Clerk beantwortet die erste Hälfte davon in seinen eigenen Worten.
Clerks Sicherheitsseite ist ungewöhnlich direkt darüber: Es bietet keine regionale Datenresidenz oder Regionsauswahl. Jedes Konto — und jeder Identitäts-Datensatz darin — ist auf US-Infrastruktur gehostet. In dem Moment also, in dem sich eine Person in China anmeldet, sitzen die personenbezogenen Daten, die Clerk über sie speichert, offshore, und ein anderes Rechtsgebiet entscheidet, ob das erlaubt war.
Clerk in China auf einen Blick
| Worüber es entscheidet | In Clerks eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Clerk ist ein einsteckbarer Authentifizierungs- und Nutzerverwaltungs-Dienst, eingebettet in Ihre Web- oder Mobile-App. Es speichert die Endnutzer-Identität, die es verwaltet — E-Mail-Adressen, Telefonnummern, Profildaten, Authentifizierungsfaktoren und Sitzungen —, es hält also einen Live-Datensatz identifizierbarer Personen. |
| Ist es aus dem Festland erreichbar? | Erreichbarkeit ist die operative Hälfte, nicht die Entscheidung. Ihre Anmelde- und App-Oberfläche hängt davon ab, dass Clerks Frontend-API und Client-Bundle aus dem Festland auflösen, ausgeliefert von Clerks US- und globalem Edge; Grenz-Aufrufe können inkonsistent sein. Das ist eine operative Angelegenheit (unten), nicht, was entscheidet, ob Sie Clerk nutzen dürfen — und 21YunBox verwendet oder empfiehlt niemals einen Weg um eine Netzwerk-Beschränkung herum. |
| Wo sitzen die Identitätsdaten? | Offshore. Nach Clerks eigener Sicherheitsseite „does not offer regional data residency or region selection“, und Daten sind „hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)“. Es gibt keine Festlandchina-Region — und auch keine EU-Region. |
| China-Identitätsdaten darin erheben | Die E-Mails, Telefone, Profile, Auth-Faktoren und Sitzungen sind personenbezogene Daten. Sie in einem US-gehosteten Clerk zu halten, ist ein Grenztransfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Authentifizierungsdaten können sensible personenbezogene Daten einschließen (ein biometrischer Faktor hinter einem Passkey oder jegliche Daten über einen Minderjährigen unter 14), was eine verschärfte Einwilligungs- und Notwendigkeitspflicht trägt. Für einen Betreiber kritischer Informationsinfrastruktur setzt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht, die eine US-Region nicht erfüllen kann. |
| Die Öffentlichkeit bedienen | Die auf China ausgerichtete Login- und App-Oberfläche ist selbst ein öffentlicher Internetdienst im Festland, sie aus China heraus zu bedienen, hängt also an einer ICP-Beian, gebunden an eine Festland-Hosting-Ressource — die Clerks US-Hosting nicht halten kann. |
| Der rechtmäßige Weg | Stellen Sie die Identitätsdaten der China-Nutzer auf eine China-residente Grundlage — eingewilligte inländische Speicherung oder ein China-residentes Authentifizierungs-Deployment für die China-App-Oberfläche —, senden Sie offshore nur, was rechtmäßig gehen darf, und liefern Sie die auf China ausgerichtete App im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung. |
Verfügbarkeit: erreichbar oder nicht, die Entscheidung ist, wo die Identitätsdaten leben
Clerks China-Haltung wird davon gesetzt, wo es Daten hält, nicht von einem Ladezeit-Test. Seine Anmelde-Widgets, gehosteten Seiten und die Frontend-API werden vom Browser oder der App aufgerufen, und das Client-Bundle und die API müssen von dort auflösen, wo ein Nutzer sitzt — das Festland eingeschlossen. Ob dieser Weg aus China heraus konsistent ist, ist eine echte operative Frage, und wir behandeln sie als solche: Es ist die Auslieferungs-Hälfte, weiter unten behandelt, nicht die rechtliche Hälfte, die entscheidet, ob Sie Clerk überhaupt nutzen dürfen. Aus diesem Grund veröffentlicht diese Seite keine eigene China-Latenz- oder Erreichbarkeitszahl für Clerk — Geschwindigkeit ist nicht die Achse für eine Entscheidung, die an Residenz und Einwilligung hängt.
Eines sagen wir klar: Wo Grenz-Aufrufe inkonsistent sind, ist die Versuchung, sie durch einen Netzwerk-Behelf zu erzwingen. 21YunBox verwendet noch empfiehlt irgendeine solche Umgehung — sie ist sowohl ein Compliance-Risiko als auch neben der Sache. Die produktive Frage ist, wie man die China-Identitätsdaten auf einer rechtmäßigen Grundlage hält.
Der Identitäts-Datensatz sind personenbezogene Daten — und Clerk hält ihn offshore
Hier ist das Tor, das die meisten Teams verpassen. Ein in den USA gehostetes Clerk-Konto ist per Definition außerhalb des Festlands. Die Identitäts-Datensätze, die es für Ihre Nutzer in China hält — ihre E-Mail-Adressen, Telefonnummern, Profilfelder, die Authentifizierungsfaktoren, die sie registrieren, und die Sitzungen, die sie öffnen —, sind personenbezogene Daten, und sie in einem US-gehosteten Clerk zu speichern, ist ein Grenztransfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter — Sie, dessen App Clerk einbettet, nicht Clerk, den Auftragsverarbeiter: Art. 38–40 erfordern Mitteilung, eine gesonderte Einwilligung, getrennt von jeglicher allgemeinen Zustimmung, Ihre App zu nutzen, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Authentifizierungsdaten erhöhen den Einsatz weiter. Manches von dem, was Clerk hält, um einen Nutzer anzumelden — ein biometrischer Faktor hinter einem Passkey oder jegliche Daten, die einem Minderjährigen unter 14 gehören —, kann als sensible personenbezogene Daten nach PIPL zählen, was eine verschärfte, spezifische Einwilligung und einen Notwendigkeitstest obendrauf auf die gewöhnliche Transferpflicht trägt. Ob ein von Ihnen erhobenes Feld sensibel ist und was Ihr Einwilligungs-Fluss sagen muss, ist eine mit Rechtsbeistand gegen das, was Sie tatsächlich in Clerk aktivieren, zu klärende Frage.
Keine Regionsauswahl — also keine inländische Grundlage und kein ICP
Die übliche Notluke ist, den Anbieter auf eine nähere Region zu richten. Clerk schließt sie in klaren Worten: Es bietet überhaupt keine regionale Datenresidenz oder Regionsauswahl — keine Festlandchina-Region und keine EU-Region. Seine eigene Sicherheitsseite gibt an, dass Daten „hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)“ sind und dass „EU, UK, and Swiss personal data is transferred to the US under the Data Privacy Framework“. Es gibt also keine Einstellung zum Umschalten, die China-Identitätsdaten im Inland hält.
Das klärt zwei Dinge, bevor Performance je ins Bild kommt. Erstens Residenz: Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Datenlokalisierungs-Vorschrift wurde durch die am 1. Januar 2026 in Kraft getretene Änderung von 2025 umnummeriert, mit unveränderter Substanz)) — eine Pflicht, die ein US-gehostetes Konto nicht erfüllen kann. Oberhalb gewisser Mengen, oder wo die Daten als „wichtige Daten“ zählen, kann der Transfer auch Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas geht. Zweitens Lizenzierung: Die auf China ausgerichtete App oder Site, die den Clerk-Login präsentiert, ist ein öffentlicher Internetdienst im Festland, sie aus China heraus zu bedienen, hängt also an einer ICP-Beian (备案), gebunden an eine Festland-Hosting-Ressource — die Clerks US-Infrastruktur nicht halten kann.
Nichts davon ist ein Urteil, dass Clerk „gesperrt“ oder „illegal“ ist. Es ist eine Risikokarte: Welche Pflichten beißen, hängt von Ihrer Gesellschaft, den Identitätsdaten, die Ihre App erhebt, Ihrer Rolle als Verarbeiter nach chinesischem Recht und davon ab, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Ihr Anmelde-Fluss davon abhängt.
Warum „Clerk auf eine andere Region umschalten“ nicht die Abhilfe ist
Weil es keine andere Region gibt, auf die umzuschalten wäre. Clerk bietet keine Regionsauswahl, es gibt also keinen US-zu-EU-Schalter, nach dem zu greifen wäre — und selbst wenn es einen gäbe, sind weder die USA noch die EU in Festlandchina, keine würde also eine China-Residenzpflicht beantworten. In China erhobene Identitätsdaten im Inland zu halten, bedeutet, eine China-residente Grundlage dafür aufzustellen — eingewilligte inländische Speicherung und Verarbeitung oder ein China-residentes Authentifizierungs-Deployment für die China-App-Oberfläche — und offshore nur zu senden, was rechtmäßig gehen darf. Diese Aufteilung — was bleiben muss, was gehen darf — ist der Kern der Arbeit, und sie ist eine Rechtsfrage, bevor sie eine technische ist.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Authentifizierung für eine auf China ausgerichtete App zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — das Erheben der Daten identifizierbarer Nutzer und ihren Transfer offshore —, bestimmt, welche in China erhobenen Identitätsfelder im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-39-Speicherpflicht beißt und was Ihr Einwilligungs- und Mitteilungs-Fluss abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen eine China-residente Grundlage für die Identitätsdaten der China-Nutzer auf — eingewilligte inländische Speicherung oder ein China-residentes Authentifizierungs-Deployment, das die China-App-Oberfläche bedient —, sodass die Anmeldung, von der Ihre Nutzer abhängen, weiterläuft, während ihre Identitätsdaten aufhören, standardmäßig das Land zu verlassen, und Sie Clerk für die Märkte behalten, wo es Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichtete App, die diesen Login präsentiert, ist ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian- (备案-)Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — den 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist eine auf China ausgerichtete Anmeldung, die legal und rechtskonform für Ihre Nutzer in China läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzwerk-Beschränkung herum zu reichen: Wir lokalisieren, was im Land bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Daten nie heimlich aus China.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Clerk die Identitätsdaten meiner China-Nutzer in China?
Nein. Nach Clerks eigener Sicherheitsseite „does not offer regional data residency or region selection“, und Daten sind „hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)“. Die E-Mails, Telefonnummern, Profile, Authentifizierungsfaktoren und Sitzungen, die es für Ihre Festland-Nutzer hält, sitzen also offshore — ein Grenztransfer personenbezogener Daten nach PIPL, bei dem der Verarbeiter (Sie, dessen App Clerk einbettet — nicht Clerk) Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus schuldet.
Kann ich Clerk einfach auf eine China- oder EU-Region umschalten?
Nein — Clerk bietet überhaupt keine Regionsauswahl, es gibt also keine Festlandchina-Region und keine EU-Region, auf die umzuschalten wäre; EU-, UK- und Schweiz-Daten werden selbst unter dem Data Privacy Framework in die USA übertragen. Die Identitätsdaten Ihrer China-Nutzer im Inland zu halten, ist keine Einstellung zum Umschalten; es bedeutet, eine China-residente Grundlage für diese Daten aufzustellen — eingewilligte inländische Speicherung oder ein China-residentes Authentifizierungs-Deployment für die China-App-Oberfläche — und offshore nur zu senden, was rechtmäßig gehen darf. Behandeln Sie die Einzelheiten als eine Frage für Rechtsbeistand.
Kann 21YunBox helfen, unser Clerk-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kartiert Ihre PIPL-Grenzübertritts-, Einwilligungs- und Datenresidenz-Exponierung für die Identitätsdaten, die Clerk erhebt — gegen Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer —, lokalisiert diese China-Daten auf eine China-residente Grundlage und setzt die ICP-gemeldete, inländische Auslieferung auf, die eine rechtskonforme China-Präsenz braucht, vor der App, die Sie bereits betreiben. Wir verwenden oder empfehlen niemals irgendeine Form von Umgehung. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.


