¿Funciona AppsFlyer en China? Residencia de datos, ICP y reglas transfronterizas
AppsFlyer es un SDK de atribución móvil integrado en su aplicación que, por defecto, lee los identificadores de dispositivo de los usuarios en China y envía sus datos de instalación, eventos y atribución a los servidores de AppsFlyer en el extranjero. Un análisis centrado en el cumplimiento de las puertas del consentimiento separado de la PIPL, de la declaración del SDK y de la transferencia transfronteriza, que una prueba de «¿se dispara el píxel?» nunca ve.
¿Funciona AppsFlyer en China?
Si AppsFlyer «funciona» en China es una cuestión de consentimiento y de transferencia transfronteriza, no de si carga. AppsFlyer es un SDK de atribución móvil integrado en su aplicación; según su propia documentación, lee por defecto los identificadores de dispositivo de los usuarios en China y envía sus datos de instalación, eventos y atribución a sus servidores en el extranjero.
China no solo regula dónde reposan esos datos — regula el rastreador que los recoge. Las normas del MIIT y de la CAC sobre aplicaciones y SDK de terceros que recogen y utilizan ilegalmente información personal exigen declarar lo que se recoge y obtener el consentimiento antes de la recogida, y los artículos 13 y 23 de la PIPL exigen un consentimiento específico y separado, no uno agrupado del tipo «lo toma o lo deja». Un SDK activado por defecto que lee en silencio los ID de dispositivo es exactamente esa conducta, y los identificadores de dispositivo y los perfiles de comportamiento pueden ser información personal sensible (artículos 28–29). Enviarlos al extranjero es, además, una transferencia transfronteriza según los artículos 38 a 40.
AppsFlyer sí publica una configuración PIPL para el mercado chino y encamina los eventos de China a través de un nodo de ingesta en China — pero eso es minimización de datos y un punto de ingesta, no una garantía verificada de residencia en el continente. Nuestro equipo de China puede cartografiar con usted su exposición con AppsFlyer →
Instantánea de cumplimiento
- ! El SDK de AppsFlyer lee por defecto los ID de dispositivo de los usuarios en China y envía datos de eventos
- ! Esos eventos de dispositivo y de comportamiento cruzan la frontera — se aplican los artículos 38–40 de la PIPL
- ! China exige que la recogida del SDK se declare y se consienta antes de que se produzca
- ! No basta un consentimiento agrupado del tipo «lo toma o lo deja»; se exige consentimiento separado
- ! AppsFlyer opera un nodo de ingesta en China + una configuración PIPL — minimización, no residencia completa
- ✓ Puede existir una vía con residencia en China y con consentimiento — cartografíela con su asesoría legal y con nuestro equipo
Lo que la documentación oficial de AppsFlyer dice sobre China
| Hecho | Fuente primaria |
|---|---|
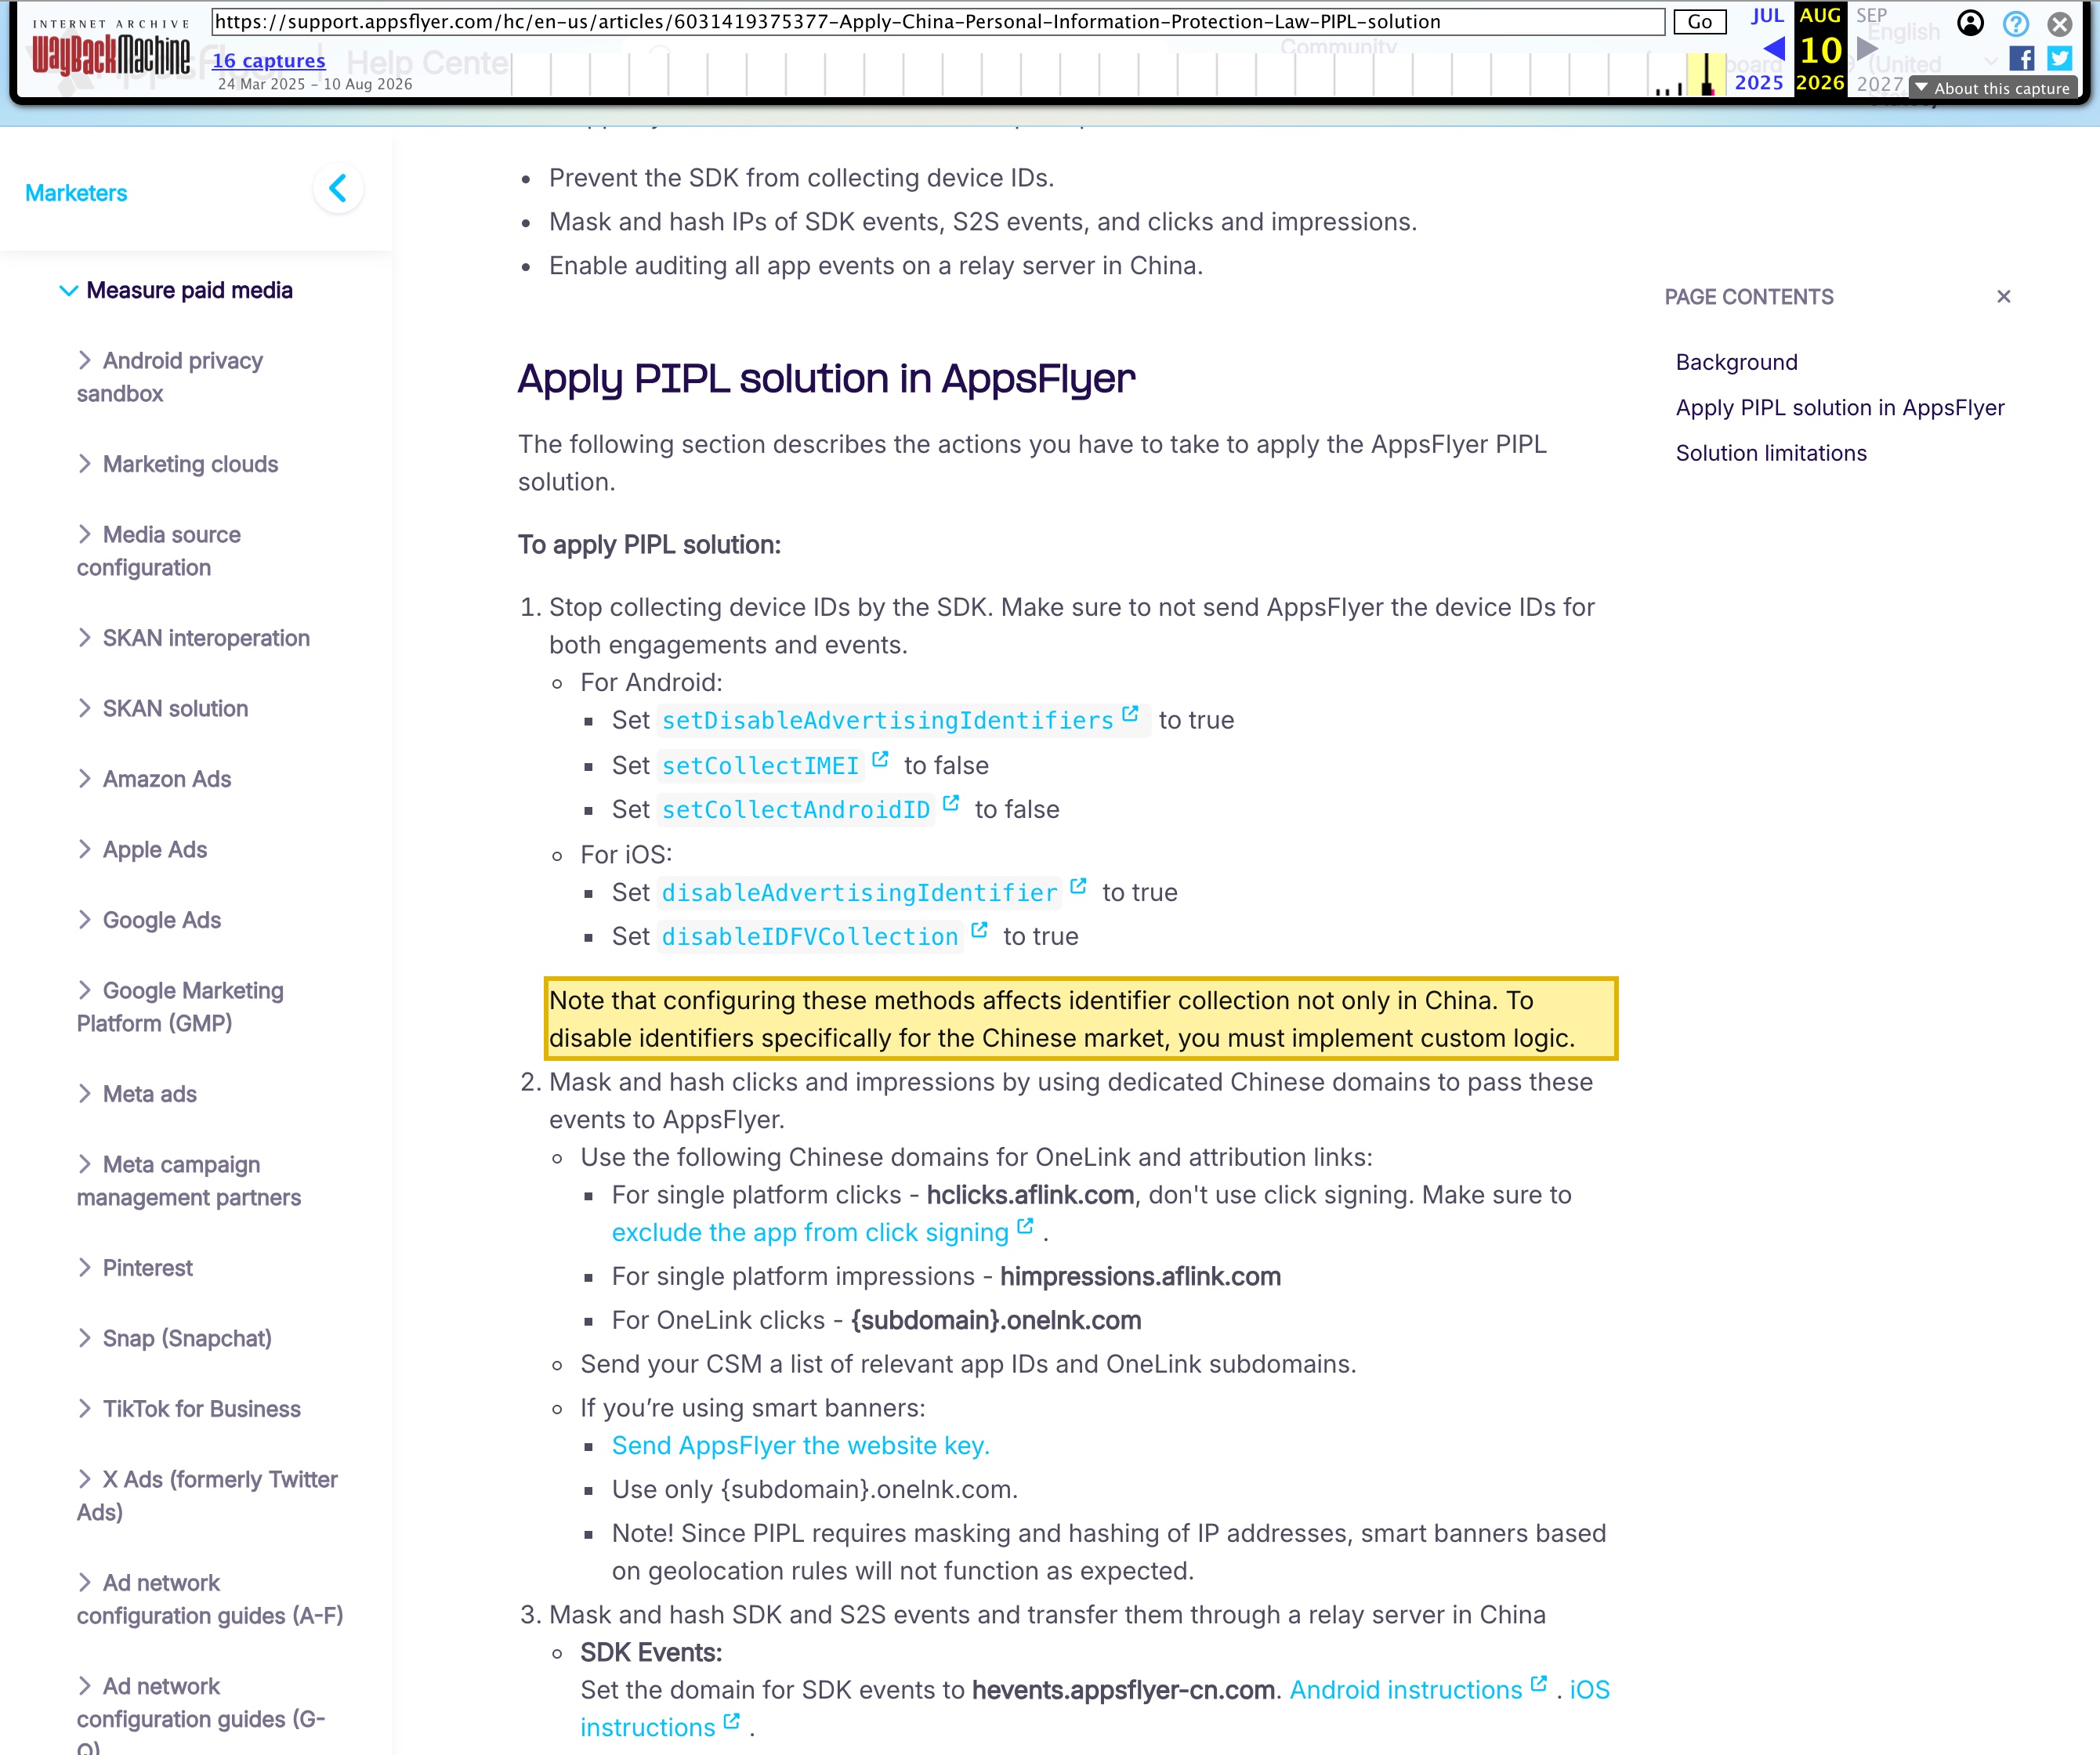
| En palabras de la propia AppsFlyer, su solución PIPL para China está “based on 3 principles: Prevent the SDK from collecting device IDs. Mask and hash IPs of SDK events, S2S events, and clicks and impressions. Enable auditing all app events on a relay server in China.” (basada en tres principios: impedir que el SDK recoja los ID de dispositivo; enmascarar y aplicar hash a las IP de los eventos del SDK, de los eventos S2S y de los clics e impresiones; y permitir auditar todos los eventos de la aplicación en un servidor de ingesta situado en China). La recogida está activada por defecto — la página señala que “to disable identifiers specifically for the Chinese market, you must implement custom logic,” (para desactivar los identificadores específicamente para el mercado chino, debe implementar una lógica personalizada), de modo que una aplicación que integra AppsFlyer y no hace nada lee por defecto los ID de dispositivo de los usuarios en China y envía sus eventos. | AppsFlyer Knowledge Base — Apply China Personal Information Protection Law (PIPL) solution, consultado el 2026-10-12 |
| La Services Privacy Policy de AppsFlyer enumera los datos de usuario final que recoge su SDK — identificadores de publicidad y de dispositivo (“IDFA (identifier for advertisers), Android ID (in Android devices); Google Advertiser ID”), la dirección IP, atributos del dispositivo y eventos de instalación e interacción — y afirma que “AppsFlyer may need to transfer Customer Data to countries other than the country from which the Data originated,” (AppsFlyer puede necesitar transferir los datos del cliente a países distintos del país en el que se originaron), con las transferencias a Estados Unidos regidas por cláusulas contractuales tipo. No indica ninguna región de almacenamiento en China continental; AppsFlyer se presenta como encargado del tratamiento que actúa siguiendo las instrucciones de su cliente, de modo que los deberes de la PIPL recaen sobre usted, el editor de la aplicación. | AppsFlyer Services Privacy Policy, consultado el 2026-10-12 |
| China regula el propio rastreador: las normas del MIIT y de la CAC sobre aplicaciones y SDK de terceros que recogen y utilizan ilegalmente información personal exigen declarar lo que se recoge y obtener el consentimiento antes de la recogida. Los artículos 13 y 23 de la PIPL exigen notificación y un consentimiento específico y separado para este tipo de rastreo — no un consentimiento agrupado (一揽子) —, y los identificadores de dispositivo y los perfiles de comportamiento pueden ser información personal sensible según los artículos 28 y 29, lo que añade un examen de necesidad y de consentimiento separado. | Ley de Protección de Información Personal de la RPC — traducción del texto oficial en 21YunBox |
| Enviar a servidores en el extranjero los identificadores de dispositivo y los eventos de atribución de los usuarios en China es una transferencia transfronteriza de datos personales según los artículos 38 a 40 de la PIPL, que exige un mecanismo de transferencia lícito — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en el continente. | Normas sobre transferencias transfronterizas de datos y Ley de Ciberseguridad de la RPC — traducciones de textos oficiales en 21YunBox |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para una aplicación móvil que llega a usuarios en China continental, la cuestión rara vez es si el SDK de AppsFlyer puede comunicarse con su servidor. AppsFlyer se ha esforzado por garantizar que pueda — publica enlaces de atribución para el mercado chino, encamina los eventos a través de un servidor de ingesta dentro de China y recurre a OAID e IMEI para la atribución en los dispositivos Android que no tienen Google Advertising ID. El SDK se dispara. Precisamente por eso, «¿funciona AppsFlyer en China?» es el lugar equivocado para detenerse. AppsFlyer es un SDK de medición y atribución móvil que usted integra dentro de su aplicación y, según su propia descripción, lee los identificadores de dispositivo de sus usuarios y envía sus datos de instalación, eventos y atribución de vuelta a AppsFlyer. En China, lo que decide si puede utilizarlo no es la latencia — es si declaró esa recogida y obtuvo el consentimiento antes de que se produjera, si los datos de dispositivo y de comportamiento que exporta pueden salir legalmente del país y bajo el registro de quién se encuentra la aplicación orientada a China. Son cuestiones de cumplimiento, y una comprobación de accesibilidad no responde a ninguna.
AppsFlyer en China de un vistazo
| Qué lo decide | En los propios términos de AppsFlyer — y la ley china |
|---|---|
| Qué recoge el SDK | Según la propia documentación de AppsFlyer: identificadores de dispositivo y de publicidad (IDFA / IDFV, Google Advertiser ID, Android ID — y en China, donde Google Play no está presente, OAID y, en versiones antiguas de Android, IMEI), la dirección IP, atributos del dispositivo y datos de instalación y de eventos dentro de la aplicación, cada uno etiquetado con un ID de instalación. Según la página PIPL de AppsFlyer, esta recogida está activada por defecto — desactivarla solo para China requiere “custom logic” (una lógica personalizada). |
| Dónde acaban los eventos | AppsFlyer es un SaaS en la nube en el extranjero. Su Services Privacy Policy indica que “may need to transfer Customer Data to countries other than the country from which the Data originated,” (puede necesitar transferir los datos del cliente a países distintos del país en el que se originaron), con las transferencias a Estados Unidos regidas por cláusulas contractuales tipo, y no indica ninguna región de almacenamiento en China continental. AppsFlyer sí opera un nodo de ingesta en China para su configuración PIPL, pero eso es minimización de datos y encaminamiento — no una garantía declarada de residencia para los datos de atribución almacenados. |
| Declarar y después consentir — la segunda mitad decisiva | Es la mitad que ninguna prueba de velocidad alcanza a ver. China regula específicamente el rastreador: las normas del MIIT y de la CAC sobre aplicaciones y SDK de terceros que recogen y utilizan ilegalmente información personal exigen declarar lo que se recoge y obtener el consentimiento antes de la recogida, y los artículos 13 y 23 de la PIPL exigen un consentimiento específico y separado — no uno agrupado (一揽子) del tipo «lo toma o lo deja». Un SDK activado por defecto que lee en silencio los ID de dispositivo es exactamente la conducta a la que apuntan esas normas. |
| Información personal sensible | Los identificadores de dispositivo persistentes y los perfiles de comportamiento y de atribución que construye el SDK pueden llegar a ser información personal sensible según los artículos 28 y 29 de la PIPL, que añaden, por encima de los datos personales ordinarios, un examen de propósito específico, necesidad y consentimiento separado. |
| El cruce de la frontera | Enviar esos identificadores de dispositivo y esos eventos a los servidores de AppsFlyer en el extranjero es una transferencia transfronteriza según los artículos 38 a 40 de la PIPL, que exige un mecanismo lícito — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en el continente. |
| La accesibilidad no es el eje | Como AppsFlyer creó dominios para China y un nodo de ingesta, el SDK sí se dispara en China — y por eso precisamente «¿carga el píxel?» no ve nada aquí. Lo que decide es si la recogida se declaró y se consintió, si los datos exportados pueden salir del país y si la aplicación orientada a China está registrada. 21YunBox mantiene los datos regulados dentro del país, en una vía con consentimiento, y registra por ICP y entrega de forma conforme la superficie orientada a China — el 21YunBox Optimizer — por delante de la configuración de AppsFlyer que ya utiliza. |
Qué recoge el SDK — y por qué «activado por defecto» es todo el problema
Empiece por lo que realmente sale del dispositivo. La Services Privacy Policy de AppsFlyer describe que el SDK lee identificadores de dispositivo y de publicidad — “IDFA (identifier for advertisers), Android ID (in Android devices); Google Advertiser ID” (IDFA, el identificador para anunciantes; Android ID, en dispositivos Android; y Google Advertiser ID) —, junto con la dirección IP, los atributos del dispositivo y del sistema operativo y el flujo de instalaciones, aperturas y eventos dentro de la aplicación que un profesional de marketing decide medir. En el mercado nacional chino, la combinación de identificadores cambia en lugar de reducirse: como Google Play Services no está presente en la mayoría de los dispositivos, la propia guía de AppsFlyer atribuye las instalaciones mediante OAID y, en Android 28 y versiones anteriores, mediante el IMEI del dispositivo. En cualquier caso, la materia prima de la atribución es un identificador persistente del teléfono de una persona real más un rastro de comportamiento de lo que hizo tras la instalación.
El problema de cumplimiento no es que esto sea posible — es que sea la opción por defecto. La página PIPL para China de AppsFlyer explica que impedir que el SDK recoja los ID de dispositivo exige que los desarrolladores activen indicadores concretos y que, para limitar esa supresión solo a China, “you must implement custom logic.” (debe implementar una lógica personalizada). Dicho llanamente: una aplicación que integra AppsFlyer y no toma ninguna medida deliberada lee por defecto los identificadores de dispositivo de los usuarios en China y envía sus eventos fuera del teléfono. Las normas chinas se basan en la premisa contraria — que no debe recogerse nada hasta que se haya declarado y consentido.
China regula el propio rastreador, no solo el destino
Esta es la parte a la que una comprobación de accesibilidad no puede llegar, y la que distingue un SDK de atribución de una aplicación corriente en el extranjero. China no solo pregunta dónde acaban los datos personales; regula el acto mismo de que un rastreador los recoja. Las normas del MIIT y de la CAC dirigidas a las aplicaciones y los SDK de terceros que «recogen y utilizan ilegalmente información personal» exigen que un rastreador declare lo que recoge y obtenga el consentimiento del usuario antes de que empiece la recogida. Los artículos 13 y 23 de la PIPL lo refuerzan: tratar datos personales requiere una base legal y una notificación clara, y cederlos a un tercero — que es lo que hace un SDK de atribución al enviar eventos a AppsFlyer — requiere un consentimiento específico y separado. Un único aviso agrupado del tipo «aceptar todo o salir» (一揽子同意) no lo cumple.
Añada la sensibilidad. Los identificadores de dispositivo persistentes y los perfiles de atribución y de comportamiento que compone el SDK pueden constituir información personal sensible según los artículos 28 y 29 de la PIPL, que exigen un propósito específico, una necesidad demostrada y su propio consentimiento separado. Un SDK activado por defecto que lee en silencio un ID de dispositivo y un rastro de comportamiento es, casi por definición, la conducta que estas normas se redactaron para frenar. Ninguna rapidez de ingesta cambia eso — la infracción, si la hay, se produjo en el momento de la recogida silenciosa, antes de cualquier ida y vuelta al servidor.
Transfronterizo por diseño — y lo que el nodo de ingesta de AppsFlyer en China promete y no promete
El segundo hecho regulado es el cruce de la frontera. Los identificadores de dispositivo y los eventos que el SDK recoge en China no se quedan sin más en el teléfono; se trasladan a AppsFlyer, y la Services Privacy Policy de AppsFlyer reconoce con franqueza que “may need to transfer Customer Data to countries other than the country from which the Data originated,” (puede necesitar transferir los datos del cliente a países distintos del país en el que se originaron), con las transferencias a Estados Unidos regidas por cláusulas contractuales tipo. Eso es una transferencia transfronteriza de datos personales según los artículos 38 a 40 de la PIPL, y exige uno de los mecanismos de transferencia previstos por la ley — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que los datos personales generados en China se almacenen en el continente.
Aquí conviene describir con precisión la postura de AppsFlyer en China, porque es realmente distinta de la de un rastreador puramente en el extranjero — y realmente se queda corta de una residencia completa. AppsFlyer publica una configuración PIPL para el mercado chino cuyos principios declarados son impedir que el SDK recoja los ID de dispositivo, enmascarar y aplicar hash a las IP de los eventos del SDK, de servidor a servidor, de clics y de impresiones, y auditar “all app events on a relay server in China.” (todos los eventos de la aplicación en un servidor de ingesta situado en China). Es un nodo significativo de recogida e ingesta dentro del país. Pero es una configuración que aplica usted para reducir y encaminar los datos, no una declaración de que los datos de atribución de sus usuarios en China se almacenan y se conservan en China continental. La propia política de privacidad de AppsFlyer menciona la transferencia transfronteriza y ninguna región de almacenamiento en el continente. Así que puede existir una vía con residencia en China — y vale la pena explorarla —, pero su alcance exacto, y si cumple sus deberes de los artículos 38 a 40 y del artículo 39, es algo que debe confirmar con su asesoría legal y con AppsFlyer antes de que su programa en China dependa de ello.
Por qué «¿se dispara el píxel?» pasa todo esto por alto
AppsFlyer no es un rastreador que no logra cargar en China — al contrario. Incluye dominios para China, un nodo de ingesta en China y atribución mediante OAID/IMEI precisamente para que sí se dispare. Por eso mismo una prueba de accesibilidad es el instrumento equivocado. Preguntar «¿llegó un evento al servidor?» no le dice nada sobre si la recogida se declaró y se consintió por separado, si se leyeron identificadores de dispositivo persistentes y un perfil de comportamiento como información personal sensible sin la base de los artículos 28 y 29, si los datos cruzaron legalmente la frontera conforme a los artículos 38 a 40 ni si la aplicación orientada a China que lleva el SDK está registrada. La exposición es silenciosa y duradera: reside en el consentimiento que el SDK nunca pidió y en los datos que exporta por defecto, no en una cifra de latencia.
Esto es un mapa de riesgo, no un veredicto de que AppsFlyer esté «bloqueado» o sea «ilegal» en China. Qué deberes afectan a su caso depende de su entidad, de qué SDK y flujos de AppsFlyer incluye realmente su aplicación, de lo que recoge cada uno, de su función según la ley china y de sus volúmenes de datos — conviene concretar los detalles con su asesoría legal antes de que su medición en China dependa de ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de ejecutar la atribución móvil para un público en China, y se sitúa por delante de la configuración de AppsFlyer que su equipo ya utiliza — sin reconstruir, sin un segundo stack de medición y sin abandonar AppsFlyer.
Primero, cartografiar: nuestro equipo de China inventaría exactamente lo que recoge su integración de AppsFlyer — qué identificadores lee el SDK (IDFA/IDFV, Google Advertiser ID, Android ID, OAID, IMEI), qué eventos de instalación y dentro de la aplicación envía, dónde se alojan y transfieren esos eventos y en qué base de consentimiento se apoya cada flujo —, junto con la situación de registro de la aplicación o superficie orientada a China que lo integra. Nosotros construimos el panorama técnico; las conclusiones jurídicas se resuelven con su asesoría legal.
Después, localizar / gobernar: le ayudamos a anteponer a la recogida la base de declarar primero y consentir después que exige la ley china — la notificación del artículo 13/23 y el consentimiento específico y separado que necesitan estos rastreadores, con el tratamiento de los artículos 28 y 29 allí donde los identificadores de dispositivo y los perfiles de comportamiento sean sensibles — y a mantener los datos regulados de China en una vía legal dentro del país, en lugar de dejar que el SDK extraiga por defecto los datos del dispositivo. Localizar significa mantener los datos dentro del país; nunca significa una vía que traslade subrepticiamente datos personales a través de la frontera.
Por último, entregar: cualquier aplicación o superficie pública orientada a China que publique para usuarios del continente es un servicio de información en internet, de modo que conlleva un deber de registro ICP (备案) vinculado a un recurso de alojamiento en el continente y necesita una entrega conforme dentro del país. 21YunBox lo pone en marcha — el 21YunBox Optimizer — por delante de lo que ya utiliza. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley dice que debe quedarse, entregamos el resto de forma conforme desde dentro del continente y nunca trasladamos subrepticiamente datos personales a través de la frontera. Hacer que un rastreador en el extranjero sea simplemente accesible no es la respuesta — AppsFlyer ya es accesible en China; la respuesta es mantener los datos regulados dentro del país en una vía declarada, consentida y (cuando sea necesario) registrada. 21YunBox es una capa de cumplimiento y un socio de AppsFlyer, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- La Ley de Protección de Información Personal de China (PIPL)
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está AppsFlyer bloqueado en China?
No. AppsFlyer publica dominios de atribución para el mercado chino y un servidor de ingesta en China, y atribuye las instalaciones de Android mediante OAID o IMEI cuando no existe el Advertising ID de Google, de modo que el SDK es accesible y la medición funciona. La accesibilidad no es la cuestión de cumplimiento — la exposición es que el SDK lee por defecto los identificadores de dispositivo de los usuarios en China y envía los datos de instalación y de eventos a los servidores de AppsFlyer en el extranjero, salvo que usted configure otra cosa y gestione el consentimiento.
¿Almacena AppsFlyer en China continental los datos de mis usuarios chinos?
No como garantía declarada. La propia política de privacidad de AppsFlyer describe transferencias transfronterizas (con las transferencias a Estados Unidos sujetas a cláusulas contractuales tipo) y no indica ninguna región de almacenamiento en China continental. Su solución PIPL para China es una configuración de minimización de datos más un nodo de ingesta y auditoría en China — algo significativo, pero no un compromiso verificado de residencia de extremo a extremo para los datos de atribución almacenados. Puede existir una vía con residencia en China; confirme su alcance con su asesoría legal y con AppsFlyer antes de confiar en ella.
¿Qué exige China antes de que un SDK de atribución recoja datos?
Declarar lo que se recoge y obtener un consentimiento específico y separado antes de que empiece la recogida. Las normas chinas de gobernanza de aplicaciones y SDK (MIIT/CAC) y los artículos 13 y 23 de la PIPL no aceptan un consentimiento agrupado del tipo «lo toma o lo deja», y los identificadores de dispositivo y los perfiles de comportamiento pueden ser información personal sensible según los artículos 28 y 29. Un SDK activado por defecto que lee en silencio los ID de dispositivo es la conducta a la que apuntan esas normas — y por eso hacer que AppsFlyer sea simplemente accesible no lo vuelve conforme.


