AppsFlyer fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
AppsFlyer est un SDK d'attribution mobile embarqué dans votre application qui, par défaut, lit les identifiants d'appareil des utilisateurs chinois et envoie leurs données d'installation, d'événement et d'attribution aux serveurs à l'étranger d'AppsFlyer. Un regard, d'abord sous l'angle de la conformité, sur les portes du consentement distinct, de la déclaration de SDK et du transfert transfrontalier au titre de la PIPL qu'un test « le pixel se déclenche-t-il ? » ne voit jamais.
AppsFlyer fonctionne-t-il en Chine ?
Savoir si AppsFlyer « fonctionne » en Chine est une question de consentement et de transfrontalier, non de savoir s'il se charge. AppsFlyer est un SDK d'attribution mobile embarqué dans votre application ; selon sa propre documentation, il lit les identifiants d'appareil des utilisateurs en Chine par défaut et envoie leurs données d'installation, d'événement et d'attribution à ses serveurs à l'étranger.
La Chine ne régit pas seulement où ces données reposent — elle régit le traceur qui les collecte. Les règles du MIIT et de la CAC sur les applications et les SDK tiers qui collectent et utilisent illégalement des informations personnelles imposent de déclarer ce qui est collecté et d'obtenir le consentement avant la collecte, et les articles 13 et 23 de la PIPL exigent un consentement spécifique et distinct, non un consentement groupé à prendre ou à laisser. Un SDK activé par défaut qui lit silencieusement des identifiants d'appareil est exactement cette conduite, et les identifiants d'appareil et profils comportementaux peuvent être des informations personnelles sensibles (articles 28 et 29). Les envoyer à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 par-dessus.
AppsFlyer publie bien une configuration PIPL pour le marché chinois et achemine les événements chinois via un relais en Chine — mais c'est de la minimisation des données et un edge d'ingestion, non une garantie de résidence vérifiée sur le continent. Notre équipe Chine peut cartographier votre exposition AppsFlyer avec vous →
Aperçu de conformité
- ! Le SDK d'AppsFlyer lit les identifiants d'appareil des utilisateurs en Chine et envoie les données d'événement par défaut
- ! Ces événements d'appareil + comportementaux franchissent la frontière — les articles 38 à 40 de la PIPL s'appliquent
- ! La Chine veut que la collecte du SDK soit déclarée + consentie avant qu'elle n'ait lieu
- ! Un consentement groupé à prendre ou à laisser ne suffit pas ; un consentement distinct est requis
- ! AppsFlyer exploite un relais + une config PIPL en Chine — minimisation, non résidence complète
- ✓ Une voie résidente en Chine et consentie peut exister — cartographiez-la avec un conseil + notre équipe
Ce que la documentation officielle de AppsFlyer dit de la Chine
| Fait | Source primaire |
|---|---|
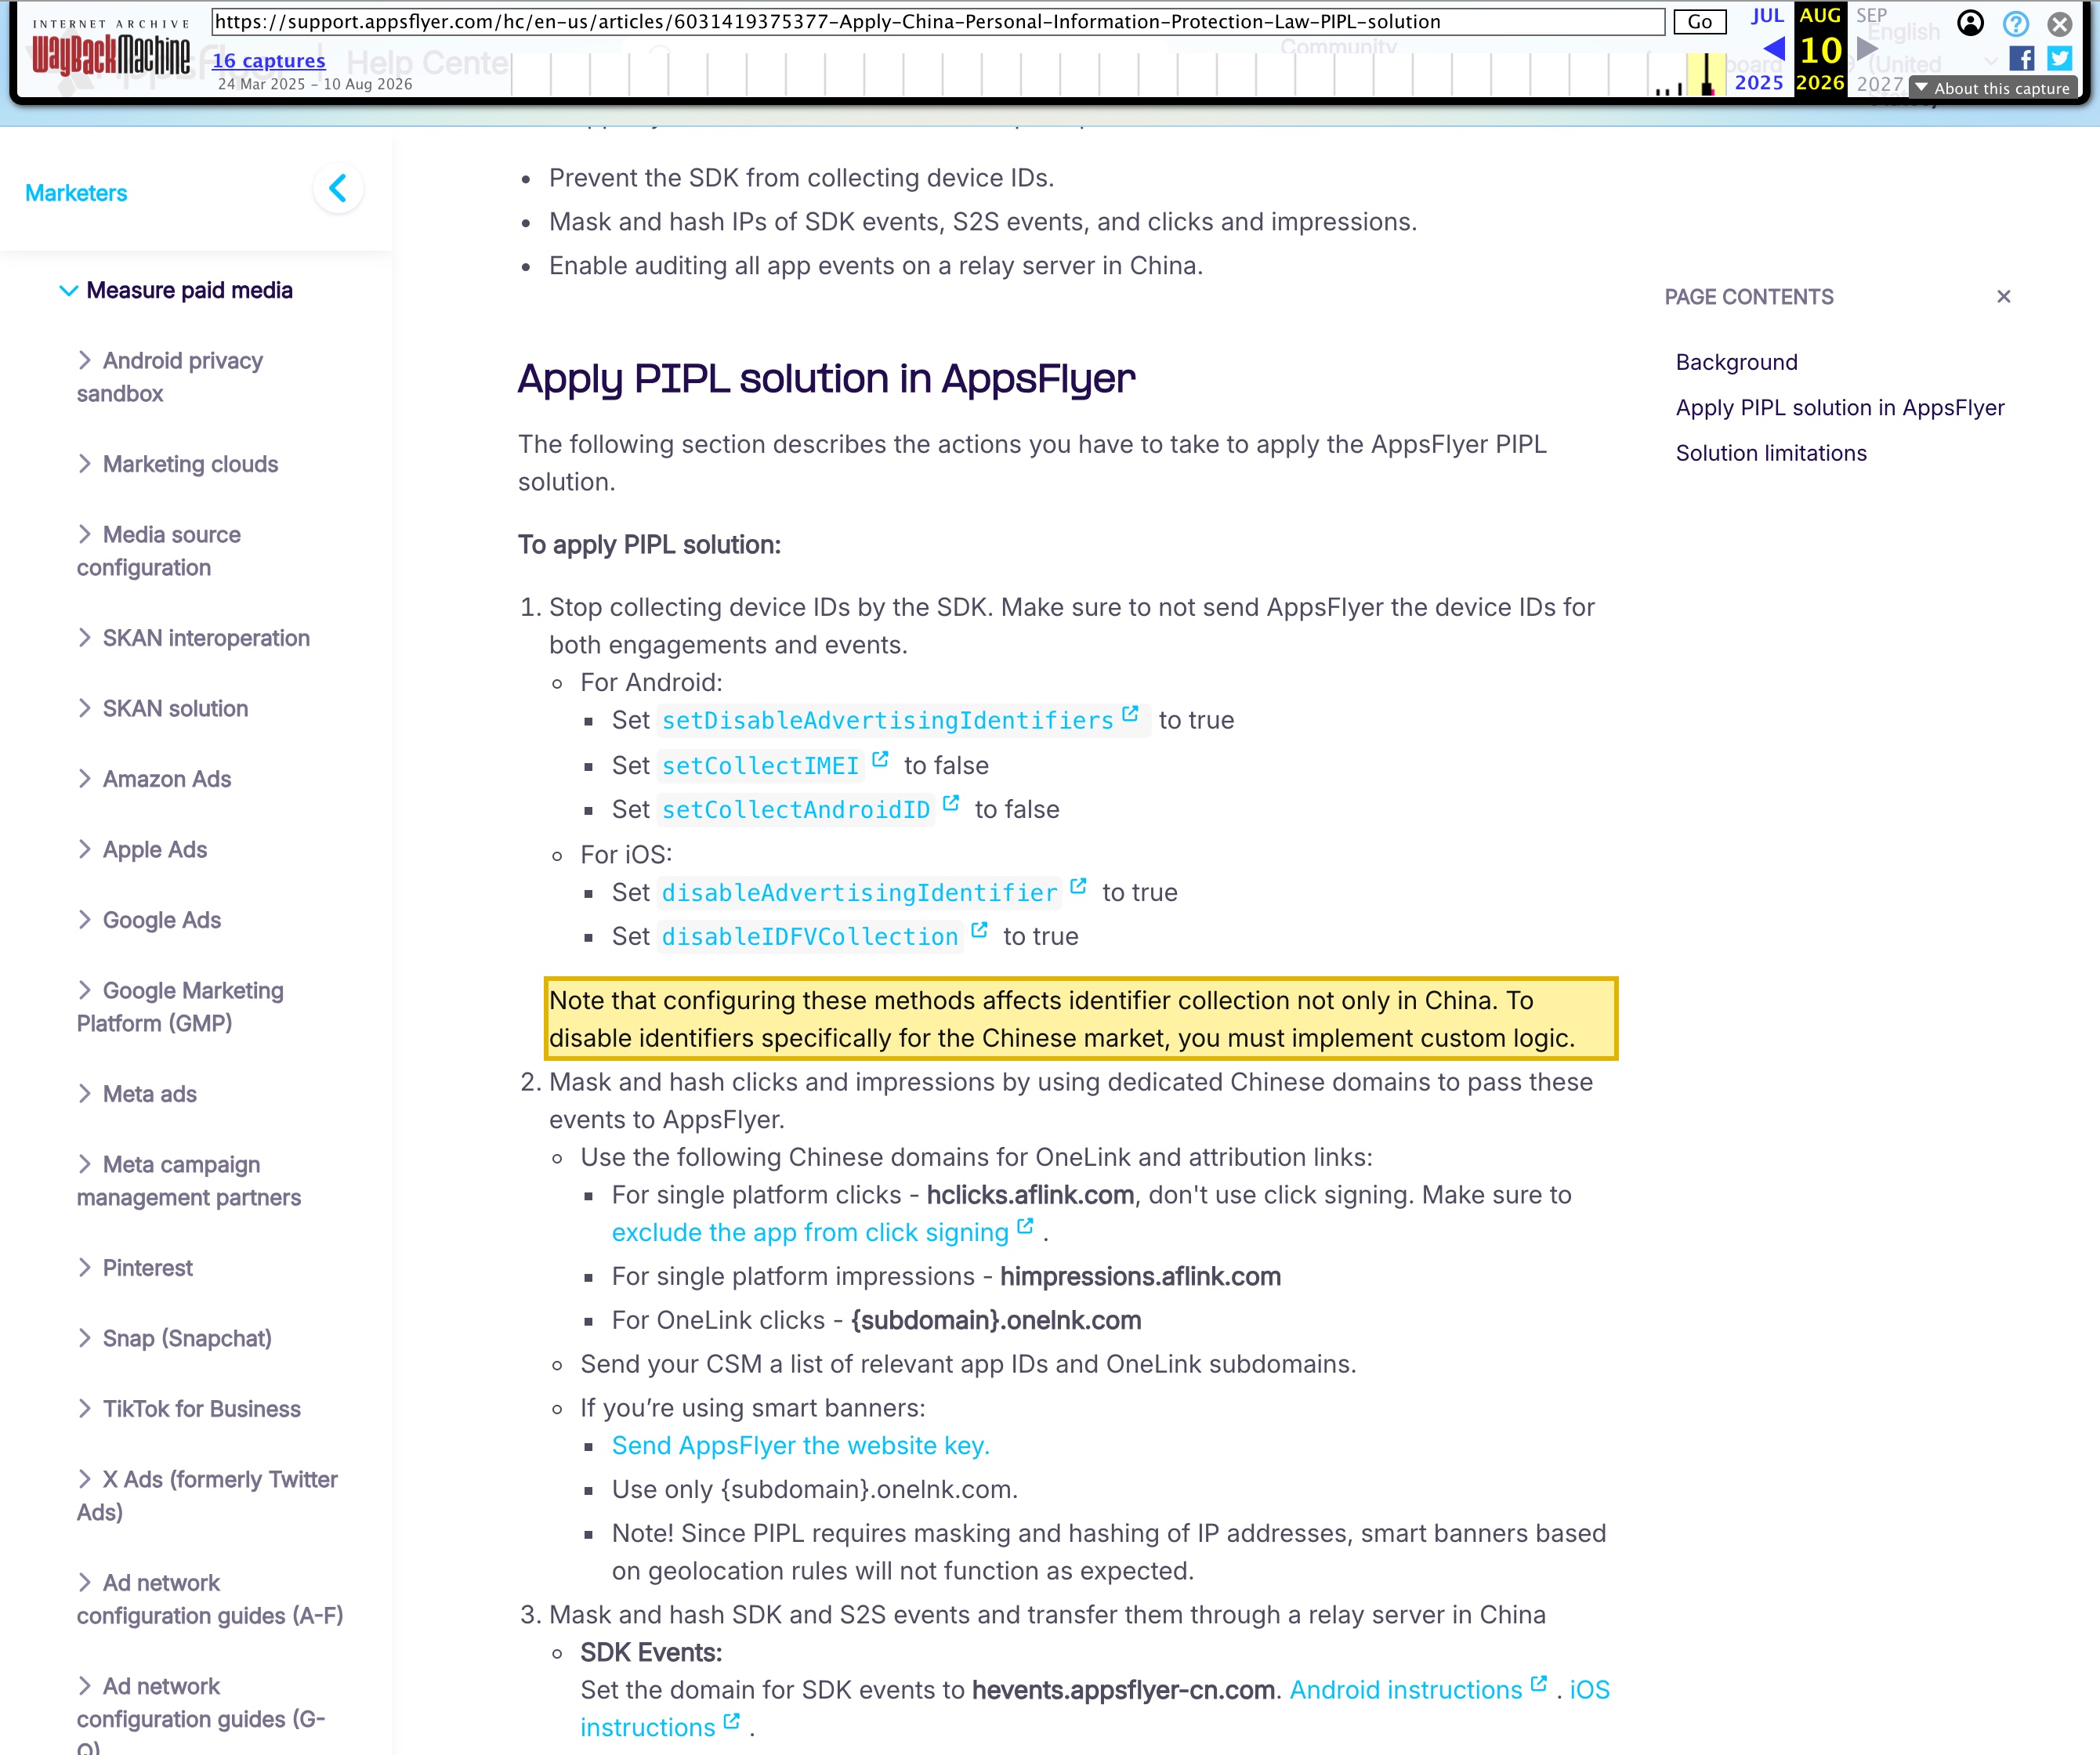
| Selon les termes mêmes d'AppsFlyer, sa solution China PIPL est “based on 3 principles: Prevent the SDK from collecting device IDs. Mask and hash IPs of SDK events, S2S events, and clicks and impressions. Enable auditing all app events on a relay server in China.” La collecte est activée par défaut — la page note que “to disable identifiers specifically for the Chinese market, you must implement custom logic,” de sorte qu'une application qui embarque AppsFlyer et ne prend aucune action lit les identifiants d'appareil des utilisateurs en Chine et expédie leurs événements par défaut. | AppsFlyer Knowledge Base — Apply China Personal Information Protection Law (PIPL) solution, consulté le 2026-10-12 |
| La Services Privacy Policy d'AppsFlyer énumère les données d'utilisateur final que son SDK collecte — identifiants publicitaires et d'appareil (“IDFA (identifier for advertisers), Android ID (in Android devices); Google Advertiser ID”), adresse IP, attributs d'appareil et événements d'installation/d'engagement — et indique qu'“AppsFlyer may need to transfer Customer Data to countries other than the country from which the Data originated,” avec les transferts vers les États-Unis régis par des clauses contractuelles types. Il ne nomme aucune région de stockage en Chine continentale ; AppsFlyer se positionne comme un sous-traitant agissant sur instructions de son client, de sorte que les obligations PIPL retombent sur vous, l'éditeur de l'application. | AppsFlyer Services Privacy Policy, consulté le 2026-10-12 |
| La Chine régit le traceur lui-même : les règles du MIIT et de la CAC sur les applications et les SDK tiers qui collectent et utilisent illégalement des informations personnelles imposent de déclarer ce qui est collecté et d'obtenir le consentement avant la collecte. Les articles 13 et 23 de la PIPL exigent une information et un consentement spécifique et distinct pour ce type de suivi — non un consentement groupé (一揽子) — et les identifiants d'appareil et profils comportementaux peuvent être des informations personnelles sensibles au titre des articles 28 et 29, ajoutant un test de nécessité et de consentement distinct. | Loi sur la protection des informations personnelles de la RPC — traduction gov-doc 21YunBox |
| Envoyer les identifiants d'appareil et événements d'attribution des utilisateurs en Chine à des serveurs à l'étranger est un transfert transfrontalier d'informations personnelles au titre des articles 38 à 40 de la PIPL, qui nécessite un mécanisme de transfert légal — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l'article 37) impose que les informations personnelles générées en Chine soient stockées sur le continent. | Règles de transfert transfrontalier de données et loi sur la cybersécurité de la RPC — traductions gov-doc 21YunBox |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Pour une application mobile qui atteint des utilisateurs en Chine continentale, la question est rarement de savoir si le SDK d’AppsFlyer peut appeler sa base. AppsFlyer a tout fait pour s’en assurer — il publie des liens d’attribution pour le marché chinois, achemine les événements via un serveur de relais à l’intérieur de la Chine, et se replie sur l’OAID et l’IMEI pour l’attribution sur les appareils Android qui n’ont pas de Google Advertising ID. Le SDK se déclenche. C’est précisément pourquoi « AppsFlyer fonctionne-t-il en Chine ? » est le mauvais endroit où s’arrêter. AppsFlyer est un SDK de mesure et d’attribution mobile que vous embarquez à l’intérieur de votre application, et selon sa propre description il lit les identifiants d’appareil de vos utilisateurs et expédie leurs données d’installation, d’événement et d’attribution vers AppsFlyer. En Chine, ce qui décide si vous pouvez l’exploiter n’est pas la latence — c’est de savoir si vous avez déclaré et obtenu le consentement pour cette collecte avant qu’elle n’ait lieu, si les données d’appareil et comportementales qu’il exporte peuvent légalement quitter le pays, et sur la déclaration de qui repose l’application tournée vers la Chine. Ce sont des questions de conformité, et une vérification d’accessibilité n’en répond à aucune.
AppsFlyer en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'AppsFlyer — et au regard du droit chinois |
|---|---|
| Ce que le SDK collecte | Selon la propre documentation d'AppsFlyer : identifiants d'appareil et publicitaires (IDFA / IDFV, Google Advertiser ID, Android ID — et en Chine, où Google Play est absent, OAID et, sur Android plus ancien, IMEI), adresse IP, attributs d'appareil, et données d'installation plus d'événement in-app, chacune étiquetée d'un identifiant d'installation. Selon sa page PIPL, cette collecte est activée par défaut — la désactiver pour la seule Chine demande une “custom logic.” |
| Où les événements viennent reposer | AppsFlyer est un SaaS cloud à l'étranger. Sa Services Privacy Policy indique qu'il “may need to transfer Customer Data to countries other than the country from which the Data originated,” avec les transferts vers les États-Unis régis par des clauses contractuelles types, et il ne nomme aucune région de stockage en Chine continentale. AppsFlyer exploite bien un edge de relais/d'ingestion en Chine pour sa configuration PIPL, mais c'est de la minimisation des données et du routage — non une garantie déclarée de résidence pour les données d'attribution stockées. |
| Déclarer puis consentir — la seconde moitié distinctive | C'est la moitié qu'un test de vitesse ne voit jamais. La Chine régit spécifiquement le traceur : les règles du MIIT / de la CAC sur les applications et les SDK tiers qui collectent et utilisent illégalement des informations personnelles imposent de déclarer ce qui est collecté et d'obtenir le consentement avant la collecte, et les articles 13 et 23 de la PIPL exigent un consentement spécifique et distinct — non un consentement groupé (一揽子) à prendre ou à laisser. Un SDK activé par défaut qui lit silencieusement des identifiants d'appareil est exactement la conduite que ces règles visent. |
| Informations personnelles sensibles | Les identifiants d'appareil persistants et les profils comportementaux / d'attribution que le SDK construit peuvent s'élever au rang d'informations personnelles sensibles au titre des articles 28 et 29 de la PIPL, qui ajoutent un test de finalité précise, de nécessité et de consentement distinct par-dessus les données personnelles ordinaires. |
| Franchir la frontière | Expédier ces identifiants d'appareil et événements vers les serveurs à l'étranger d'AppsFlyer est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL, qui nécessite un mécanisme légal — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l'article 37) impose que les informations personnelles générées en Chine soient stockées sur le continent. |
| L'accessibilité n'est pas l'axe | Parce qu'AppsFlyer a construit des domaines chinois et un relais, le SDK se déclenche bien en Chine — ce qui est exactement pourquoi « le pixel se charge-t-il ? » est aveugle ici. Ce qui le décide, c'est si la collecte a été déclarée et consentie, si les données exportées peuvent quitter le pays, et si l'application tournée vers la Chine est déclarée. 21YunBox garde les données réglementées sur le territoire, sur une voie consentie, et déclare (ICP) et diffuse la surface tournée vers la Chine en conformité — le 21YunBox Optimizer — devant la configuration AppsFlyer que vous exploitez déjà. |
Ce que le SDK collecte — et pourquoi « activé par défaut » est tout le problème
Commençons par ce qui quitte réellement l’appareil. La Services Privacy Policy d’AppsFlyer décrit le SDK lisant des identifiants d’appareil et publicitaires — “IDFA (identifier for advertisers), Android ID (in Android devices); Google Advertiser ID” — aux côtés de l’adresse IP, des attributs d’appareil et d’OS, et du flux d’installations, de lancements et d’événements in-app qu’un marketeur choisit de mesurer. Sur le marché national chinois, le mélange d’identifiants se déplace plutôt qu’il ne se réduit : parce que les services Google Play sont absents sur la plupart des appareils, la propre consigne d’AppsFlyer attribue les installations en utilisant l’OAID et, sur Android 28 et antérieur, l’IMEI de l’appareil. Dans un cas comme dans l’autre, la matière première de l’attribution est un identifiant persistant sur le téléphone d’une personne réelle plus une trace comportementale de ce qu’elle a fait après l’installation.
Le problème de conformité n’est pas que cela soit possible — c’est que c’est le défaut. La page China PIPL d’AppsFlyer précise que faire cesser la collecte des identifiants d’appareil par le SDK exige des développeurs qu’ils définissent des indicateurs spécifiques, et que pour restreindre cette suppression à la seule Chine “you must implement custom logic.” En clair : une application qui embarque AppsFlyer et ne prend aucune action délibérée lit les identifiants d’appareil des utilisateurs chinois et envoie leurs événements hors du combiné par défaut. Les règles chinoises sont bâties sur la prémisse inverse — que rien ne devrait être collecté tant que cela n’a pas été déclaré et consenti.
La Chine régit le traceur lui-même, non seulement la destination
Voici la partie qu’une vérification d’accessibilité ne peut atteindre, et la partie qui rend un SDK d’attribution différent d’une application ordinaire à l’étranger. La Chine ne demande pas seulement où les données personnelles aboutissent ; elle régit l’acte d’un traceur qui les collecte. Les règles du MIIT et de la CAC visant les applications et les SDK tiers qui « collectent et utilisent illégalement des informations personnelles » imposent à un traceur de déclarer ce qu’il collecte et de sécuriser le consentement de l’utilisateur avant que la collecte ne commence. Les articles 13 et 23 de la PIPL le renforcent : traiter des informations personnelles nécessite une base légale et une information claire, et les partager avec un tiers — ce que fait un SDK d’attribution en envoyant des événements à AppsFlyer — nécessite un consentement spécifique et distinct. Une seule invite groupée « acceptez tout ou partez » (一揽子同意) ne le satisfait pas.
Superposez la sensibilité. Les identifiants d’appareil persistants et les profils d’attribution et comportementaux que le SDK assemble peuvent constituer des informations personnelles sensibles au titre des articles 28 et 29 de la PIPL, qui exigent une finalité précise, une nécessité démontrée et leur propre consentement distinct. Un SDK activé par défaut qui lit discrètement un identifiant d’appareil et une trace comportementale est, presque par définition, la conduite que ces règles ont été écrites pour empêcher. Aucune rapidité d’ingestion ne change cela — la violation, s’il y en a une, a eu lieu au moment de la collecte silencieuse, avant tout aller-retour vers un serveur.
Transfrontalier par conception — et ce que le relais chinois d’AppsFlyer promet et ne promet pas
Le second événement réglementé est la traversée de la frontière. Les identifiants d’appareil et événements que le SDK collecte en Chine ne restent pas simplement sur le téléphone ; ils se déplacent vers AppsFlyer, et la Services Privacy Policy d’AppsFlyer est franche sur le fait qu’il “may need to transfer Customer Data to countries other than the country from which the Data originated,” les transferts vers les États-Unis étant régis par des clauses contractuelles types. C’est un transfert transfrontalier d’informations personnelles au titre des articles 38 à 40 de la PIPL, et il nécessite l’un des mécanismes de transfert de la loi — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance) impose que les informations personnelles générées en Chine soient stockées sur le continent.
C’est là que la posture chinoise d’AppsFlyer mérite d’être énoncée précisément, car elle est véritablement différente d’un traceur purement à l’étranger — et véritablement en deçà d’une résidence complète. AppsFlyer publie une configuration PIPL pour le marché chinois dont les principes déclarés sont d’empêcher le SDK de collecter les identifiants d’appareil, de masquer et hacher les IP des événements SDK, serveur-à-serveur, de clic et d’impression, et d’auditer “all app events on a relay server in China.” C’est un edge de collecte et d’ingestion significatif à l’intérieur du pays. Mais c’est une configuration que vous appliquez pour réduire et acheminer les données, non une déclaration que les données d’attribution de vos utilisateurs chinois sont stockées et gardées en Chine continentale. La propre politique de confidentialité d’AppsFlyer nomme le transfert transfrontalier et aucune région de stockage sur le continent. Ainsi, une voie résidente en Chine peut exister — et elle mérite d’être explorée — mais sa portée exacte, et si elle satisfait vos obligations des articles 38 à 40 et de l’article 39, est quelque chose à confirmer avec un conseil et avec AppsFlyer avant que votre programme Chine ne s’y repose.
Pourquoi « le pixel se déclenche-t-il ? » passe à côté de tout cela
AppsFlyer n’est pas un traceur qui échoue à se charger en Chine — l’inverse. Il livre des domaines chinois, un relais chinois et l’attribution OAID/IMEI précisément pour qu’il se déclenche bien. C’est exactement pourquoi un test d’accessibilité est le mauvais instrument. « Un événement a-t-il atteint le serveur ? » ne vous dit rien de savoir si la collecte a été déclarée et séparément consentie, si des identifiants d’appareil persistants et un profil comportemental ont été lus comme informations personnelles sensibles sans la base des articles 28 et 29, si les données ont légalement franchi la frontière au titre des articles 38 à 40, ou si l’application tournée vers la Chine qui porte le SDK est déclarée. L’exposition est discrète et durable : elle réside dans le consentement que le SDK n’a jamais demandé et dans les données qu’il exporte par défaut, non dans un chiffre de latence.
Il s’agit d’une image des risques, pas d’un verdict selon lequel AppsFlyer serait « bloqué » ou « illégal » en Chine. Quelles obligations frappent votre cas dépend de votre entité, des SDK et flux AppsFlyer que votre application embarque réellement, de ce que chacun collecte, de votre rôle au regard du droit chinois et de vos volumes de données — mieux vaut régler les détails avec un conseil avant que votre mesure en Chine n’en dépende.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’effectuer l’attribution mobile pour un public chinois, et elle se place devant la configuration AppsFlyer que votre équipe utilise déjà — sans reconstruction, sans second stack de mesure, sans migration hors d’AppsFlyer.
D’abord, cartographier : notre équipe Chine inventorie exactement ce que votre intégration AppsFlyer collecte — quels identifiants le SDK lit (IDFA/IDFV, Google Advertiser ID, Android ID, OAID, IMEI), quels événements d’installation et in-app il envoie, où ces événements sont hébergés et transférés, et la base de consentement sur laquelle chaque flux repose — ainsi que le statut de déclaration de l’application ou surface tournée vers la Chine qui l’embarque. Nous construisons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite, localiser / encadrer : nous vous aidons à placer la base « déclarer puis consentir » qu’exige le droit chinois devant la collecte — l’information des articles 13/23 et le consentement spécifique et distinct dont ces traceurs ont besoin, avec le traitement des articles 28 et 29 là où les identifiants d’appareil et les profils comportementaux sont sensibles — et à garder les données chinoises réglementées sur une voie légale sur le territoire plutôt que de laisser le SDK exfiltrer des données d’appareil par défaut. Localiser signifie garder les données sur le territoire ; cela ne signifie jamais une voie qui expédierait discrètement des informations personnelles de l’autre côté de la frontière.
Enfin, diffuser : toute application ou surface publique que vous publiez à des utilisateurs du continent est un service d’information sur Internet, elle porte donc une obligation de déclaration ICP (备案) liée à une ressource d’hébergement sur le continent et a besoin d’une diffusion conforme, sur le territoire. 21YunBox met cela en place — le 21YunBox Optimizer — devant ce que vous exploitez déjà. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous conservons sur le territoire ce que la loi impose d’y garder, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais d’informations personnelles de l’autre côté de la frontière par furtivité. Rendre un traceur à l’étranger simplement accessible n’est pas la réponse — AppsFlyer est déjà accessible en Chine ; garder les données réglementées sur le territoire sur une voie déclarée, consentie et (là où nécessaire) déposée l’est. 21YunBox est une couche de conformité et un partenaire d’AppsFlyer, non un concurrent.
Obtenir une évaluation de conformité →
À lire également :
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
AppsFlyer est-il bloqué en Chine ?
Non. AppsFlyer publie des domaines d'attribution pour le marché chinois et un serveur de relais en Chine, et il attribue les installations Android via l'OAID ou l'IMEI là où l'Advertising ID de Google est absent, de sorte que le SDK est accessible et que la mesure s'exécute. L'accessibilité n'est pas la question de conformité — l'exposition est que le SDK lit les identifiants d'appareil des utilisateurs en Chine et envoie les données d'installation et d'événement aux serveurs à l'étranger d'AppsFlyer par défaut, sauf si vous configurez et consentez autrement.
AppsFlyer stocke-t-il les données de mes utilisateurs chinois en Chine continentale ?
Pas en tant que garantie déclarée. La propre politique de confidentialité d'AppsFlyer décrit un transfert transfrontalier (avec les transferts vers les États-Unis sous clauses contractuelles types) et ne nomme aucune région de stockage en Chine continentale. Sa solution China PIPL est une configuration de minimisation des données plus un relais d'ingestion/d'audit en Chine — significative, mais non un engagement de résidence de bout en bout vérifié pour les données d'attribution stockées. Une voie résidente en Chine peut exister ; confirmez sa portée avec un conseil et AppsFlyer avant de vous y reposer.
Qu'exige la Chine avant qu'un SDK d'attribution ne collecte des données ?
Déclarer ce qui est collecté et obtenir un consentement spécifique et distinct avant que la collecte ne commence. Les règles chinoises de gouvernance des applications et des SDK (MIIT/CAC) et les articles 13 et 23 de la PIPL n'admettent pas un consentement groupé à prendre ou à laisser, et les identifiants d'appareil et profils comportementaux peuvent être des informations personnelles sensibles au titre des articles 28 et 29. Un SDK activé par défaut qui lit silencieusement des identifiants d'appareil est la conduite que ces règles visent — c'est pourquoi rendre AppsFlyer simplement accessible ne le rend pas conforme.


