AppsFlyerは中国本土で使えるか:データの国内保存、ICP、越境ルール
AppsFlyerはアプリに組み込むモバイルアトリビューションSDKで、既定では中国ユーザーの端末識別子を読み取り、そのインストール・イベント・アトリビューションのデータをAppsFlyerのオフショアサーバーへ送ります。「ピクセルは発火するか」というテストが決して見ない、PIPLの個別同意・SDK申告・越境の各扉を、コンプライアンス起点で読み解きます。
AppsFlyerは中国本土で使えるか
AppsFlyerが中国で「使える」かは、読み込まれるかではなく、同意と越境の問いです。AppsFlyerはアプリに組み込むモバイルアトリビューションSDKで、自身のドキュメントによれば、既定で中国ユーザーの端末識別子を読み取り、そのインストール・イベント・アトリビューションのデータをオフショアサーバーへ送ります。
中国は、そのデータがどこに置かれるかを規律するだけではなく、それを収集するトラッカーを規律します。個人情報を違法に収集・使用するアプリと第三者SDKに関するMIIT・CACのルールは、何を収集するかを申告し、収集の *前に* 同意を得ることを求め、PIPL(英語)第13条・第23条は、受諾か拒否かの一括ではなく特定された個別の同意を求めます。既定でオンのまま黙って端末IDを読むSDKはまさにその行為であり、端末識別子と行動プロファイルはセンシティブ個人情報になり得ます(第28〜29条)。それらをオフショアへ送ることは、さらに第38〜40条の越境移転(英語)です。
AppsFlyerは中国市場向けのPIPL構成を公開し、中国イベントを中国国内のリレー経由でルーティングします——しかしそれはデータ最小化と取り込みエッジであって、検証された本土の国内保存の保証ではありません。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! AppsFlyerのSDKは既定で中国ユーザーの端末IDを読み、イベントデータを送る
- ! それらの端末+行動イベントは国境を越える——PIPL第38〜40条が適用
- ! 中国はSDKの収集を、起きる前に申告・同意することを求める
- ! 受諾か拒否かの一括同意では足りない——個別の同意が必要
- ! AppsFlyerは中国リレー+PIPL構成を運用——最小化であって、完全な国内保存ではない
- ✓ 中国国内の同意済み経路は存在し得る——専門家と当社チームで整理を
AppsFlyerの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
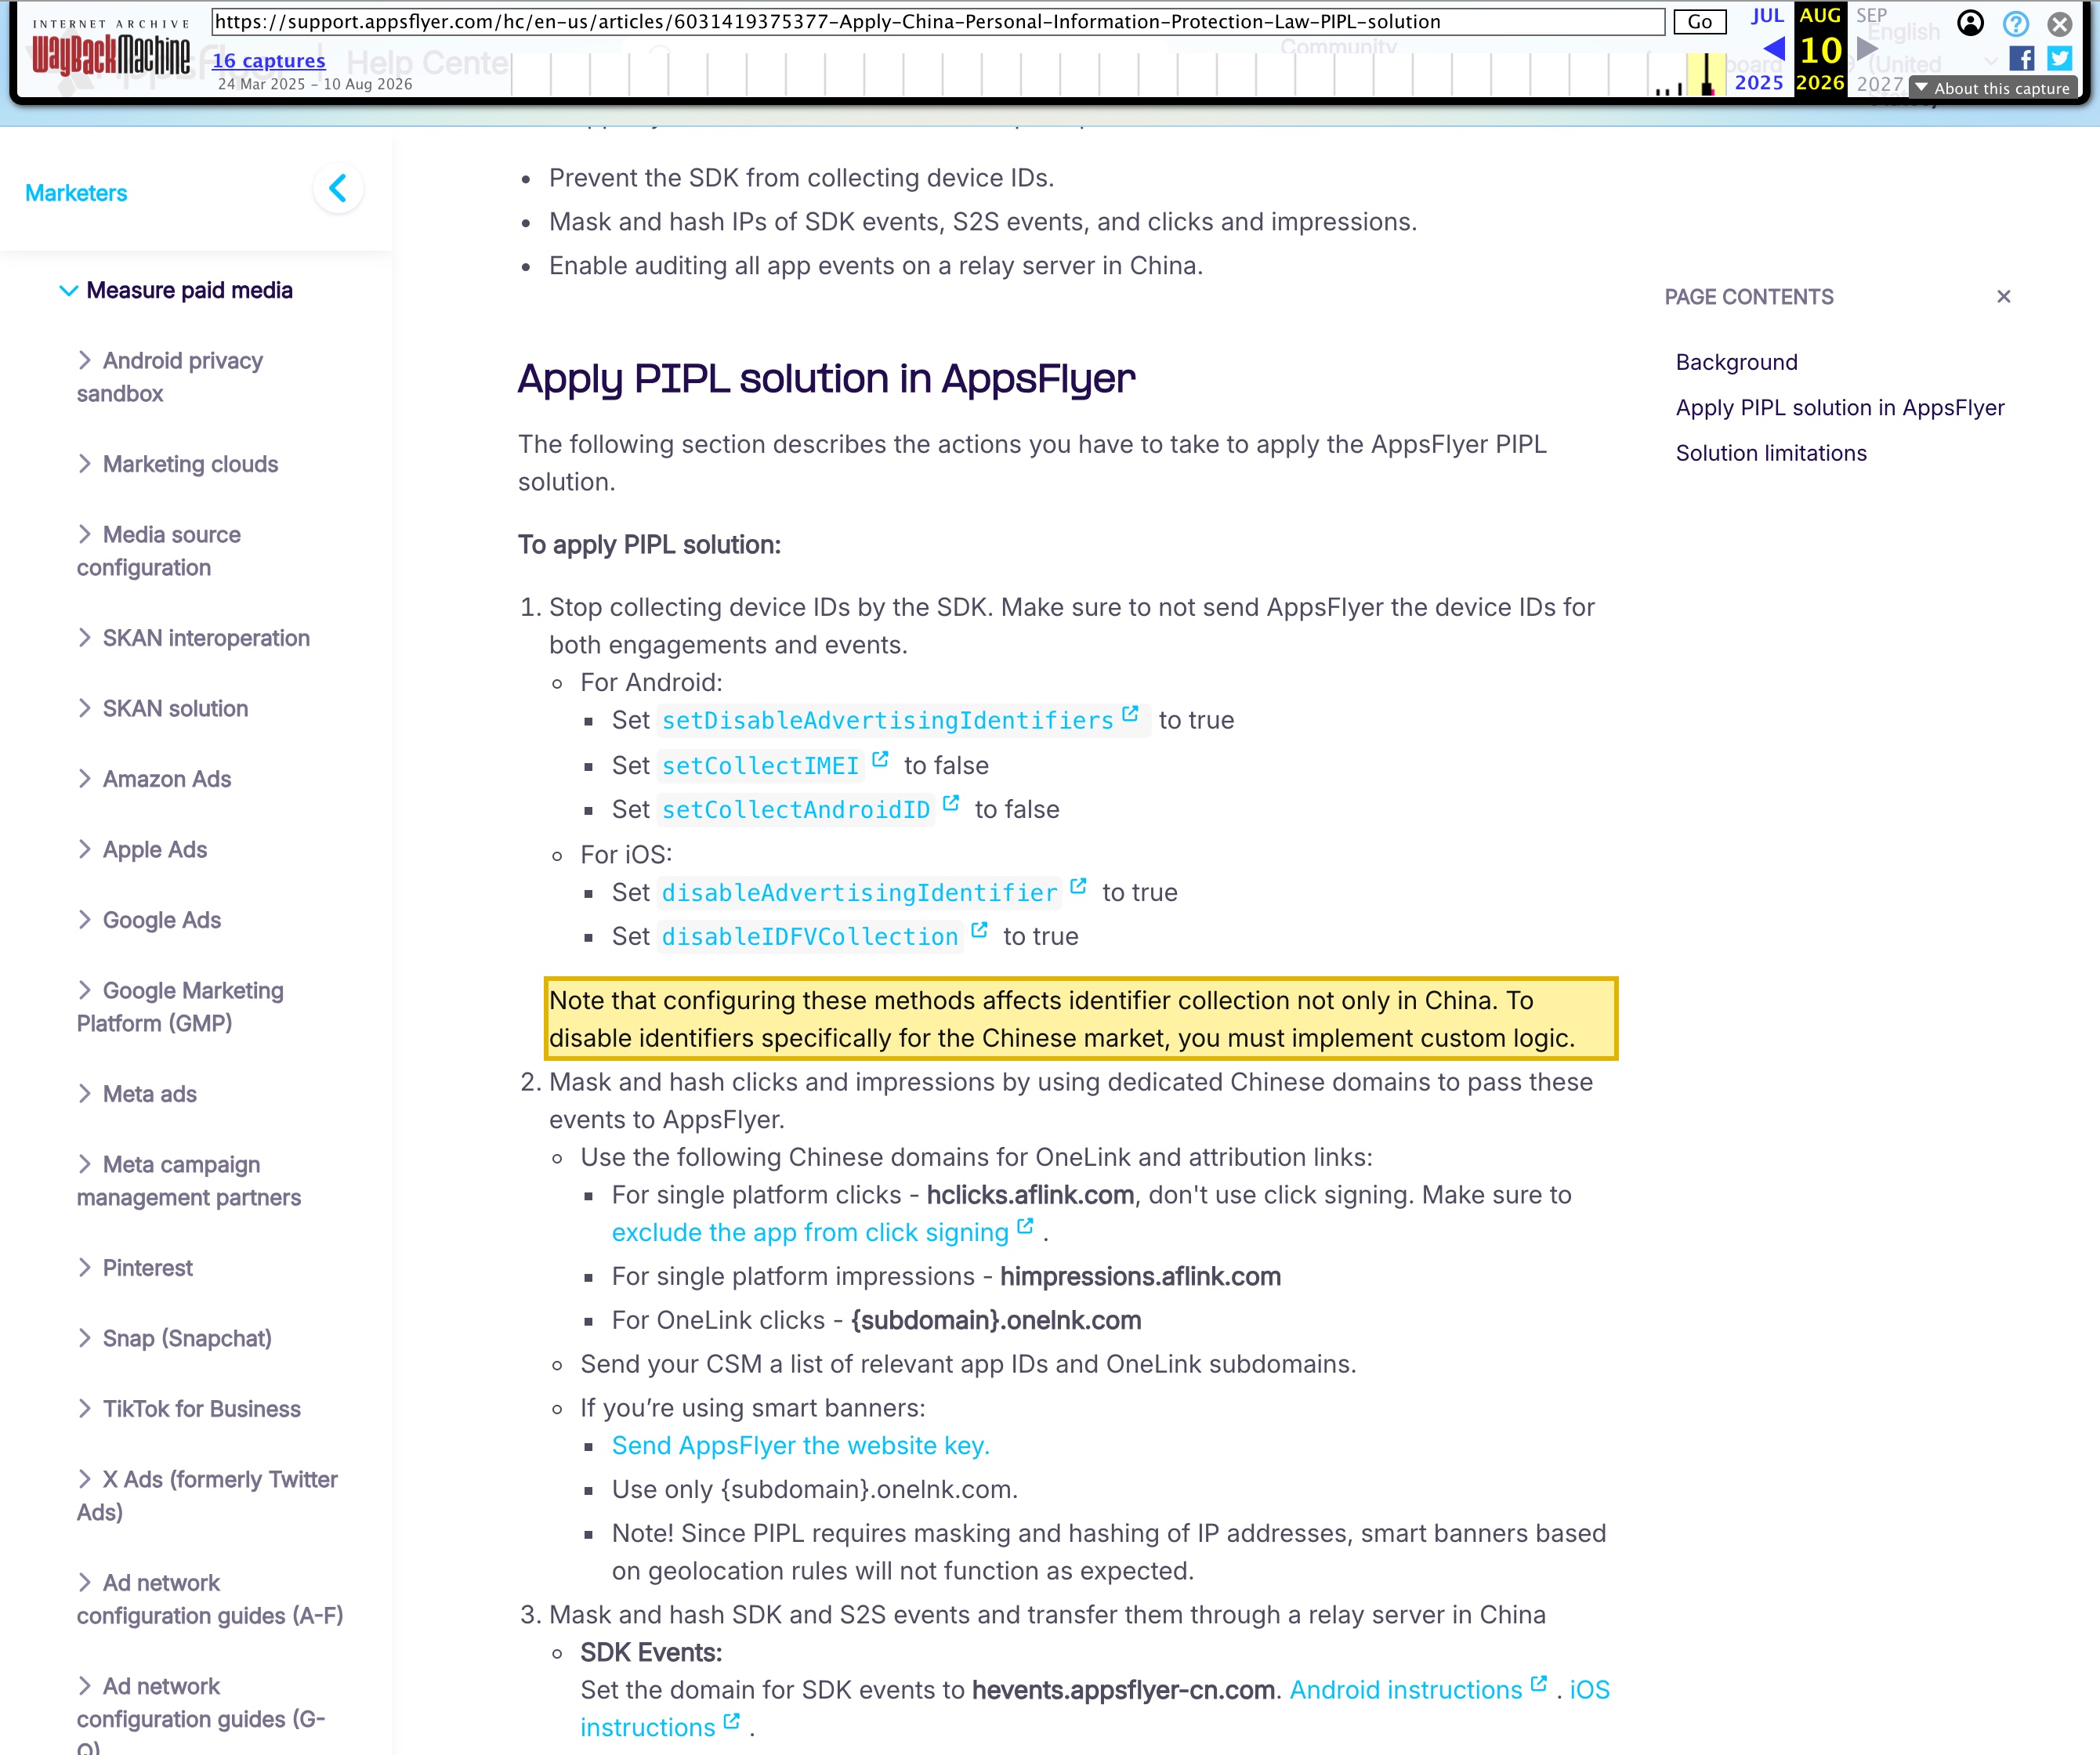
| AppsFlyer自身の言葉で、その中国PIPLソリューションは「3つの原則に基づく:SDKが端末IDを収集するのを防ぐ。SDKイベント・S2Sイベント・クリック・インプレッションのIPをマスク・ハッシュする。すべてのアプリイベントを中国国内のリレーサーバーで監査できるようにする」。収集は既定でオン——同ページは「中国市場向けに識別子を無効化するには、カスタムロジックを実装しなければならない」と注記しており、AppsFlyerを組み込んで何もしないアプリは、既定で中国ユーザーの端末IDを読み、そのイベントを送る。 | AppsFlyer Knowledge Base — Apply China Personal Information Protection Law (PIPL) solution(2026-10-12 取得) |
| AppsFlyerのサービスプライバシーポリシーは、SDKが収集するエンドユーザーデータ——広告・端末の識別子(「IDFA(identifier for advertisers)、Android ID(Android端末)、Google Advertiser ID」)、IPアドレス、端末属性、インストール/エンゲージメントのイベント——を列挙し、「AppsFlyerは顧客データをデータの発生国以外の国へ移転する必要があり得る」とし、米国への移転は標準契約条項に従うと述べる。本土の保存リージョンは挙げていない。AppsFlyerは顧客の指示に従って動くプロセッサーと自らを位置づけるため、PIPLの義務はアプリ公開者である貴社に課される。 | AppsFlyer Services Privacy Policy(2026-10-12 取得) |
| 中国はトラッカーそのものを規律する。個人情報を違法に収集・使用するアプリと第三者SDKに関するMIIT・CACのルールは、何を収集するかを申告し、収集の前に同意を得ることを求める。PIPL(英語)第13条・第23条は、この種のトラッキングに通知と特定された個別の同意を求め——一括的(一揽子)な同意ではなく——端末識別子と行動プロファイルは第28〜29条のセンシティブ個人情報に当たり得て、必要性と個別同意のテストを加える。 | 中華人民共和国個人情報保護法(PIPL) — 21YunBoxによる政府文書翻訳 |
| 中国ユーザーの端末識別子とアトリビューションイベントをオフショアサーバーへ送ることは、PIPL第38〜40条の個人情報の越境移転(英語)であり、合法な移転メカニズム——CACの安全評価、CAC標準契約、または認証——を要する。重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法(英語)第39条(旧第37条)は、中国で生成された個人情報を本土に保存することを求める。 | 越境データ移転のルールと中華人民共和国サイバーセキュリティ法 — 21YunBoxによる政府文書翻訳 |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
中国本土のユーザーに届くモバイルアプリにとって、問いが「AppsFlyerのSDKが自分のサーバーに連絡できるか」であることはめったにありません。AppsFlyerはそれができるよう念入りに手を尽くしています——中国市場向けのアトリビューションリンクを公開し、イベントを中国国内のリレーサーバー経由でルーティングし、Google広告IDを持たないAndroid端末ではOAIDとIMEIにフォールバックしてアトリビューションします。SDKは発火します。だからこそ「AppsFlyerは中国で使えるか」は立ち止まるべき場所ではないのです。AppsFlyerは アプリの中に 組み込むモバイル計測・アトリビューションSDKで、自身の説明によれば、ユーザーの端末識別子を読み取り、そのインストール・イベント・アトリビューションのデータをAppsFlyerへ送り返します。中国では、それを運用してよいかを決めるのはレイテンシではありません——その収集を、起きる前に申告し同意を得たか、それが持ち出す端末・行動データが合法的に国外へ出られるか、そして中国向けのアプリが誰の届出の上に乗っているか、です。これらはコンプライアンスの問いであり、到達性チェックはそのどれにも答えません。
中国でのAppsFlyer:ひと目で
| 決め手 | AppsFlyer自身の言葉で——そして中国の法では |
|---|---|
| SDKが収集するもの | AppsFlyer自身のドキュメントによれば、端末・広告の識別子(IDFA/IDFV、Google広告ID、Android ID——そして中国ではGoogle PlayがないためOAID、古いAndroidではIMEI)、IPアドレス、端末属性、そしてインストールとアプリ内イベントのデータを、それぞれインストールIDでタグ付けして収集します。AppsFlyerのPIPLページによれば、この収集は既定でオンで、中国だけでオフにするには“custom logic”(カスタムロジック)が要ります。 |
| イベントが着地する場所 | AppsFlyerはオフショアのクラウドSaaSです。サービスプライバシーポリシーは“may need to transfer Customer Data to countries other than the country from which the Data originated”(顧客データをデータの発生国以外の国へ移転する必要があり得る)と述べ、米国への移転は標準契約条項(SCC)に従うとし、本土の保存リージョンは挙げていません。AppsFlyerはPIPL構成のために中国のリレー/取り込みエッジを運用しますが、それはデータ最小化とルーティングであって、保存されるアトリビューションデータの国内保存を保証するものではありません。 |
| 申告してから同意——対手が語れない第二の半分 | これは速度テストが決して見ない半分です。中国は *トラッカーそのもの* を規律します。個人情報を違法に収集・使用するアプリと第三者SDKに関するMIIT/CACのルールは、何を収集するかを申告し、収集の前に同意を得ることを求め、PIPL(英語)第13条・第23条は、受諾か拒否かの一括的(一揽子)ではなく、特定された個別の同意を求めます。既定でオンのまま黙って端末IDを読むSDKは、まさにこれらのルールが狙う行為です。 |
| センシティブ個人情報 | 永続的な端末識別子と、SDKが組み立てる行動・アトリビューションのプロファイルは、PIPL第28〜29条のセンシティブ個人情報に高まり得ます。これは通常の個人データに、特定された目的・必要性・個別の同意のテストを上乗せします。 |
| 国境を越える | それらの端末識別子とイベントをAppsFlyerのオフショアサーバーへ送ることは、PIPL第38〜40条の越境移転(英語)であり、合法なメカニズム——CACの安全評価、CAC標準契約、または認証——を要します。重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法(英語)第39条(旧第37条)は中国で生成された個人情報を本土に保存することを求めます。 |
| 到達性は軸ではない | AppsFlyerは中国ドメインとリレーを作り込んだため、SDKは中国で *発火します*——だからこそ「ピクセルは読み込まれるか」はここでは盲目です。決めるのは、収集が申告・同意されたか、持ち出されるデータが国外へ出られるか、中国向けアプリが届出済みかです。21YunBoxは、規制対象のデータを同意済みの経路で国内に留め、中国向けのサーフェスを法令に沿ってICP備案して配信します——21YunBox Optimizer——すでに運用しているAppsFlyerの設定の前段に置くかたちで。 |
SDKが収集するもの——そして「既定でオン」こそが問題の全体だ
実際に端末から出ていくものから始めましょう。AppsFlyerのサービスプライバシーポリシーは、SDKが端末・広告の識別子——“IDFA (identifier for advertisers), Android ID (in Android devices); Google Advertiser ID”——をIPアドレス、端末・OSの属性、そしてマーケターが計測を選んだインストール・起動・アプリ内イベントのストリームとともに読み取ると説明しています。中国の国内市場では、識別子の組み合わせは縮むのではなく移り変わります。ほとんどの端末にGoogle Playサービスがないため、AppsFlyer自身のガイダンスはOAIDと、Android 28以前では端末のIMEIを使ってインストールをアトリビューションします。いずれにせよ、アトリビューションの素材は、実在の人物の電話機に対する永続的なハンドルと、インストール後に何をしたかの行動の軌跡です。
コンプライアンス上の問題は、これが可能だということではなく——それが 既定 だということです。AppsFlyerの中国PIPLページは、SDKによる端末ID収集を止めるには開発者が特定のフラグを設定する必要があり、その抑制を中国だけに限定するには“you must implement custom logic”(カスタムロジックを実装しなければならない)と明記しています。平たく読めば、AppsFlyerを組み込み、意図的な対応を何も取らないアプリは、既定で中国ユーザーの端末識別子を読み取り、そのイベントを端末の外へ送ります。中国のルールは逆の前提——申告され同意されるまで何も収集すべきでない——の上に作られています。
中国は、宛先だけでなくトラッカーそのものを規律する
ここが到達性チェックの手の届かない部分であり、アトリビューションSDKを普通のオフショアアプリと分かつ部分です。中国は個人データが どこに 行き着くかだけを問うのではなく、トラッカーがそれを収集する行為そのものを規律します。「個人情報を違法に収集・使用する」アプリと第三者SDKに向けたMIITとCACのルールは、トラッカーに、何を収集するかを申告し、収集が始まる 前に ユーザーの同意を確保することを求めます。PIPL(英語)第13条・第23条がこれを補強します。個人情報の処理には合法な根拠と明確な通知が必要で、第三者との共有——アトリビューションSDKがイベントをAppsFlyerへ送って行うこと——には、特定された 個別の 同意が必要です。「すべてに同意するか去るか」の単一の一括同意(一揽子同意)ではこれを満たしません。
さらに機微性を重ねます。永続的な端末識別子と、SDKが組み立てるアトリビューション・行動のプロファイルは、PIPL第28〜29条のセンシティブ個人情報に当たり得ます。これは特定された目的、示された必要性、そしてそれ自身の個別の同意を要求します。既定でオンのまま黙って端末IDと行動の軌跡を読むSDKは、ほぼ定義からして、これらのルールが止めるために書かれた行為です。どれだけ取り込みが速くてもそれは変わりません——違反があるとすれば、それはサーバーのラウンドトリップの前、黙って収集した瞬間に起きています。
設計からして越境——そしてAppsFlyerの中国リレーが約束するもの・しないもの
第二の規制されるイベントは国境の越境です。SDKが中国で収集する端末識別子とイベントは、単に電話機に留まるのではなくAppsFlyerへ移動し、AppsFlyerのサービスプライバシーポリシーは率直に“may need to transfer Customer Data to countries other than the country from which the Data originated”(顧客データをデータの発生国以外の国へ移転する必要があり得る)と述べ、米国への移転は標準契約条項に従うとします。これはPIPL第38〜40条の個人情報の越境移転(英語)であり、法のいずれかの移転メカニズム——CACの安全評価、CAC標準契約、または認証——を要します。重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法(英語)第39条(旧第37条——2025年のサイバーセキュリティ法改正が2026年1月1日に施行され、データ国内保存の条を第37条から第39条に改番、実質は不変)は、中国で生成された個人情報を本土に保存することを求めます。
ここでAppsFlyerの中国での姿勢を正確に述べる必要があります。それは純粋なオフショアトラッカーとは本当に異なり、そして完全な国内保存には本当に届いていないからです。AppsFlyerは中国市場向けのPIPL構成を公開しており、その謳う原則は、SDKの端末ID収集を防ぐこと、SDK・サーバー間(S2S)・クリック・インプレッションの各イベントのIPをマスク・ハッシュすること、そして“all app events on a relay server in China”(中国国内のリレーサーバー上の全アプリイベント)を監査することです。これは国内の意味あるデータ収集・取り込みのエッジです。しかしそれは、データを減らしルーティングするために 貴社が 適用する構成であって、中国ユーザーのアトリビューションデータが本土に保存され留め置かれるという宣言ではありません。AppsFlyer自身のプライバシーポリシーは越境移転を挙げ、本土の保存リージョンを挙げていません。したがって中国国内の経路は存在し得ます——そして検討する価値があります——が、その正確な範囲と、第38〜40条・第39条の義務を満たすかどうかは、中国プログラムがそれに依拠する前に、専門家とAppsFlyerに確認すべきことです。
なぜ「ピクセルは発火するか」はこのすべてを見落とすのか
AppsFlyerは中国で読み込みに失敗するトラッカーではありません——むしろ逆です。中国ドメイン、中国リレー、OAID/IMEIアトリビューションを出荷しているのは、まさにそれが 発火する ためです。だからこそ到達性テストは誤った道具です。「イベントはサーバーに届いたか」は、収集が申告され個別に同意されたか、永続的な端末識別子と行動プロファイルが第28〜29条の根拠なしにセンシティブ個人情報として読まれたか、データが第38〜40条の下で合法的に国境を越えたか、SDKを載せる中国向けアプリが届出済みか——そのどれについても何も教えてくれません。リスクは静かで永続的です。SDKが一度も求めなかった同意と、それが既定で持ち出すデータの中にあり、レイテンシの数字の中にはありません。
これはリスクの見取り図であって、AppsFlyerが中国で「ブロックされている」「違法だ」という判定ではありません。どの義務が効いてくるかは、法人、アプリが実際にどのAppsFlyerのSDKとフローを出荷するか、それぞれが何を収集するか、中国法上の役割、データ量で変わります——中国の計測がそれに依存する前に、具体的な事情を専門家と確定させる価値があります。
法令に沿った経路——把握し、国内に留め、配信する
中国の利用者向けにモバイルアトリビューションを運用する、法令に適合した方法はあります。そしてそれは、貴社のチームがすでに使っているAppsFlyerの設定の前段に置けます——作り直しも、二つ目の計測スタックも、AppsFlyerからの移行も不要です。
まず 把握(マップ):当社の中国チームが、貴社のAppsFlyer統合が正確に何を収集するか——SDKがどの識別子(IDFA/IDFV、Google広告ID、Android ID、OAID、IMEI)を読み、どのインストール・アプリ内イベントを送り、それらがどこでホスト・移転され、各フローが依拠する同意の根拠は何か——を、それを埋め込む中国向けアプリやサーフェスの届出状況とともに棚卸しします。技術的な全体像は当社が描き、法的な結論は専門家と確定します。
次に 国内化/ガバナンス:中国の法が求める「申告してから同意」の根拠を収集の前段に置く支援をします——これらのトラッカーに必要な第13条・第23条の通知と特定された 個別の 同意、そして端末識別子や行動プロファイルがセンシティブな場合の第28〜29条の取り扱い——そして、SDKが既定で端末データを持ち出すに任せるのではなく、規制対象の中国データを合法な国内の経路に留めます。国内化とは、データを国内に留めることであり、個人情報をひそかに国境を越えて送る経路を意味することは決してありません。
そして 配信(デリバー):本土のユーザーに公開する中国向けのアプリや公開サーフェスはいずれもインターネット情報サービスなので、本土のホスティングリソースに紐づくICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxはそれを立ち上げます——21YunBox Optimizer——すでに運用しているものの前段に置くかたちで。21YunBoxは、いかなる種類の回避的手段も用いず、勧めもしません——法が国内に留めよと定めるものを国内に留め、残りは本土内から法令に沿って配信し、個人情報をひそかに国境を越えて動かすことは決してありません。オフショアのトラッカーを単に 到達可能 にすることは答えではありません——AppsFlyerはすでに中国で到達可能だからです。規制対象のデータを、申告され同意され、必要な場合は届出された経路で国内に留めることが答えです。21YunBoxは、AppsFlyerに対する、競合ではなくコンプライアンスのオーバーレイでありパートナーです。
関連する読み物:
よくあるご質問
AppsFlyerは中国でブロックされていますか?
いいえ。AppsFlyerは中国市場向けのアトリビューションドメインと中国国内のリレーサーバーを公開し、Googleの広告IDがない場合はOAIDやIMEIでAndroidのインストールをアトリビューションするため、SDKは到達可能で計測も動きます。到達性はコンプライアンスの問いではありません——リスクは、設定と同意を別途行わない限り、SDKが既定で中国ユーザーの端末識別子を読み、インストールとイベントのデータをAppsFlyerのオフショアサーバーへ送ることです。
AppsFlyerは中国ユーザーのデータを中国本土に保存しますか?
明言された保証としては、いいえ。AppsFlyer自身のプライバシーポリシーは越境移転(米国への移転は標準契約条項の下)を記述し、本土の保存リージョンを挙げていません。その中国PIPLソリューションは、データ最小化の構成に加えて中国国内の取り込み/監査リレーです——意味はありますが、保存されるアトリビューションデータについての、検証されたエンドツーエンドの国内保存の約束ではありません。中国国内の経路は存在し得ます。依拠する前に、その範囲を専門家とAppsFlyerに確認してください。
アトリビューションSDKが収集する前に、中国は何を求めますか?
何を収集するかを申告し、収集が始まる前に特定された個別の同意を得ることです。中国のアプリ・SDKガバナンスのルール(MIIT/CAC)とPIPL第13条・第23条は、受諾か拒否かの一括同意を認めず、端末識別子と行動プロファイルは第28〜29条のセンシティブ個人情報に当たり得ます。既定でオンのまま黙って端末IDを読むSDKは、これらのルールが狙う行為です——だからこそ、AppsFlyerを単に到達可能にするだけでは法令適合にはなりません。


