¿Funciona Adjust en China? Residencia de datos, ICP y normas transfronterizas
Adjust es un SDK de atribución móvil en el extranjero que recoge los identificadores de dispositivo y los datos de instalación, eventos y atribución de sus usuarios en China y los envía fuera del país — la residencia de datos solo cubre EE. UU., el EEE, Turquía y Arabia Saudí, ninguna en China continental. Un análisis centrado en el cumplimiento de las puertas de la PIPL y del consentimiento para SDK que una comprobación de accesibilidad nunca ve.
¿Funciona Adjust en China?
Adjust es accesible desde China — incluso ejecuta allí medición nativa —, así que una comprobación de accesibilidad dice que «funciona». Esa es la prueba equivocada. Integrado en su aplicación, el SDK de Adjust recoge los identificadores de dispositivo de sus usuarios en China y sus datos de instalación, eventos y atribución, y los envía a servidores de Adjust en el extranjero; y Adjust no ofrece ninguna región de datos en China continental donde conservarlos.
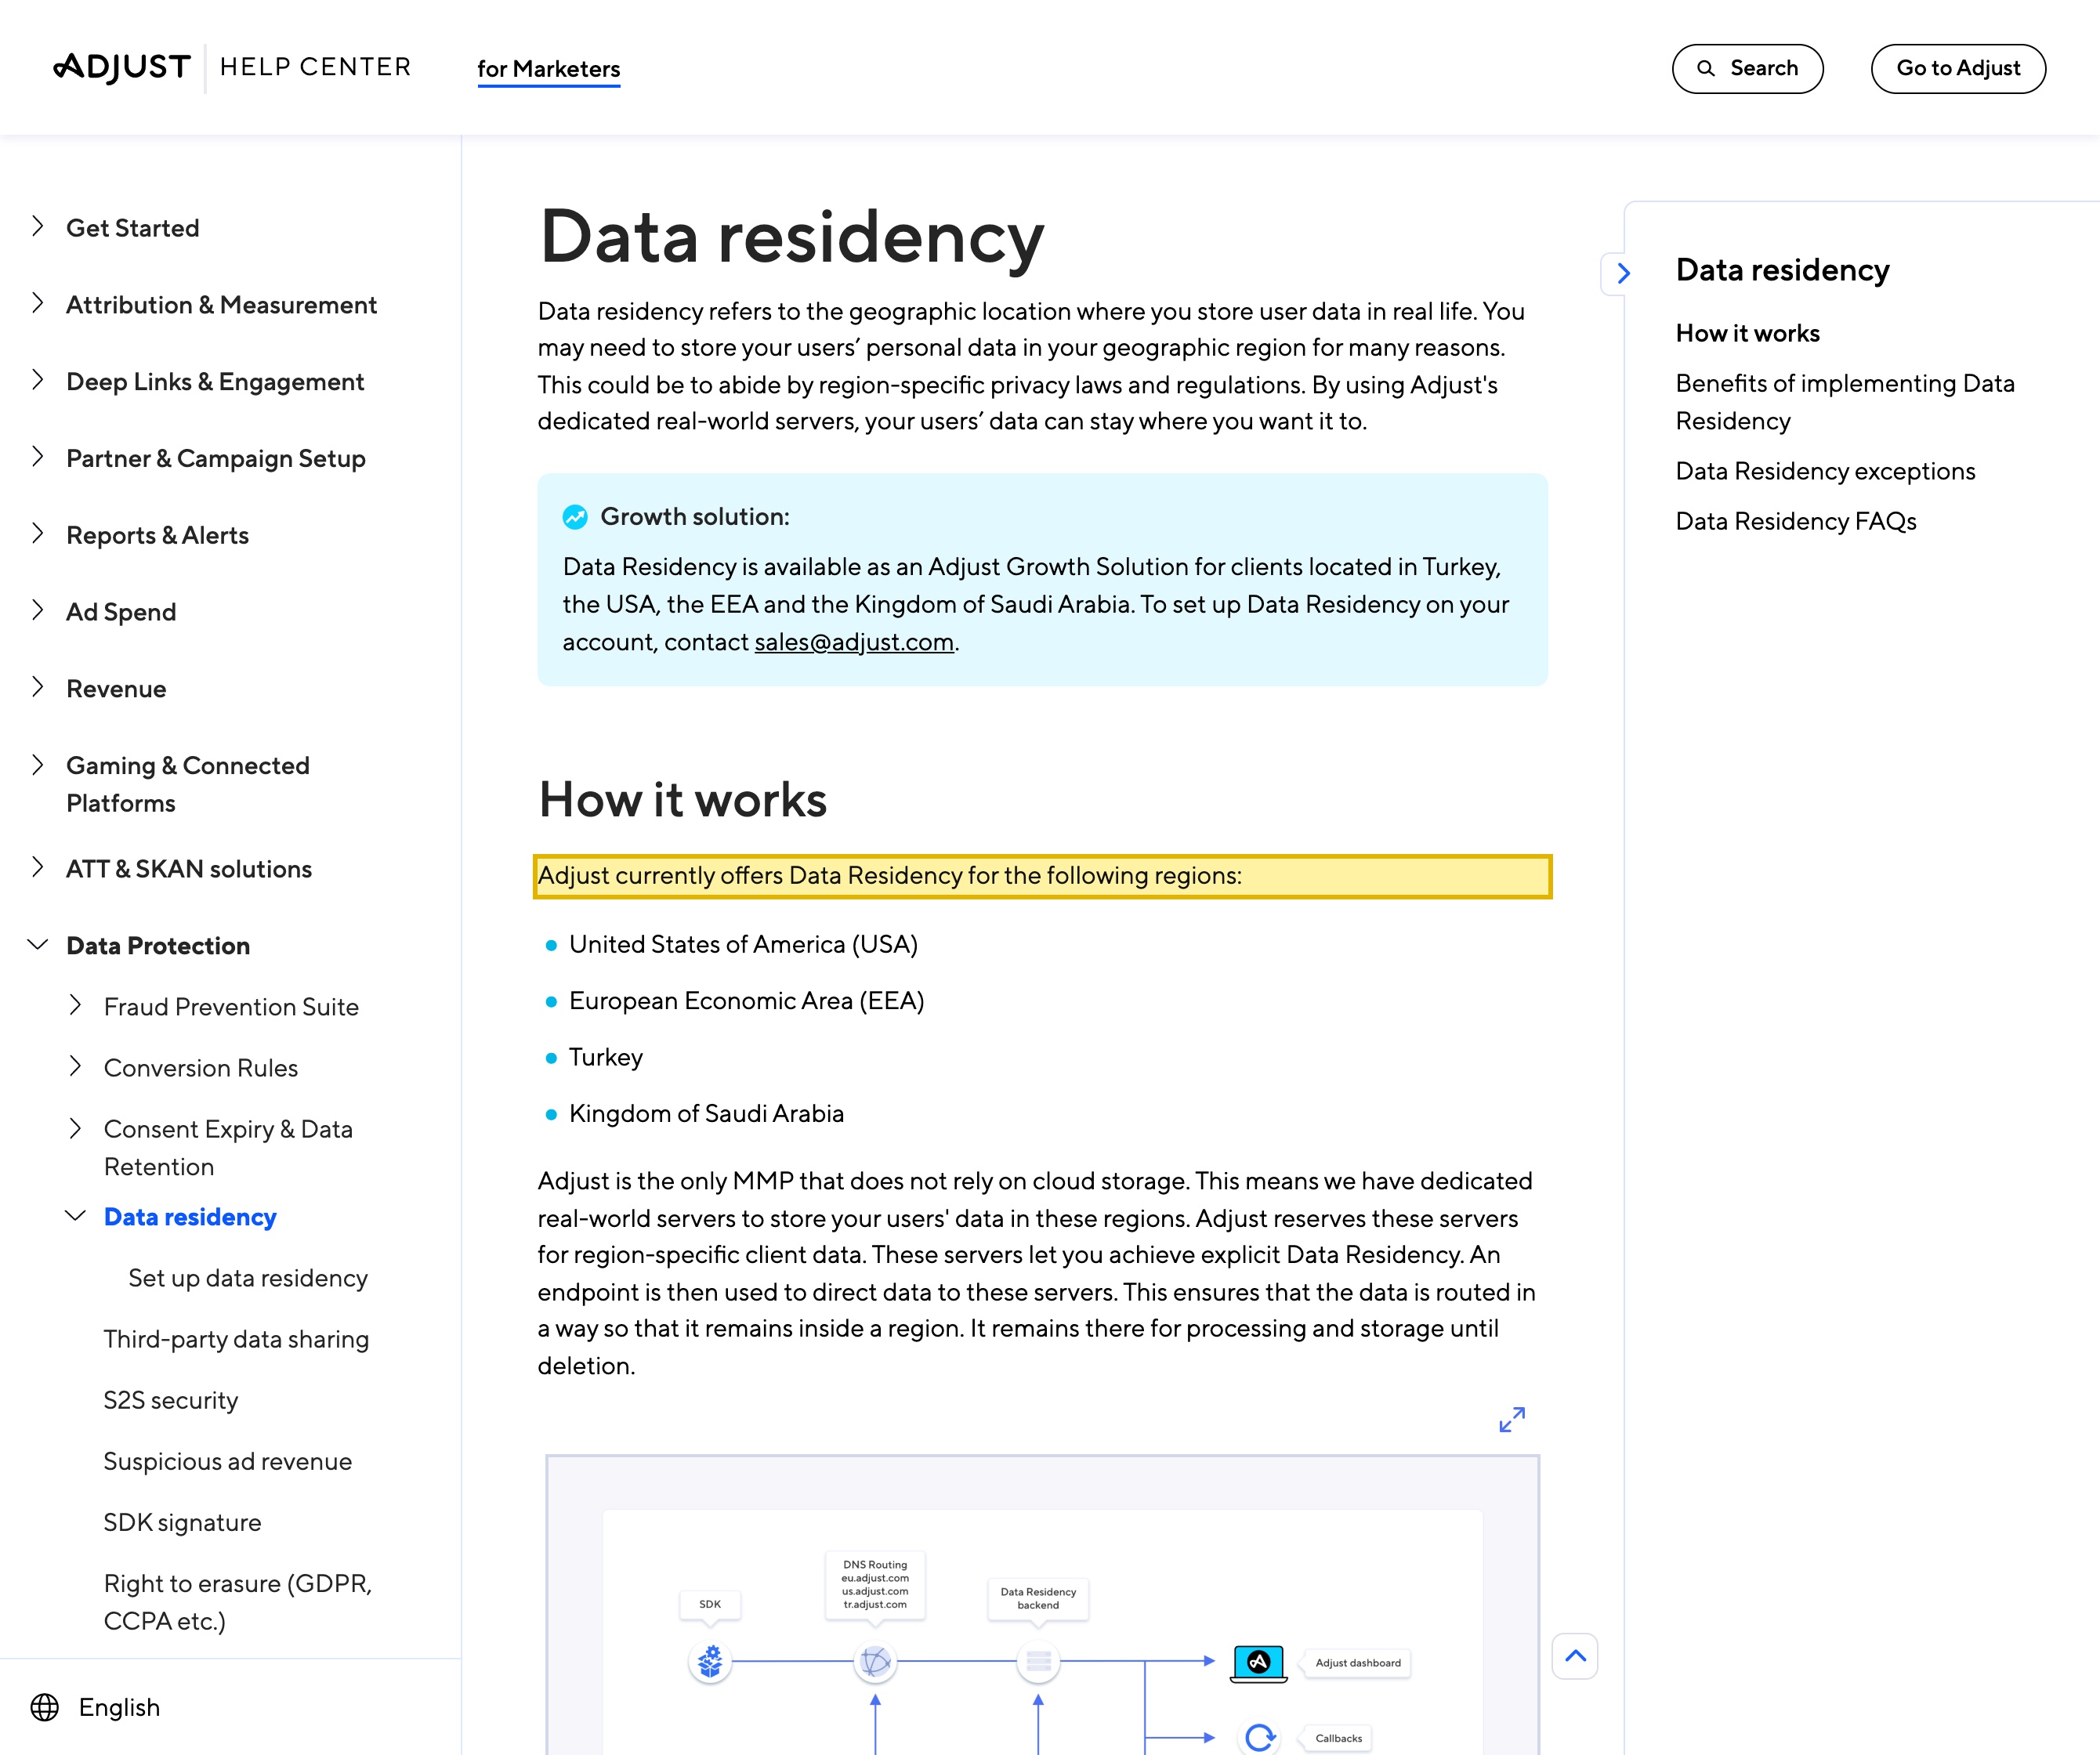
El propio Help Center de Adjust ofrece residencia de datos solo para Estados Unidos, el EEE, Turquía y el Reino de Arabia Saudí, y afirma que “data residency only applies to raw, user-level data” (la residencia de datos solo se aplica a los datos brutos a nivel de usuario) — de modo que los registros brutos por dispositivo que recoge en China quedan en reposo en el extranjero. Eso convierte cada instalación en una transferencia transfronteriza de información personal según la PIPL (artículos 38–40), además del deber de los artículos 13 y 23 de notificar y obtener un consentimiento separado y específico antes de recoger — no un consentimiento global (一揽子) del tipo «lo toma o lo deja». La mitad que una comprobación de accesibilidad nunca ve: las normas del MIIT y de la CAC sobre las aplicaciones y los SDK de terceros que «recogen y utilizan ilegalmente información personal» exigen que un SDK declare lo que recoge y obtenga antes el consentimiento, de modo que un SDK de atribución que extrae datos del dispositivo por defecto es exactamente la conducta a la que apuntan esas normas.
Esto es un mapa de riesgo, no un veredicto — qué deberes le afectan depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! El SDK de Adjust envía a servidores en el extranjero los datos de dispositivo y de atribución de los usuarios en China
- ✕ Ninguna región de datos en China continental — la residencia solo cubre EE. UU., el EEE, Turquía y Arabia Saudí
- ! Los ID de dispositivo y los eventos de atribución cruzan la frontera — se aplican los artículos 38–40 de la PIPL
- ! Los identificadores de dispositivo pueden ser información personal sensible — artículos 28–29 de la PIPL
- ! Las normas chinas sobre SDK exigen declarar la recogida y obtener antes un consentimiento separado
- ✓ Mantenga dentro del país, en una ruta consentida, los datos de dispositivo y atribución de China — nosotros la cartografiamos
Lo que la documentación oficial de Adjust dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Adjust no ofrece ninguna región de datos en China continental. El Help Center de Adjust afirma: “Adjust currently offers Data Residency for the following regions:” (Adjust ofrece actualmente residencia de datos para las siguientes regiones) y enumera solo Estados Unidos de América (EE. UU.), el Espacio Económico Europeo (EEE), Turquía y el Reino de Arabia Saudí — ninguna en China continental. La misma página señala que “data residency only applies to raw, user-level data” (la residencia de datos solo se aplica a los datos brutos a nivel de usuario), de modo que los registros brutos por dispositivo que el SDK recoge de sus usuarios en China quedan en reposo en servidores de Adjust fuera del país. | Adjust Help Center — Data residency (help.adjust.com), consultado el 2026-10-12 |
| El SDK, integrado en su aplicación, recoge identificadores de dispositivo por diseño. La documentación para desarrolladores de Adjust afirma que “Adjust generates a unique Adjust Device ID (ADID) for each device” (Adjust genera un identificador único, el Adjust Device ID o ADID, para cada dispositivo) y que el “IDFA (ID for Advertisers) is a device-specific identifier for Apple devices” (el IDFA es un identificador propio de cada dispositivo Apple), junto con el IDFV en Apple y el Google Play Services Advertising ID en Android. El SDK vincula estos identificadores a los datos de instalación, sesión y eventos dentro de la aplicación y los envía a los servidores de Adjust para la atribución — la información personal a nivel de dispositivo que después cruza la frontera. | Adjust Developer Hub — Get device information (dev.adjust.com), consultado el 2026-10-12 |
| Los identificadores de dispositivo y los eventos de comportamiento que cruzan la frontera activan la PIPL. Enviar a servidores de Adjust en el extranjero los identificadores de dispositivo y los eventos de instalación y atribución de un usuario en China es una transferencia transfronteriza conforme a la Ley de Protección de Información Personal (artículos 38–40), y los identificadores de dispositivo y los perfiles de comportamiento pueden ser información personal sensible, lo que añade la prueba de necesidad y de consentimiento separado de los artículos 28–29. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse, en cambio, en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — algo que un flujo de SDK hacia el extranjero no puede cumplir. | PIPL, artículos 28–29, 38–40 y 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) — resumen de 21YunBox |
| China exige el consentimiento antes de que un SDK recoja datos — y regula específicamente los SDK que recogen en exceso. Conforme a la Ley de Protección de Información Personal, los artículos 13 y 23 exigen notificación y un consentimiento separado y específico antes de recoger información personal y antes de compartirla en el extranjero — no un consentimiento global (一揽子). Las normas del MIIT y de la CAC sobre las aplicaciones y los SDK de terceros que «recogen y utilizan ilegalmente información personal» lo llevan a la práctica: un SDK debe declarar lo que recoge y obtener antes el consentimiento, de modo que un SDK de atribución que reúne datos de dispositivo por defecto encaja de lleno en la conducta a la que apuntan esas normas. | PIPL, artículos 13 y 23; normas del MIIT y de la CAC sobre aplicaciones y SDK de terceros que recogen ilegalmente información personal — resumen de 21YunBox |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para una empresa que utiliza Adjust para medir el público de una aplicación en China continental, la pregunta decisiva no es si el SDK puede alcanzar sus servidores — puede; Adjust incluso opera medición nativa dentro de China. La pregunta es qué recoge el SDK por el camino y dónde se permite que esos datos queden en reposo. Adjust es un SDK de atribución móvil: usted lo integra en su aplicación y, desde ese momento, está diseñado para observar instalaciones, sesiones y eventos dentro de la aplicación y vincular cada uno de ellos a un dispositivo — generando su propio Adjust Device ID y leyendo los identificadores publicitarios de la plataforma (el IDFA y el IDFV de Apple, el Google Play Services Advertising ID de Android). Eso es, por diseño, un flujo continuo de identificadores de dispositivo y eventos de comportamiento de sus usuarios en China, y Adjust lo envía a sus propios servidores para realizar la atribución. Por eso, «¿funciona Adjust en China?» es ante todo una pregunta de riesgo de cumplimiento: de quién son los datos de dispositivo que salen del país, con qué consentimiento y conforme a cuál de las normas chinas sobre los SDK que recogen información personal — no con qué rapidez vuelve un callback.
Adjust en China de un vistazo
| Qué lo decide | En los propios términos de Adjust — y la ley china |
|---|---|
| Qué recoge | Integrado en su aplicación, el SDK genera un Adjust Device ID (ADID) único por dispositivo y lee los identificadores publicitarios de la plataforma (IDFA e IDFV en Apple, el Google Play Services Advertising ID en Android), y después los vincula a los datos de instalación, sesión, eventos dentro de la aplicación y atribución de sus usuarios en China. Es, por diseño, un flujo de identificadores de dispositivo y eventos de comportamiento. |
| Dónde reside | Adjust es un SaaS en la nube en el extranjero. Según su propio Help Center, “Adjust currently offers Data Residency for the following regions” (Adjust ofrece actualmente residencia de datos para las siguientes regiones) — Estados Unidos, el EEE, Turquía y el Reino de Arabia Saudí — y “data residency only applies to raw, user-level data” (la residencia de datos solo se aplica a los datos brutos a nivel de usuario). Ninguna de esas regiones es China continental, y no hay región china que elegir, de modo que los registros brutos por dispositivo recogidos en China quedan en reposo en el extranjero. |
| Información personal transfronteriza | Enviar a servidores en el extranjero los identificadores de dispositivo y los eventos de instalación y atribución de un usuario en China es una transferencia transfronteriza conforme a los artículos 38 a 40 de la PIPL, que se suma a la notificación y el consentimiento de los artículos 13 y 23. Los identificadores de dispositivo y los perfiles de comportamiento pueden constituir información personal sensible (artículos 28 y 29). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en el continente. |
| La segunda mitad distintiva — las normas chinas sobre SDK | Esta es la mitad que una comprobación de accesibilidad nunca ve. Las normas del MIIT y de la CAC sobre las aplicaciones y los SDK de terceros que «recogen y utilizan ilegalmente información personal» exigen que un rastreador declare lo que recoge y obtenga el consentimiento antes de recoger, y ese consentimiento debe ser separado y específico — no un consentimiento global (一揽子) del tipo «lo toma o lo deja». Un SDK de atribución que reúne datos de dispositivo por defecto es exactamente la conducta a la que apuntan esas normas. |
| La accesibilidad no es el eje | Adjust se ejecuta en China — incluso comercializa allí medición nativa —, así que una comprobación de accesibilidad informa de que «funciona». Eso es operativo, no la cuestión de cumplimiento. Lo que lo decide es de quién son los datos de dispositivo que salen del país, con qué consentimiento y si la recogida se declaró. 21YunBox le ayuda a mantener los datos regulados dentro del país en una ruta consentida y a entregarlos de forma conforme — el 21YunBox Optimizer — por delante de lo que ya utiliza. |
Lo que el SDK recoge realmente — identificadores de dispositivo y eventos de comportamiento
La trampa es imaginar un SDK de atribución como una tubería fina que solo devuelve una cifra a un panel. Es lo contrario: recoger es todo su trabajo. La documentación para desarrolladores de Adjust afirma que “Adjust generates a unique Adjust Device ID (ADID) for each device” (Adjust genera un identificador único, el Adjust Device ID o ADID, para cada dispositivo) y que el “IDFA (ID for Advertisers) is a device-specific identifier for Apple devices” (el IDFA es un identificador propio de cada dispositivo Apple), junto con el IDFV en Apple y el Google Play Services Advertising ID en Android. El SDK vincula esos identificadores a la instalación que los produjo, a cada sesión posterior y a los eventos dentro de la aplicación que usted instrumente, y transmite el conjunto a los servidores de Adjust para que el motor de atribución decida qué campaña ganó a qué usuario. Cada uno de esos registros está vinculado a un dispositivo real que pertenece a una persona real en China.
Por eso el dato de la residencia importa tanto. El propio Help Center de Adjust ofrece residencia de datos solo para cuatro regiones — Estados Unidos, el EEE, Turquía y el Reino de Arabia Saudí — y dice claramente que “data residency only applies to raw, user-level data” (la residencia de datos solo se aplica a los datos brutos a nivel de usuario). No hay ninguna región en China continental en esa lista, de modo que los registros brutos a nivel de usuario que el SDK recoge de su público en China quedan en reposo en servidores de Adjust en el extranjero. La «medición nativa» de Adjust dentro de China es una capacidad de conectividad y de medición — ayuda a que los eventos lleguen pese a las condiciones de la red —, no un lugar dentro del país donde residan los datos. Los datos del dispositivo siguen saliendo del país.
Las puertas: transferencia transfronteriza, consentimiento separado y las normas chinas sobre SDK
La primera puerta es la transferencia transfronteriza. Los identificadores de dispositivo y los eventos de comportamiento que el SDK recoge de personas en China son información personal según la Ley de Protección de Información Personal de China, y trasladarlos a una región de Adjust en el extranjero es una transferencia transfronteriza (数据出境). El deber recae en usted, el editor de la aplicación y responsable del tratamiento, no en Adjust: los artículos 13 y 23 exigen notificación y una base legal para recoger, con un consentimiento separado para compartir los datos en el extranjero, y los artículos 38 a 40 exigen un mecanismo de transferencia para enviarlos fuera — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Cuando un identificador de dispositivo o un perfil de comportamiento llega a ser información personal sensible, los artículos 28 y 29 añaden además una prueba de propósito específico, de necesidad y de consentimiento separado. Y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal generada en China se almacene en el continente, algo que un flujo de SDK hacia el extranjero no puede cumplir.
La segunda puerta es el consentimiento, y tiene una arista afilada que un aviso de privacidad genérico no cubre. Las normas chinas no aceptan un único acuerdo global que obligue al usuario a aceptar todos los usos de los datos a la vez (un consentimiento 一揽子 del tipo «lo toma o lo deja»). Un SDK de atribución que recoge identificadores de dispositivo y rastrea el comportamiento necesita para ese rastreo un consentimiento separado, específico e informado — obtenido antes de que el SDK empiece a recoger, no deducido del uso continuado de la aplicación.
La tercera puerta es la que diferencia a un SDK de una aplicación corriente en el extranjero, y es donde una comprobación de accesibilidad es más ciega. China regula específicamente los componentes de software que recogen información personal. Las campañas y normas del MIIT y de la CAC sobre las aplicaciones y los SDK de terceros que «recogen y utilizan ilegalmente información personal» (App 违法违规收集使用个人信息) exigen que un SDK declare lo que recoge y obtenga el consentimiento antes de recoger, y tratan la recogida excesiva silenciosa — reunir identificadores de dispositivo y datos de comportamiento por defecto, sin declaración ni consentimiento — como el daño mismo que existen para frenar. Un SDK de atribución que extrae datos del dispositivo en cuanto se inicializa encaja de lleno en el patrón que describen esas normas. Una prueba de velocidad que pregunta «¿llegó el evento?» no puede ver nada de esto.
Una nota sobre el ICP: un SDK de atribución enterrado dentro de una aplicación no es en sí mismo un servicio público de información en internet, así que el SDK por sí solo no genera un deber de registro ICP (备案). Si el mismo producto expone además una superficie web orientada a China — un sitio complementario, un embudo de registro web, una página de destino de campaña —, esa superficie es un servicio público de información en internet y conlleva su propia obligación de registro ICP, ligada a un alojamiento en el continente e independiente de todo lo que haga el SDK.
Una comprobación de accesibilidad nunca ve esto
Adjust no es el tipo de servicio que se niega a cargar en China — más bien al contrario, ya que comercializa una medición que funciona allí. Precisamente por eso, una comprobación de accesibilidad es el instrumento equivocado. Aunque todos los eventos lleguen sin problemas, usar Adjust sigue situando fuera del país los identificadores de dispositivo y los datos de comportamiento de su público en China; sigue apoyándose en una base de consentimiento que, para este tipo de rastreo, la ley china exige que sea separada y específica y que se obtenga antes de la recogida; y sigue ejecutando software de recogida exactamente del tipo que las normas chinas sobre SDK señalan. Una prueba de accesibilidad responde a «¿volvió el callback?» — es ciega a de quién son los datos de dispositivo que acaban de cruzar la frontera, a si esa persona dio el consentimiento separado que exige la ley y a si la recogida llegó a declararse. La ley china no reacciona a la velocidad de un callback, sino a tres hechos: dónde residen los datos, con qué consentimiento se recogieron y si esa recogida se declaró.
Esto es un mapa de riesgo, no un veredicto de que Adjust esté «bloqueado» o sea «ilegal» en China. Qué deberes le afectan depende de su entidad, de qué aplicaciones integran el SDK, de lo que usted lo instrumente para recoger, de su papel según la ley china, de sus volúmenes de datos y de quiénes son sus usuarios — conviene concretar los detalles con asesoría legal antes de que su medición en China dependa de ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de realizar medición móvil para un público en China, y se sitúa por delante de la integración de Adjust que su equipo ya distribuye — sin reconstruir, sin un segundo SDK y sin migrar fuera de Adjust.
Primero, cartografiar: nuestro equipo de China inventaría lo que su integración de Adjust recoge realmente — los identificadores de dispositivo, los datos de instalación, sesión y eventos, los registros de atribución —, dónde se alojan esos datos (una región de Adjust en el extranjero, sin opción en China continental) y la base de consentimiento en la que se apoya cada punto de recogida. Nosotros construimos el panorama técnico; las conclusiones jurídicas se concretan con asesoría legal.
Después, localizar/gobernar: le ayudamos a mantener los datos regulados — los identificadores de dispositivo y los eventos de comportamiento de sus usuarios en China — en una ruta legal dentro del país, a obtener la notificación de los artículos 13 y 23 y el consentimiento separado y específico que este tipo de rastreo exige antes de que el SDK recoja, y a cumplir el deber de residencia de los tratantes de grandes volúmenes cuando se aplique. Localizar significa mantener los datos dentro del país — nunca una vía que envíe discretamente los datos del dispositivo al otro lado de la frontera, y nunca ninguna forma de elusión.
Por último, entregar: una entrega conforme y dentro del país por delante de lo que ya utiliza, para que la recogida y la medición reguladas se realicen sobre una base legal en lugar de quedar por defecto en el extranjero. 21YunBox lo pone en marcha — el 21YunBox Optimizer — en torno al stack que ya utiliza. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde dentro del continente y nunca trasladamos información personal a través de la frontera de forma oculta. Hacer que un SDK en el extranjero sea meramente accesible no es la respuesta — los datos siguen en el extranjero y el consentimiento separado sigue faltando; mantener dentro del país los datos regulados de dispositivo y de atribución, en una ruta consentida y declarada, sí lo es. 21YunBox es una capa de cumplimiento y un socio de Adjust, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China (PIPL)
- La Ley de Ciberseguridad de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está Adjust bloqueado en China?
No — y esa es la trampa. Adjust no es un servicio bloqueado; incluso opera medición nativa dentro de China, así que una comprobación de accesibilidad informará de que «funciona» y atribuye las instalaciones con normalidad. Pero la accesibilidad no es la cuestión de cumplimiento. El SDK de Adjust, integrado en su aplicación, recoge los identificadores de dispositivo de sus usuarios en China y sus datos de instalación, eventos y atribución, y los envía a servidores de Adjust en el extranjero. Lo que decide si puede utilizarlo es si esa recogida y esa transferencia transfronteriza se apoyan en la notificación y el consentimiento separado y específico que exige la ley china — no si un callback vuelve rápido.
¿Tiene Adjust una región de datos en China continental?
No. El propio Help Center de Adjust ofrece residencia de datos solo para Estados Unidos, el EEE, Turquía y el Reino de Arabia Saudí, sin región en China continental, y esa residencia solo se aplica a los datos brutos a nivel de usuario — de modo que los registros por dispositivo que el SDK recoge en China quedan en reposo en servidores en el extranjero. La «medición nativa» de Adjust en China es una capacidad de conectividad y de medición, no un almacenamiento de datos dentro del país; no cambia dónde residen los datos ni elimina la transferencia transfronteriza.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Adjust funcione en China?
Sí. Usted conserva Adjust; nosotros añadimos la capa de cumplimiento que este no proporciona. Nuestro equipo de China inventaría exactamente lo que recoge su integración de Adjust y dónde reside, le ayuda a implantar la notificación de los artículos 13 y 23 y el consentimiento separado antes de que el SDK recoja, y mantiene los datos regulados de dispositivo y de atribución en una ruta legal y consentida dentro del país, con un mecanismo transfronterizo adecuado — entregado de forma conforme por delante del stack que ya utiliza, sin reconstruir y sin migrar fuera de Adjust. Póngase en contacto con nosotros para analizar su caso concreto.


