Adjust fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Adjust est un SDK d'attribution mobile à l'étranger qui collecte les identifiants d'appareil de vos utilisateurs en Chine ainsi que leurs données d'installation, d'événement et d'attribution, et les envoie à l'étranger — la résidence des données ne couvre que les États-Unis, l'EEE, la Turquie et l'Arabie saoudite, aucune en Chine continentale. Un regard, d'abord sous l'angle de la conformité, sur les portes de la PIPL et du consentement SDK qu'une vérification d'accessibilité ne voit jamais.
Adjust fonctionne-t-il en Chine ?
Adjust est accessible depuis la Chine — il y exploite même une mesure native — de sorte qu'une vérification d'accessibilité affirme qu'il « fonctionne ». C'est le mauvais test. Embarqué dans votre application, le SDK d'Adjust collecte les identifiants d'appareil de vos utilisateurs en Chine ainsi que leurs données d'installation, d'événement et d'attribution et les envoie à des serveurs Adjust à l'étranger, et Adjust n'offre aucune région de données en Chine continentale pour les y conserver.
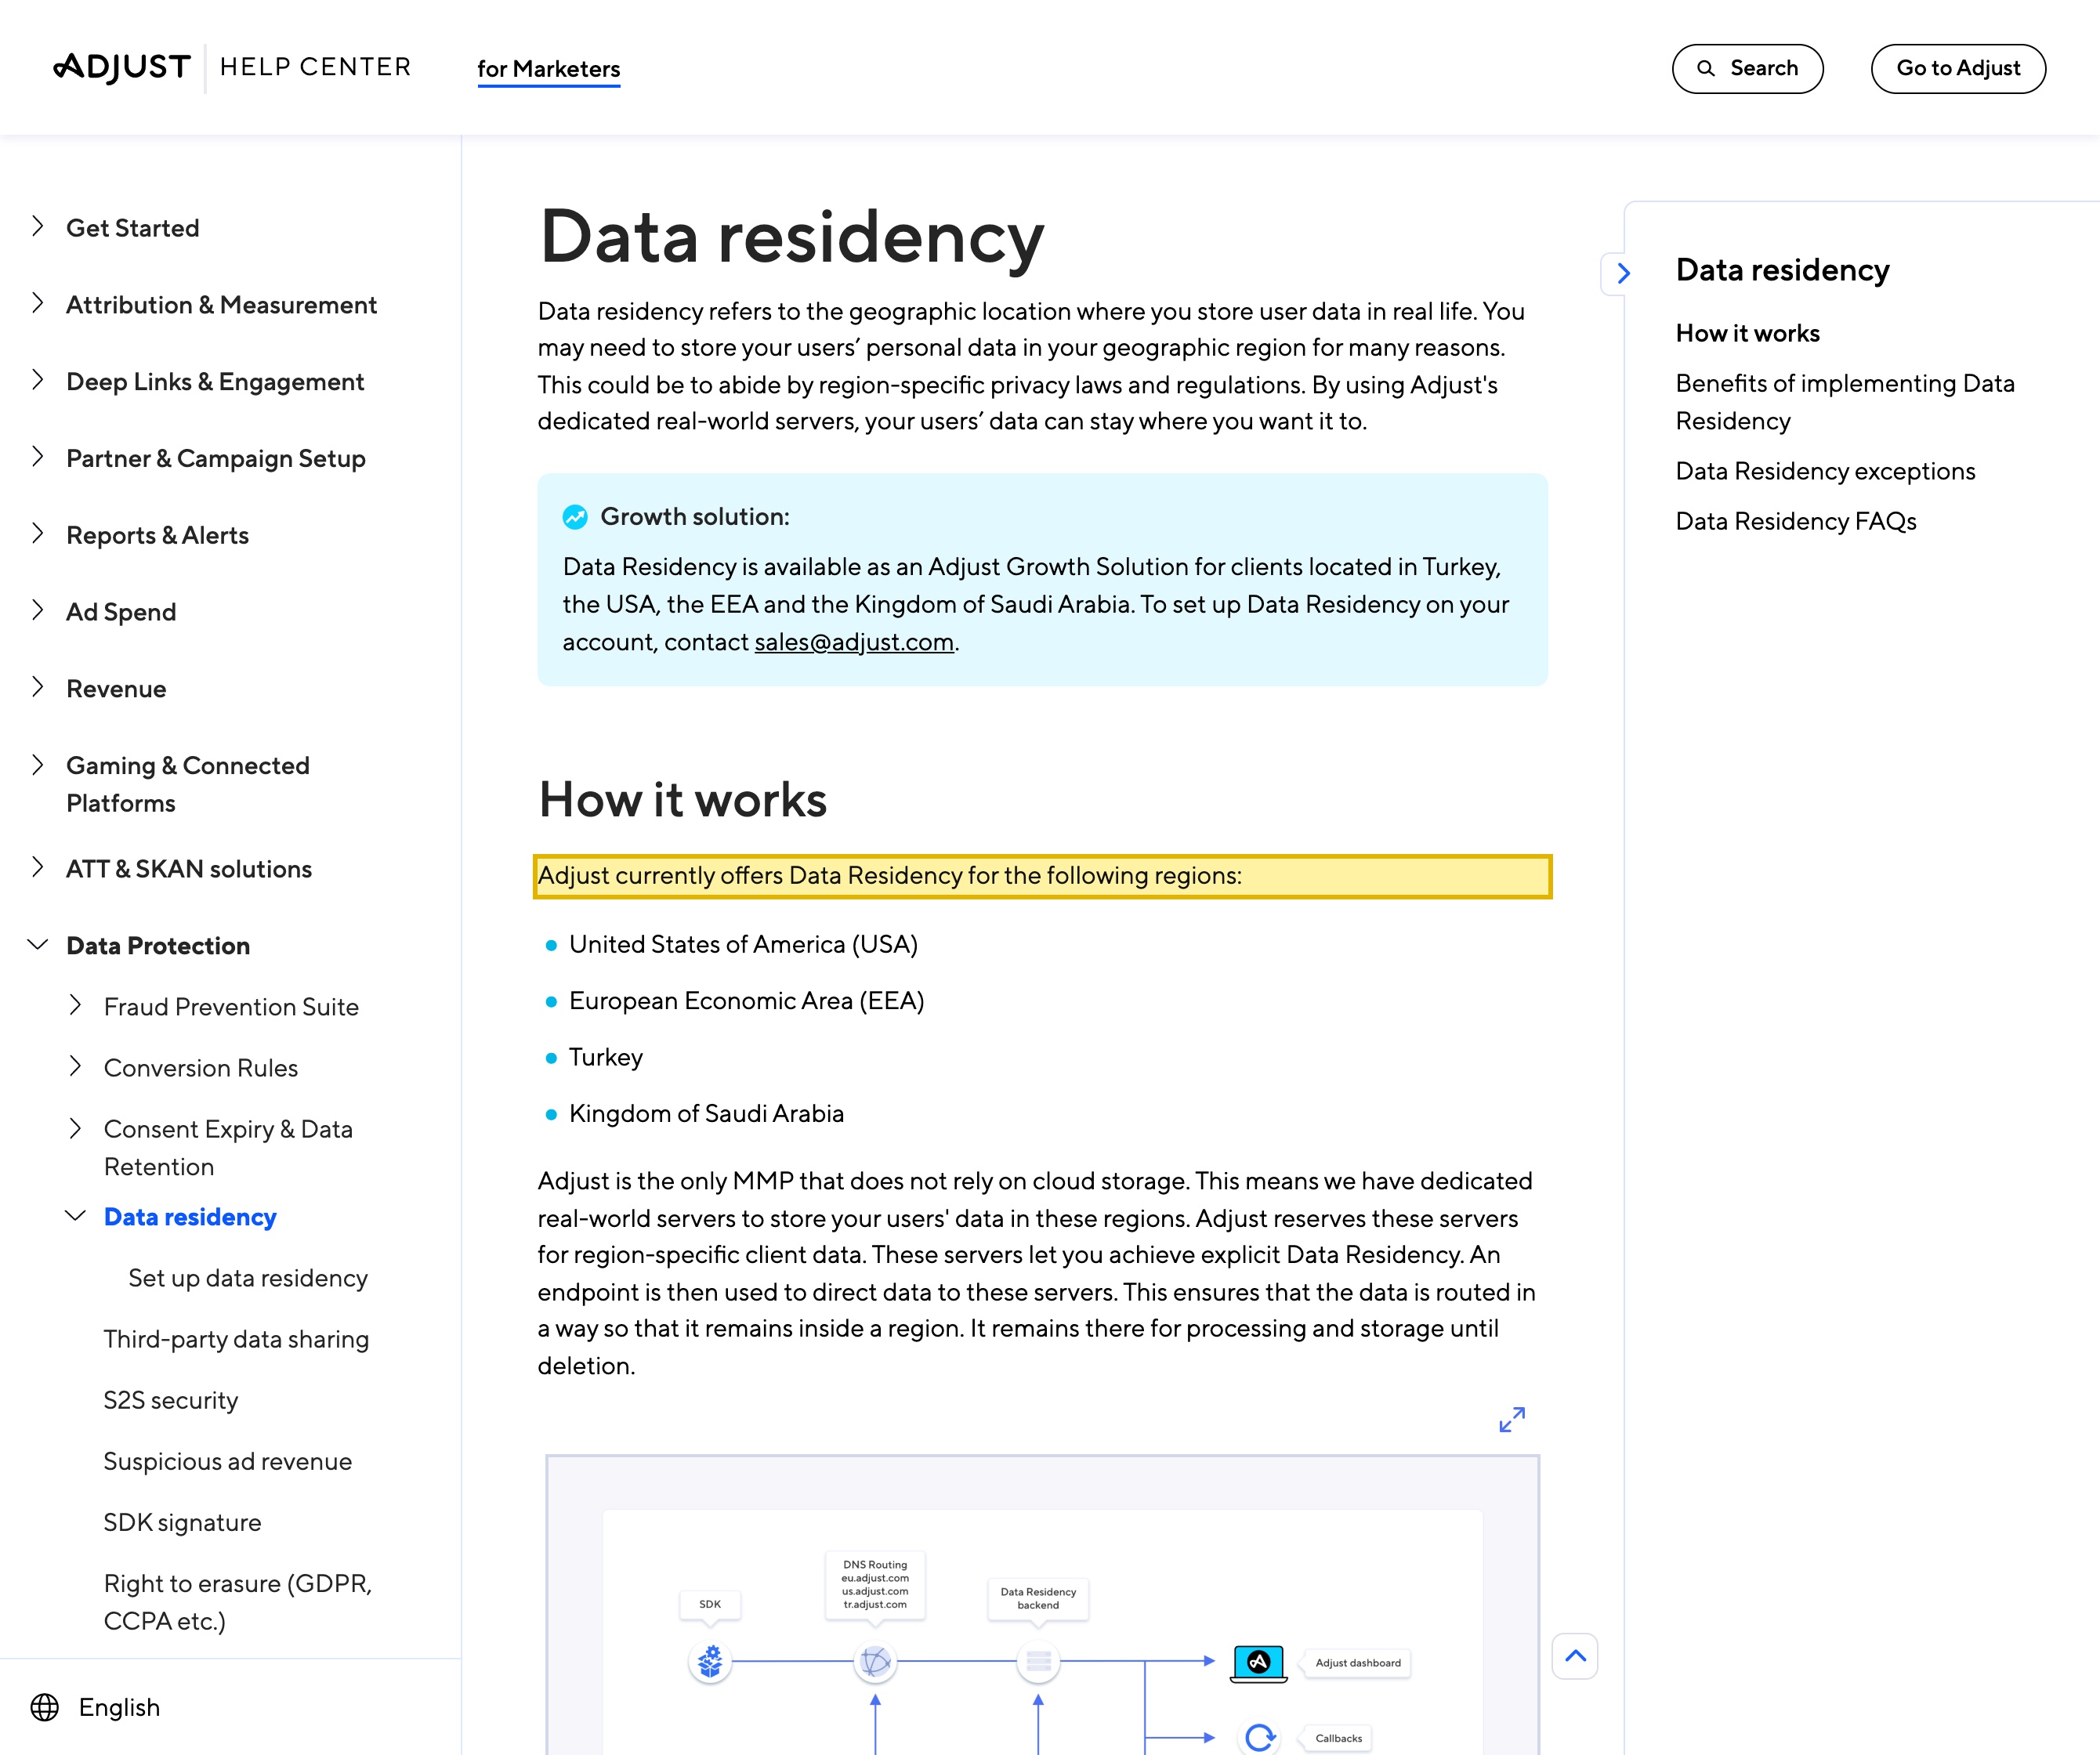
Le propre centre d'aide d'Adjust ne propose une résidence des données que pour les États-Unis, l'EEE, la Turquie et le Royaume d'Arabie saoudite, et indique que “data residency only applies to raw, user-level data” — de sorte que les enregistrements bruts, au niveau de l'appareil, qu'il collecte en Chine viennent reposer à l'étranger. Cela fait de chaque installation un transfert transfrontalier d'informations personnelles au titre de la PIPL (articles 38 à 40), en plus de l'obligation des articles 13/23 d'informer et d'obtenir un consentement distinct et spécifique avant de collecter — non un consentement groupé (一揽子) à prendre ou à laisser. La moitié qu'une vérification d'accessibilité ne voit jamais : les règles du MIIT et de la CAC sur les applications et les SDK tiers qui « collectent et utilisent illégalement des informations personnelles » imposent à un SDK de déclarer ce qu'il collecte et d'obtenir le consentement au préalable, de sorte qu'un SDK d'attribution qui exfiltre des données d'appareil par défaut est exactement la conduite que ces règles visent.
Il s'agit d'une image des risques, pas d'un verdict — quelles obligations frappent dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Le SDK d'Adjust envoie les données d'appareil et d'attribution des utilisateurs en Chine à des serveurs à l'étranger
- ✕ Aucune région de données en Chine continentale — la résidence se limite aux États-Unis, à l'EEE, à la Turquie et à l'Arabie saoudite
- ! Les identifiants d'appareil et les événements d'attribution franchissent la frontière — les articles 38 à 40 de la PIPL s'appliquent
- ! Les identifiants d'appareil peuvent constituer des informations personnelles sensibles — PIPL articles 28 et 29
- ! Les règles chinoises sur les SDK exigent une collecte déclarée et un consentement distinct au préalable
- ✓ Gardez les données d'appareil et d'attribution de Chine sur le territoire, sur une voie consentie — nous la cartographions
Ce que la documentation officielle de Adjust dit de la Chine
| Fait | Source primaire |
|---|---|
| Adjust n'offre aucune région de données en Chine continentale. Le centre d'aide d'Adjust indique “Adjust currently offers Data Residency for the following regions:” et n'énumère que les États-Unis d'Amérique (USA), l'Espace économique européen (EEE), la Turquie et le Royaume d'Arabie saoudite — aucun en Chine continentale. La même page note que “data residency only applies to raw, user-level data,” de sorte que les enregistrements bruts, au niveau de l'appareil, que le SDK collecte auprès de vos utilisateurs en Chine viennent reposer sur des serveurs Adjust hors du pays. | Adjust Help Center — Data residency (help.adjust.com), consulté le 2026-10-12 |
| Le SDK, embarqué dans votre application, collecte les identifiants d'appareil par conception. La documentation développeur d'Adjust indique “Adjust generates a unique Adjust Device ID (ADID) for each device,” et que l'“IDFA (ID for Advertisers) is a device-specific identifier for Apple devices” (avec l'IDFV sur Apple et le Google Play Services Advertising ID sur Android). Le SDK rattache ces identifiants aux données d'installation, de session et d'événement in-app et les envoie aux serveurs d'Adjust pour l'attribution — les informations personnelles, au niveau de l'appareil, qui franchissent ensuite la frontière. | Adjust Developer Hub — Get device information (dev.adjust.com), consulté le 2026-10-12 |
| Les identifiants d'appareil et les événements comportementaux qui franchissent la frontière engagent la PIPL. Envoyer les identifiants d'appareil et les événements d'installation/d'attribution d'un utilisateur en Chine à des serveurs Adjust à l'étranger est un transfert transfrontalier au titre de la loi sur la protection des informations personnelles (articles 38 à 40), et les identifiants d'appareil et profils comportementaux peuvent constituer des informations personnelles sensibles, ajoutant le test de nécessité et de consentement distinct des articles 28 et 29. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent au contraire être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'un pipeline SDK à l'étranger ne peut satisfaire. | PIPL articles 28 et 29, 38 à 40 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) — synthèse 21YunBox |
| La Chine exige le consentement avant qu'un SDK ne collecte — et régit spécifiquement les SDK qui sur-collectent. Au titre de la loi sur la protection des informations personnelles, les articles 13 et 23 exigent une information et un consentement distinct et spécifique avant que les informations personnelles ne soient collectées et avant qu'elles ne soient partagées à l'étranger — non un consentement groupé (一揽子). Les règles du MIIT et de la CAC sur les applications et les SDK tiers qui « collectent et utilisent illégalement des informations personnelles » le concrétisent : un SDK doit déclarer ce qu'il collecte et obtenir le consentement au préalable, de sorte qu'un SDK d'attribution qui recueille des données d'appareil par défaut se situe exactement dans la conduite que ces règles visent. | PIPL articles 13 et 23 ; règles du MIIT/de la CAC sur les applications et les SDK tiers collectant illégalement des informations personnelles — synthèse 21YunBox |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Pour une entreprise qui exploite Adjust afin de mesurer un public d’application en Chine continentale, la question décisive n’est pas de savoir si le SDK peut atteindre ses serveurs — il le peut ; Adjust exploite même une mesure native à l’intérieur de la Chine. La question est ce que le SDK collecte en chemin, et où ces données ont le droit de venir reposer. Adjust est un SDK d’attribution mobile : vous l’embarquez dans votre application, et dès cet instant il est conçu pour observer les installations, les sessions et les événements in-app et pour rattacher chacun d’eux à un appareil — en générant son propre Adjust Device ID et en lisant les identifiants publicitaires de la plateforme (l’IDFA et l’IDFV d’Apple, le Google Play Services Advertising ID d’Android). C’est, par conception, un flux continu des identifiants d’appareil et des événements comportementaux de vos utilisateurs en Chine, et Adjust l’envoie à ses serveurs pour effectuer l’attribution. Ainsi, « Adjust fonctionne-t-il en Chine ? » est d’abord une question de risque de conformité : à qui appartiennent les données d’appareil qui quittent le pays, sur quel consentement, et sous laquelle des règles chinoises sur les SDK qui collectent des informations personnelles — non la vitesse de retour d’un rappel.
Adjust en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'Adjust — et au regard du droit chinois |
|---|---|
| Ce qu'il collecte | Embarqué dans votre application, le SDK génère un Adjust Device ID (ADID) unique par appareil et lit les identifiants publicitaires de la plateforme (IDFA et IDFV sur Apple, le Google Play Services Advertising ID sur Android), puis les rattache aux données d'installation, de session, d'événement in-app et d'attribution de vos utilisateurs en Chine. C'est, par conception, un flux d'identifiants d'appareil et d'événements comportementaux. |
| Où cela réside | Adjust est un SaaS cloud à l'étranger. Selon son propre centre d'aide, “Adjust currently offers Data Residency for the following regions” — les États-Unis, l'EEE, la Turquie et le Royaume d'Arabie saoudite — et “data residency only applies to raw, user-level data.” Aucune de ces régions n'est la Chine continentale, et il n'y a aucune région chinoise à choisir, de sorte que les enregistrements bruts, au niveau de l'appareil, collectés en Chine viennent reposer à l'étranger. |
| Informations personnelles transfrontalières | Envoyer les identifiants d'appareil et les événements d'installation/d'attribution d'un utilisateur en Chine à des serveurs à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL, superposé à l'information et au consentement des articles 13/23. Les identifiants d'appareil et les profils comportementaux peuvent constituer des informations personnelles sensibles (articles 28 et 29). Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, la loi sur la cybersécurité, article 39 (anciennement l'article 37), impose que les informations personnelles collectées en Chine soient stockées sur le continent. |
| La seconde moitié distinctive — les règles chinoises sur les SDK | C'est la moitié qu'une vérification d'accessibilité ne voit jamais. Les règles du MIIT et de la CAC sur les applications et les SDK tiers qui « collectent et utilisent illégalement des informations personnelles » imposent à un traceur de déclarer ce qu'il collecte et d'obtenir le consentement avant de collecter, et ce consentement doit être distinct et spécifique — non un consentement groupé (一揽子) à prendre ou à laisser. Un SDK d'attribution qui recueille des données d'appareil par défaut est exactement la conduite que ces règles visent. |
| L'accessibilité n'est pas l'axe | Adjust se déclenche en Chine — il y commercialise même une mesure native — de sorte qu'une vérification d'accessibilité indique qu'il « fonctionne ». C'est opérationnel, non la question de conformité. Ce qui la détermine, c'est à qui appartiennent les données d'appareil qui quittent le pays, sur quel consentement, et si la collecte a été déclarée. 21YunBox vous aide à maintenir les données réglementées sur le territoire sur une voie consentie et à les diffuser en conformité — le 21YunBox Optimizer — devant ce que vous exploitez déjà. |
Ce que le SDK collecte réellement — identifiants d’appareil et événements comportementaux
Le piège consiste à se représenter un SDK d’attribution comme un simple tuyau qui ne renvoie qu’un chiffre à un tableau de bord. C’est l’inverse : collecter est tout son travail. La documentation développeur d’Adjust indique que “Adjust generates a unique Adjust Device ID (ADID) for each device,” et que l’“IDFA (ID for Advertisers) is a device-specific identifier for Apple devices,” aux côtés de l’IDFV sur Apple et du Google Play Services Advertising ID sur Android. Le SDK lie ces identifiants à l’installation qui les a produits, à chaque session ultérieure et aux événements in-app que vous instrumentez, puis transmet l’ensemble aux serveurs d’Adjust afin que le moteur d’attribution puisse déterminer quelle campagne a gagné quel utilisateur. Chacun de ces enregistrements est rattaché à un appareil réel appartenant à une personne réelle en Chine.
C’est pourquoi le fait relatif à la résidence compte autant. Le propre centre d’aide d’Adjust ne propose une résidence des données que pour quatre régions — les États-Unis, l’EEE, la Turquie et le Royaume d’Arabie saoudite — et dit clairement que “data residency only applies to raw, user-level data.” Aucune région en Chine continentale ne figure sur cette liste, de sorte que les enregistrements bruts, au niveau utilisateur, que le SDK collecte auprès de votre public chinois viennent reposer sur des serveurs Adjust à l’étranger. La « mesure native » d’Adjust à l’intérieur de la Chine est une capacité de connectivité et de mesure — elle aide les événements à arriver malgré les conditions réseau — non un lieu sur le territoire où les données résideraient. Les données d’appareil quittent tout de même le pays.
Les portes : transfert transfrontalier, consentement distinct et règles chinoises sur les SDK
La première porte est le transfert transfrontalier. Les identifiants d’appareil et les événements comportementaux que le SDK collecte auprès de personnes en Chine sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles, et les déplacer vers une région Adjust à l’étranger est un transfert transfrontalier (数据出境). L’obligation retombe sur vous, l’éditeur de l’application et responsable de traitement, non sur Adjust : les articles 13 et 23 exigent une information et une base légale pour collecter, avec un consentement distinct pour partager les données à l’étranger, et les articles 38 à 40 exigent un mécanisme de transfert pour les envoyer — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Lorsqu’un identifiant d’appareil ou un profil comportemental s’élève au rang d’informations personnelles sensibles, les articles 28 et 29 ajoutent par-dessus un test de finalité précise, de nécessité et de consentement distinct. Et pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance) impose que les informations personnelles générées en Chine soient stockées sur le continent, ce qu’un pipeline SDK à l’étranger ne peut satisfaire.
La deuxième porte est le consentement, et elle a un tranchant qu’un avis de confidentialité générique ne satisfait pas. Les règles chinoises n’admettent pas un accord groupé unique qui force l’utilisateur à accepter d’un coup tous les usages de données (un consentement 一揽子, « à prendre ou à laisser »). Un SDK d’attribution qui collecte des identifiants d’appareil et suit le comportement a besoin d’un consentement distinct, spécifique et éclairé pour ce suivi — obtenu avant que le SDK ne commence à collecter, et non déduit de l’usage continu de l’application.
La troisième porte est celle qui distingue un SDK d’une application ordinaire à l’étranger, et c’est là qu’une vérification d’accessibilité est la plus aveugle. La Chine régit spécifiquement les composants logiciels qui collectent des informations personnelles. Les campagnes et règles du MIIT et de la CAC sur les applications et les SDK tiers qui « collectent et utilisent illégalement des informations personnelles » (App 违法违规收集使用个人信息) imposent à un SDK de déclarer ce qu’il collecte et d’obtenir le consentement avant de collecter, et elles traitent la sur-collecte silencieuse — recueillir des identifiants d’appareil et des données comportementales par défaut, sans déclaration ni consentement — comme le préjudice même qu’elles existent pour empêcher. Un SDK d’attribution qui exfiltre des données d’appareil dès son initialisation correspond exactement au schéma que ces règles décrivent. Un test de vitesse qui demande « l’événement est-il arrivé ? » ne peut rien voir de tout cela.
Une note sur l’ICP : un SDK d’attribution enfoui dans une application n’est pas lui-même un service d’information sur Internet public, de sorte que le SDK à lui seul ne crée pas d’obligation de déclaration ICP (备案). Si le même produit expose aussi une surface web tournée vers la Chine — un site compagnon, un entonnoir d’inscription web, une page de destination de campagne — cette surface est un service d’information sur Internet public et porte sa propre obligation de déclaration ICP liée à un hébergement sur le continent, distincte de tout ce que fait le SDK.
Une vérification d’accessibilité ne voit jamais cela
Adjust n’est pas le genre de service qui refuse de se charger en Chine — c’est plutôt l’inverse, puisqu’il commercialise une mesure qui y fonctionne. C’est précisément pourquoi une vérification d’accessibilité est le mauvais instrument. Même avec chaque événement qui arrive proprement, utiliser Adjust place tout de même les identifiants d’appareil et les données comportementales de votre public chinois hors du pays ; cela repose tout de même sur une base de consentement que, pour ce type de suivi, le droit chinois exige d’être distincte, spécifique et obtenue avant la collecte ; et cela fait tout de même tourner un logiciel de collecte précisément du genre que les règles chinoises sur les SDK ciblent. Un test d’accessibilité répond à « le rappel est-il revenu ? » — il est aveugle à qui appartiennent les données d’appareil qui viennent de franchir la frontière, au fait que cette personne ait donné ou non le consentement distinct qu’exige la loi, et au fait que la collecte ait jamais été déclarée. Où résident les données, sur quel consentement, et si la collecte a été déclarée — non la vitesse de retour d’un rappel — voilà ce à quoi le droit chinois répond.
Il s’agit d’une image des risques, pas d’un verdict selon lequel Adjust serait « bloqué » ou « illégal » en Chine. Quelles obligations frappent votre cas dépend de votre entité, des applications qui embarquent le SDK, de ce que vous l’instrumentez pour collecter, de votre rôle au regard du droit chinois, de vos volumes de données et de qui sont vos utilisateurs — mieux vaut régler les détails avec un conseil avant que votre mesure en Chine n’en dépende.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’effectuer la mesure mobile pour un public chinois, et elle se place devant l’intégration Adjust que votre équipe diffuse déjà — sans reconstruction, sans second SDK, sans migration hors d’Adjust.
D’abord, cartographier : notre équipe Chine inventorie ce que votre intégration Adjust collecte réellement — les identifiants d’appareil, les données d’installation, de session et d’événement, les enregistrements d’attribution — où ces données sont hébergées (une région Adjust à l’étranger, sans option en Chine continentale), et la base de consentement sur laquelle repose chaque point de collecte. Nous construisons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite, localiser / encadrer : nous vous aidons à maintenir les données réglementées — les identifiants d’appareil et les événements comportementaux de vos utilisateurs en Chine — sur une voie légale sur le territoire, à obtenir l’information des articles 13/23 et le consentement distinct et spécifique que ce type de suivi exige avant que le SDK ne collecte, et à satisfaire l’obligation de résidence à grand volume là où elle s’applique. Localiser signifie garder les données sur le territoire — jamais une voie qui expédierait discrètement des données d’appareil de l’autre côté de la frontière, et jamais une quelconque forme de contournement.
Enfin, diffuser : une diffusion conforme, sur le territoire, devant ce que vous exploitez déjà, afin que la collecte et la mesure réglementées se fassent sur une base légale plutôt que de basculer par défaut à l’étranger. 21YunBox met cela en place — le 21YunBox Optimizer — autour du stack que vous utilisez déjà. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous conservons sur le territoire ce que la loi impose d’y garder, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais d’informations personnelles de l’autre côté de la frontière par furtivité. Rendre un SDK à l’étranger simplement accessible n’est pas la réponse — les données restent à l’étranger et le consentement distinct manque toujours ; garder les données d’appareil et d’attribution réglementées sur le territoire, sur une voie consentie et déclarée, l’est. 21YunBox est une couche de conformité et un partenaire d’Adjust, non un concurrent.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles (PIPL)
- La loi chinoise sur la cybersécurité
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Adjust est-il bloqué en Chine ?
Non — et c'est là le piège. Adjust n'est pas un service bloqué ; il exploite même une mesure native à l'intérieur de la Chine, de sorte qu'une vérification d'accessibilité indiquera qu'il « fonctionne » et attribue les installations normalement. Mais l'accessibilité n'est pas la question de conformité. Le SDK d'Adjust, embarqué dans votre application, collecte les identifiants d'appareil de vos utilisateurs en Chine ainsi que leurs données d'installation, d'événement et d'attribution et les envoie à des serveurs Adjust à l'étranger. Ce qui décide si vous pouvez l'exploiter, c'est de savoir si cette collecte et ce transfert transfrontalier reposent sur l'information et le consentement distinct et spécifique qu'exige le droit chinois — non la rapidité de retour d'un rappel.
Adjust dispose-t-il d'une région de données en Chine continentale ?
Non. Le propre centre d'aide d'Adjust ne propose une résidence des données que pour les États-Unis, l'EEE, la Turquie et le Royaume d'Arabie saoudite, sans région en Chine continentale, et elle ne s'applique qu'aux données brutes au niveau utilisateur — de sorte que les enregistrements au niveau de l'appareil que le SDK collecte en Chine viennent reposer sur des serveurs à l'étranger. La « mesure native » d'Adjust en Chine est une capacité de connectivité et de mesure, non un stockage de données sur le territoire ; elle ne change pas l'endroit où résident les données ni ne supprime le transfert transfrontalier.
21YunBox peut-il aider à faire fonctionner notre configuration Adjust en Chine ?
Oui. Vous gardez Adjust ; nous ajoutons la couche de conformité qu'il ne fournit pas. Notre équipe Chine inventorie exactement ce que votre intégration Adjust collecte et où cela réside, vous aide à mettre en place l'information des articles 13/23 et le consentement distinct avant que le SDK ne collecte, et maintient les données d'appareil et d'attribution réglementées sur une voie légale et consentie sur le territoire, avec un mécanisme transfrontalier adéquat — diffusées en conformité devant le stack que vous exploitez déjà, sans reconstruction ni migration hors d'Adjust. Prenez contact pour traiter votre cas précis.


