Funktioniert Adjust in China? Datenresidenz, ICP und Grenztransferregeln
Adjust ist ein Offshore-SDK zur mobilen Attribution, das die Geräte-Identifikatoren Ihrer China-Nutzer sowie Install-, Event- und Attributionsdaten erhebt und ins Ausland sendet — die Datenresidenz deckt nur die USA, den EWR, die Türkei und Saudi-Arabien ab, keine in Festlandchina. Ein Blick zuerst auf die Compliance: die PIPL- und SDK-Einwilligungs-Türen, die eine Erreichbarkeitsprüfung nie sieht.
Funktioniert Adjust in China?
Adjust ist aus China erreichbar — es betreibt dort sogar native Messung —, sodass eine Erreichbarkeitsprüfung sagt, es „funktioniert“. Das ist der falsche Test. In Ihre App eingebettet, erhebt das Adjust-SDK die Geräte-Identifikatoren Ihrer China-Nutzer sowie ihre Install-, Event- und Attributionsdaten und sendet sie an Adjust-Server im Ausland, und Adjust bietet keine Datenregion in Festlandchina, um sie dort zu halten.
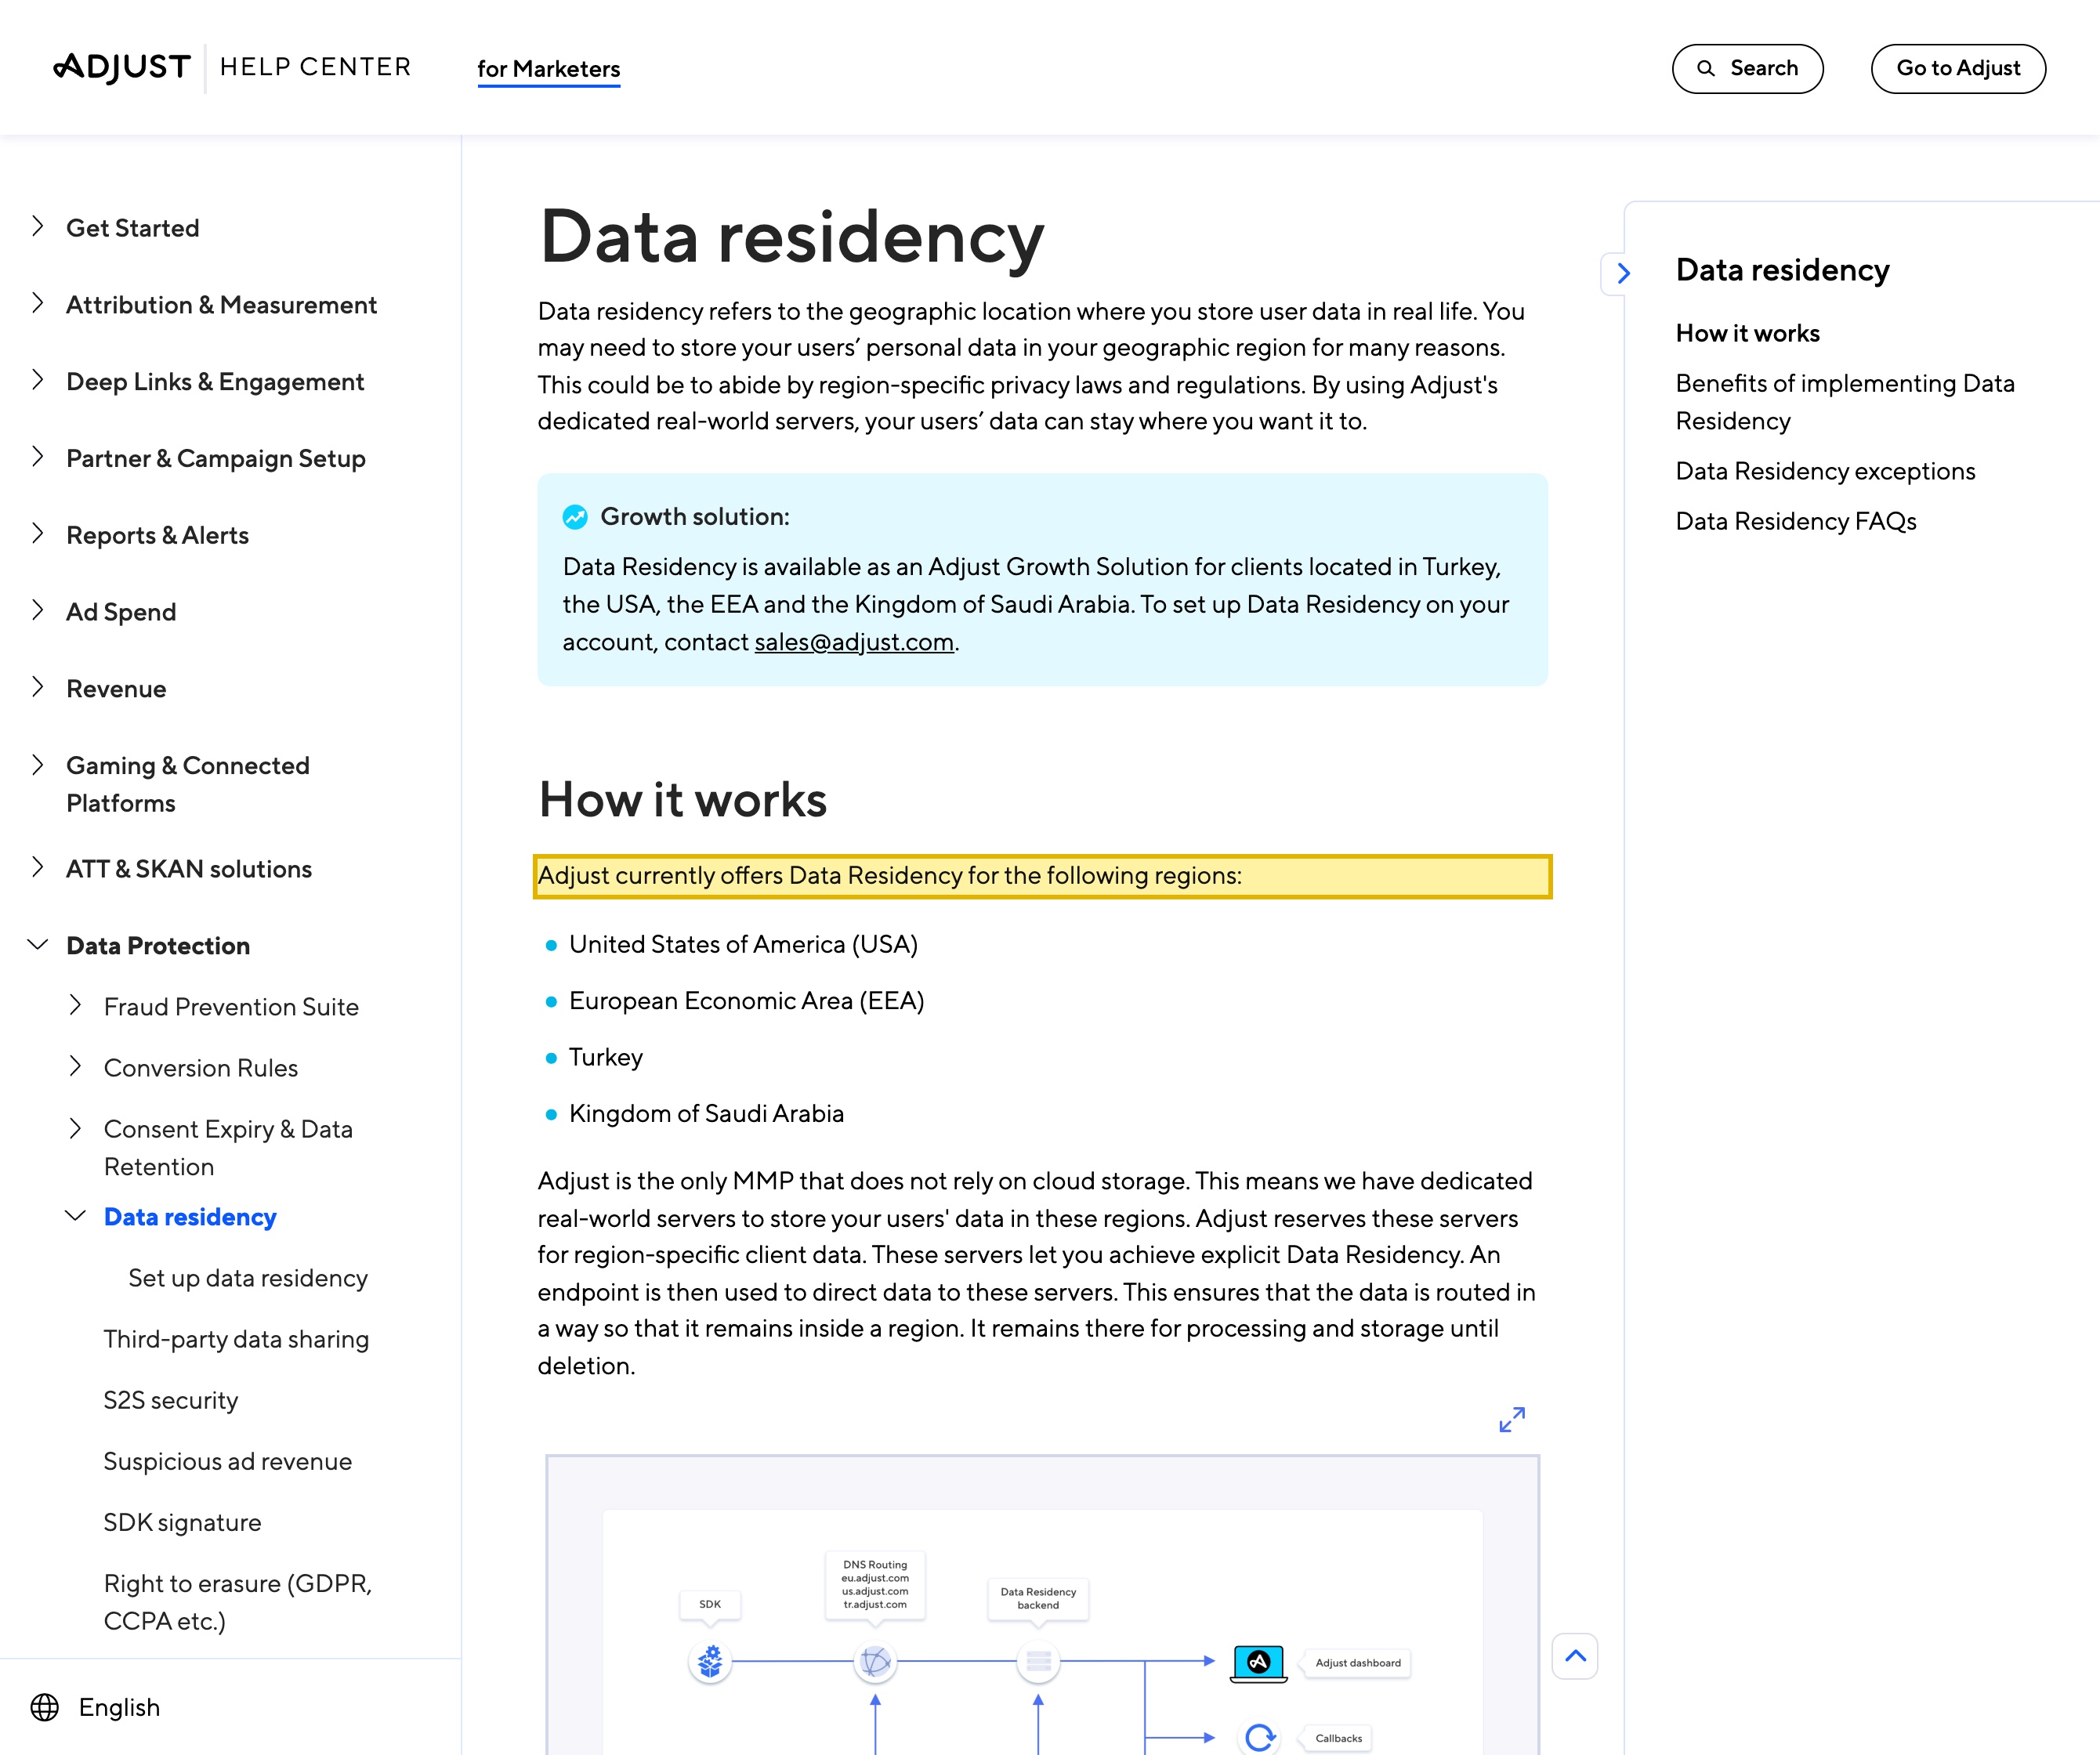
Adjust' eigenes Help Center bietet Datenresidenz nur für die Vereinigten Staaten, den EWR, die Türkei und das Königreich Saudi-Arabien und gibt an, dass „Datenresidenz nur für rohe Daten auf Nutzerebene gilt“ — sodass die rohen Datensätze auf Geräteebene, die es in China erhebt, im Ausland zu liegen kommen. Das macht jede Installation zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL (Art. 38–40), über die Pflicht nach Art. 13/23 gelegt, Mitteilung zu erteilen und vor dem Erheben eine gesonderte, spezifische Einwilligung einzuholen — kein gebündeltes (一揽子) Alles-oder-nichts. Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht: Chinas MIIT- und CAC-Regeln zu Apps und Drittanbieter-SDKs, die „personenbezogene Daten rechtswidrig erheben und nutzen“, verlangen von einem SDK, zuerst zu deklarieren, was es erhebt, und eine Einwilligung einzuholen, sodass ein Attribution-SDK, das standardmäßig Gerätedaten exfiltriert, genau das Verhalten ist, auf das diese Regeln zielen.
Dies ist eine Risikokarte, kein Urteil — welche Pflichten greifen, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Adjust' SDK sendet Geräte- und Attributionsdaten der China-Nutzer an Offshore-Server
- ✕ Keine Datenregion in Festlandchina — Residenz nur USA, EWR, Türkei, Saudi-Arabien
- ! Geräte-IDs und Attributionsereignisse überqueren die Grenze — PIPL Art. 38–40 gelten
- ! Geräte-Identifikatoren können sensible personenbezogene Daten sein — PIPL Art. 28–29
- ! Chinas SDK-Regeln verlangen zuerst deklarierte Erhebung und gesonderte Einwilligung
- ✓ Halten Sie China-Geräte- und -Attributionsdaten im Inland auf einem einwilligungsgestützten Pfad — wir kartieren es
Was die offizielle Adjust-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Adjust bietet keine Datenregion in Festlandchina. Adjust' Help Center gibt an, „Adjust currently offers Data Residency for the following regions:“ (Adjust bietet derzeit Datenresidenz für die folgenden Regionen) und listet nur die Vereinigten Staaten von Amerika (USA), den Europäischen Wirtschaftsraum (EWR), die Türkei und das Königreich Saudi-Arabien auf — keine in Festlandchina. Dieselbe Seite merkt an, dass „data residency only applies to raw, user-level data“ (Datenresidenz nur für rohe Daten auf Nutzerebene gilt), sodass die rohen Datensätze auf Geräteebene, die das SDK von Ihren China-Nutzern erhebt, auf Adjust-Servern außerhalb des Landes zu liegen kommen. | Adjust Help Center — Data residency (help.adjust.com), abgerufen 2026-10-12 |
| Das in Ihre App eingebettete SDK erhebt Geräte-Identifikatoren by design. Adjust' Entwickler-Dokumentation gibt an, „Adjust generates a unique Adjust Device ID (ADID) for each device“ (Adjust erzeugt für jedes Gerät eine eindeutige Adjust Device ID (ADID)) und dass die „IDFA (ID for Advertisers) is a device-specific identifier for Apple devices“ (IDFA (ID for Advertisers) ein gerätespezifischer Identifikator für Apple-Geräte ist) (mit der IDFV auf Apple und der Google Play Services Advertising ID auf Android). Das SDK bindet diese Identifikatoren an Install-, Sitzungs- und In-App-Event-Daten und sendet sie an Adjust' Server zur Attribution — die personenbezogenen Daten auf Geräteebene, die dann die Grenze überqueren. | Adjust Developer Hub — Get device information (dev.adjust.com), abgerufen 2026-10-12 |
| Geräte-Identifikatoren und Verhaltensereignisse, die die Grenze überqueren, aktivieren PIPL. Die Geräte-Identifikatoren und Install-/Attributionsereignisse eines China-Nutzers an Offshore-Adjust-Server zu senden, ist ein grenzüberschreitender Transfer nach dem Gesetz zum Schutz personenbezogener Daten (Art. 38–40), und Geräte-Identifikatoren und Verhaltensprofile können sensible personenbezogene Daten sein, was den Test zu Erforderlichkeit und gesonderter Einwilligung der Art. 28–29 hinzufügt. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten stattdessen im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was eine Offshore-SDK-Pipeline nicht erfüllen kann. | PIPL Art. 28–29, 38–40 & 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — 21YunBox-Zusammenfassung |
| China verlangt eine Einwilligung, bevor ein SDK erhebt — und reguliert gezielt SDKs, die über-erheben. Nach dem Gesetz zum Schutz personenbezogener Daten verlangen Art. 13 und 23 Mitteilung und eine gesonderte, spezifische Einwilligung, bevor personenbezogene Daten erhoben und bevor sie ins Ausland geteilt werden — keine gebündelte (一揽子) Einwilligung. Chinas MIIT- und CAC-Regeln zu Apps und Drittanbieter-SDKs, die „illegally collecting and using personal information“ (personenbezogene Daten rechtswidrig erheben und nutzen), setzen dies um: Ein SDK muss zuerst deklarieren, was es erhebt, und eine Einwilligung einholen, sodass ein Attribution-SDK, das standardmäßig Gerätedaten sammelt, genau in dem Verhalten sitzt, auf das diese Regeln zielen. | PIPL Art. 13 & 23; MIIT/CAC-Regeln zu Apps und Drittanbieter-SDKs, die personenbezogene Daten rechtswidrig erheben — 21YunBox-Zusammenfassung |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Unternehmen, das Adjust einsetzt, um ein App-Publikum in Festlandchina zu messen, ist die entscheidende Frage nicht, ob das SDK seine Server erreichen kann — das kann es; Adjust betreibt sogar native Messung innerhalb Chinas. Die Frage ist, was das SDK dabei erhebt und wo diese Daten zu liegen kommen dürfen. Adjust ist ein SDK zur mobilen Attribution: Sie betten es in Ihre App ein, und von diesem Moment an ist es darauf ausgelegt, Installationen, Sitzungen und In-App-Ereignisse zu beobachten und jedes davon an ein Gerät zu binden — indem es eine eigene Adjust Device ID erzeugt und die Werbe-Identifikatoren der Plattform liest (Apples IDFA und IDFV, Androids Google Play Services Advertising ID). Das ist, by design, ein kontinuierlicher Strom der Geräte-Identifikatoren und Verhaltensereignisse Ihrer China-Nutzer, und Adjust sendet ihn an Adjust’ Server, um die Attribution durchzuführen. „Funktioniert Adjust in China?“ ist also zuerst eine Frage des Compliance-Risikos: wessen Gerätedaten das Land verlassen, auf welche Einwilligung und unter welcher von Chinas Regeln zu SDKs, die personenbezogene Daten erheben — nicht, wie schnell ein Callback zurückkommt.
Adjust in China auf einen Blick
| Worüber es entscheidet | In Adjust' eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es erhebt | In Ihre App eingebettet, erzeugt das SDK eine eindeutige Adjust Device ID (ADID) pro Gerät und liest die Werbe-Identifikatoren der Plattform (IDFA und IDFV auf Apple, die Google Play Services Advertising ID auf Android), und bindet sie dann an Install-, Sitzungs-, In-App-Event- und Attributionsdaten Ihrer China-Nutzer. Das ist, by design, ein Strom von Geräte-Identifikatoren und Verhaltensereignissen. |
| Wo es liegt | Adjust ist Offshore-Cloud-SaaS. Nach seinem eigenen Help Center “Adjust currently offers Data Residency for the following regions” (Adjust bietet derzeit Datenresidenz für die folgenden Regionen) — die Vereinigten Staaten, den EWR, die Türkei und das Königreich Saudi-Arabien — und “data residency only applies to raw, user-level data.” (Datenresidenz gilt nur für rohe Daten auf Nutzerebene). Keine dieser Regionen ist Festlandchina, und es gibt keine China-Region zur Auswahl, sodass die rohen Datensätze auf Geräteebene, die in China erhoben werden, im Ausland zu liegen kommen. |
| Grenzüberschreitende personenbezogene Daten | Die Geräte-Identifikatoren und Install-/Attributionsereignisse eines China-Nutzers an Offshore-Server zu senden, ist ein grenzüberschreitender Transfer nach PIPL Art. 38–40, über die Mitteilung-und-Einwilligung nach Art. 13/23 gelegt. Geräte-Identifikatoren und Verhaltensprofile können sensible personenbezogene Daten sein (Art. 28–29). Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erhobene personenbezogene Daten im Festland gespeichert werden. |
| Die unterscheidende zweite Hälfte — Chinas SDK-Regeln | Das ist die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Chinas MIIT- und CAC-Regeln zu Apps und Drittanbieter-SDKs, die “illegally collecting and using personal information” (personenbezogene Daten rechtswidrig erheben und nutzen), verlangen von einem Tracker, zu deklarieren, was er erhebt, und vor dem Erheben eine Einwilligung einzuholen, und diese Einwilligung muss gesondert und spezifisch sein — kein gebündeltes (一揽子) Alles-oder-nichts. Ein Attribution-SDK, das standardmäßig Gerätedaten sammelt, ist genau das Verhalten, auf das diese Regeln zielen. |
| Erreichbar ist nicht die Achse | Adjust feuert in China — es bewirbt dort sogar native Messung —, sodass eine Erreichbarkeitsprüfung meldet, es “works.” (funktioniert). Das ist betrieblich, nicht die Compliance-Frage. Was es entscheidet, ist, wessen Gerätedaten das Land verlassen, auf welche Einwilligung und ob die Erhebung deklariert wurde. 21YunBox hilft Ihnen, die regulierten Daten im Inland auf einem einwilligungsgestützten Pfad zu halten und sie rechtskonform auszuliefern — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben. |
Was das SDK tatsächlich erhebt — Geräte-Identifikatoren und Verhaltensereignisse
Die Falle ist, sich ein Attribution-SDK als dünne Leitung vorzustellen, die nur eine Zahl an ein Dashboard zurückmeldet. Es ist das Gegenteil: Erheben ist seine ganze Aufgabe. Adjust’ Entwickler-Dokumentation gibt an, „Adjust generates a unique Adjust Device ID (ADID) for each device“ (Adjust erzeugt für jedes Gerät eine eindeutige Adjust Device ID (ADID)) und dass die „IDFA (ID for Advertisers) is a device-specific identifier for Apple devices“ (IDFA (ID for Advertisers) ein gerätespezifischer Identifikator für Apple-Geräte ist), neben der IDFV auf Apple und der Google Play Services Advertising ID auf Android. Das SDK bindet diese Identifikatoren an die Installation, die sie erzeugt hat, an jede folgende Sitzung und an die In-App-Ereignisse, die Sie instrumentieren, und überträgt den Satz dann an Adjust’ Server, damit die Attribution-Engine entscheiden kann, welche Kampagne welchen Nutzer verdient hat. Jeder dieser Datensätze ist an ein echtes Gerät gebunden, das einer echten Person in China gehört.
Deshalb ist die Residenz-Tatsache so wichtig. Adjust’ eigenes Help Center bietet Datenresidenz für nur vier Regionen — die Vereinigten Staaten, den EWR, die Türkei und das Königreich Saudi-Arabien — und sagt klar, dass „data residency only applies to raw, user-level data“ (Datenresidenz nur für rohe Daten auf Nutzerebene gilt). Es gibt keine Region in Festlandchina auf dieser Liste, sodass die rohen Datensätze auf Nutzerebene, die das SDK von Ihrem China-Publikum erhebt, auf Offshore-Adjust-Servern zu liegen kommen. Adjust’ „native Messung“ innerhalb Chinas ist eine Konnektivitäts- und Messfähigkeit — sie hilft, dass Ereignisse trotz Netzbedingungen ankommen — und kein inländischer Ort, an dem die Daten liegen. Die Gerätedaten verlassen weiterhin das Land.
Die Türen: Grenztransfer, gesonderte Einwilligung und Chinas SDK-Regeln
Die erste Tür ist der grenzüberschreitende Transfer. Die Geräte-Identifikatoren und Verhaltensereignisse, die das SDK von Personen in China erhebt, sind personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten, und sie in eine Offshore-Adjust-Region zu verschieben, ist ein grenzüberschreitender Transfer (数据出境). Die Pflicht landet bei Ihnen, dem App-Herausgeber und Verarbeiter, nicht bei Adjust: Art. 13 und 23 verlangen Mitteilung und eine Rechtsgrundlage zum Erheben, mit einer gesonderten Einwilligung zum Teilen der Daten ins Ausland, und Art. 38–40 verlangen einen Transfermechanismus, um sie hinauszusenden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Wo ein Geräte-Identifikator oder ein Verhaltensprofil zu sensiblen personenbezogenen Daten aufsteigt, fügen Art. 28–29 obendrein einen Test zu bestimmtem Zweck, Erforderlichkeit und gesonderter Einwilligung hinzu. Und für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 auf 39 umnummeriert, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten im Festland gespeichert werden, was eine Offshore-SDK-Pipeline nicht erfüllen kann.
Die zweite Tür ist die Einwilligung, und sie hat eine scharfe Kante, die ein generischer Datenschutzhinweis nicht erfüllt. Chinas Regeln akzeptieren keine einzelne gebündelte Vereinbarung, die einen Nutzer zwingt, alle Datennutzungen auf einmal zu akzeptieren (eine 一揽子-, „Alles-oder-nichts“-Einwilligung). Ein Attribution-SDK, das Geräte-Identifikatoren erhebt und Verhalten verfolgt, braucht eine gesonderte, spezifische, informierte Einwilligung für dieses Tracking — eingeholt, bevor das SDK zu erheben beginnt, nicht aus der fortgesetzten Nutzung der App abgeleitet.
Die dritte Tür ist diejenige, die ein SDK von einer gewöhnlichen Offshore-App unterscheidet, und sie ist dort, wo eine Erreichbarkeitsprüfung am blindesten ist. China reguliert gezielt die Softwarekomponenten, die personenbezogene Daten erheben. Die MIIT- und CAC-Kampagnen und -Regeln zu Apps und Drittanbieter-SDKs, die „illegally collecting and using personal information“ (personenbezogene Daten rechtswidrig erheben und nutzen) (App 违法违规收集使用个人信息), verlangen von einem SDK, zu deklarieren, was es erhebt, und vor dem Erheben eine Einwilligung einzuholen, und sie behandeln stille Über-Erhebung — das standardmäßige Sammeln von Geräte-Identifikatoren und Verhaltensdaten ohne Deklaration oder Einwilligung — als genau den Schaden, zu dessen Verhinderung sie existieren. Ein Attribution-SDK, das Gerätedaten in dem Moment exfiltriert, in dem es initialisiert, ist genau das Muster, das diese Regeln beschreiben. Ein Geschwindigkeitstest, der fragt „ist das Ereignis angekommen?“, kann nichts davon sehen.
Ein Hinweis zu ICP: Ein in einer App vergrabenes Attribution-SDK ist selbst kein öffentlicher Internet-Informationsdienst, sodass das SDK allein keine ICP-Beian-Pflicht (备案) schafft. Wenn dasselbe Produkt auch eine auf China ausgerichtete Web-Oberfläche offenlegt — eine Begleit-Website, einen Web-Anmelde-Funnel, eine Kampagnen-Landingpage —, ist diese Oberfläche ein öffentlicher Internet-Informationsdienst und trägt ihre eigene ICP-Beian-Pflicht, die an Festland-Hosting gebunden ist, getrennt von allem, was das SDK tut.
Eine Erreichbarkeitsprüfung sieht dies nie
Adjust ist nicht die Art Dienst, der sich in China weigert zu laden — wenn überhaupt, das Gegenteil, da es Messung bewirbt, die dort funktioniert. Genau deshalb ist eine Erreichbarkeitsprüfung das falsche Instrument. Selbst wenn jedes Ereignis sauber ankommt, stellt die Nutzung von Adjust die Geräte-Identifikatoren und Verhaltensdaten Ihres China-Publikums weiterhin außerhalb des Landes; sie stützt sich weiterhin auf eine Einwilligungsgrundlage, die Chinas Recht für diese Art Tracking als gesondert und spezifisch und vor der Erhebung eingeholt verlangt; und sie betreibt weiterhin Erhebungssoftware genau der Art, die Chinas SDK-Regeln herausgreifen. Ein Erreichbarkeitstest beantwortet „ist der Callback zurückgekommen?“ — er ist blind dafür, wessen Gerätedaten gerade die Grenze überquert haben, ob diese Person die gesonderte Einwilligung gegeben hat, die das Gesetz verlangt, und ob die Erhebung je deklariert wurde. Wo die Daten liegen, auf welche Einwilligung und ob die Erhebung deklariert wurde — nicht, wie schnell ein Callback zurückkommt — ist das, worauf Chinas Recht reagiert.
Dies ist eine Risikokarte, kein Urteil, dass Adjust in China „gesperrt“ oder „illegal“ sei. Welche Pflichten Ihren Fall treffen, hängt von Ihrer Gesellschaft, davon, welche Apps das SDK einbetten, was Sie es zu erheben instrumentieren, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind — es lohnt, die Einzelheiten mit Rechtsbeistand zu klären, bevor Ihre China-Messung davon abhängt.
Der rechtskonforme Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, mobile Messung für ein China-Publikum zu betreiben, und er sitzt vor der Adjust-Integration, die Ihr Team bereits ausliefert — ohne Neuaufbau, ohne zweites SDK, ohne Migration weg von Adjust.
Zuerst kartieren: Unser China-Team inventarisiert, was Ihre Adjust-Integration tatsächlich erhebt — die Geräte-Identifikatoren, die Install-, Sitzungs- und Event-Daten, die Attributionsdatensätze —, wo diese Daten gehostet werden (eine Offshore-Adjust-Region, ohne eine Option in Festlandchina) und auf welche Einwilligungsgrundlage sich jeder Erhebungspunkt stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren/steuern: Wir helfen Ihnen, die regulierten Daten — die Geräte-Identifikatoren und Verhaltensereignisse Ihrer China-Nutzer — auf einem rechtmäßigen inländischen Pfad zu halten, die Mitteilung nach Art. 13/23 und die gesonderte, spezifische Einwilligung einzuholen, die diese Art Tracking vor der Erhebung durch das SDK verlangt, und die Residenzpflicht bei großen Mengen zu erfüllen, wo sie gilt. Lokalisieren heißt, die Daten im Inland zu halten — niemals ein Weg, der Gerätedaten heimlich über die Grenze schafft, und niemals eine Umgehung welcher Art auch immer.
Dann ausliefern: rechtskonforme Inland-Auslieferung vor dem, was Sie bereits betreiben, sodass die regulierte Erhebung und Messung auf einer rechtmäßigen Grundlage stattfinden, statt standardmäßig im Ausland. 21YunBox stellt das bereit — der 21YunBox Optimizer — rund um den Stack, den Sie bereits nutzen. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer — wir halten im Inland, was das Gesetz dort verlangt, liefern den Rest rechtskonform aus dem Festland aus und bewegen personenbezogene Daten niemals heimlich über die Grenze. Ein Offshore-SDK bloß erreichbar zu machen, ist nicht die Antwort — die Daten sind weiterhin im Ausland und die gesonderte Einwilligung fehlt weiterhin; die regulierten Geräte- und Attributionsdaten im Inland zu halten, auf einem einwilligungsgestützten und deklarierten Pfad, ist es. 21YunBox ist eine Compliance-Overlay und Partnerin von Adjust, keine Konkurrentin.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Chinas Cybersicherheitsgesetz
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Adjust in China gesperrt?
Nein — und das ist die Falle. Adjust ist kein gesperrter Dienst; es betreibt sogar native Messung innerhalb Chinas, sodass eine Erreichbarkeitsprüfung meldet, es „funktioniert“, und Installationen normal attribuiert. Doch Erreichbarkeit ist nicht die Compliance-Frage. Das Adjust-SDK, in Ihre App eingebettet, erhebt die Geräte-Identifikatoren Ihrer China-Nutzer sowie ihre Install-, Event- und Attributionsdaten und sendet sie an Adjust-Server im Ausland. Was entscheidet, ob Sie es betreiben dürfen, ist, ob diese Erhebung und der grenzüberschreitende Transfer auf der Mitteilung und der gesonderten, spezifischen Einwilligung beruhen, die Chinas Recht verlangt — nicht, ob ein Callback schnell zurückkommt.
Hat Adjust eine Datenregion in Festlandchina?
Nein. Adjust' eigenes Help Center bietet Datenresidenz nur für die Vereinigten Staaten, den EWR, die Türkei und das Königreich Saudi-Arabien, ohne eine Region in Festlandchina, und sie gilt nur für rohe Daten auf Nutzerebene — sodass die Datensätze auf Geräteebene, die das SDK in China erhebt, auf Offshore-Servern zu liegen kommen. Adjust' „native Messung“ in China ist eine Konnektivitäts- und Messfähigkeit, keine inländische Datenspeicherung; sie ändert nicht, wo die Daten liegen, und beseitigt den grenzüberschreitenden Transfer nicht.
Kann 21YunBox helfen, unser Adjust-Setup in China zum Laufen zu bringen?
Ja. Sie behalten Adjust; wir fügen die Compliance-Schicht hinzu, die es nicht bietet. Unser China-Team inventarisiert genau, was Ihre Adjust-Integration erhebt und wo sie liegt, hilft Ihnen, die Mitteilung nach Art. 13/23 und die gesonderte Einwilligung aufzusetzen, bevor das SDK erhebt, und hält die regulierten Geräte- und Attributionsdaten auf einem rechtmäßigen, einwilligungsgestützten inländischen Pfad mit einem ordentlichen grenzüberschreitenden Mechanismus — rechtskonform ausgeliefert vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne Migration weg von Adjust. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.


