App Store Connect pregunta ahora a cada aplicación distribuida en China continental si incluye funciones que exigen una evaluación de seguridad («Security Assessment»). Los ejemplos de Apple son la mensajería instantánea cifrada de extremo a extremo y la difusión de contenidos generados por IA, pero las Disposiciones de 2018 en las que se basa la pregunta abarcan también los foros, los comentarios, los chats de grupo, la emisión en directo y las demás funciones que permiten a los usuarios publicar u organizarse. El proveedor evalúa la función por sí mismo o a través de un tercero, y presenta el informe en la «National Internet Security Management Service Platform» antes de poner la función en línea. Si responde Yes (sí), Apple pide una captura de pantalla que muestre que la evaluación ha superado la revisión, además del propio informe, con el sello de la empresa del proveedor. Las aplicaciones existentes deben superar la verificación de Apple a más tardar el 31 de enero de 2027 para seguir disponibles en China continental; responder No solo es correcto si esas funciones no se ofrecen allí o están desactivadas o geobloqueadas.
Lo que exigen realmente Apple y las Disposiciones de 2018
| Hecho | Fuente primaria |
|---|---|
| Dos nuevos apartados de China continental en App Store Connect. La página App Compliance pregunta a cada aplicación disponible en China continental si ofrece servicios de contenidos generados o sintetizados por IA y si incluye funciones que exigen una evaluación de seguridad. Las aplicaciones existentes deben tener las declaraciones completadas y verificadas a más tardar el 31 de enero de 2027 para seguir disponibles allí. | Apple — App Store Connect Help, «View China mainland compliance information» (developer.apple.com), consultado el 2026-11-18 |
| Lo que Apple acepta como justificante. Una captura de pantalla de la National Internet Security Management Service Platform que muestre el nombre de la aplicación, el nombre del proveedor y un estado «pass» o «passed review», además de una copia del informe de evaluación de seguridad en la que figuren los nombres de la aplicación y del proveedor y que lleve el sello oficial de la empresa. | Apple — App Store Connect Help, «View China mainland compliance information» (developer.apple.com), consultado el 2026-11-18 |
| El artículo 2 incluye en su ámbito los foros, blogs, microblogs, salas de chat, grupos de mensajería, cuentas públicas, vídeos cortos, emisiones en directo, el intercambio de información y los miniprogramas, así como cualquier servicio que ofrezca un canal de expresión pública o que pueda movilizar al público. | Disposiciones sobre la evaluación de seguridad de los servicios de información de Internet con atributos de opinión pública o capacidad de movilización social (2018), artículo 2 |
| Artículo 7: el informe se presenta a través de la National Internet Security Management Service Platform ante el departamento de ciberespacio y el órgano de seguridad pública de nivel de prefectura o superior del lugar donde está establecido el proveedor, antes de poner en línea una función nueva, o en un plazo de 30 días hábiles cuando el crecimiento del número de usuarios, los contenidos nocivos o una notificación por escrito activan una nueva evaluación. | Disposiciones sobre la evaluación de seguridad de los servicios de información de Internet con atributos de opinión pública o capacidad de movilización social (2018), artículo 7 |
| El artículo 4 permite al proveedor realizar la evaluación por sí mismo o encomendarla a un organismo tercero de evaluación de seguridad; el artículo 5 enumera lo que debe examinar, como la verificación de la identidad real, la conservación de registros, el tratamiento de los contenidos nocivos y un canal de quejas. | Disposiciones sobre la evaluación de seguridad de los servicios de información de Internet con atributos de opinión pública o capacidad de movilización social (2018), artículos 4–5 |
| Si la verificación falla, la aplicación se publica igualmente en los demás países y regiones, pero sigue sin estar disponible en China continental hasta que unos documentos corregidos superen la revisión con el envío de la siguiente versión de la aplicación. | Apple — App Store Connect Help, «View China mainland compliance information» (developer.apple.com), consultado el 2026-11-18 |
| Se aplicaba antes de que Apple lo preguntara. El balance de 2024 de la CAC informa de aplicaciones con atributos de opinión pública o capacidad de movilización que fueron retiradas, o cuyas funciones se desactivaron, por haber lanzado IA generativa sin evaluación de seguridad. Su balance de 2025 aplicó el mismo trato a estas aplicaciones por lanzar cualquier servicio sin evaluación, y añadió órdenes de rectificación, multas y medidas contra los responsables. Las aplicaciones que se pusieron en regla se volvieron a revisar y se publicaron de nuevo. | Administración del Ciberespacio de China — balances de su actuación de control de 2024 (publicado el 25 de febrero de 2025) y de 2025 (publicado el 14 de febrero de 2026) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 18 de noviembre de 2026.
Apple plantea ahora una pregunta a cada aplicación distribuida en China continental: ¿incluye funciones que exigen una evaluación de seguridad? Esta página explica qué es esa evaluación en el derecho chino, qué funciones la activan, qué acepta App Store Connect como justificante y qué ocurre si una aplicación existente no cumple el plazo del 31 de enero de 2027.
Qué ha cambiado en App Store Connect
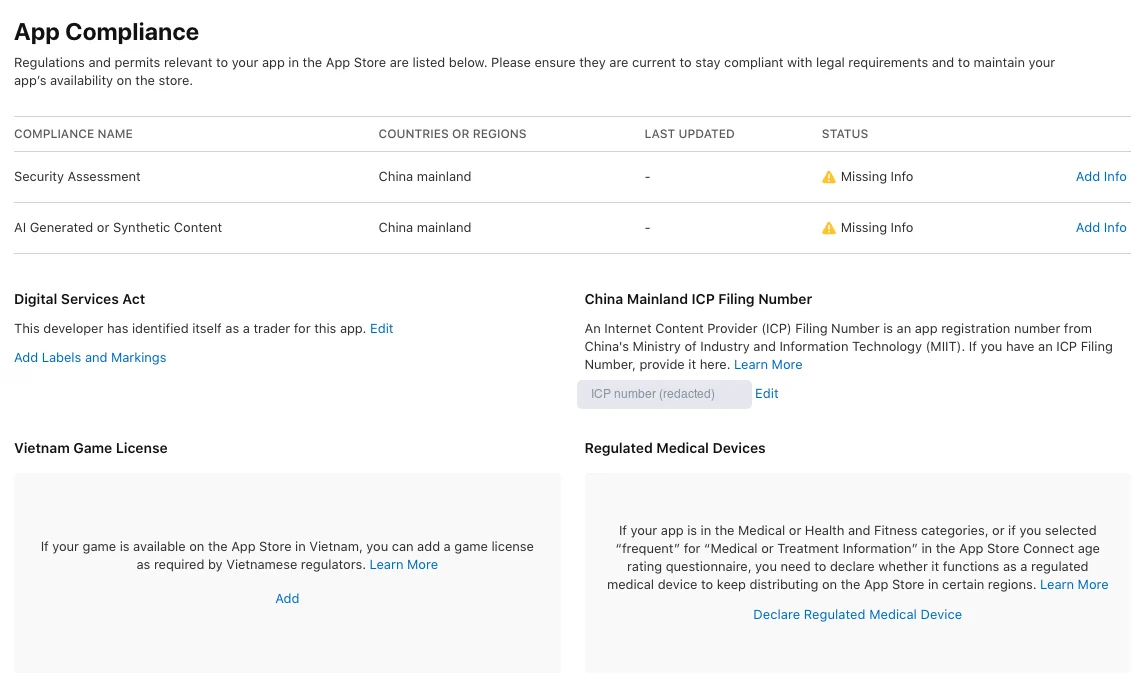
En noviembre de 2026, Apple añadió a App Store Connect una página «App Compliance» (cumplimiento de la app), en la barra lateral de la aplicación, bajo «General». Para las aplicaciones disponibles en China continental, muestra dos nuevos apartados, «Security Assessment» (evaluación de seguridad) y «AI Generated or Synthetic Content» (contenidos generados o sintetizados por IA), que muestran ambos el estado «Missing Info» (falta información) hasta que usted responde. Unos banners en la lista «Apps» y en la página de la versión de la aplicación anuncian el requisito, y los banners de la versión enlazan directamente con la página.
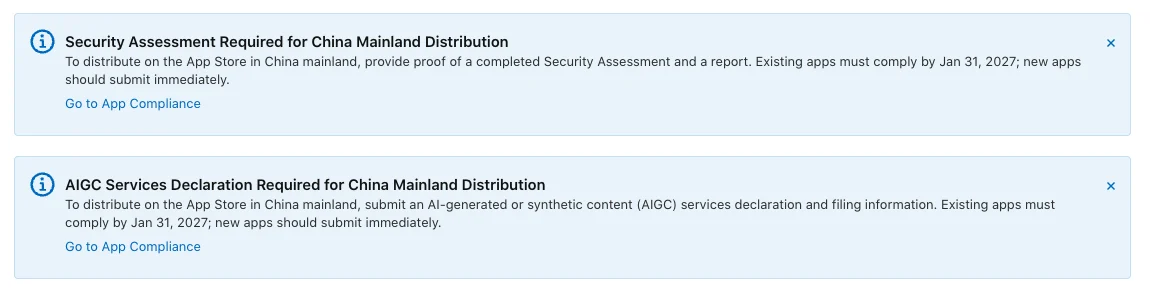
Las aplicaciones existentes deben completar ambas declaraciones y superar la verificación de Apple a más tardar el 31 de enero de 2027 para seguir disponibles en China continental. A las aplicaciones nuevas se les pide que las envíen de inmediato.
La misma página contiene el número de registro ICP («China Mainland ICP Filing Number») que Apple exige desde 2023. Los nuevos apartados se añaden junto a él sin sustituirlo: un registro ICP de aplicación móvil válido sigue siendo, por tanto, la primera puerta.
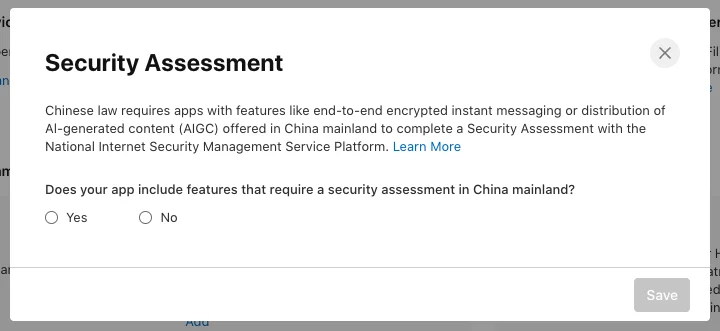
«¿Incluye su aplicación funciones que exigen una evaluación de seguridad en China continental?»
Esta es, en su versión original, la pregunta exacta que plantea App Store Connect: “Does your app include features that require a security assessment in China mainland?” (¿Incluye su aplicación funciones que exigen una evaluación de seguridad en China continental?). Los ejemplos que da Apple son la mensajería instantánea cifrada de extremo a extremo y la difusión de contenidos generados por IA (AIGC). La normativa en la que se basa la pregunta va más allá, y su artículo 2 define los servicios afectados:
第二条 本规定所称具有舆论属性或社会动员能力的互联网信息服务,包括下列情形:(一)开办论坛、博客、微博客、聊天室、通讯群组、公众账号、短视频、网络直播、信息分享、小程序等信息服务或者附设相应功能;(二)开办提供公众舆论表达渠道或者具有发动社会公众从事特定活动能力的其他互联网信息服务。
Artículo 2. Los «servicios de información de Internet con atributos de opinión pública o capacidad de movilización social» a que se refieren las presentes Disposiciones comprenden los siguientes casos: (1) la explotación de foros, blogs, microblogs, salas de chat, grupos de mensajería, cuentas públicas, vídeos cortos, emisión en directo, intercambio de información, miniprogramas u otros servicios de información, o la incorporación de las funciones correspondientes; (2) la explotación de otros servicios de información de Internet que ofrezcan un canal de expresión de la opinión pública o tengan capacidad para movilizar al público a realizar actividades determinadas.
En la práctica: los comentarios, las publicaciones de los usuarios, los chats de grupo, las emisiones en directo y los feeds que se pueden compartir entran en esta definición, no solo la mensajería y la IA. Las instrucciones de Apple indican también que se responda No cuando una función no se ofrece en China continental, o cuando allí está desactivada o geobloqueada. Desactivar una función para los usuarios de China continental es una vía legítima, siempre que esté realmente desactivada.
Tres cosas distintas llamadas «evaluación de seguridad»
Busque «App Store security assessment» y encontrará sobre todo el propio proceso de revisión de Apple, la App Review. Busque «China security assessment» y encontrará sobre todo el régimen de exportación de datos. El apartado de la página App Compliance no es ni lo uno ni lo otro.
| Evaluación de seguridad de los servicios de información de Internet | Evaluación de seguridad de la exportación de datos | App Review de Apple | |
|---|---|---|---|
| Base jurídica | Disposiciones de 2018 sobre los servicios con atributos de opinión pública o capacidad de movilización social (CAC y Ministerio de Seguridad Pública) | Medidas de evaluación de seguridad de la exportación de datos (CAC, 2022) | Las App Review Guidelines de Apple |
| Se activa por | El lanzamiento o la incorporación de funciones como el chat, las publicaciones, la emisión en directo o los contenidos generados por IA | El envío fuera de China de datos importantes, o de información personal por encima de determinados umbrales | Cada envío y actualización de una aplicación, en todo el mundo |
| Se presenta ante | Las autoridades locales de ciberespacio y de seguridad pública, a través de la «National Internet Security Management Service Platform» (全国互联网安全管理服务平台) | La Administración del Ciberespacio de China, a través de su oficina provincial | Apple |
| ¿Se pide en App Compliance? | Sí: es el apartado «Security Assessment» | No | No (proceso aparte) |
Lo que exigen las Disposiciones de 2018
El instrumento es 《具有舆论属性或社会动员能力的互联网信息服务安全评估规定》, las Disposiciones sobre la evaluación de seguridad de los servicios de información de Internet con atributos de opinión pública o capacidad de movilización social. Dictadas conjuntamente por la Administración del Ciberespacio de China y el Ministerio de Seguridad Pública y publicadas el 15 de noviembre de 2018, están en vigor desde el 30 de noviembre de 2018. Apple las cita expresamente. El texto consta de 17 artículos, todos disponibles en nuestra traducción íntegra al español, y los que determinan sus obligaciones merecen leerse en su versión original.
Cuándo debe realizarse una evaluación
第三条 互联网信息服务提供者具有下列情形之一的,应当依照本规定自行开展安全评估,并对评估结果负责:(一)具有舆论属性或社会动员能力的信息服务上线,或者信息服务增设相关功能的;(二)使用新技术新应用,使信息服务的功能属性、技术实现方式、基础资源配置等发生重大变更,导致舆论属性或者社会动员能力发生重大变化的;(三)用户规模显著增加,导致信息服务的舆论属性或者社会动员能力发生重大变化的;(四)发生违法有害信息传播扩散,表明已有安全措施难以有效防控网络安全风险的;(五)地市级以上网信部门或者公安机关书面通知需要进行安全评估的其他情形。
Artículo 3. El proveedor de servicios de información de Internet que se encuentre en alguno de los siguientes casos deberá realizar por iniciativa propia una evaluación de seguridad conforme a las presentes Disposiciones y responder de su resultado: (1) se pone en línea un servicio de información con atributos de opinión pública o capacidad de movilización social, o se incorporan las funciones correspondientes a un servicio de información; (2) el uso de nuevas tecnologías o nuevas aplicaciones modifica de forma importante las funciones, el modo de implementación técnica o la configuración de los recursos básicos del servicio, lo que provoca un cambio importante en sus atributos de opinión pública o en su capacidad de movilización social; (3) un aumento significativo del número de usuarios provoca un cambio importante en esos atributos o en esa capacidad; (4) se difunden informaciones ilícitas o nocivas de un modo que demuestra que las medidas de seguridad existentes difícilmente pueden prevenir y controlar con eficacia los riesgos de ciberseguridad; (5) otros casos en los que el departamento de ciberespacio o el órgano de seguridad pública de nivel de prefectura o superior notifique por escrito que es necesaria una evaluación de seguridad.
En la práctica: lanzar una función de este tipo activa la evaluación, igual que añadirla a una aplicación ya publicada. El crecimiento también puede activar una nueva, por lo que la evaluación tiene su lugar en el proceso de producto y no en una lista de comprobación de lanzamiento puntual.
Quién la realiza y qué abarca
第四条 互联网信息服务提供者可以自行实施安全评估,也可以委托第三方安全评估机构实施。
Artículo 4. El proveedor de servicios de información de Internet podrá realizar por sí mismo la evaluación de seguridad o encomendarla a un organismo tercero de evaluación de seguridad.
El artículo 5 enumera lo que debe examinar la evaluación. En resumen:
- Un responsable de seguridad y moderadores de contenidos, o un equipo de seguridad, acordes con el servicio
- La verificación de la identidad real de los usuarios y la conservación de los datos de registro
- La conservación de registros (logs): cuentas, horas y tipos de operación, direcciones y puertos de origen y destino, características de los dispositivos y constancia de lo que publican los usuarios
- La prevención y el tratamiento de los contenidos ilícitos o nocivos en los nombres de cuenta, nombres de grupo, perfiles, publicaciones, republicaciones, comentarios y funciones de grupo
- Medidas técnicas de protección de la información personal y contra la difusión de contenidos nocivos o una movilización que se descontrole
- Un canal de quejas y denuncias publicado y atendido de forma efectiva
- Un mecanismo operativo para apoyar la supervisión del departamento de ciberespacio
- Un mecanismo operativo para apoyar a las autoridades de seguridad pública y de seguridad nacional
El artículo 6 fija después el contenido del informe: las funciones del servicio, su alcance, el hardware y el software, el lugar de despliegue y las licencias que se poseen; la aplicación de las medidas de seguridad y su eficacia; y la conclusión.
Ante quién se presenta, y cuándo
第七条 互联网信息服务提供者应当将安全评估报告通过全国互联网安全管理服务平台提交所在地地市级以上网信部门和公安机关。具有本规定第三条第一项、第二项情形的,互联网信息服务提供者应当在信息服务、新技术新应用上线或者功能增设前提交安全评估报告;具有本规定第三条第三、四、五项情形的,应当自相关情形发生之日起30个工作日内提交安全评估报告。
Artículo 7. El proveedor de servicios de información de Internet deberá presentar el informe de evaluación de seguridad, a través de la National Internet Security Management Service Platform, ante el departamento de ciberespacio y el órgano de seguridad pública de nivel de prefectura o superior del lugar donde esté establecido. En los casos previstos en los puntos (1) y (2) del artículo 3, el proveedor deberá presentar el informe antes de la puesta en línea del servicio de información, de la nueva tecnología o de la nueva aplicación, o antes de la incorporación de la función; en los casos previstos en los puntos (3), (4) y (5) del artículo 3, deberá presentarlo en un plazo de 30 días hábiles a contar desde que se produzca el caso correspondiente.
En la práctica: para una función nueva, el informe se presenta antes de su puesta en línea, no después. La National Internet Security Management Service Platform (全国互联网安全管理服务平台) es la plataforma del Ministerio de Seguridad Pública, en beian.mps.gov.cn, la misma que se utiliza para el registro ante la Oficina de Seguridad Pública. Conforme al artículo 8, las autoridades realizan una revisión documental del informe y pueden ordenar una nueva evaluación si falta información o si el método es claramente inadecuado.
Qué ocurre si un proveedor se niega
第十三条 网信部门和公安机关发现具有舆论属性或社会动员能力的互联网信息服务提供者拒不按照本规定开展安全评估的,应当通过全国互联网安全管理服务平台向公众提示该互联网信息服务存在安全风险,并依照各自职责对该互联网信息服务实施监督检查,发现存在违法行为的,应当依法处理。
Artículo 13. Cuando el departamento de ciberespacio y el órgano de seguridad pública constaten que un proveedor de servicios de información de Internet con atributos de opinión pública o capacidad de movilización social se niega a realizar una evaluación de seguridad conforme a las presentes Disposiciones, advertirán al público, a través de la National Internet Security Management Service Platform, de que ese servicio presenta riesgos de seguridad, ejercerán, cada uno en el ámbito de sus competencias, la supervisión y la inspección de dicho servicio y, si constatan infracciones, las tratarán conforme a la ley.
Lo que App Store Connect acepta como justificante
Si responde Yes (sí), Apple pide dos documentos:
- La prueba de finalización: una captura de pantalla de la National Internet Security Management Service Platform que muestre que la evaluación ha superado la revisión, en la que se vean el nombre de la aplicación, el nombre del proveedor y un estado «pass» o «passed review» (aprobada, revisión superada).
- El informe: una copia del informe de evaluación de seguridad completado, en el que figuren el nombre de la aplicación y el nombre del proveedor y que lleve el sello oficial de la empresa (el «chop»).
Apple le pide que oculte la información confidencial o reservada antes de subirla, y solo el titular de la cuenta (Account Holder) o un Admin pueden enviarla. Una vez guardada, el estado pasa de «Missing Info» a «Pending Verification» (verificación pendiente) y, después, a «Active» (activa) o «Verification Failed» (verificación fallida). Si la verificación falla, la aplicación se publica igualmente en sus demás países y regiones, pero sigue sin estar disponible en China continental. Los documentos corregidos se revisan con el envío de la siguiente versión de la aplicación.
Quién la presenta: el proveedor establecido en China continental
El artículo 7 dirige el informe a las autoridades del lugar donde está establecido el proveedor, y Apple quiere ver el nombre y el sello de la empresa del proveedor en lo que usted sube. Ambas cosas presuponen un proveedor establecido en China continental: en la práctica, la entidad que opera allí el servicio, normalmente la misma que tiene el registro ICP de la aplicación. Un desarrollador sin entidad en China continental no suele poder presentarla en su propio nombre. La evaluación pasa por la entidad de China continental que opera la aplicación en China, ya sea su propia empresa o un socio local.
Una norma que se aplicaba antes de que Apple lo preguntara
Los propios informes de actuación de la Administración del Ciberespacio de China muestran lo que le ocurre a una aplicación que prescinde de la evaluación. Según su balance de 2024, cuando aplicaciones y miniprogramas con atributos de opinión pública o capacidad de movilización social habían lanzado servicios de IA generativa sin evaluación de seguridad, las oficinas locales de ciberespacio los retiraron de las tiendas de aplicaciones o desactivaron las funciones afectadas:
针对部分具有舆论属性或动员能力的App、小程序未经安全评估即上线提供生成式人工智能服务问题,国家网信办指导属地网信办依法采取下架、下线功能等处置措施。对已完成整改的相关App及时依法复核恢复上架……
Ante el problema de ciertas aplicaciones y miniprogramas con atributos de opinión pública o capacidad de movilización que habían lanzado servicios de IA generativa sin evaluación de seguridad, la administración nacional del ciberespacio orientó a las oficinas locales para que adoptaran, conforme a la ley, medidas como la retirada de las tiendas de aplicaciones y la desactivación de funciones. Las aplicaciones que completaron la rectificación se volvieron a revisar con prontitud conforme a la ley y se publicaron de nuevo…
Su balance de 2025 amplió el objetivo a cualquier servicio lanzado sin evaluación y añadió órdenes de rectificación, multas y medidas contra los responsables. En ambos años, las aplicaciones que corrigieron el problema se volvieron a revisar y se publicaron de nuevo.
Las solicitudes de retirada también llegan a Apple. Su informe de transparencia del App Store de 2025 («App Store Transparency Report») recoge 196 aplicaciones retiradas del escaparate de China continental a raíz de solicitudes gubernamentales de retirada, sin indicar en qué normas se basaba cada una.
La obligación de evaluación en sí data de 2018. Lo que cambió en 2026 es el momento: la pregunta llega ahora en el envío, antes de que una aplicación pueda llegar a China continental, y no después de una campaña de control.
Fechas clave, de 2018 a 2027
| Fecha | Qué ocurrió |
|---|---|
| 30 de noviembre de 2018 | Entran en vigor las Disposiciones sobre la evaluación de seguridad; la CAC y el Ministerio de Seguridad Pública las habían dictado el 15 de noviembre. |
| 15 de agosto de 2023 | Entran en vigor las Medidas provisionales para la gestión de los servicios de IA generativa. Su artículo 17 exige una evaluación de seguridad a los servicios de IA generativa con atributos de opinión pública o capacidad de movilización social. |
| 2 de abril de 2024 | La CAC empieza a publicar los servicios de IA generativa registrados y pide a las aplicaciones que los utilizan que muestren el nombre del modelo y el número de registro. |
| 25 de febrero de 2025 | El balance de 2024 de la CAC informa de aplicaciones con atributos de opinión pública o capacidad de movilización que fueron retiradas, o cuyas funciones de IA se desactivaron, por haber lanzado IA generativa sin evaluación de seguridad. |
| 1 de septiembre de 2025 | Entran en vigor las Medidas de etiquetado de los contenidos generados o sintetizados por inteligencia artificial. Su artículo 7 obliga a las tiendas de aplicaciones a preguntar, durante la revisión, si una aplicación ofrece servicios de generación o síntesis mediante IA. |
| 14 de febrero de 2026 | El balance de 2025 de la CAC informa de las mismas medidas contra estas aplicaciones por lanzar cualquier servicio sin evaluación, acompañadas de órdenes de rectificación, multas y medidas contra los responsables. |
| Noviembre de 2026 | App Store Connect añade para China continental las declaraciones de «Security Assessment» (evaluación de seguridad) y de AIGC. A las aplicaciones nuevas se les pide que las envíen de inmediato. |
| 31 de enero de 2027 | Las aplicaciones existentes que no tengan las declaraciones completadas y verificadas dejan de estar disponibles en China continental. |
Si su respuesta es Yes: los pasos a seguir
- Cartografíe las funciones. Enumere todo lo que los usuarios de China continental pueden publicar, comentar, enviar como mensaje, emitir en directo o generar. Es esa lista la que decide la respuesta, no la categoría de la aplicación.
- Decida qué sigue activado. Las funciones que desactive o geobloquee para China continental quedan fuera del alcance de la pregunta. Conserve las que el negocio necesita.
- Implante los controles. La verificación de la identidad real, la conservación de registros, la moderación y un canal de quejas son lo que examina el artículo 5: por tanto, deben existir antes de la evaluación, y no aparecer como hallazgos de esta.
- Realice la evaluación. Internamente o a través de un organismo tercero de evaluación (artículo 4).
- Preséntela antes del lanzamiento. Envíe el informe a través de la National Internet Security Management Service Platform antes de poner en línea la función (artículo 7) y conserve la captura de pantalla que muestra que ha superado la revisión.
- Súbalos a App Compliance. Añada la captura de pantalla y el informe sellado y, después, envíe la siguiente versión de la aplicación para que Apple pueda verificarlos.
Si la aplicación también ofrece funciones de IA, la declaración independiente «AI Generated or Synthetic Content» pide los datos del registro del modelo, y la difusión de AIGC es por sí sola uno de los supuestos que, según Apple, activan esta evaluación. Esa declaración se basa en el artículo 7 de las Medidas de etiquetado de los contenidos generados o sintetizados por inteligencia artificial.
¿No sabe si su aplicación necesita una evaluación de seguridad?
Nuestro equipo de cumplimiento determina cuáles de las declaraciones de Apple para China se aplican a sus funciones y, después, prepara la evaluación, el registro ICP y los documentos que pide App Store Connect junto con la entidad de China continental que opera su aplicación.
Hablar con nuestro equipo de cumplimientoUna evaluación aprobada resuelve la cuestión de la autorización: la aplicación puede operar en China continental. Queda por saber si sus llamadas a la API, sus SDK y sus contenidos multimedia llegan realmente a completarse para los usuarios de allí — una cuestión distinta, que nosotros medimos desde dentro del país en lugar de darla por supuesta.
Fuentes primarias: 《具有舆论属性或社会动员能力的互联网信息服务安全评估规定》, texto íntegro publicado por la Administración del Ciberespacio de China: cac.gov.cn; nuestra traducción íntegra al español. Requisitos de Apple: View China mainland compliance information, ayuda de App Store Connect (en inglés). National Internet Security Management Service Platform: beian.mps.gov.cn.
Las traducciones anteriores son nuestras y solo sirven de orientación. Si la traducción y el texto chino difieren, prevalece el chino. Esta página no constituye asesoramiento jurídico; confirme sus obligaciones con su abogado.
Preguntas frecuentes
¿Necesita mi aplicación una evaluación de seguridad si no tiene ninguna función de IA?
Es posible. Los ejemplos de Apple son la mensajería instantánea cifrada de extremo a extremo y la difusión de contenidos generados por IA, pero el artículo 2 de las Disposiciones de 2018 abarca también los foros, los comentarios, los chats de grupo, la emisión en directo, el intercambio de información y los miniprogramas. Si los usuarios de China continental pueden publicar, enviar mensajes o emitir a través de su aplicación, dé por hecho que la respuesta es Yes hasta que lo haya comprobado función por función.
¿Podemos responder No si desactivamos la función para China continental?
Sí. Las instrucciones de Apple indican que se responda No cuando la función no se ofrece en China continental o cuando allí está desactivada o geobloqueada. Asegúrese de que está realmente desactivada para los usuarios de China continental: una declaración que no se corresponde con la aplicación es en sí misma un problema de cumplimiento.
¿Quién puede presentar la evaluación de seguridad?
El proveedor del servicio. El artículo 7 dirige el informe a las autoridades de ciberespacio y de seguridad pública del lugar donde está establecido el proveedor, y Apple quiere ver el nombre y el sello de la empresa del proveedor en los documentos: en la práctica, por tanto, la presenta la entidad de China continental que opera la aplicación en China, normalmente la misma que tiene su registro ICP.
¿Es lo mismo que la evaluación de seguridad de la exportación de datos de China?
No. La evaluación de seguridad de la exportación de datos regula el envío fuera de China de datos importantes o de grandes volúmenes de información personal, y se presenta ante la Administración del Ciberespacio de China. El apartado de App Store Connect remite a la evaluación de 2018 para los servicios con atributos de opinión pública o capacidad de movilización social, que se presenta a través de la National Internet Security Management Service Platform.
¿Qué ocurre si no cumplimos el plazo del 31 de enero de 2027?
Apple indica que las aplicaciones existentes deben tener las declaraciones completadas y verificadas a más tardar el 31 de enero de 2027 para seguir disponibles en el App Store de China continental. Una aplicación que no cumpla el plazo conserva sus demás escaparates; su presencia en China continental vuelve una vez que las declaraciones estén completadas y verificadas, lo que se hace con el envío de una versión de la aplicación.