Funktioniert SnapLogic in China? Integrationsdaten, PIPL & Datenresidenz
SnapLogics Control Plane und SnapLogic-verwaltete Cloudplexes laufen nur in AWS US (us-east-1, us-east-2) und der EU (eu-west-1, Irland) — es gibt keine Festland-China-Umgebung — die Datensätze, die Ihre Pipelines bewegen, plus die Pipelines, Tasks und Credentials, die die Control Plane speichert, überqueren also die Grenze nach PIPL. Ein Blick zuerst auf die Compliance: Datenresidenz, Grenztransfer und ICP.
Funktioniert SnapLogic in China?
Ob SnapLogic in China „funktioniert“, ist eine Datenresidenz-Frage, keine Konnektivitäts-Frage.
SnapLogic ist ein iPaaS, dessen Aufgabe ist, Datensätze über Ihre Systeme zu bewegen und zu transformieren, was zählt, ist also, wo diese Datensätze zur Ruhe kommen. Seine Control Plane — die Ihre Pipelines, Tasks und Endpunkt-Credentials speichert — und seine SnapLogic-verwalteten Cloudplexes laufen nur in AWS US (us-east-1, us-east-2) und der EU (eu-west-1, Irland); es gibt keine Festland-China-Umgebung. Wenn ein Cloudplex in China erzeugte Datensätze verarbeitet, verlässt diese personenbezogene Information das Land, was ein PIPL-Grenztransfer ist, und ein Betreiber kritischer Informationsinfrastruktur schuldet inländische Speicherung nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37).
Ein selbst verwalteter Groundplex kann die Verarbeitung im Land halten, aber die Control Plane hält weiterhin Metadaten und Credentials im Ausland — eine inländische Runtime ist also keine automatische Compliance. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festland-China-Control-Plane-Region; die Produktions-Pods sind nur AWS US und EU
- ! Die Control Plane speichert Ihre Pipelines, Tasks und Endpunkt-Credentials im Ausland
- ! Ein verwalteter Cloudplex verarbeitet China-Datensätze in AWS US/EU — ein PIPL-Grenztransfer
- ! Eine Pipeline kann Art.-28-sensible PI — Finanz, Ausweis, Standort — aus China bewegen
- ! Ein selbst verwalteter Groundplex hält die Verarbeitung im Land; Metadaten und Logs gehen weiterhin
- ✓ 21YunBox kartiert Exponierung, lokalisiert China-Daten im Land, liefert auf ICP-gemeldetem Hosting
Was die offizielle SnapLogic-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
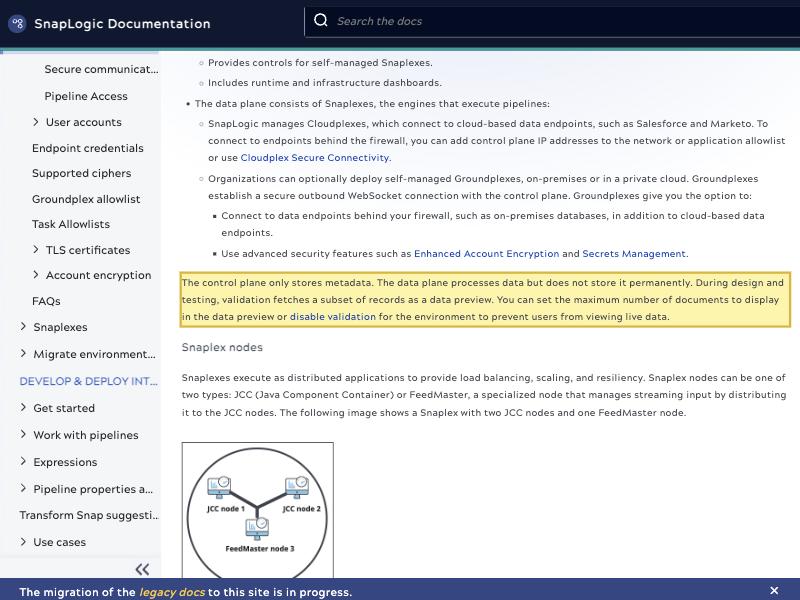
| SnapLogics Control Plane hält Ihre Pipelines, Tasks und Credentials, und hält sie im Ausland. SnapLogics Platform-components-Dokumentation gibt an, „The control plane only stores metadata. The data plane processes data but does not store it permanently“, und dass die Control Plane „Stores assets that users create to integrate and orchestrate data, such as APIs, pipelines, tasks, and the credentials necessary to access endpoints“. Keine Festland-China-Control-Plane wird angeboten. | SnapLogic Documentation — Platform components (Security), retrieved 2026-10-10 |
| SnapLogics Produktionsumgebungen sind AWS US und EU — es gibt keine China-Region. SnapLogics eigene Allowlist-Dokumentation listet seine Produktionsumgebungen als Global (elastic.snaplogic.com, gestützt von Speicher in AWS us-east-1), Elastic2 (elastic2.snaplogic.com, us-east-2) und EMEA (emea.snaplogic.com, eu-west-1, Irland). Die einzige inländische Option ist ein selbst verwalteter Groundplex, der SnapLogic zufolge „on-premises or in a private cloud“ bereitgestellt werden kann. | SnapLogic Documentation — Add the SnapLogic Platform to your Allowlist, retrieved 2026-10-10 |
| China-stammende Datensätze ins Ausland zu bewegen, ist ein PIPL-Grenztransfer. Wenn ein SnapLogic-verwalteter Cloudplex in China erzeugte personenbezogene Information verarbeitet, verlangen PIPL Art. 38–40 Mitteilung, eine gesonderte Einwilligung für den Überseetransfer und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), bevor sie das Land verlässt. | Personal Information Protection Law (PIPL), Arts. 38–40 |
| Ein Betreiber kritischer Informationsinfrastruktur schuldet inländische Speicherung. Cybersicherheitsgesetz Art. 39 (vormals Art. 37) und PIPL Art. 40 verlangen, dass von einem CIIO in China erzeugte personenbezogene Information in China gespeichert wird — eine Pflicht, die eine Offshore-AWS-Umgebung nicht erfüllen kann. Die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um (unveränderter Inhalt). | Cybersecurity Law Art. 39 (formerly Art. 37); PIPL Art. 40 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Ob SnapLogic in Festlandchina „funktioniert“, ist eine Datenresidenz-Frage lange bevor es eine Konnektivitäts-Frage ist. SnapLogic ist eine intelligente Integrationsplattform — ein iPaaS, dessen ganzer Zweck ist, Datensätze zwischen Ihren Systemen zu bewegen und zu transformieren — die Entscheidung dreht sich also nicht darum, ob ein Team in Shanghai SnapLogic Designer öffnen kann. Sie dreht sich darum, wo die Datensätze, die diese Pipelines tragen, und die Metadaten, die die Plattform über sie hält, zur Ruhe kommen dürfen. Eine einzelne Integration kann über Ihr gesamtes Datenbestand hinwegfegen: Kunden- und Mitarbeiterdatensätze aus einem CRM, einem ERP, einem HR- oder Payroll-System, einer Datenbank oder einem Zahlungsdienst. SnapLogic beantwortet die Residenz-Frage in seiner eigenen Dokumentation: Es gibt keine Festland-China-Umgebung, seine verwaltete Runtime und Control Plane laufen in AWS-Regionen in den Vereinigten Staaten und der Europäischen Union, und die Control Plane, die jede Pipeline orchestriert, speichert Ihre Assets und Credentials im Ausland.
SnapLogic in China auf einen Blick
| Worüber es entscheidet | In SnapLogics eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Datensätze zur Ruhe kommen | SnapLogic teilt sich in eine Control Plane (wo Sie sich anmelden, Pipelines entwerfen und Assets und Credentials speichern) und eine Data Plane — den Snaplex — der Pipelines ausführt, entweder als Cloudplex „managed and provisioned by SnapLogic“ oder als selbst verwalteter Groundplex. SnapLogics veröffentlichte Produktionsumgebungen laufen in AWS US (elastic.snaplogic.com, us-east-1; elastic2.snaplogic.com, us-east-2) und der EU (emea.snaplogic.com, eu-west-1, Irland). Keine Festland-China-Umgebung wird angeboten. |
| Was es hält, und warum es personenbezogene Information ist | Eine Pipeline bewegt Datensätze zwischen Systemen — Namen, Kontakte, Konto- und Bestelldaten, Identifikatoren, HR- und Payroll-Felder — das meiste, was durch einen Snaplex fließt, ist also personenbezogene Information. Weil SnapLogic über das gesamte Bestand sitzt, kann eine Pipeline sensible personenbezogene Information nach PIPL Art. 28 tragen (Finanzkonten, Ausweise, Standort, Gesundheit). Die Control Plane „Stores assets that users create ... such as APIs, pipelines, tasks, and the credentials necessary to access endpoints“. |
| Die Daten Ihrer China-Nutzer und -Mitarbeiter überqueren die Grenze | Wenn ein SnapLogic-verwalteter Cloudplex in China erzeugte Datensätze verarbeitet, verlässt diese personenbezogene Information das Land — ein grenzüberschreitender Transfer nach PIPL Art. 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung). |
| Inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur muss in China erzeugte personenbezogene Information in China gespeichert werden (CSL Art. 39, vormals Art. 37; PIPL Art. 40) — eine Pflicht, die eine Offshore-AWS-Umgebung nicht erfüllen kann. Eine Pipeline auf eine andere Offshore-Region zu richten, verlagert den Transfer; es beendet ihn nicht. |
| Erreichbarkeit ist nicht die Achse | Designer aus Shanghai zu öffnen, klärt es nicht. Die rechtmäßige Form ist ein selbst verwalteter Groundplex innerhalb des Festlands, damit die Data-Plane-Verarbeitung ansässig bleibt und nur das hinausgeht, was rechtmäßig gehen darf — und jedes China-gerichtete Dashboard, Portal oder jede API trägt eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox kartiert, lokalisiert und liefert; es nutzt oder empfiehlt niemals irgendeine Form der Umgehung. |
Keine Festland-Umgebung — Ihre Pipelines tragen die Datensätze ins Ausland
SnapLogic ist aus zwei Planes gebaut, und Chinas Recht erreicht beide. Die Control Plane ist, wo Sie sich anmelden, Pipelines entwerfen und die Assets halten, die sie betreiben; SnapLogics Dokumentation gibt an, dass sie „Stores assets that users create to integrate and orchestrate data, such as APIs, pipelines, tasks, and the credentials necessary to access endpoints“, und dass „The control plane only stores metadata“. Die Data Plane ist der Snaplex — die Engine, die Ihre Pipelines tatsächlich ausführt. SnapLogic bietet den Snaplex auf zwei Weisen: einen Cloudplex, „managed and provisioned by SnapLogic“ in der Cloud, oder einen Groundplex, „managed and provisioned by user“, der „can be set up on-premises or in the cloud“.
Wo laufen die? SnapLogics eigene Allowlist-Dokumentation listet seine Produktionsumgebungen als Global (elastic.snaplogic.com, gestützt von Speicher in AWS us-east-1), Elastic2 (elastic2.snaplogic.com, us-east-2) und EMEA (emea.snaplogic.com, eu-west-1 in Irland). Nicht eine ist in Festlandchina. „Wir laufen schon SnapLogic“ trägt also nicht nach China auf den eigenen Bedingungen der Plattform: Die verwaltete Runtime und die Control Plane, die sie orchestriert, sitzen beide außerhalb des Landes, und die Datensätze, die ein Cloudplex verarbeitet, reisen mit ihnen hinaus.
Eine Pipeline bewegt personenbezogene Information — und manchmal sensible personenbezogene Information
Das ist der Teil, den die meisten Teams unterschätzen. Eine Integrationsplattform existiert, um Datensätze zwischen Systemen zu bewegen, und vieles, was durch eine Pipeline fließt, ist personenbezogene Information: Namen, Kontaktdetails, Konto- und Bestelldatensätze, Geräte- und Nutzer-Identifikatoren, HR- und Payroll-Felder. Weil SnapLogic über das gesamte Datenbestand sitzt, ist die Exponierung ungewöhnlich breit — eine einzelne Pipeline kann tragen, was China als sensible personenbezogene Information nach PIPL Art. 28 behandelt: Finanzkonten, Ausweisnummern, Standortspuren, sogar Gesundheitsdaten. Wenn ein SnapLogic-verwalteter Cloudplex in China erzeugte Datensätze verarbeitet, wird diese personenbezogene Information in dem Moment ein grenzüberschreitender Transfer, in dem sie das Land verlässt, und die Control-Plane-Metadaten, die SnapLogic behält — Pipeline-Definitionen, Task-Konfiguration, Run-Logs und die Credentials, um Ihre Endpunkte zu erreichen — werden selbst in einer Offshore-AWS-Umgebung gehalten.
Nach Chinas Gesetz zum Schutz personenbezogener Daten landet dieser Transfer bei Ihnen, dem Verarbeiter personenbezogener Information, nicht bei SnapLogic dem Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung für den Überseetransfer und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Über den regulierten Schwellen oder wo die Datensätze „wichtige Daten“ darstellen, muss Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) ggf. erfüllt sein, bevor etwas geht. Und sind Sie ein Betreiber kritischer Informationsinfrastruktur, verlangt Art. 39 (vormals Art. 37 — die Datenlokalisierungs-Bestimmung wurde von der Novelle 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, bei unverändertem Inhalt) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Information in China gespeichert wird, was keine Offshore-Umgebung erfüllen kann, in welcher Region sie auch läuft.
Ein Groundplex verengt, was überquert — er bewegt die Control Plane nicht
Es gibt einen rechtmäßigen Weg, die Integrationsdaten in China zu halten, und SnapLogics Architektur lässt Raum dafür. Neben dem verwalteten Cloudplex dokumentiert SnapLogic eine selbst verwaltete Runtime: „Organizations can optionally deploy self-managed Groundplexes, on-premises or in a private cloud“. Stellen Sie einen Groundplex auf Infrastruktur innerhalb des Festlands auf, und die schweren Datensatz-Payloads, die Ihre China-Pipelines verarbeiten, können ansässig bleiben — SnapLogic merkt an, die Data Plane „processes data but does not store it permanently“ — mit nur dem, was rechtmäßig gehen darf, hinaus zum Rest Ihres Bestands fließend, während die SnapLogic Control Plane Ihre anderen Märkte weiter bedient.
Aber eine inländische Runtime ist keine automatische Compliance, und hier zählt Ehrlichkeit. Ein Groundplex ändert, was die Grenze überquert, nicht, dass die Control Plane im Ausland sitzt: SnapLogics Control Plane hält weiterhin Ihre Pipeline-Definitionen, Task-Konfiguration, Run-Metadaten und Endpunkt-Credentials in ihrer AWS-US- oder -EU-Umgebung, ein Groundplex „establish[es] a secure outbound WebSocket connection with the control plane“, und die Design-Zeit-Datenvorschauen und Logs, die durch ihn laufen, können ebenfalls überqueren. Redaktion, feldweises Filtern und Regionswahl reduzieren das Volumen und die Sensibilität dessen, was geht; sie ändern nicht, wo SnapLogics Control Plane lebt, oder beenden den Transfer. Dies ist eine Risikokarte, kein Urteil — ob Sie einen Transfermechanismus, eine Datenexport-Sicherheitsbewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind, und es ist es wert, mit Rechtsbeistand zu klären, bevor Ihre Pipelines davon abhängen.
Der rechtmäßige Weg — map, localize, deliver
Es gibt einen rechtskonformen Weg, SnapLogic für ein China-gerichtetes Geschäft zu betreiben, und er hat eine Form. Zuerst map: Unser China-Compliance-Team arbeitet Ihre PIPL-Exponierung Pipeline für Pipeline durch — welche Integrationen personenbezogene Information aus China tragen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art-39-Speicherpflicht gilt, und was Ihre Mitteilung und Einwilligung abdecken müssen. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt.
Dann localize: Wir stellen einen inländischen, selbst verwalteten Groundplex innerhalb des Festlands auf und integrieren ihn, damit die China-Integrationsdaten im Land ansässig bleiben, nur die Datensätze hinausfließend, die rechtmäßig gehen dürfen — während Ihre SnapLogic Control Plane genau dort weiterläuft, wo sie es für jeden anderen Markt bereits tut.
Dann deliver: Die Dashboards, Portale und APIs, die diese Integrationen Nutzern im Festland exponieren, sind ein Internetdienst in China, sie tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch — der 21YunBox Optimizer — gesetzt vor das, was Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung: Wir kartieren, was das Recht erreicht, lokalisieren, was bleiben muss, und liefern inländisch auf ICP-gemeldeter Infrastruktur. Das Ergebnis ist ein SnapLogic-Bestand, der für Ihre Nutzer in China legal und rechtskonform läuft — SnapLogic bleibt Ihre Integrationsplattform, und 21YunBox ist das rechtskonforme Overlay daneben, keine Migration davon weg.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Hat SnapLogic ein Rechenzentrum oder eine Region in Festlandchina?
Nein. SnapLogics veröffentlichte Produktionsumgebungen laufen in AWS US (us-east-1 und us-east-2) und der EU (eu-west-1, Irland); es gibt keine Festland-China-Control-Plane oder SnapLogic-verwalteten Cloudplex. Sie können einen selbst verwalteten Groundplex auf Infrastruktur innerhalb Chinas bereitstellen, aber SnapLogics Control Plane — die Ihre Pipelines, Tasks und Endpunkt-Credentials speichert — bleibt im Ausland.
Wenn ich einen selbst verwalteten Groundplex in China betreibe, ist SnapLogic rechtskonform?
Einen Groundplex im Land zu betreiben, hält die Data-Plane-Verarbeitung ansässig, was verengt, was die Grenze überquert, aber es ist keine automatische Compliance. SnapLogics Control Plane hält weiterhin Pipeline-Definitionen, Task-Konfiguration, Run-Metadaten und Endpunkt-Credentials in einer Offshore-AWS-Umgebung, und Design-Zeit-Datenvorschauen und Logs können ebenfalls überqueren. Ob Ihre konkreten Flüsse PIPL und das Cybersicherheitsgesetz erfüllen, ist eine Frage, die mit Rechtsbeistand zu klären ist.
Ist, Daten durch SnapLogic zu bewegen, ein grenzüberschreitender Transfer nach PIPL?
Ja, wenn in China erzeugte personenbezogene Information von einem Offshore-Cloudplex verarbeitet oder gespeichert oder der Offshore-Control-Plane sichtbar gemacht wird. PIPL Art. 38–40 verlangen dann Mitteilung, eine gesonderte Einwilligung für den Überseetransfer und einen Transfermechanismus; über den regulierten Schwellen kann eine CAC-Datenexport-Sicherheitsbewertung gelten, bevor etwas geht.


