Funktioniert Criteo in China? PIPL-Grenztransfer, Profiling-Einwilligung & Datentransfer
Criteos Commerce-Media-Retargeting-Tag lädt in Festlandchina im Allgemeinen — und das ist die Exponierung: Bei jedem China-Besucher schickt der OneTag personenbezogene Verhaltensdaten (Cookie- und Geräte-IDs, IP, angesehene und gekaufte Produkte) in Echtzeit an Criteos EU- und US-Server, ein PIPL-Grenztransfer und ein Profiling-Mechanismus nach Artikel 24, der gesonderte Einwilligung braucht. Ein Compliance-zuerst-Blick auf die Datenexport-, Profiling- und Einwilligungs-Exponierung und den rechtmäßigen inländischen Weg.
Funktioniert Criteo in China?
Ja — Criteos Tag lädt im Allgemeinen aus Festlandchina, was das Problem ist, nicht der Trost: In dem Moment, in dem es bei einem Besucher in China feuert, schickt es die Verhaltensdaten dieser Person in Echtzeit an Criteos Offshore-Ad-Server. Die China-Frage ist Compliance, nicht Erreichbarkeit.
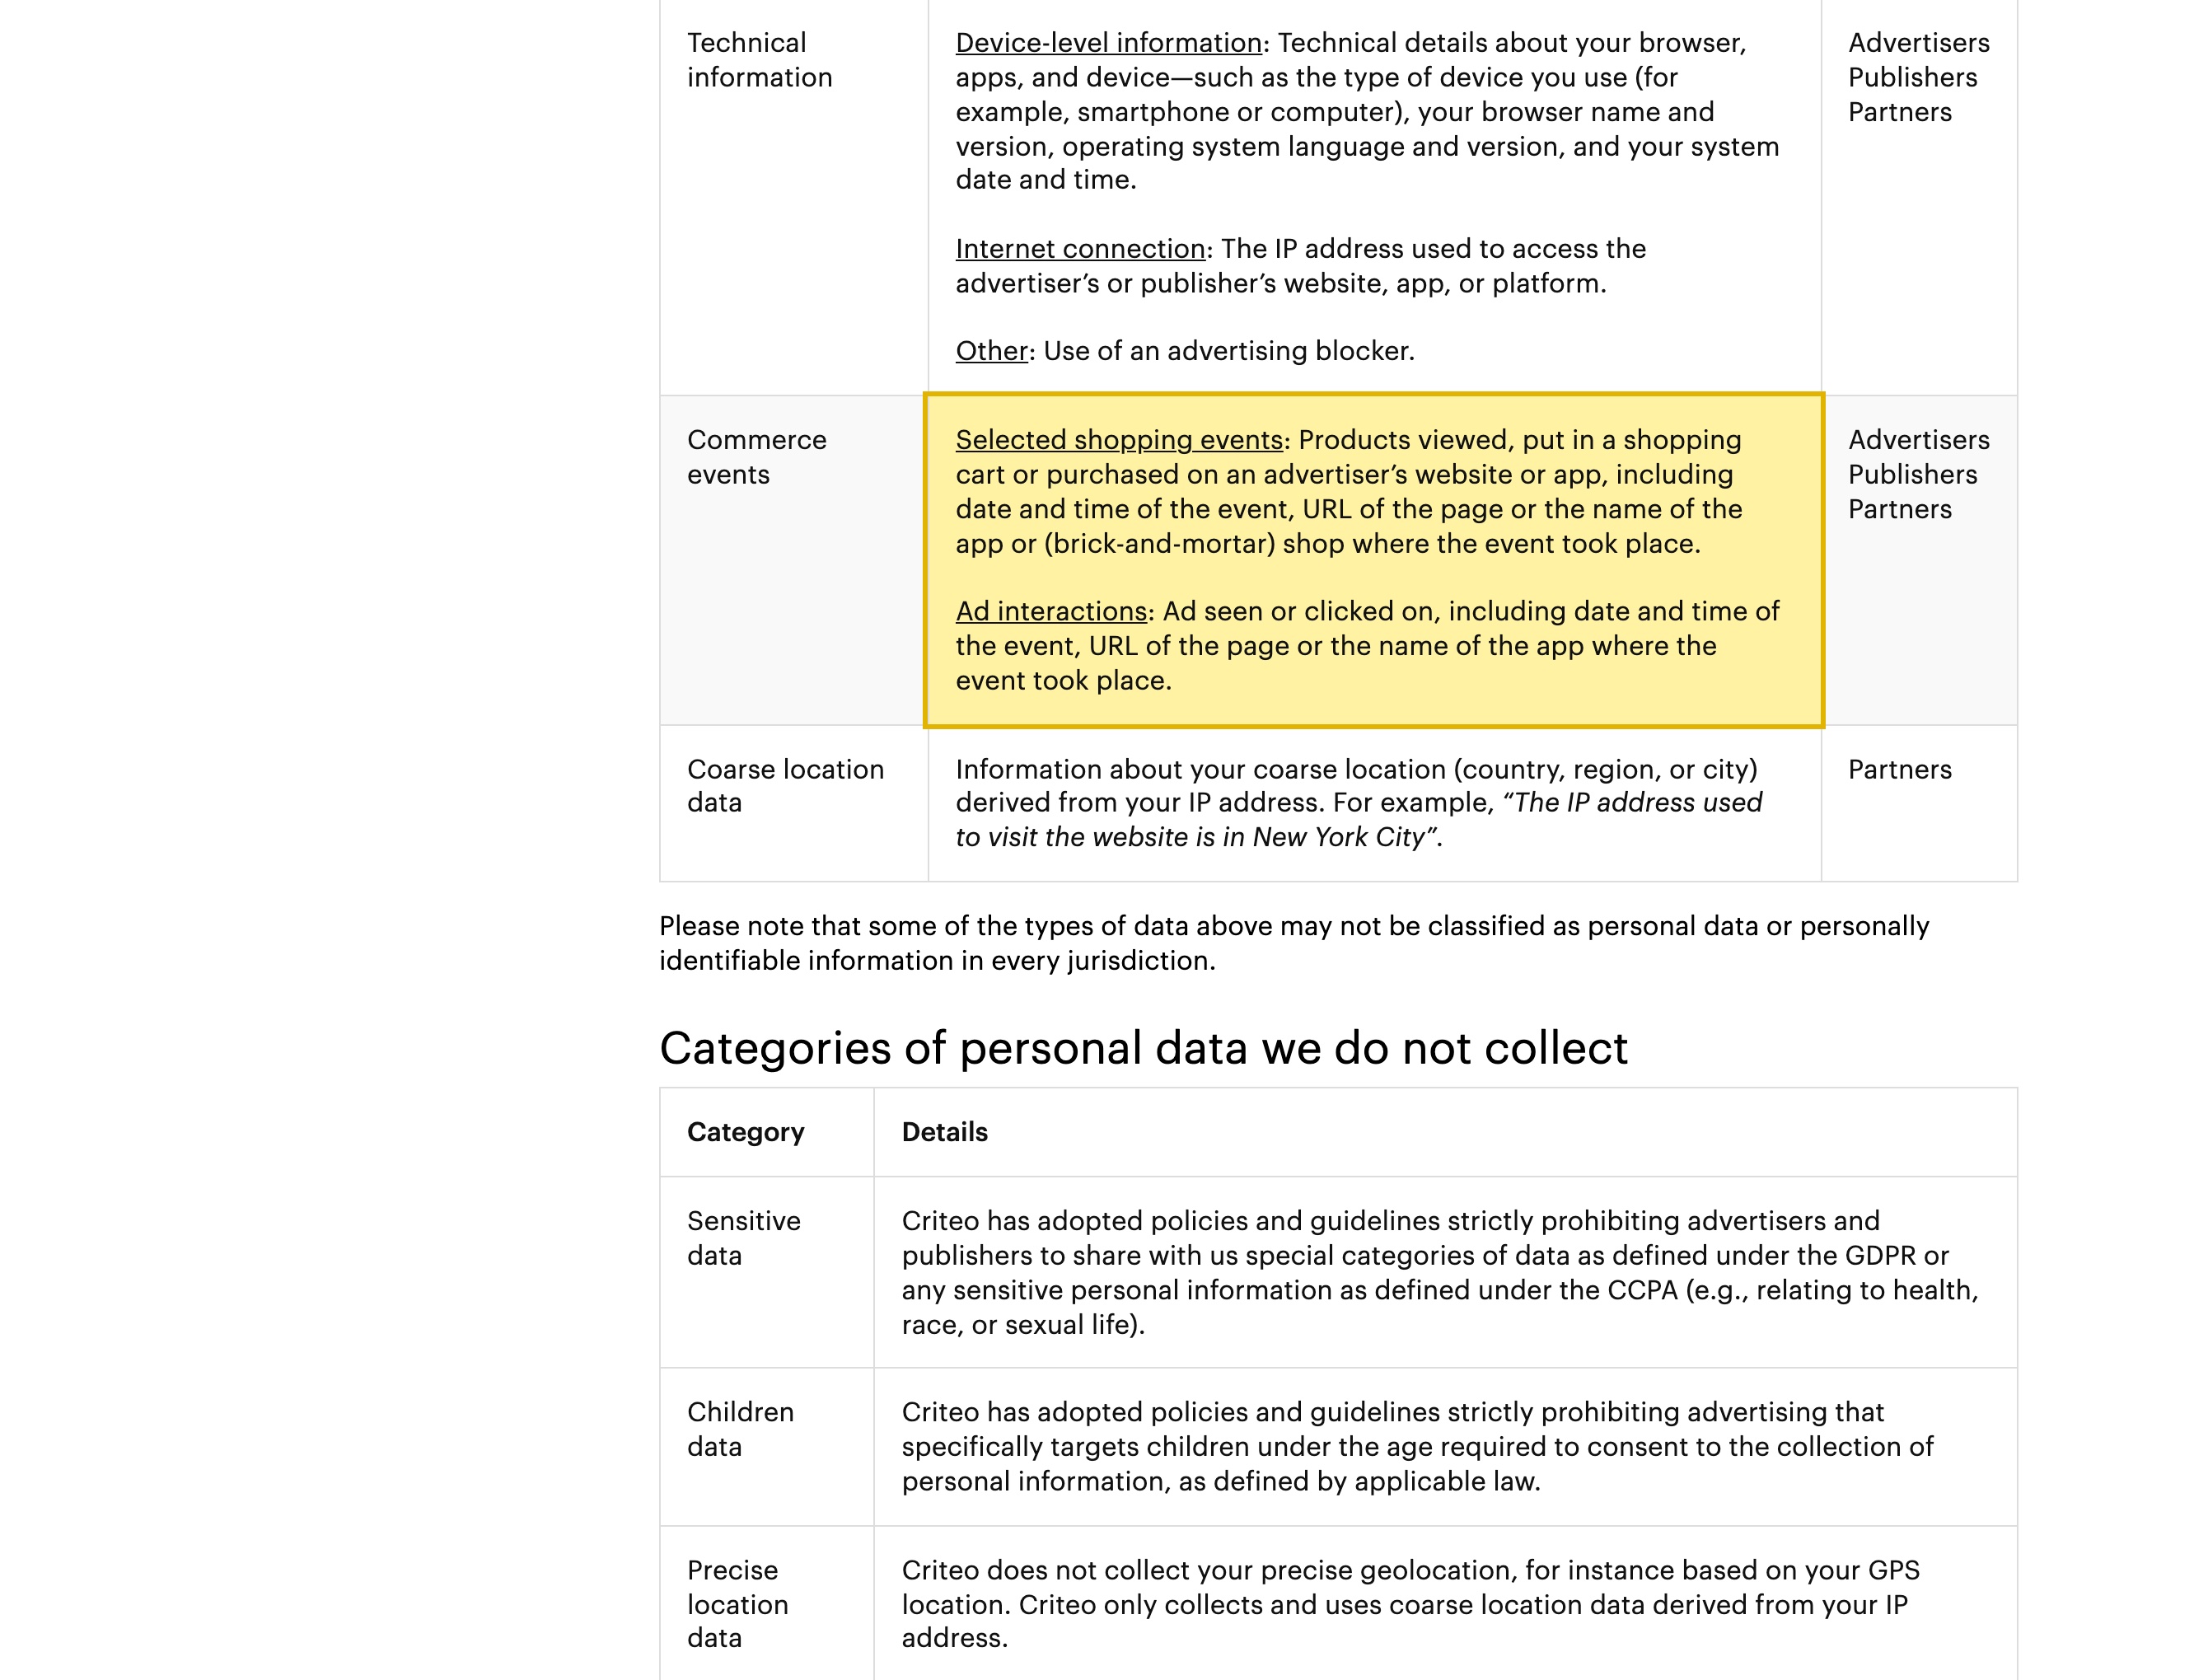
Criteos eigene Ads Privacy Notice sagt, seine Technologien erheben eine Cookie-UID, Geräte-Werbe-IDs, vom Werbetreibenden gelieferte gehashte E-Mails, IP-abgeleiteten Standort und Commerce-Ereignisse — „Products viewed, put in a shopping cart or purchased“ — und verarbeiten sie in der EU und den USA, ohne Festlandchina-Region. Dieses Pixel bei einem China-Besucher feuern zu lassen ist ein PIPL-Grenztransfer personenbezogener Daten (Artikel 38–40) und ein Profiling-Mechanismus nach Artikel 24, und das Tracking-Cookie zu setzen und Ereignisse für kontextübergreifende Werbung zu teilen braucht eine gesonderte, informierte Einwilligung (Artikel 13/23), die ein vergrabenes Banner nicht gibt. Der rechtmäßige Hebel ist, das Offshore-Pixel für Festland-Besucher zu gaten oder zu unterdrücken und jede benötigte Messung auf eine lizenzierte inländische Alternative zu verschieben — nicht, das Offshore-Pixel zum Laden zu bringen.
Dies ist eine Risikokarte, kein Urteil — klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Criteos Tag sendet die Verhaltensdaten jedes Festland-Besuchers an Offshore-Ad-Server
- ! Keine China-Region — das EU/US-Daten-Landing ist ein PIPL-Grenztransfer (Art. 38–40)
- ! Retargeting ist Profiling — PIPL Artikel 24 verlangt Transparenz und einen Weg zur Ablehnung
- ! Tracking-Cookie + Offshore-Teilen brauchen eine gesonderte, informierte Einwilligung (Art. 13/23)
- ! Verarbeiter großer Mengen oder Betreiber kritischer Informationsinfrastruktur schulden inländische Speicherung, die ein Offshore-Pixel nicht erfüllen kann
- ✓ Rechtmäßiger Weg: das Pixel für China gaten; eine lizenzierte inländische Alternative + ICP hinzufügen
Was die offizielle Criteo-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Criteos OneTag erhebt personenbezogene Verhaltensdaten und sendet sie an Criteo. Criteos Ads Privacy Notice sagt, es verarbeite, über Websites und Apps, die seine Technologien einbinden, eine cookie-basierte UID, Geräte-Werbe-IDs (Apple IDFA, Google AAID, Samsung IFA), vom Werbetreibenden gelieferte gehashte E-Mail-Adressen, IP-abgeleiteten groben Standort und Commerce-Ereignisse — „Products viewed, put in a shopping cart or purchased.“ | Criteo, „Ads Privacy Notice“ (criteo.com/privacy), wirksam 17. Juli 2026, abgerufen 2026-10-10 |
| Criteo verarbeitet diese Daten offshore — in der EU und den USA, ohne Festlandchina-Region. Dieselbe Mitteilung sagt, Empfänger „may be in countries outside of Europe“ einschließlich „the USA,“ geschützt durch das EU-US Data Protection Framework und die EU Standard Data Protection Clauses, und dass Criteo diese Kategorien für „cross-context behavioral advertising“ offenlegt oder verkauft. Keine China-Datenresidenz-Option wird angeboten. | Criteo, „Ads Privacy Notice“ — international transfers and US disclosures (criteo.com/privacy), abgerufen 2026-10-10 |
| Das Pixel bei einem China-Besucher feuern zu lassen ist ein PIPL-Grenztransfer. Die Identifikatoren, Commerce-Ereignisse und den IP-abgeleiteten Standort eines Nutzers in Festlandchina an Criteos Offshore-Server zu senden löst PIPL Artikel 38–40 aus: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 38–40 (cac.gov.cn), abgerufen 2026-10-10 |
| Retargeting braucht eine gesonderte Einwilligung und trägt Artikel-24-Profiling-Pflichten. Das Tracking-Cookie zu setzen und seitenübergreifende Profile für gezielte Werbung zu bauen braucht eine rechtmäßige Grundlage — Einwilligung (Artikel 13) — mit einer gesonderten Einwilligung zum Teilen und zum Exportieren (Artikel 23), während automatisierte Entscheidungsfindung für Marketing transparent sein und einen Weg zur Ablehnung bieten muss (Artikel 24). | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 13, 23 und 24 (cac.gov.cn), abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Die Frage, die Teams zu Criteo in China stellen, ist, ob das Tag feuert — ob der OneTag lädt und Kampagnen weiter optimieren. Für ein Festland-Publikum ist das der falsche Maßstab. Criteo ist ein französisches Commerce-Media- und Retargeting-Netzwerk, und weil es eine globale Werbe-Plattform ist statt eines Verbraucherdienstes, den China vollständig blockiert, löst sein Tag im Allgemeinen aus dem Festland auf — was genau die Exponierung ist. In dem Moment, in dem der OneTag bei einem Besucher in China feuert, erhebt er die personenbezogenen Verhaltensdaten dieser Person — die Produkte, die sie ansah, in einen Warenkorb legte oder kaufte, einen Cookie-Identifikator, die Werbe-ID ihres Geräts, einen IP-abgeleiteten Standort, manchmal eine gehashte E-Mail — und sendet sie in Echtzeit an Criteos Server offshore, um ein seitenübergreifendes Profil für Ad-Targeting zu bauen. Das löst drei China-Pflichten auf einmal aus: einen Grenztransfer personenbezogener Daten, automatisierte Entscheidungs-Profilerstellung und eine gesonderte Einwilligung zum Tracken und zum Exportieren. Criteo beschreibt die Daten, die es erhebt, in seiner eigenen Mitteilung.
Criteo in China auf einen Blick
| Worüber es entscheidet | In Criteos eigenen Worten — und Chinas Recht |
|---|---|
| Was das Tag erhebt | Criteos Ads Privacy Notice sagt, seine Technologien erheben eine Criteo-Cookie-„UID“, Geräte-Werbe-IDs („Apple IDFA, Google AAID or Samsung IFA“), vom Werbetreibenden gelieferte „hashed email addresses, hashed phone numbers, and membership or loyalty card numbers“, IP-abgeleiteten „coarse location“ und Commerce-Ereignisse — „Products viewed, put in a shopping cart or purchased.“ Nach PIPL sind diese Online-Identifikatoren und Verhaltens-Datensätze personenbezogene Daten, was auch immer Criteos „pseudonymisiert“-Label sagt. |
| Wohin es geht | Criteo verarbeitet dies in der EU und den USA — seine Mitteilung sagt, Empfänger „may be in countries outside of Europe“ einschließlich „the USA,“ unter dem EU-US Data Protection Framework und den EU Standard Data Protection Clauses. Es gibt keine Festlandchina-Region. Die Daten eines China-Besuchers hineinzuerheben ist ein Grenztransfer (数据出境) nach PIPL Artikel 38–40: Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus. |
| Profiling für Werbung | Retargeting baut ein seiten- und geräteübergreifendes Profil, um zu entscheiden, welche Werbung welchen Nutzer verfolgt — automatisierte Entscheidungsfindung für kommerzielles Marketing. PIPL Artikel 24 fügt Transparenz- und Fairness-Pflichten hinzu und verlangt einen Weg zur Ablehnung plus eine Option, die nicht auf den persönlichen Merkmalen der Person beruht. |
| Einwilligung zum Tracken und Teilen | Das Criteo-Cookie zu setzen und Ereignisse mit Demand-Side-Plattformen und Match-Partnern für „cross-context behavioral advertising“ zu teilen braucht eine rechtmäßige Grundlage — für nicht-essentielles Tracking Einwilligung (Artikel 13) — mit einer gesonderten Einwilligung, bevor die Daten geteilt werden und bevor sie China verlassen (Artikel 23; Artikel 38–40). Eine vergrabene „durch die Nutzung dieser Website“-Zeile trägt es nicht. |
| Erreichbarkeit ist nicht die Achse | Criteo löst im Allgemeinen aus dem Festland auf, hier geht es also nicht darum, ob das Tag lädt — das ist die Auslieferungs-Hälfte. Der rechtmäßige Zug ist, das Offshore-Pixel für Festland-Besucher zu gaten oder zu unterdrücken und jede Messung, die Sie noch brauchen, durch eine lizenzierte inländische Alternative zu leiten, während die auf China ausgerichtete Website, die das Tag trägt, eine ICP-Beian und inländische Auslieferung nimmt. |
Was das Pixel tatsächlich sendet — und wohin
Beginnen Sie damit, wofür der OneTag da ist. Criteo ist ein Commerce-Media- und Retargeting-Netzwerk: Seine Mitteilung sagt, es zeige Werbung „based on products and services they have previously viewed, put in their digital shopping carts or purchased.“ Um das zu tun, erhebt das Tag, das Sie einbetten, einen definierten Satz von Signalen bei jedem Besucher. Criteos Ads Privacy Notice listet sie: eine Criteo-generierte „UID“, gebunden an das Cookie, das es auf dem Browser setzt („cross-device where relevant“); die Werbe-ID des Geräts („Apple IDFA, Google AAID or Samsung IFA“); vom Werbetreibenden gelieferte „CRM identifiers like hashed email addresses, hashed phone numbers, and membership or loyalty card numbers“; „coarse location (country, region, or city) derived from your IP address“; und die Commerce-Ereignisse selbst — „Products viewed, put in a shopping cart or purchased,“ mit Datum, Uhrzeit und Seiten-URL. Criteo ist sorgfältig, dies „pseudonymized, technical information“ zu nennen, die Sie nicht direkt benennt. Nach Chinas Datenschutzrecht ändert dieses Label die Kategorie nicht: Eine persistente Cookie-ID, eine Geräte-Werbe-ID, eine IP-Adresse und eine Verhaltens-Ereignis-Historie sind personenbezogene Daten, wenn sie an eine Person gebunden werden können, und das Recht erreicht sie.
Wohin geht es? Criteo ist ein französisches Unternehmen — sein Datenschutzbüro sitzt in „32 rue Blanche 75009 Paris France“ — und es verarbeitet diese Daten in der Europäischen Union und den Vereinigten Staaten. Seine Mitteilung sagt den Nutzern, dass Empfänger „may be in countries outside of Europe,“ einschließlich „the USA,“ und dass solche Transfers sich auf das EU-US Data Protection Framework und die „EU Standard Data Protection Clauses“ stützen. Nirgends bietet es eine Festlandchina-Region oder eine China-Datenresidenz-Option. Das ist also der Fall, der am härtesten beißt: Das Tag ist kein totes Gewicht, das still versagt — es löst aus dem Festland auf und exportiert aktiv. Bei jedem chinesischen Besucher, bei dem es feuert, schickt es diesen Verhaltens-Datensatz in Echtzeit offshore und speist ihn in ein seiten- und geräteübergreifendes Profil ein, das Criteo dann mit Demand-Side-Plattformen und Audience-Partnern für „cross-context behavioral advertising“ teilt.
Es ist ein Grenztransfer und ein Profiling-Mechanismus — unter PIPL
Drei Pflichten heften sich in dem Augenblick an, in dem dieses Pixel bei einem Nutzer in China feuert, und sie sind voneinander unabhängig.
Erstens, ein Grenztransfer. Die Identifikatoren, Commerce-Ereignisse und den IP-abgeleiteten Standort eines Festland-Besuchers zu Criteos Servern in der EU oder den USA zu bewegen ist ein Grenztransfer personenbezogener Daten (数据出境) nach dem Gesetz zum Schutz personenbezogener Daten. Der Verarbeiter am Haken sind Sie — die Website oder App, die das Tag einbettet — nicht Criteo. PIPL Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung speziell für den Auslands-Transfer und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Die Mechanismen, die Criteo tatsächlich nennt — das EU-US Data Protection Framework und die EU Standard Data Protection Clauses — sind GDPR-Instrumente; sie tun nichts für einen Transfer aus Festlandchina. Und oberhalb der Mengen- oder Sensibilitäts-Schwellen der Regulatoren kann eine Datenexport-Sicherheitsbewertung (数据出境安全评估) erforderlich sein, bevor irgendetwas geht.
Zweitens, Profiling. Retargeting ist der Lehrbuchfall dessen, was PIPL Artikel 24 regelt — automatisierte Entscheidungsfindung, genutzt für kommerzielles Marketing. Der Artikel verlangt, dass der Prozess transparent und seine Ergebnisse fair sind, und, für an Individuen gerichtetes Marketing, dass Sie eine Option anbieten, die nicht auf ihren persönlichen Merkmalen beruht, oder einen bequemen Weg zur Ablehnung. Eine Kampagne, die nur weiß, wie man per Profil targetiert, erfüllt das für sich allein nicht; das Opt-out und der nicht-profilierte Weg müssen in den Ablauf eingebaut sein.
Drittens, Einwilligung. Criteos Cookie zu setzen und einen Geräte-Identifikator zu lesen ist nicht-essentielles Tracking, es braucht also eine rechtmäßige Grundlage — in der Praxis informierte Einwilligung, eingeholt, bevor das Tag feuert (Artikel 13). Criteos eigene Mitteilung erkennt dies an und bedingt seine Identifikatoren an die Einwilligung, die Werbetreibende und Publisher auf ihren eigenen Websites einholen. Die Ereignisse an Criteo und weiter an DSPs und Match-Partner zu übergeben ist eine Bereitstellung personenbezogener Daten an Dritte, was seine eigene Mitteilung und eine gesonderte Einwilligung nach Artikel 23 trägt — und der Auslands-Teil braucht eine weitere gesonderte Einwilligung seiner selbst. Eine einzelne vergrabene „durch die Nutzung dieser Website“-Zeile erledigt nicht alle drei.
Eine weitere Tür öffnet sich nur für manche Verarbeiter: Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter, dessen Datenmengen die Schwellen der Regulatoren überschreiten, schuldet eine inländische Speicherpflicht — personenbezogene Festland-Daten müssen im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Substanz unverändert). Ein Offshore-Werbe-Netzwerk kann das nicht erfüllen, wie auch immer seine Regionen abgestimmt sind.
Das Offshore-Pixel erreichbar zu machen ist die falsche Lösung — was tatsächlich funktioniert
Es ist verlockend, dies als ein Auslieferungs-Problem zu behandeln — sicherzustellen, dass das Tag für Festland-Nutzer sauber lädt, sodass die Kampagne weiter optimiert. Für Criteo ist das genau der falsche Instinkt. Das Tag lädt bereits; der Schaden ist, dass es lädt und exportiert. Seine Reichweite zu verbessern erhöht nur das Volumen der uneingewilligten Verhaltensdaten, die das Land verlassen. Die rechtskonforme Richtung ist die entgegengesetzte.
Der Hebel ist Governance am Edge, nicht Erreichbarkeit. Für Festland-Besucher gaten, unterdrücken oder verzögern Sie das Criteo-Tag, sodass es nicht feuert, es sei denn und bis Sie die gesonderte, informierte Einwilligung halten, die PIPL verlangt — und bedienen es nur eingewilligten, außerhalb des Geltungsbereichs liegenden Publika. Sie beachten das Artikel-24-Recht, profilierte Werbung abzulehnen, mit einem echten nicht-profilierten Weg. Und wo Sie noch Messung oder Werbung brauchen, um chinesische Nutzer zu erreichen, leiten Sie sie durch eine rechtmäßige, lizenzierte inländische Werbe-und-Analytics-Alternative, deren Daten auf Festland-Infrastruktur bleiben — statt durch das Offshore-Pixel. Lokalisieren bedeutet hier, den uneingewilligten Offshore-Export zu stoppen und ihn durch einen rechtskonformen inländischen Weg zu ersetzen; es bedeutet niemals, das Offshore-Pixel hereinzuleiten, sodass es trotzdem feuert. Sie können Criteo nicht selbst hosten — es ist ein Drittanbieter-Netzwerk — und seinen Endpunkt zur Erreichbarkeit zu zwingen ist das falsche Ziel; Sie ersetzen, was es für Ihr China-Publikum tut, durch etwas Rechtmäßiges.
Nichts davon ist ein Urteil, dass Criteo in China verboten ist. Es ist eine Risikokarte: Welche Pflichten tatsächlich beißen, hängt davon ab, was Ihr Tag erhebt, von Ihren Datenmengen, Ihrer Rolle nach chinesischem Recht und davon, wer Ihre Nutzer sind — klären Sie die Einzelheiten mit Rechtsbeistand, bevor eine China-Kampagne davon abhängt.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Criteo nicht aufgeben, um Werbung rechtmäßig für ein Festlandchina-Publikum zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und für ein Netzwerk, das Sie bereits betreiben, ein Partner neben Ihrem Stack, kein Konkurrent zu ihm. Es gibt drei Züge, und sie fügen sich zusammen.
Kartieren. Unser China-Compliance-Team inventarisiert, welche Werbe- und Tracking-Pixel auf Ihren festlandzugewandten Seiten feuern — Criteos OneTag und was auch immer daneben mitfährt — und schreibt für jedes auf, welche personenbezogenen Verhaltensdaten es offshore sendet und wo Ihnen eine rechtmäßige Grundlage fehlt: die Einwilligung und Mitteilung, die Sie schulden, bevor ein Tag feuert, die gesonderte Einwilligung, die das Teilen mit Ad-Partnern und der Grenztransfer jeweils erfordern, die Artikel-24-Optionen, die Sie bei profiliertem Marketing schulden, und ob eine Datenexport-Bewertung oder eine inländische Speicherpflicht greift. Die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Lokalisieren. Weil die Exponierung Verhaltensdaten sind, die China ohne Grundlage verlassen, gaten oder unterdrücken wir die Offshore-Pixel für Festland-Besucher — beachten die Einwilligung und das Recht zur Ablehnung — und, wo Sie noch messen oder bei chinesischen Nutzern werben müssen, stellen wir einen rechtmäßigen, lizenzierten inländischen Werbe-und-Analytics-Weg auf, dessen Daten auf Festland-Infrastruktur ruhen. Sie behalten Criteo für die Märkte, wo es Ihnen bereits dient. Lokalisieren bedeutet, den uneingewilligten Offshore-Export zu beenden und ihn durch einen rechtskonformen inländischen Weg zu ersetzen — niemals ein Weg, der das Offshore-Pixel ungeachtet dessen feuern lässt.
Ausliefern. Die auf China ausgerichtete Website oder App, die das Tag trägt, ist ein öffentlicher Internet-Dienst im Festland, sie braucht also eine ICP-Beian und rechtskonforme, inländische Auslieferung. 21YunBox stellt sie bereit — der 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist klar: Ihre Website und Ihre Werbung laufen legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Criteo in Festlandchina verfügbar?
Im Allgemeinen ja — Criteo ist ein globales Commerce-Media-Netzwerk, kein Verbraucherdienst, den China vollständig blockiert, sein OneTag löst also gewöhnlich aus dem Festland auf und feuert. Das ist die Exponierung, nicht der Trost: In dem Moment, in dem es bei einem China-Besucher feuert, erhebt es personenbezogene Verhaltensdaten und sendet sie an Criteos Offshore-Server. Erreichbarkeit ist die Auslieferungs-Hälfte; die eigentliche Frage sind die Grenzübertritts-, Profiling- und Einwilligungs-Pflichten unter PIPL. Klären Sie die Einzelheiten mit Rechtsbeistand.
Ist das Criteo-Pixel für China-Besucher zu betreiben ein Grenztransfer?
Ja. Criteo verarbeitet die Daten in der EU und den USA ohne Festlandchina-Region, die Identifikatoren, Commerce-Ereignisse und der IP-abgeleitete Standort, den der OneTag von einem Nutzer in Festlandchina erhebt, werden also offshore bewegt — ein Grenztransfer (数据出境) nach PIPL Artikel 38–40, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine inländische Speicherpflicht hinzu, die ein Offshore-Werbe-Netzwerk nicht erfüllen kann. Klären Sie Ihre Pflichten mit Rechtsbeistand.
Wie betreiben wir Criteo rechtskonform für China — kann 21YunBox das Pixel dort zum Funktionieren bringen?
Der rechtskonforme Zug ist das Gegenteil davon, das Offshore-Pixel zum Laden zu bringen. Für Festland-Besucher gaten oder unterdrücken Sie das Criteo-Tag, es sei denn, Sie halten die gesonderte, informierte Einwilligung, die PIPL verlangt, beachten das Artikel-24-Recht, Profiling abzulehnen, und leiten jede Messung oder Werbung, die Sie noch brauchen, um chinesische Nutzer zu erreichen, durch eine lizenzierte inländische Alternative — kein Weg zurück zum Offshore-Pixel. Die auf China ausgerichtete Website, die das Tag trägt, braucht auch eine ICP-Beian und inländische Auslieferung: ein rechtmäßiger, gemeldeter Weg, niemals eine Behelfslösung.