Funktioniert Collibra in China? Metadaten, PIPL & Datenresidenz
Collibra Platform ist eine gehostete SaaS, verwaltet auf AWS und Google Cloud über die USA, EU, Kanada, das UK, Australien und Singapur, ohne Festlandchina-Region — die Metadaten, Daten-Steward-PII und Profiling-Samples, die es über Ihren gesamten Datenbestand hält, kommen also offshore zur Ruhe: ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick darauf, wo Ihre Governance-Schicht leben darf.
Funktioniert Collibra in China?
Collibra zu erreichen ist nicht die Frage — wo die Metadaten, Steward-PII und Profiling-Samples, die es über Ihren Datenbestand hält, zur Ruhe kommen, ist es, und das ist offshore.
Collibra Platform ist eine gehostete SaaS, verwaltet auf AWS und Google Cloud in den USA, der EU, Kanada, dem UK, Australien und Singapur — keine Festlandchina-Region. Die Katalog-Metadaten, die PII der Daten-Stewards und -Eigentümer, die es erfasst, und die Samples, die sein Profiling und seine Klassifizierung aus den zugrunde liegenden Daten ziehen, werden also außerhalb des Festlands gespeichert: ein Grenztransfer nach PIPL, mit einer inländischen Speicherpflicht nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37) für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen.
Ein inländischer Edge-Runtime verengt, was überquert, lässt aber den Katalog offshore — eine Risikokarte, kein Urteil. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region — AWS/GCP nur in den USA, der EU, Kanada, dem UK, Australien, Singapur
- ! Metadaten, die Ihren gesamten Datenbestand kartieren, kommen offshore zur Ruhe
- ! Exportierte PII von Daten-Stewards und -Eigentümern = PIPL-Grenztransfer
- ! Profiling- und Klassifizierungs-Samples können Art.-28-sensible personenbezogene Daten tragen
- ! Edge hält Rohdaten lokal, aber Metadaten und Ergebnisse landen weiterhin auf der Offshore-Platform
- ✓ 21YunBox kartiert die Exponierung, lokalisiert im Inland, liefert über ICP-gemeldete Infrastruktur aus
Was die offizielle Collibra-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
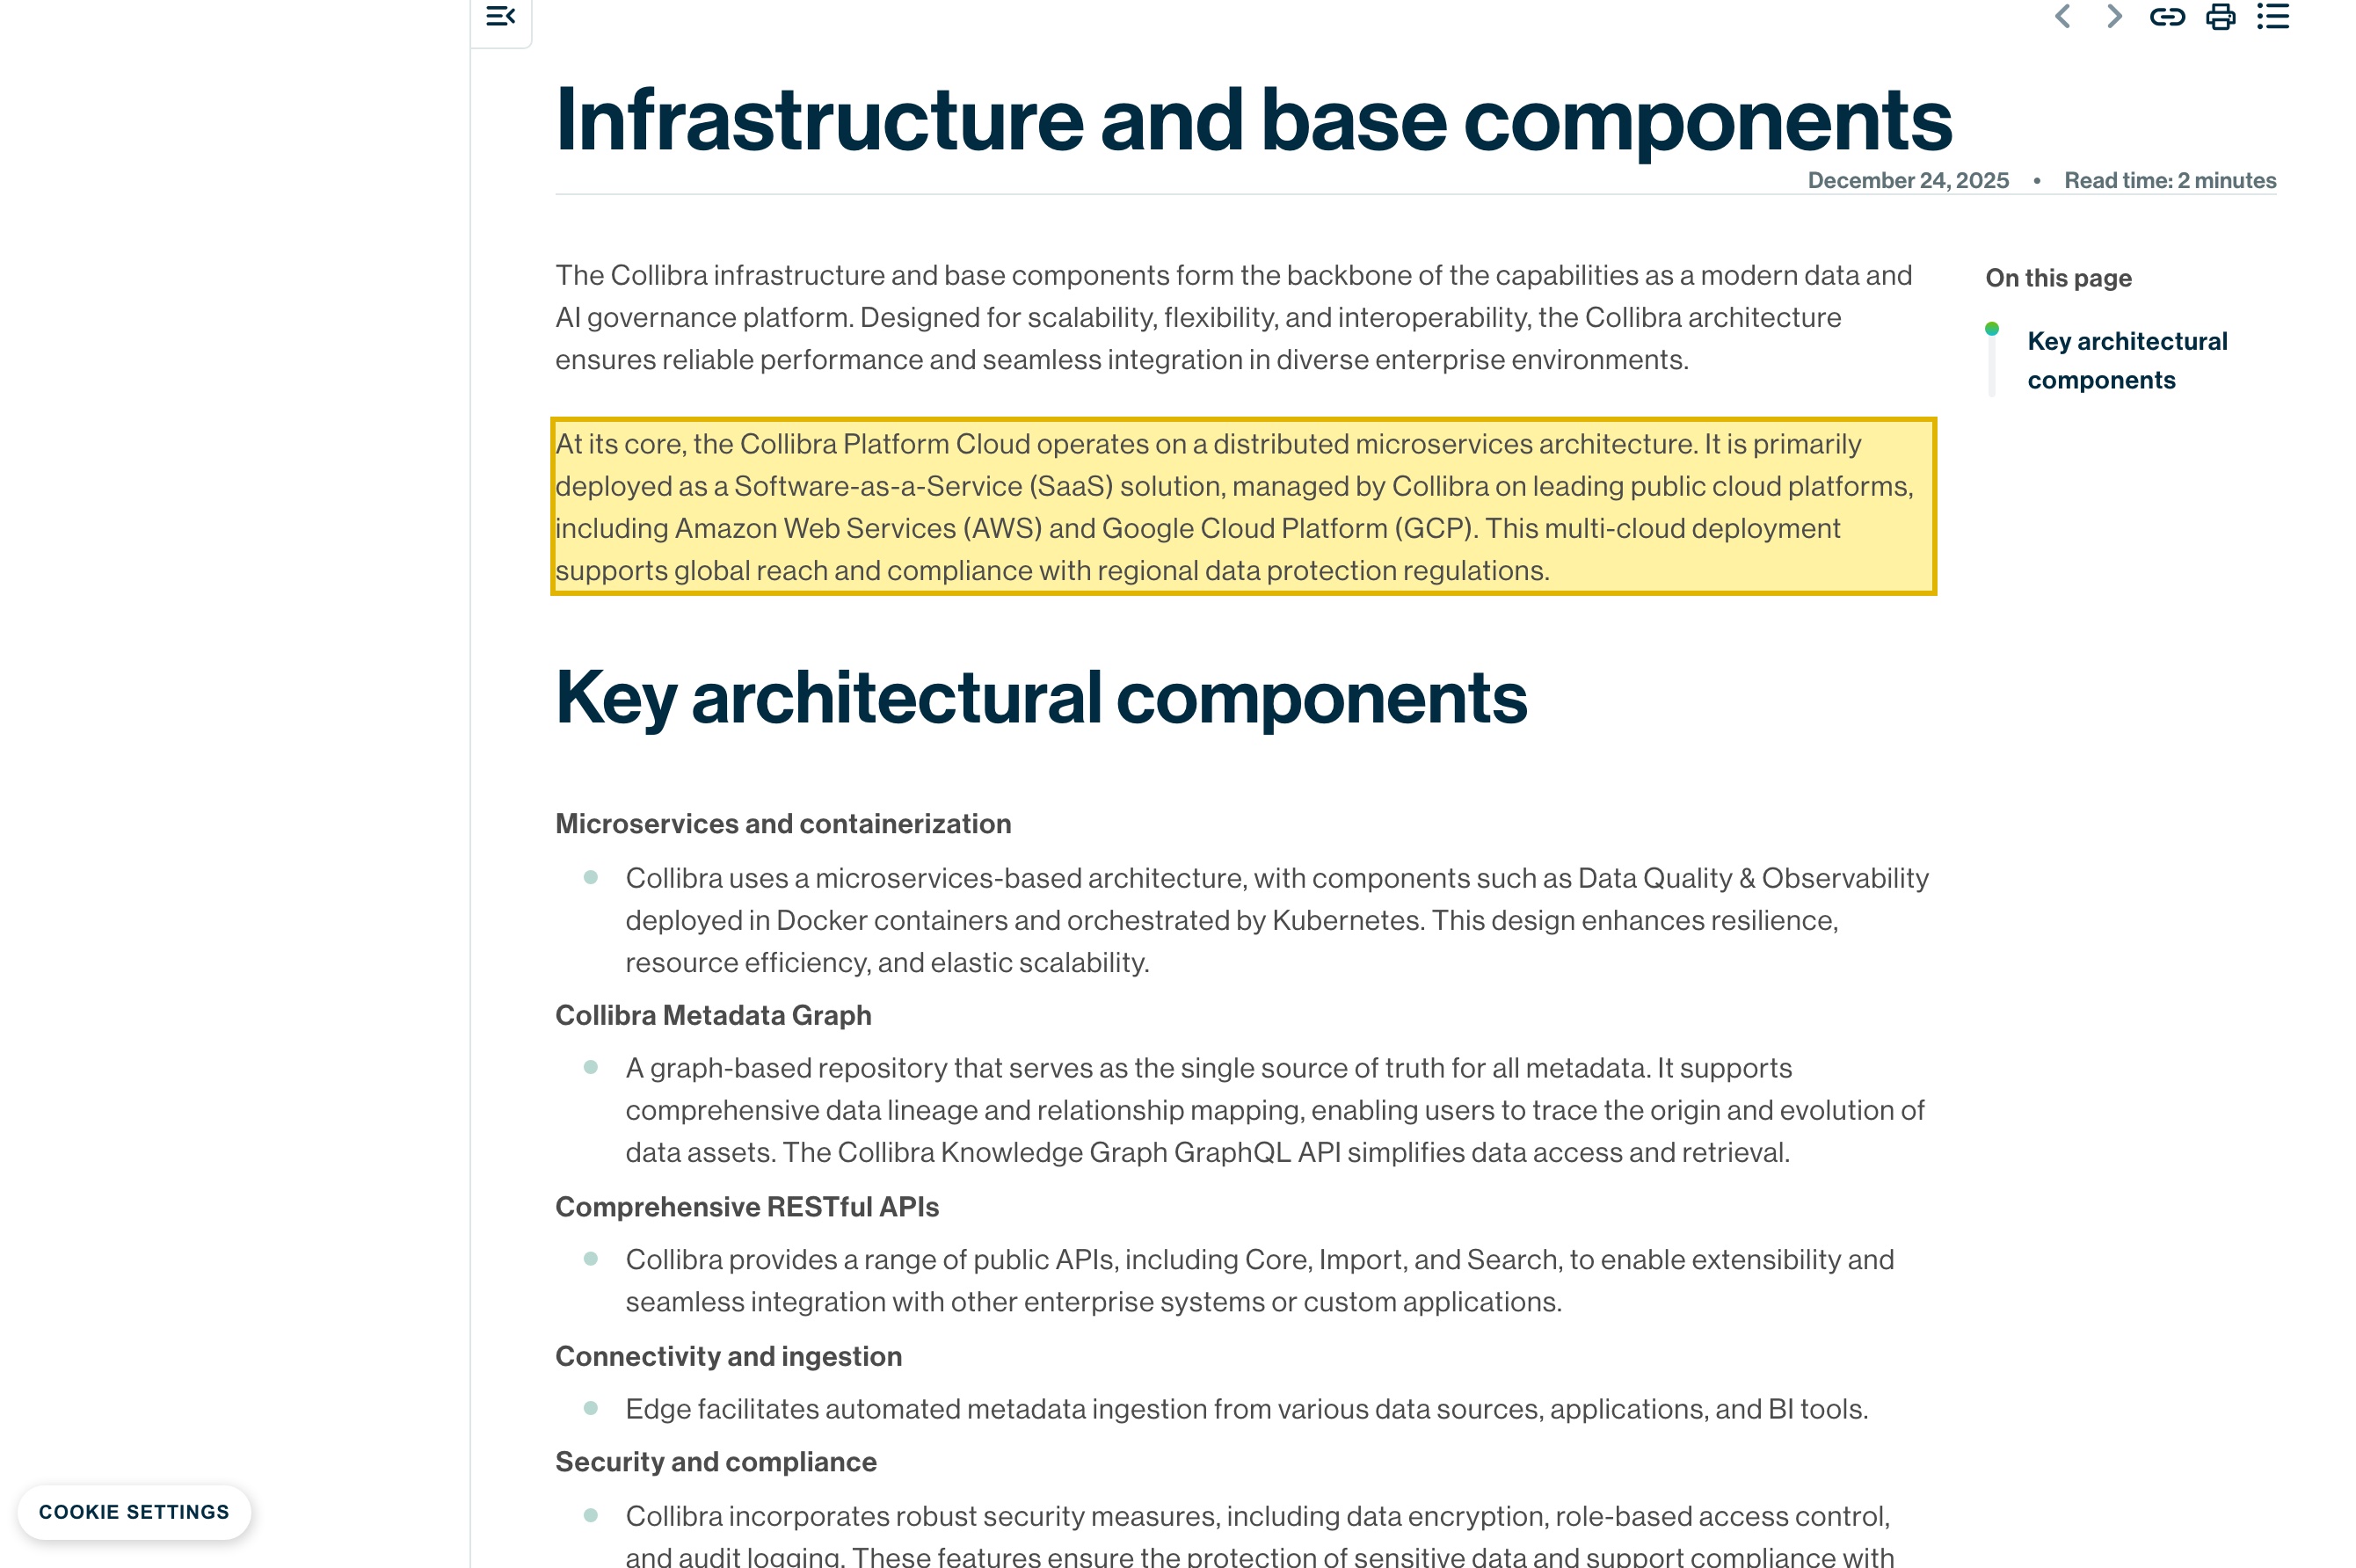
| Collibra Platform ist eine gehostete SaaS, verwaltet auf AWS und Google Cloud. Collibras Infrastruktur-Dokumentation beschreibt die Plattform als „primarily deployed as a Software-as-a-Service (SaaS) solution, managed by Collibra on leading public cloud platforms, including Amazon Web Services (AWS) and Google Cloud Platform (GCP),“ ein „multi-cloud deployment“ ohne Festlandchina-Hosting-Region unter seinen Public-Cloud-Standorten. | Collibra Documentation — Infrastructure and base components (abgerufen 2026-10-10) |
| Collibras inländischer Runtime, Edge, berichtet weiterhin an eine Offshore-Steuerebene. Ein Collibra-Edge-Site „processes the data source information on the Edge site and sends the process results to Collibra Platform,“ und sein Integrations-Fähigkeits-Repositorium „resides on the Collibra Platform“ — die Offshore-SaaS — Rohdaten können also lokal bleiben, während Katalog, Metadaten und Ergebnisse es nicht tun. Volle inländische Residenz erfordert die selbst gehostete Edition (CPSH). | Collibra Documentation — About Edge sites (abgerufen 2026-10-10) |
| Personenbezogene Festland-Daten offshore zu senden ist ein regulierter Grenztransfer. In China erhobene personenbezogene Daten in eine Offshore-Region zu verschieben erfordert Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). Metadaten, Steward-PII und Profiling-Samples zählen alle. | PIPL Artikel 38–40 |
| Betreiber kritischer Infrastruktur und Verarbeiter großer Mengen müssen personenbezogene Festland-Daten in China speichern. Die Datenlokalisierungs-Pflicht sitzt bei Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte sie von 37 auf 39 um (Substanz unverändert) — neben PIPL Art. 40. | Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, war die Frage zu Collibra nie, ob der Katalog lädt. Er tut es fast immer. Die Frage ist, wo die Datensätze dahinter zur Ruhe kommen dürfen — und Collibra beantwortet das in seiner eigenen Dokumentation. Die Collibra Platform ist, in den Worten der Firma, „primarily deployed as a Software-as-a-Service (SaaS) solution, managed by Collibra on leading public cloud platforms, including Amazon Web Services (AWS) and Google Cloud Platform (GCP)“. Collibras Unterauftragsverarbeiter-Liste platziert diese Cloud-Hosts in den USA, der EU, Kanada, dem UK, Australien und Singapur — keinen in Festlandchina. Doch Collibra ist die Governance-Schicht, die über Ihrem gesamten Datenbestand sitzt: Es hält die Metadaten, die jedes System, jede Tabelle und jede Spalte kartieren, die Namen, E-Mails und Rollen der darin durchgehend geschriebenen Daten-Stewards und -Eigentümer und — durch Profiling und Klassifizierung — gesampelte Werte, die aus den zugrunde liegenden Daten selbst gezogen werden. Den Katalog zu erreichen, ist die Auslieferungs-Hälfte; wo diese Governance-Schicht zur Ruhe kommt, ist die Exponierung.
Collibra in China auf einen Blick
| Worüber es entscheidet | In Collibras eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Datensätze leben | Die Collibra Platform ist „managed by Collibra on leading public cloud platforms, including Amazon Web Services (AWS) and Google Cloud Platform (GCP)“, und seine Unterauftragsverarbeiter-Liste platziert diese Hosts in den USA, der EU, Kanada, dem UK, Australien und Singapur. Keine ist in Festlandchina, und die regulatorische Region wird einmal festgelegt, beim Onboarding. |
| Was es hält, und warum es personenbezogene Daten sind | Die Metadaten, die jedes System, jede Tabelle und jede Spalte über Ihren Bestand kartieren; die Namen, E-Mails, Rollen und Berichtslinien der darin durchgehend erfassten Daten-Stewards, -Eigentümer und -Nutzer; und, durch Profiling und Klassifizierung, aus den Quelldaten gezogene gesampelte Werte. Diese Samples können Art.-28-sensible personenbezogene Daten zutage fördern — nationale ID-, Finanz-, Gesundheits-, biometrische oder Standort-Felder. |
| Ihre Festland-Daten auf der Plattform | Metadaten, Steward-PII und Profiling-Samples, die in China erhoben und in eine Offshore-AWS- oder -Google-Cloud-Region geschrieben werden, sind ein Grenztransfer, den PIPL regelt — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Art. 38–40). |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die die gehostete Plattform nicht erfüllen kann — personenbezogene Festland-Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte, nicht als die Frage. Eine auf China ausgerichtete Oberfläche — eine Katalog-Ansicht, ein Daten-Zugriffs-Antrags-Workflow, ein mit Festland-Personal geteiltes Dashboard — braucht auch eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33). |
Keine Festland-Region, die Governance-Schicht verlässt also das Land
Collibras Infrastruktur-Dokumentation ist explizit darüber, wo die Platform läuft: Sie ist „primarily deployed as a Software-as-a-Service (SaaS) solution, managed by Collibra on leading public cloud platforms, including Amazon Web Services (AWS) and Google Cloud Platform (GCP)“, und dieses „multi-cloud deployment supports global reach and compliance with regional data protection regulations“. Die Regionen hinter diesem Satz, wie in Collibras Unterauftragsverarbeiter-Liste dargelegt, sind die USA, die EU, Kanada, das UK, Australien und Singapur. Nicht eine ist in Festlandchina, und die regulatorische Region eines Tenants wird einmal gewählt, beim Onboarding, aus diesem Offshore-Satz. Wenn Ihre Festland-Teams also eine neue Quelle katalogisieren, einen Steward zuweisen oder einen Klassifizierungs-Job laufen lassen, werden die Metadaten und Ergebnisse in welche Offshore-Region auch immer Ihre Umgebung sitzt geschrieben. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das Senden von im Festland erhobenen personenbezogenen Daten in eine dieser Regionen ein Grenztransfer — und der Verarbeiter am Haken sind Sie, nicht der Anbieter.
Die Metadaten, die Collibra hält, sind personenbezogene Daten
Es ist verlockend, einen Katalog als nur „Daten über Daten“ haltend zu behandeln, nicht personenbezogene Daten — aber diese Unterscheidung überlebt den Kontakt mit PIPL nicht. Collibras Datensätze sind dicht mit Personen: Jedes Asset trägt den Namen, die E-Mail, die Rolle und die Berichtslinie des Stewards, der es besitzt, des Prüfers, der es zertifizierte, und der Nutzer, die Zugriff beantragten. Diese Identifikatoren sind personenbezogene Daten in dem Moment, in dem sie eine identifizierbare Person beschreiben, und die personenbezogenen Daten eines Festland-Mitarbeiters oder -Nutzers, an eine Offshore-Region gesendet, werden beim Export von PIPL geregelt. Die Exponierung weitet sich wegen dem, was ein moderner Katalog mit den Daten selbst tut: Profiling und Klassifizierung lesen Samples der zugrunde liegenden Spalten, um zu erkennen und zu kennzeichnen, was sie enthalten. Eine Spalte, die als national-ID-Nummern, Gehälter, Gesundheits-Codes oder präzisen Standort haltend markiert ist, trägt per Definition Beispiele genau der Art.-28-sensiblen personenbezogenen Daten, die das Profiling einzog, um sie zu klassifizieren — und Art. 28 setzt eine höhere Schwelle: einen spezifischen Zweck, strikte Notwendigkeit und gesonderte Einwilligung. Für einen Verarbeiter, der die Schwelle der Datenexport-Sicherheitsbewertung überschreitet, kann der gesamte Export eine CAC-Prüfung brauchen, bevor irgendetwas davon rechtmäßig geht. Weil die Governance-Schicht über dem gesamten Bestand sitzt, ist die Exponierung nicht eine Pipeline — sie ist eine Karte von und ein Sample aus allem.
Die Exponierung zu verengen, schließt die Tür nicht
Collibra gibt Ihnen echte Hebel, um zu reduzieren, was die Grenze überquert, und sie sind es wert, gezogen zu werden. Ein Collibra-Edge-Site ist „a cluster of Linux servers for accessing and processing data close to where it resides“; es „processes the data source information on the Edge site and sends the process results to Collibra Platform“, die rohen Quell-Datensätze können also innerhalb Ihres Netzwerks bleiben, während nur Ausgaben hinausreisen. Der vollere Hebel ist Collibra Platform Self-Hosted (CPSH), das „enables you to install your Collibra Platform on an infrastructure of your choice“. Seien Sie jedoch klar darüber, was jeder tut. Mit der verwalteten Collibra Platform sendet Edge weiterhin seine Ergebnisse — die Metadaten, Profiling-Ausgaben und Klassifizierungs-Kennzeichen — an eine Steuerebene, deren Integrations-Fähigkeits-Repositorium „resides on the Collibra Platform“, die die Offshore-SaaS ist. Edge ändert den Inhalt und das Timing des Transfers; es ändert nicht die Tatsache des Transfers, und der Katalog, die Steward-PII und die Klassifizierungs-Ergebnisse kommen weiterhin offshore zur Ruhe. Nur die Plattform selbst im Inland zu betreiben — der selbst gehostete Weg — hält die Governance-Schicht auf Festland-Boden, und selbst dann braucht eine auf China ausgerichtete Oberfläche eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, bevor sie bedient werden darf, was auch immer Sie mit den Daten dahinter tun. Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, eine gesonderte Einwilligung, inländische Speicherung nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37), eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen, davon, wie viel des Katalogs personenbezogen oder sensibel ist, und davon ab, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie einen einzelnen Festland-Nutzer auf die Plattform richten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Collibra nicht fallenlassen, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform wie diese, ein Partner, der neben dem Governance-Werkzeug sitzt, das Sie bereits betreiben, kein Konkurrent zu ihm. Es gibt drei Züge, und sie fügen sich zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenzübertritts-, Datenresidenz- und Sensible-PI-Pflichten gegen Ihre tatsächliche Gesellschaft, Ihre Datenmengen und wer Ihre Festland-Nutzer und -Stewards sind — sodass die Exponierung in Ihren Metadaten, Steward-Datensätzen und Klassifizierungs-Ausgaben aufgeschrieben ist, bevor irgendetwas umverdrahtet wird.
Lokalisieren. Weil die verwaltete Plattform keine Festland-Region hat, stellen wir eingewilligte, inländische Speicherung und Verarbeitung für die Datensätze auf, die auf Festland-Boden bleiben müssen — einschließlich der selbst gehosteten und Edge-Deployments, die Collibra unterstützt —, sodass die Governance-Daten, die China im Inland zu halten verlangt, es tun, während nur die minimierte, rechtmäßig übertragbare Teilmenge je einen Offshore-Tenant erreicht.
Ausliefern. Für jede auf China ausgerichtete Oberfläche — eine Katalog-Ansicht, einen Daten-Zugriffs-Antrags-Workflow, ein mit Festland-Personal geteiltes Dashboard — liefert der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Ohne Neuaufbau, ohne zweite Codebasis, ohne Wegzug von der Plattform. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist klar: Ihr Daten-Governance-Programm läuft legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
Häufige Fragen
Ist Collibra in Festlandchina verfügbar?
Es gibt keine Festlandchina-Hosting-Region zur Auswahl — Collibra Platforms verwaltete Cloud läuft auf AWS und Google Cloud in den USA, der EU, Kanada, dem UK, Australien und Singapur. Der Katalog ist typischerweise erreichbar, aber die Metadaten, Daten-Steward-PII und Profiling-Samples, die es hält, kommen offshore zur Ruhe, was die Compliance-Frage ist. Das Werkzeug zu erreichen ist nicht dasselbe, wie chinesische personenbezogene Daten rechtmäßig darin zu speichern.
Löst der Betrieb von Collibra über China-Daten PIPL aus?
Wenn Sie die personenbezogenen Daten von Festland-Nutzern oder -Mitarbeitern darin katalogisieren, profilieren oder verwalten, ja. Diese Metadaten, PII und gesampelten Daten an eine Offshore-AWS- oder -Google-Cloud-Region zu senden ist ein Grenztransfer nach PIPL Artikel 38–40, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert. Klassifizierungs-Samples können auch Artikel-28-sensible personenbezogene Daten sein, die eine höhere Latte tragen. Klären Sie die Einzelheiten mit Rechtsbeistand.
Macht uns der Betrieb von Collibra Edge in unserem eigenen Netzwerk rechtskonform?
Nicht für sich allein. Edge verarbeitet Daten nah an der Quelle und sendet nur Ergebnisse an Collibra Platform, Rohdatensätze können also im Inland bleiben — aber die Metadaten, Profiling-Ausgaben und Klassifizierungs-Kennzeichen landen weiterhin auf der Offshore-verwalteten Platform, und ihre Steuerebene lebt dort. Volle inländische Residenz bedeutet die selbst gehostete Edition (CPSH). 21YunBox kartiert die Exponierung, lokalisiert, was auf Festland-Boden bleiben muss, und liefert jede auf China ausgerichtete Oberfläche über ICP-gemeldete Infrastruktur aus — als rechtskonforme Overlay, keine Migration.


