Funktioniert Adobe Audience Manager in China? Datenresidenz, PIPL-Profiling und grenzüberschreitende Audience-Daten
Adobe Audience Manager ist eine Data-Management-Plattform, deren Data Collection Server in acht Regionen laufen — keine in Festlandchina —, sodass die Cookies, Geräte-IDs, authentifizierten Profil-IDs und Audience-Segmente, die sie aus Ihren China-Nutzern aufbaut, auf Adobes Offshore-demdex.net-Edges liegen. Das macht ihre Erhebung zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL, während das Bilden und Synchronisieren dieser Segmente für Ad-Targeting eine automatisierte Entscheidungsfindung ist, die das Gesetz eigenständig reguliert, mit einer Inland-Speicherpflicht für einen Betreiber kritischer Informationsinfrastruktur. Ein Blick zuerst auf die Compliance: die Fragen zu Datenresidenz, Grenztransfer, Einwilligung und Profiling — und der rechtmäßige Weg im Inland.
Funktioniert Adobe Audience Manager in China?
Die Antwort dreht sich nicht um Geschwindigkeit — sie ist eine Frage des Compliance-Risikos. Adobe Audience Manager ist eine Data-Management-Plattform, und was die China-Frage entscheidet, sind die personenbezogenen Daten, die sie aus Ihren Nutzern aufbaut, und wo diese Daten liegen.
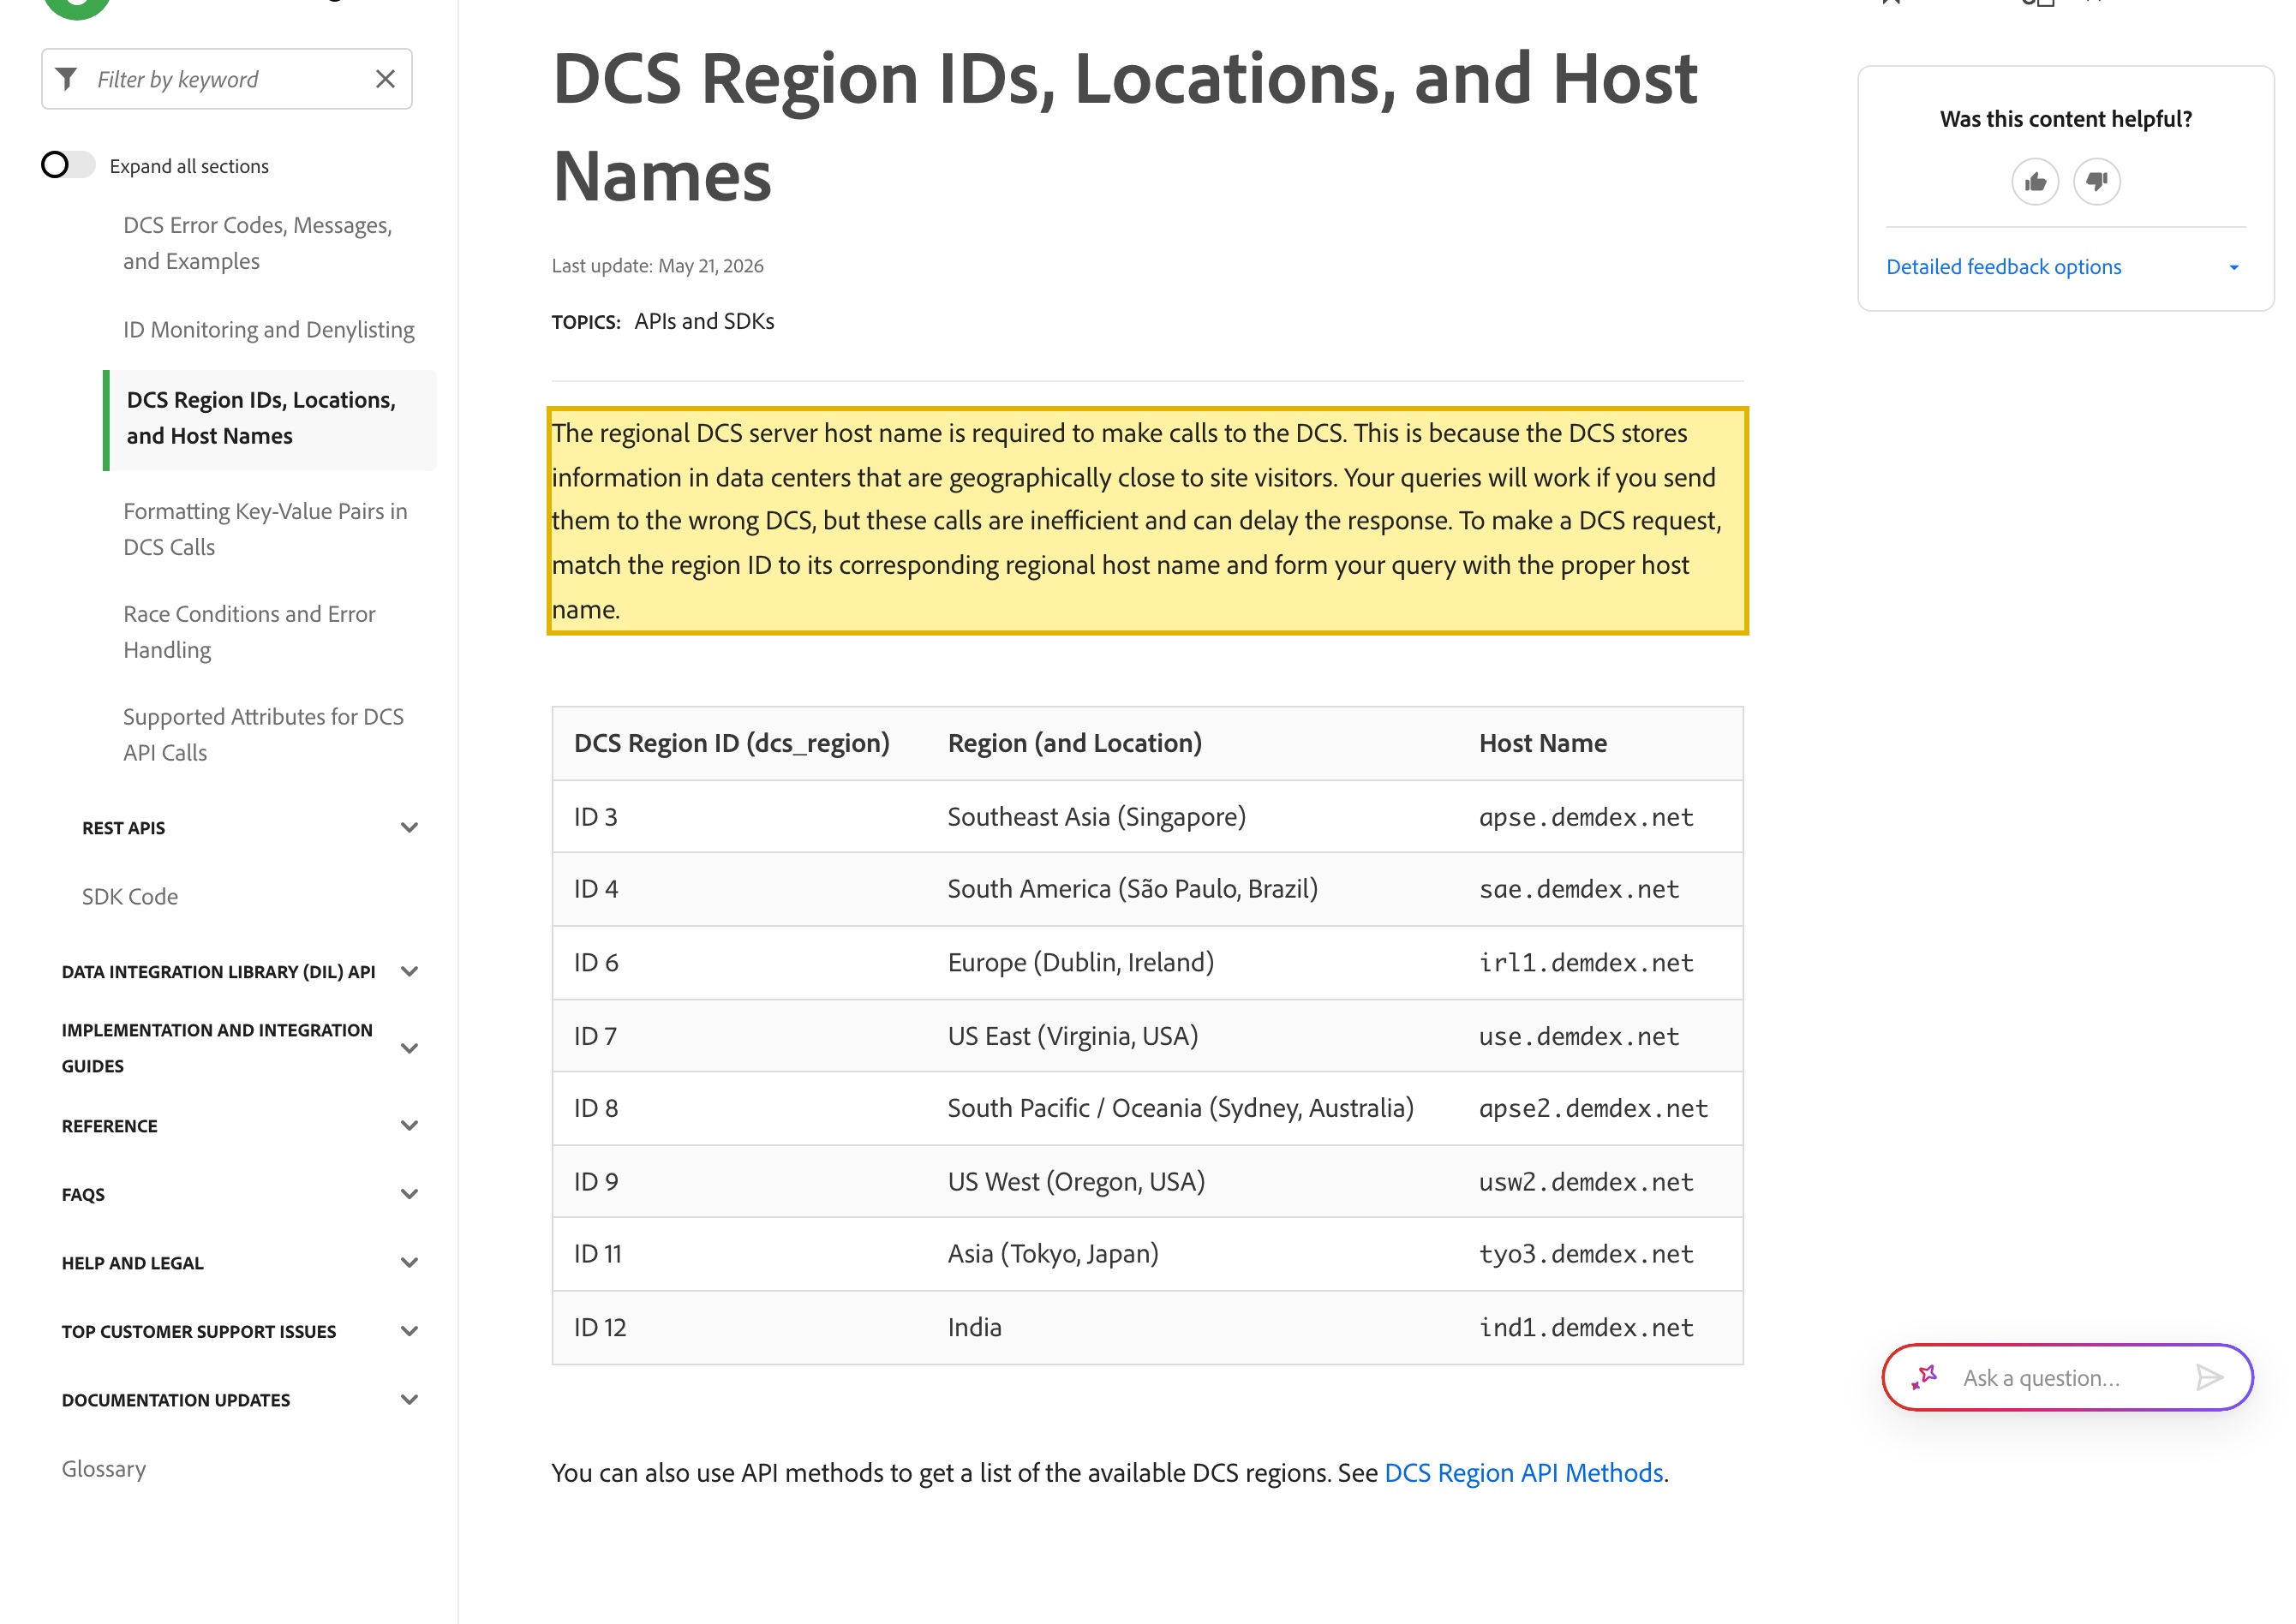
Adobes eigene Dokumentation listet acht Data-Collection-Server-Regionen auf demdex.net-Hosts auf — Singapur, São Paulo, Dublin, Virginia, Sydney, Oregon, Tokio und Indien — und keine liegt in Festlandchina, sodass die Cookies, Geräte-IDs, authentifizierten Profil-IDs und Audience-Segmente, die sie aus Ihren China-Nutzern aufbaut, im Ausland zu liegen kommen. Das macht ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus), während das Bilden und Synchronisieren dieser Segmente für Ad-Targeting eine automatisierte Entscheidungsfindung ist, die das Gesetz eigenständig reguliert (Art. 24), und das Verfolgen identifizierbarer Personen obendrein Einwilligung braucht (Art. 13). Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine Inland-Speicherpflicht hinzu, die keine Offshore-Region erfüllen kann.
Adobe selbst steuert Audience-Manager-Kunden inzwischen zu Real-Time CDP — ein weiterer Grund, Ihre China-Audience-Daten auf eine rechtmäßige, inländische Grundlage zu stellen. 21YunBox kartiert Ihre Grenztransfer-, Profiling- und Residenz-Exponierung, lokalisiert die China-Audience-Daten im Inland und liefert die Website, die die Tags feuert, auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und niemals eine Umgehung welcher Art auch immer. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ! Adobe listet acht Data-Collection-Server-Regionen auf — Singapur, São Paulo, Dublin, Virginia, Sydney, Oregon, Tokio und Indien, auf demdex.net-Hosts — und keine liegt in Festlandchina. Die Cookies, Geräte-IDs und Segmente, die aus Ihren China-Nutzern aufgebaut werden, liegen im Ausland, was ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL (Art. 38–40) macht.
- ! Die Cookies, Geräte-IDs, authentifizierten Profil-IDs und Audience-Segmente, die eine DMP aufbaut, sind personenbezogene Daten. Identifizierbare Personen in China auf diese Weise zu verfolgen, braucht eine eigene PIPL-Rechtsgrundlage — informierte Einwilligung und Mitteilung (Art. 13) — bevor das Tag erhebt.
- ! Audience-Segmente zu bilden und sie an Ad-Plattformen zu synchronisieren, um zu entscheiden, was jede Person sieht, ist automatisierte Entscheidungsfindung nach PIPL Art. 24, der Transparenz und Fairness und eine Möglichkeit verlangt, gezielten Push abzulehnen.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt das Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erhobene personenbezogene Daten im Festland gespeichert werden — eine Pflicht, die eine Offshore-DCS-Region nicht erfüllen kann — und ein grenzüberschreitender Transfer kann oberhalb der Schwellen eine Datenexport-Sicherheitsbewertung erfordern.
- ! Adobes eigene Produktseite beschreibt Audience Manager in der Vergangenheitsform und steuert Kunden zu Real-Time CDP. Es gibt zum 2026-10-09 kein öffentliches Adobe-End-of-Life-Datum, doch eine Plattform, über die ihr Anbieter hinausgeht, ist ein Grund, den China-Pfad auf einer dauerhaften, rechtmäßigen Grundlage zu bauen.
- ✓ Es gibt einen rechtmäßigen Weg: die China-Audience-Daten in einem einwilligungsgestützten, inländischen Setup halten, nur ins Ausland senden, was rechtmäßig ausreisen darf, und die auf China ausgerichtete Website, die die Tags feuert, im Inland auf ICP-gemeldeter Infrastruktur ausliefern — niemals eine Umgehung welcher Art auch immer.
Was die offizielle Adobe Audience Manager-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Audience Managers Erhebungsserver laufen in acht Regionen — keine in Festlandchina. Adobes eigene Dokumentation „DCS Region IDs, Locations, and Host Names“ gibt an, „This is because the DCS stores information in data centers that are geographically close to site visitors“ (Das liegt daran, dass der DCS Informationen in Rechenzentren speichert, die geografisch nahe bei den Website-Besuchern liegen), und listet genau acht Data-Collection-Server-Regionen auf demdex.net-Hosts auf — Singapur, São Paulo, Dublin, Virginia, Sydney, Oregon, Tokio und Indien. Keine liegt im Festland, sodass die Cookies, Geräte-IDs und Segmente, die aus Ihren China-Nutzern aufgebaut werden, im Ausland liegen — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL. | Adobe Experience League — DCS Region IDs, Locations, and Host Names (experienceleague.adobe.com), abgerufen 2026-10-09 |
| Was die Plattform erhebt, ist nach Adobes eigener Beschreibung personenbezogene Daten. Adobes Dokumentation der Datenerhebungskomponenten beschreibt On-Page-Code — „DIL is code you place on the page for data collection“ (DIL ist Code, den Sie zur Datenerhebung auf der Seite platzieren) —, der „creates and manages device IDs and authenticated profile IDs“ (Geräte-IDs und authentifizierte Profil-IDs erstellt und verwaltet) und einen Profilspeicher speist, dessen Daten „consists of device IDs, authenticated profile IDs, and their associated traits“ (aus Geräte-IDs, authentifizierten Profil-IDs und den zugehörigen Merkmalen bestehen). Cookies, Geräte- und Profil-IDs und die daraus abgeleiteten Segmente sind personenbezogene Daten nach Chinas Recht, sodass das Verfolgen von China-Nutzern auf diese Weise eine PIPL-Einwilligungspflicht trägt (Art. 13). | Adobe Experience League — Data Collection Components (experienceleague.adobe.com), abgerufen 2026-10-09 |
| Adobe selbst steuert Audience-Manager-Kunden inzwischen zu Real-Time CDP. Auf der eigenen Produktseite von Audience Manager schreibt Adobe, „Adobe Audience Manager has been crucial for connecting data and creating marketing opportunities“ (Adobe Audience Manager war entscheidend für das Verbinden von Daten und das Schaffen von Marketing-Chancen) — in der Vergangenheitsform —, bevor es Kunden auf „Adobe Real-Time CDP“ als den Weg nach vorn „into a third-party cookieless tomorrow“ (in ein Morgen ohne Drittanbieter-Cookies) verweist. Adobe hat zum Zeitpunkt dieser Überprüfung kein produktweites End-of-Life-Datum für Audience Manager veröffentlicht, doch eine Plattform, über die ihr Anbieter hinausgeht, ist ein weiterer Grund, einen China-Pfad auf dauerhafter, rechtmäßiger inländischer Grundlage zu bauen. | Adobe — Adobe Audience Manager product page (business.adobe.com), abgerufen 2026-10-09 |
| Profiling und grenzüberschreitender Transfer sind je eigenständig reguliert. In China erhobene Audience-Daten in eine Offshore-Adobe-Region zu verschieben, löst PIPL Art. 38–40 aus (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus), während das Bilden von Audience-Segmenten und ihr Synchronisieren für Ad-Targeting automatisierte Entscheidungsfindung nach PIPL Art. 24 ist, der Transparenz und Fairness und eine Möglichkeit verlangt, gezielten Push abzulehnen. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. | Gesetz zum Schutz personenbezogener Daten der VR China, Art. 13, 24, 38–40 (cac.gov.cn); Cybersicherheitsgesetz Art. 39 (vormals Art. 37), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine Marke, die Zielgruppen in Festlandchina misst und ansteuert, ist die Frage zu Adobe Audience Manager nicht, ob seine Erhebungs-Tags den Browser erreichen können — sie ist eine Compliance-Frage zu den personenbezogenen Daten, die eine Data-Management-Plattform aufzubauen existiert. Die Aufgabe von Audience Manager ist es, ein geräteübergreifendes Bild Ihrer Nutzer zusammenzusetzen — Cookies, Geräte-IDs, authentifizierte Profil-IDs und die daraus abgeleiteten Merkmale und Segmente — und diese Segmente für Ad-Targeting hinauszuschieben. Dieser Graph ist genau die Art personenbezogener Daten, die Chinas Recht am engsten regelt, und er wird auf Adobe-Erhebungsservern außerhalb des Festlands gehalten. Die Entscheidung dreht sich also darum, wo diese Audience-Daten zu liegen kommen, ob Sie eine Rechtsgrundlage hatten, sie zu bilden und zu bewegen, und ob es erlaubt ist, Personen auf diese Weise zu profilieren — jedes davon liegt der Frage vorgelagert, wie schnell ein Pixel feuert. Adobe klärt die erste dieser Fragen in seiner eigenen Dokumentation.
Adobe Audience Manager in China auf einen Blick
| Worüber es entscheidet | In Adobes eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es ist | Adobe Audience Manager ist eine Data-Management-Plattform (DMP). Adobes eigene Komponenten-Dokumentation beschreibt Erhebungscode, „you place on the page“ (den Sie auf der Seite platzieren), der „creates and manages device IDs and authenticated profile IDs“ (Geräte-IDs und authentifizierte Profil-IDs erstellt und verwaltet) und einen Profilspeicher speist, dessen Daten „consists of device IDs, authenticated profile IDs, and their associated traits“ (aus Geräte-IDs, authentifizierten Profil-IDs und den zugehörigen Merkmalen bestehen). Es hält einen fortlaufenden, geräteübergreifenden Datensatz identifizierbarer Personen und der daraus gebildeten Segmente. |
| Wo die erhobenen Daten liegen | Im Ausland. Adobe listet acht Data-Collection-Server-Regionen auf — Singapur, São Paulo, Dublin, Virginia, Sydney, Oregon, Tokio und Indien, auf demdex.net-Hosts — und keine liegt in Festlandchina. Traffic aus dem Festland wird zur nächstgelegenen davon (Singapur, Tokio oder Indien) geleitet, jede weiterhin außerhalb des Landes. Ob diese Edges schnell, langsam oder zeitweise laden, ist eine betriebliche Frage, nicht die China-Frage — und die Antwort ist niemals eine Netz-Behelfslösung. |
| China-Audience-Daten darin erheben | Die Cookies, Geräte-IDs, Profil-IDs und Segmente sind personenbezogene Daten. Sie auf einer Offshore-Adobe-Region zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — mit einer möglichen Datenexport-Sicherheitsbewertung oberhalb der Schwellen. |
| Einzelne Personen verfolgen und auf sie handeln | Identifizierbare Personen zu beobachten, um ihr Verhalten zu erheben, braucht eine eigene PIPL-Rechtsgrundlage — informierte Einwilligung und Mitteilung, bevor das Tag feuert (Art. 13). Audience-Segmente zu bilden und sie an Ad-Plattformen zu synchronisieren, um zu entscheiden, was jede Person sieht, ist automatisierte Entscheidungsfindung nach PIPL Art. 24, der Transparenz und Fairness und eine Möglichkeit verlangt, gezielten Push abzulehnen. |
| Residenz & Bereitstellung für die Öffentlichkeit | Für einen Betreiber kritischer Informationsinfrastruktur müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40) — was ein Offshore-DCS nicht leisten kann. Und eine öffentliche Website, die tatsächlich aus China heraus ausgeliefert wird, braucht eine ICP-Beian, die an eine Festland-Hosting-Ressource gebunden ist, die eine DMP nicht bietet. |
| Der rechtmäßige Weg | Halten Sie die China-Audience-Daten in einem einwilligungsgestützten, inländischen Setup, senden Sie nur ins Ausland, was rechtmäßig ausreisen darf, und liefern Sie die auf China ausgerichtete Website, die die Tags feuert, im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung. |
Keine Erhebungsregion in Festlandchina — der Audience-Graph liegt im Ausland
Adobe ist deutlich darüber, wo Audience Manager hält, was es erhebt. Seine Data-Collection-Server-Referenz gibt an, „the DCS stores information in data centers that are geographically close to site visitors“ (der DCS speichert Informationen in Rechenzentren, die geografisch nahe bei den Website-Besuchern liegen), und listet dann genau acht solcher Regionen auf — Südostasien (Singapur), Südamerika (São Paulo), Europa (Dublin), US-Osten (Virginia), Südpazifik/Ozeanien (Sydney), US-Westen (Oregon), Asien (Tokio) und Indien — jede davon auf einem demdex.net-Host, und nicht eine in Festlandchina. Für einen Besucher in Shanghai oder Shenzhen ist die „geografisch nahe“ Region Singapur, Tokio oder Indien: nah, aber dennoch jenseits der Grenze.
Diese Geografie klärt die erste Rechtsfrage, bevor die Leistung ins Bild kommt. Die Cookies, Geräte-Identifikatoren und Audience-Segmente, die Audience Manager aus Ihren China-Nutzern sammelt, sind personenbezogene Daten, und in dem Moment, in dem sie auf einer Offshore-Adobe-Region landen, haben Sie einen grenzüberschreitenden Transfer (数据出境) personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten vorgenommen. Die Pflicht fällt dem Verarbeiter zu — Ihnen, der Marke, nicht Adobe als Auftragsverarbeiter: PIPL Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Produktvereinbarung unterscheidet, und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Oberhalb bestimmter Schwellen oder wo die Daten als „important data“ (wichtige Daten) gelten, kann dieser Transfer zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas ausreist. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37; die Datenlokalisierungsklausel wurde durch die 2025er Novelle, in Kraft seit 1. Januar 2026, umnummeriert, ihr Wortlaut unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Inland-Speicherpflicht, die eine Offshore-DCS-Region nicht erfüllen kann, egal wie das Routing abgestimmt wird.
Das Rohmaterial einer DMP ist personenbezogene Daten — und es zu verfolgen braucht Einwilligung
Die Exponierung ist struktureller Bestandteil dessen, was eine DMP tut. In Adobes eigener Komponenten-Dokumentation ist „DIL is code you place on the page for data collection“ (DIL ist Code, den Sie zur Datenerhebung auf der Seite platzieren), die dahinterstehenden Server „create and manage device IDs and authenticated profile IDs“ (erstellen und verwalten Geräte-IDs und authentifizierte Profil-IDs), und die Daten des Profilspeichers „consists of device IDs, authenticated profile IDs, and their associated traits“ (bestehen aus Geräte-IDs, authentifizierten Profil-IDs und den zugehörigen Merkmalen). Nach Chinas Recht sind diese Identifikatoren und die daran gehängten Merkmale personenbezogene Daten, sodass der Akt, eine identifizierbare Person zu beobachten, um dieses Profil aufzubauen, selbst eine Verarbeitung ist, die eine Rechtsgrundlage braucht — in der Praxis eine informierte Einwilligung, mit klarer Mitteilung eingeholt, bevor das Tag mit dem Erheben beginnt (PIPL Art. 13). Der grenzüberschreitende Schritt in eine Offshore-Adobe-Region braucht dann obendrein eine weitere, gesonderte Einwilligung.
Adobe stellt durchaus Governance-Kontrollen bereit — Opt-out-Signale und den Hinweis, dass Cookie-Informationen nicht in die Protokolldatei geschrieben werden, sobald ein Nutzer widersprochen hat. Kontrollen wie diese können die Exponierung tatsächlich verengen, doch sie erfüllen nicht die Einwilligungs- und Mitteilungspflichten, die bei Ihnen als Verarbeiter liegen. Ob ein bestimmter Identifikator als personenbezogene Daten gilt, ob ein Merkmal sensibel ist und was genau Ihr Einwilligungsfluss offenlegen muss, sind Fragen, die mit Rechtsbeistand anhand dessen zu klären sind, was Sie tatsächlich erheben.
Audience-Segmente zu bilden ist automatisierte Entscheidungsfindung nach PIPL
Es gibt eine zweite Hürde, die die meisten Adtech-Pläne übersehen, und sie ist spezifisch für eine DMP. Der Sinn von Audience Manager ist nicht bloß, Verhalten zu speichern — er ist, Personen zu bewerten und in Segmente zu sortieren und dann auf diese Segmente zu handeln, indem entschieden wird, welche Zielgruppe welche Botschaft sieht. Nach PIPL ist das automatisierte Entscheidungsfindung (自动化决策), und Art. 24 reguliert sie eigenständig: Die Verarbeitung muss transparent und fair sein, darf nicht unangemessen zwischen Einzelnen bei Transaktionsbedingungen differenzieren und muss — wo sie genutzt wird, um jemandem Informationen oder Marketing zu schieben — eine Option bieten, die nicht auf seine Merkmale ausgerichtet ist, oder eine einfache Möglichkeit, abzulehnen. Mit anderen Worten: Genau der Mechanismus, der eine DMP wertvoll macht, ist einer, an den Chinas Recht seine eigenen Pflichten knüpft, getrennt von der Residenz und getrennt vom grenzüberschreitenden Transfer. Welche dieser Pflichten Ihre konkrete Nutzung treffen, ist wiederum ein Risiko, das mit Rechtsbeistand zu bestätigen ist.
Eine Plattform, über die ihr eigener Anbieter hinausgeht
Kontinuität gehört in die Risikokarte, nicht als Fußnote dazu. Adobes eigene Audience-Manager-Produktseite verkauft das Produkt weniger, als dass sie von ihm weglenkt: Sie sagt Besuchern, „Adobe Audience Manager has been crucial for connecting data and creating marketing opportunities“ (Adobe Audience Manager war entscheidend für das Verbinden von Daten und das Schaffen von Marketing-Chancen) — in der Vergangenheitsform — und verweist sie auf „Adobe Real-Time CDP“ als den Weg nach vorn „into a third-party cookieless tomorrow“ (in ein Morgen ohne Drittanbieter-Cookies). Adobe hat zum Zeitpunkt dieser Überprüfung kein produktweites End-of-Life-Datum für Audience Manager veröffentlicht, dies ist also eine Richtung, keine Abschaltmeldung. Doch eine Drittanbieter-Cookie-DMP, von der ihr eigener Anbieter Kunden wegsteuert, ist ein weiterer Grund, einen China-Auslieferungsplan nicht an sie zu binden. Auf welcher Plattform Sie auch landen, die China-Compliance-Fragen — Residenz, grenzüberschreitender Transfer, Einwilligung und Profiling — ändern sich nicht, sodass der dauerhafte Zug ist, die China-Audience-Daten jetzt auf eine rechtmäßige, inländische Grundlage zu stellen, statt sie zweimal neu aufzubauen.
Nichts davon ist ein Urteil, dass Audience Manager „gesperrt“ oder „illegal“ sei. Es ist eine Risiko- und Kontinuitätskarte: Welche Pflichten gelten, hängt von Ihrer Gesellschaft, den Identifikatoren und Merkmalen, die Ihre Tags erheben, Ihrer Rolle nach chinesischem Recht und davon ab, wer Ihre Nutzer sind — es lohnt, dies mit Rechtsbeistand zu klären, bevor Ihre Audience-Daten davon abhängen.
Der rechtskonforme Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Audience-Daten für eine auf China ausgerichtete Marke zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an jeder Front durch, die eine DMP öffnet — das Tracking, das Segment-Bilden und Targeting und den Transfer — und bestimmt, welche in China erhobenen Identifikatoren und Audience-Daten im Land bleiben müssen, was rechtmäßig ausreisen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 gilt, was Ihr Einwilligungs- und Mitteilungsfluss abdecken muss und was Art. 24 von Ihrem Profiling und gezielten Push verlangt. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Statt einen einzelnen Drop-in-Ersatz zu benennen, stellen wir das rechtmäßige Inland-Muster für die China-Audience-Daten bereit — einwilligungsgestützte Erhebung und Segmentierung, im Festland verarbeitet und gespeichert —, sodass die Messung und Aktivierung, auf die Sie sich verlassen, weiterläuft, während diese personenbezogenen Daten standardmäßig aufhören, das Land zu verlassen. Sie behalten Ihre Offshore-Audience-Plattform für die Märkte, in denen sie Ihnen bereits dient, und senden ihr nur, was rechtmäßig ausreisen darf.
Dann ausliefern: Die auf China ausgerichtete Website oder App, die diese Tags feuert, ist selbst ein öffentlicher Dienst im Festland und trägt daher eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme Inland-Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis sind Audience-Daten und ein auf China ausgerichtetes Erlebnis, die für Ihre Nutzer in China rechtmäßig und rechtskonform laufen. Was 21YunBox niemals tut — und was rechtmäßig niemand kann — ist, personenbezogene Daten heimlich aus China herauszubewegen oder um irgendeine Netzbeschränkung herumzuleiten: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und der Umgehungsweg ist grundsätzlich vom Tisch.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Adobe Audience Manager in China gesperrt?
Die Frage, die man stellen muss, ist nicht, ob seine demdex.net-Erhebungs-Edges laden — es ist eine Frage des Compliance-Risikos. Die Data Collection Server von Audience Manager laufen in acht Regionen (Singapur, São Paulo, Dublin, Virginia, Sydney, Oregon, Tokio und Indien), keine in Festlandchina, sodass die aus Ihren China-Nutzern aufgebauten Audience-Daten im Ausland liegen. Ob diese Offshore-Edges aus dem Festland schnell, langsam oder zeitweise antworten, ist eine betriebliche Frage, nicht die Entscheidung — und die Antwort ist niemals eine Netz-Behelfslösung. Was es entscheidet, sind Datenresidenz, Einwilligung und Profiling nach PIPL. Bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Ist das Senden von China-Audience-Daten an Audience Manager ein grenzüberschreitender Transfer?
Wenn Ihre Audience-Manager-Instanz auf Adobes Offshore-Regionen erhebt — und alle acht, die es dokumentiert, liegen außerhalb Festlandchinas —, dann werden die Cookies, Geräte-IDs, Profil-IDs und Segmente, die sie für Ihre China-Nutzer hält, im Ausland gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und es kann oberhalb der Schwellen eine Datenexport-Sicherheitsbewertung erfordern. Diese Segmente zu bilden und für Targeting darauf zu handeln, ist zudem automatisierte Entscheidungsfindung nach PIPL Art. 24, und das Verfolgen einzelner Personen braucht Einwilligung nach Art. 13. Für einen Betreiber kritischer Informationsinfrastruktur fügt das Cybersicherheitsgesetz Art. 39 (vormals Art. 37) Inland-Speicherung hinzu. Klären Sie Ihre genauen Pflichten mit Rechtsbeistand.
Audience Manager ist eine Drittanbieter-Cookie-DMP — sollte ich das für China einplanen?
Es lohnt, das einzubeziehen. Adobes eigene Produktseite beschreibt Audience Manager in der Vergangenheitsform und verweist Kunden für eine Zukunft „ohne Drittanbieter-Cookies“ auf Real-Time CDP; Adobe hat zum Zeitpunkt dieser Überprüfung kein produktweites End-of-Life-Datum veröffentlicht, dies ist also eine Richtung, keine Abschaltmeldung. So oder so ändern sich die China-Compliance-Fragen — Residenz, grenzüberschreitender Transfer, Einwilligung und Profiling — nicht, sodass der dauerhafte Zug ist, Ihre China-Audience-Daten jetzt auf eine einwilligungsgestützte, inländische Grundlage zu stellen. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert die auf China ausgerichtete Website auf ICP-gemeldeter Infrastruktur aus — es ist niemals ein Weg um Chinas Datenexportregeln herum.