Make (anciennement Integromat) fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Make (anciennement Integromat) est un iPaaS SaaS — ses scénarios déplacent vos données à travers des zones US et UE sur AWS, sans zone de Chine continentale et sans édition auto-hébergée, tout en stockant vos secrets de connexion, clés d'API et jetons OAuth à l'étranger. Un scénario qui tire des données d'origine chinoise à l'étranger est un transfert transfrontalier PIPL, non une question de vitesse. Un regard priorité à la conformité.
Make fonctionne-t-il en Chine ?
Savoir si Make fonctionne en Chine est une question de résidence des données et transfrontalière, non de vitesse. Le constructeur de Make peut s'ouvrir très bien depuis Shanghai, mais c'est à côté de la plaque — l'exposition est ce que la plateforme détient et ce que ses scénarios font.
Selon la propre documentation de Make, votre organisation se trouve dans l'une de quatre zones de données — US1, US2, EU1 ou EU2 — sur AWS, et aucune n'est en Chine continentale. Make stocke aussi les secrets de connexion (clés d'API et jetons OAuth) qui accèdent à vos propres systèmes, et tout le travail d'un scénario en cours est de tirer les données de vos systèmes Chine à l'étranger et de les y traiter. Cette opération est un transfert transfrontalier d'information personnelle au titre de la PIPL, avec vos identifiants concentrés à l'étranger.
Ceci est une image des risques, non un verdict — vos obligations dépendent de votre rôle et de vos volumes de données. Notre équipe Chine peut cartographier votre exposition Make avec vous →
Aperçu de conformité
- ! Les scénarios déplacent vos données entre systèmes à travers les zones US et UE de Make
- ! Détient vos secrets de connexion — clés d'API, jetons OAuth — sur AWS à l'étranger
- ! Tirer des données d'origine chinoise à l'étranger pour les traiter est un transfert transfrontalier PIPL
- ✕ Aucune zone de Chine continentale ni édition auto-hébergée — US1/US2/EU1/EU2 seulement
- ✓ Voie légale : garder les données réglementées + secrets sur le territoire, diffuser déclaré ICP
Ce que la documentation officielle de Make dit de la Chine
| Fait | Source primaire |
|---|---|
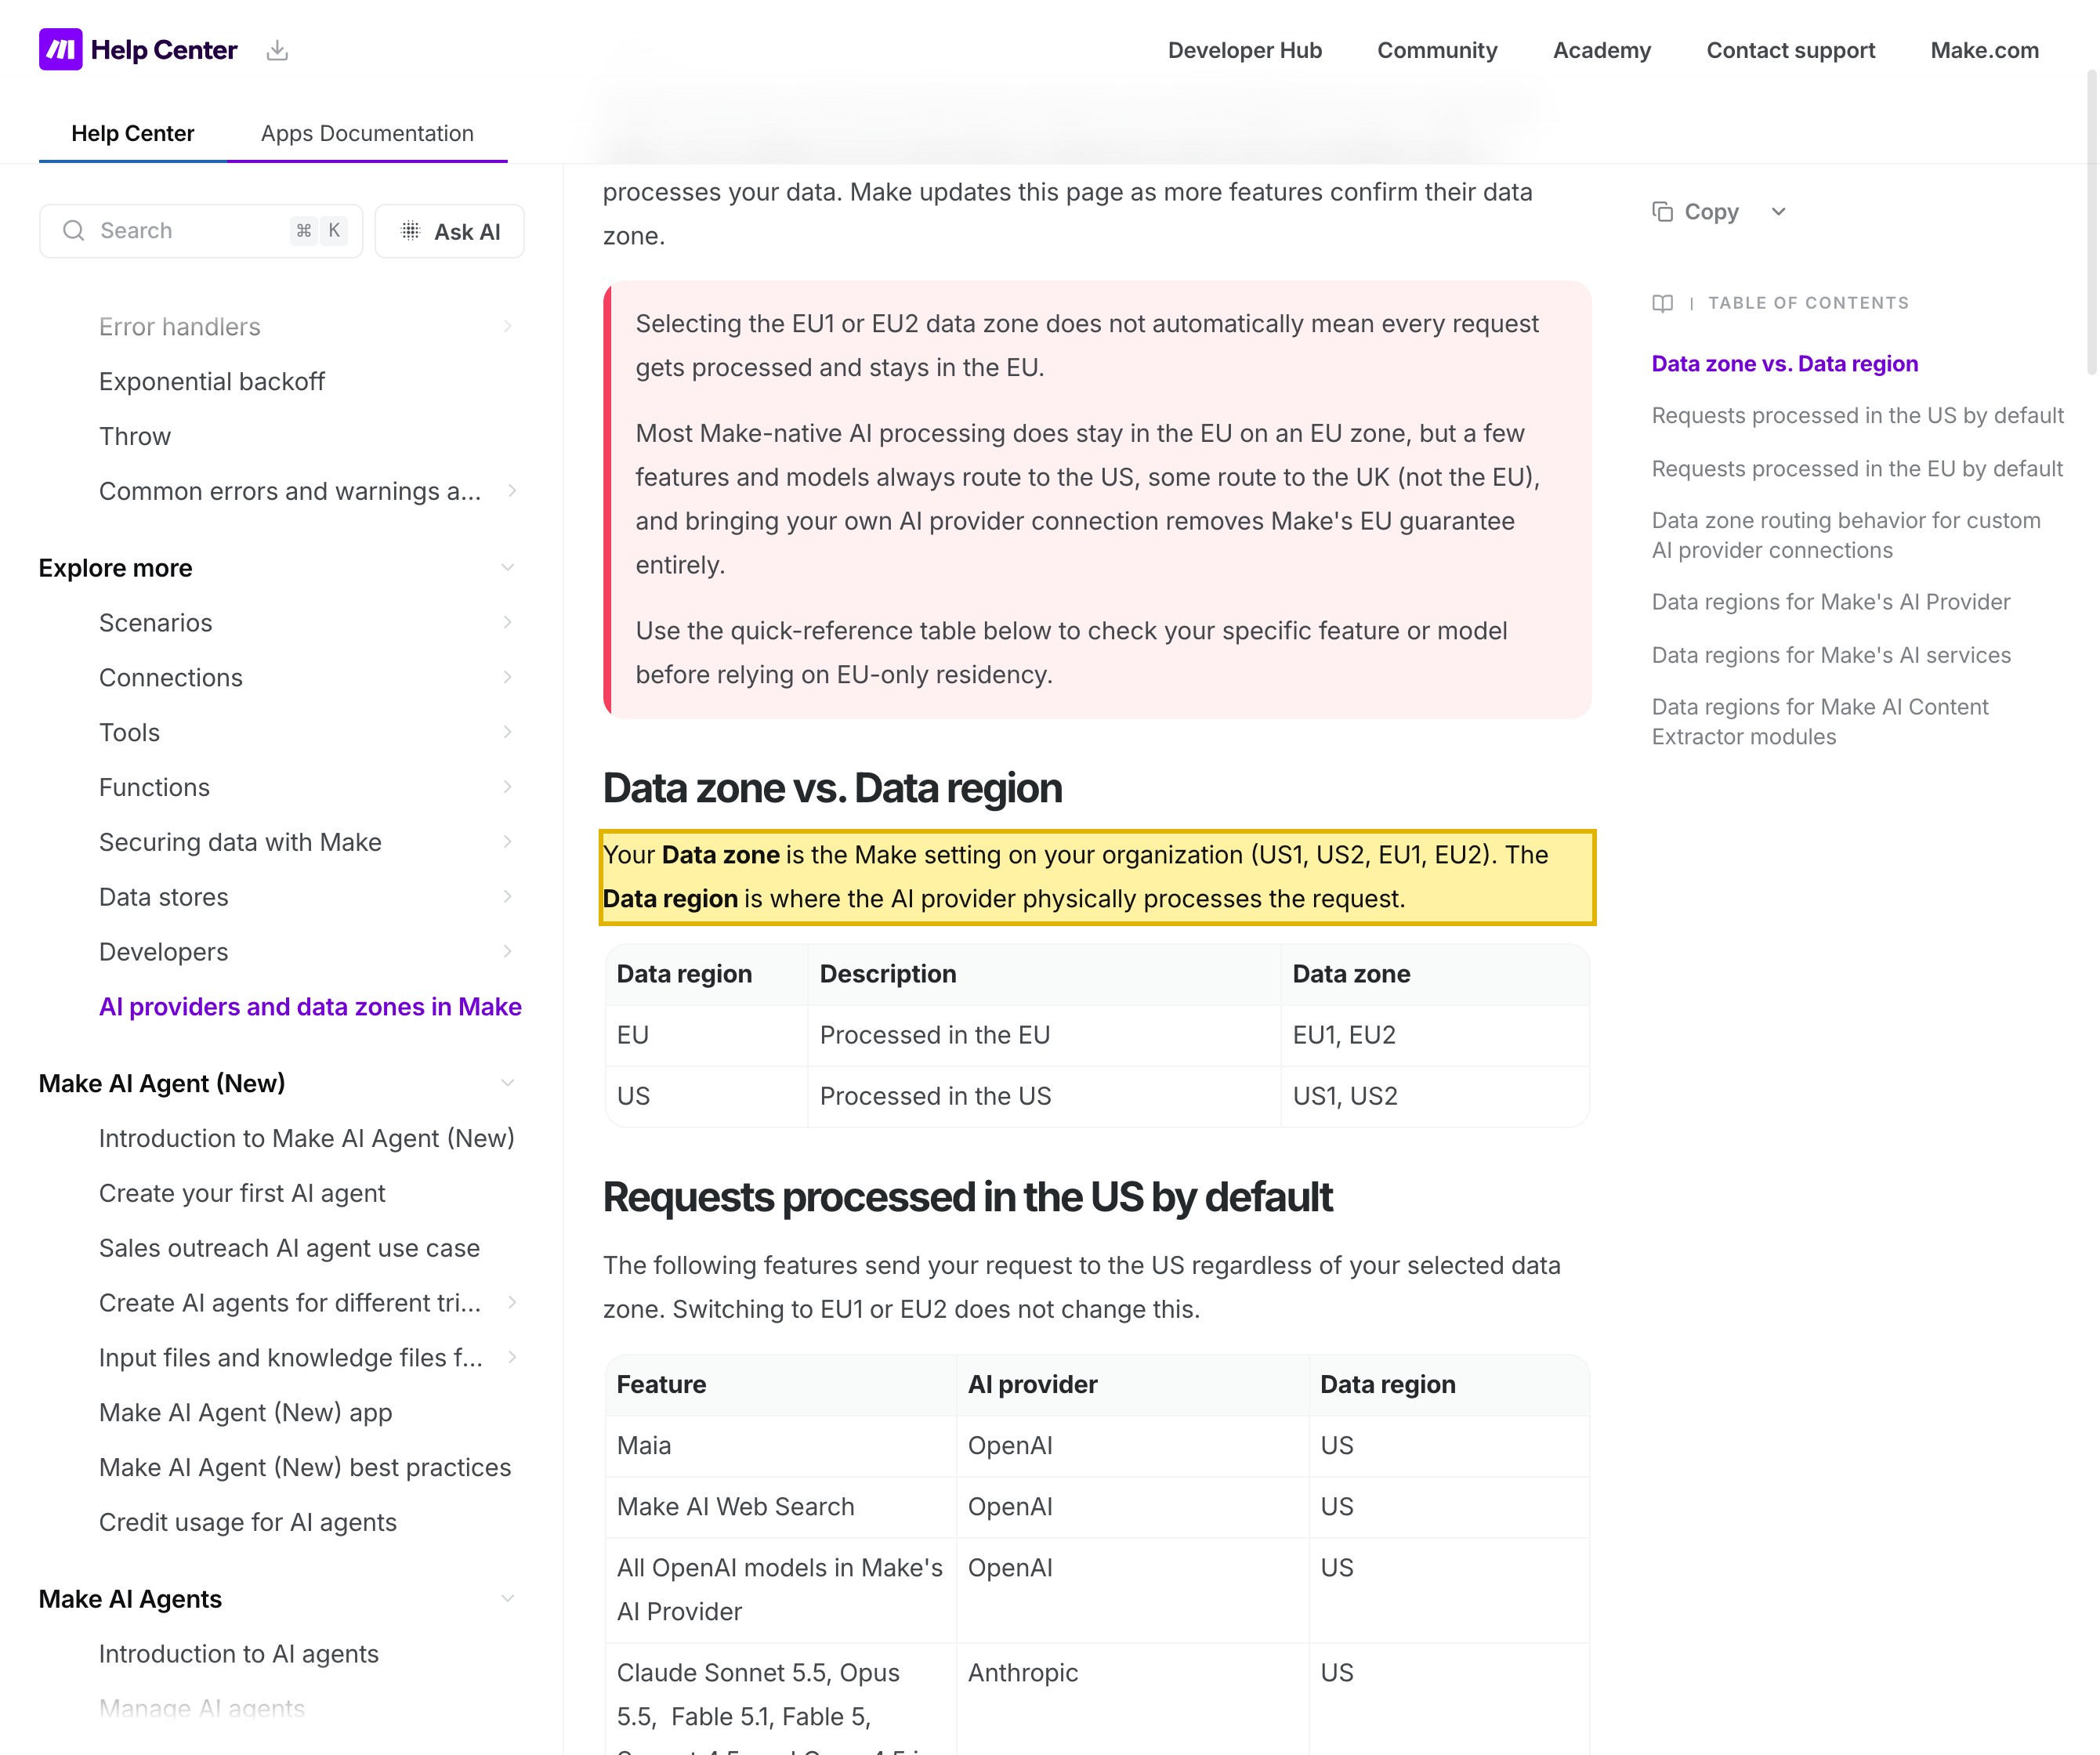
| Dans les propres mots de Make : "Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2)." La propre page des zones de données de Make ne nomme que les États-Unis, l'UE, le Royaume-Uni, la Suède et l'Irlande comme lieux — aucune zone n'est en Chine continentale, et Make est SaaS seulement sans édition auto-hébergée, de sorte que les données de votre compte sont hébergées à l'étranger. | Make Help Center — AI providers and data zones in Make, consulté le 2026-10-13 |
| Selon la propre documentation de sécurité de Make, son "infrastructure resides within Amazon AWS EC2 private instances (Amazon VPC)" et "all passwords are stored in an encrypted format." Parce que chaque scénario s'exécute à travers des connexions stockées, les clés d'API et jetons OAuth qui accèdent à vos propres systèmes sont concentrés sur l'infrastructure AWS à l'étranger de Make. | Make — Security (Data Center ; Customer Data Security), consulté le 2026-10-13 |
| Parce qu'un scénario lit des enregistrements d'origine chinoise et les traite dans une zone US ou UE, l'exécution elle-même déplace l'information personnelle à l'étranger. La PIPL régit ce transfert transfrontalier : le responsable (vous, le client de Make — non Make) doit donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40 de la PIPL). | PIPL articles 38 à 40 — référence de conformité Chine 21YunBox, consulté le 2026-10-13 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que l'information personnelle collectée en Chine soit stockée sur le continent — ce que les zones seulement US/UE de Make ne peuvent pas satisfaire. Toute surface tournée vers la Chine que vous bâtissez par-dessus porte aussi une obligation de déclaration ICP (备案). | Loi sur la cybersécurité article 39 (anciennement l'article 37) — référence de conformité Chine 21YunBox, consulté le 2026-10-13 |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour une équipe de Chine continentale, la première chose à régler au sujet de Make (la plateforme d’automatisation anciennement appelée Integromat) est que la question n’est pas de savoir si le constructeur de scénarios s’affiche vite depuis Shanghai, ou si un opérateur peut ouvrir le tableau de bord. Make est un iPaaS — sa raison d’être est d’exécuter des scénarios qui déplacent les données entre vos systèmes : un déclencheur lit des enregistrements d’une app connectée, des modules les transforment, et des étapes ultérieures les écrivent dans une autre. Cela en fait l’un des cas de résidence des données les plus aigus de tout outil, parce que l’acte que le produit accomplit est la chose que la loi régule. Quand un scénario lit un dossier client, une soumission de formulaire ou une entrée CRM qui a pris origine en Chine et le traite dans une zone Make qui se trouve aux États-Unis ou dans l’UE, l’exécution elle-même est un mouvement de données par-delà la frontière. Et pour faire ce travail, Make détient les clés de vos propres systèmes — les secrets de connexion, clés d’API et jetons OAuth qu’il stocke pour qu’un module puisse accéder et tirer vos données. Où ces scénarios s’exécutent, et où ces secrets vivent, est une question de transfert transfrontalier et de résidence par définition — réglée par les systèmes qui détiennent les données réglementées, non par un test de chargement de page.
Make en Chine en un coup d’œil
| Ce qui le décide | Dans les propres termes de Make — et la loi chinoise |
|---|---|
| Ce qu'il fait — déplace vos données entre systèmes | Make exécute des scénarios : un scénario lit des enregistrements d'une app connectée, les transforme, et les écrit dans une autre — sur un déclencheur ou un calendrier. Son but est de porter les données entre systèmes, de sorte que l'opération qu'il accomplit est exactement l'opération que régissent les règles transfrontalières de la Chine. Les enregistrements en transit ne sont pas abstraits : dossiers clients et utilisateurs, soumissions de formulaires, données de commande et de support — de l'information personnelle par défaut. |
| Ce qu'il détient — vos secrets de connexion, à l'étranger (la moitié distinctive) | Pour accéder à vos systèmes, Make stocke les identifiants de chaque service que vous connectez — clés d'API et jetons OAuth. Selon sa propre documentation de sécurité, son "infrastructure resides within Amazon AWS EC2 private instances (Amazon VPC)," et les mots de passe que vous fournissez "are stored in an encrypted format." Chiffrées ou non, ces clés de vos propres systèmes sont concentrées sur l'infrastructure AWS à l'étranger de Make. |
| Où il est hébergé — zones US/UE, aucune Chine | Selon les propres mots de Make, "Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2)." Ces zones correspondent aux États-Unis et à l'UE ; la page des zones de données de Make ne nomme que les États-Unis, l'UE, le Royaume-Uni, la Suède et l'Irlande comme lieux. Aucune zone n'est en Chine continentale, et il n'y a aucune édition auto-hébergée que vous pourriez exécuter sur une infrastructure sur le territoire. |
| L'exécution du scénario est le transfert | La moitié qu'un contrôle d'accessibilité ne voit jamais. La question n'est pas « mon équipe peut-elle ouvrir Make depuis Shanghai ». C'est qu'un scénario lisant des données d'origine chinoise et les traitant dans une zone US ou UE est un transfert transfrontalier (数据出境). La plateforme ne fait pas que atteindre la Chine — son fonctionnement normal tire les données de vos systèmes Chine à l'étranger pour les traiter, chaque fois qu'une exécution se déclenche. |
| Résidence et transfrontalier | Déplacer l'information personnelle d'une équipe Chine à l'étranger déclenche les articles 38 à 40 de la PIPL — information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que l'information personnelle collectée en Chine soit stockée sur le continent — ce qu'une plateforme seulement US/UE ne peut pas satisfaire. |
| L'accessibilité n'est pas l'axe | Savoir si l'interface Make répond depuis le continent est opérationnel, non la question de conformité. Ce qui le décide est où les données réglementées et les secrets de connexion vivent. Parce que Make est SaaS seulement sans zone sur le territoire, le levier légal est de garder les systèmes réglementés, leurs données et leurs secrets sur le territoire, de minimiser ce qui traverse la frontière, et de diffuser toute surface tournée vers la Chine en conformité — le 21YunBox Optimizer — devant ce que vous exploitez déjà. |
Ce qu’il détient réellement — les clés de vos propres systèmes
Make n’est pas un site vitrine ; c’est la machine qui accède à vos systèmes et porte les données de l’un à l’autre. Chaque scénario dépend de connexions — l’autorisation stockée vers un service tiers — et pour faire fonctionner ces connexions Make garde les identifiants que vous lui remettez : clés d’API, jetons OAuth, logins de compte. Selon sa propre documentation de sécurité, son infrastructure “resides within Amazon AWS EC2 private instances (Amazon VPC),” et “all passwords are stored in an encrypted format.” Le chiffrement protège ces secrets au repos ; il ne change pas où ils reposent, ni quels systèmes ils déverrouillent. Pour une équipe Chine, cela signifie que les clés de vos bases de données, CRM et apps continentaux sont concentrées sur une infrastructure qui se trouve aux États-Unis ou dans l’UE.
Cette concentration est la seconde moitié distinctive de la question, et c’est pourquoi Make est un cas de résidence plus net qu’un outil qui se contente de stocker des données. Les enregistrements qu’un scénario déplace sont les contenus ordinaires et réglementés d’une entreprise — dossiers clients et utilisateurs, données de formulaire et de commande, exports de support — et partout où ils nomment ou décrivent une personne ils sont de l’information personnelle au titre de la loi sur la protection des informations personnelles de la Chine. À l’instant où un scénario lit des enregistrements d’origine chinoise et les traite dans une zone US ou UE, des données ont quitté le pays. Quels systèmes détiennent les données réglementées, et où les connexions de Make atteignent pour les tirer, décide si cela arrive.
Les portes : résidence, transfrontalier, information personnelle sensible et ICP
Pointez un scénario Make vers une zone à l’étranger — la seule sorte que Make offre — et la première porte s’ouvre. Les données personnelles dans les enregistrements que vous traitez viennent se reposer et sont manipulées à l’étranger, ce qui fait de l’exécution un transfert transfrontalier (数据出境). L’obligation atterrit sur vous, le responsable, non sur Make : les articles 13 et 23 de la PIPL exigent une information et une base pour collecter les données, et les articles 38 à 40 exigent un mécanisme de transfert pour les envoyer à l’étranger — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — avec un consentement distinct pour le transfert à l’étranger.
Pour certains responsables, le stockage n’est pas du tout une affaire de mécanisme — il doit rester sur le territoire. Si votre organisation exploite une infrastructure d’information critique, ou manipule de l’information personnelle à grande échelle, l’article 39 (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sa substance inchangée) de la loi sur la cybersécurité exige que l’information personnelle générée en Chine soit stockée sur le continent, avec une évaluation de sécurité avant toute exportation. Une plateforme dont les seules zones sont aux États-Unis et dans l’UE, sans région de Chine continentale disponible, ne peut structurellement pas satisfaire cette obligation.
Une porte plus discrète et plus aiguë est la sensibilité des données. Là où les enregistrements qu’un scénario porte détiennent de vrais identifiants gouvernementaux, des dossiers financiers ou des données de santé, ce contenu peut être de l’information personnelle sensible au titre des articles 28 et 29 de la PIPL, qui exigent un objectif spécifique, une nécessité renforcée et un consentement distinct. Et une troisième porte découle de la publication : à l’instant où vous exposez une surface publique, tournée vers la Chine, devant l’automatisation — un formulaire d’admission, un portail client, une page d’état que vos utilisateurs continentaux atteignent — cette surface est un service d’information sur Internet et porte une obligation de déclaration ICP (备案) liée à une ressource d’hébergement continentale.
Pourquoi un contrôle d’accessibilité manque cela
Une sonde depuis l’intérieur de la Chine peut regarder le tableau de bord Make se charger, ou un scénario se déclencher, et conclure « ça marche ». Cette réponse est à côté de la plaque. L’exposition de conformité n’est pas à l’écran — elle est à deux endroits qu’un test de chargement de page ne peut pas voir. D’abord, les données que les scénarios déplacent et où elles viennent se reposer : les dossiers clients, soumissions de formulaires et exports traités dans une zone qui est aux États-Unis ou dans l’UE, jamais en Chine continentale. Ensuite, les secrets que la plateforme détient : les clés d’API et jetons OAuth de vos propres systèmes continentaux, stockés sur AWS à l’étranger. Un contrôle d’accessibilité n’en mesure aucun. Il ne peut pas voir dans quelle zone un scénario s’exécute, si un consentement distinct a été pris, si un mécanisme de transfert est en place, ou qu’un formulaire tourné vers la Chine a besoin d’une déclaration ICP.
Il y a un second piège spécifique à ce genre de plateforme. Rendre la plateforme à l’étranger simplement accessible — s’assurer que l’éditeur s’ouvre vite depuis le continent — ne garde pas, en soi, les données réglementées sur le territoire, parce qu’un scénario qui lit des enregistrements d’origine chinoise et les traite dans une zone US ou UE a tout de même porté les données par-delà la frontière, et les clés de vos systèmes se trouvent toujours à l’étranger. Un iPaaS tournant à l’étranger ne fait pas que atteindre la Chine ; toute sa fonction est de tirer les données de vos systèmes Chine par-delà la frontière et de les traiter à l’étranger, de sorte que le fonctionnement normal de la plateforme est lui-même le transfert transfrontalier et une concentration de vos secrets à l’étranger. Ce qui décide la résidence est où les données réglementées et ces secrets vivent — non si un écran se dessine. C’est la seconde moitié de la question que les concurrents ne peuvent pas aborder, et c’est pourquoi garder les données réglementées et les secrets sur le territoire, non simplement rendre une plateforme à l’étranger accessible, est la réponse.
La voie légale — cartographier, localiser, diffuser
Il y a une façon conforme d’exécuter des automatisations pour une équipe de Chine continentale, et parce que 21YunBox est un overlay de conformité et un partenaire du stack que vous utilisez déjà, il se place devant ce que vous exploitez — sans reconstruction, sans migration.
D’abord, cartographier : notre équipe de conformité Chine inventorie ce que vos scénarios portent — quelles apps connectées chaque scénario lie, si de l’information personnelle est en transit, et si une partie est de l’information personnelle sensible — et lesquels de vos propres systèmes chaque connexion atteint, où Make l’héberge (quelle zone), où ses secrets de connexion sont stockés, et la base de consentement et de transfert sur laquelle chaque flux s’appuie. Nous bâtissons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Puis localiser : parce que Make est SaaS seulement sans zone sur le territoire et sans édition auto-hébergée, le levier est de garder les systèmes réglementés — les bases de données, CRM et apps continentaux qui détiennent les données personnelles d’origine chinoise — et leurs identifiants sur le territoire, d’exécuter le traitement réglementé sur une infrastructure sur le territoire, d’obtenir l’information et le consentement distinct des articles 13/23, de traiter tout identifiant gouvernemental ou donnée financière comme de l’information personnelle sensible, et d’utiliser un mécanisme transfrontalier légal (une évaluation de sécurité de la CAC, le contrat type, ou une certification) seulement là où un transfert est véritablement nécessaire et minimisé. Localiser signifie mettre en place une voie légale, sur le territoire — jamais une route qui expédie les données à l’étranger tout de même, et jamais aucune forme de contournement.
Puis diffuser : toute surface publique, tournée vers la Chine, devant l’automatisation — un formulaire d’admission, un portail client, ou une page d’état que vos utilisateurs continentaux atteignent — est un service d’information sur Internet, de sorte qu’elle porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, de sorte qu’elle serve vos utilisateurs en Chine légalement et en conformité. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous gardons sur le territoire ce que la loi dit devoir rester, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais l’information personnelle par-delà la frontière subrepticement. 21YunBox est un overlay de conformité et un partenaire des automatisations Make que vous exploitez déjà, non un concurrent.
Rien de cela n’est un verdict selon lequel Make est « bloqué » ou « illégal » en Chine. C’est une carte de résidence et de consentement, et quelles obligations mordent votre cas dépend de votre entité, de votre rôle au titre de la loi chinoise, de vos volumes de données, et de ce que vos scénarios portent réellement — il vaut la peine de régler les détails avec un conseil avant que les données de votre équipe Chine ne commencent à se déplacer par-delà la frontière chaque fois qu’un scénario s’exécute.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Make stocke-t-il les données des utilisateurs chinois en Chine ?
Non. Selon la propre documentation de Make, votre organisation se trouve dans l'une de quatre zones de données — US1, US2, EU1 ou EU2 — qui correspondent aux États-Unis et à l'UE, et aucune n'est en Chine continentale. Ainsi les enregistrements que vos scénarios traitent, et les secrets de connexion que Make détient pour atteindre vos systèmes, se reposent sur une infrastructure AWS à l'étranger, non sur le continent.
Est-il contraire à la loi d'utiliser Make en Chine ?
Pas intrinsèquement. Le problème est qu'un scénario lisant de l'information personnelle d'origine chinoise et la traitant dans une zone US ou UE est un transfert transfrontalier, que la PIPL permet si vous donnez une information, obtenez un consentement distinct et satisfaites un de ses mécanismes de transfert. Savoir si vous faites aussi face à une obligation de localisation des données dépend de votre rôle — par exemple, si vous êtes un opérateur d'infrastructure d'information critique — et du volume d'information personnelle que vous manipulez. Traitez-le comme un risque à évaluer avec un conseil, non comme une interdiction générale.
21YunBox peut-il aider à rendre nos automatisations Make conformes en Chine ?
Oui. Notre équipe Chine peut cartographier ce que vos scénarios portent et lesquels de vos systèmes chaque connexion atteint, évaluer l'exposition transfrontalière et de résidence des données pour vos volumes de données et votre rôle, vous aider à garder les données réglementées et les secrets de connexion sur le territoire, et mettre en place une diffusion conforme, déclarée ICP, sur le territoire, pour toute surface tournée vers la Chine — devant les automatisations Make que vous exploitez déjà. Prenez contact pour travailler votre cas spécifique.


