Make(구 Integromat)는 중국에서 작동하나요? 데이터 레지던시, ICP & 국경 간 규칙
Make(구 Integromat)는 SaaS iPaaS입니다 — 그 시나리오가 AWS의 미국과 EU 존을 가로질러 귀사 데이터를 옮기고, 중국 본토 존도 자가 호스팅 에디션도 없으며, 귀사 연결 비밀, API 키, OAuth 토큰을 해외에 저장합니다. 중국 출처 데이터를 해외로 끌어오는 시나리오는 속도 질문이 아니라 PIPL 국경 간 이전입니다. 컴플라이언스 우선으로 살펴봅니다.
Make는 중국에서 작동하나요?
Make가 중국에서 작동하는지는 속도 질문이 아니라 데이터 레지던시와 국경 간 질문입니다. Make의 빌더는 상하이에서 잘 열릴 수 있지만, 그것은 요점을 벗어납니다 — 노출은 플랫폼이 무엇을 쥐고 그 시나리오가 무엇을 하는지입니다.
Make 자신의 문서로 귀사 조직은 AWS의 네 데이터 존 — US1, US2, EU1 또는 EU2 — 중 하나에 앉고, 어느 것도 중국 본토에 없습니다. Make는 또한 귀사 자신의 시스템에 손을 뻗는 연결 비밀(API 키와 OAuth 토큰)을 저장하고, 도는 시나리오의 일 전체가 귀사 중국 시스템의 데이터를 해외로 끌어와 거기서 처리하는 것입니다. 그 작업이 바로 PIPL 아래 개인정보의 국경 간 이전이고, 귀사 자격 증명이 해외에 집중됩니다.
이는 리스크 그림이지 판결이 아닙니다 — 귀사 의무는 귀사 역할과 데이터 물량으로 돕니다. 저희 중국 팀이 귀사와 함께 Make 노출을 매핑할 수 있습니다 →
컴플라이언스 스냅샷
- ! 시나리오가 Make의 미국과 EU 존을 가로질러 시스템 사이에서 귀사 데이터를 옮김
- ! 귀사 연결 비밀 — API 키, OAuth 토큰 — 을 해외 AWS에 쥠
- ! 중국 출처 데이터를 해외로 끌어와 처리하는 것은 PIPL 국경 간 이전
- ✕ 중국 본토 존도 자가 호스팅 에디션도 없음 — US1/US2/EU1/EU2 뿐
- ✓ 합법적 경로: 규제 데이터 + 비밀을 국내에 두고, ICP 비안으로 전송
Make 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
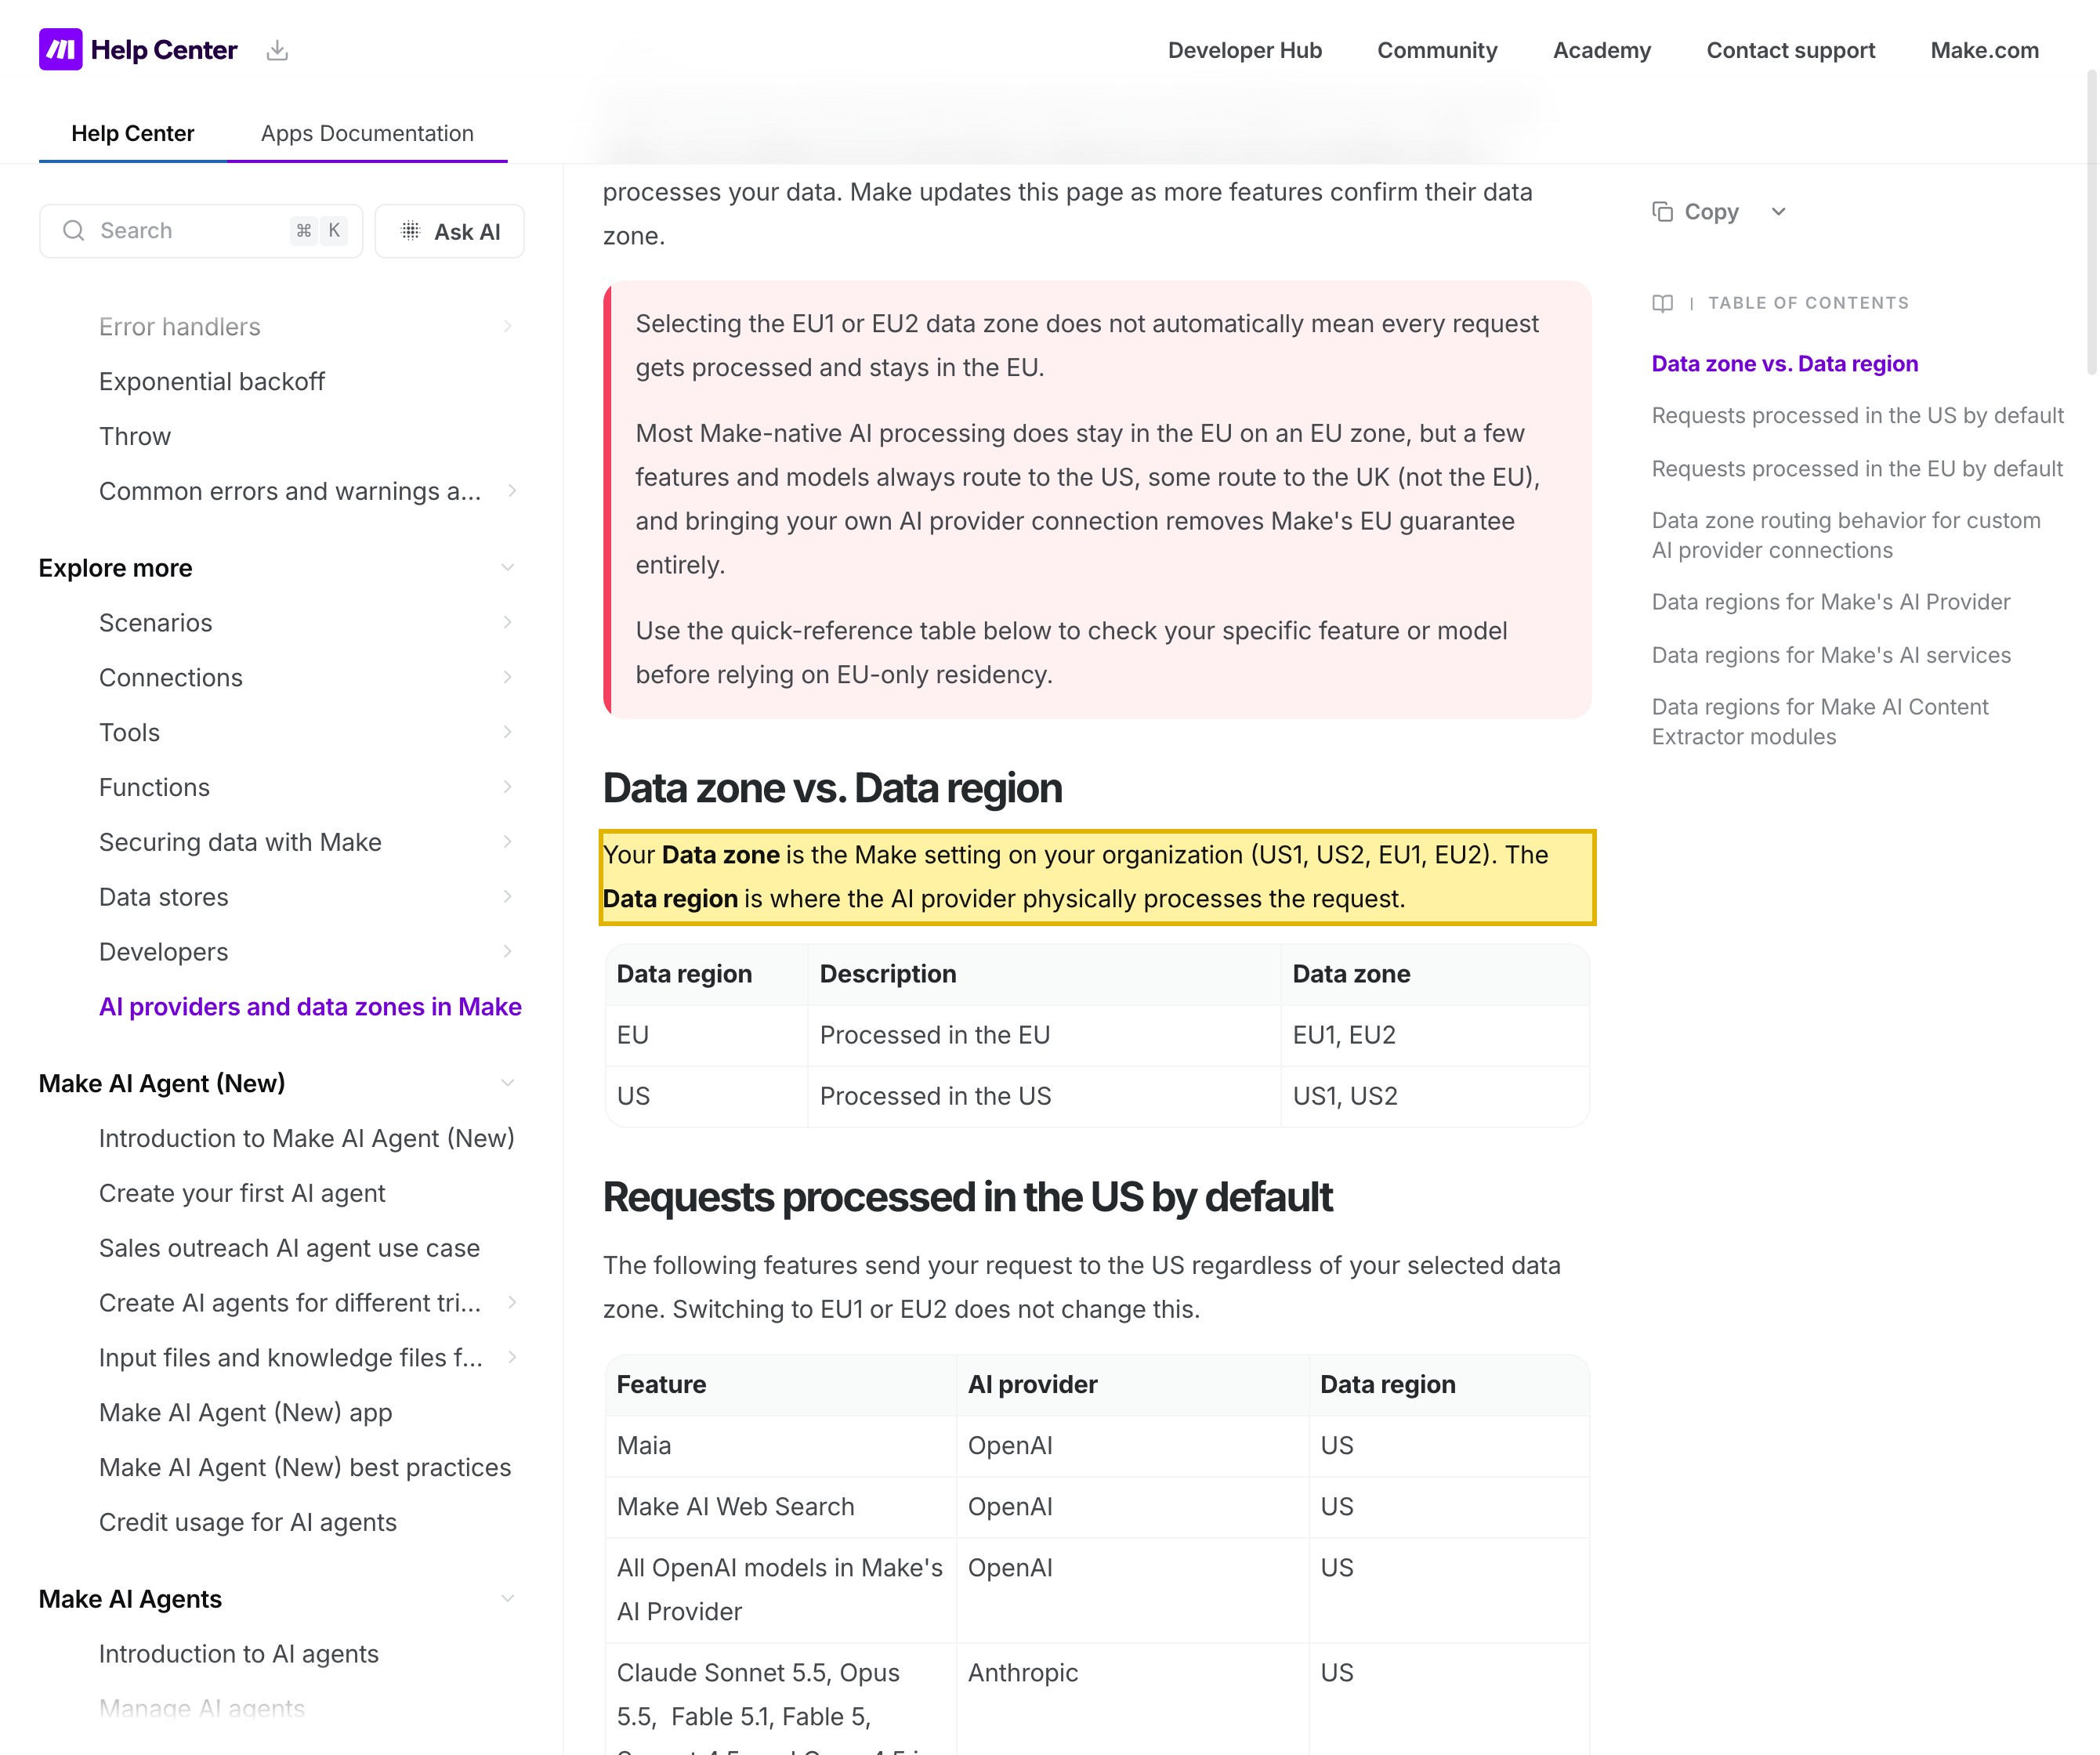
| Make 자신의 표현으로: "Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2)." Make 자신의 데이터 존 페이지는 미국, EU, 영국, 스웨덴, 아일랜드만 위치로 이름합니다 — 어떤 존도 중국 본토에 없고, Make는 자가 호스팅 에디션 없는 SaaS 전용이므로, 귀사 계정의 데이터가 해외에 호스팅됩니다. | Make Help Center — AI providers and data zones in Make, 2026-10-13 열람 |
| Make 자신의 보안 문서로, 그 "infrastructure resides within Amazon AWS EC2 private instances (Amazon VPC)" 이고 "all passwords are stored in an encrypted format." 모든 시나리오가 저장된 연결을 통해 돌므로, 귀사 자신의 시스템에 손을 뻗는 API 키와 OAuth 토큰이 Make의 해외 AWS 인프라에 집중됩니다. | Make — Security (Data Center; Customer Data Security), 2026-10-13 열람 |
| 시나리오가 중국 출처 레코드를 읽고 그것을 미국이나 EU 존에서 처리하므로, 그 실행 자체가 개인정보를 해외로 옮깁니다. PIPL이 그 국경 간 이전을 규율합니다: 취급자(Make가 아니라 귀사, Make의 고객)는 고지하고, 별도 동의를 받고, 이전 메커니즘 하나를 충족해야 합니다 — CAC 안전성 평가, CAC 표준계약, 또는 인증(PIPL 제38~40조). | PIPL 제38~40조 — 21YunBox 중국 컴플라이언스 레퍼런스, 2026-10-13 열람 |
| 핵심정보인프라 운영자나 대량 취급자에게, 사이버보안법의 제39조(구 제37조)는 중국에서 수집된 개인정보가 본토에 저장되기를 요구합니다 — 이는 Make의 미국/EU 전용 존이 충족할 수 없습니다. 귀사가 그 위에 짓는 어떤 중국 대상 표면이든 또한 ICP 비안(备案) 의무를 집니다. | 사이버보안법 제39조(구 제37조) — 21YunBox 중국 컴플라이언스 레퍼런스, 2026-10-13 열람 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 13일에 출처를 확인했습니다.
중국 본토 팀에게, Make(이전에 Integromat이라 불린 자동화 플랫폼)에 대해 먼저 매듭지을 것은 질문이 시나리오 빌더가 상하이에서 빨리 그려지는지, 또는 운영자가 대시보드를 열 수 있는지가 아니라는 것입니다. Make는 iPaaS입니다 — 그 존재 이유는 귀사 시스템 사이에서 데이터를 옮기는 시나리오를 돌리는 것입니다: 트리거가 한 연결된 앱에서 레코드를 읽고, 모듈이 그것을 변환하고, 나중 단계가 그것을 다른 것에 씁니다. 그것이 그것을 어느 도구보다 가장 날 선 데이터 레지던시 사례 중 하나로 만드는데, 제품이 수행하는 행위가 바로 법이 규제하는 것이기 때문입니다. 시나리오가 중국에서 비롯된 고객 레코드, 폼 제출, 또는 CRM 항목을 읽고 그것을 미국이나 EU에 앉는 Make 존에서 처리할 때, 그 실행 자체가 국경을 가로지르는 데이터의 이동입니다. 그리고 그 작업을 하려고, Make는 귀사 자신의 시스템에 대한 키 — 모듈이 손을 뻗어 귀사 데이터를 끌어올 수 있도록 그것이 저장하는 연결 비밀, API 키, OAuth 토큰 — 를 쥡니다. 그 시나리오가 어디서 돌고, 그 비밀이 어디에 사는지는 정의상 국경 간 이전과 레지던시 질문입니다 — 페이지 로드 시험이 아니라 어느 시스템이 규제 데이터를 쥐는지로 매듭지어집니다.
한눈에 보는 중국에서의 Make
| 무엇이 결정하는가 | Make 자신의 표현으로 — 그리고 중국의 법 |
|---|---|
| 무엇을 하는가 — 시스템을 가로질러 귀사 데이터를 옮김 | Make는 시나리오를 돌립니다: 시나리오가 한 연결된 앱에서 레코드를 읽고, 변환하고, 다른 것에 씁니다 — 트리거나 스케줄로. 그 목적은 시스템 사이에서 데이터를 나르는 것이므로, 그것이 수행하는 작업이 정확히 중국의 국경 간 규칙이 규율하는 작업입니다. 비행 중인 레코드는 추상적이지 않습니다: 고객과 사용자 레코드, 폼 제출, 주문과 지원 데이터 — 기본으로 개인정보. |
| 무엇을 쥐는가 — 귀사 연결 비밀, 해외에(구별되는 절반) | 귀사 시스템에 손을 뻗으려고, Make는 귀사가 연결하는 모든 서비스의 자격 증명 — API 키와 OAuth 토큰 — 을 저장합니다. Make 자신의 보안 문서로 그 “infrastructure resides within Amazon AWS EC2 private instances (Amazon VPC),” 이고 귀사가 제공하는 비밀번호는 “are stored in an encrypted format.” 암호화되었든 아니든, 귀사 자신의 시스템에 대한 그 키가 Make의 해외 AWS 인프라에 집중됩니다. |
| 어디에 호스팅되는가 — 미국/EU 존, 중국 없음 | Make 자신의 표현으로, “Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2).” 그 존은 미국과 EU에 매핑됩니다; Make의 데이터 존 페이지는 미국, EU, 영국, 스웨덴, 아일랜드만 위치로 이름합니다. 어떤 존도 중국 본토에 없고, 귀사가 국내 인프라에서 돌릴 수 있는 자가 호스팅 에디션도 없습니다. |
| 시나리오 실행이 이전이다 | 도달성 점검이 결코 보지 못하는 절반. 질문은 “내 팀이 상하이에서 Make를 열 수 있나”가 아닙니다. 그것은 중국 출처 데이터를 읽고 미국이나 EU 존에서 처리하는 시나리오가 바로 국경 간 이전(数据出境)이라는 것입니다. 플랫폼은 단지 중국에 닿는 것이 아닙니다 — 그 정상 작동이 귀사 중국 시스템의 데이터를 해외로 끌어와 처리합니다, 실행이 발화할 때마다. |
| 레지던시 & 국경 간 | 중국 팀의 개인정보를 해외로 옮기는 것은 PIPL 제38~40조를 촉발합니다 — 고지, 별도 동의, 그리고 이전 메커니즘 하나(CAC 안전성 평가, CAC 표준계약, 또는 인증). 핵심정보인프라 운영자나 대량 취급자에게, 사이버보안법 제39조(구 제37조)는 중국에서 수집된 개인정보가 본토에 저장되기를 요구합니다 — 미국/EU 전용 플랫폼이 충족 못 하는 것. |
| 도달성은 축이 아니다 | Make UI가 본토에서 응답하는지는 운영적이지, 컴플라이언스 질문이 아닙니다. 그것을 결정하는 것은 규제 데이터와 연결 비밀이 어디에 사는지입니다. Make가 국내 존 없는 SaaS 전용이므로, 합법적 레버는 규제 시스템, 그 데이터, 그 비밀을 국내에 두고, 국경을 넘는 것을 최소화하고, 어떤 중국 대상 표면이든 규정에 맞게 — 21YunBox Optimizer — 귀사가 이미 돌리는 것 앞단에서 전송하는 것입니다. |
그것이 실제로 쥐는 것 — 귀사 자신의 시스템에 대한 키
Make는 브로슈어 사이트가 아닙니다; 그것은 귀사 시스템에 손을 뻗어 하나에서 다른 것으로 데이터를 나르는 기계입니다. 모든 시나리오가 연결 — 제3자 서비스에 대한 저장된 인가 — 에 의존하고, 그 연결이 작동하게 하려고 Make는 귀사가 건네는 자격 증명을 둡니다: API 키, OAuth 토큰, 계정 로그인. Make 자신의 보안 문서로 그 인프라는 “resides within Amazon AWS EC2 private instances (Amazon VPC),” 이고 “all passwords are stored in an encrypted format.” 암호화는 그 비밀을 저장 중에 보호합니다; 그것은 그것들이 어디에 쉬는지, 또는 누구의 시스템을 여는지를 바꾸지 않습니다. 중국 팀에게, 그것은 귀사 본토 데이터베이스, CRM, 앱에 대한 키가 미국이나 EU에 앉는 인프라에 집중된다는 뜻입니다.
그 집중이 질문의 구별되는 두 번째 절반이고, 그것이 Make가 단지 데이터를 저장하는 도구보다 더 깨끗한 레지던시 사례인 이유입니다. 시나리오가 옮기는 레코드는 사업의 평범하고 규제되는 내용물 — 고객과 사용자 레코드, 폼과 주문 데이터, 지원 내보내기 — 이고, 그것들이 사람을 이름하거나 묘사하는 곳이면 어디서든 중국의 개인정보 보호법상 개인정보입니다. 시나리오가 중국 출처 레코드를 읽고 그것을 미국이나 EU 존에서 처리하는 순간, 데이터가 나라를 떠났습니다. 어느 시스템이 규제 데이터를 쥐는지, 그리고 Make의 연결이 그것을 끌어오려고 어디에 닿는지가 그것이 일어나는지를 결정합니다.
도어: 레지던시, 국경 간, 민감 PI, ICP
Make 시나리오를 해외 존 — Make가 제공하는 유일한 종류 — 에 겨누면 첫 도어가 열립니다. 귀사가 처리하는 레코드 속 개인 데이터가 해외에 와서 쉬고 거기서 취급되어, 그 실행을 국경 간 이전(数据出境)으로 만듭니다. 의무는 Make가 아니라 취급자인 귀사에 떨어집니다: PIPL 제13조와 제23조는 데이터를 수집할 고지와 근거를 요구하고, 제38~40조는 그것을 해외로 보낼 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 을, 해외 이전을 위한 별도 동의와 함께 요구합니다.
어떤 취급자에게는, 저장이 메커니즘의 문제가 전혀 아닙니다 — 그것은 국내에 머물러야 합니다. 귀사 조직이 핵심정보인프라를 운영하거나, 개인정보를 규모 있게 취급하면, 사이버보안법의 제39조(구 제37조 — 2026년 1월 1일 발효된 2025년 사이버보안법 개정이 데이터 현지화 조항을 제37조에서 제39조로 재번호, 그 실질 불변)는 중국에서 생성된 개인정보가 본토에 저장되기를, 어떤 수출 전에든 안전성 평가와 함께 요구합니다. 유일한 존이 미국과 EU에 있고, 이용 가능한 중국 본토 리전이 없는 플랫폼은 구조적으로 그 의무를 충족할 수 없습니다.
더 조용하고 날 선 도어는 데이터의 민감성입니다. 시나리오가 지니는 레코드가 진짜 정부 발급 ID, 금융 기록, 또는 건강 데이터를 쥐는 곳에서, 그 콘텐츠는 PIPL 제28~29조상 민감 개인정보일 수 있고, 그것은 특정 목적, 높아진 필요성, 별도 동의를 요구합니다. 그리고 세 번째 도어는 발행에서 따릅니다: 귀사가 자동화 앞단에 공개, 중국 대상 표면 — 접수 폼, 고객 포털, 귀사 본토 사용자가 닿는 상태 페이지 — 을 노출하는 순간, 그 표면은 인터넷 정보 서비스이고 본토 호스팅 자원에 묶인 ICP 비안(备案) 의무를 집니다.
도달성 점검이 이것을 놓치는 이유
중국 안에서의 프로브는 Make 대시보드가 로드되거나, 시나리오가 발화하는 것을 보고 “작동한다”고 결론 내릴 수 있습니다. 그 답은 요점을 벗어납니다. 컴플라이언스 노출은 화면 위에 있지 않습니다 — 그것은 페이지 로드 시험이 볼 수 없는 두 자리에 있습니다. 첫째, 시나리오가 옮기는 데이터와 그것이 어디에 와서 쉬는지: 중국 본토가 아니라 미국이나 EU에 있는 존에서 처리되는 고객 레코드, 폼 제출, 내보내기. 둘째, 플랫폼이 쥐는 비밀: 귀사 자신의 본토 시스템에 대한 API 키와 OAuth 토큰, 해외 AWS에 저장됨. 도달성 점검은 그 무엇도 측정하지 않습니다. 그것은 시나리오가 어느 존에서 도는지, 별도 동의가 받아졌는지, 이전 메커니즘이 자리에 있는지, 또는 중국 대상 폼이 ICP 비안이 필요한지 볼 수 없습니다.
이런 종류의 플랫폼에 특정한 두 번째 함정이 있습니다. 해외 플랫폼을 단지 닿게 — 에디터가 본토에서 빨리 열리게 — 만드는 것은, 그 자체로 규제 데이터를 국내에 두지 않는데, 중국 출처 레코드를 읽고 미국이나 EU 존에서 처리하는 시나리오가 여전히 데이터를 국경 너머로 날랐고, 귀사 시스템에 대한 키가 여전히 해외에 앉기 때문입니다. 해외에서 도는 iPaaS는 단지 중국에 닿는 것이 아닙니다; 그 기능 전체가 귀사 중국 시스템의 데이터를 국경 너머로 끌어와 해외에서 처리하는 것이므로, 플랫폼의 정상 작동이 그 자체로 국경 간 이전이자 귀사 비밀의 해외 집중입니다. 레지던시를 결정하는 것은 규제 데이터와 그 비밀이 어디에 사는지이지 — 화면이 그려지는지가 아닙니다. 그것이 질문의 경쟁자가 흉내 못 내는 두 번째 절반이고, 그것이 해외 플랫폼을 단지 닿게 만드는 것이 아니라 규제 데이터와 비밀을 국내에 두는 것이 답인 이유입니다.
합법적 경로 — 매핑, 현지화, 전송
중국 본토 팀을 위해 자동화를 돌리는 규정에 맞는 길이 있고, 21YunBox가 귀사가 이미 쓰는 스택에 대한 컴플라이언스 overlay이자 파트너이므로, 그것은 귀사가 돌리는 것 앞단에 앉습니다 — 재구축도, 마이그레이션도 없이.
먼저 매핑: 저희 중국 컴플라이언스 팀이 귀사 시나리오가 무엇을 지니는지 — 각 시나리오가 어느 연결된 앱을 잇는지, 개인정보가 비행 중인지, 그중 무엇이든 민감 PI인지 — 와 각 연결이 귀사 자신의 어느 시스템에 닿는지, Make가 그것을 어디에 호스팅하는지(어느 존), 그 연결 비밀이 어디에 저장되는지, 각 흐름이 기대는 동의와 이전 근거를 인벤토리합니다. 저희는 기술적 그림을 짓습니다; 법적 결론은 자문과 매듭지어집니다.
그다음 현지화: Make가 국내 존도 자가 호스팅 에디션도 없는 SaaS 전용이므로, 레버는 규제 시스템 — 중국 출처 개인 데이터를 쥐는 본토 데이터베이스, CRM, 앱 — 과 그 자격 증명을 국내에 두고, 규제 처리를 국내 인프라에서 돌리고, 제13/23조 고지와 별도 동의를 받고, 어떤 정부 발급 ID나 금융 데이터든 민감 개인정보로 다루고, 이전이 진정으로 필요하고 최소화된 곳에서만 합법적 국경 간 메커니즘(CAC 안전성 평가, 표준계약, 또는 인증)을 쓰는 것입니다. 현지화는 합법적, 국내 경로를 세우는 것을 뜻합니다 — 결코 데이터를 어쨌든 해외로 실어 보내는 경로도, 어떤 형태의 우회도 아닙니다.
그다음 전송: 자동화 앞단의 어떤 공개, 중국 대상 표면 — 접수 폼, 고객 포털, 또는 귀사 본토 사용자가 닿는 상태 페이지 — 이든 인터넷 정보 서비스이므로, ICP 비안 의무를 지고 규정에 맞는, 국내 전송이 필요합니다. 21YunBox가 그것을 국내에서 전송합니다 — 21YunBox Optimizer — 귀사가 이미 돌리는 것 앞단에서, 그래서 그것이 중국 내 귀사 사용자를 합법적으로, 규정에 맞게 서비스합니다. 21YunBox는 어떤 종류의 우회도 쓰거나 제안하지 않습니다 — 저희는 법이 머물러야 한다고 말하는 것을 국내에 두고, 나머지를 본토 안에서 규정에 맞게 전송하고, 결코 개인정보를 몰래 국경 너머로 옮기지 않습니다. 21YunBox는 귀사가 이미 돌리는 Make 자동화에 대한 컴플라이언스 overlay이자 파트너이지, 그것의 경쟁자가 아닙니다.
이 중 무엇도 Make가 중국에서 “차단” 또는 “불법”이라는 판결이 아닙니다. 그것은 레지던시-그리고-동의 지도이고, 어느 의무가 귀사 사례를 무는지는 귀사 법인, 중국 법상 귀사 역할, 귀사 데이터 물량, 그리고 귀사 시나리오가 실제로 무엇을 지니는지로 돌고 — 귀사 중국 팀의 데이터가 시나리오가 돌 때마다 국경을 가로질러 움직이기 시작하기 전에 구체를 자문과 매듭지을 가치가 있습니다.
관련 읽을거리:
자주 묻는 질문
Make는 중국 사용자의 데이터를 중국에 저장하나요?
아니요. Make 자신의 문서로 귀사 조직은 네 데이터 존 — US1, US2, EU1 또는 EU2 — 중 하나에 앉고, 그것들은 미국과 EU에 매핑되며, 어느 것도 중국 본토에 없습니다. 그래서 귀사 시나리오가 처리하는 레코드와, Make가 귀사 시스템에 닿으려고 쥐는 연결 비밀이 본토가 아니라 해외 AWS 인프라에 쉽니다.
중국에서 Make를 쓰는 것이 법에 어긋나나요?
본질적으로는 아닙니다. 쟁점은 중국 출처 개인정보를 읽고 그것을 미국이나 EU 존에서 처리하는 시나리오가 국경 간 이전이라는 것으로, PIPL은 귀사가 고지하고, 별도 동의를 받고, 그 이전 메커니즘 중 하나를 충족하면 허용합니다. 귀사가 데이터 현지화 의무도 지는지는 귀사 역할(예: 귀사가 핵심정보인프라 운영자인지)과 귀사가 취급하는 개인정보의 물량으로 돕니다. 전면 금지가 아니라 자문과 확인할 리스크로 다루십시오.
21YunBox가 우리 Make 자동화를 중국에서 규정에 맞게 도울 수 있나요?
예. 저희 중국 팀이 귀사 시나리오가 무엇을 지니고 각 연결이 귀사 어느 시스템에 닿는지 매핑하고, 귀사 데이터 물량과 역할에 대해 국경 간과 데이터 레지던시 노출을 진단하고, 규제 데이터와 연결 비밀을 국내에 두도록 돕고, 어떤 중국 대상 표면에든 규정에 맞는 ICP 비안된 국내 전송을 세울 수 있습니다 — 귀사가 이미 돌리는 Make 자동화 앞단에서. 귀사의 구체적 사례를 함께 다루려면 문의하기.


