Make(旧Integromat)は中国本土で使えるか:データの国内保存・ICP・越境のルール
Make(旧Integromat)はSaaSのiPaaSで、そのシナリオは貴社のデータをAWS上の米国・EUのゾーンにまたがって動かし、中国本土のゾーンも自前ホスト版もなく、接続のシークレット(APIキーやOAuthトークン)をオフショアに保存します。中国由来のデータを国外へ引くシナリオは速度ではなくPIPL上の越境移転です。コンプライアンス起点で読み解きます。
Makeは中国本土で使えるか
Makeが中国で使えるかは、データの国内保存と越境の問いであって、速度ではありません。Makeのビルダーは上海から問題なく開くかもしれませんが、それは要点を外しています——リスクは、プラットフォームが何を保持し、そのシナリオが何をするか、です。
Make自身のドキュメントによれば、貴社の組織はAWS上の四つのデータゾーン——US1・US2・EU1・EU2——のいずれかにあり、そのどれも中国本土にはありません。Makeはまた、貴社自身のシステムに手を伸ばす接続のシークレット(APIキーとOAuthトークン)を保存し、実行中のシナリオの仕事はまさに、貴社の中国システムのデータを国外へ引いてそこで処理することです。その操作が そのまま PIPLの下での個人情報の越境移転であり、貴社の資格情報をオフショアに集中させます。
これは判定ではなくリスクの絵姿です——義務は貴社の役割と取扱データ量によって変わります。当社の中国チームがMakeのリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! シナリオは貴社のデータをMakeの米国・EUのゾーンにまたがってシステム間で動かす
- ! 接続のシークレット——APIキー、OAuthトークン——をオフショアのAWSに保持する
- ! 中国由来のデータを国外へ引いて処理することはPIPL上の越境移転
- ✕ 中国本土のゾーンも自前ホスト版もない——US1/US2/EU1/EU2のみ
- ✓ 法令に沿った道:規制対象のデータ+シークレットを中国国内に保ち、ICP備案済みで配信
Makeの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
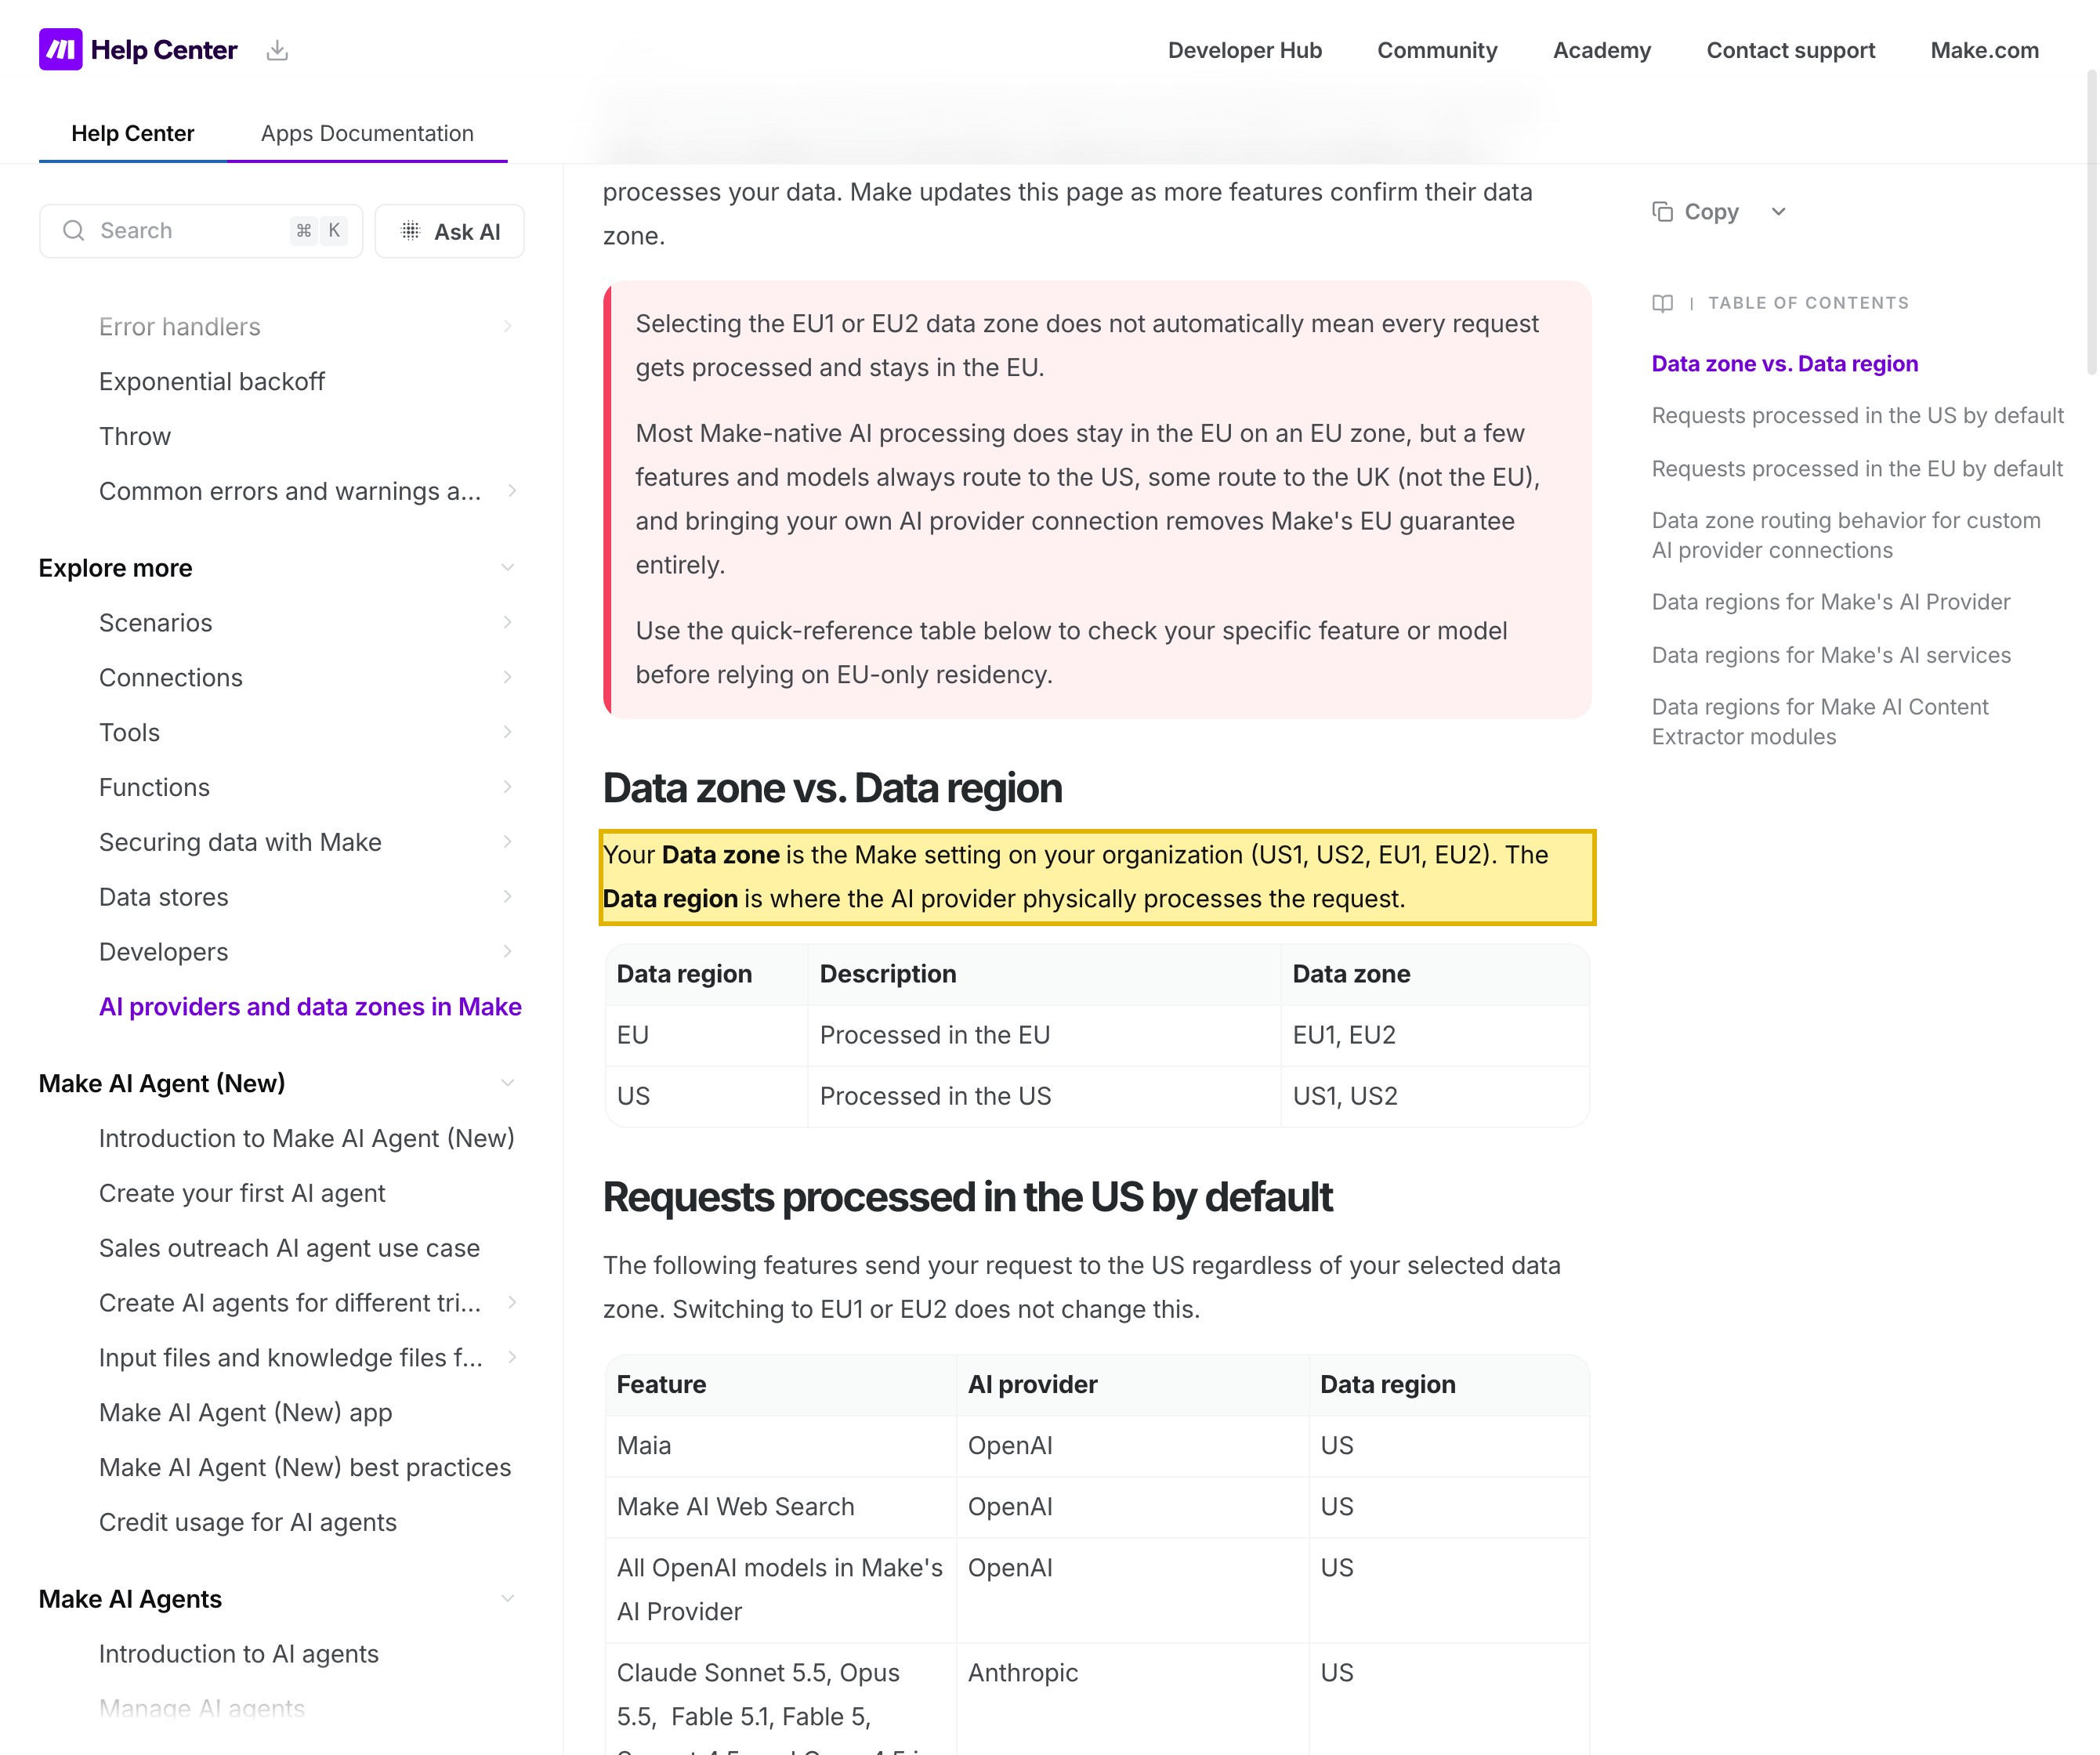
| Make自身の言葉では:"Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2)."(データゾーンは組織のMake設定(US1・US2・EU1・EU2)である。)Make自身のデータゾーンのページは、所在地として米国・EU・英国・スウェーデン・アイルランドのみを挙げます——中国本土のゾーンはなく、MakeはSaaS専用で自前ホスト版がないため、貴社アカウントのデータはオフショアでホストされます。 | Make Help Center — AI providers and data zones in Make、2026-10-13 取得 |
| Make自身のセキュリティのドキュメントによれば、そのインフラは"infrastructure resides within Amazon AWS EC2 private instances (Amazon VPC)"(Amazon AWS EC2のプライベートインスタンス(Amazon VPC)内に存在する)であり、"all passwords are stored in an encrypted format."(すべてのパスワードは暗号化された形式で保存される)。すべてのシナリオが保存された接続を通じて動くため、貴社自身のシステムに手を伸ばすAPIキーとOAuthトークンは、MakeのオフショアのAWSインフラに集中しています。 | Make — Security (Data Center; Customer Data Security)、2026-10-13 取得 |
| シナリオが中国由来のレコードを読み、米国またはEUのゾーンで処理するため、その実行自体が個人情報を国外へ動かします。PIPLがその越境移転を規律します:取扱者(Makeではなく顧客である貴社)は、通知を行い、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を満たさなければなりません(PIPL第38〜40条)。 | PIPL Articles 38–40 — 21YunBox China compliance reference、2026-10-13 取得 |
| 重要情報インフラ運営者または大量取扱者にとって、サイバーセキュリティ法(英語)の第39条(旧第37条)が、中国で収集した個人情報を本土に保存するよう求めます——Makeの米国/EUのみのゾーンが満たせないものです。その上に築く中国向けのあらゆる面も、ICP備案(备案)の義務を負います。 | Cybersecurity Law Article 39 (formerly Article 37) — 21YunBox China compliance reference、2026-10-13 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月13日に確認しました。
中国本土のチームにとって、Make(かつてIntegromatと呼ばれた自動化プラットフォーム)についてまず確定すべきは、問いがシナリオビルダーが上海から速く描画されるか、オペレーターがダッシュボードを開けるかではない、ということです。MakeはiPaaSで、その存在理由はシステム間でデータを動かすシナリオを動かすことにあります。トリガーが一つの接続アプリからレコードを読み、モジュールがそれを変換し、後のステップが別のアプリに書き込みます。それが、あらゆるツールの中でも最も鋭いデータの国内保存のケースの一つにします。製品が行う動作 そのもの が、法が規制するものだからです。シナリオが、中国で発生した顧客レコード・フォーム送信・CRMエントリを読み、米国またはEUにあるMakeゾーンで処理するとき、その実行自体がデータの国境越えです。そしてその作業のためにMakeは、貴社自身のシステムの鍵——モジュールが手を伸ばしてデータを引けるようにMakeが保存する接続のシークレット、APIキー、OAuthトークン——を保持します。それらのシナリオがどこで動き、それらのシークレットがどこにあるかは、定義上、越境移転と国内保存の問いです——ページ読み込みのテストではなく、どのシステムが規制対象のデータを保持するかで決着します。
中国でのMake:ひと目で
| 決め手 | Make自身の言葉で——そして中国の法では |
|---|---|
| 何をするか——システム間でデータを動かす | Makeはシナリオを動かします。シナリオは一つの接続アプリからレコードを読み、変換し、別のアプリに書き込みます——トリガーまたはスケジュールで。その目的はシステム間でデータを運ぶことなので、行う操作はまさに中国の越境ルールが規律する操作です。流れるレコードは抽象ではありません。顧客・ユーザーのレコード、フォーム送信、注文・サポートのデータ——既定で個人情報です。 |
| 何を保持するか——接続のシークレットをオフショアに(特徴的な半分) | 貴社のシステムに手を伸ばすため、Makeは接続するすべてのサービスの資格情報——APIキーとOAuthトークン——を保存します。Make自身のセキュリティのドキュメントによれば、そのインフラは“infrastructure resides within Amazon AWS EC2 private instances (Amazon VPC),”(Amazon AWS EC2のプライベートインスタンス(Amazon VPC)内に存在する)であり、提供するパスワードは“are stored in an encrypted format.”(暗号化された形式で保存される)。暗号化されていようと、貴社自身のシステムの鍵は、MakeのオフショアのAWSインフラに集中しています。 |
| どこでホストされるか——米国/EUのゾーン、中国なし | Make自身の言葉で、“Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2).”(データゾーンは組織のMake設定(US1・US2・EU1・EU2)である。)それらのゾーンは米国とEUに対応し、Makeのデータゾーンのページは所在地として米国・EU・英国・スウェーデン・アイルランドのみを挙げます。中国本土のゾーンはなく、中国国内のインフラで動かせる自前ホスト版もありません。 |
| シナリオの実行が移転である | 到達性のチェックが決して見ない半分です。問いは「上海からMakeを開けるか」ではありません。中国由来のデータを読み、米国またはEUのゾーンで処理するシナリオが そのまま 越境移転(数据出境)だ、ということです。プラットフォームは単に中国に届くのではなく——その通常の動作が、実行のたびに貴社の中国システムのデータを国外へ引いて処理します。 |
| 国内保存と越境 | 中国チームの個人情報をオフショアへ動かすことはPIPL(英語)第38〜40条——通知、個別の同意、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)——を発動させます。重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法 第39条(旧第37条)(英語)が、中国で収集した個人情報を本土に保存するよう求めます——米国/EUのみのプラットフォームが満たせないものです。 |
| 到達性は軸ではない | MakeのUIが本土から応答するかは運用上のことで、コンプライアンスの問いではありません。決め手は、規制対象のデータと接続のシークレットがどこにあるか、です。MakeはSaaS専用で中国国内のゾーンがないため、法令に沿った打ち手は、規制対象のシステム・そのデータ・そのシークレットを中国国内に保ち、国境を越えるものを最小化し、中国向けのあらゆる面を法令適合で配信すること——すでに運用中のものの前段に置く21YunBox Optimizer——です。 |
実際に何を保持するのか——貴社自身のシステムの鍵
Makeはパンフレットのサイトではありません。貴社のシステムに手を伸ばし、一つから別へデータを運ぶ機械です。すべてのシナリオは接続——サードパーティサービスへの保存された認可——に依存し、その接続を機能させるためにMakeは、貴社が手渡す資格情報を保持します。APIキー、OAuthトークン、アカウントのログイン。Make自身のセキュリティのドキュメントによれば、そのインフラは”resides within Amazon AWS EC2 private instances (Amazon VPC),“(Amazon AWS EC2のプライベートインスタンス(Amazon VPC)内に存在する)であり、“all passwords are stored in an encrypted format.”(すべてのパスワードは暗号化された形式で保存される)。暗号化はそれらのシークレットを保存時に保護します。それがどこに置かれるか、誰のシステムを解錠するかは変えません。中国チームにとって、それは本土のデータベース・CRM・アプリの鍵が、米国またはEUにあるインフラに集中していることを意味します。
その集中が問いの特徴的な後半であり、Makeが単にデータを保存するツールよりきれいな国内保存のケースである理由です。シナリオが動かすレコードは、ビジネスの通常の規制対象のコンテンツ——顧客・ユーザーのレコード、フォーム・注文のデータ、サポートのエクスポート——であり、それが人を名指し、または描写するところではどこでも、中国の個人情報保護法(PIPL)の下での個人情報です。シナリオが中国由来のレコードを読み、米国またはEUのゾーンで処理した瞬間、データは国を離れました。どのシステムが規制対象のデータを保持し、Makeの接続がそれを引くためにどこへ届くかが、それが起きるかを決めます。
扉——国内保存、越境、センシティブな個人情報、そしてICP
Makeのシナリオをオフショアのゾーン——Makeが提供する唯一の種類——に向けると、最初の扉が開きます。処理するレコードの中の個人データが国外に置かれ扱われ、それが実行を越境移転(数据出境)にします。義務はMakeではなく取扱者である貴社に着地します。PIPL第13条・第23条がデータを収集する通知と根拠を求め、第38〜40条が国外へ送る移転メカニズム——CACの安全評価、CAC標準契約、または認証——を、国外移転についての個別の同意とともに求めます。
一部の取扱者にとって、保存はメカニズムの問題ですらありません——中国国内に留めなければなりません。貴社の組織が重要情報インフラを運用するか、個人情報を大規模に扱う場合、サイバーセキュリティ法(英語)の第39条(旧第37条——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ振り直しましたが、実質は変わりません)が、中国で生成した個人情報を本土に保存し、国外移転の前に安全評価を行うよう求めます。唯一のゾーンが米国とEUにあり、利用可能な中国本土のリージョンのないプラットフォームは、構造上その義務を満たせません。
より静かで鋭い扉が、データのセンシティブ度です。シナリオが運ぶレコードが実在の政府発行ID・金融記録・健康データを保持するところでは、そのコンテンツはPIPL第28条・第29条の下でのセンシティブな個人情報となりえ、特定された目的、加重された必要性、個別の同意を求めます。そして第三の扉が公開から続きます。自動化の前に公開の中国向けの面——受付フォーム、顧客ポータル、本土のユーザーが到達するステータスページ——を露出した瞬間、その面はインターネット情報サービスであり、本土のホスティングリソースに結びついたICP備案(备案)の義務を負います。
なぜ到達性のチェックではこれを見落とすのか
中国の内側からの探査は、Makeのダッシュボードが読み込まれるのを、あるいはシナリオが発火するのを見て「動く」と結論できます。その答えは要点を外しています。コンプライアンスのリスクは画面上にはなく——ページ読み込みのテストが見られない二つの場所にあります。第一に、シナリオが動かすデータとそれがどこに置かれるか。米国またはEUにあるゾーン、決して中国本土ではないゾーンで処理される顧客レコード・フォーム送信・エクスポート。第二に、プラットフォームが保持するシークレット。貴社自身の本土のシステムへのAPIキーとOAuthトークンが、オフショアのAWSに保存されています。到達性のチェックはそのどれも計測しません。どのゾーンでシナリオが動くか、個別の同意が取得されたか、移転メカニズムが整っているか、中国向けのフォームがICP備案を必要とするかを、見ることはできません。
この種のプラットフォームに特有の第二の罠があります。オフショアのプラットフォームを単に 到達可能 にすること——エディタが本土から速く開くようにすること——は、それ自体では規制対象のデータを中国国内に保ちません。中国由来のレコードを読み、米国またはEUのゾーンで処理するシナリオは、依然としてデータを国境の向こうへ運んでおり、貴社のシステムの鍵は依然としてオフショアにあるからです。オフショアで動くiPaaSは単に中国に 届く のではありません。その機能全体が、貴社の中国システムのデータを国境の向こうへ引き、国外で処理することなので、プラットフォームの通常の動作が それ自体 越境移転であり、貴社のシークレットのオフショアへの集中です。国内保存を決めるのは、規制対象のデータとそれらのシークレットがどこにあるかであって、画面が描画されるかではありません。それが対手の語れない問いの後半であり、オフショアのプラットフォームを単に到達可能にすることではなく、規制対象のデータとシークレットを中国国内に保つことが答えである理由です。
法令に沿った経路——把握し、国内化し、届ける
中国本土のチームのために自動化を運用する法令適合の方法があり、21YunBoxはすでに使っているスタックへのコンプライアンスのオーバーレイでありパートナーであるため、運用するものの前段に座ります——作り直しも移行もありません。
まず把握(Map):当社の中国コンプライアンスチームが、シナリオが運ぶもの——各シナリオがどの接続アプリを結ぶか、個人情報が流れているか、そのいずれかがセンシティブな個人情報か——、各接続が貴社自身のどのシステムに届くか、Makeがどこでホストするか(どのゾーン)、接続のシークレットがどこに保存されるか、各フローが依拠する同意と移転の根拠を棚卸しします。当社は技術的な全体像を構築し、法的な結論は専門家と確定します。
次に国内化(Localize):MakeはSaaS専用で中国国内のゾーンも自前ホスト版もないため、打ち手は、規制対象のシステム——中国由来の個人データを保持する本土のデータベース・CRM・アプリ——とその資格情報を中国国内に保ち、規制対象の処理を中国国内のインフラで動かし、第13条・第23条の通知と個別の同意を取得し、政府発行IDや金融データはセンシティブな個人情報として扱い、そして移転が真に必要で最小化されているところだけで合法的な越境メカニズム(CACの安全評価、標準契約、または認証)を用いることです。国内化とは、合法的な中国国内の経路を立ち上げることを意味し——いずれにせよデータをオフショアへ送り出す経路でも、いかなる形の不正な手段でもありません。
そして配信(Deliver):自動化の前にある公開の中国向けの面——受付フォーム、顧客ポータル、本土のユーザーが到達するステータスページ——はインターネット情報サービスなので、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxは、すでに運用中のものの前段に置く21YunBox Optimizerで、それを中国国内から配信し、中国の利用者に向けて合法かつ法令適合で提供します。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません——法が留めよと言うものを中国国内に保ち、残りを本土の内側から法令に沿って配信し、個人情報を人知れず国境を越えて動かすことは決してしません。21YunBoxは、すでに運用しているMakeの自動化へのコンプライアンスのオーバーレイでありパートナーであって、その競合ではありません。
これは、Makeが中国で「遮断されている」「違法だ」という判定ではありません。国内保存と同意の見取り図であり、どの義務が貴社のケースに効くかは、貴社の法人、中国法上の役割、取扱データ量、シナリオが実際に運ぶものによって変わります——シナリオが動くたびに中国チームのデータが国境を越え始める前に、専門家と具体を確定させる価値があります。
関連する読み物:
よくあるご質問
Makeは中国ユーザーのデータを中国に保存しますか?
いいえ。Make自身のドキュメントによれば、貴社の組織は四つのデータゾーン——US1・US2・EU1・EU2——のいずれかにあり、それらは米国とEUに対応し、どれも中国本土にはありません。したがってシナリオが処理するレコードと、Makeが貴社のシステムに手を伸ばすために保持する接続のシークレットは、本土ではなくオフショアのAWSインフラに置かれます。
中国でMakeを使うのは違法ですか?
本質的には違いません。問題は、中国由来の個人情報を読み、米国またはEUのゾーンで処理するシナリオが越境移転であることであり、PIPLは、通知を行い、個別の同意を取得し、その移転メカニズムのいずれか一つを満たせばこれを認めます。データの国内保存義務にも直面するかは、貴社の役割——たとえば重要情報インフラ運営者か否か——と、扱う個人情報の量によります。一律の禁止ではなく、専門家と評価すべきリスクとして扱ってください。
21YunBoxは当社のMakeの自動化を中国で法令適合にできますか?
はい。当社の中国チームが、シナリオが運ぶものと各接続が貴社のどのシステムに届くかを整理し、取扱データ量と役割について越境とデータの国内保存のリスクを評価し、規制対象のデータと接続のシークレットを中国国内に保つお手伝いをし、中国向けのあらゆる面に法令適合のICP備案済み中国国内配信を立ち上げます——すでに運用しているMakeの自動化の前段で。個別のケースを一緒に整理しますので、お問い合わせください。


