Funktioniert Make (vormals Integromat) in China? Data Residency, ICP & Grenztransfer-Regeln
Make (vormals Integromat) ist ein SaaS-iPaaS — seine Szenarien bewegen Ihre Daten über US- und EU-Zonen auf AWS, ohne Festlandchina-Zone und ohne selbst gehostete Edition, während es Ihre Connection-Secrets, API-Keys und OAuth-Tokens offshore speichert. Ein Szenario, das China-Ursprungs-Daten ins Ausland zieht, ist ein PIPL-Grenztransfer, keine Geschwindigkeitsfrage. Ein Compliance-zuerst-Blick.
Funktioniert Make in China?
Ob Make in China funktioniert, ist eine Data-Residency- und Grenztransfer-Frage, keine Geschwindigkeitsfrage. Makes Builder öffnet vielleicht problemlos aus Shanghai, aber das ist nebensächlich — die Exponierung ist, was die Plattform hält und was ihre Szenarien tun.
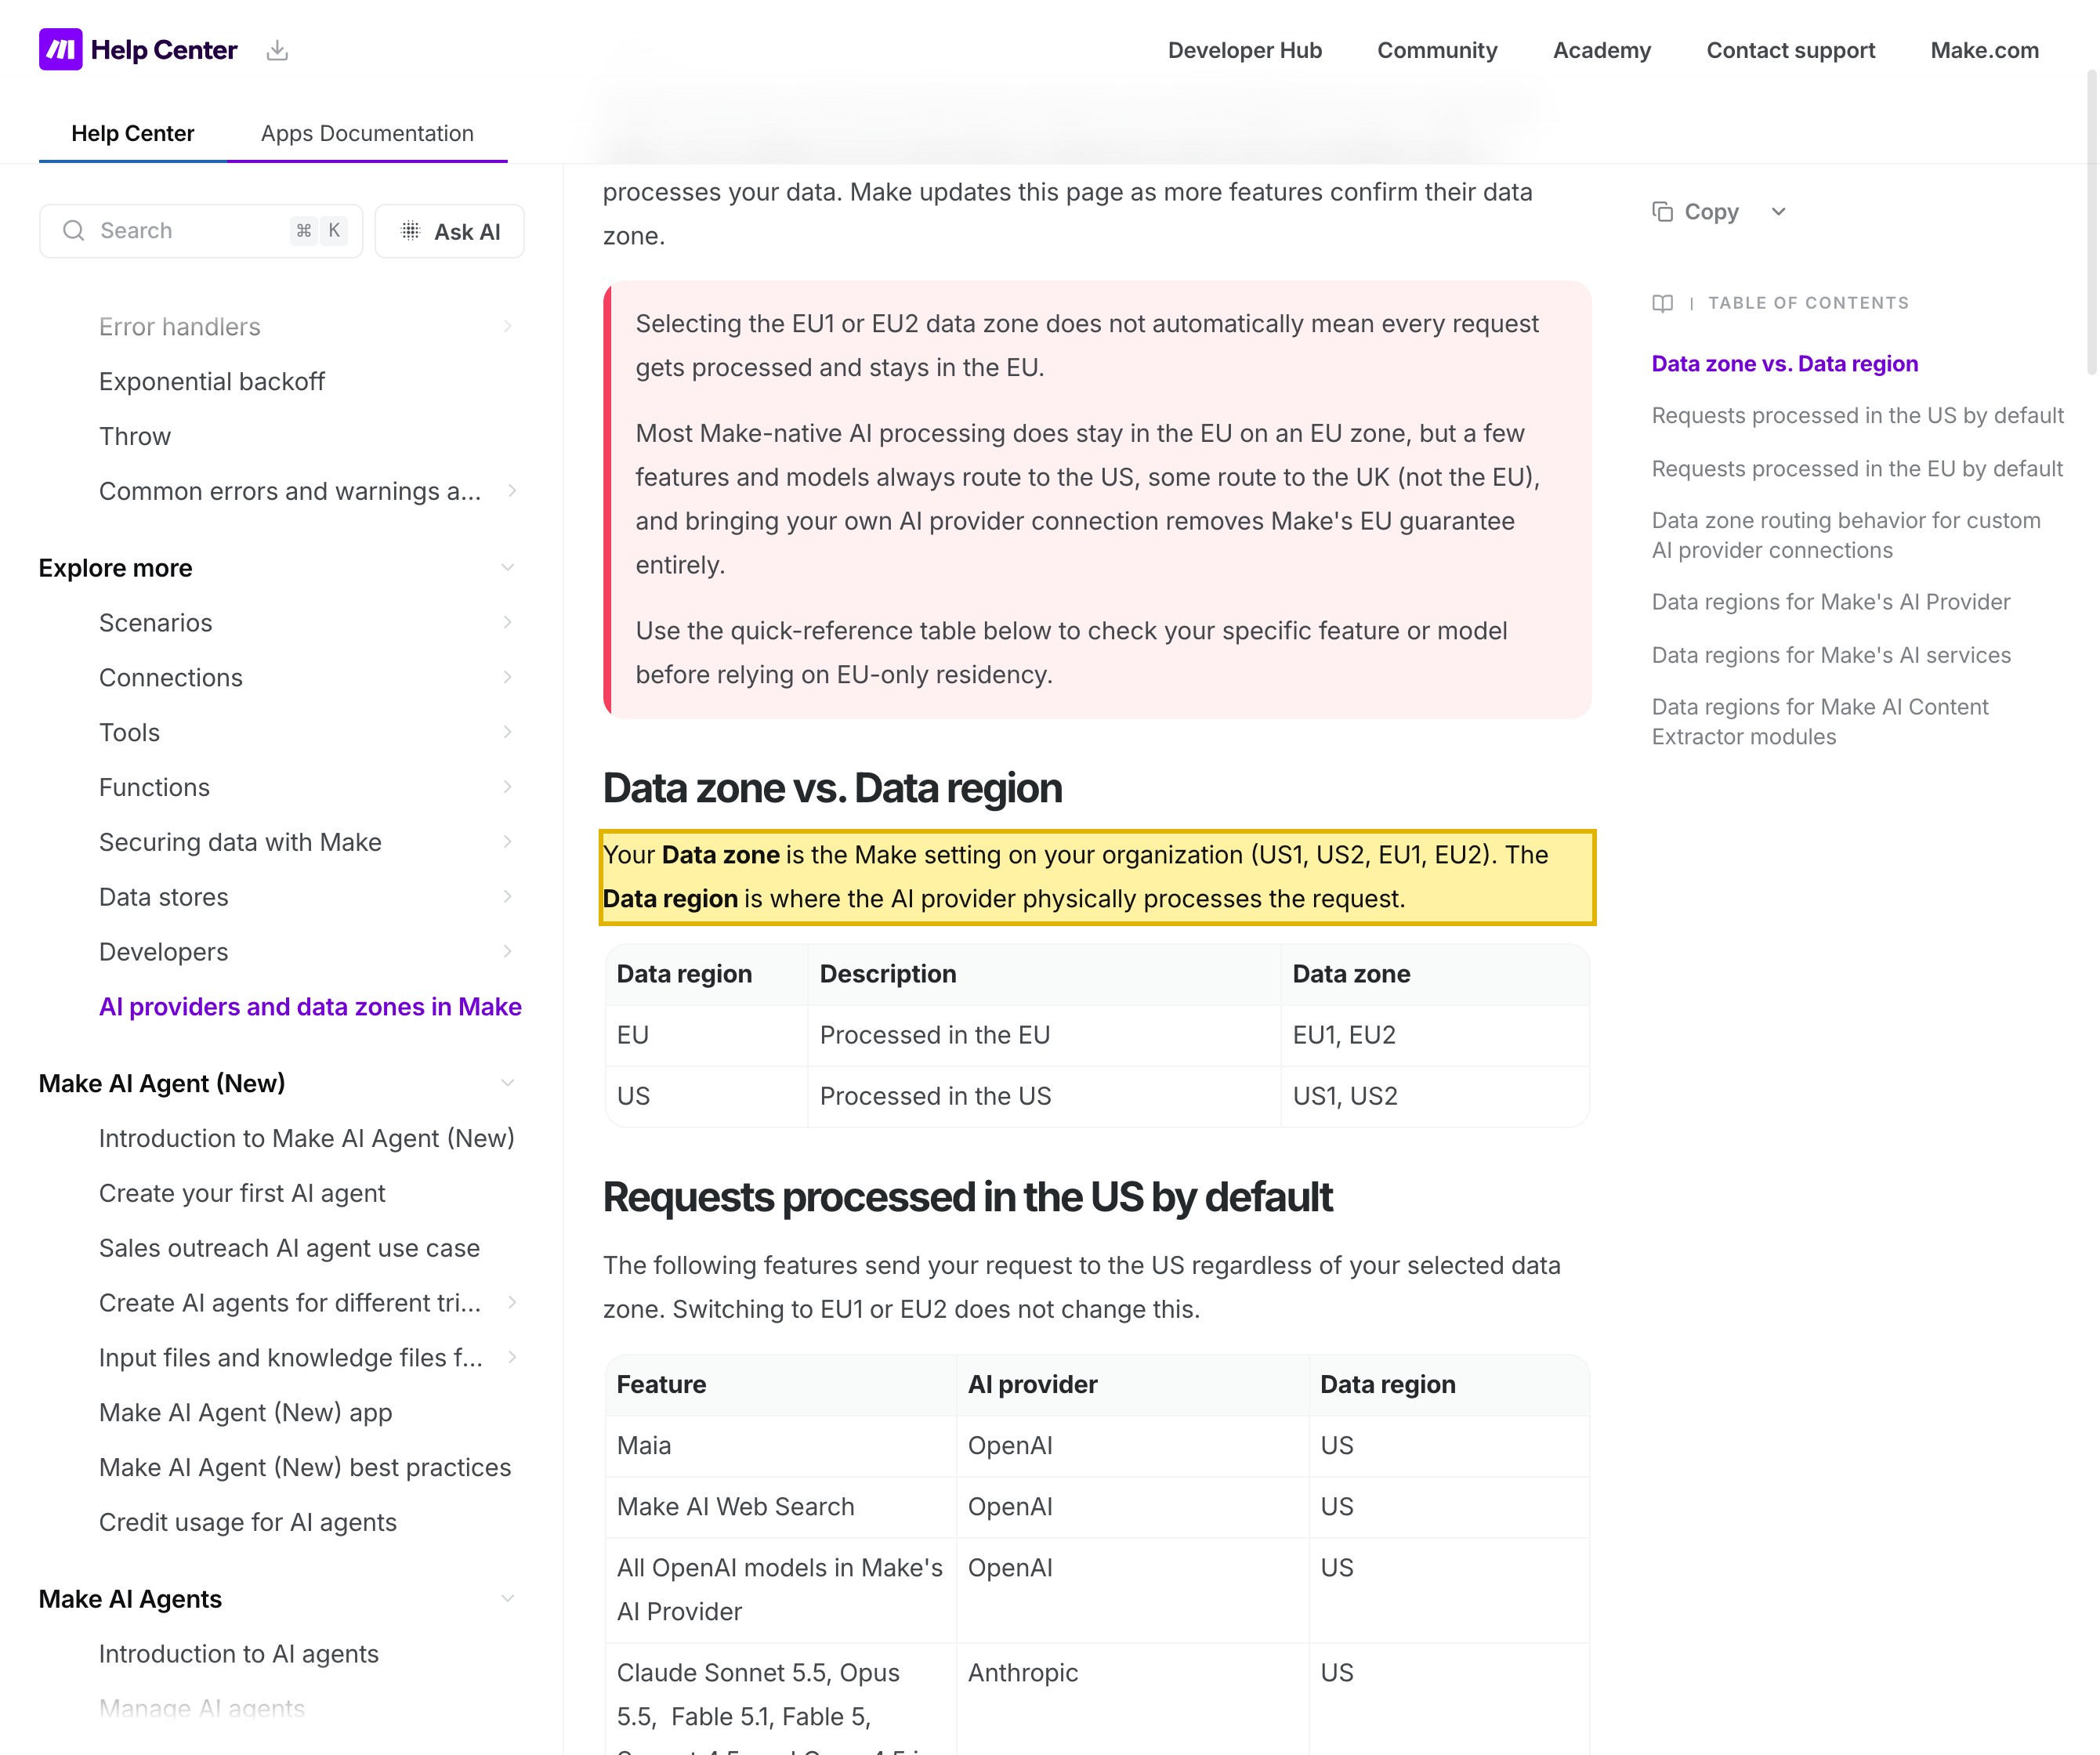
Nach Makes eigener Dokumentation sitzt Ihre Organisation in einer von vier Datenzonen — US1, US2, EU1 oder EU2 — auf AWS, und keine ist in Festlandchina. Make speichert zudem die Connection-Secrets (API-Keys und OAuth-Tokens), die in Ihre eigenen Systeme greifen, und die ganze Aufgabe eines laufenden Szenarios ist, die Daten Ihrer China-Systeme ins Ausland zu ziehen und sie dort zu verarbeiten. Diese Operation ist ein grenzüberschreitender Transfer personenbezogener Information nach PIPL, mit Ihren Credentials offshore konzentriert.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihrer Rolle und Ihren Datenmengen ab. Unser China-Team kann Ihre Make-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Szenarien bewegen Ihre Daten zwischen Systemen über Makes US- und EU-Zonen
- ! Hält Ihre Connection-Secrets — API-Keys, OAuth-Tokens — auf offshore gelegenem AWS
- ! China-Ursprungs-Daten ins Ausland zu ziehen, um sie zu verarbeiten, ist ein PIPL-Grenztransfer
- ✕ Keine Festlandchina-Zone oder selbst gehostete Edition — nur US1/US2/EU1/EU2
- ✓ Rechtmäßiger Pfad: regulierte Daten + Secrets im Inland halten, ICP-eingereicht ausliefern
Was die offizielle Make-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Makes eigenen Worten: „Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2).“ Makes eigene Datenzonen-Seite nennt nur die USA, EU, das UK, Schweden und Irland als Orte — keine Zone ist in Festlandchina, und Make ist nur-SaaS ohne selbst gehostete Edition, die Daten Ihres Kontos werden also offshore gehostet. | Make Help Center — AI providers and data zones in Make, abgerufen 2026-10-13 |
| Nach Makes eigener Sicherheitsdokumentation „resides within Amazon AWS EC2 private instances (Amazon VPC)“ seine Infrastruktur, und „all passwords are stored in an encrypted format“. Weil jedes Szenario durch gespeicherte Connections läuft, sind die API-Keys und OAuth-Tokens, die in Ihre eigenen Systeme greifen, auf Makes offshore gelegener AWS-Infrastruktur konzentriert. | Make — Security (Data Center; Customer Data Security), abgerufen 2026-10-13 |
| Weil ein Szenario China-Ursprungs-Datensätze liest und sie in einer US- oder EU-Zone verarbeitet, bewegt der Lauf selbst personenbezogene Information ins Ausland. PIPL regelt diesen grenzüberschreitenden Transfer: der Handler (Sie, der Make-Kunde — nicht Make) muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). | PIPL Articles 38–40 — 21YunBox China compliance reference, abgerufen 2026-10-13 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes, dass in China gesammelte personenbezogene Information im Festland gespeichert wird — was Makes reine US-/EU-Zonen nicht erfüllen können. Jede China-gerichtete Oberfläche, die Sie darauf bauen, trägt zudem eine ICP-Beian-(备案-)Pflicht. | Cybersecurity Law Article 39 (formerly Article 37) — 21YunBox China compliance reference, abgerufen 2026-10-13 |
Quellen vom 21YunBox Compliance-Team am 13. Oktober 2026 geprüft.
Für ein Festlandchina-Team ist das Erste, was man zu Make (der Automatisierungs-Plattform, vormals Integromat genannt) klären muss, dass die Frage nicht ist, ob der Szenario-Builder aus Shanghai schnell rendert oder ob ein Operator das Dashboard öffnen kann. Make ist ein iPaaS — sein Daseinsgrund ist, Szenarien zu betreiben, die Daten zwischen Ihren Systemen bewegen: ein Trigger liest Datensätze aus einer verbundenen App, Module transformieren sie, und spätere Schritte schreiben sie in eine andere. Das macht es zu einem der schärfsten Data-Residency-Fälle überhaupt, weil die Handlung, die das Produkt ausführt, das ist, was das Recht reguliert. Wenn ein Szenario einen Kundendatensatz, eine Formular-Einreichung oder einen CRM-Eintrag liest, der in China seinen Ursprung hat, und ihn in einer Make-Zone verarbeitet, die in den USA oder der EU sitzt, ist der Lauf selbst eine Bewegung von Daten über die Grenze. Und um diese Arbeit zu tun, hält Make die Schlüssel zu Ihren eigenen Systemen — die Connection-Secrets, API-Keys und OAuth-Tokens, die es speichert, damit ein Modul hineingreifen und Ihre Daten ziehen kann. Wo diese Szenarien laufen und wo diese Secrets leben, ist per Definition eine Grenztransfer- und Residency-Frage — entschieden davon, welche Systeme die regulierten Daten halten, nicht von einem Seitenlade-Test.
Make in China auf einen Blick
| Was darüber entscheidet | In Makes eigenen Worten — und Chinas Recht |
|---|---|
| Was es tut — bewegt Ihre Daten über Systeme | Make betreibt Szenarien: ein Szenario liest Datensätze aus einer verbundenen App, transformiert sie und schreibt sie in eine andere — auf einen Trigger oder einen Zeitplan. Sein Zweck ist, Daten zwischen Systemen zu tragen, die Operation, die es ausführt, ist also genau die Operation, die Chinas Grenztransfer-Regeln regeln. Die Datensätze im Flug sind nicht abstrakt: Kunden- und Nutzerdatensätze, Formular-Einreichungen, Bestell- und Support-Daten — personenbezogene Information per Default. |
| Was es hält — Ihre Connection-Secrets, offshore (die besondere Hälfte) | Um in Ihre Systeme zu greifen, speichert Make die Credentials für jeden Dienst, den Sie verbinden — API-Keys und OAuth-Tokens. Nach Makes eigener Sicherheitsdokumentation „resides within Amazon AWS EC2 private instances (Amazon VPC)“ seine Infrastruktur, und die Passwörter, die Sie bereitstellen, „are stored in an encrypted format“. Verschlüsselt oder nicht, diese Schlüssel zu Ihren eigenen Systemen sind auf Makes offshore gelegener AWS-Infrastruktur konzentriert. |
| Wo es gehostet wird — US-/EU-Zonen, kein China | In Makes eigenen Worten „Your Data zone is the Make setting on your organization (US1, US2, EU1, EU2).“ Diese Zonen bilden auf die USA und die EU ab; Makes Datenzonen-Seite nennt nur die USA, EU, das UK, Schweden und Irland als Orte. Keine Zone ist in Festlandchina, und es gibt keine selbst gehostete Edition, die Sie auf inländischer Infrastruktur betreiben könnten. |
| Der Szenario-Lauf ist der Transfer | Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Die Frage ist nicht „kann mein Team Make aus Shanghai öffnen“. Es ist, dass ein Szenario, das China-Ursprungs-Daten liest und in einer US- oder EU-Zone verarbeitet, ein grenzüberschreitender Transfer (数据出境) ist. Die Plattform erreicht China nicht bloß — ihr normaler Betrieb zieht die Daten Ihrer China-Systeme ins Ausland, um sie zu verarbeiten, jedes Mal, wenn ein Lauf feuert. |
| Residency & Grenztransfer | Die personenbezogene Information eines China-Teams offshore zu bewegen löst PIPL Artikel 38–40 aus — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung). Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass in China gesammelte personenbezogene Information im Festland gespeichert wird — was eine reine US-/EU-Plattform nicht erfüllen kann. |
| Erreichbarkeit ist nicht die Achse | Ob die Make-UI aus dem Festland antwortet, ist operativ, nicht die Compliance-Frage. Was darüber entscheidet, ist, wo die regulierten Daten und die Connection-Secrets leben. Weil Make nur-SaaS ohne inländische Zone ist, ist der rechtmäßige Hebel, die regulierten Systeme, ihre Daten und ihre Secrets im Inland zu halten, zu minimieren, was die Grenze überschreitet, und jede China-gerichtete Oberfläche rechtskonform auszuliefern — den 21YunBox Optimizer — vor dem, was Sie bereits betreiben. |
Was es tatsächlich hält — die Schlüssel zu Ihren eigenen Systemen
Make ist keine Broschüren-Seite; es ist die Maschine, die in Ihre Systeme greift und Daten von einem zum anderen trägt. Jedes Szenario hängt von Connections ab — der gespeicherten Autorisierung zu einem Drittanbieter-Dienst — und damit diese Connections funktionieren, behält Make die Credentials, die Sie ihm übergeben: API-Keys, OAuth-Tokens, Konto-Logins. Nach Makes eigener Sicherheitsdokumentation „resides within Amazon AWS EC2 private instances (Amazon VPC)“ seine Infrastruktur, und „all passwords are stored in an encrypted format“. Verschlüsselung schützt diese Secrets at rest; sie ändert nicht, wo sie ruhen, oder wessen Systeme sie aufschließen. Für ein China-Team bedeutet das, dass die Schlüssel zu Ihren Festland-Datenbanken, -CRMs und -Apps auf Infrastruktur konzentriert sind, die in den USA oder der EU sitzt.
Diese Konzentration ist die besondere zweite Hälfte der Frage, und sie ist der Grund, warum Make ein saubererer Residency-Fall ist als ein Tool, das bloß Daten speichert. Die Datensätze, die ein Szenario bewegt, sind die gewöhnlichen, regulierten Inhalte eines Geschäfts — Kunden- und Nutzerdatensätze, Formular- und Bestelldaten, Support-Exporte — und wo immer sie eine Person benennen oder beschreiben, sind sie personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten. In dem Moment, in dem ein Szenario China-Ursprungs-Datensätze liest und sie in einer US- oder EU-Zone verarbeitet, haben Daten das Land verlassen. Welche Systeme die regulierten Daten halten und wohin Makes Connections greifen, um sie zu ziehen, entscheidet, ob das geschieht.
Die Türen: Residency, Grenztransfer, sensible PI und ICP
Richten Sie ein Make-Szenario auf eine Offshore-Zone — was die einzige Art ist, die Make anbietet — und die erste Tür öffnet sich. Die personenbezogenen Daten in den Datensätzen, die Sie verarbeiten, kommen im Ausland zur Ruhe und werden dort gehandhabt, was den Lauf zu einem grenzüberschreitenden Transfer (数据出境) macht. Die Pflicht landet auf Ihnen, dem Handler, nicht auf Make: PIPL Artikel 13 und 23 verlangen Mitteilung und eine Grundlage, die Daten zu sammeln, und Artikel 38–40 verlangen einen Transfermechanismus, um sie offshore zu senden — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung — mit einer gesonderten Einwilligung für den Übersee-Transfer.
Für manche Handler ist Speicherung überhaupt keine Frage des Mechanismus — sie muss im Inland bleiben. Wenn Ihre Organisation kritische Informationsinfrastruktur betreibt oder personenbezogene Information in großem Umfang handhabt, verlangt Artikel 39 (vormals Artikel 37 — die Cybersicherheitsgesetz-Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, seine Substanz unverändert) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Information im Festland gespeichert wird, mit einer Sicherheitsbewertung vor jedem Export. Eine Plattform, deren einzige Zonen in den USA und der EU sind, ohne verfügbare Festlandchina-Region, kann diese Pflicht strukturell nicht erfüllen.
Eine leisere, schärfere Tür ist die Sensibilität der Daten. Wo die Datensätze, die ein Szenario trägt, echte Behörden-IDs, Finanzdatensätze oder Gesundheitsdaten halten, kann dieser Inhalt sensible personenbezogene Information nach PIPL Artikel 28–29 sein, die einen spezifischen Zweck, verschärfte Notwendigkeit und gesonderte Einwilligung verlangen. Und eine dritte Tür folgt aus dem Publizieren: in dem Moment, in dem Sie eine öffentliche, China-gerichtete Oberfläche vor der Automatisierung aussetzen — ein Intake-Formular, ein Kundenportal, eine Statusseite, die Ihre Festland-Nutzer erreichen — ist diese Oberfläche ein Internet-Informationsdienst und trägt eine ICP-Beian-(备案-)Pflicht, an eine Festland-Hosting-Ressource gebunden.
Warum eine Erreichbarkeitsprüfung das verfehlt
Eine Sonde aus China kann das Make-Dashboard laden sehen oder ein Szenario feuern sehen und folgern „es funktioniert“. Diese Antwort ist nebensächlich. Die Compliance-Exponierung ist nicht auf dem Bildschirm — sie ist an zwei Orten, die ein Seitenlade-Test nicht sehen kann. Erstens die Daten, die die Szenarien bewegen, und wo sie zur Ruhe kommen: die Kundendatensätze, Formular-Einreichungen und Exporte, verarbeitet in einer Zone, die in den USA oder der EU ist, nie in Festlandchina. Zweitens die Secrets, die die Plattform hält: die API-Keys und OAuth-Tokens zu Ihren eigenen Festland-Systemen, auf offshore gelegenem AWS gespeichert. Eine Erreichbarkeitsprüfung misst nichts davon. Sie kann nicht sehen, in welcher Zone ein Szenario läuft, ob gesonderte Einwilligung eingeholt wurde, ob ein Transfermechanismus vorhanden ist oder dass ein China-gerichtetes Formular eine ICP-Beian braucht.
Es gibt eine zweite Falle, die für diese Art von Plattform spezifisch ist. Die Offshore-Plattform bloß erreichbar zu machen — sicherzustellen, dass der Editor aus dem Festland schnell öffnet — hält für sich allein die regulierten Daten nicht im Inland, weil ein Szenario, das China-Ursprungs-Datensätze liest und sie in einer US- oder EU-Zone verarbeitet, die Daten immer noch über die Grenze getragen hat, und die Schlüssel zu Ihren Systemen weiterhin offshore sitzen. Ein offshore laufendes iPaaS erreicht China nicht bloß; seine ganze Funktion ist, die Daten Ihrer China-Systeme über die Grenze zu ziehen und im Ausland zu verarbeiten, der normale Betrieb der Plattform ist also selbst der grenzüberschreitende Transfer und eine Konzentration Ihrer Secrets offshore. Was über Residency entscheidet, ist, wo die regulierten Daten und diese Secrets leben — nicht, ob ein Bildschirm zeichnet. Das ist die konkurrenzsichere zweite Hälfte der Frage, und sie ist der Grund, warum die regulierten Daten und die Secrets im Inland zu halten, nicht bloß eine Offshore-Plattform erreichbar zu machen, die Antwort ist.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Automatisierungen für ein Festlandchina-Team zu betreiben, und weil 21YunBox eine Compliance-Overlay und ein Partner zum Stack ist, den Sie bereits nutzen, sitzt es vor dem, was Sie betreiben — kein Neuaufbau, keine Migration.
Erstens kartieren: unser China-Compliance-Team inventarisiert, was Ihre Szenarien tragen — welche verbundenen Apps jedes Szenario verknüpft, ob personenbezogene Information im Flug ist und ob irgendetwas davon sensible PI ist — und welche Ihrer eigenen Systeme jede Verbindung erreicht, wo Make es hostet (welche Zone), wo seine Connection-Secrets gespeichert sind und die Einwilligungs- und Transfer-Grundlage, auf die sich jeder Fluss stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: weil Make nur-SaaS ohne inländische Zone und ohne selbst gehostete Edition ist, ist der Hebel, die regulierten Systeme — die Festland-Datenbanken, -CRMs und -Apps, die China-Ursprungs-Personendaten halten — und ihre Credentials im Inland zu halten, die regulierte Verarbeitung auf inländischer Infrastruktur zu betreiben, die Artikel-13/23-Mitteilung und gesonderte Einwilligung einzuholen, etwaige Behörden-IDs oder Finanzdaten als sensible personenbezogene Information zu behandeln und einen rechtmäßigen Grenztransfer-Mechanismus (eine CAC-Sicherheitsbewertung, den Standardvertrag oder eine Zertifizierung) nur dort zu nutzen, wo ein Transfer wirklich nötig und minimiert ist. Lokalisieren heißt, einen rechtmäßigen, inländischen Pfad aufzustellen — nie eine Route, die die Daten trotzdem offshore verschifft, und nie irgendeine Form der Umgehung.
Dann ausliefern: jede öffentliche, China-gerichtete Oberfläche vor der Automatisierung — ein Intake-Formular, ein Kundenportal oder eine Statusseite, die Ihre Festland-Nutzer erreichen — ist ein Internet-Informationsdienst, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — den 21YunBox Optimizer — vor dem, was Sie bereits betreiben, sodass sie Ihren Nutzern in China legal und rechtskonform dient. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art — wir halten im Inland, was das Recht sagt, dass es bleiben muss, liefern den Rest rechtskonform aus dem Festland heraus und bewegen personenbezogene Information niemals verdeckt über die Grenze. 21YunBox ist eine Compliance-Overlay und ein Partner zu den Make-Automatisierungen, die Sie bereits betreiben, kein Wettbewerber zu ihnen.
Nichts davon ist ein Urteil, dass Make in China „gesperrt“ oder „illegal“ ist. Es ist eine Residency-und-Einwilligungs-Karte, und welche Pflichten Ihren Fall treffen, hängt von Ihrer Rechtsperson, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und davon ab, was Ihre Szenarien tatsächlich tragen — wert, die Besonderheiten mit Rechtsbeistand zu klären, bevor die Daten Ihres China-Teams jedes Mal über die Grenze zu wandern beginnen, wenn ein Szenario läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Make die Daten chinesischer Nutzer in China?
Nein. Nach Makes eigener Dokumentation sitzt Ihre Organisation in einer von vier Datenzonen — US1, US2, EU1 oder EU2 — die auf die USA und die EU abbilden, und keine ist in Festlandchina. Die Datensätze, die Ihre Szenarien verarbeiten, und die Connection-Secrets, die Make hält, um Ihre Systeme zu erreichen, ruhen also auf offshore gelegener AWS-Infrastruktur, nicht im Festland.
Ist es gesetzeswidrig, Make in China zu nutzen?
Nicht per se. Das Problem ist, dass ein Szenario, das China-Ursprungs-personenbezogene-Information liest und in einer US- oder EU-Zone verarbeitet, ein grenzüberschreitender Transfer ist, den PIPL erlaubt, wenn Sie Mitteilung geben, gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen. Ob Sie zudem einer Datenlokalisierungspflicht gegenüberstehen, hängt von Ihrer Rolle — etwa ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — und vom Volumen der personenbezogenen Information ab, die Sie handhaben. Behandeln Sie es als ein mit Rechtsbeistand einzuschätzendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unsere Make-Automatisierungen in China rechtskonform zu machen?
Ja. Unser China-Team kann kartieren, was Ihre Szenarien tragen und welche Ihrer Systeme jede Verbindung erreicht, die Grenztransfer- und Data-Residency-Exponierung für Ihre Datenmengen und Rolle einschätzen, Ihnen helfen, die regulierten Daten und die Connection-Secrets im Inland zu halten, und rechtskonforme, ICP-eingereichte inländische Auslieferung für jede China-gerichtete Oberfläche aufstellen — vor den Make-Automatisierungen, die Sie bereits betreiben. Melden Sie sich, um Ihren konkreten Fall durchzuarbeiten.


