CircleCI fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Le cloud de CircleCI s'exécute à l'étranger sur AWS et GCP sans région en Chine continentale, de sorte que le code source qu'il extrait, vos secrets et contextes de pipeline, et les journaux de build viennent reposer hors du continent — une exposition transfrontalière et de résidence des données au titre de la PIPL. Les runners auto-hébergés déplacent l'exécution des tâches sur le territoire, non le plan de contrôle ; CircleCI Server le peut. Un regard, d'abord sous l'angle de la conformité, sur la résidence des données CircleCI et le transfert transfrontalier PIPL.
CircleCI fonctionne-t-il en Chine ?
Oui — un développeur en Chine peut atteindre CircleCI et pousser des pipelines, mais c'est la moitié facile. CircleCI est avant tout un service cloud sans région en Chine continentale, de sorte que le code source qu'il extrait, les secrets et contextes de pipeline qu'il stocke, et les journaux et artefacts de build qu'il produit viennent tous reposer à l'étranger — un écart de résidence des données, et un transfert transfrontalier PIPL partout où des informations personnelles de Chine circulent.
Le code source est un actif de secret commercial qui porte couramment des identifiants, clés et informations personnelles intégrés dans les configs, fixtures et données de test ; les contextes de pipeline et les variables d'environnement sont des secrets ; les journaux et artefacts de build capturent les deux. Collectées auprès d'une équipe en Chine et détenues sur le cloud à l'étranger de CircleCI, toute information personnelle qu'ils contiennent est un transfert transfrontalier au titre de la PIPL (information, consentement distinct, un mécanisme de transfert, articles 38 à 40), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume elle doit être stockée sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Les runners auto-hébergés exécutent les tâches sur vos propres machines mais "poll CircleCI for jobs", de sorte qu'ils déplacent l'exécution sur le territoire, non le plan de contrôle ni les secrets stockés — un levier partiel. CircleCI Server, le plan de contrôle entièrement auto-hébergé, est le plus fort.
Il s'agit d'une image des risques, pas d'un verdict — ce qui s'applique dépend de votre entité, de vos volumes de données et de la personne dont les informations personnelles résident dans vos pipelines. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! Le cloud de CircleCI détient votre code source, vos secrets de pipeline, vos journaux de build et vos artefacts
- ✕ Aucune région en Chine continentale sur le cloud de CircleCI — le code et les secrets viennent reposer à l'étranger
- ! Des données personnelles de Chine dans les dépôts, journaux ou contextes qui franchissent la frontière = un transfert PIPL
- ! Les runners auto-hébergés exécutent les tâches sur vos machines mais interrogent toujours le cloud à l'étranger de CircleCI
- ! CircleCI Server (sur site) garde le plan de contrôle dans votre cluster — le levier plus complet
- ✓ Voie légale : exécuter CircleCI Server sur le territoire, avec une diffusion déclarée (ICP) devant
Ce que la documentation officielle de CircleCI dit de la Chine
| Fait | Source primaire |
|---|---|
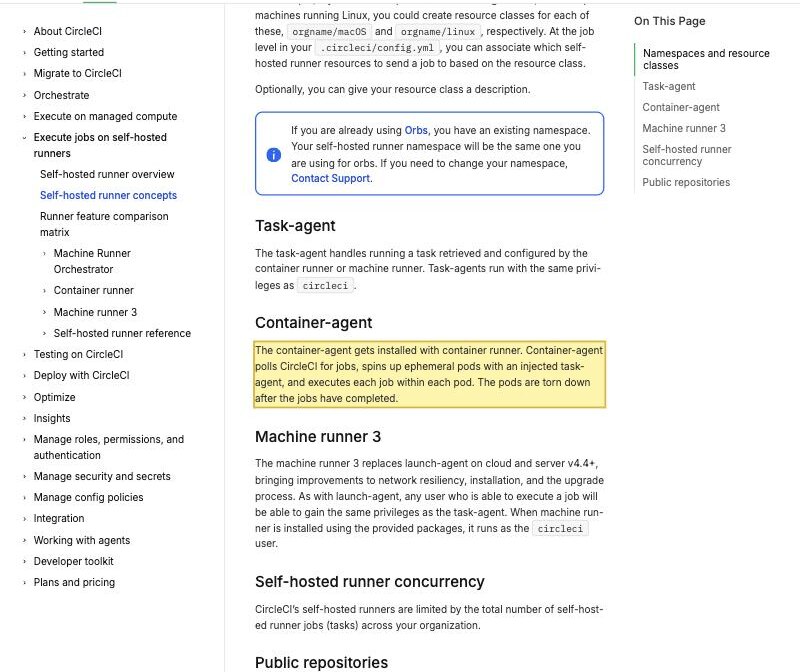
| Les runners auto-hébergés de CircleCI déplacent l'exécution des tâches sur le territoire — mais pas le plan de contrôle. La propre documentation runner de CircleCI indique que le "Container-agent polls CircleCI for jobs, spins up ephemeral pods with an injected task-agent, and executes each job within each pod." Un runner auto-hébergé exécute donc les tâches sur vos propres machines, tout en rejoignant le cloud de CircleCI pour obtenir du travail. Votre configuration de pipeline, vos contextes chiffrés et vos secrets stockés restent sur le plan de contrôle à l'étranger de CircleCI — ce qui fait des runners auto-hébergés une mesure de résidence partielle, non une résidence complète sur le territoire. | CircleCI — Self-hosted runner concepts (circleci.com), consulté le 2026-10-10 |
| CircleCI Server est le levier entièrement auto-hébergé — il exécute le plan de contrôle dans votre propre cluster. La documentation de CircleCI décrit CircleCI Server (version actuelle 4.10) comme "an on-premises CI/CD platform for enterprise customers" qui "operates within your Kubernetes cluster" et convient aux organisations qui doivent "operate within their firewall, in a private cloud, or in a data center." Il "can be installed using cloud resources (GCP or AWS), locally, and in an air-gapped environment." Déployé sur une infrastructure du continent, il garde le code source, les secrets, les contextes et l'état de build sur le territoire — ce que l'offre cloud, sans région en Chine continentale, ne peut. | CircleCI — CircleCI Server 4.10 overview (circleci.com), consulté le 2026-10-10 |
| Des informations personnelles de Chine dans vos pipelines, qui franchissent vers un cloud CI/CD à l'étranger, sont un transfert transfrontalier au titre de la PIPL. Là où les commits, journaux CI, contextes, fixtures ou artefacts portent des noms, e-mails ou vraies données clients — courant dans les données de test et la configuration — les envoyer au cloud à l'étranger de CircleCI est un transfert transfrontalier d'informations personnelles régi par les articles 38 à 40 de la PIPL : information, consentement distinct, et un mécanisme de transfert légal (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Les mesures d'évaluation de sécurité fixent quand cette évaluation est obligatoire. | PIPL articles 38 à 40 ; Mesures de la CAC sur le contrat type et l'évaluation de sécurité pour les transferts de données sortants, consulté le 2026-10-10 |
| Une obligation de localisation des données peut exiger que le code et les secrets restent sur le continent — ce qu'un cloud à l'étranger ne peut satisfaire. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Un cloud CI/CD sans région en Chine continentale ne peut satisfaire une obligation de stockage sur le territoire ; un déploiement auto-hébergé sur une infrastructure du continent le peut. Toute surface publique tournée vers la Chine que vous exploitez a aussi besoin d'une déclaration ICP. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État), consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un public en Chine continentale, la question décisive à propos de CircleCI n’est pas de savoir si un développeur peut l’atteindre ou si un git push déclenche un pipeline — les deux sont de routine. C’est de savoir où les actifs que CircleCI manipule ont le droit de venir reposer. Une plateforme CI/CD détient une partie de votre matériel le plus sensible : le code source qu’elle extrait pour builder (un secret commercial en soi, et couramment les identifiants, clés et informations personnelles qui résident dans les configs, fixtures et données de test), les secrets et contextes de pipeline qu’elle stocke, et les journaux et artefacts de build qu’elle produit. CircleCI est avant tout un service cloud, et son cloud s’exécute à l’étranger — sur AWS et GCP, sans région en Chine continentale à sélectionner. Ainsi, pour une équipe en Chine, ce code, ces secrets et ces journaux viennent reposer hors du pays. CircleCI propose bien des options auto-hébergées — mais elles ne se valent pas toutes, comme le montre la preuve ci-dessous.
CircleCI en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de CircleCI — et au regard du droit chinois |
|---|---|
| Où reposent physiquement le code, les secrets et l'état (la réalité des régions) | CircleCI est avant tout un service cloud, hébergé à l'étranger sur AWS et GCP, sans région en Chine continentale à sélectionner. Les extractions de code, les secrets et contextes de pipeline, les journaux et artefacts de build viennent reposer hors du continent. La résidence sur le territoire n'est possible que par l'auto-hébergement — et seul CircleCI Server garde le plan de contrôle sur le territoire. |
| Ce que CircleCI détient, et pourquoi ce sont des informations personnelles | Votre code source (un secret commercial, souvent avec des identifiants, clés et informations personnelles intégrés dans les configs, fixtures et données de test), les secrets et contextes de pipeline, les journaux de build, les artefacts et tout état d'infrastructure-as-code. Partout où les commits, journaux ou fixtures portent des noms, e-mails ou vraies données clients, ce sont des informations personnelles au titre de la PIPL — de sorte que l'endroit où elles reposent est une question juridique, non de performance. |
| Les enregistrements de vos utilisateurs en Chine quand la plateforme est à l'étranger | Envoyez des informations personnelles chinoises contenues dans des dépôts, journaux CI, contextes ou artefacts au cloud de CircleCI et vous effectuez un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type, ou une certification. |
| L'obligation de stockage sur le territoire (OIIC / responsable à grand volume) | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit garder les informations personnelles chinoises sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Un cloud CI/CD à l'étranger ne le peut structurellement pas. |
| L'accessibilité n'est pas l'axe (et la surface tournée vers la Chine) | Savoir si CircleCI est accessible depuis la Chine est une affaire de diffusion, non le test juridique ; la résidence du code, des secrets et de l'état l'est. Les leviers légaux sont d'exécuter CircleCI Server sur le territoire (les runners auto-hébergés seuls ne déplacent que l'exécution des tâches) et de placer toute surface tournée vers la Chine devant lui sur une diffusion déclarée (ICP). |
Où les données reposent réellement
CircleCI est, avant tout, un service cloud. Lorsque votre équipe connecte un dépôt et exécute un pipeline, le cloud de CircleCI extrait votre code source dans son environnement de build, lit et injecte les secrets et contextes que vous avez stockés chez lui, et collecte les journaux et artefacts que chaque tâche produit. Ce cloud s’exécute à l’étranger — sur AWS et GCP — et il n’offre aucune région en Chine continentale à sélectionner. Il n’existe aucun contrôle de résidence des données qui épingle les pipelines d’une équipe en Chine au continent, de sorte que sur le cloud par défaut, le code, les secrets et l’état de build viennent tous reposer hors du pays.
CircleCI propose bien une exécution auto-hébergée, mais les deux formes ne se valent pas — et la différence est toute l’histoire de conformité. Les runners auto-hébergés permettent aux tâches de s’exécuter sur des machines que vous possédez : la documentation de CircleCI explique que le container-agent “polls CircleCI for jobs,” fait apparaître des pods éphémères et exécute chaque tâche dans l’un d’eux. Cela déplace l’exécution des tâches sur le territoire — mais le runner rejoint toujours le cloud de CircleCI pour obtenir du travail, de sorte que votre configuration de pipeline, vos contextes chiffrés et vos secrets stockés restent sur le plan de contrôle à l’étranger. Des runners sur le territoire ne sont pas la même chose que le plan de contrôle et les secrets stockés sur le territoire.
Le levier plus complet est CircleCI Server, le produit entièrement auto-hébergé. CircleCI le décrit comme “an on-premises CI/CD platform for enterprise customers” qui “operates within your Kubernetes cluster” — et le plan de contrôle Nomad qui ordonnance les tâches “runs inside your Kubernetes cluster.” Exécutez ce cluster sur une infrastructure du continent et le plan de contrôle, les contextes et les secrets restent tous dans le pays. C’est la forme qui peut réellement satisfaire une obligation de résidence sur le territoire.
Ce qu’il détient, ce sont des informations personnelles
Une plateforme CI/CD n’est pas un cache ni un nœud de périphérie — elle manipule vos actifs joyaux de la couronne. Le code source que CircleCI extrait est un secret commercial à part entière, et en pratique il en porte davantage : identifiants, clés d’API et jetons intégrés dans la configuration, et informations personnelles résidant dans les fixtures, données de seed et jeux de données de test. Les secrets et contextes de pipeline que CircleCI stocke sont, par définition, des secrets. Les journaux et artefacts de build qu’il produit peuvent capturer les deux — valeurs d’environnement affichées, sortie de test construite à partir d’enregistrements réels, données packagées. Là où vous gérez l’infrastructure as code, l’état que CircleCI touche cartographie toute votre topologie et détient souvent des secrets en clair.
Deux corps de droit portent sur cela. D’abord, partout où les commits, journaux CI, contextes ou fixtures portent les informations personnelles de personnes en Chine — noms, e-mails, identifiants, vrais enregistrements clients dans les données de test — les envoyer au cloud à l’étranger de CircleCI est un transfert transfrontalier, et les articles 38 à 40 de la PIPL le régissent : information, consentement distinct, et un mécanisme de transfert légal — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Les mesures d’évaluation de sécurité fixent quand cette évaluation est obligatoire plutôt que facultative.
Ensuite, une obligation plus lourde peut s’y superposer. Un opérateur d’infrastructure d’information critique ou un responsable à grand volume doit stocker les informations personnelles chinoises à l’intérieur du continent — PIPL article 40 et la règle de localisation des données de la loi sur la cybersécurité article 39 (anciennement l’article 37). Un cloud CI/CD sans région en Chine continentale ne peut satisfaire une obligation de stockage sur le territoire, car les données ne sont, par définition, pas dans le pays. Et l’exposition du code source et du secret commercial court en parallèle de l’analyse PIPL — elle n’attend pas que des informations personnelles soient en jeu.
L’exploiter sur un cloud sans région Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
Le remède n’est pas de rendre un point de terminaison CircleCI à l’étranger accessible depuis la Chine. L’accessibilité n’a jamais été le problème ; la résidence du code, des secrets et de l’état l’est. Si vos obligations exigent que les informations personnelles chinoises — ou que votre gouvernance du code source et des secrets exige que le système de build lui-même — restent sur le continent, le levier légal est d’exécuter CircleCI sur le territoire : CircleCI Server sur une infrastructure du continent, où le plan de contrôle, les contextes et les secrets restent tous dans le pays. Les runners auto-hébergés seuls ne vous y amènent pas, car ils ne déplacent que l’exécution des tâches tandis que le plan de contrôle et les secrets stockés restent sur le cloud à l’étranger de CircleCI — une mesure partielle, honnêtement étiquetée.
Point crucial, ce n’est pas un projet de migration au sens habituel. Vous ne re-plateformez pas votre application ni ne reconstruisez vos pipelines ; vous placez un plan de contrôle CI/CD conforme, sur le territoire, là où le code et les secrets doivent résider, et vous mettez les surfaces tournées vers la Chine qui se trouvent devant lui — les tableaux de bord et portails développeurs que vos utilisateurs du continent atteignent — sur une diffusion déclarée (ICP) et sur le territoire, devant le stack que vous exploitez déjà. Localiser signifie un déploiement sur le territoire, non un renvoi vers un point de terminaison à l’étranger.
Cette page cartographie l’exposition ; ce n’est pas un jugement juridique. Vos obligations réelles dépendent de votre entité, de la façon dont vous classez les données de vos pipelines, de vos volumes de transfert et de votre qualité ou non d’opérateur d’infrastructure d’information critique — réglez donc ces détails avec un conseil chinois qualifié avant de vous reposer sur une quelconque voie.
La voie légale — cartographier, localiser, diffuser
21YunBox est une couche de conformité, pas une migration — et un partenaire de CircleCI et de votre équipe plateforme, non un concurrent.
- Cartographier. Nous lisons les obligations transfrontalières, de résidence des données, de localisation des données (OIIC) et d’ICP de la PIPL au regard de votre entité, de vos volumes de données et des informations personnelles qui circulent réellement dans vos dépôts, journaux CI et contextes — de sorte que vous sachiez quelles obligations mordent avant de déplacer quoi que ce soit.
- Localiser. Nous exécutons le plan de contrôle CI/CD sur le territoire afin que le code, les secrets et l’état de build restent sur le sol du continent — CircleCI Server (ou un autre déploiement auto-géré) sur une infrastructure du continent, ou une option agréée sur le territoire / souveraine — et gardons un stockage consenti et sur le territoire pour ce qui doit rester. Localiser signifie un déploiement sur le territoire, non un renvoi vers un point de terminaison à l’étranger ; les runners auto-hébergés seuls ne déplacent que l’exécution.
- Diffuser. Toute surface tournée vers la Chine devant la plateforme — les tableaux de bord, les portails développeurs et de reporting que touchent vos utilisateurs du continent — s’exécute sur une diffusion déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant le stack que vous exploitez déjà. Sans reconstruction, sans second code.
Le résultat est une configuration CI/CD qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
Pour aller plus loin
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- Comment obtenir une licence ICP pour un site web en Chine
Questions fréquentes
CircleCI a-t-il un centre de données ou une région en Chine continentale ?
Non. CircleCI est avant tout un service cloud, et son cloud s'exécute à l'étranger — sur AWS et GCP, sans région en Chine continentale à sélectionner — de sorte que le code source qu'il extrait, vos secrets et contextes de pipeline, et vos journaux et artefacts de build viennent reposer hors du continent. L'option sur le territoire est l'auto-hébergement : les runners auto-hébergés de CircleCI déplacent l'exécution des tâches sur vos propres machines, et CircleCI Server (version 4.10) exécute le plan de contrôle complet à l'intérieur de votre propre cluster Kubernetes. Atteindre CircleCI depuis la Chine n'est pas l'enjeu ; l'endroit où reposent le code et les secrets l'est.
Les runners auto-hébergés de CircleCI nous rendent-ils conformes en Chine ?
Seulement partiellement, et il vaut la peine d'être précis. Les runners auto-hébergés exécutent vos tâches sur vos propres machines, mais la propre documentation de CircleCI montre que le runner "polls CircleCI for jobs" — de sorte que votre configuration de pipeline, vos contextes chiffrés et vos secrets stockés restent sur le plan de contrôle à l'étranger de CircleCI. Des runners sur le territoire ne sont pas la même chose que le plan de contrôle et les secrets stockés sur le territoire. Pour un véritable déploiement sur le territoire, vous exécutez CircleCI Server sur une infrastructure du continent ; traitez les détails comme une question pour un conseil au regard de vos données et de votre entité.
21YunBox peut-il aider à rendre notre configuration CircleCI conforme en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition transfrontalière et de résidence des données au titre de la PIPL — pour votre entité, vos volumes de données et les informations personnelles qui circulent réellement dans vos dépôts, journaux et contextes — et mettre en place une voie légale sur le territoire : CircleCI Server (ou un autre déploiement auto-géré) sur une infrastructure du continent, avec une diffusion déclarée (ICP) et sur le territoire devant les surfaces que vos utilisateurs en Chine atteignent, par-dessus le stack que vous exploitez déjà. Nous sommes une couche de conformité, pas une migration. Prenez contact pour traiter votre cas.


