Funktioniert CircleCI in China? Datenresidenz, Lokalisierung & PIPL-Grenzübertritt
CircleCIs Cloud läuft offshore auf AWS und GCP ohne Festlandchina-Region, der Quellcode, den es auscheckt, Ihre Pipeline-Geheimnisse und Kontexte und die Build-Logs kommen also außerhalb des Festlands zur Ruhe — eine PIPL-Grenzübertritts- und Datenresidenz-Exponierung. Selbst gehostete Runner verlagern die Job-Ausführung ins Inland, nicht die Steuerebene; CircleCI Server kann es. Ein Compliance-zuerst-Blick auf CircleCI-Datenresidenz und PIPL-Grenztransfer.
Funktioniert CircleCI in China?
Ja — ein China-Entwickler kann CircleCI erreichen und Pipelines pushen, aber das ist die einfache Hälfte. CircleCI ist in erster Linie ein Cloud-Dienst ohne Festlandchina-Region, der Quellcode, den es auscheckt, die Pipeline-Geheimnisse und Kontexte, die es speichert, und die Build-Logs und Artefakte, die es erzeugt, kommen also alle offshore zur Ruhe — eine Datenresidenz-Lücke und ein PIPL-Grenztransfer, wo immer personenbezogene China-Daten mitreiten.
Quellcode ist ein Geschäftsgeheimnis-Asset, das routinemäßig eingebettete Zugangsdaten, Schlüssel und personenbezogene Daten in Konfigurationen, Fixtures und Testdaten trägt; Pipeline-Kontexte und Umgebungsvariablen sind Geheimnisse; Build-Logs und Artefakte erfassen beides. Von einem China-Team erhoben und auf CircleCIs Offshore-Cloud gehalten, sind alle personenbezogenen Daten darin ein Grenztransfer nach PIPL (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus, Art. 38–40), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen sie im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Selbst gehostete Runner führen Jobs auf Ihren eigenen Maschinen aus, fragen aber weiterhin „poll CircleCI for jobs“, sie verlagern also die Ausführung ins Inland, nicht die Steuerebene oder die gespeicherten Geheimnisse — ein partieller Hebel. CircleCI Server, die vollständig selbst gehostete Steuerebene, ist der stärkere.
Dies ist eine Risikokarte, kein Urteil — was gilt, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wessen personenbezogene Daten in Ihren Pipelines sitzen. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! CircleCIs Cloud hält Ihren Quellcode, Ihre Pipeline-Geheimnisse, Build-Logs und Artefakte
- ✕ Keine Festlandchina-Region auf CircleCIs Cloud — Code und Geheimnisse kommen offshore zur Ruhe
- ! Personenbezogene China-Daten in Repos, Logs oder Kontexten, die die Grenze überqueren = ein PIPL-Transfer
- ! Selbst gehostete Runner führen Jobs auf Ihren Maschinen aus, fragen aber weiterhin CircleCIs Offshore-Cloud ab
- ! CircleCI Server (On-Prem) hält die Steuerebene in Ihrem Cluster — der vollere Hebel
- ✓ Rechtmäßiger Weg: CircleCI Server im Inland betreiben, mit ICP-gemeldeter Auslieferung davor
Was die offizielle CircleCI-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
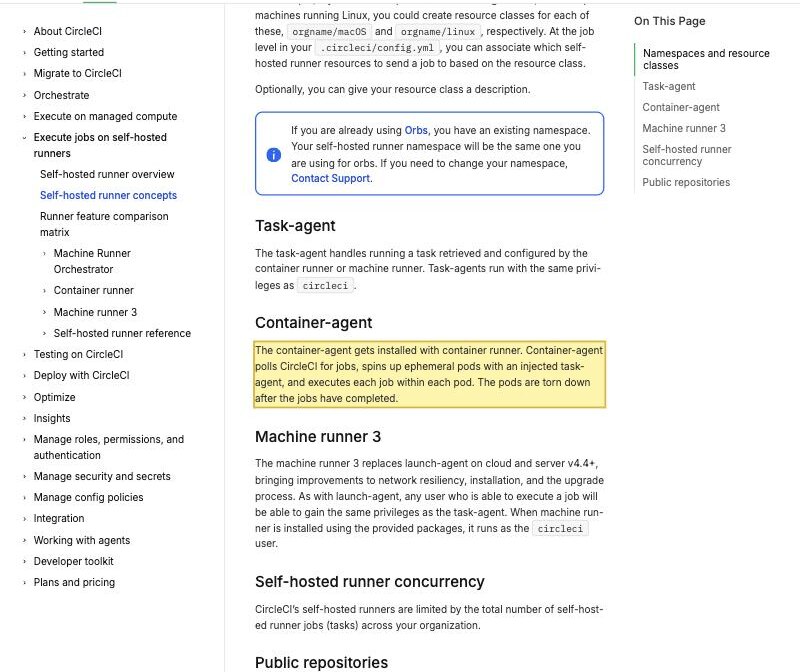
| CircleCIs selbst gehostete Runner verlagern die Job-Ausführung ins Inland — aber nicht die Steuerebene. CircleCIs eigene Runner-Dokumentation gibt an, dass der „Container-agent polls CircleCI for jobs, spins up ephemeral pods with an injected task-agent, and executes each job within each pod“. Ein selbst gehosteter Runner führt Jobs also auf Ihren eigenen Maschinen aus, greift aber zurück zu CircleCIs Cloud für Arbeit. Ihre Pipeline-Konfiguration, verschlüsselten Kontexte und gespeicherten Geheimnisse bleiben auf CircleCIs Offshore-Steuerebene — was selbst gehostete Runner zu einer partiellen Residenz-Maßnahme macht, keiner vollen inländischen Residenz. | CircleCI — Self-hosted runner concepts (circleci.com), abgerufen 2026-10-10 |
| CircleCI Server ist der vollständig selbst gehostete Hebel — es betreibt die Steuerebene in Ihrem eigenen Cluster. CircleCIs Dokumentation beschreibt CircleCI Server (aktuelle Version 4.10) als „an on-premises CI/CD platform for enterprise customers“, das „operates within your Kubernetes cluster“ und für Organisationen geeignet ist, die „operate within their firewall, in a private cloud, or in a data center“ müssen. Es „can be installed using cloud resources (GCP or AWS), locally, and in an air-gapped environment“. Auf Festland-Infrastruktur bereitgestellt, hält es den Quellcode, die Geheimnisse, Kontexte und den Build-Zustand im Inland — was das Cloud-Angebot, ohne Festlandchina-Region, nicht kann. | CircleCI — CircleCI Server 4.10 overview (circleci.com), abgerufen 2026-10-10 |
| Personenbezogene China-Daten in Ihren Pipelines, die zu einer Offshore-CI/CD-Cloud überqueren, sind ein Grenztransfer nach PIPL. Wo Commits, CI-Logs, Kontexte, Fixtures oder Artefakte Namen, E-Mails oder echte Kundendaten tragen — häufig in Testdaten und Konfiguration —, ist ihr Senden an CircleCIs Offshore-Cloud ein Grenztransfer personenbezogener Daten, geregelt von PIPL Art. 38–40: Er erfordert Mitteilung, gesonderte Einwilligung und einen rechtmäßigen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Die Sicherheitsbewertungs-Maßnahmen legen fest, wann diese Bewertung verpflichtend ist. | PIPL Articles 38–40; CAC Measures on the Standard Contract and the Security Assessment for Outbound Data Transfers, abgerufen 2026-10-10 |
| Eine Datenlokalisierungs-Pflicht kann verlangen, dass der Code und die Geheimnisse im Festland bleiben — was eine Offshore-Cloud nicht erfüllen kann. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, substanziell unverändert). Eine CI/CD-Cloud ohne Festlandchina-Region kann eine inländische Speicherpflicht nicht erfüllen; ein selbst gehostetes Deployment auf Festland-Infrastruktur kann es. Jede öffentliche, auf China ausgerichtete Oberfläche, die Sie betreiben, braucht zudem eine ICP-Beian. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); ICP filing (State Council Order No. 292), abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die entscheidende Frage zu CircleCI nicht, ob ein Entwickler es erreichen kann oder ob ein git push eine Pipeline auslöst — beides ist Routine. Sie ist, wo die Assets, die CircleCI handhabt, zur Ruhe kommen dürfen. Eine CI/CD-Plattform hält einiges Ihres sensibelsten Materials: den Quellcode, den sie zum Bauen auscheckt (ein Geschäftsgeheimnis für sich, und routinemäßig die Zugangsdaten, Schlüssel und personenbezogenen Daten, die in Konfigurationen, Fixtures und Testdaten leben), die Pipeline-Geheimnisse und Kontexte, die sie speichert, und die Build-Logs und Artefakte, die sie erzeugt. CircleCI ist in erster Linie ein Cloud-Dienst, und seine Cloud läuft offshore — auf AWS und GCP, ohne Festlandchina-Region zur Wahl. Für ein China-Team kommen dieser Code, diese Geheimnisse und diese Logs also außerhalb des Landes zur Ruhe. CircleCI bietet selbst gehostete Optionen — aber sie sind nicht alle gleich, wie der Beleg unten zeigt.
CircleCI in China auf einen Blick
| Worüber es entscheidet | In CircleCIs eigenen Worten — und Chinas Recht |
|---|---|
| Wo Code, Geheimnisse und Zustand physisch ruhen (die Regions-Realität) | CircleCI ist in erster Linie ein Cloud-Dienst, offshore gehostet auf AWS und GCP, ohne Festlandchina-Region zur Wahl. Code-Checkouts, Pipeline-Geheimnisse und Kontexte, Build-Logs und Artefakte kommen außerhalb des Festlands zur Ruhe. Inländische Residenz ist nur durch Selbst-Hosting möglich — und nur CircleCI Server hält die Steuerebene im Inland. |
| Was CircleCI hält, und warum es personenbezogene Daten sind | Ihr Quellcode (ein Geschäftsgeheimnis, oft mit eingebetteten Zugangsdaten, Schlüsseln und personenbezogenen Daten in Konfigurationen, Fixtures und Testdaten), Pipeline-Geheimnisse und Kontexte, Build-Logs, Artefakte und jeglicher Infrastructure-as-Code-Zustand. Wo immer Commits, Logs oder Fixtures Namen, E-Mails oder echte Kundendaten tragen, sind das personenbezogene Daten nach PIPL — wo sie ruhen, ist also eine Rechtsfrage, keine Performance-Frage. |
| Die Datensätze Ihrer China-Nutzer, wenn die Plattform offshore ist | Senden Sie personenbezogene China-Daten in Repositories, CI-Logs, Kontexten oder Artefakten an CircleCIs Cloud, machen Sie einen Grenztransfer nach PIPL (Art. 38–40): Mitteilung, gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, den Standardvertrag oder eine Zertifizierung. |
| Die inländische Speicherpflicht (Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen) | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss personenbezogene China-Daten im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, substanziell unverändert). Eine Offshore-CI/CD-Cloud kann es strukturell nicht. |
| Erreichbarkeit ist nicht die Achse (und die auf China ausgerichtete Oberfläche) | Ob CircleCI aus China erreichbar ist, ist eine Auslieferungs-Angelegenheit, nicht der rechtliche Test; die Residenz von Code, Geheimnissen und Zustand ist es. Die rechtmäßigen Hebel sind, CircleCI Server im Inland zu betreiben (selbst gehostete Runner allein verlagern nur die Job-Ausführung) und jede auf China ausgerichtete Oberfläche davor auf ICP-gemeldete Auslieferung zu setzen. |
Wo die Daten tatsächlich ruhen
CircleCI ist zuallererst ein Cloud-Dienst. Wenn Ihr Team ein Repository verbindet und eine Pipeline läuft, checkt CircleCIs Cloud Ihren Quellcode in ihre Build-Umgebung aus, liest und injiziert die Geheimnisse und Kontexte, die Sie bei ihr gespeichert haben, und sammelt die Logs und Artefakte, die jeder Job erzeugt. Diese Cloud läuft offshore — auf AWS und GCP — und sie bietet keine Festlandchina-Region zur Wahl. Es gibt keine Datenresidenz-Steuerung, die die Pipelines eines China-Teams ans Festland nagelt, auf der Standard-Cloud kommen der Code, die Geheimnisse und der Build-Zustand also alle außerhalb des Landes zur Ruhe.
CircleCI bietet selbst gehostete Ausführung, aber die zwei Formen sind nicht gleich — und der Unterschied ist die ganze Compliance-Geschichte. Selbst gehostete Runner lassen Jobs auf Maschinen laufen, die Sie besitzen: CircleCIs Dokumentation erklärt, dass der Container-Agent „polls CircleCI for jobs“, ephemere Pods hochfährt und jeden Job innerhalb eines ausführt. Das verlagert die Job-Ausführung ins Inland — aber der Runner greift weiterhin zurück zu CircleCIs Cloud für Arbeit, Ihre Pipeline-Konfiguration, Ihre verschlüsselten Kontexte und Ihre gespeicherten Geheimnisse bleiben also auf der Offshore-Steuerebene. Runner im Inland sind nicht dasselbe wie die Steuerebene und die gespeicherten Geheimnisse im Inland.
Der vollere Hebel ist CircleCI Server, das vollständig selbst gehostete Produkt. CircleCI beschreibt es als „an on-premises CI/CD platform for enterprise customers“, das „operates within your Kubernetes cluster“ — und die Nomad-Steuerebene, die Jobs plant, „runs inside your Kubernetes cluster“. Betreiben Sie diesen Cluster auf Festland-Infrastruktur, und die Steuerebene, die Kontexte und die Geheimnisse bleiben alle im Land. Das ist die Form, die eine inländische Residenzpflicht tatsächlich erfüllen kann.
Was es hält, sind personenbezogene Daten
Eine CI/CD-Plattform ist kein Cache oder Edge-Knoten — sie handhabt Ihre Kronjuwelen-Assets. Der Quellcode, den CircleCI auscheckt, ist ein Geschäftsgeheimnis für sich, und in der Praxis trägt er mehr: Zugangsdaten, API-Schlüssel und Tokens, eingebettet in Konfiguration, und personenbezogene Daten, die in Fixtures, Seed-Daten und Testdatensätzen sitzen. Die Pipeline-Geheimnisse und Kontexte, die CircleCI speichert, sind per Definition Geheimnisse. Die Build-Logs und Artefakte, die es erzeugt, können beides erfassen — ausgedruckte Umgebungswerte, aus echten Datensätzen gebaute Testausgaben, verpackte Daten. Wo Sie Infrastruktur als Code verwalten, kartiert der Zustand, den CircleCI berührt, Ihre gesamte Topologie und hält oft Geheimnisse im Klartext.
Zwei Rechtsgebiete tragen darauf. Erstens: Wo immer Commits, CI-Logs, Kontexte oder Fixtures die personenbezogenen Daten von Personen in China tragen — Namen, E-Mails, Identifikatoren, echte Kundendatensätze in Testdaten —, ist ihr Senden an CircleCIs Offshore-Cloud ein Grenztransfer, und PIPL Art. 38–40 regeln ihn: Mitteilung, gesonderte Einwilligung und ein rechtmäßiger Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Die Sicherheitsbewertungs-Maßnahmen legen fest, wann diese Bewertung verpflichtend statt optional ist.
Zweitens kann eine härtere Pflicht obendrauf sitzen. Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss personenbezogene China-Daten innerhalb des Festlands speichern — PIPL Art. 40 und die Datenlokalisierungs-Regel in Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Eine CI/CD-Cloud ohne Festlandchina-Region kann eine inländische Speicherpflicht nicht erfüllen, weil die Daten per Definition nicht im Land sind. Und die Quellcode- und Geschäftsgeheimnis-Exponierung läuft parallel zur PIPL-Analyse — sie wartet nicht darauf, dass personenbezogene Daten in den Blick kommen.
Es auf einer Cloud ohne China-Region zu betreiben, erfüllt die Residenzpflicht nicht — und was es tut
Die Abhilfe ist nicht, einen Offshore-CircleCI-Endpunkt aus China erreichbar zu machen. Erreichbarkeit war nie das Problem; die Residenz von Code, Geheimnissen und Zustand ist es. Wenn Ihre Pflichten verlangen, dass personenbezogene China-Daten — oder Ihre Quellcode- und Geheimnis-Governance das Build-System selbst — im Festland bleiben, ist der rechtmäßige Hebel, CircleCI im Inland zu betreiben: CircleCI Server auf Festland-Infrastruktur, wo die Steuerebene, die Kontexte und die Geheimnisse alle im Land bleiben. Selbst gehostete Runner allein bringen Sie nicht dorthin, weil sie nur die Job-Ausführung verlagern, während die Steuerebene und die gespeicherten Geheimnisse auf CircleCIs Offshore-Cloud bleiben — eine Teilmaßnahme, ehrlich benannt.
Entscheidend: Dies ist kein Migrationsprojekt im üblichen Sinne. Sie re-platformen nicht Ihre Anwendung oder bauen Ihre Pipelines nicht neu; Sie platzieren eine rechtskonforme, inländische CI/CD-Steuerebene dort, wo Code und Geheimnisse leben müssen, und setzen die auf China ausgerichteten Oberflächen davor — die Dashboards und Entwickler-Portale, die Ihre Festland-Nutzer erreichen — auf ICP-gemeldete, inländische Auslieferung vor dem Stack, den Sie bereits betreiben. Lokalisieren bedeutet ein inländisches Deployment, keinen Weg zurück zu einem Offshore-Endpunkt.
Diese Seite kartiert Exponierung; sie ist kein Rechtsurteil. Ihre tatsächlichen Pflichten hängen von Ihrer Gesellschaft, davon, wie Sie die Daten in Ihren Pipelines klassifizieren, von Ihren Transfer-Mengen und davon ab, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — klären Sie diese Einzelheiten mit qualifiziertem China-Rechtsbeistand, bevor Sie sich auf einen einzelnen Weg verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
21YunBox ist eine rechtskonforme Overlay, keine Migration — und ein Partner von CircleCI und Ihrem Plattform-Team, kein Konkurrent zu ihnen.
- Kartieren. Wir lesen die PIPL-Grenzübertritts-, Datenresidenz-, Datenlokalisierungs-(CII-)und ICP-Pflichten gegen Ihre Gesellschaft, Ihre Datenmengen und die personenbezogenen Daten, die tatsächlich in Ihren Repositories, CI-Logs und Kontexten mitreiten — sodass Sie wissen, welche Pflichten beißen, bevor Sie irgendetwas bewegen.
- Lokalisieren. Wir betreiben die CI/CD-Steuerebene im Inland, sodass der Code, die Geheimnisse und der Build-Zustand auf Festland-Boden bleiben — CircleCI Server (oder ein anderes selbst verwaltetes Deployment) auf Festland-Infrastruktur oder eine lizenzierte inländische / souveräne Option — und halten eingewilligte, inländische Speicherung für das, was bleiben muss. Lokalisieren bedeutet ein inländisches Deployment, keinen Weg zu einem Offshore-Endpunkt; selbst gehostete Runner allein verlagern nur die Ausführung.
- Ausliefern. Jede auf China ausgerichtete Oberfläche vor der Plattform — die Dashboards, die Entwickler- und Reporting-Portale, die Ihre Festland-Nutzer treffen — läuft über ICP-gemeldete, inländische Auslieferung (den 21YunBox Optimizer), vor dem Stack, den Sie bereits betreiben. Ohne Neuaufbau, ohne zweite Codebasis.
Das Ergebnis ist ein CI/CD-Setup, das legal und rechtskonform für Ihre Nutzer in China läuft. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
- So erhalten Sie eine ICP-Lizenz für eine Website in China
Häufige Fragen
Hat CircleCI ein Rechenzentrum oder eine Region in Festlandchina?
Nein. CircleCI ist in erster Linie ein Cloud-Dienst, und seine Cloud läuft offshore — auf AWS und GCP, ohne Festlandchina-Region zur Wahl —, der Quellcode, den es auscheckt, Ihre Pipeline-Geheimnisse und Kontexte und Ihre Build-Logs und Artefakte kommen also außerhalb des Festlands zur Ruhe. Die inländische Option ist Selbst-Hosting: CircleCIs selbst gehostete Runner verlagern die Job-Ausführung auf Ihre eigenen Maschinen, und CircleCI Server (Version 4.10) betreibt die volle Steuerebene innerhalb Ihres eigenen Kubernetes-Clusters. CircleCI aus China zu erreichen, ist nicht das Problem; wo der Code und die Geheimnisse ruhen, ist es.
Machen uns CircleCIs selbst gehostete Runner in China rechtskonform?
Nur teilweise, und es lohnt, präzise zu sein. Selbst gehostete Runner führen Ihre Jobs auf Ihren eigenen Maschinen aus, aber CircleCIs eigene Dokumentation zeigt, dass der Runner „poll CircleCI for jobs“ — Ihre Pipeline-Konfiguration, verschlüsselten Kontexte und gespeicherten Geheimnisse bleiben also auf CircleCIs Offshore-Cloud-Steuerebene. Runner im Inland sind nicht dasselbe wie die Steuerebene und die gespeicherten Geheimnisse im Inland. Für ein echtes inländisches Deployment betreiben Sie CircleCI Server auf Festland-Infrastruktur; behandeln Sie die Einzelheiten als eine Frage für Rechtsbeistand gegen Ihre Daten und Ihre Gesellschaft.
Kann 21YunBox helfen, unser CircleCI-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung kartieren — für Ihre Gesellschaft, Ihre Datenmengen und die personenbezogenen Daten, die tatsächlich in Ihren Repos, Logs und Kontexten mitreiten — und einen rechtmäßigen inländischen Weg aufstellen: CircleCI Server (oder ein anderes selbst verwaltetes Deployment) auf Festland-Infrastruktur, mit ICP-gemeldeter, inländischer Auslieferung vor den Oberflächen, die Ihre China-Nutzer erreichen, über dem Stack, den Sie bereits betreiben. Wir sind eine rechtskonforme Overlay, keine Migration. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen.


