¿Funciona Postman en China? Residencia de datos, ICP y reglas transfronterizas
Postman es una plataforma de API en la nube: sus colecciones de API, sus entornos y los secretos y variables que contienen residen en los propios servidores de Postman en AWS, en la UE y en EE. UU. — sin región en China continental. Para sus usuarios en China, eso son datos personales en el extranjero según la PIPL, y concentra sus claves de API fuera del país.
¿Funciona Postman en China?
Que pueda usar Postman en China continental es una cuestión de residencia de datos y de secretos, no de velocidad. Postman es accesible desde China, pero es una plataforma en la nube: sus colecciones de API, sus entornos y las variables y secretos que contienen se almacenan en los propios servidores de Postman.
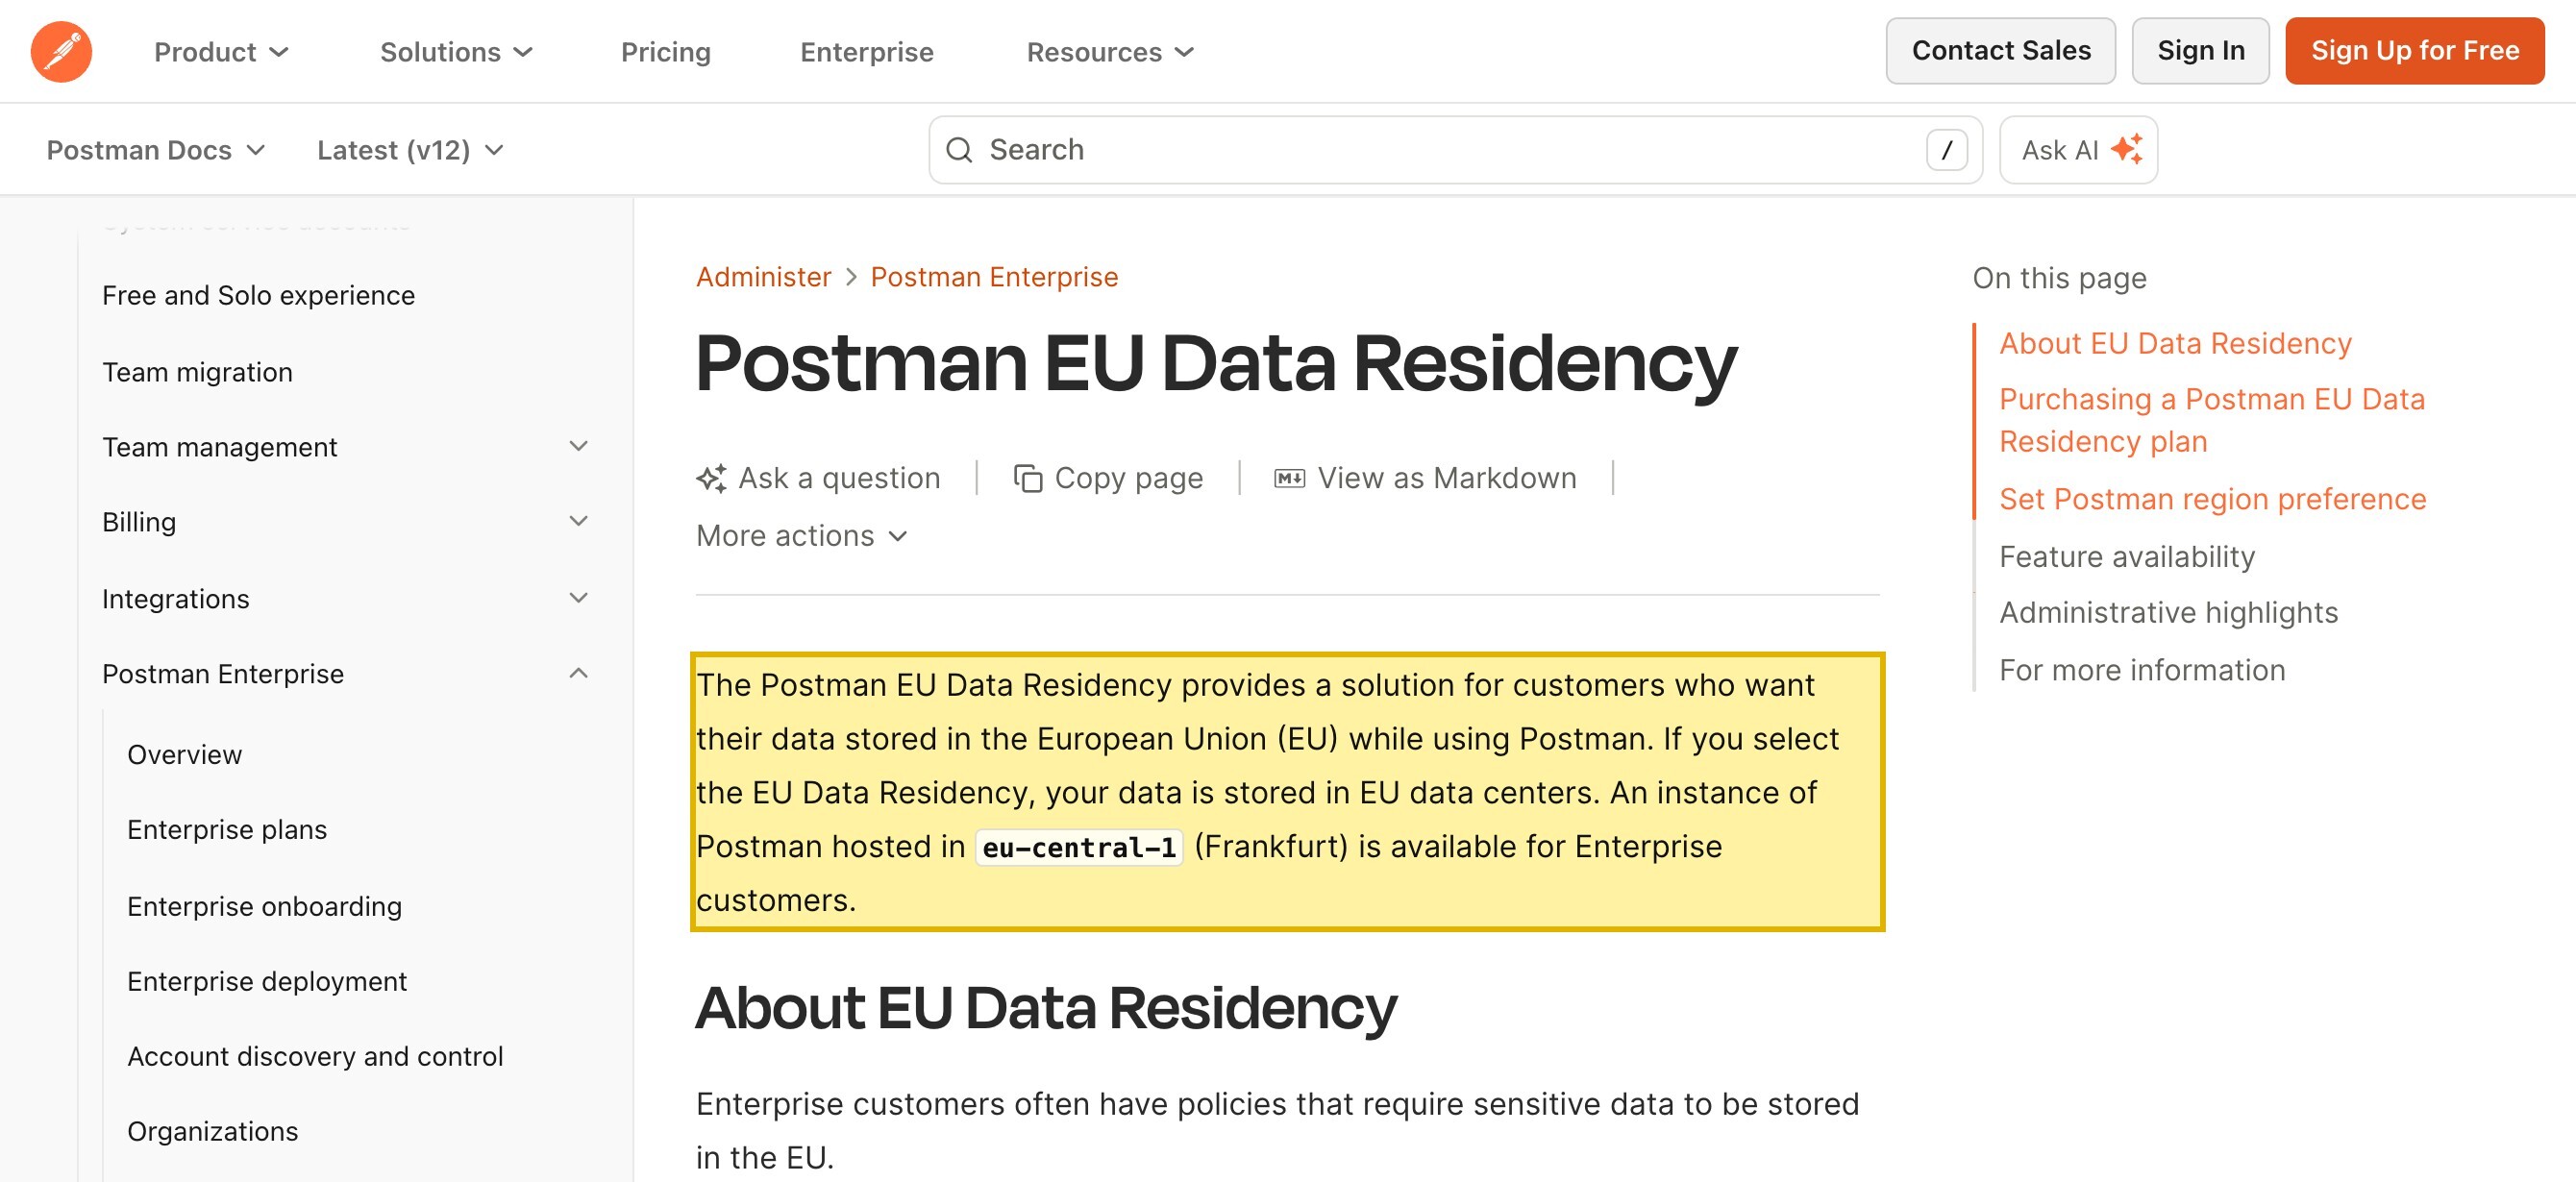
Según la propia documentación de seguridad de Postman, sus datos de producto y copias de seguridad están alojados en AWS, en la UE y en EE. UU. — no hay región en China continental —, y guarda sus “environment variables, secrets, and access tokens” (variables de entorno, secretos y tokens de acceso) en Postman Cloud. Para las personas a las que sus API afectan en China, los datos personales capturados en esas colecciones quedan en el extranjero: una transferencia transfronteriza de información personal que regula la PIPL, que requiere notificación, consentimiento separado y un mecanismo de transferencia, con almacenamiento dentro del país para un CIIO o un tratante de grandes volúmenes. Como las colecciones incrustan habitualmente credenciales y registros de ejemplo, Postman también concentra sus claves y datos personales de ejemplo fuera del país.
Esto es una imagen de riesgo, no un veredicto — sus deberes dependen de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar la exposición de datos y secretos de su Postman →
Instantánea de cumplimiento
- ✕ Solo SaaS — sin región en China continental; colecciones, entornos y secretos residen en el extranjero
- ! Postman aloja los datos de producto en AWS solo en la UE y EE. UU. — sin región en China
- ! Datos personales de usuarios en China dentro de colecciones/variables guardados en el extranjero = transferencia transfronteriza según la PIPL
- ! Variables de entorno, secretos y claves de API almacenados en Postman Cloud concentran credenciales fuera del país
- ! Una comprobación de accesibilidad (¿se abre la aplicación en Shanghái?) nunca ve la residencia ni los secretos
- ✓ Vía legal: mantener dentro del país los datos regulados de la aplicación + los secretos y declarar por ICP la aplicación para China
Lo que la documentación oficial de Postman dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Postman aloja sus datos de producto en el extranjero, sin región en China continental. Su página de seguridad afirma que Postman “has no in-house data centers and uses AWS to manage its data centers' physical and environmental security,” y que “Our company's product data and backups are hosted on AWS servers in the EU and the U.S.” La única opción de residencia de datos que publica es una instancia en la UE “hosted in eu-central-1 (Frankfurt)”; el servicio Echo está “based in the US region.” Ninguna de ellas está en China continental. | Postman — página de seguridad y documentación de EU Data Residency, consultado el 2026-10-13 |
| Postman concentra sus secretos en su nube. Postman guarda sus “environment variables, secrets, and access tokens” y los cifra en la capa de aplicación; la única vía que nombra para mantener secretos fuera de sus servidores es el Local Vault, “Encrypted on-device only with no secrets synced to Postman Cloud.” Todo lo demás — las claves de API, credenciales de bases de datos y tokens OAuth de sus entornos — se guarda en Postman Cloud, en el extranjero. «Postman Private Cloud» es un despliegue de un solo inquilino “that Postman manages on your behalf,” sin ubicación declarada en China continental, así que no es una vía verificada de residencia dentro del país. | Postman — página de seguridad (Secret Security, Private Cloud, FAQ), consultado el 2026-10-13 |
| Los datos personales de usuarios en China guardados en el extranjero son una transferencia transfronteriza según la PIPL. Enviar al extranjero la información personal de sus colecciones y entornos requiere notificación, consentimiento separado y un mecanismo de transferencia (artículos 13/23 y 38–40 de la PIPL); para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). | PIPL artículos 13, 23, 38–40 y 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| Una aplicación o un portal orientado a China necesita su propio registro ICP. Cualquier aplicación, portal para desarrolladores o consola de API que sirva a visitantes del continente es un servicio de información de internet y requiere un registro ICP ligado a un alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) — hacer que la plataforma en el extranjero sea simplemente accesible no lo satisface, y no resuelve dónde residen sus datos de API y sus secretos. | Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 13 de octubre de 2026.
Pregunte si Postman «funciona» en China continental y la respuesta honesta empieza por dónde se almacena su trabajo con API, no por la rapidez con que se abre la aplicación desde Shanghái. Postman es una plataforma de API en la nube: las colecciones que construye, los entornos que comparte y las variables y secretos que contienen se guardan en los propios servidores de Postman. Según la propia documentación de seguridad de Postman, esos datos de producto y sus copias de seguridad residen en AWS, en la UE y en EE. UU., y la única opción de residencia de datos que ofrece es una instancia en la UE (Fráncfort) — no hay región en China continental. Así que, para las personas a las que sus API afectan en China, cualquier dato personal capturado en una colección queda en el extranjero en el momento en que se guarda, y sus claves de API, credenciales de bases de datos y tokens OAuth se concentran fuera del país al mismo tiempo. Que la aplicación sea accesible es real, pero es lo de menos de lo que está decidiendo.
Postman en China de un vistazo
| Qué lo decide | En los propios términos de Postman |
|---|---|
| Dónde funciona | La página de seguridad de Postman: “Our company's product data and backups are hosted on AWS servers in the EU and the U.S.” La única opción de residencia de datos que ofrece su documentación es una instancia en la UE “hosted in eu-central-1 (Frankfurt)”; el servicio Echo está “based in the US region.” Ninguna región está dentro de China continental. |
| Qué contiene | Sus colecciones y entornos de API, además de — en palabras de Postman — “environment variables, secrets, and access tokens,” que cifra y guarda en Postman Cloud. Las colecciones incrustan habitualmente credenciales y datos de ejemplo de solicitudes y respuestas, de modo que la información personal viaja dentro de ellas. |
| Dónde quedan esos datos | En el extranjero. Como los datos de producto y las copias de seguridad están en AWS, en la UE y en EE. UU., cualquier dato personal que sus colecciones capturen de usuarios en China se transfiere al extranjero — una transferencia transfronteriza que regula la PIPL, con un deber de localización que una plataforma solo en el extranjero no puede cumplir. |
| Secretos + acceso a sus sistemas | Los entornos contienen las claves de API, credenciales de bases de datos y tokens OAuth que sus desarrolladores usan para llegar a sus propios sistemas — incluidos sistemas dentro de China. Solo el Local Vault es “Encrypted on-device only with no secrets synced to Postman Cloud,” así que, por defecto, esos secretos — y los monitores ejecutados en la nube y las respuestas guardadas — llevan sus claves y los datos de sus sistemas a la nube en el extranjero. |
| ¿Una opción autoalojada? | Postman está basado en la nube. «Postman Private Cloud» es un despliegue de un solo inquilino “that Postman manages on your behalf” (que Postman gestiona en su nombre), sin ubicación declarada en China continental — así que no es una vía verificada de residencia dentro del país. Confirme las opciones actuales con Postman antes de confiar en una. |
| ¿Es accesible? | Que la aplicación de Postman se abra sin problemas para usuarios del continente es una cuestión de entrega — separada de, y menor que, la de si usted está autorizado a guardar estos datos de API y estos secretos en el extranjero. |
Dónde funciona Postman — y eso zanja la primera cuestión
Postman es software alojado, y su propia documentación de seguridad dice dónde. Su página de seguridad afirma que “Postman has no in-house data centers and uses AWS to manage its data centers’ physical and environmental security,” y que “Our company’s product data and backups are hosted on AWS servers in the EU and the U.S.” La única opción de residencia de datos que publica es europea: “If you select the EU Data Residency, your data is stored in EU data centers,” ofrecida como “An instance of Postman hosted in eu-central-1 (Frankfurt),” mientras que “The Postman Echo service … is based in the US region.” No hay región en China continental. Así que, esté donde esté el espacio de trabajo de su equipo, las colecciones, los entornos y los secretos que Postman guarda para usted residen en el extranjero — en la UE o en EE. UU. Ese único hecho decide la cuestión de cumplimiento antes de que se mida siquiera la accesibilidad: no se trata de si el editor se dibuja en Shanghái, sino de datos y credenciales de API que salen del país en el momento en que Postman los almacena.
Primera vertiente — los datos de sus usuarios en China dentro de esas colecciones son una transferencia transfronteriza
El trabajo de Postman es guardar su trabajo con API. Las colecciones, los entornos, las respuestas de ejemplo guardadas y las variables se acumulan en su espacio de trabajo, y Postman lo guarda todo como datos de producto “hosted on AWS servers in the EU and the U.S.” Cuando esas colecciones capturan o hacen pasar la información personal de personas en China — registros de cuentas, datos de contacto, identificadores en una solicitud o respuesta de ejemplo —, sacarla de China activa la Ley de Protección de Información Personal: debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), conforme a los artículos 13/23 y 38 a 40 de la PIPL. Si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL) — un requisito de residencia que un Postman solo en el extranjero no puede satisfacer. Se trata de datos de aplicación y de usuario, no de «¿puede la aplicación transmitir?», y es la columna vertebral de la cuestión.
Segunda vertiente — Postman concentra sus secretos en el extranjero y llega hasta sus sistemas
Postman no solo almacena solicitudes; almacena las llaves de sus sistemas. En sus propias palabras, guarda “environment variables, secrets, and access tokens” — y la única vía que nombra para mantener secretos fuera de sus servidores es el Local Vault, “Encrypted on-device only with no secrets synced to Postman Cloud.” Todo lo que queda fuera de esa opción está, por diseño, en Postman Cloud. Esos entornos contienen las claves de API, credenciales de bases de datos y tokens OAuth que sus desarrolladores usan para llegar a sus propios back ends — incluidos sistemas dentro de China. Cuando se ejecuta un monitor en la nube, o una respuesta de ejemplo guardada captura una respuesta real, la plataforma trae datos de esos sistemas a su nube en el extranjero: el funcionamiento normal de la herramienta es en sí mismo un movimiento transfronterizo, y una concentración de sus credenciales fuera del país. Postman incluso ofrece detección de secretos en la nube para atrapar credenciales que acaban en colecciones — un reconocimiento de que, en la práctica, acaban allí con frecuencia. Una sonda que solo comprueba si el editor se abre nunca ve nada de esto.
Por qué una comprobación de accesibilidad pasa todo esto por alto
Una prueba que solo pregunta «¿carga Postman desde Shanghái?» mide lo que no es. No puede ver que sus colecciones, entornos y secretos se guardan en AWS fuera del continente, no puede ver los deberes de notificación, consentimiento y mecanismo que acompañan a los datos personales de China dentro de esas colecciones, y no puede ver que sus claves de API y los datos de sus sistemas se concentran en el extranjero. Hacer que la plataforma sea simplemente accesible no traslada dentro del país los datos regulados ni los secretos, y no crea la base de transferencia que exige la PIPL. Llegar a una audiencia china y estar autorizado a guardar y transportar sus datos son dos pruebas distintas — y solo una de ellas aparece en un gráfico de latencia.
Dónde encaja 21YunBox — cartografiar, localizar, entregar
No le pedimos que abandone Postman. Añadimos la capa que una plataforma de API alojada en el extranjero no puede aportar. Cartografiar: inventariamos lo que contiene su espacio de trabajo — colecciones, entornos, respuestas guardadas, variables y las claves de API, credenciales de bases de datos y tokens OAuth que contienen —, a cuáles de sus propios sistemas llega Postman, dónde está alojado y la base de consentimiento y residencia de los datos de China que hay en él. Localizar y gobernar: le ayudamos a mantener dentro del país los datos regulados de aplicación y de usuario — y esos secretos —, con un back end o un almacén de secretos dentro del país donde haga falta, a establecer la base de notificación y consentimiento separado de los artículos 13/23 y a minimizar lo que cruza la frontera. Entregar: declaramos por ICP cualquier aplicación o portal orientado a China y ponemos en marcha una entrega conforme dentro del país con el 21YunBox Optimizer por delante de lo que ya utiliza — sin reconstruir, sin un segundo código base. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
Esto es un mapa de riesgo, no un veredicto: si debe notificación y consentimiento, un mecanismo de transferencia, almacenamiento dentro del país, un registro ICP o una combinación de ellos depende de su entidad, de sus volúmenes de datos y de lo que contengan sus colecciones — conviene resolverlo con asesoría legal antes de extender Postman al trabajo orientado a China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China
- La Ley de Ciberseguridad de China y la localización de datos
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Postman los datos de los usuarios chinos en China?
No. Según la propia documentación de seguridad de Postman, sus datos de producto y copias de seguridad están alojados en servidores de AWS en la UE y en EE. UU., y la única opción de residencia de datos que ofrece es una instancia en la UE (Fráncfort). No hay región en China continental, de modo que las colecciones, los entornos y los secretos que guarda Postman — y cualquier dato personal de China que contengan — quedan en el extranjero.
¿Es ilegal usar Postman en China?
No de por sí. Las cuestiones son la transferencia transfronteriza de la información personal que viaja dentro de sus colecciones y la concentración de sus claves de API y credenciales en el extranjero. La PIPL permite la transferencia si usted notifica, obtiene consentimiento separado y cumple uno de sus mecanismos de transferencia; si además se enfrenta a un deber de localización de datos depende de su papel (por ejemplo, si es un CIIO) y del volumen de información personal que trata. Trátelo como un riesgo que debe evaluar con asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudar a que nuestro stack de Postman cumpla en China?
Sí. Nuestro equipo de China puede cartografiar la exposición transfronteriza, de residencia de datos y de secretos para sus volúmenes de datos y su papel, mantener dentro del país los datos regulados de aplicación y de usuario — y esas credenciales — donde haga falta, y poner en marcha la entrega conforme dentro del país, declarada por ICP, por delante de lo que ya utiliza. Póngase en contacto para analizar su caso concreto.


