Postman은 중국에서 작동하나요? 데이터 레지던시, ICP, 국경 간 규칙
Postman은 클라우드 API 플랫폼입니다: 귀사 API 컬렉션·환경과 그 안의 비밀·변수가 EU와 미국의 Postman 자체 AWS 서버에 삽니다 — 중국 본토 리전은 없습니다. 귀사 중국 사용자에게 그것은 PIPL상 해외 개인정보이고, 귀사 API 키를 해외에 응축합니다.
Postman은 중국에서 작동하나요?
중국 본토에서 Postman을 쓸 수 있는지는 속도가 아니라 데이터 레지던시와 비밀의 문제입니다. Postman은 중국에서 접속 가능하지만 클라우드 플랫폼입니다: 귀사 API 컬렉션·환경과 그 안의 변수·비밀이 Postman 자체 서버에 저장됩니다.
Postman 자체 보안 문서로, 그 제품 데이터와 백업은 EU와 미국의 AWS에 호스팅되고 — 중국 본토 리전은 없습니다 — 귀사의 "environment variables, secrets, and access tokens"(환경 변수, 비밀, 액세스 토큰)을 Postman Cloud에 보관합니다. 귀사 API가 중국에서 건드리는 사람들에게, 그 컬렉션에 담긴 개인 데이터는 해외에 보유됩니다: PIPL이 규율하는 개인정보의 국경 간 이전으로, 고지·별도 동의·이전 메커니즘이 필요하고, CIIO나 대량 취급자에게는 국내 저장이 필요합니다. 컬렉션은 으레 자격 증명과 샘플 기록을 임베드하므로, Postman은 귀사 키와 샘플 PII도 해외에 응축합니다.
이는 판정이 아니라 리스크 그림입니다 — 귀사 의무는 데이터 규모와 역할에 따라 달라집니다. 저희 중국 팀이 귀사의 Postman 데이터·비밀 노출을 지도화합니다 →
컴플라이언스 스냅샷
- ✕ SaaS 전용 — 중국 본토 리전 없음; 컬렉션·환경·비밀이 해외에 삶
- ! Postman은 제품 데이터를 EU와 미국의 AWS에만 호스팅 — 중국 리전 없음
- ! 컬렉션·변수 안의 중국 사용자 PII를 해외에 보유 = PIPL 국경 간 이전
- ! Postman Cloud에 저장된 환경 변수·비밀·API 키가 자격 증명을 해외에 응축
- ! 도달 가능성 점검(상하이에서 앱이 열리나)은 레지던시도 비밀도 보지 못함
- ✓ 합법적 경로: 규제 대상 앱 데이터+비밀을 국내에 유지하고 중국 앱을 ICP 비안함
Postman 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
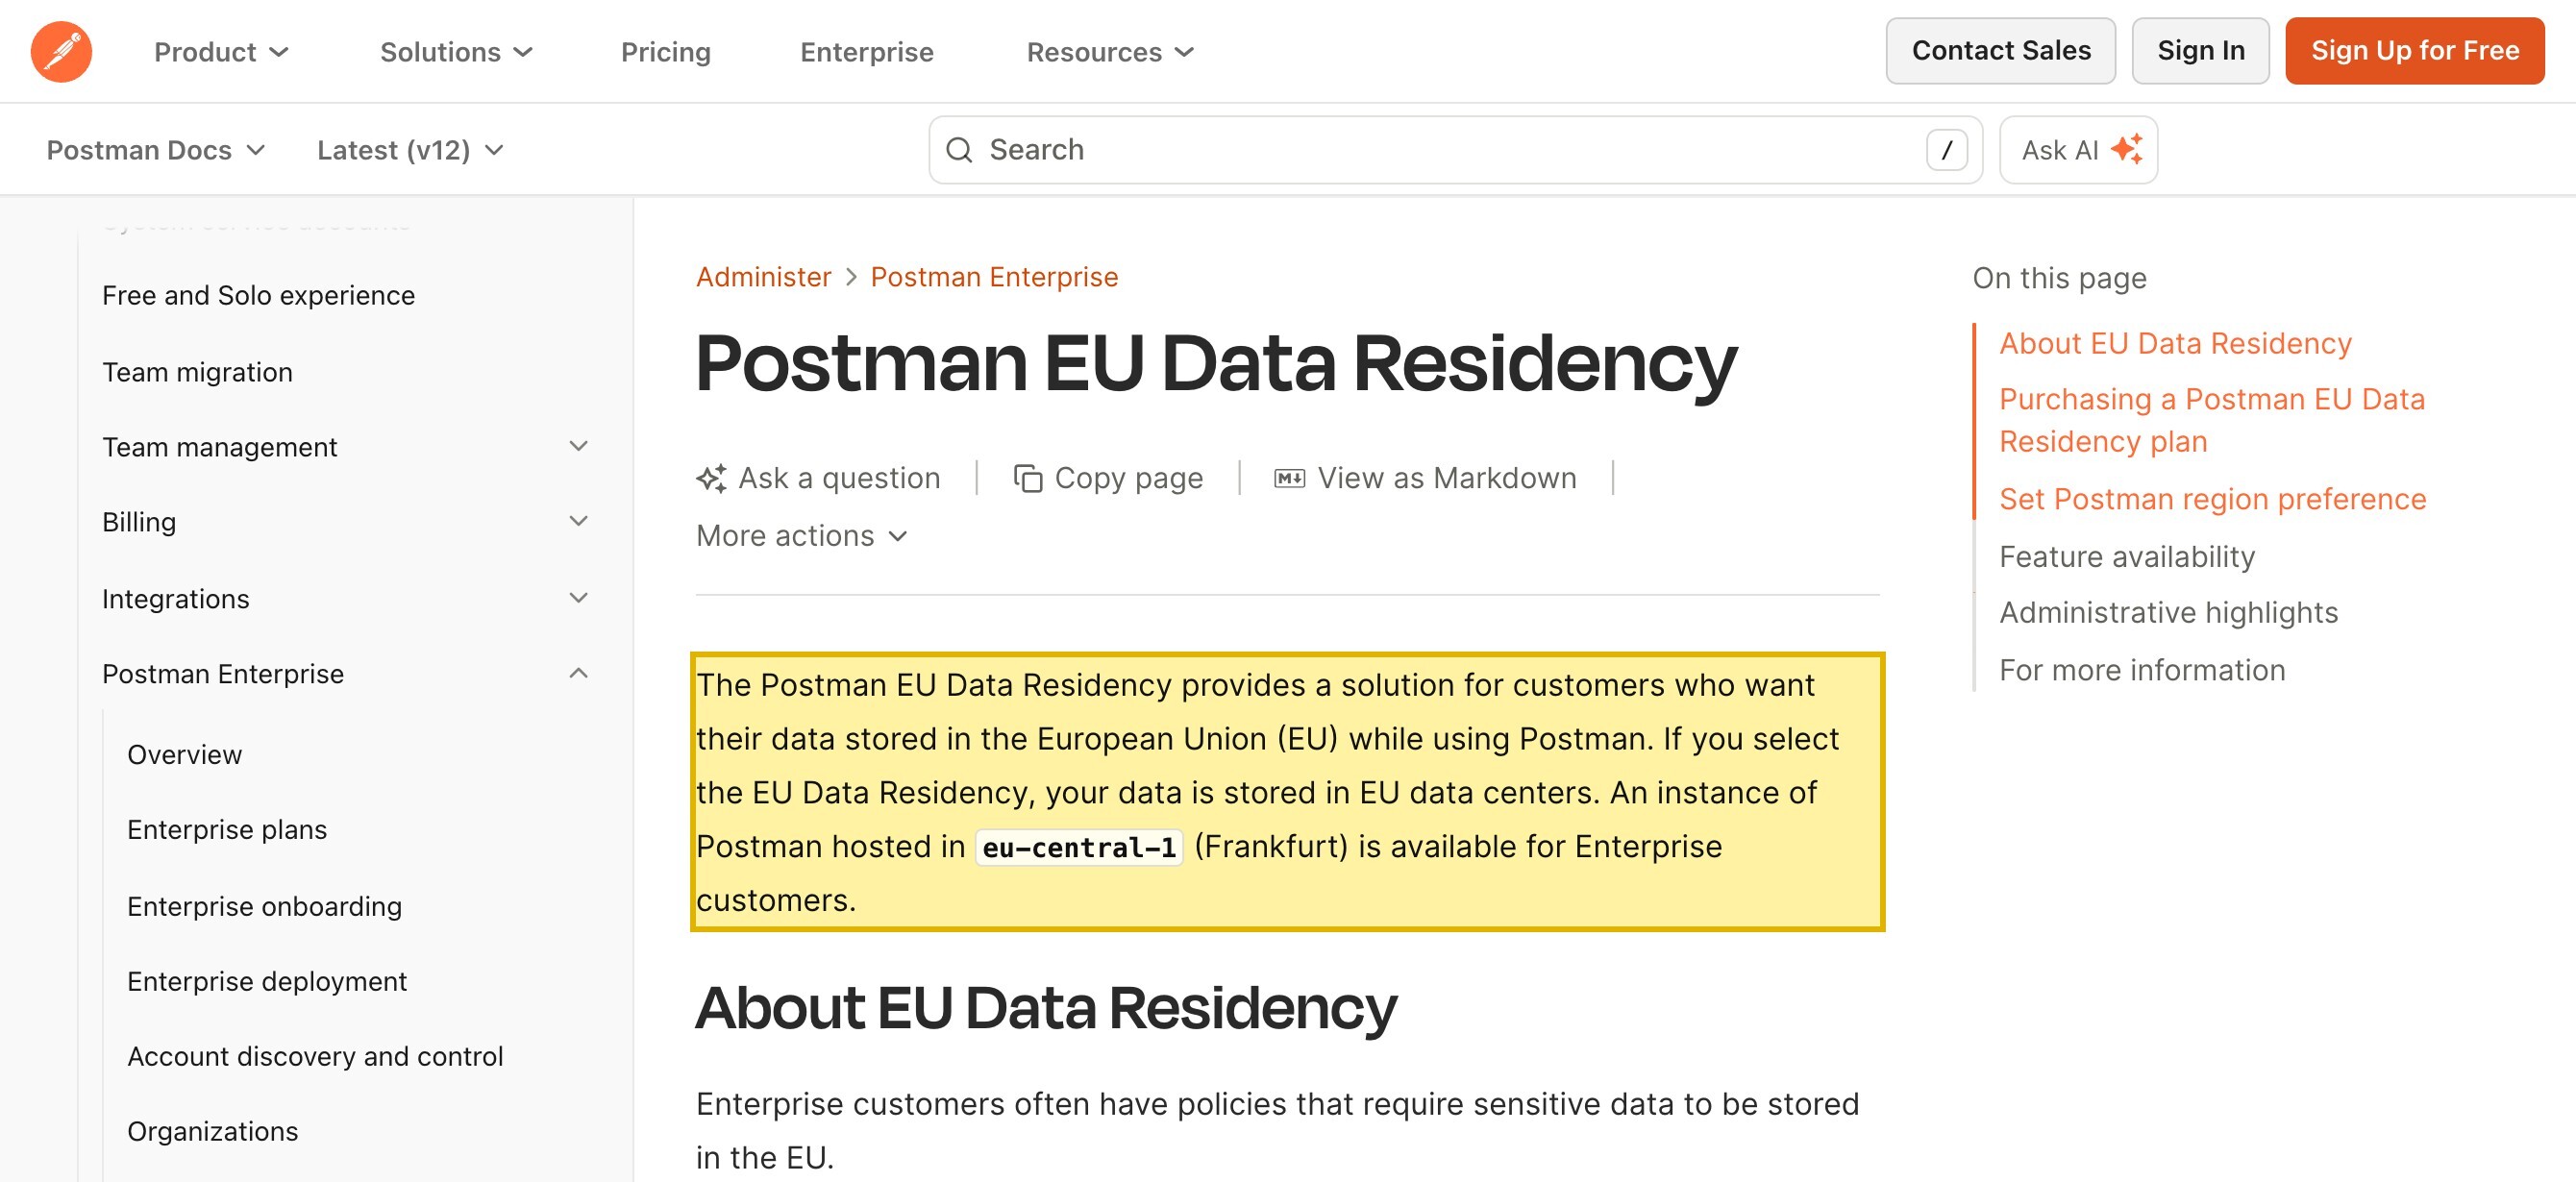
| Postman은 귀사 제품 데이터를 해외에 호스팅하며, 중국 본토 리전이 없습니다. 그 보안 페이지는 Postman이 "has no in-house data centers and uses AWS to manage its data centers' physical and environmental security"(자체 데이터센터가 없으며 데이터센터의 물리·환경 보안 관리에 AWS를 쓴다)이고 "Our company's product data and backups are hosted on AWS servers in the EU and the U.S."(당사 제품 데이터와 백업은 EU와 미국의 AWS 서버에 호스팅된다)라고 밝힙니다. 게시된 유일한 데이터 레지던시 옵션은 "hosted in eu-central-1 (Frankfurt)"(eu-central-1(프랑크푸르트)에 호스팅된) EU 인스턴스이고; Echo 서비스는 "based in the US region"(미국 리전 기반)입니다. 이 중 어느 것도 중국 본토에 없습니다. | Postman — Security page and EU Data Residency documentation, 2026-10-13 열람 |
| Postman은 귀사 비밀을 자사 클라우드에 응축합니다. Postman은 귀사의 "environment variables, secrets, and access tokens"(환경 변수, 비밀, 액세스 토큰)을 보관하고 애플리케이션 계층에서 암호화하며; 비밀을 자사 서버 밖에 두는 유일한 경로로 명시하는 것은 Local Vault, "Encrypted on-device only with no secrets synced to Postman Cloud"(온디바이스로만 암호화되고 Postman Cloud에 비밀이 동기화되지 않음)입니다. 그 밖의 모든 것 — 귀사 환경 속 API 키·데이터베이스 자격 증명·OAuth 토큰 — 은 해외 Postman Cloud에 보유됩니다. "Postman Private Cloud"는 "that Postman manages on your behalf"(Postman이 귀사를 대신해 관리하는) 싱글 테넌트 배포로, 명시된 중국 본토 위치가 없으므로 검증된 국내 레지던시 경로가 아닙니다. | Postman — Security page (Secret Security, Private Cloud, FAQ), 2026-10-13 열람 |
| 해외에 보유된 중국 사용자 개인 데이터는 PIPL상 국경 간 이전입니다. 귀사 컬렉션·환경 안의 개인정보를 해외로 보내는 것은 고지, 별도 동의, 그리고 하나의 이전 메커니즘이 필요합니다(PIPL 제13/23조와 제38~40조); 핵심정보인프라 운영자나 대량 취급자에게는 중국에서 수집된 개인정보가 본토에 저장되어야 합니다(PIPL 제40조; 사이버보안법 제39조(구 제37조)). | PIPL 제13, 23, 38~40조 및 40조; 사이버보안법 제39조(구 제37조) |
| 중국을 향한 앱이나 포털은 자체 ICP 비안이 필요합니다. 본토 방문자에게 제공하는 모든 앱·개발자 포털·API 콘솔은 인터넷 정보 서비스이며 본토 호스팅에 결부된 ICP 비안이 필요합니다(국무원령 제292호; 공업정보화부령 제33호) — 해외 플랫폼을 그저 접속 가능하게 만드는 것은 이를 충족하지 않고, 귀사 API 데이터와 비밀이 어디에 사는지를 해결하지 않습니다. | 국무원령 제292호; 공업정보화부령 제33호 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 13일에 출처를 확인했습니다.
Postman이 중국 본토에서 “작동하나”를 물으면, 솔직한 답은 앱이 상하이에서 얼마나 빨리 열리느냐가 아니라 귀사 API 작업이 어디에 저장되느냐에서 시작합니다. Postman은 클라우드 API 플랫폼입니다: 귀사가 만드는 컬렉션, 공유하는 환경, 그 안의 변수와 비밀이 Postman 자체 서버에 보관됩니다. Postman 자체 보안 문서로, 그 제품 데이터와 백업은 EU와 미국의 AWS에 살고, 그것이 제공하는 유일한 데이터 레지던시 선택지는 EU(프랑크푸르트) 인스턴스입니다 — 중국 본토 리전은 없습니다. 그러니 귀사 API가 중국에서 건드리는 사람들에게, 컬렉션에 담긴 모든 개인정보는 저장되는 순간 해외에 보관되고, 동시에 귀사 API 키·데이터베이스 자격 증명·OAuth 토큰이 해외에 응축됩니다. 앱이 접속 가능하다는 것은 실재하지만, 그것은 귀사가 결정하는 것 중 가장 작은 부분입니다.
한눈에 보는 중국에서의 Postman
| 무엇이 결정하나 | Postman 자신의 표현 |
|---|---|
| 어디서 돌아가는가 | Postman 보안 페이지: “당사 제품 데이터와 백업은 EU와 미국의 AWS 서버에 호스팅된다.” 문서가 제공하는 유일한 데이터 레지던시 옵션은 “eu-central-1(프랑크푸르트)에 호스팅된” EU 인스턴스이고; Echo 서비스는 “미국 리전 기반”입니다. 중국 본토 안에는 리전이 없습니다. |
| 무엇을 담는가 | 귀사 API 컬렉션과 환경, 그리고 — Postman 자신의 표현으로 — “환경 변수, 비밀, 액세스 토큰”으로, 이를 암호화해 Postman Cloud에 보관합니다. 컬렉션은 으레 자격 증명과 샘플 요청/응답 데이터를 임베드하므로, 개인정보가 그 안에 딸려 들어갑니다. |
| 그 데이터가 자리 잡는 곳 | 해외. 제품 데이터와 백업이 EU와 미국의 AWS에 있으므로, 귀사 컬렉션이 중국 사용자로부터 담는 모든 개인정보가 해외로 이전됩니다 — PIPL이 규율하는 국경 간 이전이고, 해외 전용 플랫폼이 충족할 수 없는 국내화 의무가 딸립니다. |
| 비밀 + 귀사 시스템 접근 | 환경은 귀사 개발자가 자신의 시스템 — 중국 안의 시스템 포함 — 에 도달하는 데 쓰는 API 키·데이터베이스 자격 증명·OAuth 토큰을 담습니다. 오직 Local Vault만 “온디바이스로만 암호화되고 Postman Cloud에 비밀이 동기화되지 않음”이므로, 기본적으로 그 비밀과 클라우드 실행 모니터·저장된 응답이 귀사 키와 시스템 데이터를 해외 클라우드로 나릅니다. |
| 자체 호스팅 옵션? | Postman은 클라우드 기반입니다. “Postman Private Cloud”는 “Postman이 귀사를 대신해 관리하는” 싱글 테넌트 배포로, 명시된 중국 본토 위치가 없습니다 — 그래서 검증된 국내 레지던시 경로가 아닙니다. 의존하기 전에 현행 옵션을 Postman과 확인하세요. |
| 접속은 되나? | Postman 앱이 본토 사용자에게 깔끔하게 열리는지는 전송 질문입니다 — 이 API 데이터와 비밀을 애초에 해외에 둘 자격이 있는지와는 별개이고, 그보다 작습니다. |
Postman이 어디서 돌아가는가 — 그것이 첫 질문을 정한다
Postman은 호스팅 소프트웨어이고, 자체 보안 문서에서 어디인지를 명시합니다. 그 보안 페이지는 “Postman has no in-house data centers and uses AWS to manage its data centers’ physical and environmental security”(Postman은 자체 데이터센터가 없으며 데이터센터의 물리·환경 보안 관리에 AWS를 쓴다)이고 “Our company’s product data and backups are hosted on AWS servers in the EU and the U.S.”(당사 제품 데이터와 백업은 EU와 미국의 AWS 서버에 호스팅된다)라고 밝힙니다. 그것이 게시하는 유일한 데이터 레지던시 선택지는 EU의 것입니다: “If you select the EU Data Residency, your data is stored in EU data centers”(EU 데이터 레지던시를 선택하면 데이터는 EU 데이터센터에 저장된다)로, *“eu-central-1(프랑크푸르트)에 호스팅된 Postman 인스턴스”*로 제공되며, *“Postman Echo 서비스는 … 미국 리전 기반”*입니다. 중국 본토 리전은 없습니다. 그러니 귀사 팀의 워크스페이스가 어디에 있든, Postman이 귀사를 위해 보관하는 컬렉션·환경·비밀은 해외에 — EU나 미국에 — 보관됩니다. 그 하나의 사실이 도달 가능성이 측정되기도 전에 컴플라이언스 질문을 정합니다: 이것은 빌더가 상하이에서 그리는지가 아니라, Postman이 저장하는 순간 API 데이터와 자격 증명이 본토를 떠난다는 것입니다.
갈래 1 — 그 컬렉션 안의 귀사 중국 사용자 데이터는 국경 간 이전이다
Postman의 일은 귀사 API 작업을 보관하는 것입니다. 컬렉션·환경·저장된 예시 응답·변수가 귀사 워크스페이스에 쌓이고, Postman은 그 전부를 “EU와 미국의 AWS 서버에 호스팅된” 제품 데이터로 보관합니다. 그 컬렉션이 중국에 있는 사람들의 개인정보 — 계정 기록, 연락처, 샘플 요청이나 응답 속 식별자 — 를 담거나 통과시킬 때, 그것을 중국 밖으로 옮기는 것은 개인정보 보호법을 건드립니다: 귀사는 고지하고, 별도 동의를 받으며, 하나의 이전 메커니즘(CAC 안전성 평가, CAC 표준계약, 또는 인증)을 충족해야 합니다 — PIPL 제13/23조와 제38~40조상. 귀사가 핵심정보인프라 운영자나 대량 취급자라면, 중국에서 수집된 개인정보는 본토에 저장되어야 합니다(사이버보안법 제39조(구 제37조); PIPL 제40조) — 해외 전용 Postman이 충족할 수 없는 레지던시 요건. 이것은 “앱이 스트리밍되느냐”가 아니라 애플리케이션과 사용자 데이터이며, 질문의 척추입니다.
갈래 2 — Postman은 귀사 비밀을 해외에 응축하고 귀사 시스템에 손을 뻗는다
Postman은 요청만 저장하는 것이 아니라; 귀사 시스템의 열쇠를 저장합니다. 자신의 표현으로 그것은 *“환경 변수, 비밀, 액세스 토큰”*을 보관하고 — 비밀을 자사 서버 밖에 두는 유일한 경로로 명시하는 것은 Local Vault, *“온디바이스로만 암호화되고 Postman Cloud에 비밀이 동기화되지 않음”*입니다. 그 옵션 밖의 모든 것은 설계상 Postman Cloud에 있습니다. 그 환경은 귀사 개발자가 자신의 백엔드 — 중국 안의 시스템 포함 — 에 도달하는 데 쓰는 API 키·데이터베이스 자격 증명·OAuth 토큰을 담습니다. 클라우드 실행 모니터가 실행되거나 저장된 예시가 라이브 응답을 담으면, 플랫폼은 그 시스템에서 데이터를 자사 해외 클라우드로 끌어옵니다: 그 도구의 정상 운영 자체가 국경 간 이동이자 귀사 자격 증명의 해외 응축입니다. Postman은 컬렉션에 떨어진 자격 증명을 잡아내는 클라우드 비밀 탐지까지 제공합니다 — 실제로 그런 일이 으레 일어난다는 인정입니다. 에디터가 열리는지만 점검하는 프로브는 이 중 어느 것도 보지 못합니다.
도달 가능성 점검이 이 모든 것을 놓치는 이유
“Postman이 상하이에서 로드되나?”만 묻는 테스트는 잘못된 것을 측정합니다. 그것은 귀사 컬렉션·환경·비밀이 본토 밖 AWS에 보관된다는 것을 볼 수 없고, 그 컬렉션 안의 중국 개인정보에 결부되는 고지-동의-메커니즘 의무를 볼 수 없으며, 귀사 API 키와 시스템 데이터가 해외에 응축된다는 것을 볼 수 없습니다. 플랫폼을 그저 접속 가능하게 만드는 것은 규제 대상 데이터나 비밀을 국내로 옮기지 않고, PIPL이 요구하는 이전 근거를 만들지 않습니다. 중국 청중에 도달하는 것과 그들의 데이터를 보유·운반할 자격을 갖는 것은 서로 다른 테스트이며 — 그중 하나만 지연 차트에 나타납니다.
21YunBox가 들어맞는 자리 — 진단, 현지화, 전송
저희는 귀사에게 Postman을 떠나라고 하지 않습니다. 저희는 호스팅된 해외 API 플랫폼이 할 수 없는 계층을 더합니다. 진단(map): 귀사 워크스페이스가 보유하는 것 — 컬렉션·환경·저장된 응답·변수와 그 안의 API 키·데이터베이스 자격 증명·OAuth 토큰 — 과 Postman이 도달하는 귀사 시스템, 어디에 호스팅되는지, 그리고 그 안의 중국 데이터에 대한 동의·레지던시 근거를 목록화합니다. 현지화·거버넌스(localize): 규제 대상 애플리케이션·사용자 데이터 — 그리고 그 비밀 — 를 필요한 곳에서 국내에 유지하도록 돕고(필요한 곳에 국내 백엔드나 볼트와 함께), 제13/23조 고지·별도 동의 근거를 세우며, 국경을 넘는 것을 최소화합니다. 전송(deliver): 모든 중국을 향한 앱이나 포털을 ICP 비안하고, 귀사가 이미 돌리는 것 앞단에 21YunBox Optimizer로 규정에 맞는 국내 전송을 세웁니다 — 재구축도, 두 번째 코드베이스도 없이. 21YunBox는 어떤 형태의 우회도 쓰거나 권하지 않습니다.
이는 판정이 아니라 리스크 지도입니다: 고지와 동의, 이전 메커니즘, 국내 저장, ICP 비안, 또는 그 조합 중 무엇을 지는지는 귀사 법인, 데이터 규모, 그리고 컬렉션이 무엇을 나르는지에 따라 달라집니다 — Postman을 중국을 향한 작업에 배치하기 전에 법률 자문과 정리할 가치가 있습니다.
함께 읽기:
자주 묻는 질문
Postman은 중국 사용자의 데이터를 중국에 저장하나요?
아니요. Postman 자체 보안 문서로, 그 제품 데이터와 백업은 EU와 미국의 AWS 서버에 호스팅되고, 제공하는 유일한 데이터 레지던시 옵션은 EU(프랑크푸르트) 인스턴스입니다. 중국 본토 리전이 없으므로, Postman이 보유하는 컬렉션·환경·비밀 — 그리고 그 안의 모든 중국 개인 데이터 — 은 해외에 자리 잡습니다.
중국에서 Postman을 쓰는 것은 위법인가요?
본질적으로 그렇지는 않습니다. 쟁점은 귀사 컬렉션 안에 실린 개인정보의 국경 간 이전과 귀사 API 키·자격 증명의 해외 응축입니다. PIPL은 귀사가 고지하고 별도 동의를 받고 이전 메커니즘 중 하나를 충족하면 그 이전을 허용합니다; 국내화 의무까지 지는지는 귀사의 역할(예: CIIO 여부)과 취급하는 개인정보의 규모에 따라 달라집니다. 전면 금지가 아니라 법률 자문과 가늠할 리스크로 다루세요.
21YunBox가 우리 Postman 스택을 중국에서 규정에 맞게 만들도록 도울 수 있나요?
네. 저희 중국 팀은 귀사의 데이터 규모와 역할에 맞춰 국경 간·데이터 레지던시·비밀 노출을 지도화하고, 규제 대상 애플리케이션·사용자 데이터 — 그리고 그 자격 증명 — 를 필요한 곳에서 국내에 유지하며, 귀사가 이미 돌리는 것 앞단에 규정에 맞는 ICP 비안 국내 전송을 세울 수 있습니다. 귀사의 구체적인 사례를 함께 살펴보려면 문의하세요.


