Funktioniert Postman in China? Datenresidenz, ICP und grenzüberschreitende Regeln
Postman ist eine Cloud-API-Plattform: Ihre API-Collections, Environments und die Secrets und Variablen darin leben auf Postmans eigenen AWS-Servern in der EU und den USA — keine Festland-China-Region. Für Ihre China-Nutzer sind das Offshore-Personendaten nach PIPL, und es konzentriert Ihre API-Schlüssel im Ausland.
Funktioniert Postman in China?
Ob Sie Postman in Festlandchina nutzen können, ist eine Datenresidenz- und Secrets-Frage, keine Geschwindigkeitsfrage. Postman ist aus China erreichbar, aber es ist eine Cloud-Plattform: Ihre API-Collections, Environments und die Variablen und Secrets darin werden auf Postmans eigenen Servern gespeichert.
Nach Postmans eigener Sicherheitsdokumentation werden seine Produktdaten und Backups auf AWS in der EU und den USA gehostet — es gibt keine Festland-China-Region — und es hält Ihre „environment variables, secrets, and access tokens“ (Environment-Variablen, Secrets und Access-Token) in Postman Cloud. Für die Menschen, die Ihre APIs in China berühren, werden in diesen Collections erfasste personenbezogene Daten im Ausland gehalten: ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus braucht, mit inländischer Speicherung für einen CIIO oder Verarbeiter großer Mengen. Weil Collections regelmäßig Zugangsdaten und Beispieldatensätze einbetten, konzentriert Postman auch Ihre Schlüssel und Beispiel-PII im Ausland.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihren Datenmengen und Ihrer Rolle ab. Unser China-Team kann Ihre Postman-Daten- und Secrets-Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Nur SaaS — keine Festland-China-Region; Collections, Environments & Secrets leben im Ausland
- ! Postman hostet Produktdaten nur auf AWS in der EU und den USA — keine China-Region
- ! China-Nutzer-PII in Collections/Variablen im Ausland gehalten = PIPL-Grenztransfer
- ! Env-Variablen, Secrets & API-Schlüssel in Postman Cloud konzentrieren Zugangsdaten im Ausland
- ! Eine Erreichbarkeitsprüfung (öffnet die App in Shanghai) sieht nie Residenz oder Secrets
- ✓ Rechtmäßiger Weg: regulierte App-Daten + Secrets im Inland halten und die China-App per ICP melden
Was die offizielle Postman-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
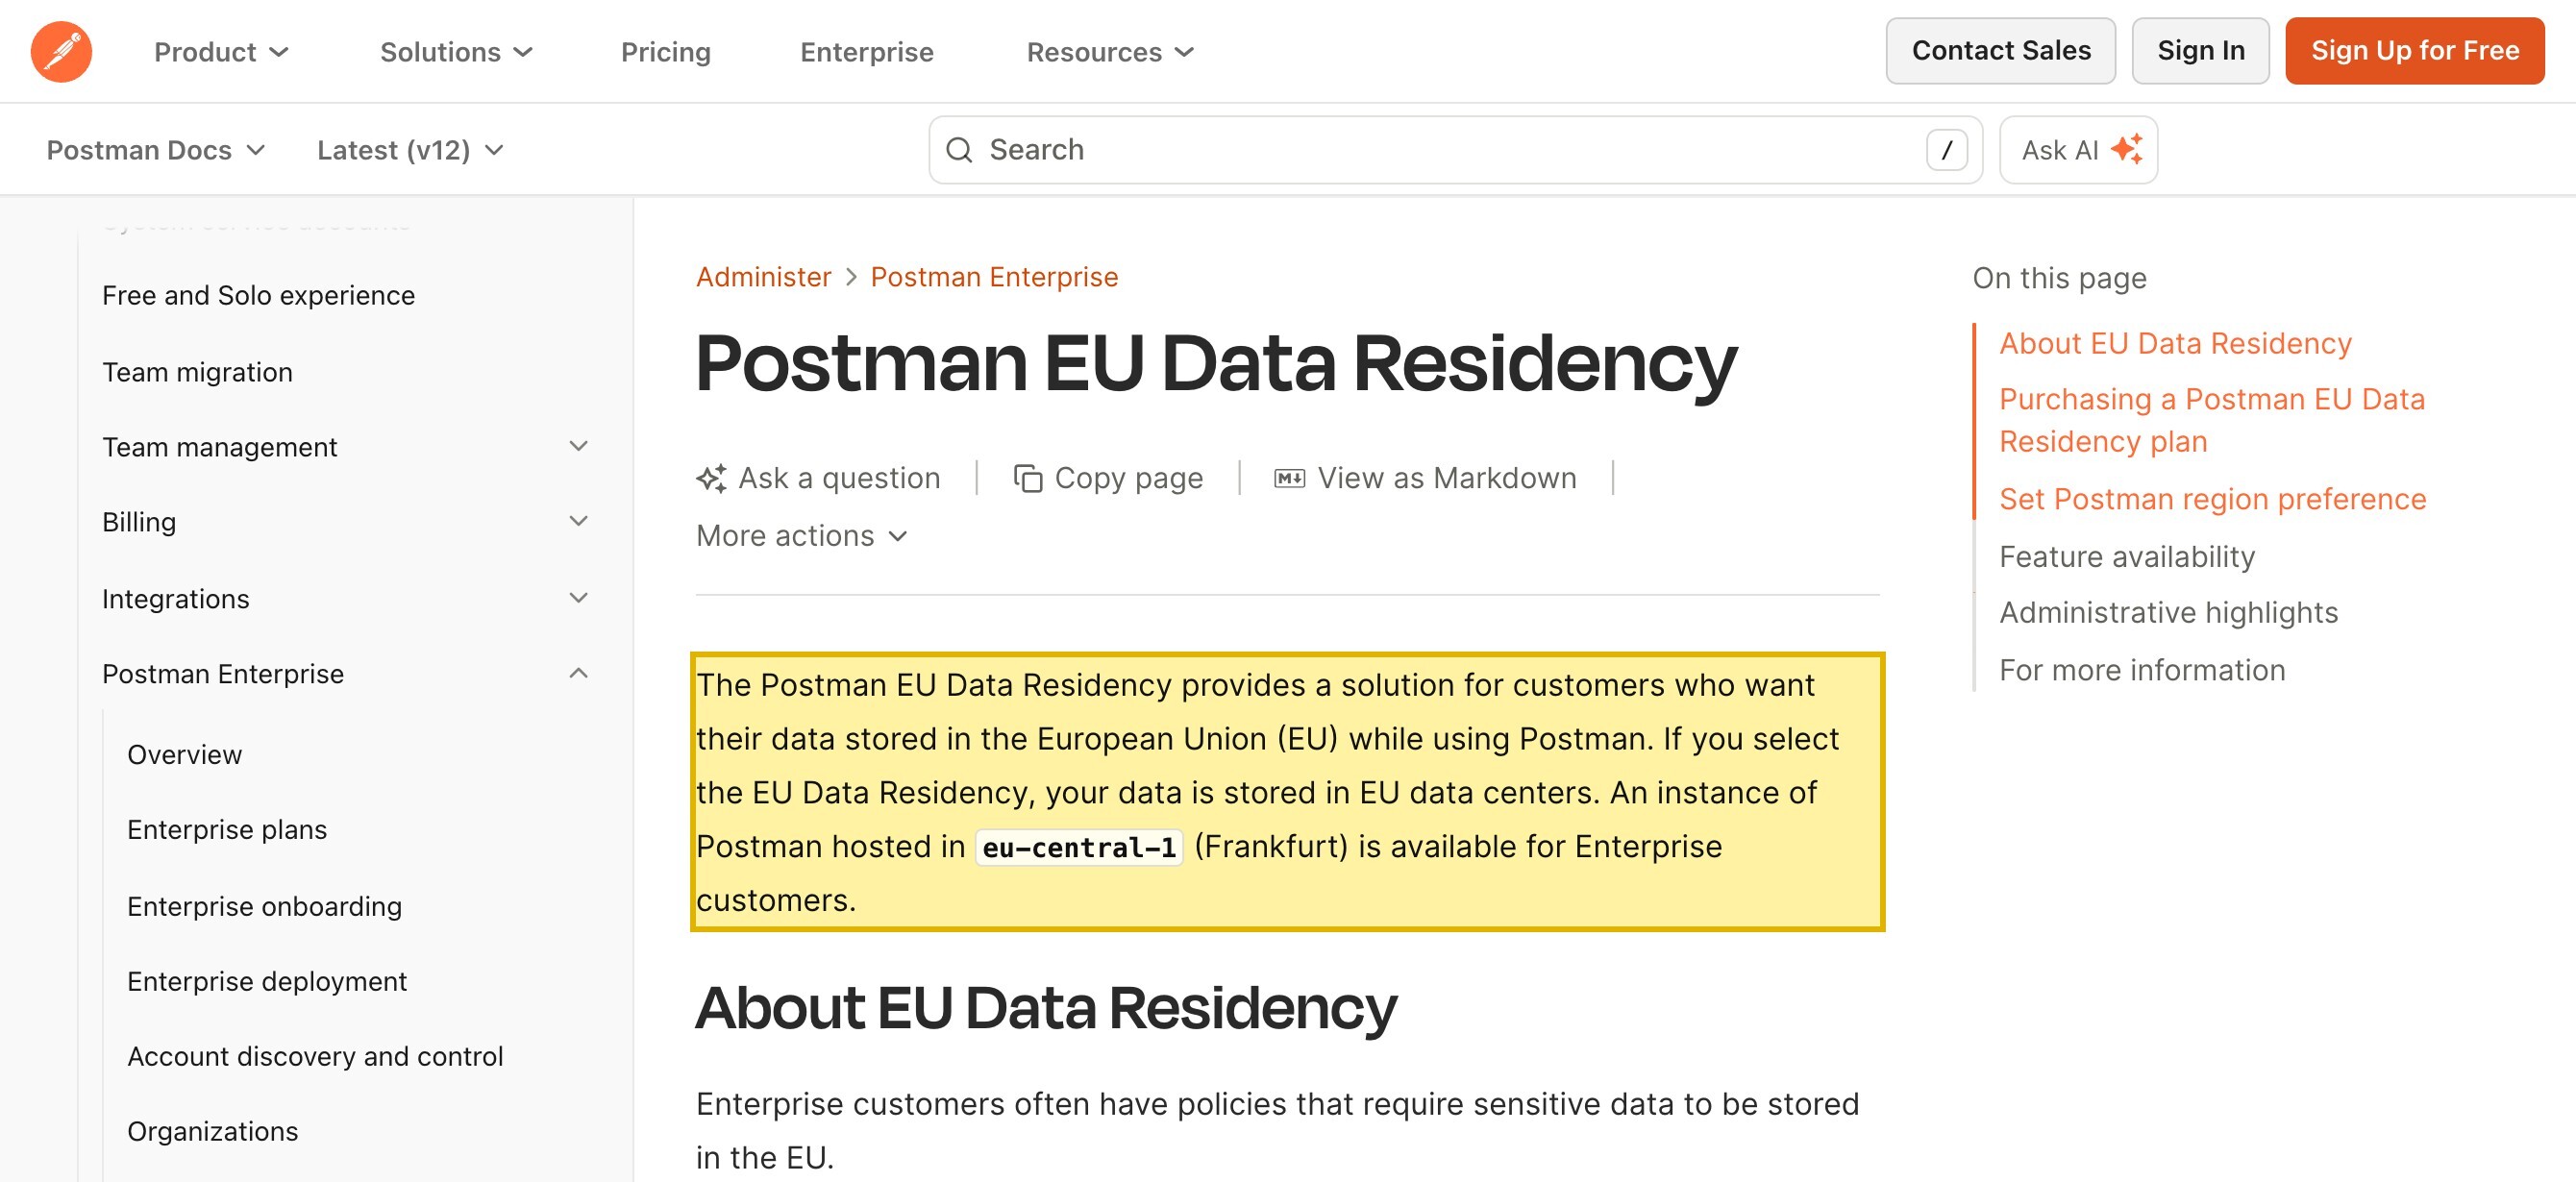
| Postman hostet Ihre Produktdaten im Ausland, ohne Festland-China-Region. Seine Sicherheitsseite gibt an, Postman „has no in-house data centers and uses AWS to manage its data centers' physical and environmental security“ (hat keine eigenen Rechenzentren und nutzt AWS …) und dass „Our company's product data and backups are hosted on AWS servers in the EU and the U.S.“ (die Produktdaten und Backups unseres Unternehmens auf AWS-Servern in der EU und den USA gehostet werden). Die einzige Datenresidenz-Option, die es veröffentlicht, ist eine EU-Instanz „hosted in eu-central-1 (Frankfurt)“; der Echo-Dienst ist „based in the US region“. Keine davon ist in Festlandchina. | Postman — Security page and EU Data Residency documentation, abgerufen 2026-10-13 |
| Postman konzentriert Ihre Secrets in seiner Cloud. Postman hält Ihre „environment variables, secrets, and access tokens“ und verschlüsselt sie auf der Anwendungsebene; der einzige Weg, den es nennt, um Secrets von seinen Servern fernzuhalten, ist das Local Vault, „Encrypted on-device only with no secrets synced to Postman Cloud“ (nur auf dem Gerät verschlüsselt, ohne in Postman Cloud synchronisierte Secrets). Alles andere — die API-Schlüssel, Datenbank-Zugangsdaten und OAuth-Token in Ihren Environments — wird im Ausland in Postman Cloud gehalten. „Postman Private Cloud“ ist ein Single-Tenant-Deployment, „that Postman manages on your behalf“ (das Postman in Ihrem Auftrag verwaltet), ohne angegebenen Festland-China-Standort, es ist also kein verifizierter inländischer Residenzpfad. | Postman — Security page (Secret Security, Private Cloud, FAQ), abgerufen 2026-10-13 |
| Im Ausland gehaltene personenbezogene Daten von China-Nutzern sind ein grenzüberschreitender Transfer nach PIPL. Die personenbezogenen Daten in Ihren Collections und Environments ins Ausland zu senden, verlangt Mitteilung, gesonderte Einwilligung und einen Transfermechanismus (PIPL Art. 13/23 und 38–40); für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). | PIPL Articles 13, 23, 38–40 and 40; Cybersecurity Law Article 39 (formerly Article 37) |
| Eine auf China ausgerichtete App oder ein Portal braucht seine eigene ICP-Beian. Jede App, jedes Entwicklerportal oder jede API-Konsole, die Sie Festland-Besuchern bedienen, ist ein Internet-Informationsdienst und verlangt eine ICP-Beian, gebunden an Festland-Hosting (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33) — die Offshore-Plattform bloß erreichbar zu machen, erfüllt das nicht, und es klärt nicht, wo Ihre API-Daten und Secrets leben. | State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 13. Oktober 2026 geprüft.
Fragen Sie, ob Postman in Festlandchina „funktioniert“, und die ehrliche Antwort beginnt damit, wo Ihre API-Arbeit gespeichert ist, nicht damit, wie schnell die App aus Shanghai öffnet. Postman ist eine Cloud-API-Plattform: Die Collections, die Sie bauen, die Environments, die Sie teilen, und die Variablen und Secrets darin werden auf Postmans eigenen Servern gehalten. Nach Postmans eigener Sicherheitsdokumentation leben diese Produktdaten und ihre Backups auf AWS in der EU und den USA, und die einzige Datenresidenz-Wahl, die es bietet, ist eine EU-Instanz (Frankfurt) — es gibt keine Festland-China-Region. Für die Menschen, die Ihre APIs in China berühren, werden alle in einer Collection erfassten personenbezogenen Daten in dem Moment im Ausland gehalten, in dem sie gespeichert werden, und Ihre API-Schlüssel, Datenbank-Zugangsdaten und OAuth-Token sind gleichzeitig im Ausland konzentriert. Dass die App erreichbar ist, ist real, aber es ist das Geringste von dem, worüber Sie entscheiden.
Postman in China auf einen Blick
| Worüber es entscheidet | In Postmans eigenen Worten |
|---|---|
| Wo es läuft | Postmans Sicherheitsseite: „Our company's product data and backups are hosted on AWS servers in the EU and the U.S.“ (Die Produktdaten und Backups unseres Unternehmens werden auf AWS-Servern in der EU und den USA gehostet.) Die einzige Datenresidenz-Option, die seine Docs bieten, ist eine EU-Instanz „hosted in eu-central-1 (Frankfurt)“; der Echo-Dienst ist „based in the US region“. Keine Region ist innerhalb Festlandchinas. |
| Was es hält | Ihre API-Collections und Environments, dazu — in Postmans eigenen Worten — „environment variables, secrets, and access tokens“ (Environment-Variablen, Secrets und Access-Token), die es verschlüsselt und in Postman Cloud hält. Collections betten regelmäßig Zugangsdaten und Beispiel-Request/Response-Daten ein, sodass personenbezogene Daten darin mitreisen. |
| Wo diese Daten sitzen | Im Ausland. Weil Produktdaten und Backups auf AWS in der EU und den USA liegen, werden alle personenbezogenen Daten, die Ihre Collections von Nutzern in China erfassen, ins Ausland übertragen — ein grenzüberschreitender Transfer, den PIPL regelt, mit einer Lokalisierungspflicht, die eine reine Offshore-Plattform nicht erfüllen kann. |
| Secrets + Reichweite in Ihre Systeme | Environments halten die API-Schlüssel, Datenbank-Zugangsdaten und OAuth-Token, die Ihre Entwickler nutzen, um Ihre eigenen Systeme zu erreichen — einschließlich Systeme innerhalb Chinas. Nur das Local Vault ist „Encrypted on-device only with no secrets synced to Postman Cloud“ (nur auf dem Gerät verschlüsselt, ohne in Postman Cloud synchronisierte Secrets), sodass diese Secrets und Cloud-ausgeführten Monitore und gespeicherten Responses standardmäßig Ihre Schlüssel und die Daten Ihrer Systeme in die Offshore-Cloud tragen. |
| Eine selbstgehostete Option? | Postman ist Cloud-basiert. „Postman Private Cloud“ ist ein Single-Tenant-Deployment, „that Postman manages on your behalf“ (das Postman in Ihrem Auftrag verwaltet), ohne angegebenen Festland-China-Standort — es ist also kein verifizierter inländischer Residenzpfad. Bestätigen Sie die aktuellen Optionen mit Postman, bevor Sie sich auf eine verlassen. |
| Ist es erreichbar? | Ob die Postman-App für Festland-Nutzer sauber öffnet, ist eine Auslieferungsfrage — getrennt von, und geringer als, ob Sie überhaupt freigegeben sind, diese API-Daten und diese Secrets im Ausland zu halten. |
Wo Postman läuft — und das klärt die erste Frage
Postman ist gehostete Software, und in seiner eigenen Sicherheitsdokumentation nennt es, wo. Seine Sicherheitsseite gibt an, dass „Postman has no in-house data centers and uses AWS to manage its data centers’ physical and environmental security“ (Postman keine eigenen Rechenzentren hat und AWS nutzt, um die physische und umgebungsbezogene Sicherheit seiner Rechenzentren zu verwalten) und dass „Our company’s product data and backups are hosted on AWS servers in the EU and the U.S.“ (die Produktdaten und Backups unseres Unternehmens auf AWS-Servern in der EU und den USA gehostet werden). Die einzige Datenresidenz-Wahl, die es veröffentlicht, ist eine EU: „If you select the EU Data Residency, your data is stored in EU data centers“ (Wenn Sie die EU-Datenresidenz wählen, werden Ihre Daten in EU-Rechenzentren gespeichert), geliefert als „An instance of Postman hosted in eu-central-1 (Frankfurt)“, während „The Postman Echo service … is based in the US region“ (der Postman-Echo-Dienst … in der US-Region angesiedelt ist). Es gibt keine Festland-China-Region. Wo immer der Workspace Ihres Teams also sitzt, werden die Collections, Environments und Secrets, die Postman für Sie hält, im Ausland gehalten — in der EU oder den USA. Diese einzige Tatsache entscheidet die Compliance-Frage, bevor Erreichbarkeit je gemessen wird: Es geht nicht darum, ob der Builder in Shanghai malt, sondern darum, dass API-Daten und Zugangsdaten das Land in dem Moment verlassen, in dem Postman sie speichert.
Zweig eins — die Daten Ihrer China-Nutzer in diesen Collections sind ein grenzüberschreitender Transfer
Postmans Aufgabe ist, Ihre API-Arbeit zu halten. Die Collections, Environments, gespeicherten Beispiel-Responses und Variablen häufen sich in Ihrem Workspace an, und Postman hält alles davon als Produktdaten „hosted on AWS servers in the EU and the U.S.“ (gehostet auf AWS-Servern in der EU und den USA). Wenn diese Collections die personenbezogenen Daten von Menschen in China erfassen oder durch sie hindurchlaufen lassen — Kontodatensätze, Kontaktdaten, Identifikatoren in einem Beispiel-Request oder -Response —, berührt deren Bewegung aus China das Gesetz zum Schutz personenbezogener Daten: Sie müssen Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), nach PIPL Art. 13/23 und 38–40. Sind Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40) — eine Residenzanforderung, die ein reines Offshore-Postman nicht erfüllen kann. Das sind Anwendungs- und Nutzerdaten, nicht „kann die App streamen“, und es ist das Rückgrat der Frage.
Zweig zwei — Postman konzentriert Ihre Secrets im Ausland und reicht in Ihre Systeme
Postman speichert nicht nur Requests; es speichert die Schlüssel zu Ihren Systemen. In seinen eigenen Worten hält es „environment variables, secrets, and access tokens“ (Environment-Variablen, Secrets und Access-Token) — und der einzige Weg, den es nennt, um Secrets von seinen Servern fernzuhalten, ist das Local Vault, „Encrypted on-device only with no secrets synced to Postman Cloud“ (nur auf dem Gerät verschlüsselt, ohne in Postman Cloud synchronisierte Secrets). Alles außerhalb dieser Option ist von Bauart her in Postman Cloud. Diese Environments halten die API-Schlüssel, Datenbank-Zugangsdaten und OAuth-Token, die Ihre Entwickler nutzen, um Ihre eigenen Back-Ends zu erreichen — einschließlich Systeme innerhalb Chinas. Wenn ein Cloud-ausgeführter Monitor läuft oder ein gespeichertes Beispiel eine Live-Response erfasst, zieht die Plattform Daten aus diesen Systemen in ihre Offshore-Cloud: Der normale Betrieb des Werkzeugs ist selbst eine grenzüberschreitende Bewegung und eine Konzentration Ihrer Zugangsdaten im Ausland. Postman liefert sogar Cloud-Secret-Detection, um Zugangsdaten zu fangen, die in Collections landen — ein Eingeständnis, dass sie das in der Praxis regelmäßig tun. Eine Sonde, die nur prüft, ob der Editor öffnet, sieht nichts davon.
Warum eine Erreichbarkeitsprüfung all dies verfehlt
Ein Test, der nur fragt „lädt Postman aus Shanghai?“, misst das Falsche. Er kann nicht sehen, dass Ihre Collections, Environments und Secrets auf AWS außerhalb des Festlands gehalten werden, er kann nicht die Mitteilungs-, Einwilligungs- und Mechanismus-Pflichten sehen, die an die personenbezogenen China-Daten in diesen Collections anknüpfen, und er kann nicht sehen, dass Ihre API-Schlüssel und die Daten Ihrer Systeme im Ausland konzentriert sind. Die Plattform bloß erreichbar zu machen, bewegt die regulierten Daten oder die Secrets nicht ins Inland, und es schafft nicht die Transfergrundlage, die PIPL verlangt. Ein chinesisches Publikum zu erreichen und freigegeben zu sein, seine Daten zu halten und zu tragen, sind zwei verschiedene Tests — und nur einer davon taucht auf einem Latenzdiagramm auf.
Wo 21YunBox hineinpasst — kartieren, lokalisieren, ausliefern
Wir bitten Sie nicht, Postman zu verlassen. Wir fügen die Schicht hinzu, die eine gehostete, Offshore-API-Plattform nicht kann. Kartieren: Wir inventarisieren, was Ihr Workspace hält — Collections, Environments, gespeicherte Responses, Variablen und die API-Schlüssel, Datenbank-Zugangsdaten und OAuth-Token darin —, welche Ihrer eigenen Systeme Postman erreicht, wo es gehostet ist und die Einwilligungs- und Residenzgrundlage für die China-Daten darin. Lokalisieren und regeln: Wir helfen Ihnen, die regulierten Anwendungs- und Nutzerdaten — und diese Secrets — im Inland zu halten, mit einem inländischen Backend oder Vault, wo eines nötig ist, setzen die Mitteilungs- und gesonderte-Einwilligungs-Grundlage nach Art. 13/23 und minimieren, was die Grenze überquert. Ausliefern: Wir melden jede auf China ausgerichtete App oder jedes Portal per ICP und stellen rechtskonforme, inländische Auslieferung mit dem 21YunBox Optimizer vor das, was Sie bereits betreiben — kein Neuaufbau, keine zweite Codebasis. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Dies ist eine Risikokarte, kein Urteil: Ob Sie Mitteilung und Einwilligung, einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen und dem ab, was Ihre Collections tragen — am besten mit Rechtsbeistand zu klären, bevor Sie Postman für auf China ausgerichtete Arbeit ausrollen.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Postman die Daten chinesischer Nutzer in China?
Nein. Nach Postmans eigener Sicherheitsdokumentation werden seine Produktdaten und Backups auf AWS-Servern in der EU und den USA gehostet, und die einzige Datenresidenz-Option, die es bietet, ist eine EU-Instanz (Frankfurt). Es gibt keine Festland-China-Region, sodass die Collections, Environments und Secrets, die Postman hält — und alle China-Personendaten darin —, im Ausland sitzen.
Ist es rechtswidrig, Postman in China zu nutzen?
Nicht von sich aus. Die Probleme sind der grenzüberschreitende Transfer personenbezogener Daten, die in Ihren Collections getragen werden, und die Konzentration Ihrer API-Schlüssel und Zugangsdaten im Ausland. PIPL erlaubt den Transfer, wenn Sie Mitteilung erteilen, gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen; ob Sie zudem einer Datenlokalisierungspflicht unterliegen, hängt von Ihrer Rolle (etwa ob Sie ein CIIO sind) und der Menge personenbezogener Daten ab, die Sie verarbeiten. Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unseren Postman-Stack in China rechtskonform zu machen?
Ja. Unser China-Team kann die Grenztransfer-, Datenresidenz- und Secrets-Exponierung für Ihre Datenmengen und Rolle kartieren, die regulierten Anwendungs- und Nutzerdaten — und diese Zugangsdaten — im Inland halten, wo nötig, und die rechtskonforme, ICP-gemeldete inländische Auslieferung vor dem aufstellen, was Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.


