Postman fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Postman est une plateforme d'API cloud : vos collections d'API, vos environnements et les secrets et variables qu'ils contiennent résident sur les propres serveurs AWS de Postman, dans l'UE et aux États-Unis — aucune région en Chine continentale. Pour vos utilisateurs en Chine, ce sont des données personnelles à l'étranger au titre de la PIPL, et cela concentre vos clés d'API à l'étranger.
Postman fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Postman en Chine continentale est une question de résidence des données et de secrets, non une question de vitesse. Postman est accessible depuis la Chine, mais c'est une plateforme cloud : vos collections d'API, vos environnements et les variables et secrets qu'ils contiennent sont stockés sur les propres serveurs de Postman.
Selon la propre documentation de sécurité de Postman, ses données produit et ses sauvegardes sont hébergées sur AWS dans l'UE et aux États-Unis — il n'y a aucune région en Chine continentale — et il conserve vos “environment variables, secrets, and access tokens” dans Postman Cloud. Pour les personnes que vos API touchent en Chine, les données personnelles saisies dans ces collections sont détenues à l'étranger : un transfert transfrontalier d'informations personnelles que régit la PIPL, exigeant information, consentement distinct et un mécanisme de transfert, avec stockage sur le territoire pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume. Parce que les collections intègrent couramment des identifiants et des enregistrements d'exemple, Postman concentre aussi vos clés et des informations personnelles d'exemple à l'étranger.
Il s'agit d'une image des risques, pas d'un verdict — vos obligations dépendent de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier votre exposition de données et de secrets Postman →
Aperçu de conformité
- ✕ SaaS uniquement — aucune région en Chine continentale ; collections, environnements et secrets résident à l'étranger
- ! Postman héberge les données produit sur AWS dans l'UE et aux États-Unis uniquement — aucune région en Chine
- ! Les informations personnelles d'utilisateurs chinois dans les collections/variables, détenues à l'étranger = transfert transfrontalier PIPL
- ! Variables d'environnement, secrets et clés d'API stockés dans Postman Cloud concentrent les identifiants à l'étranger
- ! Un test d'accessibilité (l'application s'ouvre-t-elle à Shanghai) ne voit jamais la résidence ni les secrets
- ✓ Voie légale : garder les données applicatives réglementées et les secrets sur le territoire, et déclarer (ICP) l'application Chine
Ce que la documentation officielle de Postman dit de la Chine
| Fait | Source primaire |
|---|---|
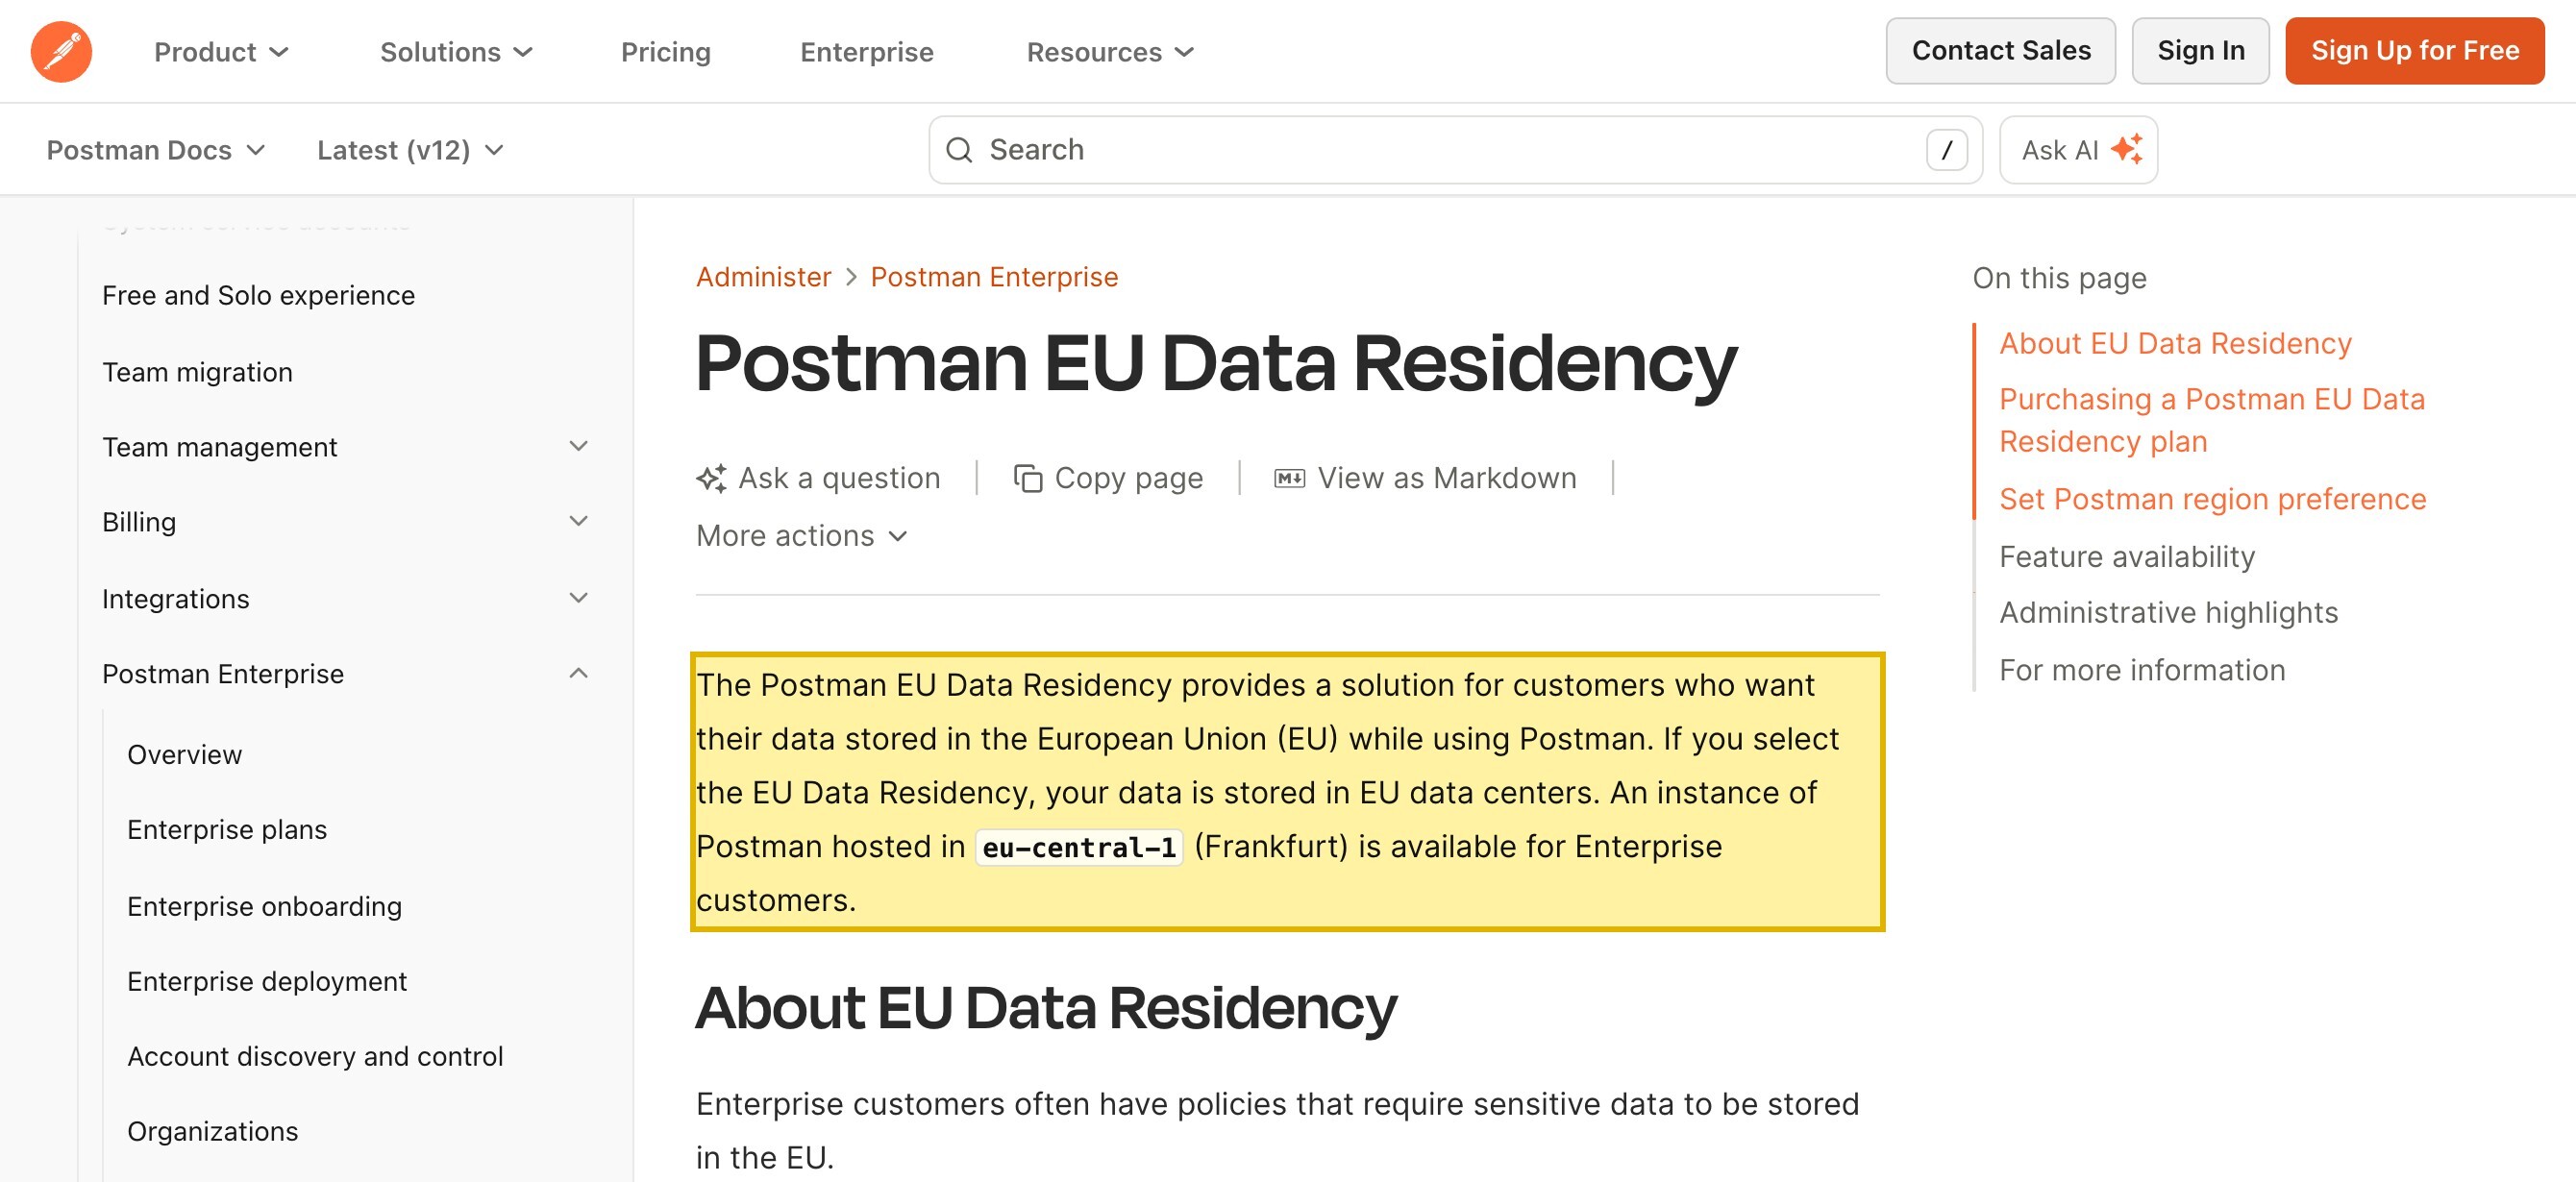
| Postman héberge vos données produit à l'étranger, sans aucune région en Chine continentale. Sa page sécurité indique que Postman “has no in-house data centers and uses AWS to manage its data centers' physical and environmental security,” et que “Our company's product data and backups are hosted on AWS servers in the EU and the U.S.” La seule option de résidence des données qu'il publie est une instance UE “hosted in eu-central-1 (Frankfurt)” ; le service Echo est “based in the US region.” Aucune n'est en Chine continentale. | Postman — page sécurité et documentation sur la résidence des données dans l'UE, consulté le 2026-10-13 |
| Postman concentre vos secrets dans son cloud. Postman conserve vos “environment variables, secrets, and access tokens” et les chiffre au niveau applicatif ; la seule voie qu'il nomme pour garder les secrets hors de ses serveurs est le Local Vault, “Encrypted on-device only with no secrets synced to Postman Cloud.” Tout le reste — les clés d'API, les identifiants de base de données et les jetons OAuth de vos environnements — est détenu dans Postman Cloud à l'étranger. “Postman Private Cloud” est un déploiement mono-locataire “that Postman manages on your behalf,” sans emplacement déclaré en Chine continentale, de sorte que ce n'est pas une voie de résidence sur le territoire vérifiée. | Postman — page sécurité (Secret Security, Private Cloud, FAQ), consulté le 2026-10-13 |
| Les données personnelles d'utilisateurs chinois détenues à l'étranger sont un transfert transfrontalier au titre de la PIPL. Envoyer à l'étranger les informations personnelles contenues dans vos collections et environnements exige information, consentement distinct et un mécanisme de transfert (PIPL articles 13/23 et 38 à 40) ; pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). | PIPL articles 13, 23, 38 à 40 et 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| Une application ou un portail tourné vers la Chine a besoin de sa propre déclaration ICP. Toute application, tout portail développeur ou console d'API que vous servez aux visiteurs du continent est un service d'information sur Internet et requiert une déclaration ICP liée à un hébergement sur le continent (décret du Conseil des affaires de l'État n° 292 ; décret n° 33 du MIIT) — rendre la plateforme à l'étranger simplement accessible ne satisfait pas cela, et ne règle pas l'endroit où résident vos données d'API et vos secrets. | décret du Conseil des affaires de l'État n° 292 ; décret n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Demandez si Postman « fonctionne » en Chine continentale et la réponse honnête commence par l’endroit où votre travail d’API est stocké, non par la vitesse d’ouverture de l’application depuis Shanghai. Postman est une plateforme d’API cloud : les collections que vous construisez, les environnements que vous partagez, et les variables et secrets qu’ils contiennent sont conservés sur les propres serveurs de Postman. Selon la propre documentation de sécurité de Postman, ces données produit et leurs sauvegardes résident sur AWS dans l’UE et aux États-Unis, et le seul choix de résidence des données qu’elle offre est une instance UE (Francfort) — il n’existe aucune région en Chine continentale. Ainsi, pour les personnes que vos API touchent en Chine, toute donnée personnelle captée dans une collection est détenue à l’étranger dès l’instant où elle est enregistrée, et vos clés d’API, identifiants de base de données et jetons OAuth sont concentrés à l’étranger en même temps. Que l’application soit accessible est réel, mais c’est le moindre de ce que vous décidez.
Postman en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Postman |
|---|---|
| Où il s'exécute | La page sécurité de Postman : “Our company's product data and backups are hosted on AWS servers in the EU and the U.S.” La seule option de résidence des données que proposent ses docs est une instance UE “hosted in eu-central-1 (Frankfurt)” ; le service Echo est “based in the US region.” Aucune région ne se trouve en Chine continentale. |
| Ce qu'il détient | Vos collections d'API et vos environnements, plus — selon les termes de Postman — des “environment variables, secrets, and access tokens,” qu'il chiffre et conserve dans le Postman Cloud. Les collections intègrent couramment des identifiants et des données d'exemple de requête/réponse, de sorte que des informations personnelles voyagent à l'intérieur d'elles. |
| Où résident ces données | À l'étranger. Parce que les données produit et les sauvegardes sont sur AWS dans l'UE et aux États-Unis, toute donnée personnelle que vos collections captent auprès d'utilisateurs en Chine est transférée à l'étranger — un transfert transfrontalier que la PIPL régit, avec une obligation de localisation qu'une plateforme uniquement à l'étranger ne peut satisfaire. |
| Secrets + accès à vos systèmes | Les environnements détiennent les clés d'API, identifiants de base de données et jetons OAuth que vos développeurs utilisent pour atteindre vos propres systèmes — y compris des systèmes à l'intérieur de la Chine. Seul le Local Vault est “Encrypted on-device only with no secrets synced to Postman Cloud,” de sorte que par défaut ces secrets, ainsi que les moniteurs exécutés dans le cloud et les réponses enregistrées, emportent vos clés et les données de vos systèmes dans le cloud à l'étranger. |
| Une option auto-hébergée ? | Postman est basé sur le cloud. « Postman Private Cloud » est un déploiement mono-locataire “that Postman manages on your behalf,” sans emplacement déclaré en Chine continentale — ce n'est donc pas une voie de résidence sur le territoire vérifiée. Confirmez les options actuelles avec Postman avant de vous y fier. |
| Est-ce accessible ? | Que l'application Postman s'ouvre proprement pour les utilisateurs du continent est une question de diffusion — distincte de, et moindre que, celle de savoir si vous êtes autorisé à détenir ces données d'API et ces secrets à l'étranger tout court. |
Où Postman s’exécute — et cela règle la première question
Postman est un logiciel hébergé, et dans sa propre documentation de sécurité il indique où. Sa page sécurité déclare que “Postman has no in-house data centers and uses AWS to manage its data centers’ physical and environmental security,” et que “Our company’s product data and backups are hosted on AWS servers in the EU and the U.S.” Le seul choix de résidence des données qu’il publie est un choix UE : “If you select the EU Data Residency, your data is stored in EU data centers,” délivré sous la forme d’“An instance of Postman hosted in eu-central-1 (Frankfurt),” tandis que “The Postman Echo service … is based in the US region.” Il n’existe aucune région en Chine continentale. Ainsi, où que se trouve l’espace de travail de votre équipe, les collections, environnements et secrets que Postman conserve pour vous sont détenus à l’étranger — dans l’UE ou aux États-Unis. Ce seul fait règle la question de conformité avant même que l’accessibilité ne soit mesurée : il ne s’agit pas de savoir si l’éditeur s’affiche à Shanghai, mais du fait que des données d’API et des identifiants quittent le pays dès l’instant où Postman les stocke.
Premier volet — les données de vos utilisateurs en Chine dans ces collections sont un transfert transfrontalier
Le travail de Postman est de détenir votre travail d’API. Les collections, environnements, réponses d’exemple enregistrées et variables s’accumulent dans votre espace de travail, et Postman conserve tout cela comme des données produit “hosted on AWS servers in the EU and the U.S.” Lorsque ces collections captent ou font transiter les informations personnelles de personnes en Chine — enregistrements de compte, coordonnées, identifiants dans une requête ou une réponse d’exemple — les sortir de Chine engage la loi sur la protection des informations personnelles : vous devez informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), au titre des articles 13/23 et 38 à 40 de la PIPL. Si vous êtes opérateur d’infrastructure d’information critique ou responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (loi sur la cybersécurité article 39 (anciennement l’article 37) ; PIPL article 40) — une exigence de résidence qu’un Postman uniquement à l’étranger ne peut satisfaire. Ce sont des données d’application et d’utilisateur, non « l’application peut-elle diffuser », et c’est la colonne vertébrale de la question.
Second volet — Postman concentre vos secrets à l’étranger et atteint vos systèmes
Postman ne stocke pas seulement des requêtes ; il stocke les clés de vos systèmes. Selon ses propres termes, il conserve des “environment variables, secrets, and access tokens” — et la seule voie qu’il nomme pour garder les secrets hors de ses serveurs est le Local Vault, “Encrypted on-device only with no secrets synced to Postman Cloud.” Tout ce qui est en dehors de cette option est, par conception, dans le Postman Cloud. Ces environnements détiennent les clés d’API, identifiants de base de données et jetons OAuth que vos développeurs utilisent pour atteindre vos propres back-ends — y compris des systèmes à l’intérieur de la Chine. Lorsqu’un moniteur exécuté dans le cloud s’exécute, ou qu’un exemple enregistré capte une réponse en direct, la plateforme tire des données de ces systèmes vers son cloud à l’étranger : le fonctionnement normal de l’outil est lui-même un mouvement transfrontalier, et une concentration de vos identifiants à l’étranger. Postman livre même une détection de secrets dans le cloud pour attraper les identifiants qui atterrissent dans les collections — un aveu qu’en pratique, ils le font couramment. Une sonde qui ne vérifie que si l’éditeur s’ouvre ne voit rien de tout cela.
Pourquoi une vérification d’accessibilité manque tout cela
Un test qui demande seulement « Postman se charge-t-il depuis Shanghai ? » mesure la mauvaise chose. Il ne peut pas voir que vos collections, environnements et secrets sont détenus sur AWS hors du continent, il ne peut pas voir les obligations d’information, de consentement et de mécanisme qui s’attachent aux données personnelles chinoises à l’intérieur de ces collections, et il ne peut pas voir que vos clés d’API et les données de vos systèmes sont concentrées à l’étranger. Rendre la plateforme simplement accessible ne déplace pas les données réglementées ni les secrets sur le territoire, et cela ne crée pas la base de transfert qu’exige la PIPL. Atteindre un public chinois et être autorisé à détenir et transporter ses données sont deux tests différents — et un seul apparaît sur une courbe de latence.
Où se place 21YunBox — cartographier, localiser, diffuser
Nous ne vous demandons pas de quitter Postman. Nous ajoutons la couche qu’une plateforme d’API hébergée, à l’étranger, ne peut fournir. Cartographier : nous inventorions ce que détient votre espace de travail — collections, environnements, réponses enregistrées, variables et les clés d’API, identifiants de base de données et jetons OAuth qu’ils contiennent — quels de vos propres systèmes Postman atteint, où c’est hébergé, et la base de consentement et de résidence pour les données chinoises qu’il contient. Localiser et encadrer : nous vous aidons à maintenir les données d’application et d’utilisateur réglementées — et ces secrets — sur le territoire, avec un back-end ou un coffre sur le territoire là où c’est nécessaire, à établir la base d’information et de consentement distinct des articles 13/23, et à minimiser ce qui franchit la frontière. Diffuser : nous déclarons (ICP) toute application ou portail tournés vers la Chine et mettons en place une diffusion conforme, sur le territoire, avec le 21YunBox Optimizer devant ce que vous exploitez déjà — sans reconstruction, sans second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Il s’agit d’une image des risques, pas d’un verdict : devoir une information et un consentement, un mécanisme de transfert, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données et de ce que transportent vos collections — à régler avec un conseil avant de déployer Postman sur du travail tourné vers la Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles
- La loi chinoise sur la cybersécurité et la localisation des données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Postman stocke-t-il les données des utilisateurs chinois en Chine ?
Non. Selon la propre documentation de sécurité de Postman, ses données produit et ses sauvegardes sont hébergées sur des serveurs AWS dans l'UE et aux États-Unis, et la seule option de résidence des données qu'il offre est une instance UE (Francfort). Il n'y a aucune région en Chine continentale, de sorte que les collections, environnements et secrets que détient Postman — et toute donnée personnelle chinoise qu'ils contiennent — se trouvent à l'étranger.
Est-il illégal d'utiliser Postman en Chine ?
Pas en soi. Les points en jeu sont le transfert transfrontalier des informations personnelles portées dans vos collections et la concentration de vos clés d'API et identifiants à l'étranger. La PIPL permet le transfert si vous informez, obtenez un consentement distinct et satisfaites l'un de ses mécanismes de transfert ; le fait d'être en outre soumis à une obligation de localisation des données dépend de votre rôle (par exemple, si vous êtes opérateur d'infrastructure d'information critique) et du volume d'informations personnelles que vous traitez. Traitez-le comme un risque à évaluer avec un conseil, non comme une interdiction générale.
21YunBox peut-il aider à rendre notre stack Postman conforme en Chine ?
Oui. Notre équipe Chine peut cartographier l'exposition transfrontalière, de résidence des données et de secrets au regard de vos volumes de données et de votre rôle, garder les données applicatives et utilisateur réglementées — et ces identifiants — sur le territoire là où c'est nécessaire, et mettre en place la diffusion conforme, déclarée (ICP), sur le territoire, devant ce que vous exploitez déjà. Contactez-nous pour étudier votre cas précis.


