¿Funciona LogicGate Risk Cloud en China? Datos GRC, PIPL y residencia de datos
LogicGate Risk Cloud es la plataforma GRC con la que usted gobierna el riesgo — y su propia lista de subencargados aloja esos datos en AWS en EE. UU., la UE, el Reino Unido o Australia, sin región en China continental. Para los usuarios en China, eso convierte sus registros de riesgos, sus evidencias de auditoría y los datos personales de terceros y responsables en una transferencia transfronteriza según la PIPL. Una mirada, con el cumplimiento por delante, a la exposición y a la vía legal dentro del país.
¿Funciona LogicGate en China?
Risk Cloud es accesible desde China, pero LogicGate aloja sus registros GRC en AWS en EE. UU., la UE, el Reino Unido o Australia — nunca en el continente —, así que operarlo para personas en China es una transferencia transfronteriza según la PIPL, no un problema de velocidad.
Risk Cloud contiene registros de riesgos, registros de terceros y de auditoría, y los datos personales de los responsables de controles, los responsables de riesgos, los auditores y las contrapartes; algunos registros de incidentes, investigaciones o privacidad pueden ser información personal sensible según el artículo 28 de la PIPL. Como ninguna de las cuatro regiones de AWS de LogicGate está en China, esos datos acaban residiendo en el extranjero, lo que activa las obligaciones transfronterizas de la PIPL (artículos 38–40) y, para los operadores de infraestructuras críticas o los tratantes de grandes volúmenes, un deber de almacenamiento dentro del país (PIPL artículo 40; Ley de Ciberseguridad artículo 39, antes artículo 37). 21YunBox cartografía la exposición con su asesoría legal y pone en marcha un almacenamiento y una entrega dentro del país, con consentimiento y registro ICP, para los registros que deben quedarse en el continente.
Instantánea de cumplimiento
- ✕ No hay región en China continental que seleccionar — el alojamiento en AWS es solo en EE. UU., la UE, el Reino Unido o Australia
- ! Registros de riesgos, evidencias de auditoría y datos personales de contrapartes en el extranjero = transferencia según la PIPL
- ! Datos personales de responsables y contrapartes; algunos registros de incidentes/privacidad son sensibles (PIPL art. 28)
- ! Puede exigirse almacenamiento dentro del país (PIPL art. 40; CSL artículo 39, antes 37)
- ! Un panel o formulario de recepción orientado a China necesita un registro ICP que LogicGate no puede ofrecer
- ✓ 21YunBox cartografía la exposición y pone en marcha almacenamiento y entrega dentro del país con registro ICP
Lo que la documentación oficial de LogicGate Risk Cloud dice sobre China
| Hecho | Fuente primaria |
|---|---|
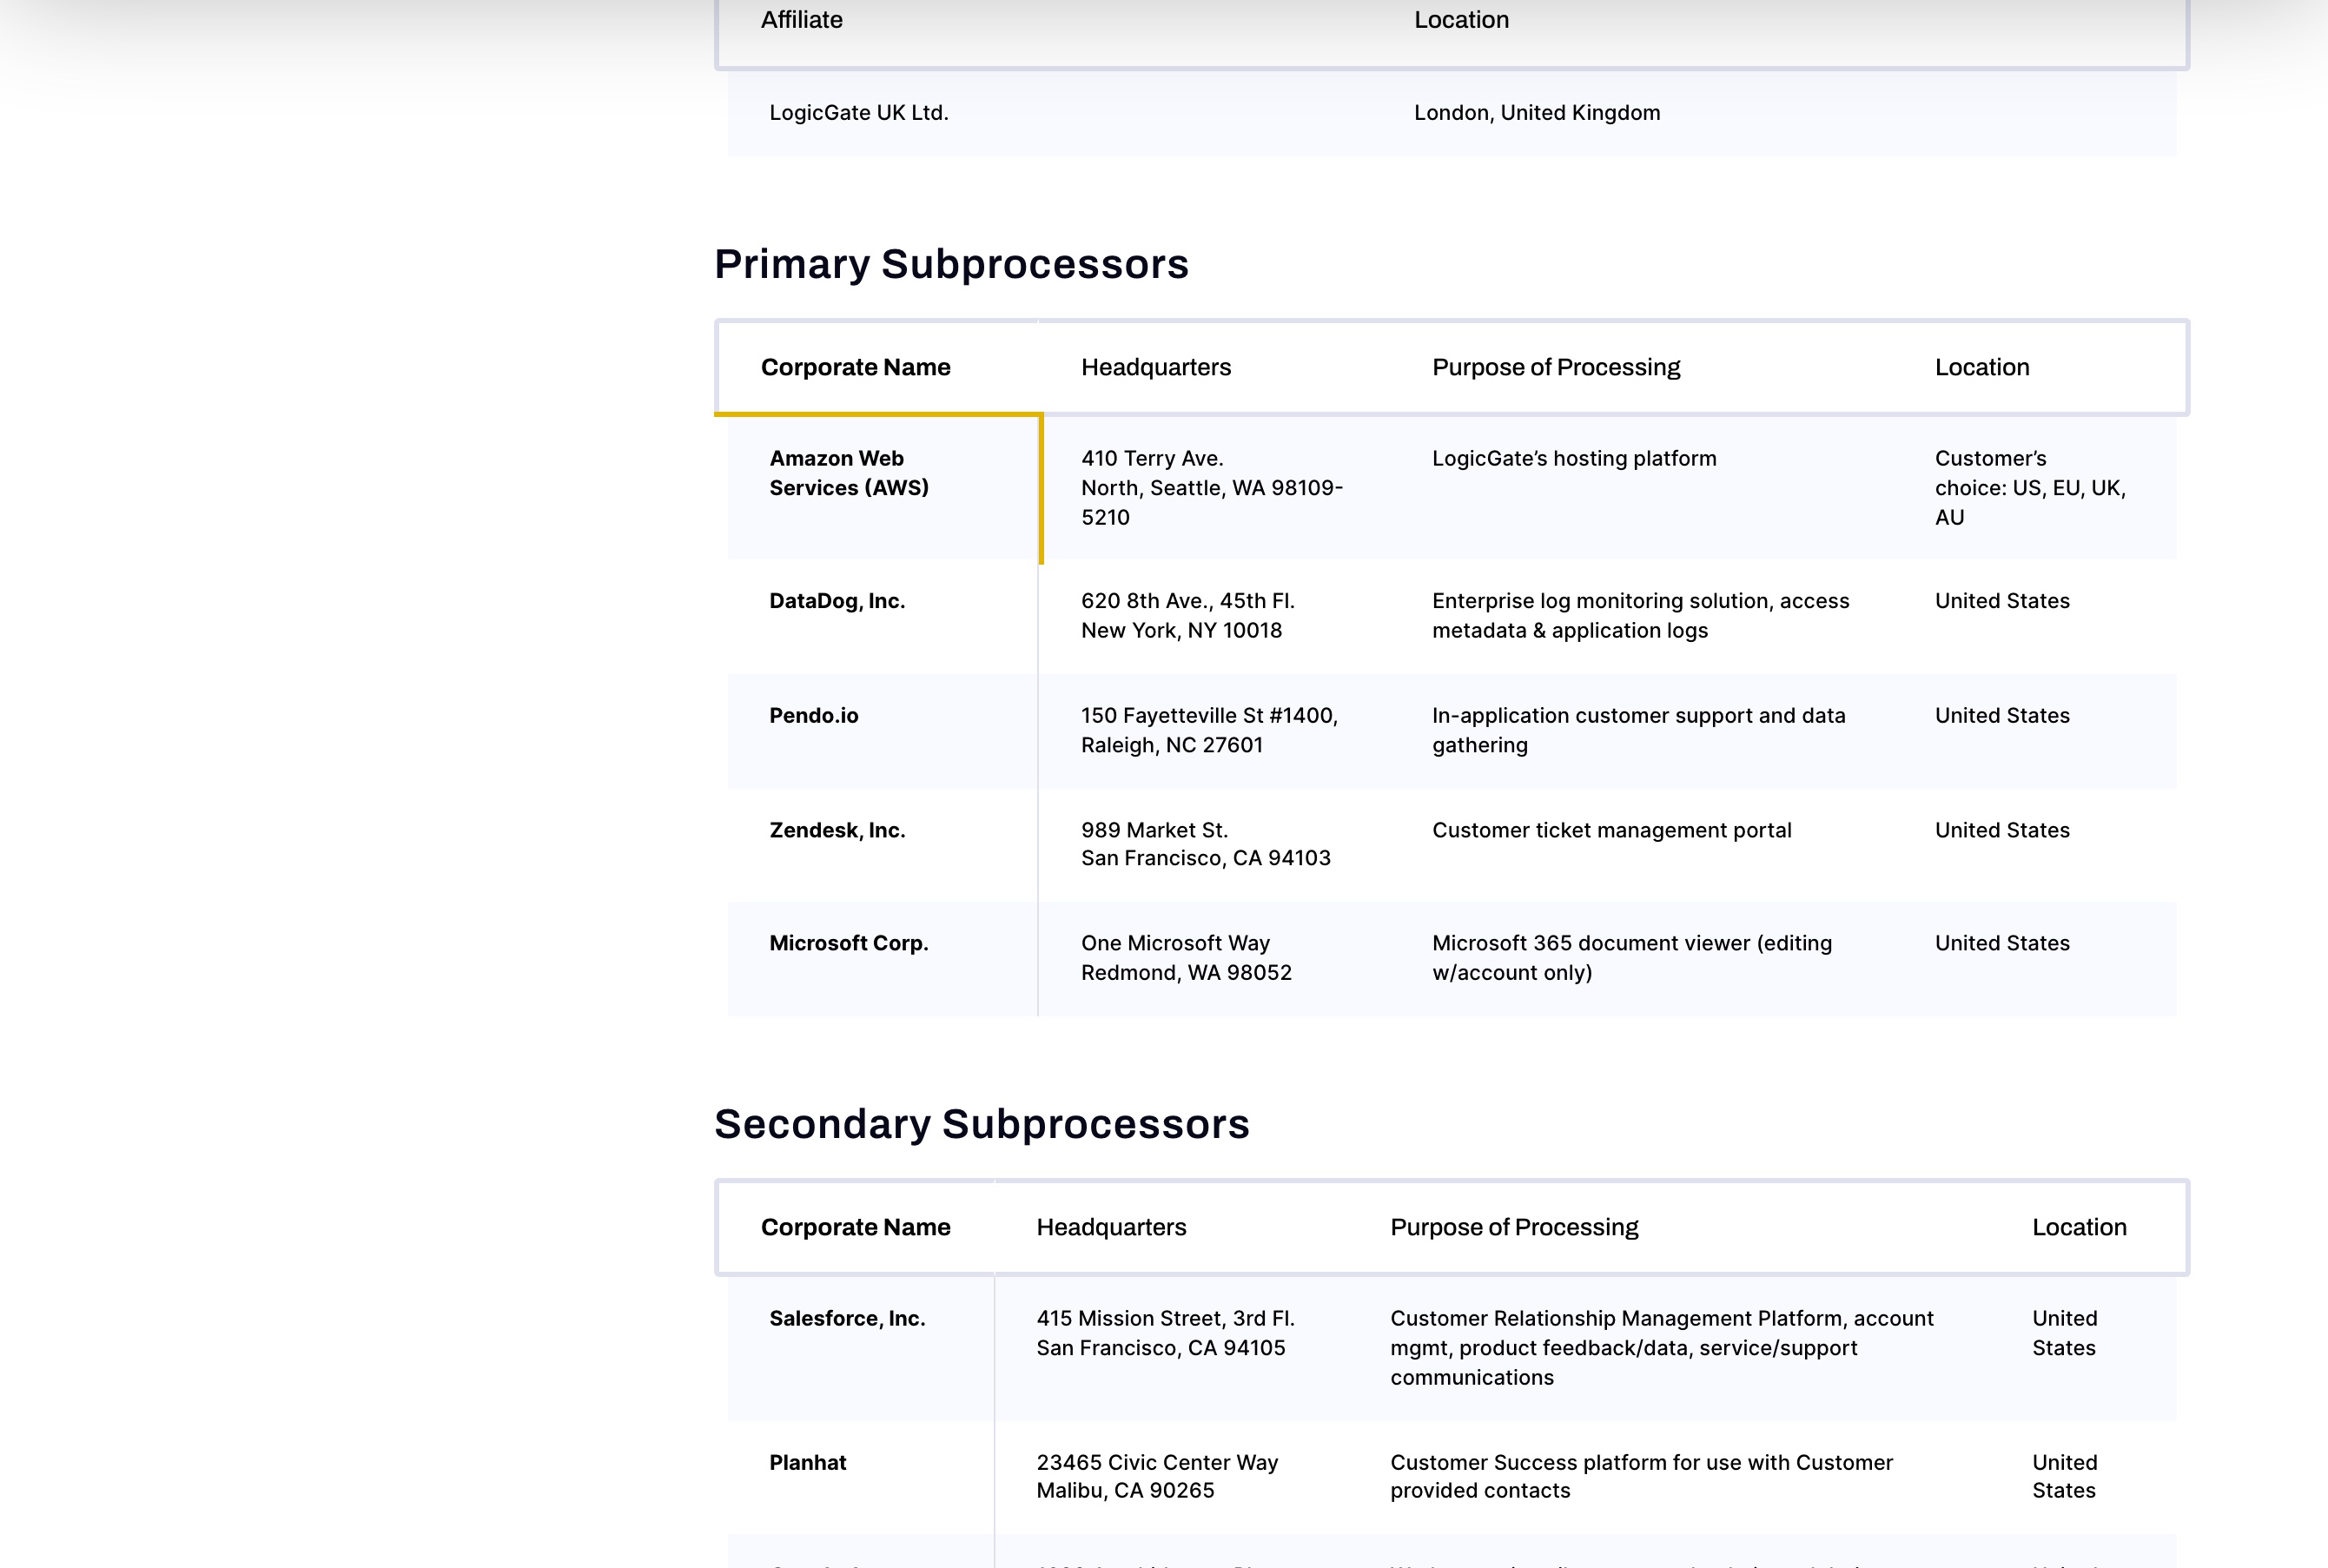
| La lista de subencargados de LogicGate nombra a Amazon Web Services (AWS) como su plataforma de alojamiento e indica como ubicación de los datos de Risk Cloud la elección del cliente entre “US, EU, UK, AU” — no figura ninguna región en China continental. | LogicGate Subprocessors & Affiliates (en vigor: agosto de 2024) |
| El Trust Center de LogicGate indica a los clientes que “Choose from these four data centers to host your Risk Cloud Data,” ofreciendo “greater control over data residency and compliance needs” — los cuatro son EE. UU., la UE, el Reino Unido y Australia, ninguno en el continente. | LogicGate Risk Cloud Trust Center |
| La información personal sobre personas en China que se trata en infraestructura en el extranjero es una transferencia transfronteriza según los artículos 38–40 de la PIPL, que exige notificación, un consentimiento separado y un mecanismo aprobado (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). | Ley de Protección de Información Personal (PIPL), arts. 38–40 |
| Para los operadores de infraestructuras de información críticas, la información personal y los datos importantes recogidos en China deben almacenarse en el continente según el artículo 39 de la Ley de Ciberseguridad (antes artículo 37); la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró la disposición sin cambios de fondo. | Ley de Ciberseguridad, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo en China continental, la cuestión sobre LogicGate Risk Cloud no es si el panel se abre — carga por la internet pública como cualquier SaaS. La cuestión es dónde se permite que acaben residiendo los registros que conserva. Risk Cloud es el sistema con el que una empresa gobierna el propio riesgo: registros de riesgos empresariales y operativos, evaluaciones de riesgo de terceros y proveedores, bibliotecas de controles y evidencias de auditoría, correspondencias de cumplimiento normativo, políticas y los datos de contacto de los responsables de controles, los responsables de riesgos, los auditores y las contrapartes externas que hay detrás de cada flujo de trabajo. Todo ello es información personal en cuanto nombra a personas identificables, y una parte es sensible. LogicGate lo aloja en Amazon Web Services, y su propia lista de subencargados indica como ubicación la elección del cliente entre EE. UU., la UE, el Reino Unido o Australia — cuatro regiones en el extranjero, ninguna dentro de China continental. Esa es una cuestión de residencia de datos y transfronteriza según la ley china, no de velocidad, y LogicGate la responde en sus propios documentos.
LogicGate Risk Cloud en China de un vistazo
| Qué lo decide | En los propios términos de LogicGate — y la ley china |
|---|---|
| Dónde residen los registros | La lista de subencargados de LogicGate nombra a Amazon Web Services (AWS) como su plataforma de alojamiento e indica como ubicación la elección del cliente entre “US, EU, UK, AU.” Su Trust Center lo presenta como cuatro centros de datos entre los que “Choose from” (elegir). Todas las opciones están en el extranjero respecto de China; ninguna está dentro del continente. |
| Qué contiene y por qué es información personal | Registros de riesgos, evaluaciones de riesgo de terceros y proveedores, controles y evidencias de auditoría, correspondencias normativas y políticas — además de los nombres y datos de contacto de los responsables de controles, los responsables de riesgos, los auditores y las contrapartes y firmantes externos. Según la PIPL, esos identificadores son información personal, y los registros de incidentes, investigaciones o privacidad que nombran a personas pueden ser sensibles. |
| Los datos de sus usuarios en China | La información personal sobre personas en China que se trata en una región de AWS en el extranjero es una transferencia transfronteriza que regula la PIPL (artículos 38–40): notificación, un consentimiento separado que nombre al destinatario en el extranjero y un mecanismo de transferencia aprobado antes de que salga. |
| Deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe quedarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). La elección del cliente entre EE. UU., la UE, el Reino Unido o Australia no puede cumplir ese deber. |
| La accesibilidad no es el eje | Que el panel cargue no resuelve nada. Una superficie orientada a China — un panel de Risk Cloud, un portal de atestaciones o un formulario de recepción de terceros mostrado a usuarios del continente — es un servicio público que necesita un registro ICP ligado a un alojamiento en el continente que LogicGate no ofrece. |
Sin región en el continente, así que sus registros GRC salen del país
LogicGate es inusualmente claro sobre dónde reside Risk Cloud. Su lista de subencargados nombra a Amazon Web Services como plataforma de alojamiento e indica como ubicación de los datos la elección del cliente entre “US, EU, UK, AU,” y su Trust Center invita a los clientes a “Choose from these four data centers to host your Risk Cloud Data,” (elegir entre estos cuatro centros de datos para alojar los datos de Risk Cloud) y lo describe como “greater control over data residency and compliance needs.” (mayor control sobre la residencia de datos y las necesidades de cumplimiento). Ese control es real — y para la mayoría de las multinacionales es una ventaja genuina. Es también precisamente el desajuste para China: las cuatro regiones están en el extranjero respecto del continente, y LogicGate no publica ninguna región china. Así que, para un usuario o un empleado en China, los registros de riesgos, de auditoría y de terceros vinculados a él acaban residiendo en Estados Unidos, Europa, el Reino Unido o Australia — fuera del país.
Tratada en el extranjero, esa información personal es una transferencia transfronteriza, y la obligación recae sobre el responsable del tratamiento — usted, el cliente, no LogicGate. Usted debe notificación, un consentimiento separado para la transferencia al extranjero y un mecanismo aprobado: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40 de la PIPL). Por encima de ciertos volúmenes, o cuando los registros cuentan como datos importantes, el traslado puede requerir además la evaluación de seguridad de exportación de datos de China antes de que nada salga. Elegir la región de AWS más cercana a su huella de gobernanza no cambia nada de esto; solo escoge en qué país extranjero quedan los datos.
Los registros de riesgos, auditoría y terceros son información personal — y algunos son sensibles
La parte incómoda es estructural. Risk Cloud es la herramienta que usted despliega para gestionar el cumplimiento — y, al hacerlo, acumula un denso almacén de información personal. Las evaluaciones de riesgo de terceros y proveedores llevan los contactos de las contrapartes y los datos de los firmantes; los flujos de control y auditoría llevan los nombres de los responsables de controles, los responsables de riesgos y los auditores que responden de cada elemento; el propio “Automated Evidence Monitoring” (supervisión automatizada de evidencias) de LogicGate incorpora los artefactos que respaldan una atestación. Según la PIPL, esos nombres, cargos, direcciones de correo electrónico e identificadores en línea son información personal desde el momento en que describen a una persona identificable — y exportarlos a una región en el extranjero es la transferencia que describe la sección anterior.
Una parte va más allá. Cuando un cliente usa Risk Cloud para hacer seguimiento de incidentes, investigaciones, solicitudes de interesados o de privacidad, o evaluaciones que nombran a personas identificables o contienen datos financieros o de identidad, esos registros pueden ser información personal sensible según el artículo 28 de la PIPL — que exige un propósito específico, una necesidad estricta, un consentimiento separado reforzado y una evaluación de impacto sobre la protección de la información personal antes del tratamiento. Las funciones opcionales de IA generativa de LogicGate añaden un flujo más hacia el extranjero: su lista de subencargados sitúa a OpenAI, L.L.C. en Estados Unidos para “data analysis, automated reporting, insights generation, and personalized recommendations,” (análisis de datos, informes automatizados, generación de conclusiones y recomendaciones personalizadas), así que activarlas envía contenido GRC a otro destinatario estadounidense. Y en un operador de infraestructuras de información críticas — en finanzas, energía, telecomunicaciones o sectores similares —, algunos registros de riesgos y controles pueden describir en sí mismos sistemas críticos. La ironía es evidente: la plataforma que usted compró para gobernar el cumplimiento se convierte en una exposición propia según la PIPL.
Reducir la exposición no cierra la puerta
Hay palancas que reducen qué cruza la frontera. Puede seleccionar el centro de datos de la UE, el Reino Unido o Australia más cercano a su huella de gobernanza, minimizar y ocultar campos, limitar los datos identificables a un subconjunto de aplicaciones y desactivar los subencargados opcionales de IA y analítica para que menos destinatarios toquen los datos. Merece la pena hacer cada una de ellas, y cada una reduce la carga y el número de manos por las que pasa.
Pero cambian qué cruza, no que cruce. Ninguna de las cuatro regiones de AWS de LogicGate está en China continental, así que los registros de un usuario chino siguen saliendo del país, y el deber de residencia no se ve afectado: para un operador de infraestructuras críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente según el artículo 40 de la PIPL y el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la disposición de localización de datos; la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, la renumeró del 37 al 39, sin cambios de fondo. La accesibilidad es otra cuestión y, para una superficie orientada a China, incide de forma independiente: si usted expone un panel de Risk Cloud, un portal de atestaciones o un formulario de recepción de terceros a usuarios dentro del continente, esa superficie es un servicio público que conlleva un deber de registro ICP (ICP 备案, conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT) ligado a un recurso de alojamiento en el continente que LogicGate no ofrece. Que la página cargue rápido no es la cuestión, y aquí no publicamos ninguna cifra propia de latencia en China, porque la velocidad no es el eje del que depende esto. Esto es un mapa de riesgo, no un dictamen: si usted debe un consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, una evaluación de exportación de datos, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios — concrete los detalles con asesoría legal antes de apoyarse en ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar una plataforma GRC para una audiencia orientada a China, y tiene una forma definida. Primero, cartografiar: nuestro equipo de China revisa las obligaciones transfronterizas, de información personal sensible y de residencia de la PIPL que se asocian a los registros de riesgos, auditoría, terceros y responsables que contiene Risk Cloud — frente a su entidad, sus volúmenes de datos y quiénes son sus usuarios — y señala dónde se aplica un consentimiento transfronterizo separado, una evaluación de exportación de datos, una evaluación de impacto del artículo 28 o un deber de almacenamiento del artículo 39. Las decisiones jurídicas se toman con su asesoría legal; nosotros construimos la imagen técnica en la que se basan.
Luego, localizar: para los registros que deben quedarse en el país, ponemos en marcha e integramos un tratamiento y un almacenamiento dentro del país con consentimiento — el patrón legal de almacenamiento en el continente con consentimiento separado obtenido como espera el régimen chino —, de modo que lo que no puede salir legalmente deje de hacerlo, mientras usted conserva Risk Cloud para los mercados en los que ya le sirve.
Luego, entregar: cualquier superficie orientada a China — el panel, el portal de atestaciones o el formulario de recepción que tocan sus usuarios del continente — es un servicio público en el continente, así que conlleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox la entrega desde dentro del continente sobre infraestructura dentro del país con registro ICP — el 21YunBox Optimizer —, situada por delante del stack que ya utiliza, sin reconstruir y sin un segundo código base. 21YunBox es una capa conforme, no una migración, y un socio de LogicGate, no un competidor. Algo que 21YunBox nunca hace, y que ningún proveedor legal puede ofrecer, es rodear las normas chinas de exportación de datos o cualquier restricción de red: 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. El resultado es una configuración GRC que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está bloqueado LogicGate Risk Cloud en China?
La accesibilidad no es la cuestión de cumplimiento. Risk Cloud es un SaaS en la nube al que se accede por la internet pública; el problema es que LogicGate aloja los registros que contiene en AWS en EE. UU., la UE, el Reino Unido o Australia, sin región en China continental. Para las personas en China, almacenar y tratar su información personal en esas regiones en el extranjero es una transferencia transfronteriza regida por la PIPL, sea cual sea la velocidad de carga de la página.
¿Dónde se almacenan los datos de LogicGate Risk Cloud y hay una región en China?
La lista de subencargados de LogicGate aloja Risk Cloud en Amazon Web Services e indica como ubicación de los datos la elección del cliente entre EE. UU., la UE, el Reino Unido o Australia; su Trust Center lo presenta como cuatro centros de datos entre los que elegir. Ninguno de los cuatro está en China continental, así que no hay ninguna opción dentro del país que seleccionar.
¿Operar LogicGate para un equipo en China activa las reglas transfronterizas de la PIPL?
Si Risk Cloud contiene información personal sobre personas en China — responsables de controles y de riesgos, auditores, contrapartes y firmantes externos —, exportarla a una región de AWS en el extranjero es una transferencia transfronteriza según los artículos 38–40 de la PIPL, que necesita notificación, consentimiento separado y un mecanismo de transferencia aprobado, y posiblemente una evaluación de seguridad de exportación de datos por encima de ciertos volúmenes. Algunos registros de incidentes, investigaciones o privacidad también pueden ser información personal sensible según el artículo 28. 21YunBox puede cartografiar la exposición con su asesoría legal y poner en marcha un almacenamiento dentro del país, con consentimiento, para los registros que deben quedarse en el continente.


