Funktioniert LogicGate Risk Cloud in China? GRC-Daten, PIPL & Data Residency
LogicGate Risk Cloud ist die GRC-Plattform, die Sie betreiben, um Risiko zu governen — und seine eigene Sub-Prozessor-Liste hostet diese Daten auf AWS in den USA, der EU, dem UK oder Australien, ohne Festlandchina-Region. Für China-Nutzer verwandelt das Ihre Risiko-Register, Audit-Nachweise und die PII von Dritten und Verantwortlichen in einen PIPL-Grenztransfer. Ein Compliance-zuerst-Blick auf die Exponierung und den rechtmäßigen inländischen Pfad.
Funktioniert LogicGate in China?
Risk Cloud ist aus China erreichbar, aber LogicGate hostet Ihre GRC-Datensätze auf AWS in den USA, der EU, dem UK oder Australien — nie im Festland — es für Menschen in China zu betreiben ist also ein PIPL-Grenztransfer, kein Geschwindigkeitsproblem.
Risk Cloud hält Risiko-Register, Drittanbieter- und Audit-Datensätze und die PII von Kontroll-Verantwortlichen, Risiko-Verantwortlichen, Auditoren und Gegenparteien; einige Vorfalls-, Untersuchungs- oder Datenschutz-Datensätze können sensible personenbezogene Information nach PIPL Artikel 28 sein. Weil keine von LogicGates vier AWS-Regionen in China ist, kommen diese Daten offshore zur Ruhe, was PIPL-Grenztransfer-Pflichten (Artikel 38–40) und, für CII oder Handler mit hohem Volumen, eine inländische Speicherpflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37) auslöst. 21YunBox kartiert die Exponierung mit Ihrem Rechtsbeistand und stellt eingewilligte, ICP-eingereichte, inländische Speicherung und Auslieferung für die Datensätze auf, die im Festland bleiben müssen.
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region zu wählen — AWS-Hosting ist nur US, EU, UK oder AU
- ! Risiko-Register, Audit-Nachweise & Gegenpartei-PII ruhen offshore = PIPL-Transfer
- ! Verantwortlichen- & Gegenpartei-PII; einige Vorfalls-/Datenschutz-Datensätze sind PIPL-Art-28-sensibel
- ! Inländische Speicherung kann erforderlich sein (PIPL Art 40; CSL Art 39, vormals 37)
- ! Ein China-gerichtetes Dashboard oder Intake-Formular braucht eine ICP-Beian, die LogicGate nicht bieten kann
- ✓ 21YunBox kartiert die Exponierung, stellt inländische Speicherung & ICP-eingereichte inländische Auslieferung auf
Was die offizielle LogicGate Risk Cloud-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
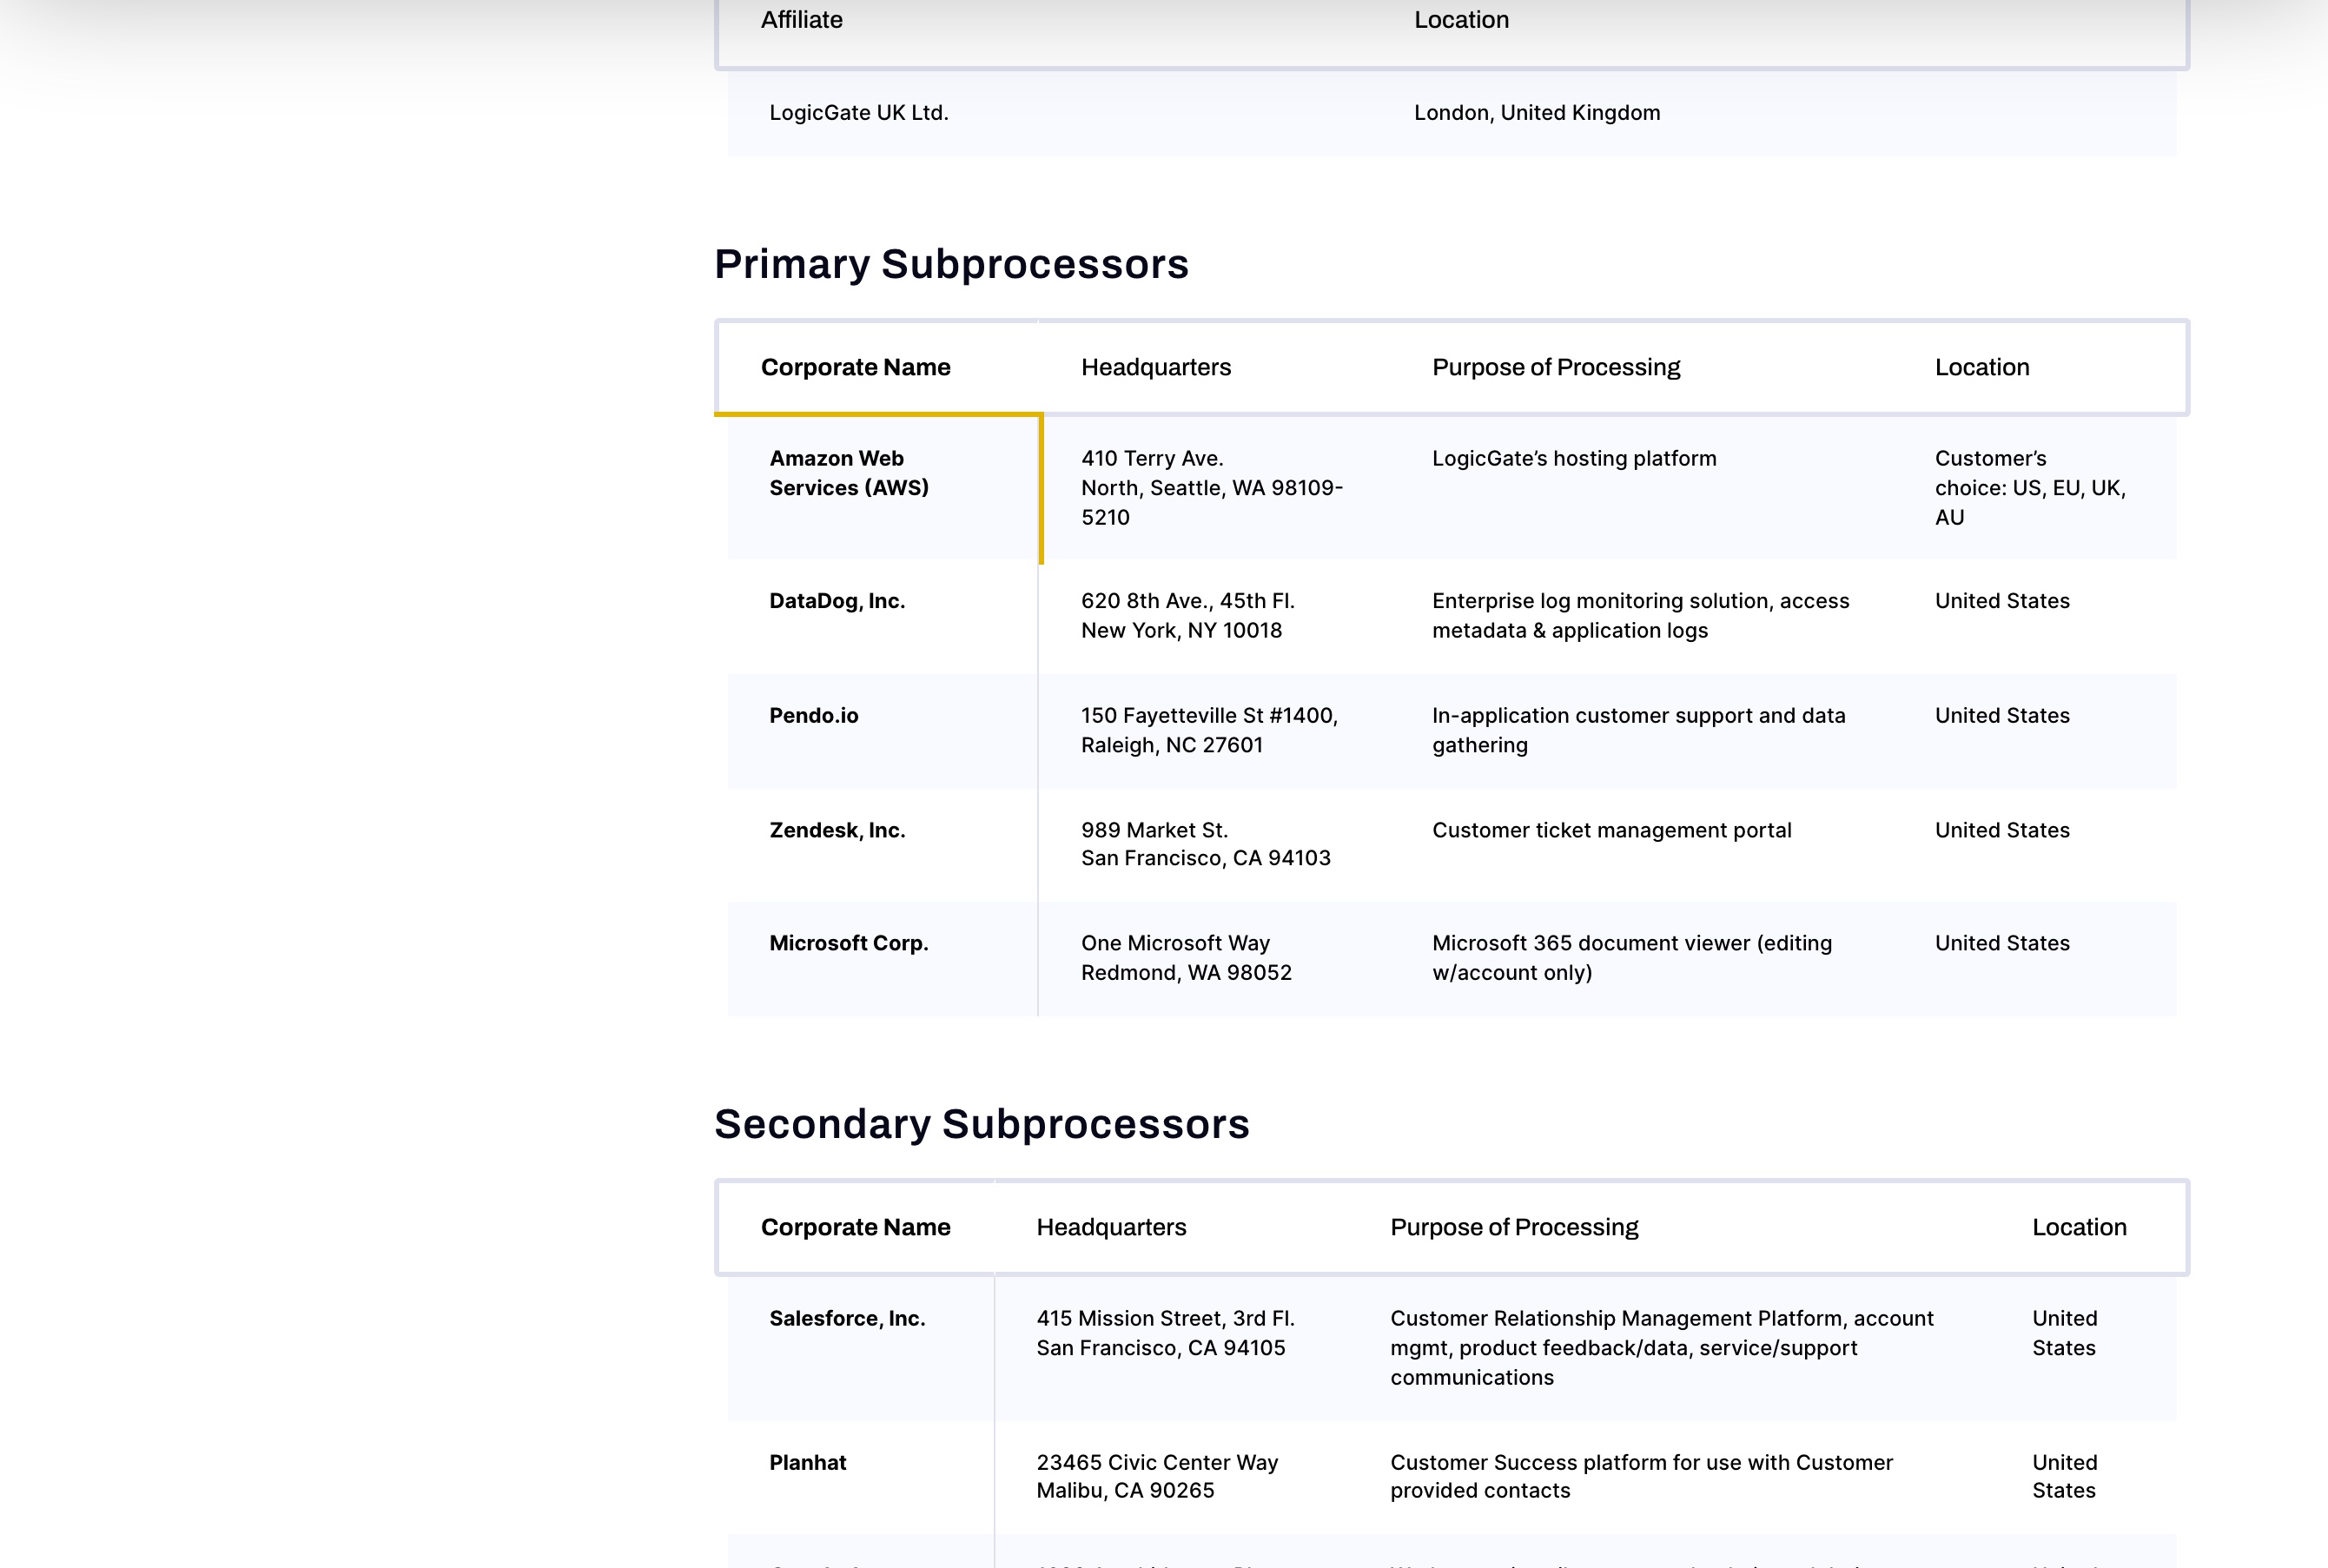
| LogicGates Sub-Prozessor-Liste nennt Amazon Web Services (AWS) als seine Hosting-Plattform und gibt den Risk-Cloud-Datenort als Wahl eines Kunden zwischen „US, EU, UK, AU“ an — keine Festlandchina-Region ist gelistet. | LogicGate Subprocessors & Affiliates (Effective: August 2024) |
| LogicGates Trust Center sagt Kunden, sie sollen „Choose from these four data centers to host your Risk Cloud Data“, und bietet „greater control over data residency and compliance needs“ — die vier sind US, EU, UK und Australien, keine im Festland. | LogicGate Risk Cloud Trust Center |
| Personenbezogene Information über Menschen in China, die auf offshore gelegener Infrastruktur verarbeitet wird, ist ein grenzüberschreitender Transfer nach PIPL Artikel 38–40, der Mitteilung, eine gesonderte Einwilligung und einen freigegebenen Mechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung) verlangt. | Personal Information Protection Law (PIPL), Arts. 38–40 |
| Für Betreiber kritischer Informationsinfrastruktur müssen in China gesammelte personenbezogene Information und important data im Festland gespeichert werden nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); die Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte die Bestimmung mit unveränderter Substanz um. | Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team in Festlandchina ist die Frage zu LogicGate Risk Cloud nicht, ob das Dashboard sich öffnet — es lädt über das öffentliche Internet wie jedes SaaS. Die Frage ist, wo die Datensätze, die es hält, zur Ruhe kommen dürfen. Risk Cloud ist das System, das ein Unternehmen betreibt, um Risiko selbst zu governen: Enterprise- und operative Risiko-Register, Drittanbieter- und Vendor-Risk-Bewertungen, Kontroll-Bibliotheken und Audit-Nachweise, Regulierungs-Compliance-Mappings, Richtlinien und die Kontaktdaten der Kontroll-Verantwortlichen, Risiko-Verantwortlichen, Auditoren und Drittanbieter-Gegenparteien hinter jedem Workflow. All das ist personenbezogene Information, sobald es identifizierbare Menschen benennt, und einiges davon ist sensibel. LogicGate hostet es auf Amazon Web Services, und seine eigene Sub-Prozessor-Liste gibt den Ort als die Wahl eines Kunden zwischen USA, EU, UK oder Australien an — vier Offshore-Regionen, keine innerhalb Festlandchinas. Das ist eine Data-Residency- und Grenztransfer-Frage nach chinesischem Recht, keine Geschwindigkeitsfrage, und LogicGate beantwortet sie in seinen eigenen Dokumenten.
LogicGate Risk Cloud in China auf einen Blick
| Was darüber entscheidet | In LogicGates eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Datensätze leben | LogicGates Sub-Prozessor-Liste nennt Amazon Web Services (AWS) als seine Hosting-Plattform und gibt den Ort als Wahl eines Kunden zwischen „US, EU, UK, AU“ an. Sein Trust Center rahmt das als vier Rechenzentren zum „Choose from“. Jede Option ist relativ zu China offshore; keine ist innerhalb des Festlands. |
| Was es hält & warum es PI ist | Risiko-Register, Drittanbieter- und Vendor-Risk-Bewertungen, Kontrollen und Audit-Nachweise, Regulierungs-Mappings und Richtlinien — plus die Namen und Kontaktdaten von Kontroll-Verantwortlichen, Risiko-Verantwortlichen, Auditoren und Drittanbieter-Gegenparteien und -Unterzeichnern. Nach PIPL sind diese Identifikatoren personenbezogene Information, und Vorfalls-, Untersuchungs- oder Datenschutz-Datensätze, die Menschen benennen, können sensibel sein. |
| Die Daten Ihrer China-Nutzer | Personenbezogene Information über Menschen in China, die in einer offshore gelegenen AWS-Region verarbeitet wird, ist ein grenzüberschreitender Transfer, den PIPL regelt (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung, die den Übersee-Empfänger benennt, und ein freigegebener Transfermechanismus, bevor sie das Land verlässt. |
| Inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder einen Handler mit hohem Volumen muss in China gesammelte personenbezogene Information im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Die Wahl eines Kunden zwischen USA, EU, UK oder AU kann diese Pflicht nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse | Dass das Dashboard lädt, klärt nichts. Eine China-gerichtete Oberfläche — ein Risk-Cloud-Dashboard, ein Attestierungs-Portal oder ein Drittanbieter-Intake-Formular, Festland-Nutzern gezeigt — ist ein öffentlicher Dienst, der eine ICP-Beian braucht, an Festland-Hosting gebunden, das LogicGate nicht bietet. |
Keine Festland-Region, Ihre GRC-Datensätze verlassen also das Land
LogicGate ist ungewöhnlich klar darüber, wo Risk Cloud lebt. Seine Sub-Prozessor-Liste nennt Amazon Web Services als Hosting-Plattform und gibt den Datenort als Wahl eines Kunden zwischen „US, EU, UK, AU“ an, und sein Trust Center lädt Kunden ein, „Choose from these four data centers to host your Risk Cloud Data“, und beschreibt das als „greater control over data residency and compliance needs“. Diese Kontrolle ist real — und für die meisten Multinationalen ist sie eine echte Stärke. Sie ist auch genau die Fehlpassung für China: alle vier Regionen sind relativ zum Festland offshore, und LogicGate publiziert gar keine chinesische Region. Für einen Nutzer oder Mitarbeiter in China kommen die Risiko-, Audit- und Drittanbieter-Datensätze, die an ihn gebunden sind, also in den Vereinigten Staaten, Europa, dem Vereinigten Königreich oder Australien zur Ruhe — außerhalb des Landes.
Offshore verarbeitet, ist diese personenbezogene Information ein grenzüberschreitender Transfer, und die Pflicht landet auf dem personenbezogene-Information-Handler — Sie, der Kunde, nicht LogicGate. Sie schulden Mitteilung, eine gesonderte Einwilligung für den Übersee-Transfer und einen freigegebenen Mechanismus: eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). Oberhalb bestimmter Volumina, oder wo die Datensätze als important data zählen, kann die Bewegung zudem Chinas Datenausfuhr-Sicherheitsbewertung verlangen, bevor irgendetwas geht. Die AWS-Region zu wählen, die Ihrem Governance-Footprint am nächsten ist, ändert nichts davon; sie wählt nur, in welchem Offshore-Land die Daten sitzen.
Risiko-, Audit- und Drittanbieter-Datensätze sind personenbezogene Information — und einige sind sensibel
Der unbequeme Teil ist strukturell. Risk Cloud ist das Tool, das Sie einsetzen, um Compliance zu betreiben — und dabei sammelt es einen dichten Speicher personenbezogener Information an. Drittanbieter- und Vendor-Risk-Bewertungen tragen Gegenpartei-Kontakte und Unterzeichner-Details; Kontroll- und Audit-Workflows tragen die Namen der Kontroll-Verantwortlichen, Risiko-Verantwortlichen und Auditoren, die für jedes Element rechenschaftspflichtig sind; LogicGates eigenes „Automated Evidence Monitoring“ zieht die Artefakte hinter einer Attestierung herein. Nach PIPL sind diese Namen, Rollen, E-Mail-Adressen und Online-Identifikatoren personenbezogene Information in dem Moment, in dem sie eine identifizierbare Person beschreiben — und sie in eine Offshore-Region zu exportieren ist der Transfer, den der vorige Abschnitt beschreibt.
Einiges davon geht weiter. Wo ein Kunde Risk Cloud nutzt, um Vorfälle, Untersuchungen, Datensubjekt- oder Datenschutz-Anfragen oder Bewertungen zu verfolgen, die identifizierbare Einzelpersonen benennen oder Finanz- oder Identitätsdaten halten, können diese Datensätze sensible personenbezogene Information nach PIPL Artikel 28 sein — der einen spezifischen Zweck, strikte Notwendigkeit, eine verschärfte gesonderte Einwilligung und eine Folgenabschätzung zum Schutz personenbezogener Information vor der Verarbeitung verlangt. LogicGates Opt-in-generative-KI-Features fügen einen weiteren Offshore-Fluss hinzu: seine Sub-Prozessor-Liste platziert OpenAI, L.L.C. in den Vereinigten Staaten für „data analysis, automated reporting, insights generation, and personalized recommendations“, diese einzuschalten routet GRC-Inhalt also zu einem weiteren US-Empfänger. Und bei einem Betreiber kritischer Informationsinfrastruktur — in Finanzen, Energie, Telekommunikation oder ähnlich — können einige Risiko- und Kontroll-Datensätze selbst kritische Systeme beschreiben. Die Ironie ist offensichtlich: die Plattform, die Sie kauften, um Compliance zu governen, wird zu einer PIPL-Exponierung für sich.
Die Exponierung zu verengen schließt die Tür nicht
Es gibt Hebel, die reduzieren, was überschreitet. Sie können das EU-, UK- oder AU-Rechenzentrum wählen, das Ihrem Governance-Footprint am nächsten ist, Felder minimieren und schwärzen, identifizierbare Daten auf eine Teilmenge von Anwendungen beschränken und die Opt-in-KI- und -Analytics-Sub-Prozessoren abschalten, sodass weniger Empfänger die Daten berühren. Jedes davon ist wert, getan zu werden, und jedes schrumpft die Nutzlast und die Zahl der Hände, durch die sie geht.
Aber sie ändern, was überschreitet, nicht dass es überschreitet. Keine von LogicGates vier AWS-Regionen ist in Festlandchina, die Datensätze eines chinesischen Nutzers verlassen also weiterhin das Land, und die Residency-Pflicht ist unberührt: für einen CII-Betreiber oder Handler mit hohem Volumen muss in China gesammelte personenbezogene Information im Festland gespeichert werden nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) — die Datenlokalisierungs-Bestimmung; die Cybersicherheitsgesetz-Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte sie von 37 auf 39 um, ihre Substanz unverändert. Erreichbarkeit ist eine separate Angelegenheit, und für eine China-gerichtete Oberfläche greift sie unabhängig: wenn Sie ein Risk-Cloud-Dashboard, ein Attestierungs-Portal oder ein Drittanbieter-Intake-Formular Nutzern innerhalb des Festlands aussetzen, ist diese Oberfläche ein öffentlicher Dienst, der eine ICP-Beian-Pflicht trägt (ICP 备案, nach Staatsrat-Erlass Nr. 292 und MIIT-Erlass Nr. 33), an eine Festland-Hosting-Ressource gebunden, die LogicGate nicht anbietet. Ob die Seite schnell lädt, ist nicht die Frage, und wir publizieren hier keine eigene China-Latenzzahl, weil Geschwindigkeit nicht die Achse ist, um die sich das dreht. Dies ist eine Risikokarte, kein Urteil: ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine Datenausfuhr-Bewertung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind — klären Sie die Besonderheiten mit Rechtsbeistand, bevor Sie sich darauf verlassen.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, eine GRC-Plattform für ein China-gerichtetes Publikum zu betreiben, und er hat eine definierte Form. Erstens kartieren: unser China-Team arbeitet durch die PIPL-Grenztransfer-, sensible-PI- und Residency-Pflichten, die an die Risiko-, Audit-, Drittanbieter- und Verantwortlichen-Datensätze binden, die Risk Cloud hält — gegen Ihre Rechtsperson, Ihre Datenmengen und wer Ihre Nutzer sind — und markiert, wo eine gesonderte Grenztransfer-Einwilligung, eine Datenausfuhr-Bewertung, eine Artikel-28-Folgenabschätzung oder eine Artikel-39-Speicherpflicht gilt. Die rechtlichen Entscheidungen werden mit Rechtsbeistand getroffen; wir bauen das technische Bild, auf dem diese Entscheidungen ruhen.
Dann lokalisieren: für die Datensätze, die im Land bleiben müssen, stellen wir eingewilligte, inländische Verarbeitung und Speicherung auf und integrieren sie — das rechtmäßige Muster der Festland-Speicherung mit gesonderter Einwilligung, erfasst so, wie Chinas Regime es erwartet — sodass, was nicht rechtmäßig gehen darf, es nicht mehr tut, während Sie Risk Cloud für die Märkte behalten, in denen es Ihnen bereits dient.
Dann ausliefern: jede China-gerichtete Oberfläche — das Dashboard, Attestierungs-Portal oder Intake-Formular, auf das Ihre Festland-Nutzer treffen — ist ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie aus dem Festland heraus über ICP-eingereichte, inländische Infrastruktur aus — den 21YunBox Optimizer — vor den Stack gesetzt, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. 21YunBox ist eine rechtskonforme Overlay, keine Migration, und ein Partner zu LogicGate, kein Wettbewerber. Eine Sache, die 21YunBox nie tut und die kein rechtmäßiger Anbieter anbieten kann, ist, um Chinas Datenausfuhr-Regeln oder irgendeine Netzwerkbeschränkung herumzurouten: 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art. Das Ergebnis ist ein GRC-Setup, das legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenausfuhr-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist LogicGate Risk Cloud in China gesperrt?
Erreichbarkeit ist nicht die Compliance-Frage. Risk Cloud ist Cloud-SaaS, erreicht über das öffentliche Internet; das Problem ist, dass LogicGate die Datensätze, die es hält, auf AWS in den USA, der EU, dem UK oder Australien hostet, ohne Festlandchina-Region. Für Menschen in China ist das Speichern und Verarbeiten ihrer personenbezogenen Information in diesen Offshore-Regionen ein grenzüberschreitender Transfer, den PIPL regelt, wie auch immer die Seiten-Ladegeschwindigkeit ist.
Wo werden LogicGate-Risk-Cloud-Daten gespeichert, und gibt es eine China-Region?
LogicGates Sub-Prozessor-Liste hostet Risk Cloud auf Amazon Web Services und gibt den Datenort als Wahl eines Kunden zwischen US, EU, UK oder AU an; sein Trust Center rahmt das als vier Rechenzentren zum Auswählen. Keines der vier ist in Festlandchina, es gibt also keine inländische Option zum Auswählen.
Löst es die PIPL-Grenztransfer-Regeln aus, LogicGate für ein China-Team zu betreiben?
Wenn Risk Cloud personenbezogene Information über Menschen in China hält — Kontroll- und Risiko-Verantwortliche, Auditoren, Drittanbieter-Gegenparteien und -Unterzeichner — dann ist sie in eine offshore gelegene AWS-Region zu exportieren ein grenzüberschreitender Transfer nach PIPL Artikel 38–40, der Mitteilung, gesonderte Einwilligung und einen freigegebenen Transfermechanismus braucht, und möglicherweise eine Datenausfuhr-Sicherheitsbewertung oberhalb bestimmter Volumina. Einige Vorfalls-, Untersuchungs- oder Datenschutz-Datensätze können zudem sensible personenbezogene Information nach Artikel 28 sein. 21YunBox kann die Exponierung mit Ihrem Rechtsbeistand kartieren und eingewilligte, inländische Speicherung für die Datensätze aufstellen, die im Festland bleiben müssen.


