LogicGate Risk Cloud fonctionne-t-il en Chine ? Données GRC, PIPL et résidence des données
LogicGate Risk Cloud est la plateforme GRC que vous exploitez pour gouverner le risque — et sa propre liste de sous-traitants héberge ces données sur AWS aux États-Unis, dans l'UE, au Royaume-Uni ou en Australie, sans région de Chine continentale. Pour les utilisateurs chinois, cela transforme vos registres de risques, vos preuves d'audit et l'information personnelle des tiers et propriétaires en un transfert transfrontalier PIPL. Un regard priorité à la conformité sur l'exposition, et la voie légale sur le territoire.
LogicGate fonctionne-t-il en Chine ?
Risk Cloud est accessible depuis la Chine, mais LogicGate héberge vos relevés GRC sur AWS aux États-Unis, dans l'UE, au Royaume-Uni ou en Australie — jamais le continent — de sorte qu'exploiter cela pour des personnes en Chine est un transfert transfrontalier PIPL, non un problème de vitesse.
Risk Cloud détient des registres de risques, des relevés de tiers et d'audit, et l'information personnelle des propriétaires de contrôles, propriétaires de risques, auditeurs et contreparties ; certains relevés d'incidents, d'enquêtes ou de confidentialité peuvent être de l'information personnelle sensible au titre de l'article 28 de la PIPL. Parce qu'aucune des quatre régions AWS de LogicGate n'est en Chine, ces données viennent se reposer à l'étranger, déclenchant les obligations transfrontalières PIPL (articles 38 à 40) et, pour les opérateurs d'infrastructure d'information critique ou les responsables à grand volume, une obligation de stockage sur le territoire (article 40 de la PIPL ; article 39 de la loi sur la cybersécurité, anciennement l'article 37). 21YunBox cartographie l'exposition avec votre conseil et met en place un stockage et une diffusion consentis, déclarés ICP, sur le territoire, pour les relevés qui doivent rester sur le continent.
Aperçu de conformité
- ✕ Aucune région de Chine continentale à sélectionner — l'hébergement AWS est US, EU, UK ou AU seulement
- ! Registres de risques, preuves d'audit et information personnelle des contreparties se reposent à l'étranger = transfert PIPL
- ! Information personnelle des propriétaires et contreparties ; certains relevés d'incidents/confidentialité sont sensibles au titre de l'art. 28 de la PIPL
- ! Un stockage sur le territoire peut être exigé (art. 40 de la PIPL ; CSL art. 39, anciennement 37)
- ! Un tableau de bord ou formulaire d'admission tourné vers la Chine a besoin d'une déclaration ICP que LogicGate ne peut pas fournir
- ✓ 21YunBox cartographie l'exposition, met en place un stockage sur le territoire et une diffusion déclarée ICP, sur le territoire
Ce que la documentation officielle de LogicGate Risk Cloud dit de la Chine
| Fait | Source primaire |
|---|---|
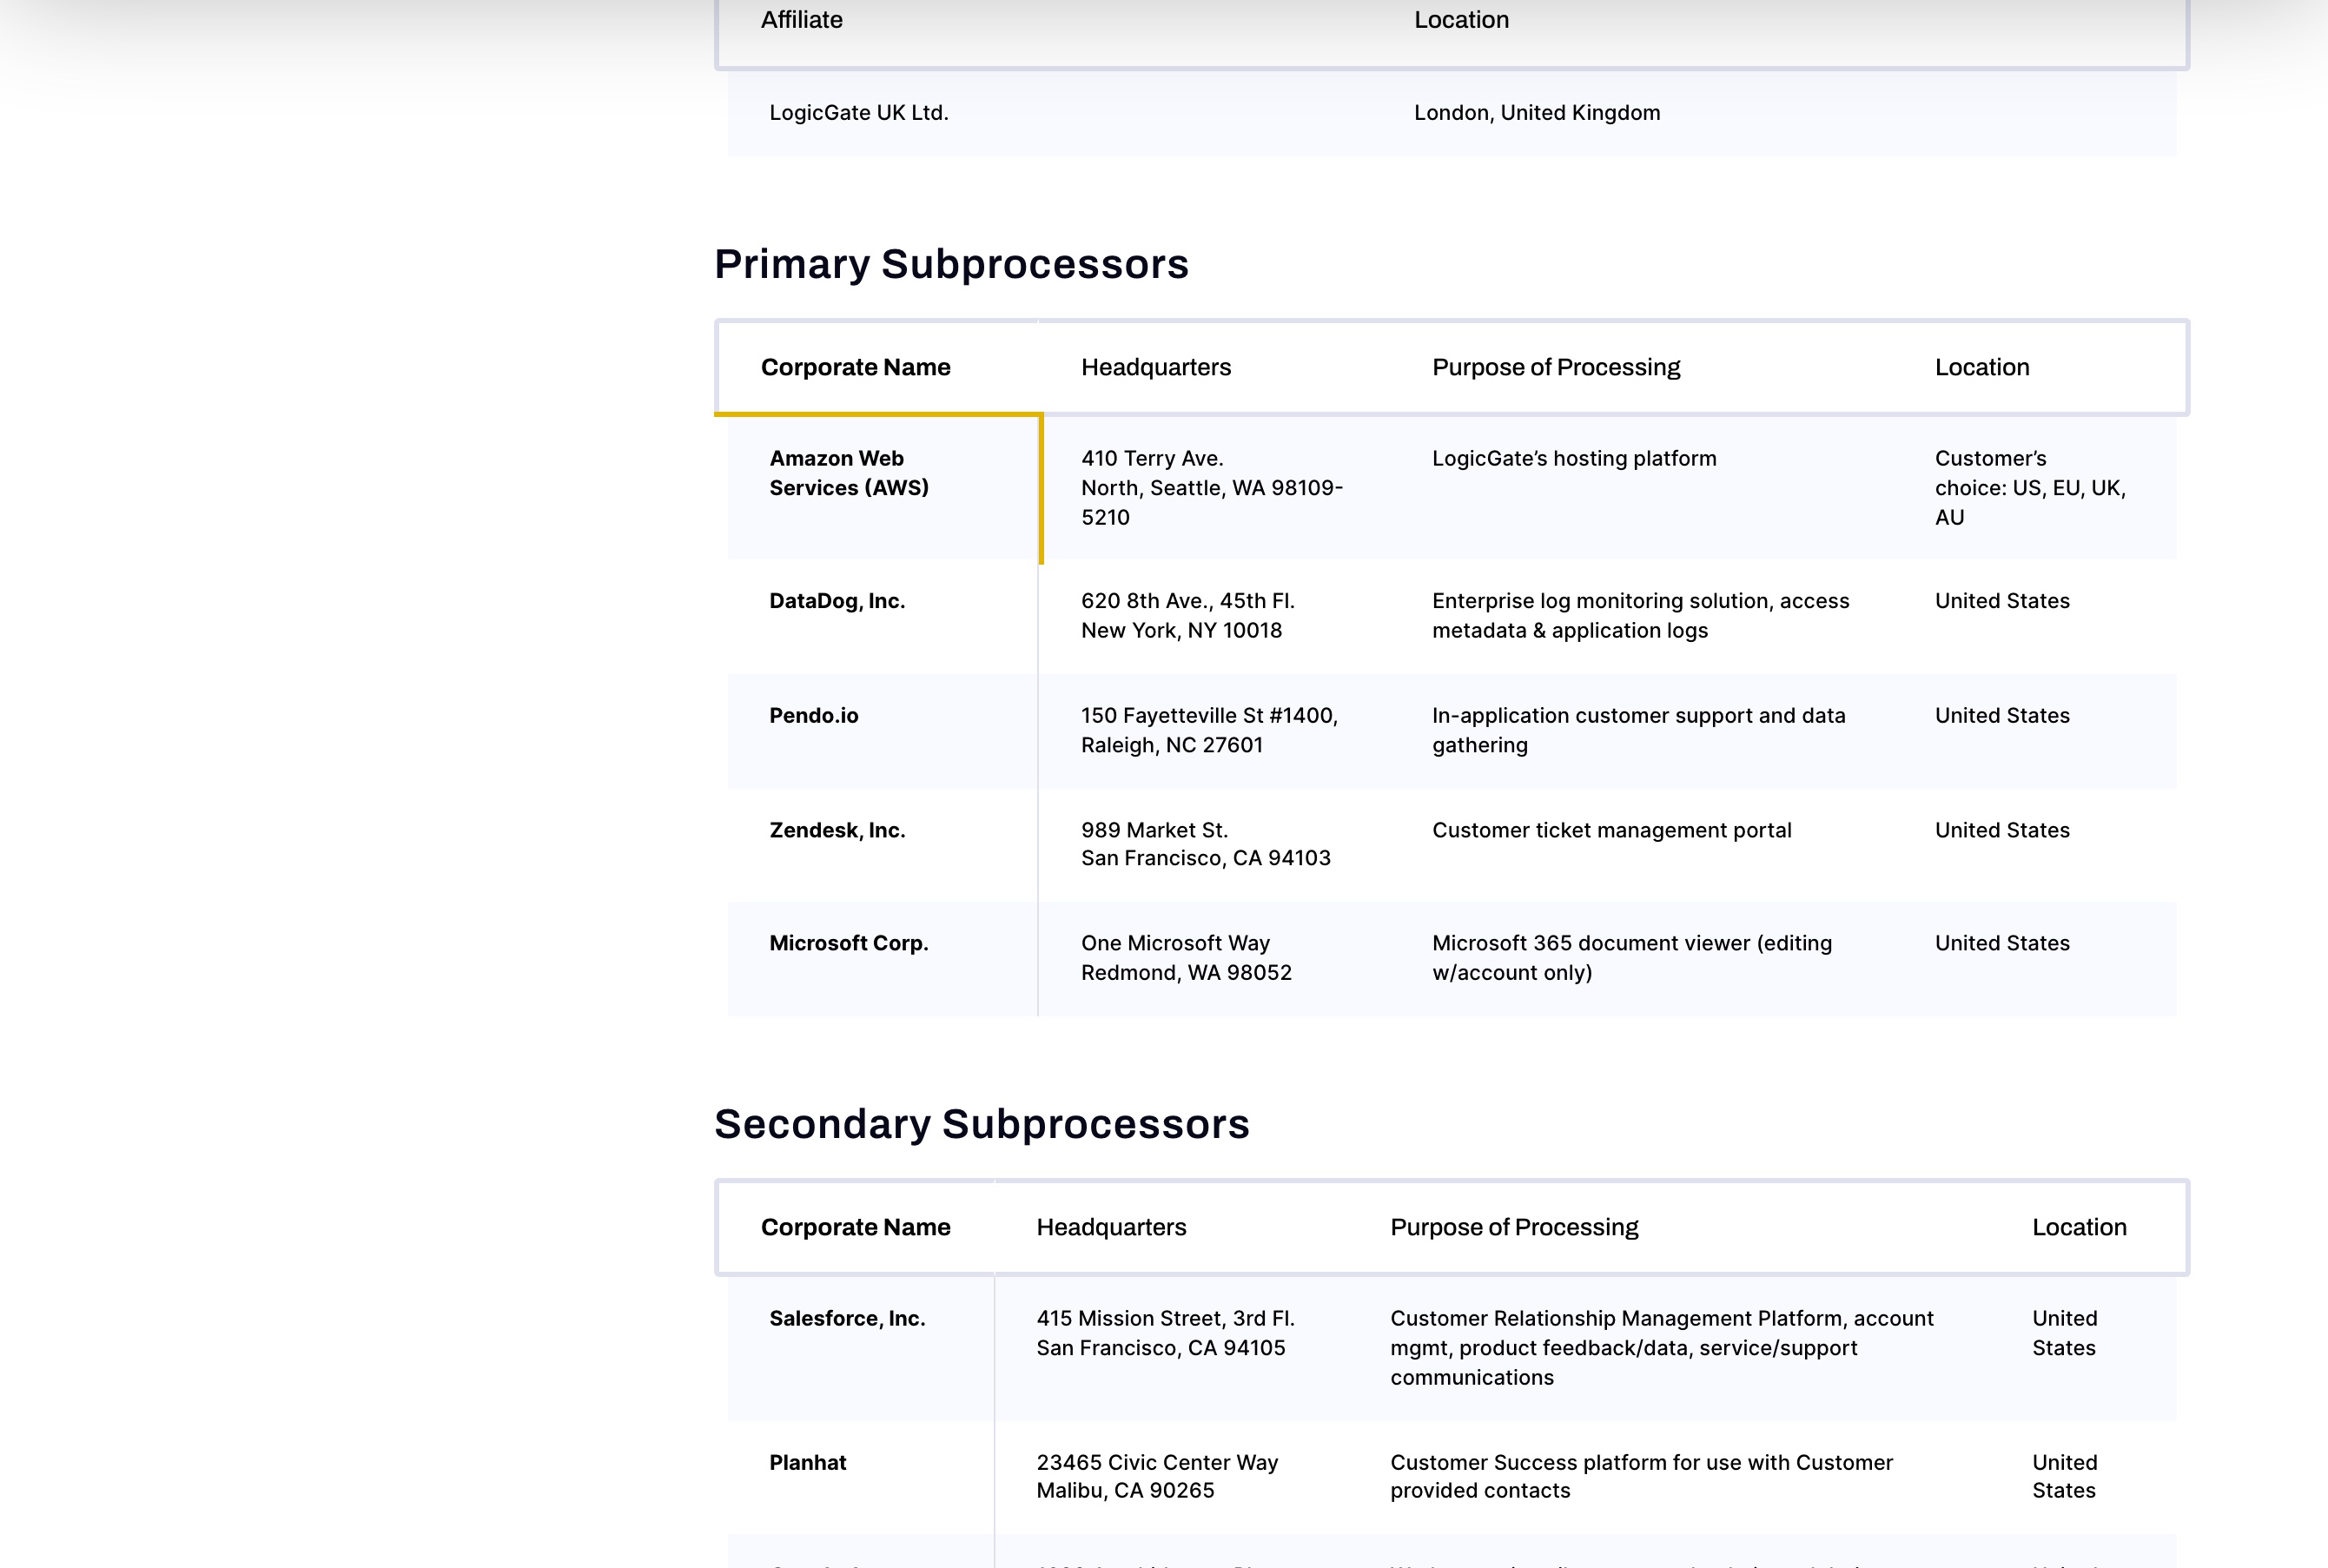
| La liste de sous-traitants de LogicGate nomme Amazon Web Services (AWS) comme sa plateforme d'hébergement et donne l'emplacement des données Risk Cloud comme un choix du client entre "US, EU, UK, AU" — aucune région de Chine continentale n'est listée. | LogicGate Subprocessors & Affiliates (en vigueur : août 2024) |
| Le Trust Center de LogicGate dit aux clients de "Choose from these four data centers to host your Risk Cloud Data," offrant un "greater control over data residency and compliance needs" — les quatre étant les États-Unis, l'UE, le Royaume-Uni et l'Australie, aucun sur le continent. | LogicGate Risk Cloud Trust Center |
| L'information personnelle sur des personnes en Chine qui est traitée sur une infrastructure à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL, exigeant une information, un consentement distinct, et un mécanisme franchi (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). | Loi sur la protection des informations personnelles (PIPL), art. 38 à 40 |
| Pour les opérateurs d'infrastructure d'information critique, l'information personnelle et les données importantes collectées en Chine doivent être stockées sur le continent au titre de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté la disposition avec sa substance inchangée. | Loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe en Chine continentale, la question au sujet de LogicGate Risk Cloud n’est pas de savoir si le tableau de bord s’ouvre — il se charge par l’internet public comme n’importe quel SaaS. La question est où les relevés qu’il garde sont autorisés à venir se reposer. Risk Cloud est le système qu’une entreprise exploite pour gouverner le risque lui-même : registres de risques d’entreprise et opérationnels, évaluations de risques des tiers et fournisseurs, bibliothèques de contrôles et preuves d’audit, cartographies de conformité réglementaire, politiques, et les coordonnées des propriétaires de contrôles, propriétaires de risques, auditeurs et contreparties tierces derrière chaque flux. Tout cela est de l’information personnelle dès qu’il nomme des personnes identifiables, et une partie est sensible. LogicGate l’héberge sur Amazon Web Services, et sa propre liste de sous-traitants donne l’emplacement comme un choix du client entre les États-Unis, l’UE, le Royaume-Uni ou l’Australie — quatre régions à l’étranger, aucune à l’intérieur de la Chine continentale. C’est une question de résidence des données et de transfert transfrontalier au titre de la loi chinoise, non une question de vitesse, et LogicGate y répond dans ses propres documents.
LogicGate Risk Cloud en Chine en un coup d’œil
| Ce qui le décide | Dans les propres termes de LogicGate — et la loi chinoise |
|---|---|
| Où vivent les relevés | La liste de sous-traitants de LogicGate nomme Amazon Web Services (AWS) comme sa plateforme d'hébergement et donne l'emplacement comme un choix du client entre "US, EU, UK, AU." Son Trust Center présente cela comme quatre centres de données parmi lesquels "Choose from." Chaque option est à l'étranger par rapport à la Chine ; aucune n'est à l'intérieur du continent. |
| Ce qu'il détient et pourquoi c'est de l'IP | Registres de risques, évaluations de risques des tiers et fournisseurs, contrôles et preuves d'audit, cartographies réglementaires et politiques — plus les noms et coordonnées des propriétaires de contrôles, propriétaires de risques, auditeurs et contreparties et signataires tiers. Au titre de la PIPL, ces identifiants sont de l'information personnelle, et les relevés d'incidents, d'enquêtes ou de confidentialité qui nomment des personnes peuvent être sensibles. |
| Les données de vos utilisateurs chinois | L'information personnelle sur des personnes en Chine qui est traitée dans une région AWS à l'étranger est un transfert transfrontalier que régit la PIPL (articles 38 à 40) : information, un consentement distinct nommant le destinataire à l'étranger, et un mécanisme de transfert franchi avant qu'elle ne parte. |
| Obligation de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'information personnelle collectée en Chine doit rester sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité). Un choix du client entre US, EU, UK ou AU ne peut pas satisfaire cette obligation. |
| L'accessibilité n'est pas l'axe | Que le tableau de bord se charge ne règle rien. Une surface tournée vers la Chine — un tableau de bord Risk Cloud, un portail d'attestation ou un formulaire d'admission de tiers montré à des utilisateurs continentaux — est un service public qui a besoin d'une déclaration ICP liée à un hébergement continental que LogicGate ne fournit pas. |
Aucune région continentale, donc vos relevés GRC quittent le pays
LogicGate est inhabituellement clair sur l’endroit où vit Risk Cloud. Sa liste de sous-traitants nomme Amazon Web Services comme plateforme d’hébergement et donne l’emplacement des données comme un choix du client entre “US, EU, UK, AU,” et son Trust Center invite les clients à “Choose from these four data centers to host your Risk Cloud Data,” décrivant cela comme un “greater control over data residency and compliance needs.” Ce contrôle est réel — et pour la plupart des multinationales c’est une force véritable. C’est aussi précisément l’inadéquation pour la Chine : les quatre régions sont à l’étranger par rapport au continent, et LogicGate ne publie aucune région chinoise du tout. Ainsi, pour un utilisateur ou un employé en Chine, les relevés de risque, d’audit et de tiers qui leur sont liés viennent se reposer aux États-Unis, en Europe, au Royaume-Uni ou en Australie — hors du pays.
Traitée à l’étranger, cette information personnelle est un transfert transfrontalier, et l’obligation atterrit sur le responsable du traitement de l’information personnelle — vous, le client, non LogicGate. Vous devez une information, un consentement distinct pour le transfert à l’étranger, et un mécanisme franchi : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40 de la PIPL). Au-delà de certains volumes, ou là où les relevés comptent comme des données importantes, le mouvement peut aussi exiger l’évaluation de sécurité pour l’exportation de données de la Chine avant que quoi que ce soit ne parte. Choisir la région AWS la plus proche de votre empreinte de gouvernance ne change rien à cela ; cela ne fait que choisir dans quel pays à l’étranger les données se trouvent.
Les relevés de risque, d’audit et de tiers sont de l’information personnelle — et une partie est sensible
La partie inconfortable est structurelle. Risk Cloud est l’outil que vous déployez pour exécuter la conformité — et ce faisant il accumule un stock dense d’information personnelle. Les évaluations de risques des tiers et fournisseurs portent les contacts de contreparties et les détails de signataires ; les flux de contrôle et d’audit portent les noms des propriétaires de contrôles, propriétaires de risques et auditeurs responsables de chaque élément ; la propre “Automated Evidence Monitoring” de LogicGate rapatrie les artefacts derrière une attestation. Au titre de la PIPL, ces noms, rôles, adresses e-mail et identifiants en ligne sont de l’information personnelle dès l’instant où ils décrivent une personne identifiable — et les exporter vers une région à l’étranger est le transfert que décrit la section précédente.
Une partie va plus loin. Là où un client utilise Risk Cloud pour suivre des incidents, des enquêtes, des demandes de personnes concernées ou de confidentialité des données, ou des évaluations qui nomment des individus identifiables ou détiennent des données financières ou d’identité, ces relevés peuvent être de l’information personnelle sensible au titre de l’article 28 de la PIPL — qui exige un objectif spécifique, une stricte nécessité, un consentement distinct renforcé, et une évaluation d’impact sur la protection de l’information personnelle avant le traitement. Les fonctions d’IA générative optionnelles de LogicGate ajoutent un flux à l’étranger de plus : sa liste de sous-traitants place OpenAI, L.L.C. aux États-Unis pour “data analysis, automated reporting, insights generation, and personalized recommendations,” de sorte que les activer achemine le contenu GRC vers un autre destinataire américain. Et chez un opérateur d’infrastructure d’information critique — dans la finance, l’énergie, les télécoms ou similaire — certains relevés de risque et de contrôle peuvent eux-mêmes décrire des systèmes critiques. L’ironie est claire : la plateforme que vous avez achetée pour gouverner la conformité devient une exposition PIPL qui lui est propre.
Restreindre l’exposition ne ferme pas la porte
Il y a des leviers qui réduisent ce qui traverse. Vous pouvez sélectionner le centre de données UE, UK ou AU le plus proche de votre empreinte de gouvernance, minimiser et caviarder des champs, confiner les données identifiables à un sous-ensemble d’applications, et désactiver les sous-traitants d’IA et d’analytique optionnels de sorte que moins de destinataires touchent les données. Chacun de ceux-ci vaut la peine d’être fait, et chacun réduit la charge utile et le nombre de mains par lesquelles elle passe.
Mais ils changent ce qui traverse, non le fait que cela traverse. Aucune des quatre régions AWS de LogicGate n’est en Chine continentale, de sorte que les relevés d’un utilisateur chinois quittent toujours le pays, et l’obligation de résidence est inchangée : pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’information personnelle collectée en Chine doit être stockée sur le continent au titre de l’article 40 de la PIPL et de l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité — la disposition de localisation des données ; l’amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, l’a renumérotée de 37 à 39, sa substance inchangée. L’accessibilité est une affaire distincte, et pour une surface tournée vers la Chine elle mord indépendamment : si vous exposez un tableau de bord Risk Cloud, un portail d’attestation ou un formulaire d’admission de tiers à des utilisateurs à l’intérieur du continent, cette surface est un service public qui porte une obligation de déclaration ICP (ICP 备案, au titre du décret n° 292 du Conseil des affaires de l’État et du décret n° 33 du MIIT) liée à une ressource d’hébergement continentale que LogicGate n’offre pas. Que la page se charge vite n’est pas la question, et nous ne publions aucun chiffre de latence Chine de première main ici, parce que la vitesse n’est pas l’axe sur lequel cela repose. Ceci est une carte des risques, non un verdict : savoir si vous devez un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une évaluation d’exportation de données, une déclaration ICP, ou une combinaison dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs — réglez les détails avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il y a une façon conforme d’exploiter une plateforme GRC pour un public tourné vers la Chine, et elle a une forme définie. D’abord, cartographier : notre équipe Chine passe en revue les obligations transfrontalières PIPL, d’information personnelle sensible et de résidence qui s’attachent aux relevés de risque, d’audit, de tiers et de propriétaires que Risk Cloud détient — au regard de votre entité, de vos volumes de données et de qui sont vos utilisateurs — et marque où un consentement transfrontalier distinct, une évaluation d’exportation de données, une évaluation d’impact de l’article 28 ou une obligation de stockage de l’article 39 s’applique. Les décisions juridiques se prennent avec un conseil ; nous bâtissons l’image technique sur laquelle ces décisions reposent.
Ensuite, localiser : pour les relevés qui doivent rester dans le pays, nous mettons en place et intégrons un traitement et un stockage consentis, sur le territoire — le modèle légal du stockage sur le continent avec un consentement distinct capturé de la façon dont le régime chinois l’attend — de sorte que ce qui ne peut pas légalement partir ne parte plus, tandis que vous gardez Risk Cloud pour les marchés où il vous sert déjà.
Ensuite, diffuser : toute surface tournée vers la Chine — le tableau de bord, le portail d’attestation ou le formulaire d’admission que vos utilisateurs continentaux touchent — est un service public sur le continent, de sorte qu’elle porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse depuis l’intérieur du continent sur une infrastructure déclarée ICP, sur le territoire — le 21YunBox Optimizer — placée devant le stack que vous exploitez déjà, sans reconstruction et sans seconde base de code. 21YunBox est un overlay conforme, non une migration, et un partenaire de LogicGate, non un concurrent. Une chose que 21YunBox ne fait jamais, et qu’aucun fournisseur légal ne peut offrir, c’est contourner les règles d’exportation de données de la Chine ou toute restriction réseau : 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est une configuration GRC qui tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
LogicGate Risk Cloud est-il bloqué en Chine ?
L'accessibilité n'est pas la question de conformité. Risk Cloud est un SaaS cloud atteint par l'internet public ; le problème est que LogicGate héberge les relevés qu'il détient sur AWS aux États-Unis, dans l'UE, au Royaume-Uni ou en Australie, sans région de Chine continentale. Pour des personnes en Chine, stocker et traiter leur information personnelle dans ces régions à l'étranger est un transfert transfrontalier que régit la PIPL, quelle que soit la vitesse de chargement de la page.
Où les données LogicGate Risk Cloud sont-elles stockées, et y a-t-il une région Chine ?
La liste de sous-traitants de LogicGate héberge Risk Cloud sur Amazon Web Services et donne l'emplacement des données comme un choix du client entre US, EU, UK ou AU ; son Trust Center présente cela comme quatre centres de données parmi lesquels choisir. Aucun des quatre n'est en Chine continentale, de sorte qu'il n'y a aucune option sur le territoire à sélectionner.
Exploiter LogicGate pour une équipe chinoise déclenche-t-il les règles transfrontalières PIPL ?
Si Risk Cloud détient de l'information personnelle sur des personnes en Chine — propriétaires de contrôles et de risques, auditeurs, contreparties et signataires tiers — alors l'exporter vers une région AWS à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL, nécessitant une information, un consentement distinct et un mécanisme de transfert franchi, et possiblement une évaluation de sécurité pour l'exportation de données au-delà de certains volumes. Certains relevés d'incidents, d'enquêtes ou de confidentialité peuvent aussi être de l'information personnelle sensible au titre de l'article 28. 21YunBox peut cartographier l'exposition avec votre conseil et mettre en place un stockage consenti, sur le territoire, pour les relevés qui doivent rester sur le continent.


