¿Funciona Diligent en China? Datos del consejo, de gobierno corporativo y de denuncias, PIPL y residencia de datos
La propia página de confianza de Diligent permite almacenar los datos de Diligent One Platform en la región de AWS que usted elija — y no enumera ninguna en China continental. Así, la documentación del consejo, los datos personales de los consejeros, las evidencias de auditoría y los expedientes de denuncias que conserva sobre su personal en China acaban almacenados en el extranjero: una transferencia transfronteriza según la PIPL, en parte de datos sensibles. Un análisis centrado en el cumplimiento de la exposición en residencia de datos e información personal sensible.
¿Funciona Diligent en China?
Diligent es accesible desde China — pero no ofrece ninguna región en China continental, de modo que los datos de gobierno corporativo que conserva sobre su personal en China acaban almacenados en el extranjero, una transferencia transfronteriza según la PIPL.
Diligent Boards conserva la documentación del consejo, las actas y los datos personales de consejeros y directivos; la plataforma Diligent One GRC conserva evidencias de auditoría, inventarios de riesgos y expedientes de diligencia debida de terceros; y Speak Up conserva denuncias del canal de denuncias y de la línea ética que nombran a personas identificables — información personal sensible según el artículo 28 de la PIPL. La página de confianza de Diligent permite elegir entre regiones de AWS (EE. UU., Canadá, Fráncfort, Londres, Tokio, Singapur, Sídney, Brasil, Sudáfrica, además de GovCloud), ninguna en China continental, de modo que los datos de origen chino se conservan en el extranjero. 21YunBox cartografía la exposición, localiza lo que debe permanecer en suelo continental y entrega cualquier superficie orientada a China sobre infraestructura dentro del país con registro ICP.
Instantánea de cumplimiento
- ✕ No hay región en China continental que elegir — todas las regiones de alojamiento de Diligent están en el extranjero
- ! La documentación del consejo, las actas y los datos personales de consejeros y directivos acaban en una región en el extranjero
- ! Los expedientes de denuncias y de ética nombran a personas identificables — datos sensibles del art. 28 de la PIPL
- ! Conservar en el extranjero los datos de usuarios en China es una transferencia transfronteriza según la PIPL (art. 38–40)
- ! Deber de almacenamiento dentro del país para infraestructuras críticas — Ley de Ciberseguridad art. 39 (antes 37); elegir región no lo cumple
- ✓ 21YunBox cartografía la exposición, localiza los datos que deben residir en China y entrega dentro del país con registro ICP
Lo que la documentación oficial de Diligent dice sobre China
| Hecho | Fuente primaria |
|---|---|
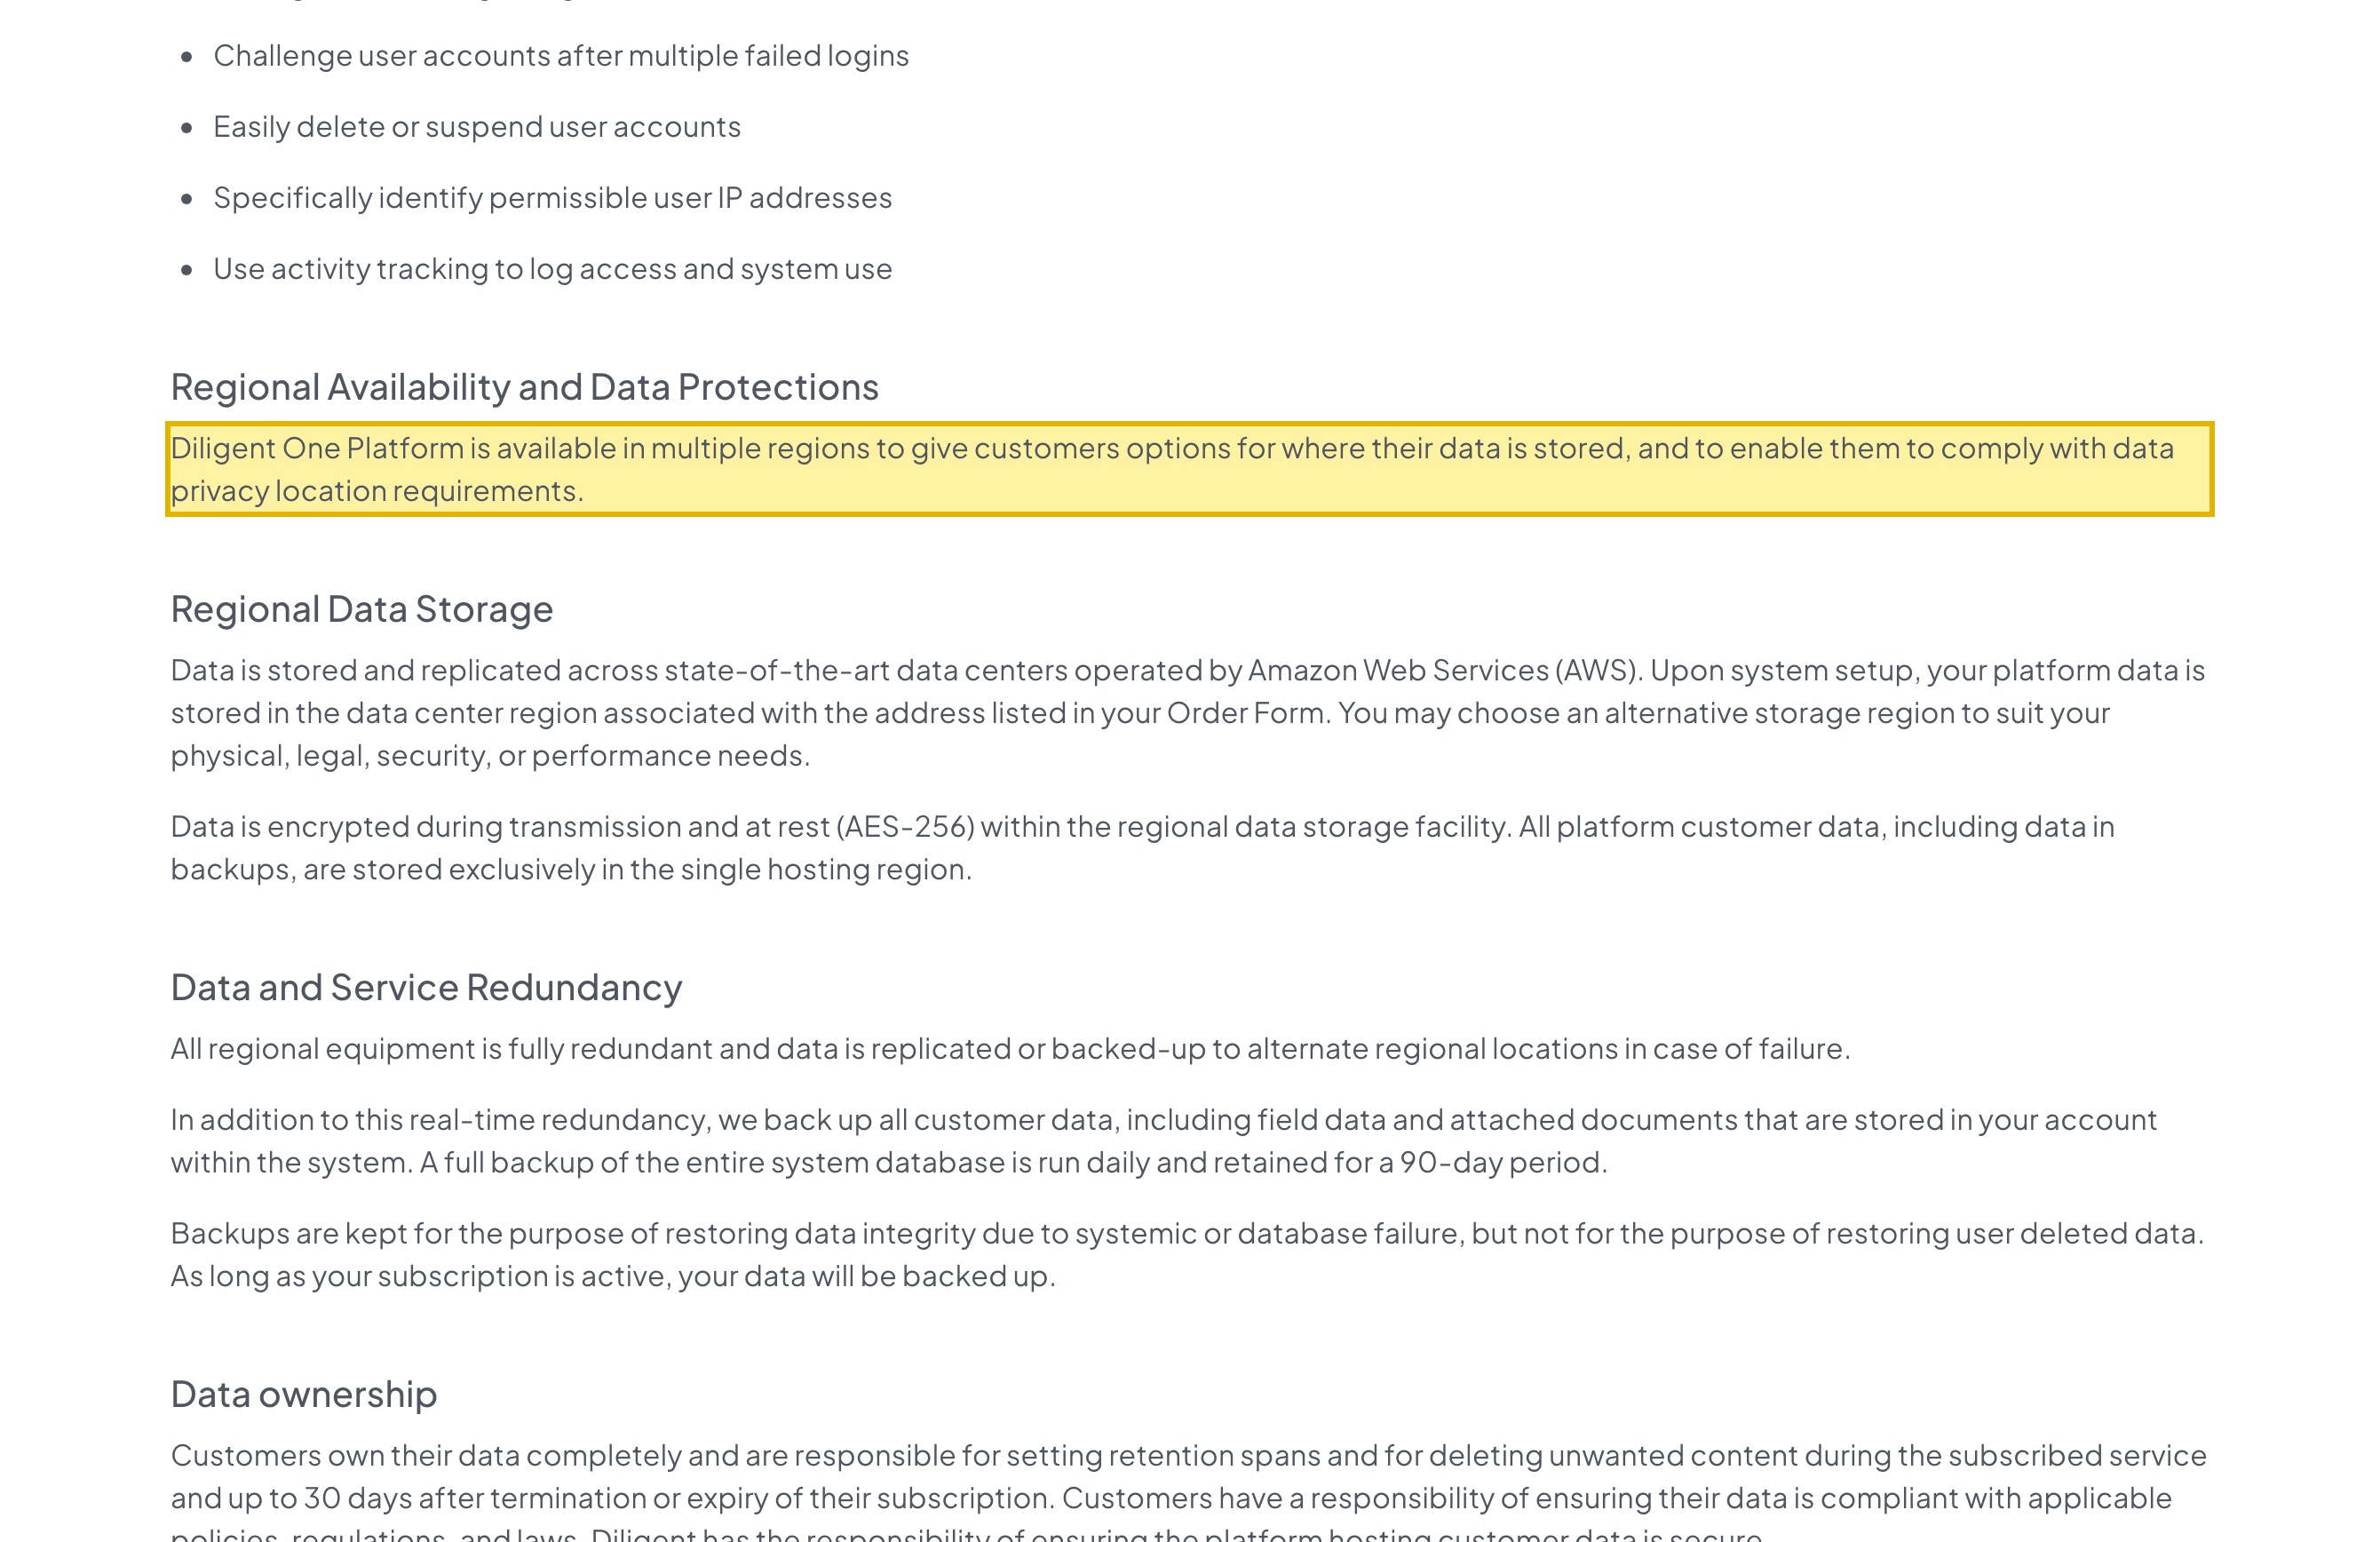
| La página de confianza de Diligent afirma que Diligent One Platform está “available in multiple regions to give customers options for where their data is stored” (disponible en varias regiones para que los clientes puedan elegir dónde se almacenan sus datos) y enumera como regiones de AWS admitidas EE. UU., Canadá, Fráncfort, Londres, Tokio, Singapur, Sídney, Brasil, Sudáfrica y dos opciones GovCloud — ninguna en China continental. | Diligent One Platform, Trust and Compliance |
| Diligent afirma que “Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form” (al configurar el sistema, los datos de su plataforma se almacenan en la región de centro de datos asociada a la dirección que figura en su formulario de pedido) y que los datos del cliente quedan “stored exclusively in the single hosting region” (almacenados exclusivamente en la única región de alojamiento) — una región elegida, todas ellas fuera de China. | Diligent One Platform, Trust and Compliance |
| Transferir a una región en el extranjero datos personales recogidos en China es una transferencia transfronteriza que exige notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 40 de la PIPL). Las denuncias y los expedientes de investigación son información personal sensible según el artículo 28 de la PIPL. | Ley de Protección de Información Personal (transferencia transfronteriza; art. 28, información personal sensible) |
| Para un operador de infraestructuras de información críticas, los datos personales generados en China deben almacenarse en China conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37), renumerado por la reforma de 2025 en vigor desde el 1 de enero de 2026 — un deber de residencia que ninguna región en el extranjero puede cumplir. | Ley de Ciberseguridad, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para una empresa que utiliza Diligent para gobernar su consejo y gestionar el riesgo, la cuestión sobre China continental casi nunca es si el panel se abre. El portal del consejo de Diligent y sus herramientas de GRC y de ética son accesibles desde dentro de China, de modo que la decisión no se juega en la accesibilidad. Lo que la resuelve es la residencia — dónde acaban almacenados los datos que conservan estas herramientas y si era legal trasladarlos allí. Diligent Boards conserva la documentación del consejo y de sus comisiones, las actas y los acuerdos, los datos personales de los consejeros y directivos que figuran en ellos e información relevante no pública; la plataforma Diligent One GRC (construida sobre la tecnología que Diligent adquirió como Galvanize/HighBond) conserva evidencias de auditoría, inventarios de riesgos y expedientes de diligencia debida de terceros; y su herramienta Speak Up conserva denuncias del canal de denuncias y de la línea ética que nombran a personas identificables. Para sus consejeros, empleados y contrapartes en China, todo ello son datos personales — y, tal como expone su propia documentación de confianza, entre las regiones que Diligent ofrece para almacenarlos no figura ninguna en China continental.
Diligent en China de un vistazo
| Qué lo decide | En los propios términos de Diligent — y la ley china |
|---|---|
| Dónde residen los datos | En el extranjero. La página de confianza de Diligent afirma que “Diligent One Platform is available in multiple regions,” (Diligent One Platform está disponible en varias regiones) que “Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form,” (al configurar el sistema, los datos de su plataforma se almacenan en la región de centro de datos asociada a la dirección que figura en su formulario de pedido) y que los datos del cliente quedan “stored exclusively in the single hosting region.” (almacenados exclusivamente en la única región de alojamiento). Las regiones admitidas — EE. UU., Canadá, Fráncfort, Londres, Tokio, Singapur, Sídney, Brasil, Sudáfrica, además de dos opciones GovCloud — no incluyen ninguna en China continental. |
| Qué conserva y por qué es personal (y sensible) | La documentación del consejo y de sus comisiones, las actas y los acuerdos, los datos personales de consejeros y directivos, los papeles de trabajo y las evidencias de auditoría, los inventarios de riesgos, los expedientes de diligencia debida de terceros con datos de contrapartes y firmantes y — en Speak Up — denuncias del canal de denuncias y de la línea ética que nombran a personas identificables. Esas denuncias son acusaciones sobre personas concretas, que a veces afectan a su salud o a sus finanzas, lo que las convierte en información personal sensible según el artículo 28 de la PIPL. |
| Los datos de su personal en China = transferencia transfronteriza | Entre los consejeros, empleados, denunciantes y contrapartes que describen estos datos hay personas en China. Conservar sus datos en una región de Diligent en el extranjero es una transferencia transfronteriza (数据出境) regulada por la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38 a 40). |
| Deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse en China — artículo 40 de la PIPL y artículo 39 de la Ley de Ciberseguridad (antes artículo 37). La reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 (sin cambios de fondo). Ninguna región de Diligent en el extranjero lo cumple. |
| La accesibilidad no es el eje | El portal carga desde China, así que la velocidad no es la cuestión. Una superficie orientada a China que se sirva realmente a usuarios del continente — un portal para consejeros o de recepción de denuncias — activa además un registro ICP ligado a un recurso de alojamiento en el continente, y una plataforma en el extranjero no dispone de ningún recurso sobre el que presentarlo. |
Sin región en el continente: la documentación del consejo y los expedientes salen del país
La posición de Diligent la fija su propia documentación, no una prueba de tiempos de carga. Su página de confianza describe Diligent One Platform funcionando sobre Amazon Web Services y afirma que está “available in multiple regions to give customers options for where their data is stored” (disponible en varias regiones para que los clientes puedan elegir dónde se almacenan sus datos) — y a continuación las nombra: Estados Unidos, Canadá, Fráncfort, Londres, Tokio, Singapur, Sídney, Brasil, Sudáfrica y dos opciones AWS GovCloud para clientes del sector público estadounidense. Ninguna de esas regiones está dentro de China continental, y las más cercanas — Tokio, Singapur, Sídney — quedan todas fuera. La página es explícita: “Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form” (al configurar el sistema, los datos de su plataforma se almacenan en la región de centro de datos asociada a la dirección que figura en su formulario de pedido), y los datos de un tenant (inquilino) quedan “stored exclusively in the single hosting region” (almacenados exclusivamente en la única región de alojamiento).
Así que la única palanca que ofrece la propia Diligent es elegir entre regiones en el extranjero. Dondequiera que sitúe el tenant, la documentación del consejo, las actas, las evidencias de auditoría y los expedientes que genera su personal en China acaban almacenados fuera del continente — y eso es una cuestión de residencia de datos y de transferencia transfronteriza conforme a la ley china antes de que el rendimiento entre siquiera en escena. «¿Se puede acceder a la consola de Diligent desde Shanghái?» es la prueba equivocada; se puede. La verdadera cuestión es dónde se permite que residan los datos recogidos en China y si era legal trasladarlos allí.
Lo que conserva Diligent son datos personales — y una parte es sensible
Este es el punto estructural. Diligent existe para conservar los datos de gobierno corporativo más sensibles de una organización: Diligent Boards guarda las deliberaciones del consejo y de sus comisiones, los acuerdos y los datos personales de los consejeros y directivos que los integran; la plataforma Diligent One GRC guarda los papeles de trabajo y las evidencias de auditoría, los inventarios de riesgos y los expedientes de diligencia debida de terceros con datos de contrapartes y firmantes; y Speak Up guarda las denuncias del canal de denuncias y de la línea ética, junto con los expedientes de investigación que las acompañan. Para su personal en China, todo ello son datos personales — y las denuncias y los expedientes de investigación son información personal sensible según el artículo 28 de la PIPL, porque son acusaciones sobre personas identificables y pueden contener detalles sobre su salud o sus finanzas. Esa categoría eleva el listón: consentimiento separado, una necesidad demostrada y una evaluación de impacto sobre la protección de datos personales. La ironía salta a la vista — la propia herramienta que usted implantó para gestionar el gobierno corporativo y el cumplimiento crea su propia exposición transfronteriza según la PIPL.
La PIPL atribuye ese deber al responsable del tratamiento — usted, la organización, no Diligent como encargado. Los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier contrato general de trabajo o de servicio en el consejo y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de ciertos umbrales, o cuando los datos cuentan como «datos importantes», la transferencia puede requerir además la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga del país. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en China — un deber de almacenamiento dentro del país que ninguna región de Diligent en el extranjero puede satisfacer. Nada de esto depende de la rapidez con que se muestra la documentación del consejo; depende de si los datos tenían una base legal para estar donde están.
Reducir la exposición no cierra la puerta
Las medidas obvias reducen la exposición sin eliminarla. Puede elegir la región más cercana que ofrece Diligent — Tokio o Singapur —, pero eso traslada la transferencia transfronteriza, no la detiene; y ninguna de las regiones de Diligent está en China continental, así que ninguna resuelve un deber de residencia en China. Puede minimizar o enmascarar lo que se sube y restringir quién puede abrir un expediente; eso reduce qué cruza la frontera y quién puede leerlo, no el hecho de que la cruce. Incluso cuando una herramienta admite un despliegue más aislado o dedicado, eso cambia el despliegue, no la posición legal, mientras los datos de origen chino sigan almacenados en el extranjero. Un portal para el consejo o de recepción de denuncias que se sirva realmente a usuarios dentro de China plantea una cuestión adicional: un servicio de cara al público al que se accede desde el continente activa el deber de registro ICP (备案) vinculado a un alojamiento dentro del país — y una plataforma en el extranjero no dispone de ningún recurso sobre el que presentarlo.
Esto es un mapa de riesgo, no un veredicto: si le corresponde un consentimiento separado, un mecanismo de transferencia, una evaluación para la exportación de datos, el almacenamiento dentro del país, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son los datos que conserva — conviene concretarlo con asesoría legal antes de darlo por sentado.
La vía legal — cartografiar, localizar, entregar
Existe una vía legal para operar herramientas de gobierno corporativo, riesgo y ética para una presencia en China, y tiene una estructura concreta. Primero, cartografiar: nuestro equipo de cumplimiento para China analiza su exposición según la PIPL respecto a los datos que conserva Diligent — qué documentación del consejo, datos personales de consejeros, evidencias de auditoría, expedientes de diligencia debida y, sobre todo, denuncias y comunicaciones éticas recogidas en China deben permanecer en el país, qué puede salir legalmente, dónde se aplica una evaluación de seguridad para la exportación de datos o el deber de almacenamiento del artículo 39, y qué debe cubrir su flujo de consentimiento y notificación para la información personal sensible. Las conclusiones legales se concretan con asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: ponemos en marcha un tratamiento y un almacenamiento dentro del país, con consentimiento, para los datos que deben permanecer en suelo continental — y un despliegue autoalojado o dedicado allí donde la herramienta lo admita —, de modo que el gobierno corporativo del que depende siga funcionando mientras esos datos dejan de salir del país por defecto, y usted conserva el tenant global de Diligent para los mercados en los que ya le presta servicio.
Por último, entregar: cualquier superficie orientada a China — un portal para consejeros, un formulario de recepción de la línea ética, un panel del consejo o de auditoría al que se accede desde el continente — funciona sobre una entrega dentro del país con registro ICP (el 21YunBox Optimizer), situada por delante del stack que ya utiliza, sin reconstruir y sin una segunda base de código. El resultado son herramientas de gobierno corporativo y cumplimiento que funcionan de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. Somos una capa de cumplimiento, no una migración — y, para una plataforma empresarial como Diligent, un socio y una capa de cumplimiento, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Diligent un centro de datos en China continental?
No. La propia página de confianza de Diligent enumera sus regiones de alojamiento de AWS admitidas — EE. UU., Canadá, Fráncfort, Londres, Tokio, Singapur, Sídney, Brasil, Sudáfrica y dos opciones GovCloud — y ninguna está en China continental; la palabra «China» no aparece en la página. Las regiones más cercanas, Tokio y Singapur, siguen estando fuera del continente, de modo que los datos recogidos en China acaban almacenados en el extranjero.
¿Usar Diligent para el consejo o el programa de ética en China es una transferencia transfronteriza de datos según la PIPL?
Sí, cuando los datos describen a personas en China. La documentación del consejo y los datos personales de consejeros y directivos, los expedientes de auditoría y de diligencia debida con datos de contrapartes y las denuncias del canal de denuncias y de la línea ética de Speak Up son datos personales; conservarlos en una región de Diligent en el extranjero es una transferencia transfronteriza según los artículos 38 a 40 de la PIPL, que exige notificación, un consentimiento separado y un mecanismo de transferencia. Las denuncias que nombran a personas identificables son información personal sensible según el artículo 28 de la PIPL, lo que eleva el listón. Esto es un mapa de riesgo, no asesoramiento jurídico — confirme sus obligaciones con su asesoría legal.
¿Podemos resolverlo eligiendo otra región de Diligent?
Elegir una región más cercana — Tokio o Singapur — traslada la transferencia, pero no la elimina, y ninguna de las regiones de Diligent está en China continental, así que ninguna satisface un deber de residencia de datos en China. 21YunBox cartografía la exposición, localiza los datos que deben permanecer en suelo continental en un almacenamiento dentro del país con consentimiento y entrega cualquier superficie orientada a China sobre infraestructura dentro del país con registro ICP, por delante del stack que ya utiliza. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.


