Diligent fonctionne-t-il en Chine ? Données de conseil d'administration, de gouvernance et de lanceurs d'alerte, PIPL et résidence des données
La propre page de confiance de Diligent vous laisse stocker les données de la Diligent One Platform dans la région AWS que vous choisissez — et n'en liste aucune en Chine continentale. Ainsi, les dossiers de conseil, les données personnelles des administrateurs, les preuves d'audit et les dossiers de lanceurs d'alerte qu'elle détient pour vos personnes en Chine viennent reposer à l'étranger : un transfert transfrontalier au titre de la PIPL, dont une partie est sensible. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence des données et d'informations personnelles sensibles.
Diligent fonctionne-t-il en Chine ?
Diligent est accessible depuis la Chine — mais il n'offre aucune région en Chine continentale, de sorte que les dossiers de gouvernance qu'il détient pour vos personnes en Chine viennent reposer à l'étranger, un transfert transfrontalier au titre de la PIPL.
Diligent Boards détient les recueils de conseil, les procès-verbaux et les données personnelles des administrateurs/dirigeants ; la plateforme GRC Diligent One détient les preuves d'audit, les registres de risques et les dossiers de diligence raisonnable sur les tiers ; et Speak Up détient les signalements de lanceurs d'alerte et de ligne éthique qui nomment des personnes identifiables — des informations personnelles sensibles au titre de l'article 28 de la PIPL. La page de confiance de Diligent vous laisse choisir parmi des régions AWS (États-Unis, Canada, Francfort, Londres, Tokyo, Singapour, Sydney, Brésil, Afrique du Sud, plus GovCloud), aucune en Chine continentale, de sorte que les dossiers d'origine chinoise sont détenus à l'étranger. 21YunBox cartographie l'exposition, localise ce qui doit rester sur le sol du continent, et diffuse toute surface tournée vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire.
Aperçu de conformité
- ✕ Aucune région en Chine continentale à sélectionner — les régions d'hébergement de Diligent sont toutes à l'étranger
- ! Les recueils de conseil, procès-verbaux et données personnelles des administrateurs/dirigeants viennent reposer dans une région à l'étranger
- ! Les dossiers de lanceurs d'alerte et d'éthique nomment des personnes identifiables — IP sensibles de l'article 28 de la PIPL
- ! Détenir les dossiers des utilisateurs en Chine à l'étranger est un transfert transfrontalier PIPL (articles 38 à 40)
- ! Obligation de stockage sur le territoire pour un opérateur d'infrastructure d'information critique — CSL article 39 (anciennement 37) ; le choix de région ne peut la satisfaire
- ✓ 21YunBox cartographie l'exposition, localise les dossiers résidents en Chine, diffuse en déclaré (ICP) sur le territoire
Ce que la documentation officielle de Diligent dit de la Chine
| Fait | Source primaire |
|---|---|
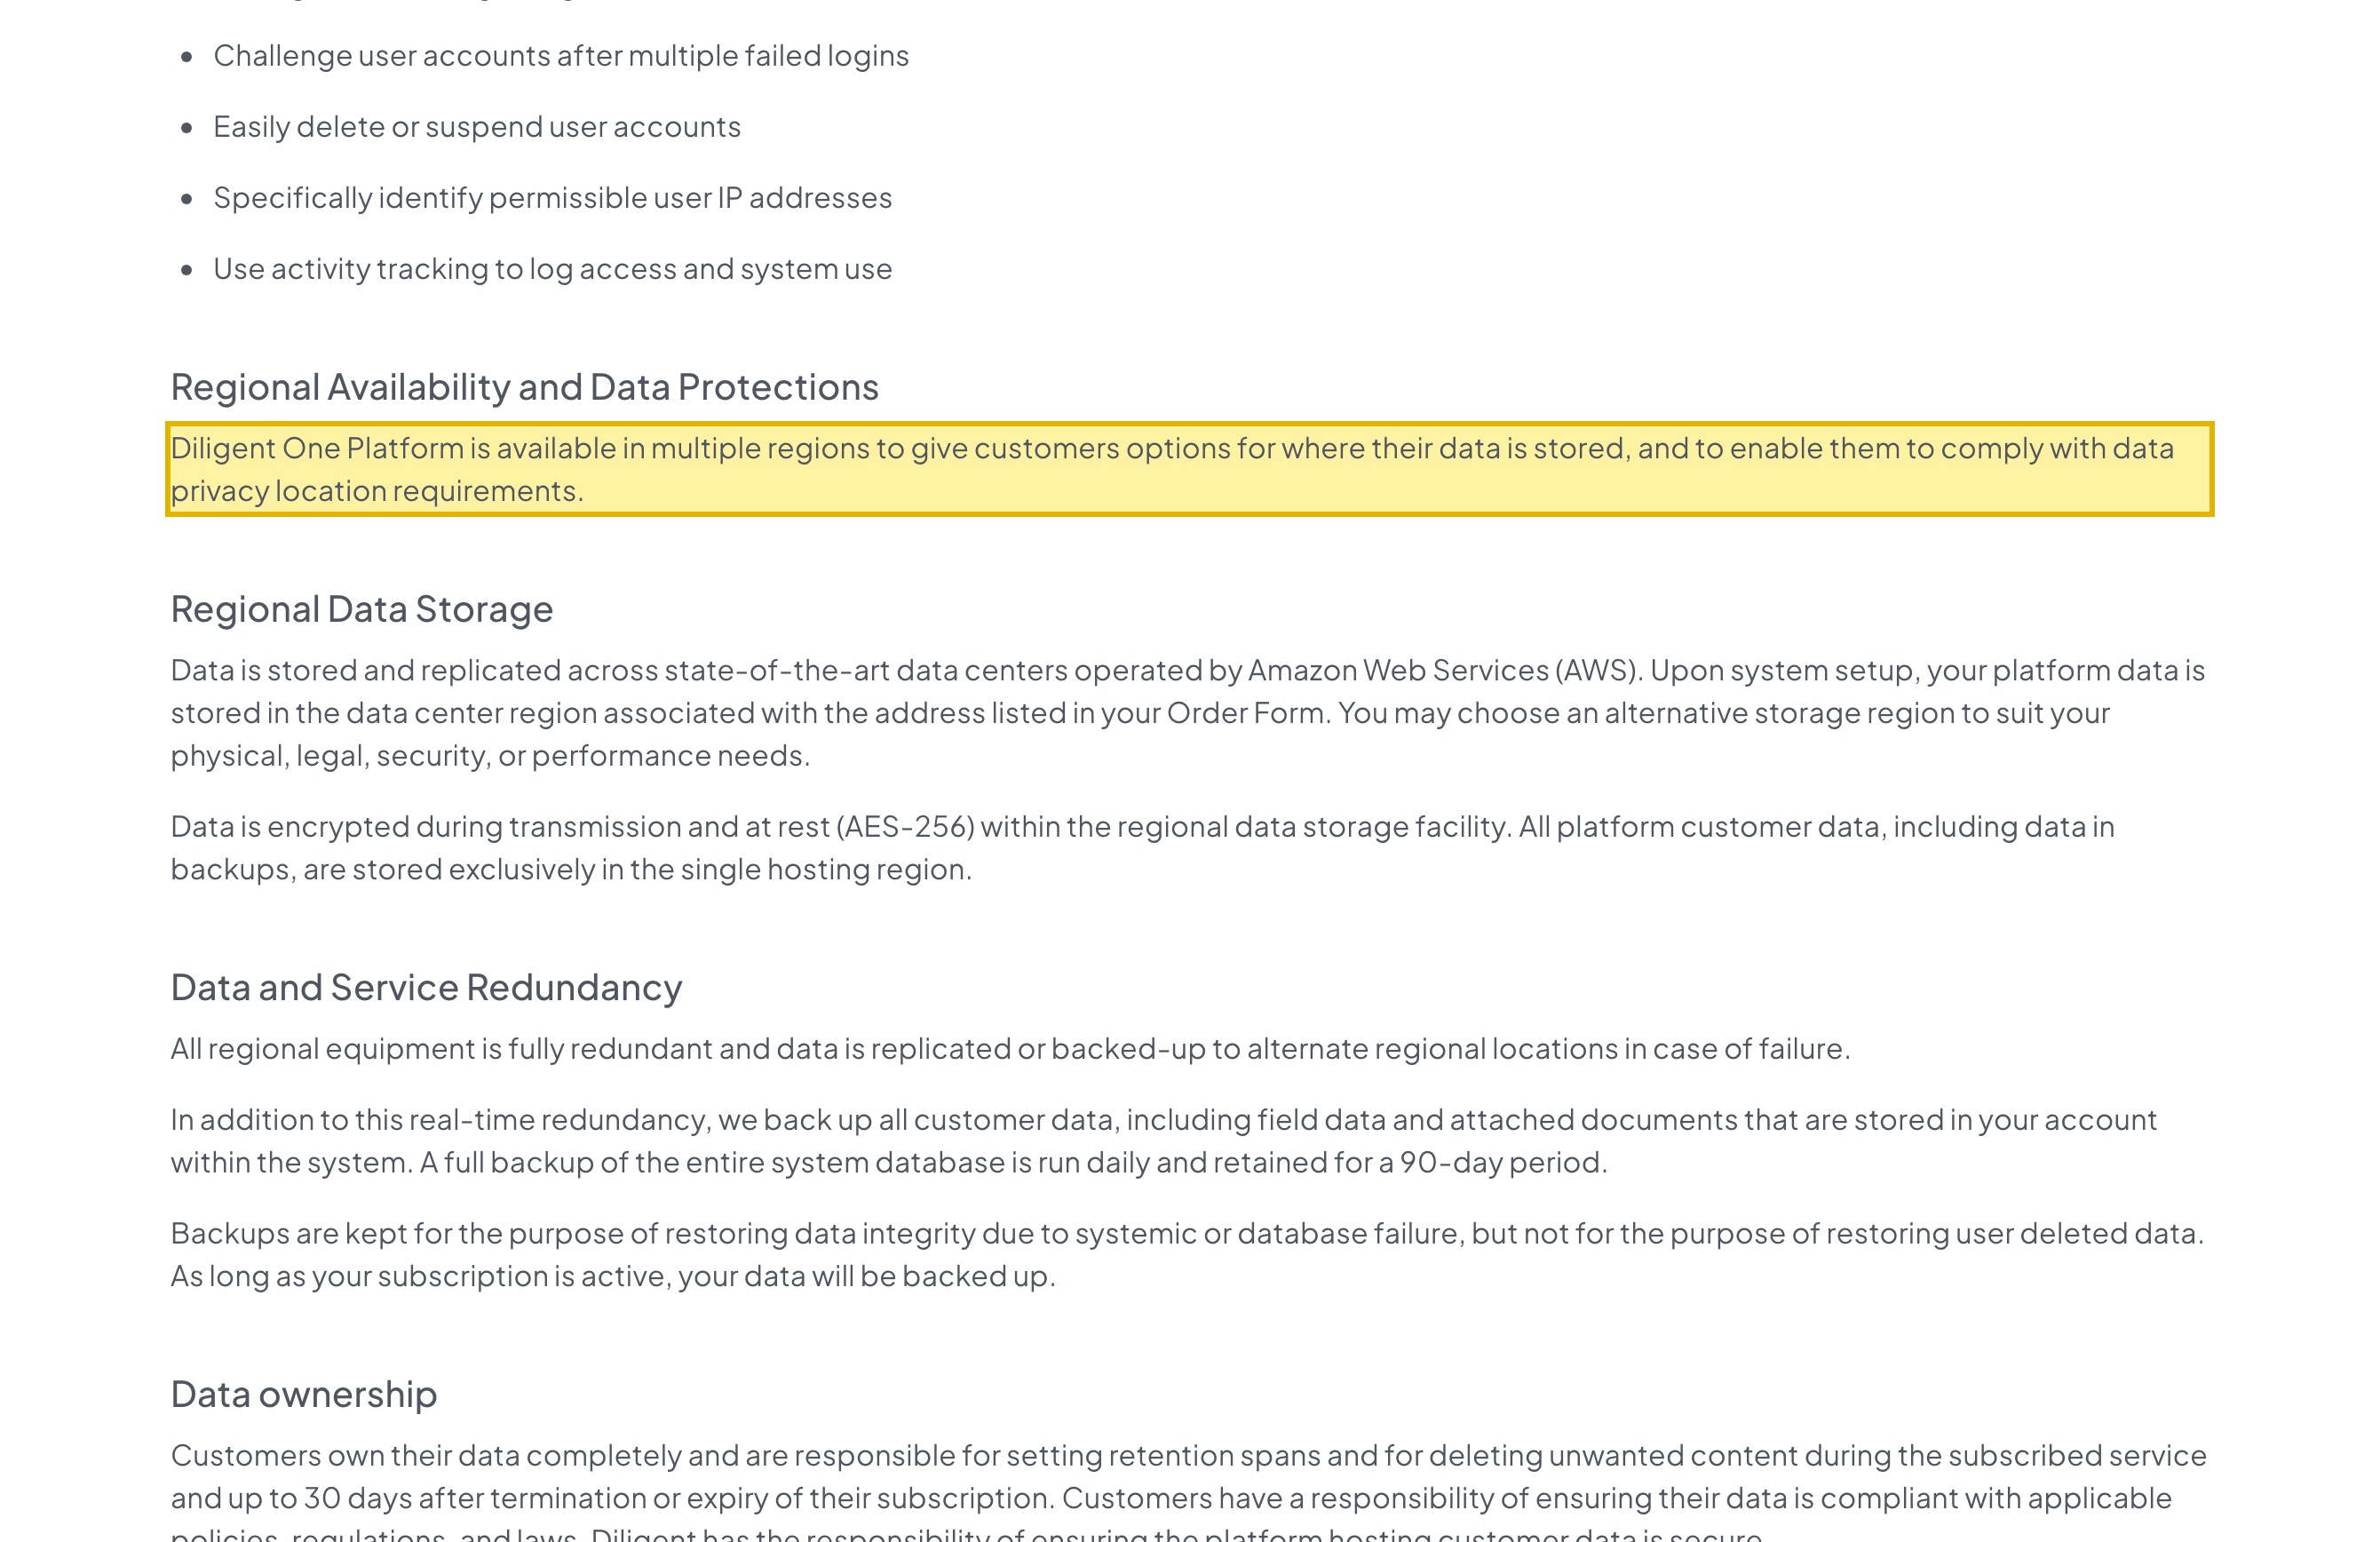
| La page de confiance de Diligent indique que la Diligent One Platform est “available in multiple regions to give customers options for where their data is stored,” et énumère ses régions AWS prises en charge comme les États-Unis, le Canada, Francfort, Londres, Tokyo, Singapour, Sydney, le Brésil, l'Afrique du Sud et deux options GovCloud — aucune en Chine continentale. | Diligent One Platform Trust and Compliance |
| Diligent indique que “Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form,” et que les données clients sont “stored exclusively in the single hosting region” — une région choisie, toutes à l'étranger par rapport à la Chine. | Diligent One Platform Trust and Compliance |
| Transférer des informations personnelles collectées en Chine vers une région à l'étranger est un transfert transfrontalier exigeant une information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (PIPL articles 38 à 40). Les dossiers de lanceurs d'alerte et d'enquête sont des informations personnelles sensibles au titre de l'article 28 de la PIPL. | Loi sur la protection des informations personnelles (transfert transfrontalier ; IP sensibles art. 28) |
| Pour un opérateur d'infrastructure d'information critique, les informations personnelles générées en Chine doivent être stockées en Chine au titre de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité, renuméroté par l'amendement 2025 en vigueur le 1er janvier 2026 — une obligation de résidence qu'aucune région à l'étranger ne peut satisfaire. | Loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une société qui exploite Diligent pour gouverner son conseil d’administration et gérer le risque, la question de la Chine continentale n’est presque jamais de savoir si le tableau de bord s’ouvre. Le portail de conseil de Diligent et ses outils de GRC et d’éthique sont accessibles depuis l’intérieur de la Chine ; l’accessibilité n’est donc pas là que se prend la décision. Ce qui la règle, c’est la résidence — où viennent reposer les dossiers que ces outils détiennent, et s’il était légal de les y déplacer. Diligent Boards détient les recueils de conseil et de comités, les procès-verbaux et les résolutions, les coordonnées personnelles des administrateurs et dirigeants qui y figurent, et des informations importantes non publiques ; la plateforme GRC Diligent One (construite sur la technologie que Diligent a acquise sous le nom de Galvanize/HighBond) détient les preuves d’audit, les registres de risques et les dossiers de diligence raisonnable sur les tiers ; et son outil Speak Up détient les signalements de lanceurs d’alerte et de ligne éthique qui nomment des personnes identifiables. Pour vos administrateurs, employés et contreparties en Chine, tout cela est une information personnelle — et les régions que Diligent propose pour la stocker n’en comportent aucune en Chine continentale, comme sa propre documentation de confiance l’expose.
Diligent en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Diligent — et au regard du droit chinois |
|---|---|
| Où résident les dossiers | À l'étranger. La page de confiance de Diligent indique que la “Diligent One Platform is available in multiple regions,” que “Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form,” et que les données clients sont “stored exclusively in the single hosting region.” Les régions prises en charge — États-Unis, Canada, Francfort, Londres, Tokyo, Singapour, Sydney, Brésil, Afrique du Sud, plus deux options GovCloud — n'en comportent aucune en Chine continentale. |
| Ce qu'il détient, et pourquoi c'est personnel (et sensible) | Recueils de conseil et de comités, procès-verbaux et résolutions, données personnelles des administrateurs et dirigeants, documents de travail et preuves d'audit, registres de risques, dossiers de diligence raisonnable sur les tiers avec coordonnées de contreparties et de signataires, et — dans Speak Up — signalements de lanceurs d'alerte et de ligne éthique qui nomment des personnes identifiables. Ces signalements sont des allégations sur des individus, touchant parfois à la santé ou aux finances, ce qui en fait des informations personnelles sensibles au titre de l'article 28 de la PIPL. |
| Les données de vos personnes en Chine = transfrontalier | Les administrateurs, employés, lanceurs d'alerte et contreparties que décrivent ces dossiers incluent des personnes en Chine. Détenir leurs données dans une région Diligent à l'étranger est un transfert transfrontalier (数据出境) régi par la PIPL — information, un consentement distinct et un mécanisme de transfert (articles 38 à 40). |
| Obligation de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées en Chine — PIPL article 40 et loi sur la cybersécurité article 39 (anciennement l'article 37). L'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 (substance inchangée). Aucune région Diligent à l'étranger ne la satisfait. |
| L'accessibilité n'est pas l'axe | Le portail se charge depuis la Chine, la vitesse n'est donc pas la question. Une surface tournée vers la Chine effectivement servie aux utilisateurs du continent — un portail d'administrateur ou de saisie de lanceur d'alerte — déclenche en outre une déclaration ICP liée à une ressource d'hébergement sur le continent, ce à quoi une plateforme à l'étranger n'a rien à rattacher. |
Aucune région sur le continent, donc les recueils de conseil et les dossiers quittent le pays
La position de Diligent est fixée dans sa propre documentation, non par un test de temps de chargement. Sa page de confiance décrit la Diligent One Platform s’exécutant sur Amazon Web Services et indique qu’elle est “available in multiple regions to give customers options for where their data is stored” — puis les nomme : les États-Unis, le Canada, Francfort, Londres, Tokyo, Singapour, Sydney, le Brésil, l’Afrique du Sud, et deux options AWS GovCloud pour les clients du secteur public américain. Aucune de ces régions ne se trouve en Chine continentale, et les plus proches — Tokyo, Singapour, Sydney — sont toutes en dehors. La page est explicite : “Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form,” et les données d’un locataire sont “stored exclusively in the single hosting region.”
Ainsi, le seul levier que Diligent lui-même propose est un choix parmi des régions à l’étranger. Où que vous fixiez le locataire, les recueils de conseil, procès-verbaux, preuves d’audit et dossiers que génèrent vos personnes en Chine viennent reposer hors du continent — et c’est une question de résidence des données et de transfert transfrontalier au regard du droit chinois avant que la performance n’entre jamais en jeu. « La console Diligent est-elle accessible depuis Shanghai ? » est le mauvais test ; elle l’est. La vraie question est de savoir où les dossiers collectés en Chine ont le droit de résider, et s’il était légal de les y déplacer.
Ce que détient Diligent est une information personnelle — et une partie est sensible
Voici le point structurel. Diligent existe pour détenir les dossiers de gouvernance les plus sensibles d’une organisation : Diligent Boards garde les délibérations de conseil et de comités, les résolutions et les coordonnées personnelles des administrateurs et dirigeants qui y siègent ; la plateforme GRC Diligent One garde les documents de travail et preuves d’audit, les registres de risques et les dossiers de diligence raisonnable sur les tiers portant les coordonnées de contreparties et de signataires ; et Speak Up garde les signalements de lanceurs d’alerte et de ligne éthique et les dossiers d’enquête qui les sous-tendent. Pour vos personnes en Chine, chacun de ceux-ci est une information personnelle — et les dossiers de lanceurs d’alerte et d’enquête sont des informations personnelles sensibles au titre de l’article 28 de la PIPL, car ce sont des allégations sur des personnes identifiables et elles peuvent porter des détails de santé ou financiers. Cette catégorie relève le seuil : consentement distinct, nécessité démontrée, et une analyse d’impact relative à la protection des informations personnelles. L’ironie est difficile à manquer — l’outil même que vous avez déployé pour gérer la gouvernance et la conformité crée une exposition transfrontalière PIPL à part entière.
La PIPL fait peser cette obligation sur le responsable de traitement — vous, l’organisation, non Diligent le sous-traitant. Les articles 38 à 40 exigent une information, un consentement distinct de tout accord général d’emploi ou de mandat, et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà de certains seuils, ou lorsque les dossiers comptent comme « données importantes », le transfert peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation sur le territoire qu’aucune région Diligent à l’étranger ne peut satisfaire. Rien de cela ne dépend de la rapidité d’affichage d’un recueil de conseil ; cela dépend de si les données avaient une base légale pour être là où elles sont.
Réduire l’exposition ne ferme pas la porte
Les mesures évidentes réduisent l’exposition sans y mettre fin. Vous pouvez choisir la région la plus proche que Diligent propose — Tokyo ou Singapour — mais cela relocalise le transfert transfrontalier ; cela ne l’arrête pas, et aucune des régions de Diligent n’est en Chine continentale, de sorte qu’aucune ne résout une obligation de résidence chinoise. Vous pouvez minimiser ou expurger ce qui est téléversé, et restreindre qui peut ouvrir un dossier ; cela réduit ce qui franchit la frontière et qui peut le lire, non le fait que cela franchit la frontière. Même là où un outil prend en charge une assise plus isolée ou dédiée, cela change le déploiement, non la position juridique, tant que les dossiers d’origine chinoise viennent toujours reposer à l’étranger. Un portail de saisie de conseil ou de lanceur d’alerte effectivement servi aux utilisateurs en Chine est une question supplémentaire : un service public tourné vers le public atteint depuis le continent déclenche une déclaration ICP (备案) liée à un hébergement sur le territoire, ce à quoi une plateforme à l’étranger n’a rien à rattacher.
Il s’agit d’une image des risques, pas d’un verdict : devoir un consentement distinct, un mécanisme de transfert, une évaluation d’exportation de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données, de votre rôle de responsable de traitement et de la personne dont vous détenez les dossiers — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter des outils de gouvernance, de risque et d’éthique pour une présence en Chine, et elle a une forme. D’abord, cartographier : notre équipe conformité Chine examine votre exposition PIPL pour les dossiers que détient Diligent — quels documents de conseil, données personnelles d’administrateurs, preuves d’audit, dossiers de diligence raisonnable et surtout signalements de lanceurs d’alerte et d’éthique collectés en Chine doivent rester dans le pays, ce qui peut légalement partir, où une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre flux de consentement et d’information doit couvrir pour les informations personnelles sensibles. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place un traitement et un stockage consentis, sur le territoire, pour les dossiers qui doivent rester sur le sol du continent — et une assise auto-hébergée ou dédiée là où l’outil le prend en charge — de sorte que la gouvernance dont vous dépendez continue de fonctionner tandis que ces données cessent de quitter le pays par défaut, et que vous gardez le locataire Diligent mondial pour les marchés où il vous sert déjà.
Enfin, diffuser : toute surface tournée vers la Chine — un portail d’administrateur, un formulaire de saisie de ligne éthique, un tableau de bord de conseil ou d’audit atteint depuis le continent — s’exécute sur une diffusion déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), placée devant le stack que vous exploitez déjà, sans reconstruction et sans second code. Le résultat est un outillage de gouvernance et de conformité qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Nous sommes une couche de conformité, pas une migration — et pour une plateforme d’entreprise comme Diligent, un partenaire et une couche, non un concurrent.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Diligent a-t-il un centre de données en Chine continentale ?
Non. La propre page de confiance de Diligent énumère ses régions d'hébergement AWS prises en charge — États-Unis, Canada, Francfort, Londres, Tokyo, Singapour, Sydney, Brésil, Afrique du Sud et deux options GovCloud — et aucune n'est en Chine continentale ; le mot « China » n'apparaît pas sur la page. Les régions les plus proches, Tokyo et Singapour, restent en dehors du continent, de sorte que les données collectées en Chine viennent reposer à l'étranger.
Utiliser Diligent pour un conseil ou un programme d'éthique en Chine est-il un transfert transfrontalier de données au titre de la PIPL ?
Oui, lorsque les dossiers décrivent des personnes en Chine. Les documents de conseil et les données personnelles des administrateurs/dirigeants, les dossiers d'audit et de diligence raisonnable avec coordonnées de contreparties, et les signalements de lanceurs d'alerte et de ligne éthique de Speak Up sont des informations personnelles ; les détenir dans une région Diligent à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL, exigeant une information, un consentement distinct et un mécanisme de transfert. Les signalements de lanceurs d'alerte qui nomment des personnes identifiables sont des informations personnelles sensibles au titre de l'article 28 de la PIPL, ce qui relève le seuil. Il s'agit d'une image des risques, non d'un conseil juridique — confirmez vos obligations avec un conseil.
Pouvons-nous régler cela en choisissant une autre région Diligent ?
Choisir une région plus proche — Tokyo ou Singapour — relocalise le transfert mais n'y met pas fin, et aucune des régions de Diligent n'est en Chine continentale, de sorte qu'aucune ne satisfait une obligation de résidence des données chinoise. 21YunBox cartographie l'exposition, localise les dossiers qui doivent rester sur le sol du continent sur un stockage consenti sur le territoire, et diffuse toute surface tournée vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire devant le stack que vous exploitez déjà. 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte.


