Funktioniert Diligent in China? Board-, Governance- & Whistleblower-Daten, PIPL & Datenresidenz
Diligents eigene Trust-Seite lässt Sie Daten der Diligent One Platform in der von Ihnen gewählten AWS-Region speichern — und listet keine in Festlandchina. Die Board-Bücher, Direktoren-PII, Audit-Belege und Whistleblower-Fallakten, die es für Ihre China-Leute hält, kommen also offshore zur Ruhe: ein PIPL-Grenztransfer, ein Teil davon sensibel. Ein Compliance-zuerst-Blick auf die Datenresidenz- und Sensible-PI-Exponierung.
Funktioniert Diligent in China?
Diligent ist aus China erreichbar — aber es bietet keine Festlandchina-Region, die Governance-Datensätze, die es für Ihre China-Leute hält, kommen also offshore zur Ruhe, ein PIPL-Grenztransfer.
Diligent Boards hält Board-Bücher, Protokolle und Direktoren-/Officer-PII; die Diligent One GRC-Plattform hält Audit-Belege, Risikoregister und Drittanbieter-Due-Diligence-Datensätze; und Speak Up hält Whistleblower- und Ethik-Hotline-Meldungen, die identifizierbare Personen benennen — sensible personenbezogene Information nach PIPL Artikel 28. Diligents Trust-Seite lässt Sie unter AWS-Regionen wählen (USA, Kanada, Frankfurt, London, Tokio, Singapur, Sydney, Brasilien, Südafrika, plus GovCloud), keine in Festlandchina, China-Ursprungs-Datensätze werden also im Ausland gehalten. 21YunBox kartiert die Exponierung, lokalisiert, was auf Festland-Boden bleiben muss, und liefert jede auf China ausgerichtete Oberfläche auf ICP-gemeldeter, inländischer Infrastruktur aus.
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region zur Auswahl — Diligents Hosting-Regionen sind alle offshore
- ! Board-Bücher, Protokolle und Direktoren-/Officer-PII kommen in einer Offshore-Region zur Ruhe
- ! Whistleblower- und Ethik-Fallakten benennen identifizierbare Personen — sensibel nach PIPL Art. 28
- ! Die Datensätze von China-Nutzern offshore zu halten ist ein PIPL-Grenztransfer (Art. 38–40)
- ! Inländische Speicherpflicht für CII — CSL Art. 39 (vormals 37); Regionswahl kann sie nicht erfüllen
- ✓ 21YunBox kartiert Exponierung, lokalisiert China-ansässige Datensätze, liefert ICP-gemeldet im Inland
Was die offizielle Diligent-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
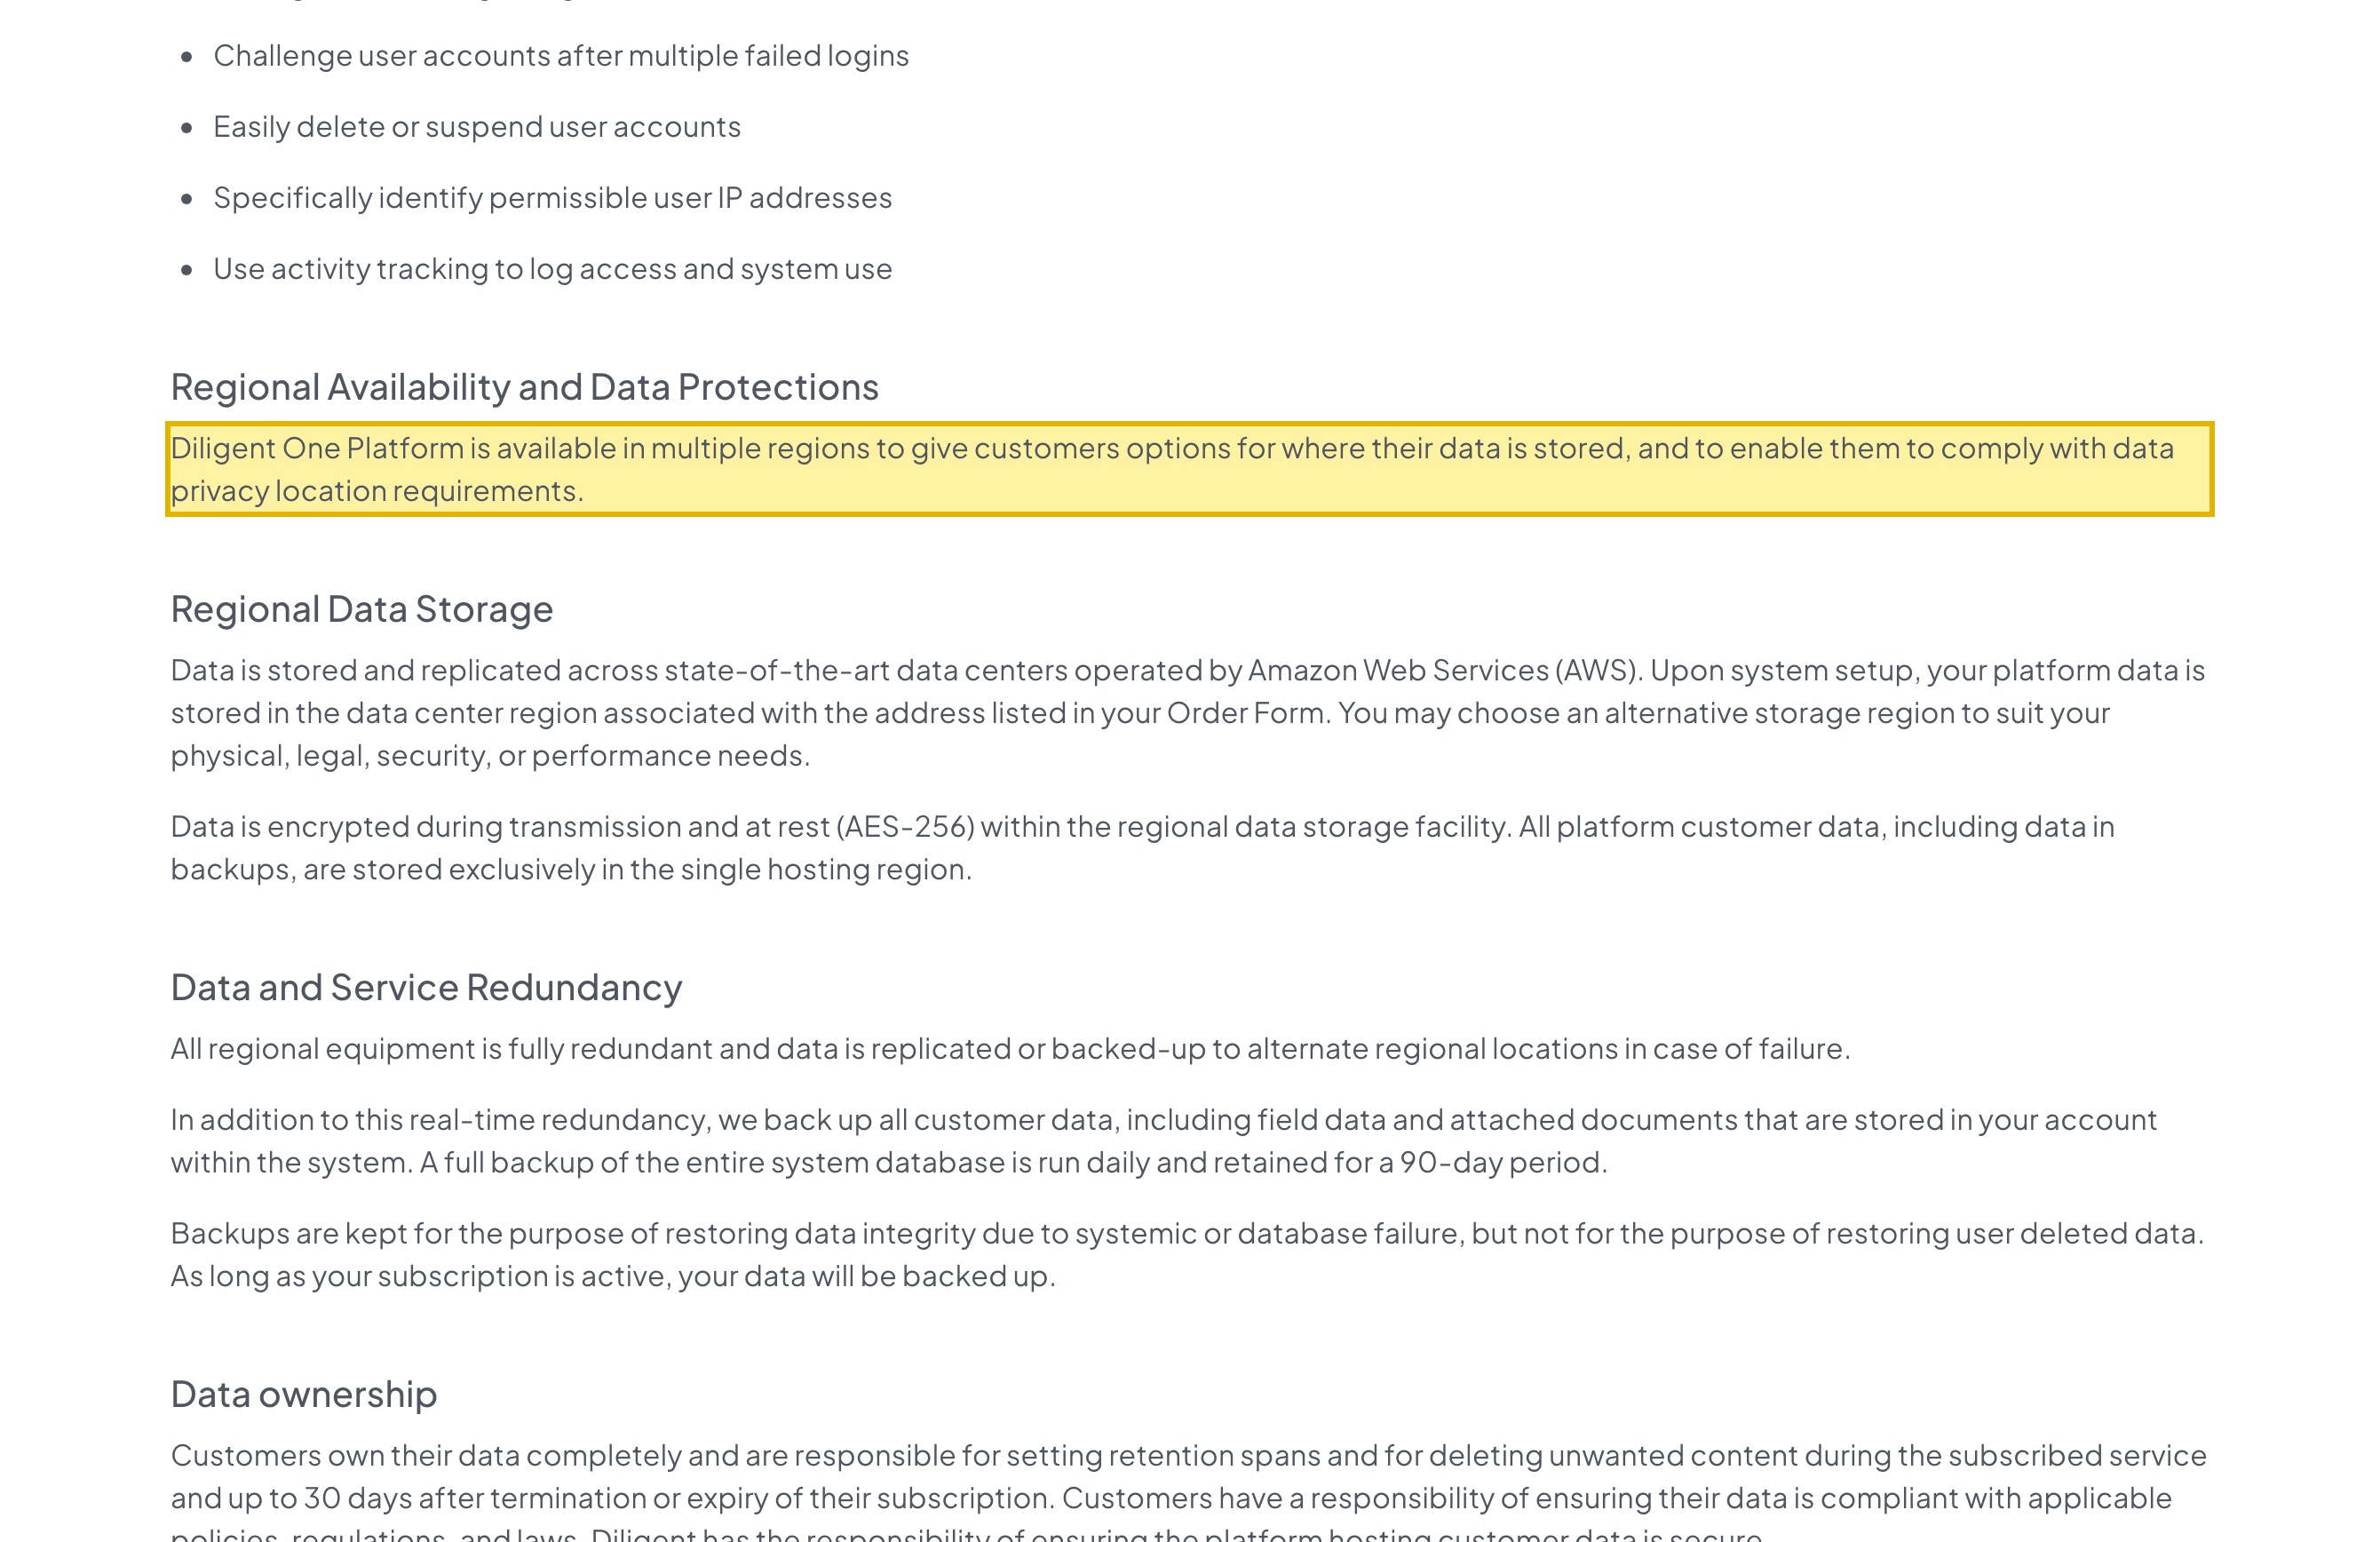
| Diligents Trust-Seite erklärt, die Diligent One Platform sei „available in multiple regions to give customers options for where their data is stored“, und listet ihre unterstützten AWS-Regionen als die USA, Kanada, Frankfurt, London, Tokio, Singapur, Sydney, Brasilien, Südafrika und zwei GovCloud-Optionen — keine in Festlandchina. | Diligent One Platform Trust and Compliance |
| Diligent erklärt, dass „Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form“, und dass Kundendaten „stored exclusively in the single hosting region“ werden — eine gewählte Region, die alle für China offshore liegen. | Diligent One Platform Trust and Compliance |
| In China gesammelte personenbezogene Information in eine Offshore-Region zu übertragen ist ein Grenztransfer, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). Whistleblower- und Untersuchungs-Datensätze sind sensible personenbezogene Information nach PIPL Artikel 28. | Personal Information Protection Law (cross-border transfer; Art 28 sensitive PI) |
| Für einen Betreiber kritischer Informationsinfrastruktur muss in China erzeugte personenbezogene Information in China gespeichert werden nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37), umnummeriert durch die Änderung von 2025, in Kraft am 1. Januar 2026 — eine Residenz-Pflicht, die keine Offshore-Region erfüllen kann. | Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Unternehmen, das Diligent betreibt, um sein Board zu steuern und Risiken zu managen, ist die Festlandchina-Frage fast nie, ob das Dashboard öffnet. Diligents Board-Portal und seine GRC- und Ethik-Werkzeuge sind von innerhalb Chinas erreichbar, Erreichbarkeit ist also nicht, wo die Entscheidung getroffen wird. Was sie klärt, ist Residenz — wo die Datensätze, die diese Werkzeuge halten, zur Ruhe kommen und ob es rechtmäßig war, sie dorthin zu bewegen. Diligent Boards hält Board- und Ausschuss-Bücher, Protokolle und Beschlüsse, die persönlichen Details der Direktoren und Officer darauf und wesentliche nicht-öffentliche Informationen; die Diligent One GRC-Plattform (gebaut auf der Technologie, die Diligent als Galvanize/HighBond erwarb) hält Audit-Belege, Risikoregister und Drittanbieter-Due-Diligence-Datensätze; und sein Speak-Up-Werkzeug hält Whistleblower- und Ethik-Hotline-Meldungen, die identifizierbare Personen benennen. Für Ihre China-Direktoren, -Mitarbeiter und -Geschäftspartner ist all das personenbezogene Information — und die Regionen, die Diligent zum Speichern anbietet, umfassen keine innerhalb Festlandchinas, wie seine eigene Trust-Dokumentation darlegt.
Diligent in China auf einen Blick
| Was es entscheidet | In Diligents eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Datensätze leben | Offshore. Diligents Trust-Seite erklärt, die „Diligent One Platform is available in multiple regions“, dass „Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form“, und dass Kundendaten „stored exclusively in the single hosting region“ werden. Die unterstützten Regionen — USA, Kanada, Frankfurt, London, Tokio, Singapur, Sydney, Brasilien, Südafrika, plus zwei GovCloud-Optionen — umfassen keine in Festlandchina. |
| Was es hält, und warum es personenbezogen (und sensibel) ist | Board- und Ausschuss-Bücher, Protokolle und Beschlüsse, Direktoren- und Officer-PII, Audit-Arbeitspapiere und -Belege, Risikoregister, Drittanbieter-Due-Diligence-Datensätze mit Geschäftspartner- und Unterzeichner-Details und — in Speak Up — Whistleblower- und Ethik-Hotline-Meldungen, die identifizierbare Personen benennen. Diese Meldungen sind Vorwürfe über Einzelpersonen, die bisweilen Gesundheit oder Finanzen berühren, was sie zu sensibler personenbezogener Information nach PIPL Artikel 28 macht. |
| Die Daten Ihrer China-Leute = grenzüberschreitend | Die Direktoren, Mitarbeiter, Whistleblower und Geschäftspartner, die diese Datensätze beschreiben, umfassen Menschen in China. Ihre Daten in einer Offshore-Diligent-Region zu halten ist ein Grenztransfer (数据出境), den PIPL regelt — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Artikel 38–40). |
| Inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Information in China gespeichert werden — PIPL Artikel 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um (Substanz unverändert). Keine Offshore-Diligent-Region erfüllt es. |
| Erreichbarkeit ist nicht die Achse | Das Portal lädt aus China, Geschwindigkeit ist also nicht die Frage. Eine auf China ausgerichtete Oberfläche, die tatsächlich an Festland-Nutzer bedient wird — ein Direktoren- oder Whistleblower-Aufnahme-Portal — schaltet zusätzlich eine ICP-Beian ein, gebunden an eine Festland-Hosting-Ressource, wogegen eine Offshore-Plattform nichts zu melden hat. |
Keine Festland-Region, die Board-Bücher und Fallakten verlassen also das Land
Diligents Position ist in seiner eigenen Dokumentation festgelegt, nicht durch einen Ladezeit-Test. Seine Trust-Seite beschreibt die Diligent One Platform als auf Amazon Web Services laufend und erklärt, dass sie „available in multiple regions to give customers options for where their data is stored“ ist — und benennt sie dann: die Vereinigten Staaten, Kanada, Frankfurt, London, Tokio, Singapur, Sydney, Brasilien, Südafrika und zwei AWS-GovCloud-Optionen für US-Kunden des öffentlichen Sektors. Keine einzige dieser Regionen liegt innerhalb Festlandchinas, und die nächsten — Tokio, Singapur, Sydney — liegen alle außerhalb. Die Seite ist explizit, dass „Upon system setup, your platform data is stored in the data center region associated with the address listed in your Order Form“, und dass die Daten eines Mandanten „stored exclusively in the single hosting region“ werden.
Der einzige Hebel, den Diligent selbst bietet, ist also eine Wahl unter Offshore-Regionen. Wo auch immer Sie den Mandanten setzen, kommen die Board-Bücher, Protokolle, Audit-Belege und Fallakten, die Ihre China-Leute erzeugen, außerhalb des Festlands zur Ruhe — und das ist eine Datenresidenz- und Grenzübertritts-Frage nach Chinas Recht, bevor Performance je ins Bild kommt. „Kann die Diligent-Konsole aus Shanghai erreicht werden?“ ist der falsche Test; das kann sie. Die eigentliche Frage ist, wo die in China erhobenen Datensätze leben dürfen und ob es rechtmäßig war, sie dorthin zu bewegen.
Was Diligent hält, ist personenbezogene Information — und ein Teil davon ist sensibel
Hier ist der strukturelle Punkt. Diligent existiert, um die sensibelsten Governance-Datensätze einer Organisation zu halten: Diligent Boards bewahrt Board- und Ausschuss-Beratungen, Beschlüsse und die persönlichen Details der Direktoren und Officer, die darin sitzen; die Diligent One GRC-Plattform bewahrt Audit-Arbeitspapiere und -Belege, Risikoregister und Drittanbieter-Due-Diligence-Datensätze mit Geschäftspartner- und Unterzeichner-Details; und Speak Up bewahrt Whistleblower- und Ethik-Hotline-Meldungen und die Untersuchungsakten dahinter. Für Ihre Leute in China ist jede davon personenbezogene Information — und die Whistleblower- und Untersuchungs-Datensätze sind sensible personenbezogene Information nach PIPL Artikel 28, weil sie Vorwürfe über identifizierbare Menschen sind und Gesundheits- oder Finanzdetails tragen können. Diese Kategorie hebt die Schwelle an: gesonderte Einwilligung, eine nachgewiesene Notwendigkeit und eine Folgenabschätzung zum Schutz personenbezogener Daten. Die Ironie ist schwer zu übersehen — genau das Werkzeug, das Sie deployten, um Governance und Compliance zu betreiben, erzeugt eine eigene PIPL-Grenzübertritts-Exponierung.
PIPL legt diese Pflicht auf den Verarbeiter — Sie, die Organisation, nicht Diligent, den Auftragsverarbeiter. Artikel 38–40 erfordern Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen Beschäftigungs- oder Board-Service-Vereinbarung, und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb bestimmter Schwellen oder wo die Datensätze als „wichtige Daten“ gelten, kann der Transfer zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas geht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erzeugte personenbezogene Information in China gespeichert wird — eine inländische Pflicht, die keine Offshore-Diligent-Region erfüllen kann. Nichts davon hängt davon ab, wie schnell ein Board-Buch rendert; es hängt davon ab, ob die Daten eine rechtmäßige Grundlage hatten, dort zu sein, wo sie sind.
Die Exponierung zu verengen schließt die Tür nicht
Die offensichtlichen Züge verringern die Exponierung, ohne sie zu beenden. Sie können die nächste Region wählen, die Diligent anbietet — Tokio oder Singapur — aber das verlagert den Grenztransfer; es stoppt ihn nicht, und keine von Diligents Regionen liegt in Festlandchina, keine löst also eine China-Residenz-Pflicht. Sie können minimieren oder schwärzen, was hochgeladen wird, und einschränken, wer eine Fallakte öffnen darf; das verkleinert, was die Grenze überquert und wer es lesen kann, nicht dass es überquert. Selbst wo ein Werkzeug eine stärker isolierte oder dedizierte Grundlage unterstützt, ändert das das Deployment, nicht die rechtliche Position, solange die China-Ursprungs-Datensätze weiterhin offshore zur Ruhe kommen. Ein Board- oder Whistleblower-Aufnahme-Portal, das tatsächlich an Nutzer innerhalb Chinas bedient wird, ist eine weitere Frage: Ein öffentlich zugänglicher Dienst, der vom Festland erreicht wird, schaltet eine ICP-Beian (备案) ein, gebunden an inländisches Hosting, wogegen eine Offshore-Plattform nichts zu melden hat.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Bewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrem Rechtsträger, Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wessen Datensätze Sie halten — es ist es wert, mit Rechtsbeistand geklärt zu werden, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Governance-, Risiko- und Ethik-Werkzeuge für eine China-Präsenz zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Compliance-Team arbeitet Ihre PIPL-Exponierung für die Datensätze durch, die Diligent hält — welche Board-Materialien, Direktoren-PII, Audit-Belege, Due-Diligence-Akten und vor allem Whistleblower- und Ethik-Meldungen, die in China erhoben wurden, im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Artikel-39-Speicherpflicht beißt und was Ihr Einwilligungs- und Mitteilungs-Ablauf für sensible personenbezogene Information abdecken muss. Die rechtlichen Schlussfolgerungen werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen eingewilligte, inländische Verarbeitung und Speicherung für die Datensätze auf, die auf Festland-Boden bleiben müssen — und eine selbst gehostete oder dedizierte Grundlage, wo das Werkzeug es unterstützt — sodass die Governance, auf die Sie sich verlassen, weiterläuft, während diese Daten standardmäßig aufhören, das Land zu verlassen, und Sie den globalen Diligent-Mandanten für die Märkte behalten, in denen er Sie bereits bedient.
Dann ausliefern: Jede auf China ausgerichtete Oberfläche — ein Direktoren-Portal, ein Ethik-Hotline-Aufnahmeformular, ein Board- oder Audit-Dashboard, das vom Festland erreicht wird — läuft über ICP-gemeldete, inländische Auslieferung (der 21YunBox Optimizer), vor den Stack gesetzt, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. Das Ergebnis sind Governance- und Compliance-Werkzeuge, die legal und rechtskonform für Ihre Nutzer in China laufen. 21YunBox nutzt oder empfiehlt niemals irgendeine Form von Umgehung. Wir sind ein rechtskonformer Overlay, keine Migration — und für eine Enterprise-Plattform wie Diligent ein Partner und Overlay, kein Konkurrent.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Hat Diligent ein Rechenzentrum in Festlandchina?
Nein. Diligents eigene Trust-Seite listet ihre unterstützten AWS-Hosting-Regionen — die USA, Kanada, Frankfurt, London, Tokio, Singapur, Sydney, Brasilien, Südafrika und zwei GovCloud-Optionen — und keine liegt in Festlandchina; das Wort „China“ erscheint nicht auf der Seite. Die nächsten Regionen, Tokio und Singapur, liegen weiterhin außerhalb des Festlands, in China gesammelte Daten kommen also offshore zur Ruhe.
Ist die Nutzung von Diligent für ein China-Board oder -Ethik-Programm ein grenzüberschreitender Datentransfer unter PIPL?
Ja, wenn die Datensätze Menschen in China beschreiben. Board-Materialien und Direktoren-/Officer-PII, Audit- und Due-Diligence-Datensätze mit Geschäftspartner-Details und Speak-Up-Whistleblower- und Ethik-Hotline-Meldungen sind personenbezogene Information; sie in einer Offshore-Diligent-Region zu halten ist ein Grenztransfer unter PIPL Artikel 38–40, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert. Whistleblower-Meldungen, die identifizierbare Personen benennen, sind sensible personenbezogene Information nach PIPL Artikel 28, was die Schwelle anhebt. Dies ist eine Risikokarte, keine Rechtsberatung — klären Sie Ihre Pflichten mit Rechtsbeistand.
Können wir das beheben, indem wir eine andere Diligent-Region wählen?
Eine nähere Region zu wählen — Tokio oder Singapur — verlagert den Transfer, beendet ihn aber nicht, und keine von Diligents Regionen liegt in Festlandchina, keine erfüllt also eine China-Datenresidenz-Pflicht. 21YunBox kartiert die Exponierung, lokalisiert die Datensätze, die auf Festland-Boden bleiben müssen, auf eingewilligter inländischer Speicherung und liefert jede auf China ausgerichtete Oberfläche über ICP-gemeldete, inländische Infrastruktur aus, vor dem Stack, den Sie bereits betreiben. 21YunBox nutzt oder empfiehlt niemals irgendeine Form von Umgehung.


