¿Funciona Bynder en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
Bynder es un SaaS de gestión de activos digitales que funciona solo en la nube, sobre AWS, y se aprovisiona en una única región — Fráncfort de forma predeterminada, o Tokio, Virginia del Norte, California, Ohio u Oregón, ninguna en China continental —, de modo que sus activos de marca, sus metadatos y sus historiales de derechos quedan almacenados en el extranjero. Un análisis centrado en el cumplimiento de dónde puede residir el contenido de un DAM según la PIPL y la ley china de localización de datos.
¿Funciona Bynder en China?
Bynder funciona desde el continente, pero no tiene región en China continental — de modo que sus activos de marca, sus metadatos y sus historiales de derechos quedan almacenados en el extranjero, y la cuestión de cumplimiento es la residencia, no la accesibilidad.
Bynder es un SaaS de gestión de activos digitales que funciona solo en la nube, sobre AWS, aprovisionado en una única región — Fráncfort de forma predeterminada, o Tokio, Virginia del Norte, California, Ohio u Oregón. Ninguna está en China continental, por lo que los archivos maestros, los derivados web y los metadatos replicados residen en el extranjero. La biblioteca es sobre todo propiedad intelectual de marca, pero también contiene datos personales — autorizaciones de uso de imagen de modelos y talentos, imágenes de empleados y clientes, historiales de derechos y uso y las cuentas de usuario del DAM —, de modo que exportarla es una transferencia transfronteriza según la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, existe un deber de almacenamiento dentro del país que una nube en el extranjero no puede cumplir. Bynder no tiene edición autoalojada, así que la palanca legal es un equivalente con licencia dentro del país, no una falsa promesa de autoalojamiento.
Esto cartografía la exposición, no es un dictamen — concrete los detalles con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Ninguna región en China continental que seleccionar — Bynder solo aloja en la UE, EE. UU. y Tokio
- ! SaaS solo en la nube sobre AWS — sin edición autoalojada que ejecutar en infraestructura del continente
- ! Los activos, los metadatos y los historiales de derechos quedan almacenados en la nube en el extranjero
- ! Autorizaciones de modelos, imágenes de personas, historiales de derechos y cuentas de usuario = datos personales según la PIPL
- ! Deber de almacenamiento dentro del país para infraestructuras críticas o grandes volúmenes (art. 40 de la PIPL; art. 39 (antes 37) de la Ley de Ciberseguridad)
- ✓ 21YunBox: repositorio de activos con licencia dentro del país + entrega con registro ICP a los usuarios en China
Lo que la documentación oficial de Bynder dice sobre China
| Hecho | Fuente primaria |
|---|---|
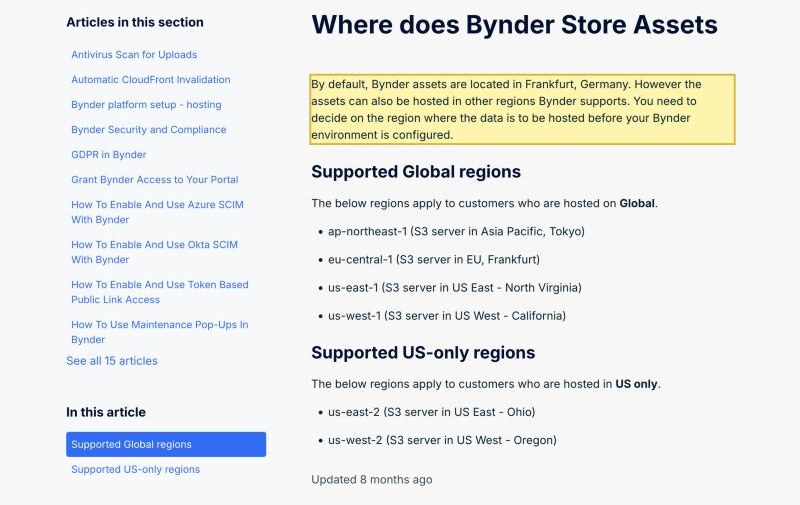
| Bynder almacena los activos en seis regiones de AWS — ninguna en China continental. Su documentación de soporte afirma “By default, Bynder assets are located in Frankfurt, Germany,” (de forma predeterminada, los activos de Bynder se encuentran en Fráncfort, Alemania), con los clientes Global en Tokio (ap-northeast-1), Fráncfort (eu-central-1), Virginia del Norte (us-east-1) y California (us-west-1), y los clientes solo de EE. UU. en Ohio (us-east-2) y Oregón (us-west-2). No existe ninguna región en China continental que seleccionar, por lo que los archivos maestros, los derivados web y los metadatos quedan almacenados en el extranjero. | Bynder Support — Where does Bynder Store Assets (consultado el 2026-10-10) |
| Bynder funciona solo en la nube, sin edición autoalojada que ejecutar en infraestructura del continente. Su documento sobre alojamiento indica que su “application, user database, Javascript code, and content are hosted on a dedicated platform” (aplicación, base de datos de usuarios, código JavaScript y contenido se alojan en una plataforma dedicada) en configuraciones solo EE. UU., solo UE o Global, y que “Assets are stored in the region where they are uploaded. Metadata is replicated to all regions for fast access.” (los activos se almacenan en la región en la que se suben; los metadatos se replican en todas las regiones para un acceso rápido). La región queda fijada antes de que se configure el entorno. | Bynder Support — Bynder platform setup - hosting (consultado el 2026-10-10) |
| Exportar los datos personales chinos de su biblioteca es una transferencia transfronteriza según la PIPL. Las autorizaciones de uso de imagen de modelos y talentos, las personas que aparecen en fotos y vídeos, los historiales de derechos y uso y las cuentas de usuario del DAM son datos personales; enviarlos a una región en el extranjero exige notificación, consentimiento separado y un mecanismo de transferencia conforme a los artículos 38 a 40 de la PIPL. | Ley de Protección de Información Personal, artículos 38–40 (consultado el 2026-10-10) |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un DAM en el extranjero no puede cumplir. Los datos personales y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)); la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. | Art. 40 de la PIPL; art. 39 de la Ley de Ciberseguridad (antes art. 37) (consultado el 2026-10-10) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que atiende a China continental, la cuestión sobre Bynder nunca fue si la plataforma carga ni si sus usuarios pueden acceder al portal de marca — es una aplicación en la nube sobre AWS y se abre desde el continente. La verdadera cuestión es de residencia: ¿dónde pueden quedar almacenados los activos que alberga Bynder? Bynder es un sistema de gestión de activos digitales (DAM) — la fuente única de verdad de las imágenes, los vídeos, los archivos creativos, los logotipos y los medios de producto de una marca, junto con los metadatos, las versiones y los derechos de uso que los rodean. Alberga los propios archivos, no un puntero hacia ellos. La mayor parte es propiedad intelectual de marca, pero una parte real son datos personales — autorizaciones de uso de imagen de modelos y talentos, los empleados y clientes que aparecen en fotos y vídeos, historiales de derechos y uso que nombran a personas y las cuentas de usuario de todas las personas con acceso. Bynder funciona solo en la nube: un SaaS aprovisionado en una única región — Fráncfort de forma predeterminada, o una región de EE. UU. o de Tokio — sin ninguna región en China continental que seleccionar ni edición autoalojada que ejecutar dentro del país.
Bynder en China de un vistazo
| Qué lo decide | En los propios términos de Bynder — y la ley china |
|---|---|
| Dónde residen físicamente los activos | Usted elige una región antes de que se configure el entorno; en palabras de la propia Bynder, “Assets are stored in the region where they are uploaded. Metadata is replicated to all regions for fast access.” (los activos se almacenan en la región en la que se suben; los metadatos se replican en todas las regiones para un acceso rápido). Las regiones admitidas son Fráncfort, Tokio, Virginia del Norte, California, Ohio y Oregón — ninguna en China continental. Por tanto, los archivos maestros, los derivados web y los metadatos residen en el extranjero. |
| Qué contiene la biblioteca y por qué la residencia importa | Un DAM es sobre todo propiedad intelectual de marca — imágenes, vídeo, piezas creativas, logotipos, medios de producto —, pero aun así contiene datos personales: autorizaciones de uso de imagen de modelos y talentos, los empleados y clientes que aparecen en los archivos, historiales de derechos y uso que nombran a personas y las cuentas de usuario de todas las personas con acceso. No es el depósito uniformemente sensible del artículo 28 que es un repositorio jurídico o sanitario, pero elementos concretos — el documento de identidad oficial de un modelo en una autorización, una imagen biométrica identificable — pueden alcanzar ese umbral, y el resto es igualmente información personal según la PIPL. |
| Los activos de sus usuarios en el continente | Los activos subidos, y los datos personales captados, en China que quedan almacenados en Fráncfort, Tokio o una región de EE. UU. constituyen una transferencia transfronteriza regulada por la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38 a 40 de la PIPL). El responsable del tratamiento obligado es usted, el operador — no Bynder, ni Thomas H. Lee Partners, que adquirió una participación mayoritaria en 2022. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un DAM en el extranjero no puede cumplir — los datos personales y los datos importantes del continente deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) —; la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — el portal y las API cargan desde el continente, y Bynder incluso distribuye “the web versions (derivatives) of the content” (las versiones web —derivados— del contenido) en todo el mundo mediante una CDN. Como Bynder funciona solo en la nube y no tiene edición autoalojada, la palanca legal es ejecutar el repositorio de activos dentro del país sobre un equivalente con licencia dentro del país o soberano, y cualquier superficie orientada a China situada delante — el portal de marca, los enlaces públicos para compartir, el cliente web o la consola de administración — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT). |
Dónde residen realmente los activos
Bynder no le ofrece una región que cambiar a posteriori; usted decide dónde se alojarán los datos antes de que se configure su entorno, y esa elección determina dónde vive su biblioteca de activos. Su propia documentación de soporte hace explícita la huella: los activos se ubican por defecto en Fráncfort (Alemania), y las regiones admitidas son, para los clientes Global, Tokio (ap-northeast-1), Fráncfort (eu-central-1), Virginia del Norte (us-east-1) y California (us-west-1), y para los clientes solo de EE. UU., Ohio (us-east-2) y Oregón (us-west-2). No hay ninguna región en China continental en esa lista ni ninguna opción de residencia de datos en China que seleccionar. Si apunta su marca a Bynder, aterriza en una de esas regiones en el extranjero.
Entonces residen en el extranjero dos cosas, no una. Primero, el propio contenido: Bynder afirma que su “application, user database, Javascript code, and content are hosted on a dedicated platform,” (aplicación, base de datos de usuarios, código JavaScript y contenido se alojan en una plataforma dedicada) y que “Assets are stored in the region where they are uploaded. Metadata is replicated to all regions for fast access.” (los activos se almacenan en la región en la que se suben; los metadatos se replican en todas las regiones para un acceso rápido). Así, los archivos maestros se encuentran en la región en el extranjero que usted elija, y los metadatos descriptivos — los campos que nombran a personas, productos y derechos de uso — se copian en todas las regiones del conjunto. Segundo, la entrega: para servir a una audiencia global, Bynder distribuye “the web versions (derivatives) of the content” (las versiones web —derivados— del contenido) en todo el mundo a través de una CDN. Conforme a la Ley de Protección de Información Personal, sacar del país los datos personales chinos que contienen esos activos e historiales es una transferencia transfronteriza, y el responsable del tratamiento es usted.
Lo que contiene son datos personales — y algunos, sensibles
Conviene ser preciso con un DAM, porque exagerar no ayuda a nadie. Una biblioteca de activos de marca es, en lo esencial, propiedad intelectual — las piezas creativas, los logotipos, las imágenes de producto —, no un expediente de datos sanitarios o financieros. Pero tampoco está libre de datos personales. Las autorizaciones de uso de imagen de modelos y talentos contienen nombres, firmas y, a veces, un número de documento de identidad oficial; las propias fotos y vídeos muestran a empleados, clientes y modelos identificables, y un rostro o una voz identificables pueden ser biométricos; los historiales de derechos y uso nombran a las personas y partes a las que se extiende una licencia; y el directorio de usuarios contiene los nombres y las direcciones de correo electrónico de todas las personas con acceso. Una parte alcanza el umbral de lo sensible del artículo 28 — una autorización que recoge un número de identidad, una imagen biométrica vinculada a una identidad —, mientras que el resto es información personal ordinaria según la PIPL. En cualquier caso, en el momento en que ese material se almacena y se replica en una región en el extranjero, esos datos personales han salido del continente.
Eso importa más allá de las buenas prácticas. Para un operador de infraestructuras de información críticas, y para un responsable del tratamiento cuyos volúmenes superan los umbrales de los reguladores, los datos personales y los datos importantes recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Un DAM en el extranjero no puede, por su propia estructura, cumplir ese deber — el contenido está, por definición, en el país equivocado. Y, allí donde la exportación está permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad de la exportación de datos dirigida por la CAC antes de que cualquier parte salga legalmente.
Ejecutarlo en una nube sin región en China no cumple el deber de residencia — y qué lo cumple
El resumen honesto es acotado e importante: nada en Bynder está «bloqueado», y la exposición no es el software — es un servicio gestionado que aparca la biblioteca de activos de una marca, sus metadatos y sus historiales de derechos fuera del continente. Hay, sin embargo, un matiz propio de este proveedor: Bynder funciona solo en la nube. No existe ninguna edición autoalojada de Bynder que pueda poner en marcha sobre infraestructura en China continental, de modo que aquí la palanca dentro del país no es «ejecutar localmente el binario del proveedor». Es ejecutar el repositorio de activos dentro del país de otra forma — un equivalente legal dentro del país o en nube soberana con licencia que mantenga los archivos maestros, los metadatos y los historiales de derechos en suelo continental —, mientras que solo un subconjunto minimizado, consentido y legalmente transferible cruza alguna vez la frontera. Apuntar un conector del continente de vuelta al endpoint de Bynder en el extranjero no es localización ni cumple el deber de almacenamiento; poner en marcha un equivalente legal dentro del país, sí. Y como un DAM existe para distribuir, hay una mitad de entrega: cualquier superficie orientada a China situada delante de la biblioteca — el portal de marca, los enlaces públicos para compartir, el cliente web o la consola de administración a los que acceden sus usuarios en el continente — requiere su propio registro ICP vinculado a un alojamiento en el continente.
Esto es un mapa de riesgo, no un veredicto. Que usted deba almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos, de qué parte de la biblioteca y de sus historiales de derechos es información personal o sensible según el artículo 28, y de quiénes son esas personas — y conviene resolverlo con asesoría legal antes de decidir dónde queda almacenado un solo activo del continente.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Bynder para operar la gestión de activos digitales de forma legal en China continental. 21YunBox es una capa de cumplimiento, no una migración — y, para una plataforma que ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Son tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento para China contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) con su entidad real, sus volúmenes de activos y de usuarios y los datos personales de quién contienen sus autorizaciones, medios e historiales de derechos — para que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde reside la biblioteca de activos, ejecutamos el repositorio de contenido dentro del país — sobre un equivalente con licencia dentro del país o en nube soberana — para que los archivos maestros, los metadatos y los historiales de derechos que China exige mantener en suelo continental permanezcan allí. Localizar significa un despliegue legal del repositorio de activos dentro del país, nunca una vía de retorno hacia un endpoint en el extranjero; solo el subconjunto minimizado y legalmente transferible cruza la frontera.
Entregar. Para cualquier superficie orientada a China situada delante de la biblioteca — el portal de marca, los enlaces públicos para compartir, la consola de informes, el cliente web al que acceden sus usuarios en el continente —, el 21YunBox Optimizer proporciona entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin una segunda base de código. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es sencillo: que su gestión de activos digitales funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Está bloqueado Bynder en China?
No — la accesibilidad no es el problema. Bynder es una aplicación en la nube alojada en AWS y, por lo general, carga desde el continente. La cuestión de cumplimiento es la residencia: sin región en China continental, los activos, los metadatos y los historiales de derechos que alberga quedan almacenados en el extranjero, lo que constituye una transferencia transfronteriza según la PIPL para cualquier dato personal chino que contengan.
¿Ofrece Bynder una región de residencia de datos en China?
No. La propia documentación de Bynder enumera seis regiones de AWS — Fráncfort, Tokio, Virginia del Norte, California, Ohio y Oregón — y los activos se ubican por defecto en Fráncfort. No existe ninguna región en China continental ni partición soberana separada que seleccionar, y la región queda fijada antes de que se configure el entorno.
¿Puedo autoalojar Bynder en servidores en China para mantener los activos dentro del país?
No — Bynder funciona solo en la nube, sin edición on-premise, de modo que no hay ningún binario del proveedor que instalar en infraestructura del continente. La palanca legal dentro del país es un equivalente con licencia dentro del país o en nube soberana para el repositorio de activos, con entrega dentro del país con registro ICP para el portal de marca y el cliente web orientados a China. Concrete los detalles con su asesoría legal.


