Funktioniert Bynder in China? Datenresidenz, Lokalisierung & PIPL-Grenzübertritt
Bynder ist eine reine Cloud-SaaS für Digital Asset Management auf AWS, bereitgestellt in einer Region — Frankfurt standardmäßig, oder Tokio, North Virginia, Kalifornien, Ohio oder Oregon, keine in Festlandchina —, Ihre Brand-Assets, Metadaten und Rechte-Datensätze kommen also offshore zur Ruhe. Ein Compliance-zuerst-Blick darauf, wo DAM-Inhalte nach PIPL und Chinas Datenlokalisierungsrecht ruhen dürfen.
Funktioniert Bynder in China?
Bynder funktioniert aus dem Festland, aber es hat keine Festlandchina-Region — Ihre Brand-Assets, ihre Metadaten und Rechte-Datensätze kommen also offshore zur Ruhe, und Residenz, nicht Erreichbarkeit, ist die Compliance-Frage.
Bynder ist eine reine Cloud-SaaS für Digital Asset Management auf AWS, bereitgestellt in einer Region — Frankfurt standardmäßig, oder Tokio, North Virginia, Kalifornien, Ohio oder Oregon. Keine ist in Festlandchina, die Master-Dateien, Web-Derivate und replizierten Metadaten ruhen also im Ausland. Die Bibliothek ist meist Marken-GE, trägt aber auch personenbezogene Daten — Model- und Talent-Freigaben, Mitarbeiter- und Kunden-Abbildungen, Rechte-und-Nutzungs-Datensätze und DAM-Nutzerkonten —, ihr Export ist also ein PIPL-Grenztransfer, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen gibt es eine inländische Speicherpflicht, die eine Offshore-Cloud nicht erfüllen kann. Bynder hat keine selbst gehostete Edition, der rechtmäßige Hebel ist also ein lizenziertes inländisches Äquivalent, keine falsche Selbst-Hosting-Behauptung.
Dies kartiert Exponierung, kein Urteil — klären Sie Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region zur Wahl — Bynder hostet nur in der EU, den USA und Tokio
- ! Reine Cloud-AWS-SaaS — keine selbst gehostete Edition, die auf Festland-Infrastruktur laufen könnte
- ! Assets, Metadaten und Rechte-Datensätze kommen auf der Offshore-Cloud zur Ruhe
- ! Model-Freigaben, Abbildungen, Rechte-Datensätze, Nutzerkonten = PIPL-personenbezogene-Daten
- ! Betreiber-kritischer-Informationsinfrastruktur-/Großmengen-Inland-Speicherpflicht (PIPL Art. 40; CSL Art. 39, vormals 37)
- ✓ 21YunBox: lizenzierter inländischer Asset-Speicher + ICP-gemeldete Auslieferung an China-Nutzer
Was die offizielle Bynder-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
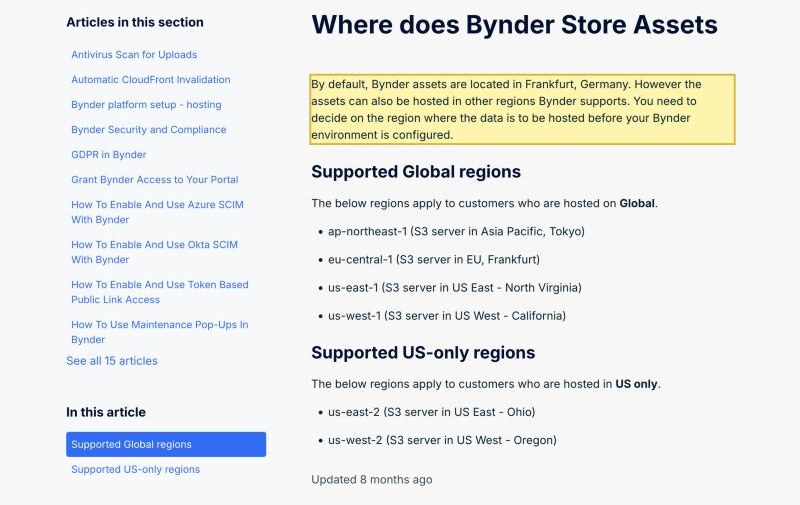
| Bynder speichert Assets in sechs AWS-Regionen — keine in Festlandchina. Seine Support-Docs sagen „By default, Bynder assets are located in Frankfurt, Germany“, mit Global-Kunden auf Tokio (ap-northeast-1), Frankfurt (eu-central-1), North Virginia (us-east-1) und Kalifornien (us-west-1), und Nur-US-Kunden auf Ohio (us-east-2) und Oregon (us-west-2). Es existiert keine Festlandchina-Region zur Wahl, Master-Dateien, Web-Derivate und Metadaten kommen also offshore zur Ruhe. | Bynder Support — Where does Bynder Store Assets (abgerufen 2026-10-10) |
| Bynder ist reine Cloud, ohne selbst gehostete Edition, die auf Festland-Infrastruktur laufen könnte. Sein Hosting-Dokument gibt an, Ihre „application, user database, Javascript code, and content are hosted on a dedicated platform“ über Nur-US-, Nur-EU- oder Global-Setups, und dass „Assets are stored in the region where they are uploaded. Metadata is replicated to all regions for fast access.“ Die Region wird festgelegt, bevor die Umgebung konfiguriert wird. | Bynder Support — Bynder platform setup - hosting (abgerufen 2026-10-10) |
| Die China-personenbezogenen-Daten in Ihrer Bibliothek zu exportieren, ist ein PIPL-Grenztransfer. Model- und Talent-Freigaben, die in Fotos und Videos dargestellten Personen, Rechte-und-Nutzungs-Datensätze und DAM-Nutzerkonten sind personenbezogene Daten; sie an eine Offshore-Region zu senden, braucht Mitteilung, gesonderte Einwilligung und einen Transfermechanismus nach PIPL Art. 38–40. | Personal Information Protection Law, Articles 38–40 (abgerufen 2026-10-10) |
| Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die ein Offshore-DAM nicht erfüllen kann. Im Festland erhobene personenbezogene Daten und wichtige Daten müssen im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)); die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, substanziell unverändert. | PIPL Art 40; Cybersecurity Law Art 39 (formerly Art 37) (abgerufen 2026-10-10) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, war die Frage zu Bynder nie, ob die Plattform lädt oder ob Ihre Nutzer das Brand-Portal erreichen können — es ist eine Cloud-Anwendung auf AWS, und sie öffnet aus dem Festland. Die eigentliche Frage ist eine Residenzfrage: Wo dürfen die Assets, die Bynder hält, zur Ruhe kommen? Bynder ist ein Digital-Asset-Management-(DAM-)System — die einzige Quelle der Wahrheit für die Bilder, Videos, Kreativdateien, Logos und Produktmedien einer Marke, zusammen mit den Metadaten, Versionen und Nutzungsrechten, die sie umhüllen. Es hält die tatsächlichen Dateien, nicht einen Verweis auf sie. Das meiste davon ist Marken-Geistiges-Eigentum, aber ein echter Teil sind personenbezogene Daten — Model- und Talent-Freigaben, die in Fotos und Videos dargestellten Mitarbeiter und Kunden, Rechte-und-Nutzungs-Datensätze, die Personen nennen, und die Nutzerkonten aller mit Zugriff. Bynder ist reine Cloud: eine SaaS, bereitgestellt in einer Region — Frankfurt standardmäßig, oder eine US- oder Tokio-Region — ohne Festlandchina-Region zur Wahl und ohne selbst gehostete Edition, die man im Inland betreiben könnte.
Bynder in China auf einen Blick
| Worüber es entscheidet | In Bynders eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Assets physisch ruhen | Sie wählen eine Region, bevor die Umgebung konfiguriert wird; in Bynders eigenen Worten: „Assets are stored in the region where they are uploaded. Metadata is replicated to all regions for fast access.“ Die unterstützten Regionen sind Frankfurt, Tokio, North Virginia, Kalifornien, Ohio und Oregon — keine in Festlandchina. Master-Dateien, Web-Derivate und Metadaten ruhen daher offshore. |
| Was die Bibliothek hält, und warum Residenz beißt | Ein DAM ist meist Marken-Geistiges-Eigentum — Bilder, Video, Kreativ, Logos, Produktmedien —, trägt aber weiterhin personenbezogene Daten: Model- und Talent-Freigaben, die in den Dateien dargestellten Mitarbeiter und Kunden, Rechte-und-Nutzungs-Datensätze, die Personen nennen, und die Nutzerkonten aller mit Zugriff. Es ist nicht der durchgehend nach Art. 28 sensible Fundus, der ein Rechts- oder Gesundheits-Repositorium ist, doch einzelne Posten — die Behörden-ID eines Models in einer Freigabe, eine identifizierbare biometrische Abbildung — können diese Schwelle erreichen, und der Rest ist gleichwohl personenbezogene Daten nach PIPL. |
| Die Assets Ihrer Festland-Nutzer | In China hochgeladene Assets und erfasste personenbezogene Daten, die in Frankfurt, Tokio oder einer US-Region zur Ruhe kommen, sind ein Grenztransfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Art. 38–40). Der Verarbeiter am Haken sind Sie, der Betreiber — nicht Bynder, und nicht Thomas H. Lee Partners, die 2022 eine Mehrheitsbeteiligung übernahmen. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die ein Offshore-DAM nicht erfüllen kann — personenbezogene Festland-Daten und wichtige Daten müssen im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, substanziell unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte, nicht als die Frage — das Portal und die APIs laden aus dem Festland, und Bynder verteilt sogar „the web versions (derivatives) of the content“ global per CDN. Weil Bynder reine Cloud ohne selbst gehostete Edition ist, ist der rechtmäßige Hebel, den Asset-Speicher im Inland auf einem lizenzierten inländischen oder souveränen Äquivalent zu betreiben, und jede auf China ausgerichtete Oberfläche davor — das Brand-Portal, öffentliche Share-Links, der Web-Client oder die Admin-Konsole — braucht eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33). |
Wo die Assets tatsächlich ruhen
Bynder gibt Ihnen keine Region, die man nachträglich umschalten kann; Sie entscheiden, wo die Daten gehostet werden sollen, bevor Ihre Umgebung konfiguriert wird, und diese Wahl entscheidet, wo Ihre Asset-Bibliothek lebt. Seine eigene Support-Dokumentation macht den Fußabdruck explizit: Assets liegen standardmäßig in Frankfurt, Deutschland, und die unterstützten Regionen sind, für Global-Kunden, Tokio (ap-northeast-1), Frankfurt (eu-central-1), North Virginia (us-east-1) und Kalifornien (us-west-1), und für Nur-US-Kunden Ohio (us-east-2) und Oregon (us-west-2). Es gibt keine Festlandchina-Region auf dieser Liste und keine China-Datenresidenz-Option zur Wahl. Richten Sie Ihre Marke auf Bynder, und sie landet auf einer dieser Offshore-Regionen.
Zwei Dinge ruhen dann im Ausland, nicht eines. Erstens der Inhalt selbst: Bynder gibt an, dass Ihre „application, user database, Javascript code, and content are hosted on a dedicated platform“, und dass „Assets are stored in the region where they are uploaded. Metadata is replicated to all regions for fast access.“ Die Master-Dateien sitzen also in Ihrer gewählten Offshore-Region, und die beschreibenden Metadaten — die Felder, die Personen, Produkte und Nutzungsrechte nennen — werden in jede Region im Satz kopiert. Zweitens die Auslieferung: Um ein globales Publikum zu bedienen, verteilt Bynder „the web versions (derivatives) of the content“ weltweit über ein CDN. Nach dem Gesetz zum Schutz personenbezogener Daten ist das Hinausbewegen der China-personenbezogenen-Daten, die diese Assets und Datensätze enthalten, aus dem Land ein Grenztransfer, und der verantwortliche Verarbeiter sind Sie.
Was es hält, sind personenbezogene Daten — und manches davon sensibel
Seien Sie präzise über ein DAM, denn Übertreibung hilft niemandem. Eine Brand-Asset-Bibliothek ist im Wesentlichen Geistiges Eigentum — das Kreativ, die Logos, die Produktbilder —, keine Fallakte von Gesundheits- oder Finanzdatensätzen. Aber sie ist auch nicht frei von personenbezogenen Daten. Model- und Talent-Freigaben tragen Namen, Unterschriften und manchmal eine Behörden-ID-Nummer; die Fotos und Videos selbst stellen identifizierbare Mitarbeiter, Kunden und Models dar, und ein identifizierbares Gesicht oder eine Stimme kann biometrisch sein; Rechte-und-Nutzungs-Datensätze nennen die Personen und Parteien, auf die eine Lizenz läuft; und das Nutzerverzeichnis hält die Namen und E-Mail-Adressen aller mit Zugriff. Manches davon erreicht die Art.-28-sensibel-Schwelle — eine Freigabe, die eine ID-Nummer erfasst, eine an eine Identität gebundene biometrische Abbildung —, während der Rest gewöhnliche personenbezogene Daten nach PIPL ist. So oder so hat diese personenbezogene Information in dem Moment, in dem dieses Material auf einer Offshore-Region gespeichert und repliziert wird, das Festland verlassen.
Das zählt über Best Practice hinaus. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Verarbeiter, dessen Mengen die Schwellen der Regulierer überschreiten, müssen im Festland erhobene personenbezogene Daten und wichtige Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Ein Offshore-DAM kann diese Pflicht strukturell nicht erfüllen — der Inhalt ist per Definition im falschen Land. Und wo ein Export überhaupt erlaubt ist, kann das Überschreiten einer Mengen- oder Sensibilitätsschwelle eine CAC-geführte Datenexport-Sicherheitsbewertung auslösen, bevor irgendetwas davon das Land rechtmäßig verlässt.
Es auf einer Cloud ohne China-Region zu betreiben, erfüllt die Residenzpflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist schmal und wichtig: Nichts an Bynder ist „gesperrt“, und die Exponierung ist nicht die Software — es ist ein verwalteter Dienst, der die Asset-Bibliothek einer Marke, ihre Metadaten und ihre Rechte-Datensätze außerhalb des Festlands parkt. Es gibt jedoch eine für diesen Anbieter spezifische Falte: Bynder ist reine Cloud. Es gibt keine selbst gehostete Bynder-Edition, die Sie auf Festlandchina-Infrastruktur aufstellen könnten, der inländische Hebel hier ist also nicht „die Binärdatei des Anbieters lokal betreiben“. Er ist, den Asset-Speicher auf andere Weise im Inland zu betreiben — ein rechtmäßiges inländisches oder lizenziertes Souverän-Cloud-Äquivalent, das die Master-Dateien, Metadaten und Rechte-Datensätze auf Festland-Boden hält —, während nur eine minimierte, eingewilligte, rechtmäßig übertragbare Teilmenge je die Grenze überquert. Einen Festland-Connector zurück auf den Offshore-Bynder-Endpunkt zu richten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; ein rechtmäßiges inländisches Äquivalent aufzustellen, tut es. Und weil ein DAM existiert, um zu verteilen, gibt es eine Auslieferungs-Hälfte: Jede auf China ausgerichtete Oberfläche vor der Bibliothek — das Brand-Portal, die öffentlichen Share-Links, der Web-Client oder die Admin-Konsole, die Ihre Festland-Nutzer treffen — verdient ihre eigene ICP-Beian, gebunden an einen Festland-Host.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen, davon, wie viel der Bibliothek und ihrer Rechte-Datensätze personenbezogen oder Art.-28-sensibel ist, und davon ab, wer diese Personen sind — und es lohnt, es mit Rechtsbeistand zu klären, bevor Sie entscheiden, wo ein einzelnes Festland-Asset zur Ruhe kommt.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Bynder nicht fallenlassen, um Digital Asset Management rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Konkurrent zu ihm. Es gibt drei Züge, und sie fügen sich zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenzübertritts-, Datenresidenz- und Datenlokalisierungs-(CII-)Pflichten gegen Ihre tatsächliche Gesellschaft, Ihre Asset- und Nutzer-Mengen und wessen personenbezogene Daten Ihre Freigaben, Medien und Rechte-Datensätze tragen — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo die Asset-Bibliothek ruht, betreiben wir das Content-Repositorium im Inland — auf einem lizenzierten inländischen oder Souverän-Cloud-Äquivalent —, sodass die Master-Dateien, Metadaten und Rechte-Datensätze, die China auf Festland-Boden zu halten verlangt, es tun. Lokalisieren bedeutet ein rechtmäßiges inländisches Deployment des Asset-Speichers, nie einen Weg zurück zu einem Offshore-Endpunkt; nur die minimierte, rechtmäßig übertragbare Teilmenge überquert je.
Ausliefern. Für jede auf China ausgerichtete Oberfläche vor der Bibliothek — das Brand-Portal, die öffentlichen Share-Links, die Reporting-Konsole, der Web-Client, den Ihre Festland-Nutzer treffen — liefert der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Ohne Neuaufbau, ohne zweite Codebasis. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Weg.
Das Ziel ist klar: Ihr Digital Asset Management läuft legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
Häufige Fragen
Ist Bynder in China gesperrt?
Nein — Erreichbarkeit ist nicht das Problem. Bynder ist eine AWS-gehostete Cloud-App und lädt im Allgemeinen aus dem Festland. Die Compliance-Frage ist Residenz: Ohne Festlandchina-Region kommen die Assets, Metadaten und Rechte-Datensätze, die es hält, offshore zur Ruhe, was ein PIPL-Grenztransfer für alle personenbezogenen China-Daten ist, die sie enthalten.
Bietet Bynder eine China-Datenresidenz-Region?
Nein. Bynders eigene Docs listen sechs AWS-Regionen — Frankfurt, Tokio, North Virginia, Kalifornien, Ohio und Oregon — und Assets liegen standardmäßig in Frankfurt. Es gibt keine Festlandchina-Region oder separate souveräne Partition zur Wahl, und die Region wird festgelegt, bevor die Umgebung konfiguriert wird.
Kann ich Bynder auf Servern in China selbst hosten, um Assets im Inland zu halten?
Nein — Bynder ist reine Cloud, ohne On-Premises-Edition, es gibt also keine Anbieter-Binärdatei, die man auf Festland-Infrastruktur installieren könnte. Der rechtmäßige inländische Hebel ist ein lizenziertes inländisches oder Souverän-Cloud-Äquivalent für den Asset-Speicher, mit ICP-gemeldeter inländischer Auslieferung für das auf China ausgerichtete Brand-Portal und den Web-Client. Klären Sie die Einzelheiten mit Rechtsbeistand.


