JFrog Artifactoryは中国本土で使えるか:データの国内保存、ICP、越境ルール
JFrog Artifactoryはバイナリのアーティファクトリポジトリです——ライセンスされたコード・秘密情報・ビルドの来歴を埋め込み得るビルド成果物、加えて貢献者のメタデータを保持します。JFrog Cloud(SaaS)ではそのストアがオフショアに置かれます。到達性ではなくPIPLの越境とデータ国内保存の問いです。Artifactoryは自己ホスト可能(Self-Managed/オンプレミス)なので、中国国内のインフラ上で動かしてアーティファクトを本土に留められます。
JFrog Artifactoryは中国本土で使えるか
本当の問いは、上海の開発者がJFrog Artifactoryに到達できるかではありません——リポジトリ、その埋め込まれた秘密情報とビルドの来歴、そしてそれらを保持するコントロールプレーンが、サーバーの動く場所に置かれる、ということです。Artifactoryは知的財産の凝縮されたストアです。ライセンスされた独自のコード・パイプラインの秘密情報・署名の素材を埋め込み得るビルド成果物、加えてあらゆる貢献者のメタデータ。JFrog Cloud(SaaS)では、そのストアはオフショアのパブリッククラウドのリージョンに置かれ、JFrogの公表資料に中国本土のリージョンはありません。
オフショアに保持されると、貢献者の身元と、コミットやビルドメタデータ内のあらゆる個人データはPIPLの越境移転(第38〜40条)です。CIIOまたは大量取扱者には、サイバーセキュリティ法(英語)のデータ国内保存のルール(第39条(旧第37条))が関わります。自己ホストのランナーはジョブを実行するだけで——ストアを中国国内に移しません。
Artifactoryは自己管理型/オンプレミス版を提供するため、本物の修正があります。中国国内のインフラ上で動かし、アーティファクト・秘密情報・検出結果を本土に常駐させることです。21YunBoxはすでに運用中のプラットフォームのパートナーであり——いかなる不正な手段も用いず、推奨もしません。具体は専門家と確認すべきリスクとして扱ってください。
コンプライアンス・スナップショット
- ! Artifactoryは知的財産の凝縮されたストア:アーティファクト・秘密情報・ビルドの来歴。
- ! オフショアで動かすと、そのストアとあらゆる貢献者データは本土の外に置かれる。
- ! 貢献者/コミットの個人情報がオフショアにあることはPIPL第38〜40条の越境移転。
- ! CIIOまたは大量取扱はデータ国内保存を発動:CSL第39条(旧第37条)。
- ! 自己ホストのランナーはコントロールプレーンではない;ストアはサーバーが動く場所に残る。
- ✓ 梃子:自己管理型Artifactoryを中国国内で動かし、アーティファクトを本土に常駐させる。
JFrog Artifactoryの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| JFrogは、自らのインフラ上にインストールする自己管理型版を文書化しています。JFrogのSelf-Managed Pro/Pro X スタートガイドは「このガイドは、自己管理型のArtifactoryとXrayのセットアップを、すべての手順を一か所にまとめて扱う」と述べます。その自己管理型版が国内保存の梃子です——中国国内のインフラ上で動かせば、アーティファクトと秘密情報は本土に常駐します。 | JFrog — Self-Managed Pro / Pro X Start Guide(jfrog.com/help)、2026-10-12 取得 |
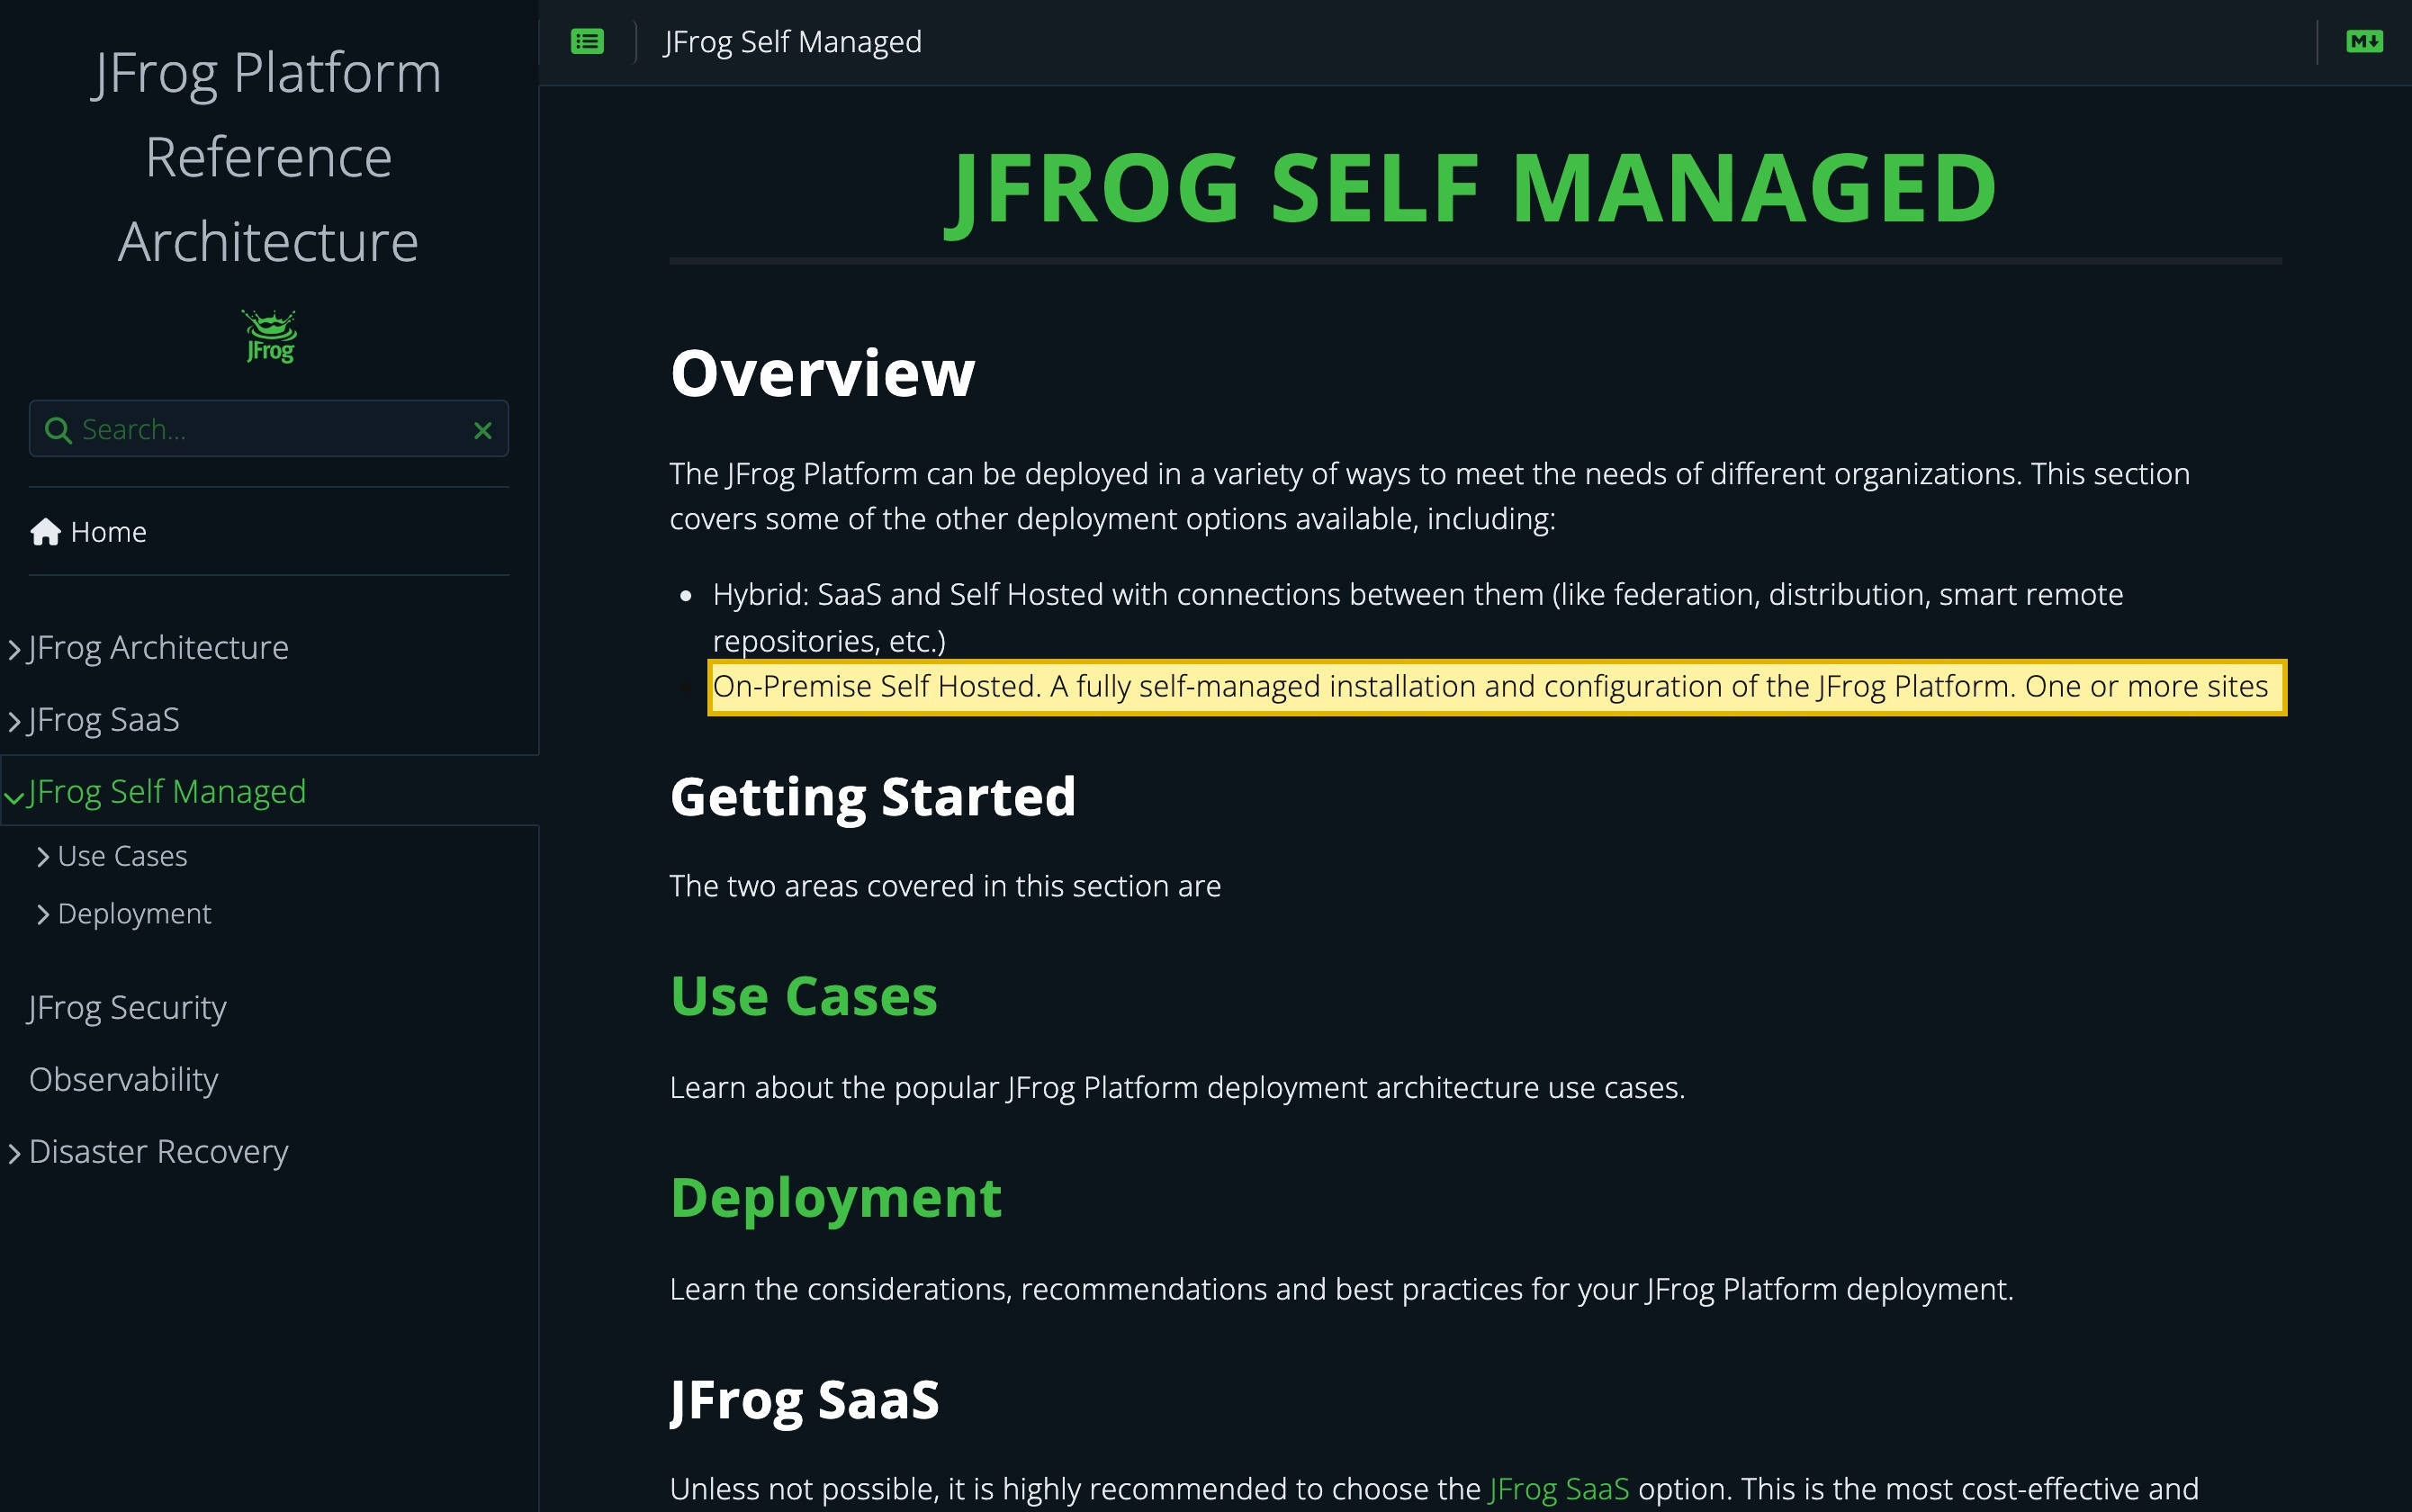
| JFrog自身のリファレンスアーキテクチャは、SaaSを既定、自己管理型をオンプレミスの代替として位置づけます。JFrog Platform Reference Architectureは、自己管理型の選択肢を「JFrog Platformの完全に自己管理されるインストールと構成」と説明し、デプロイ先にプライベートデータセンターを含め、「不可能でない限り、JFrog SaaSの選択肢を選ぶことを強く推奨する」と助言します。JFrog Cloud(SaaS)はオフショアのパブリッククラウドのリージョンで動きます。JFrogの公表資料は中国本土のリージョンを一切挙げていません(現行のリージョンはJFrogに確認してください)。 | JFrog Platform Reference Architecture — Self-Managed(jfrog.com)、2026-10-12 取得 |
| オフショアに保持される貢献者とコミットのデータは、PIPLの越境移転です。個人情報——貢献者の身元、そしてコミット・課題・ビルドメタデータ内のあらゆる個人データ——を本土の外のインフラ上に保持することは、PIPL第38〜40条を発動します。通知、移転についての個別の同意、そしてメカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)です。 | PIPLの下での越境データ移転 — 21YunBox コンプライアンス参照、2026-10-12 取得 |
| CIIOと大量取扱者はデータ国内保存の義務に直面します。サイバーセキュリティ法は、重要情報インフラ運営者が中国で収集・生成した個人情報と重要データを領域内に保存することを求め、いかなる国外移転の前にも安全評価を要します——2026年1月1日施行の2025年改正で番号変更された第39条(旧第37条)です。 | 中国のサイバーセキュリティ法とデータ国内保存 — 21YunBox コンプライアンス参照、2026-10-12 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
中国本土の事業にとって、JFrog Artifactoryについての決め手は、上海の開発者がWeb UIを読み込めるかではありません——Artifactoryが保持するバイナリ・秘密情報・ビルド記録がどこに置かれることが許されるか、そしてどんな法的根拠でそこに来たか、です。Artifactoryは貴社のバイナリのアーティファクトリポジトリです。ライセンスされた独自のコード、パイプラインの秘密情報、署名の素材、ビルドの来歴を埋め込み得るビルド出力・コンテナイメージ・パッケージ・リリースバンドルの、単一のストア——貴社の知的財産の凝縮された一片——であり、加えてパイプラインに相乗りする貢献者のメタデータです。そのストアをオフショアで動かすと、凝縮された知的財産は本土の外に置かれます。それが、読み込み時間ではなく国内保存と越境移転を、設定が弁護可能かを決めるものにします。
JFrog Artifactoryは中国本土で使えるか:ひと目で
| 決め手 | 中国本土にとっての意味 |
|---|---|
| Artifactoryが保持するもの | ライセンスされた独自のコード・パイプラインの秘密情報・署名の素材・ビルドの来歴を埋め込み得るビルド成果物・コンテナイメージ・リリースバンドル——貴社の知的財産の凝縮されたストア、加えてパイプライン内のあらゆる貢献者のメタデータです。 |
| コントロールプレーンがどこで動くか | JFrog Cloud(SaaS)では、リポジトリ・メタデータ・コントロールプレーンがJFrogのオフショアのパブリッククラウドのリージョンで動きます。JFrogの公表資料は中国本土のリージョンを一切挙げていません(現行のリージョンはJFrogに確認してください)。 |
| データの国内保存 | CIIOまたは大量取扱者の場合、中国で収集した個人情報と重要データは本土に保存しなければなりません(サイバーセキュリティ法 第39条(旧第37条))——オフショアのインフラには満たせない義務です。 |
| 越境移転 | 貢献者の身元、そしてコミット・課題・ビルドメタデータ内のあらゆる個人データをオフショアに保持することは、PIPLの越境移転(第38〜40条)です。通知、個別の同意、移転メカニズムのいずれか一つ。 |
| 自己ホストのランナーでは足りない | ビルドエージェントやランナーはジョブを実行するだけです。開発者の接続やUIを到達可能にしても、リポジトリ・秘密情報・来歴は中国国内に移りません——ストアは依然としてサーバーが動く場所に置かれます。 |
| 国内保存の梃子 | Artifactoryは自己管理型/オンプレミス版を提供します。中国国内のインフラ上で動かせば、アーティファクト・秘密情報・検出結果は本土に留まります——国内保存の問いに実際に答える一手です。 |
扉その一——Artifactoryは知的財産の凝縮されたストアであり、国内保存はそれが動く場所に従う
リポジトリが保持するものから始めてください。それこそが中国の法が応答する対象だからです。Artifactoryは公開パッケージのキャッシュではありません。ビルド出力の正本のストア——コンテナイメージ、言語パッケージ、リリースバンドル、そしてそれらの周りのメタデータ——です。それらのアーティファクトは日常的に、ライセンスされた独自のコード、焼き込まれたパイプラインの秘密情報と資格情報、署名鍵、そして貴社のソフトウェアがまさにどう組み立てられたかを記録するビルドの来歴を埋め込みます。それは、一か所に置かれた貴社の知的財産の凝縮された一片です。
そのストアをJFrog Cloud(SaaS)で動かすと、それはJFrogのオフショアのパブリッククラウドのリージョンに置かれます。JFrogの公表資料によれば、中国本土のリージョンはありません(前提とせず、JFrogに直接確認すべきことです)。貴社が重要情報インフラ運営者であるか、量をもって個人情報を扱う場合、中国で収集・生成した個人情報と重要データは本土に保存しなければならず、いかなる国外移転の前にも安全評価が必要です——サイバーセキュリティ法(英語)のデータ国内保存のルール、2026年1月1日施行の2025年改正で番号変更された第39条(旧第37条)です。オフショアのインフラには、それを満たす本土の足場がありません。
扉その二——貢献者の身元とコミットのデータは個人情報
二つ目の扉はPIPLです。Artifactoryとその周りのパイプラインは、バイナリ以上のものを担います。誰がリリースをプッシュ・ビルド・昇格したかのユーザー名とメールアドレス、アクセスログ、そしてコミットメッセージ・課題参照・ビルドメタデータに紛れ込むあらゆる個人データです。個人情報保護法(PIPL)の下では、そのデータを本土の外のインフラ上に保持することは越境移転(第38〜40条)です。取扱者は通知し、移転について個別の同意を取得し、メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を満たさなければなりません。そもそもコミットとビルドメタデータに入る個人データを最小化することは修正の一部ですが、それ自体ではストアを移しません。
なぜ到達性チェックはこれを取りこぼすのか
「上海から開発者が到達できるか」というテストは、誤った問いに答えます。接続性のチューニングや、本土内に自己ホストのビルドランナーを立てることは、ジョブがどうサーバーに届くかを変えます——リポジトリ・秘密情報の保管庫・アーティファクトのストア・ビルドの来歴が実際にどこに置かれるかは変えません。ランナーはジョブを実行します。コントロールプレーンではありません。したがって設定は、中国本土内から見れば完全に健全に見えつつ、あらゆるアーティファクト・秘密情報・来歴の記録は依然としてオフショアに置かれ、あらゆる貢献者の記録もそれとともにあり得ます。上の国内保存と越境の問いが到達性プローブに見えないのは、まさにバイナリが解決し続けるからです——だからこそ重要な一手は、オフショアのストアを到達可能にすることではなく、ストアを移すことです。中国本土内からのArtifactoryの接続性について自社計測を公表しないため、ここに数値は載せません。それは主張するのではなく、貴社の実際のインスタンスに照らして計測するものです。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、作り直した同意フロー、公開される開発者ポータルのICP備案、あるいはそれらの組み合わせが必要かは、アーティファクトとパイプラインが何を・どれだけ担い、貢献者が誰かによって変わります——構築の前に専門家と確定させる価値があります。
梃子——map, localize, deliver
Artifactoryが自己管理型/オンプレミス版を提供するため、本物の中国国内経路があります。そして21YunBoxは、いかなる種類の不正な手段も用いず、また推奨しません。
- Map(整理) — Artifactoryが何を保持するか(アーティファクト、コンテナイメージ、埋め込まれた秘密情報、署名の素材、ビルドの来歴、貢献者のメタデータ)、サーバーとコントロールプレーンが今日どこで動くか、国内保存の根拠、そして凝縮された知的財産と個人データが国内保存義務に触れるかを棚卸しします。
- Localize/govern(ローカライズ/統制) — 自己管理型版を中国国内のインフラ上で動かし、アーティファクト・秘密情報・ビルド記録を本土に留めます。コミットとビルドメタデータに入る個人データを最小化し、コントロールプレーンを単に公開するのではなく統制します。
- Deliver(配信) — すでに運用中の自己管理型インスタンスの前段に、法令適合の中国国内からの開発者アクセスを置き、ストアを国境の向こうへ戻すことなく、チームが確実に到達できるようにします。
オフショアのサーバーを単に到達可能にすることは答えではありません——アーティファクト・秘密情報・来歴・貢献者の記録は依然としてオフショアにあり、自己ホストのランナーはそれを変えません。自己管理型版を中国国内で動かすことが、答えです。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
JFrog Artifactoryは運用し続けます。当社が加えるのは、オフショアのアーティファクトストアが単独では提供できないピースです。自己管理型デプロイのための適法な中国国内の住まいで、貴社のバイナリ・秘密情報・ビルドの来歴が法の求める場所に常駐し続けるようにし、その前段の開発者アクセスとあらゆる公開ポータルに法令適合のICP備案済みの配信を備えます——既存の設定の周りに置き、作り直しも、二つ目のコードベースも、Artifactoryからの移行もありません。すでに運用中のプラットフォームのパートナーとして、当社の中国チームが、貴社のPIPLの越境・同意・データ国内保存の義務を、貴社の法人とパイプラインに照らして整理し、弁護可能な中国拠点に必要な中国国内のデプロイと配信を立ち上げます。当社は、いかなる種類の不正な手段も用いず、また推奨しません。
関連する読み物:
よくあるご質問
JFrog Artifactoryは中国で遮断されていますか?
遮断は誤った軸です。JFrog Cloud(SaaS)は国境越しに到達され、接続性は不安定なことがありますが、重みを担う問いは到達性ではありません——リポジトリ、埋め込まれた秘密情報とビルドの来歴、そしてそれらを保持するコントロールプレーンが、サーバーの動く場所に置かれる、ということです。SaaSではそれはオフショアです。直接到達されるため不正な手段で回避する対象は何もなく、当社はいかなる不正な手段も用いず、推奨もしません。具体は専門家と確認してください。
ビルド成果物と秘密情報を中国本土内に留められますか?
はい——それが自己管理型版の眼目です。Artifactoryは、自らのインフラ上にインストールする自己管理型/オンプレミス版を提供するため、中国国内のインフラ上で動かし、アーティファクト・パイプラインの秘密情報・署名の素材・ビルドの来歴を常駐させられます。それが、データ国内保存と越境の問いに実際に答える一手です。自己ホストのランナー単独ではそうならず、それはジョブを実行するだけでストアを移しません。
中国本土内の自己ホストのビルドランナーは、Artifactoryを法令適合にしますか?
いいえ。ランナーやビルドエージェントはジョブを実行します。コントロールプレーンではありません。本土内に一つ立てても、ジョブがどうサーバーに届くかは変わりますが、リポジトリ・秘密情報・来歴・貢献者の記録がどこに置かれるかは変わりません。Artifactoryのサーバーがオフショアで動くなら、それらすべては依然としてオフショアです。法令適合の一手は、自己管理型のArtifactoryサーバー自体を中国国内のインフラ上で動かすこと——21YunBoxがすでに運用中のプラットフォームのパートナーとして立ち上げられるものです。


