GitHub Container Registryは中国本土で使えるか:データの国内保存、ICP、越境ルール
GHCR上のプライベートなコンテナイメージは、独自コードをレイヤーに焼き込み、しばしばシークレットを埋め込みます。そしてそれはGitHubのホスト型レジストリ上のオフショアに置かれます——これは到達性ではなく、データの国内保存、PIPLの越境、そしてサプライチェーンの問いです。本土内でプライベートレジストリを自社運用すれば、それらは本土内に留まります。
お使いのGitHub Container Registryは中国本土向けに法令適合していますか?
貴社のプライベートなコンテナイメージは、レイヤーに焼き込まれた独自コード——しばしば認証情報やトークンを埋め込んだもの——であり、GitHub Container Registry上ではオフショアに置かれ、その一方で貴社の中国デプロイのイメージサプライチェーンは国境越しにpullします。これは接続性である前に、データの国内保存とPIPLの越境の問いです。当社の中国コンプライアンスチームが、プライベートイメージの国内保存と越境のリスクを整理し、その前段にICP備案済みの配信を備えた、自社運用の本土内プライベートレジストリを立ち上げます。
コンプライアンス評価を依頼するお使いのスタックをお知らせください。プライベートなコンテナイメージを本土内に留める、PIPL・データ国内保存・サプライチェーンの経路を整理します。
中国本土での運用にとって、GitHub Container Registryをめぐる決め手は「上海のノードがパブリックなベースイメージをpullできるか」ではなく、貴社の プライベート イメージがどこに置かれ、何を抱え込み、どのような法的根拠でそこに至ったか、です。コミュニティのベースイメージをpullするのは到達性の話題であり、貴社の設定が弁明可能かを決める問いではありません。貴社のプライベートなコンテナイメージは別物です。コンテナイメージは貴社の独自コードをそのレイヤーに焼き込み——営業秘密そのものです——ビルド用の認証情報、APIトークン、レジストリ認証や設定を日常的に埋め込み、フィクスチャやキャッシュされた成果物にときおり個人データが紛れ込みます。GitHub Container Registry(GHCR)にpushすれば、この凝縮された知的財産はGitHubのホスト型レジストリ上のオフショアに置かれ、貴社の中国デプロイのイメージサプライチェーン——本土で何が、どのような来歴と完全性で動くか——は国境を越えます。これを決めるのはpullの遅延ではなく、データの国内保存と越境移転です。
GitHub Container Registryは中国本土で使えるか:ひと目で
| 決め手 | 中国本土にとっての意味 |
|---|---|
| プライベートイメージが抱えるもの | プライベートイメージは貴社の独自コードをレイヤーに焼き込み——営業秘密です——ビルド用の認証情報、APIトークン、レジストリ認証や設定を日常的に埋め込み、さらにフィクスチャやキャッシュされた成果物にある個人データも抱え込みます。 |
| レジストリの稼働場所 | GHCRにpushすると、プライベートイメージはghcr.ioで到達するGitHubのホスト型レジストリ上に置かれ、オフショアのインフラで稼働します。GitHub(Microsoftの子会社)は中国本土のリージョンを挙げていません(現状はGitHubにご確認ください)。 |
| データの国内保存 | CIIO(重要情報インフラ運営者)または大量取扱者の場合、中国で収集した個人情報と重要データは本土内に保存しなければなりません(サイバーセキュリティ法 第39条(旧第37条))——オフショアのレジストリでは満たせない義務です。 |
| 越境移転 | コントリビューターのアイデンティティ、pull/pushやアクセスのログ、そしてプライベートイメージやビルドのメタデータ内のあらゆる個人データをオフショアに保持することは、PIPLの越境移転に当たります(第38〜40条):通知、個別の同意、そして移転メカニズムのいずれか一つ。 |
| 貴社のデプロイのサプライチェーン | オフショアのレジストリからpullする中国のクラスタは、イメージのサプライチェーンを国境越しに動かすことになります。レジストリのミラーやpull-throughキャッシュはpullを速くはしますが——プライベートイメージやシークレットを本土内へ移すわけではありません。 |
| 国内保存のレバー | 本土内で運用する、自社運用(セルフホスト)のプライベートレジストリ(Harbor、または自社インフラ上のNexus/Artifactory)は、プライベートイメージとそのレイヤー、埋め込まれたシークレットを本土内に留めます。 |
扉その一——プライベートイメージは独自コードであり、国内保存はそれがどこにホストされるかに従う
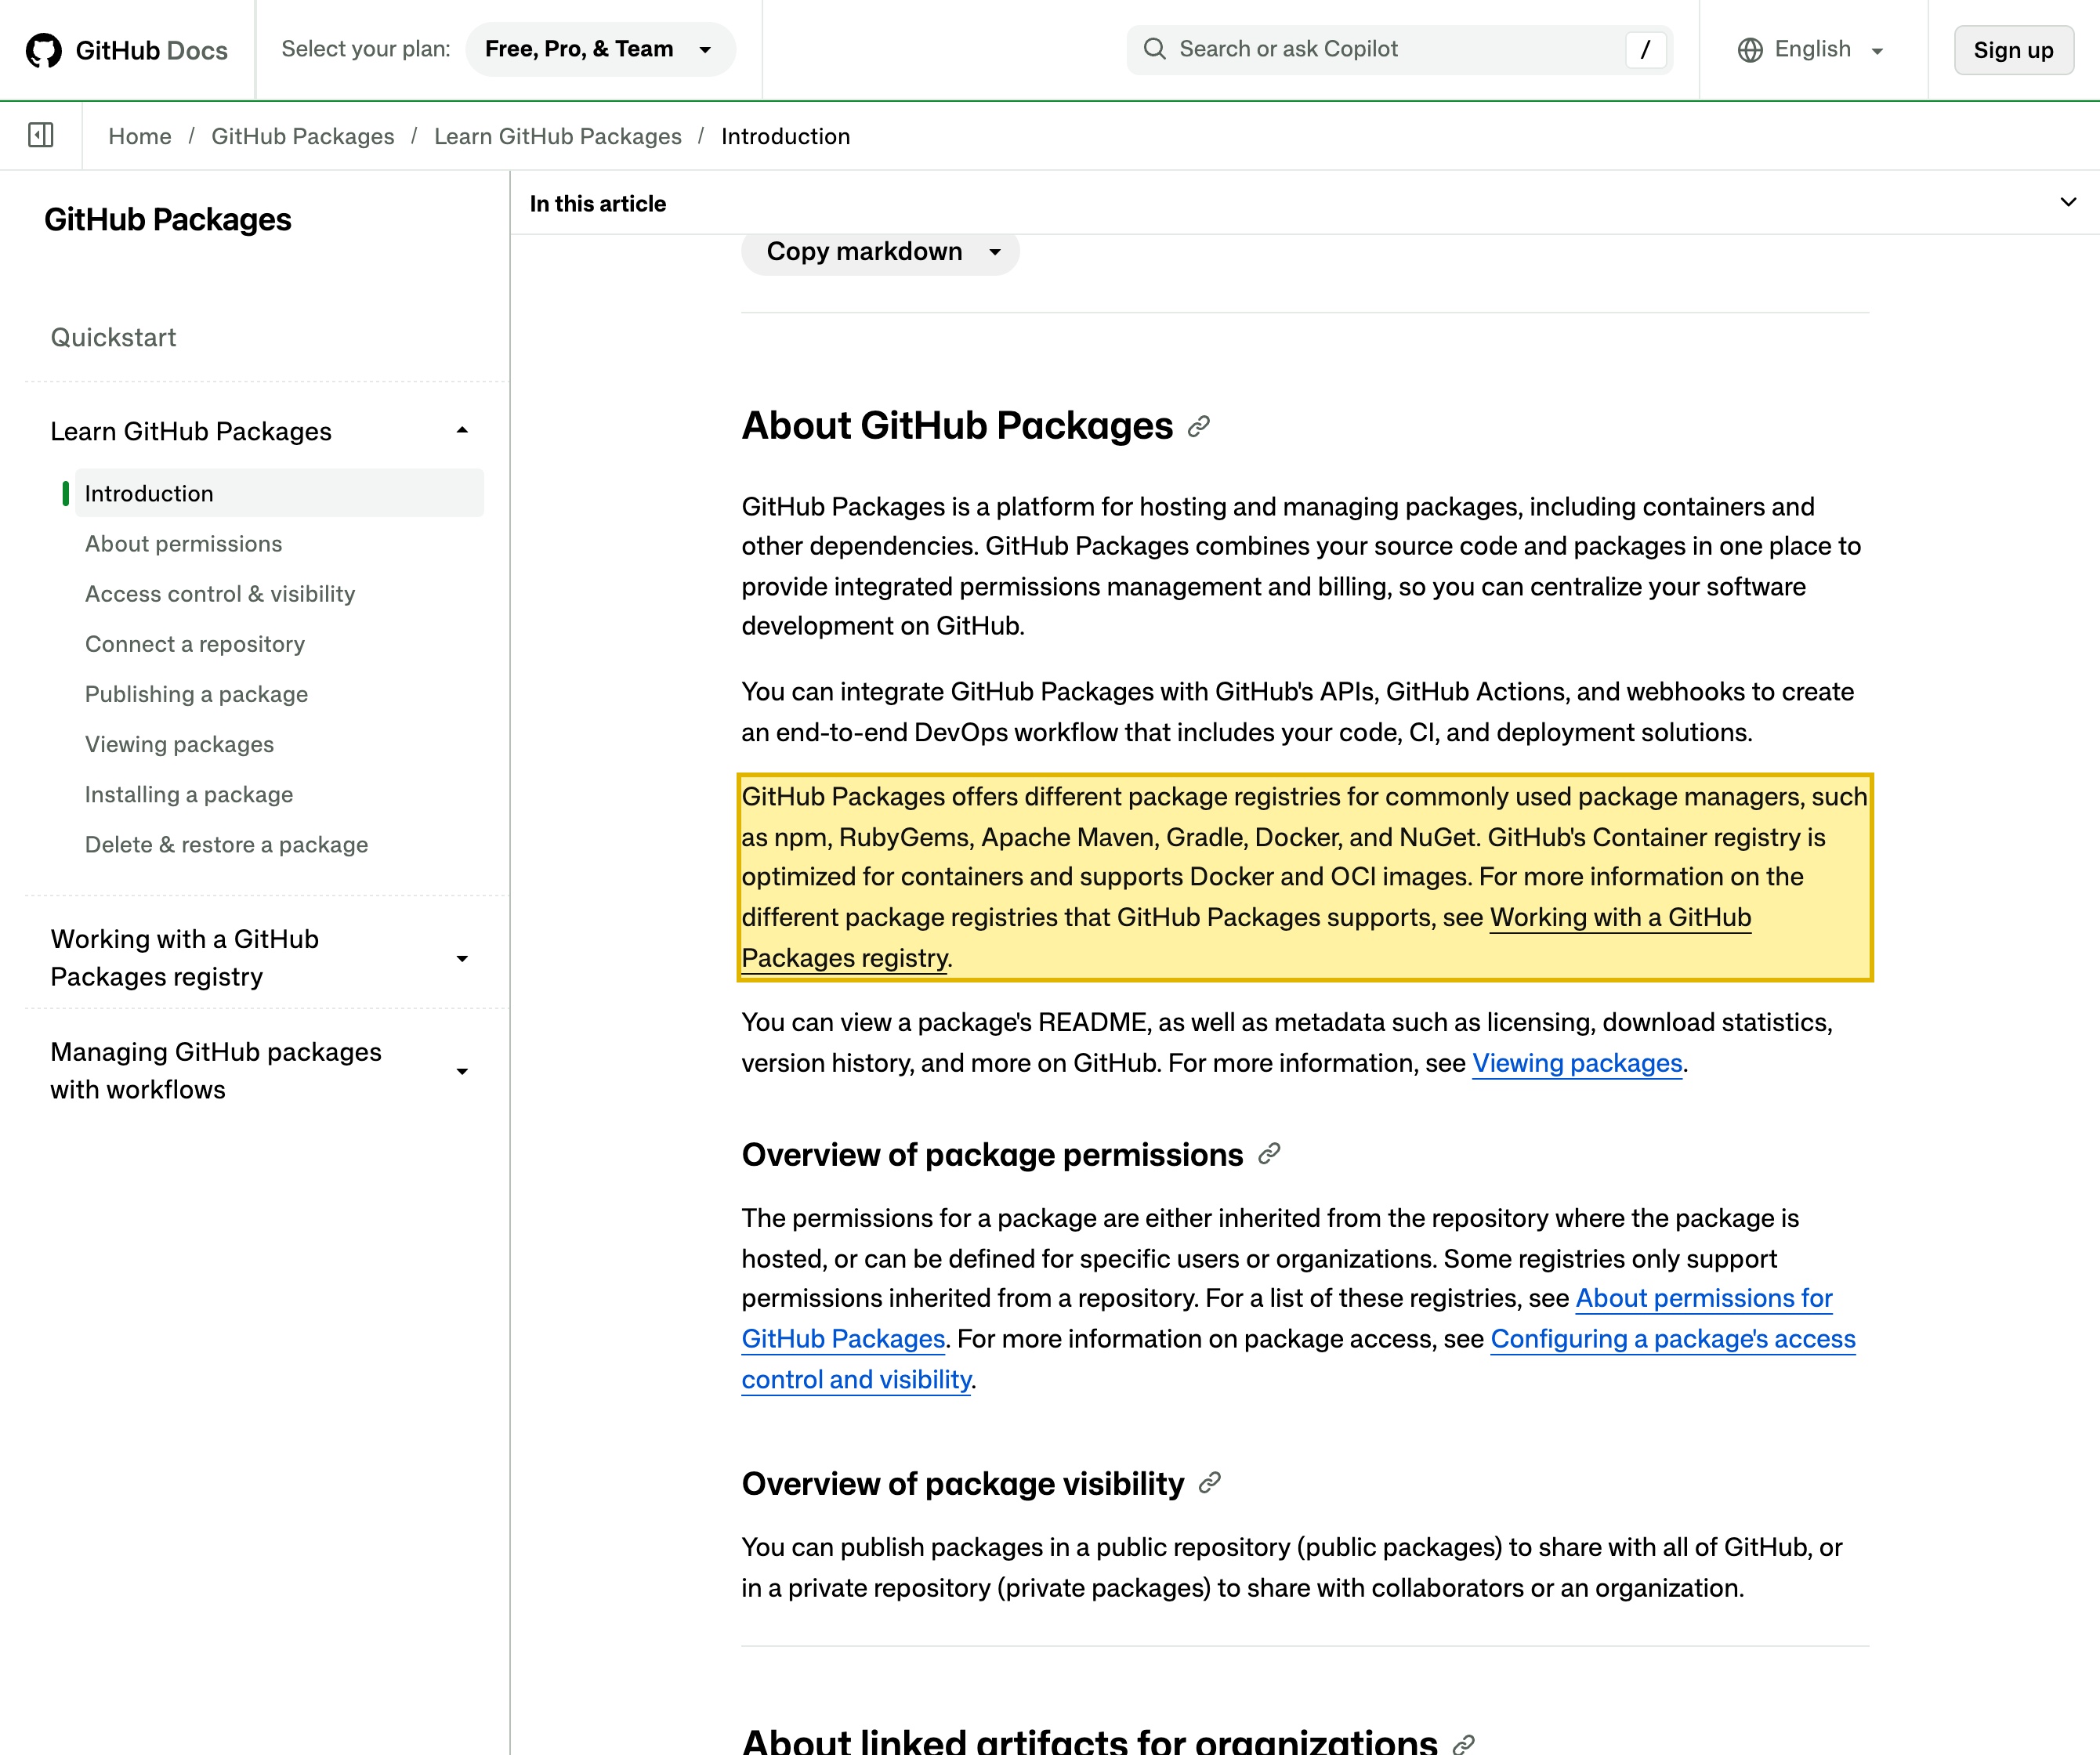
まずレジストリが何を抱えるかから始めます。中国の法が反応するのはそこだからです。パブリックなベースイメージのpullはコミュニティのコンテンツを引き込みますが、それはこれを決める部分ではありません。貴社の プライベート イメージは、世界に公開しないコードの正本となる保管庫です:独自のサービス、社内のベースレイヤー、ビルドツール——知的財産の凝縮された一片——であり、焼き込まれた認証情報、APIトークン、レジストリ認証や設定を日常的に抱え、ときにテスト用フィクスチャに個人データを含みます。GitHub自身の言葉では、GitHub Packagesは「ソフトウェアパッケージをプライベートにもパブリックにもホストできる」もので、「GitHubのコンテナレジストリはコンテナ向けに最適化され、DockerとOCIイメージに対応する」。このレジストリにはghcr.ioで到達し、公開したパッケージの既定の可視性はプライベートです。
このホスティングこそが要点です。コンテナレジストリはGitHubのホスト型サービス——GitHubはMicrosoftの傘下です——であり、オフショアのインフラで稼働し、GitHubは中国本土のリージョンを挙げていません(思い込みではなく、GitHubに直接確認すべき点です)。貴社が重要情報インフラ運営者(CIIO)である場合、あるいは個人情報を大量に取り扱う場合、中国で収集・生成した個人情報と重要データは本土内に保存しなければならず、持ち出しの前には安全評価が必要です——サイバーセキュリティ法(英語)のデータ国内保存ルール、すなわち2026年1月1日施行の2025年改正で付番し直された第39条(旧第37条)です。貴社の独自イメージとそこに焼き込まれたシークレットを抱えるオフショアのレジストリには、それを満たす本土内の足場がありません。
扉その二——コントリビューターのアイデンティティ、シークレット、サプライチェーンの来歴
二つ目の扉はPIPLと、貴社の中国デプロイに入ってくるものの完全性です。プライベートイメージとその周辺のパイプラインは、コード以上のものを運びます:誰がリリースをビルドし、署名し、pushしたかを示すユーザー名やメールアドレス、pull/pushやアクセスのログ、そしてイメージのレイヤーやビルドのメタデータに入り込むあらゆる個人データです。中国個人情報保護法(PIPL)の下では、そのデータを本土外のインフラに保持することは越境移転に当たります(第38〜40条):取扱者は通知し、当該移転についての個別の同意を取得し、メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——をクリアしなければなりません。そもそもイメージのレイヤーに焼き込まれるシークレットや個人データを最小化することは対策の一部ですが、それだけで保管庫が移るわけではありません。そして貴社の中国のクラスタはレジストリが稼働する場所からイメージをpullするため、中国デプロイに入ってくるコードの来歴と完全性もまた国境越しに規律されます——到達性チェックでは決して表面化しない、ソフトウェアサプライチェーンのリスクです。
なぜ到達性チェックではこれを見落とすのか
「上海から自分のノードでイメージをpullできるか」というテストは、問いを取り違えています。レジストリのミラーやpull-throughキャッシュ、あるいは接続性のチューニングは、イメージがどれだけ速く確実にpullされるかを変えます——が、プライベートイメージ、そのレイヤーに焼き込まれたシークレット、ビルドの来歴が実際にどこに置かれるかは変えません。ですから、中国本土内から見れば完全に健全に見える設定であっても、あらゆるプライベートイメージ、そこに焼き込まれたあらゆるトークン、あらゆるコントリビューターの記録は依然としてオフショアにあり得ます。上記の国内保存と越境の問いが到達性プローブに見えないのは、まさにイメージがpullされ続けるからです——だからこそ意味を持つ一手は、オフショアの保管庫を単に到達可能にしたりミラーしたりすることではなく、プライベートな保管庫を本土内へ移すことなのです。当社は中国本土内からのGHCRの接続性について一次測定を公表していないため、ここに数値は載せません。それは主張するのではなく、貴社の実際の設定に対して計測すべきものだからです。
これは判定ではなくリスクの見取り図です:本土内での保存、移転メカニズム、同意フローの作り直し、外部公開される開発者ポータルのためのICP備案、あるいはそれらの組み合わせが必要かどうかは、プライベートイメージが何を抱え、その量がどれほどで、コントリビューターが誰かによって変わります——構築の前に、専門家と確定させる価値があります。
レバー——マップし、ローカライズし、配信する
コンテナイメージには本物の自社運用(セルフホスト)プライベートレジストリが存在するため、現実的な本土内の経路があります。そして21YunBoxは、いかなる形の不正な手段も用いず、提案もいたしません。
- マップ — どのイメージがプライベートか(貴社の独自コード)、そのレイヤーが認証情報・トークン・設定を埋め込んでいるか、そのプライベートレジストリが今どこにホストされているか、国内保存の根拠、そして貴社の中国デプロイのイメージサプライチェーンがどのように国境を越えるかを棚卸しします。
- ローカライズ/ガバナンス — プライベートレジストリと成果物ストアを本土内で運用し(セルフホスト——Harbor、または自社インフラ上のNexus/Artifactory)、独自イメージと埋め込まれたシークレットを本土内に留めます。中国デプロイのサプライチェーンを本土内に保ち、国境を越えるものを最小化します。
- 配信 — 法令に沿った本土内のプライベートレジストリとイメージ配信を、オフショアのサービスの前段に(あるいはその代わりに)置きます。21YunBoxは作り直しなしに本土内レイヤーを立ち上げます。
パブリックなレジストリを単に到達可能にしたりミラーしたりするのは答えではありません——プライベートイメージとシークレットは依然としてオフショアにあり、速くpullしてもそれは変わりません。答えは、プライベートレジストリとイメージ成果物を本土内に保つことです。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
GitHubとGHCRはそのまま使い続けます。当社が加えるのは、オフショアのレジストリが単独では提供できないピースです:自社運用プライベートレジストリのための、法令に沿った本土内の置き場所。これにより貴社の独自イメージ、そのレイヤー、埋め込まれたシークレットは法が求める場所、すなわち本土内に留まり、その前段には開発者アクセスと外部公開ポータルのための法令に沿ったICP備案済みの配信を置きます——既存の設定の周りに配置し、作り直しも、二つ目のコードベースも、GitHubからの移行も要りません。すでに貴社が運用するツールチェーンのパートナーとして、当社の中国チームは貴社の法人とパイプラインに照らしてPIPLの越境・同意・データ国内保存の義務を整理し、弁明可能な中国プレゼンスに必要な本土内レジストリと配信を立ち上げます。当社は、いかなる形の不正な手段も用いず、提案もいたしません。
関連する読み物:


