Composer(Packagist)は中国本土で使えるか:データの国内保存、ICP、越境ルール
貴社のプライベートなComposerパッケージは独自のPHPコード——営業秘密——であり、APIトークンや秘密情報を埋め込むことが少なくありません。Packagist.orgやホスト型のプライベートレジストリはオフショアで運用され、中国本土のインスタンスはないため、そのコードとサプライチェーンは国外に置かれます。国内でプライベートリポジトリをセルフホストすることが、PIPLの下でのデータの国内保存のレバーです。
Composer(Packagist)は中国本土で使えるか
Composerにとっての本当の中国での問いは、ビルドがパッケージに到達できるかではなく、貴社のプライベートパッケージがどこに存在するかです。貴社組織のプライベートでスコープ付きのComposerパッケージは独自のソースコード(営業秘密)であり、APIトークン、デプロイキー、設定上の秘密情報を日常的に抱えています。Packagist.orgやホスト型のプライベートレジストリに置かれると、その凝縮されたコードと秘密情報はオフショアに存在し——データの国内保存と営業秘密の露出リスク——一方で貴社の中国向けビルドの依存関係サプライチェーンは解決のたびに国境を越えます。
いずれかのパッケージやテスト用フィクスチャが中国国内の人々の個人情報を含む場合、それをオフショアへ移すことはPIPLの下での越境移転に当たります。重要情報インフラ運営者(CIIO)の場合、サイバーセキュリティ法(英語)第39条(旧第37条)がデータの国内保存義務を加えます。
レバーとなるのは、セルフホストの国内プライベートComposerリポジトリ(Satis、またはオンプレミスのプライベートレジストリ)であり、独自コードと埋め込まれた秘密情報を国内に留め、中国向けビルドのサプライチェーンも国内に置きます——いかなる形の不正な手段もありません。具体的な点はリスクとして専門家にご確認ください。
コンプライアンス・スナップショット
- ! 貴社のプライベートなComposerパッケージは独自コードであり、秘密情報を埋め込むことが多い
- ! Packagist.orgは公開PHPレジストリ——オフショアでホストされ、中国本土のインスタンスはない
- ! オフショアのホスト型レジストリ上のプライベートパッケージは、データ国内保存と営業秘密の露出リスク
- ! その結果、中国向けビルドの依存関係サプライチェーンは解決のたびに国境を越える
- ✓ プライベートComposerリポジトリ(Satis)を国内でセルフホストし、コードと秘密情報を国内に留める
Composer (Packagist)の公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Packagist.orgは公開のオフショアPHPパッケージレジストリであり、中国本土のインスタンスは存在しません。Packagist自身のAboutページは、「PackagistはデフォルトのComposerパッケージリポジトリであり、パッケージを見つけ、Composerにコードの取得元を知らせる」とし、「誰もがComposerでインストールできる公開パッケージを集約する」と述べています。 | Packagist.org「About」(packagist.org、2026-10-13 取得) |
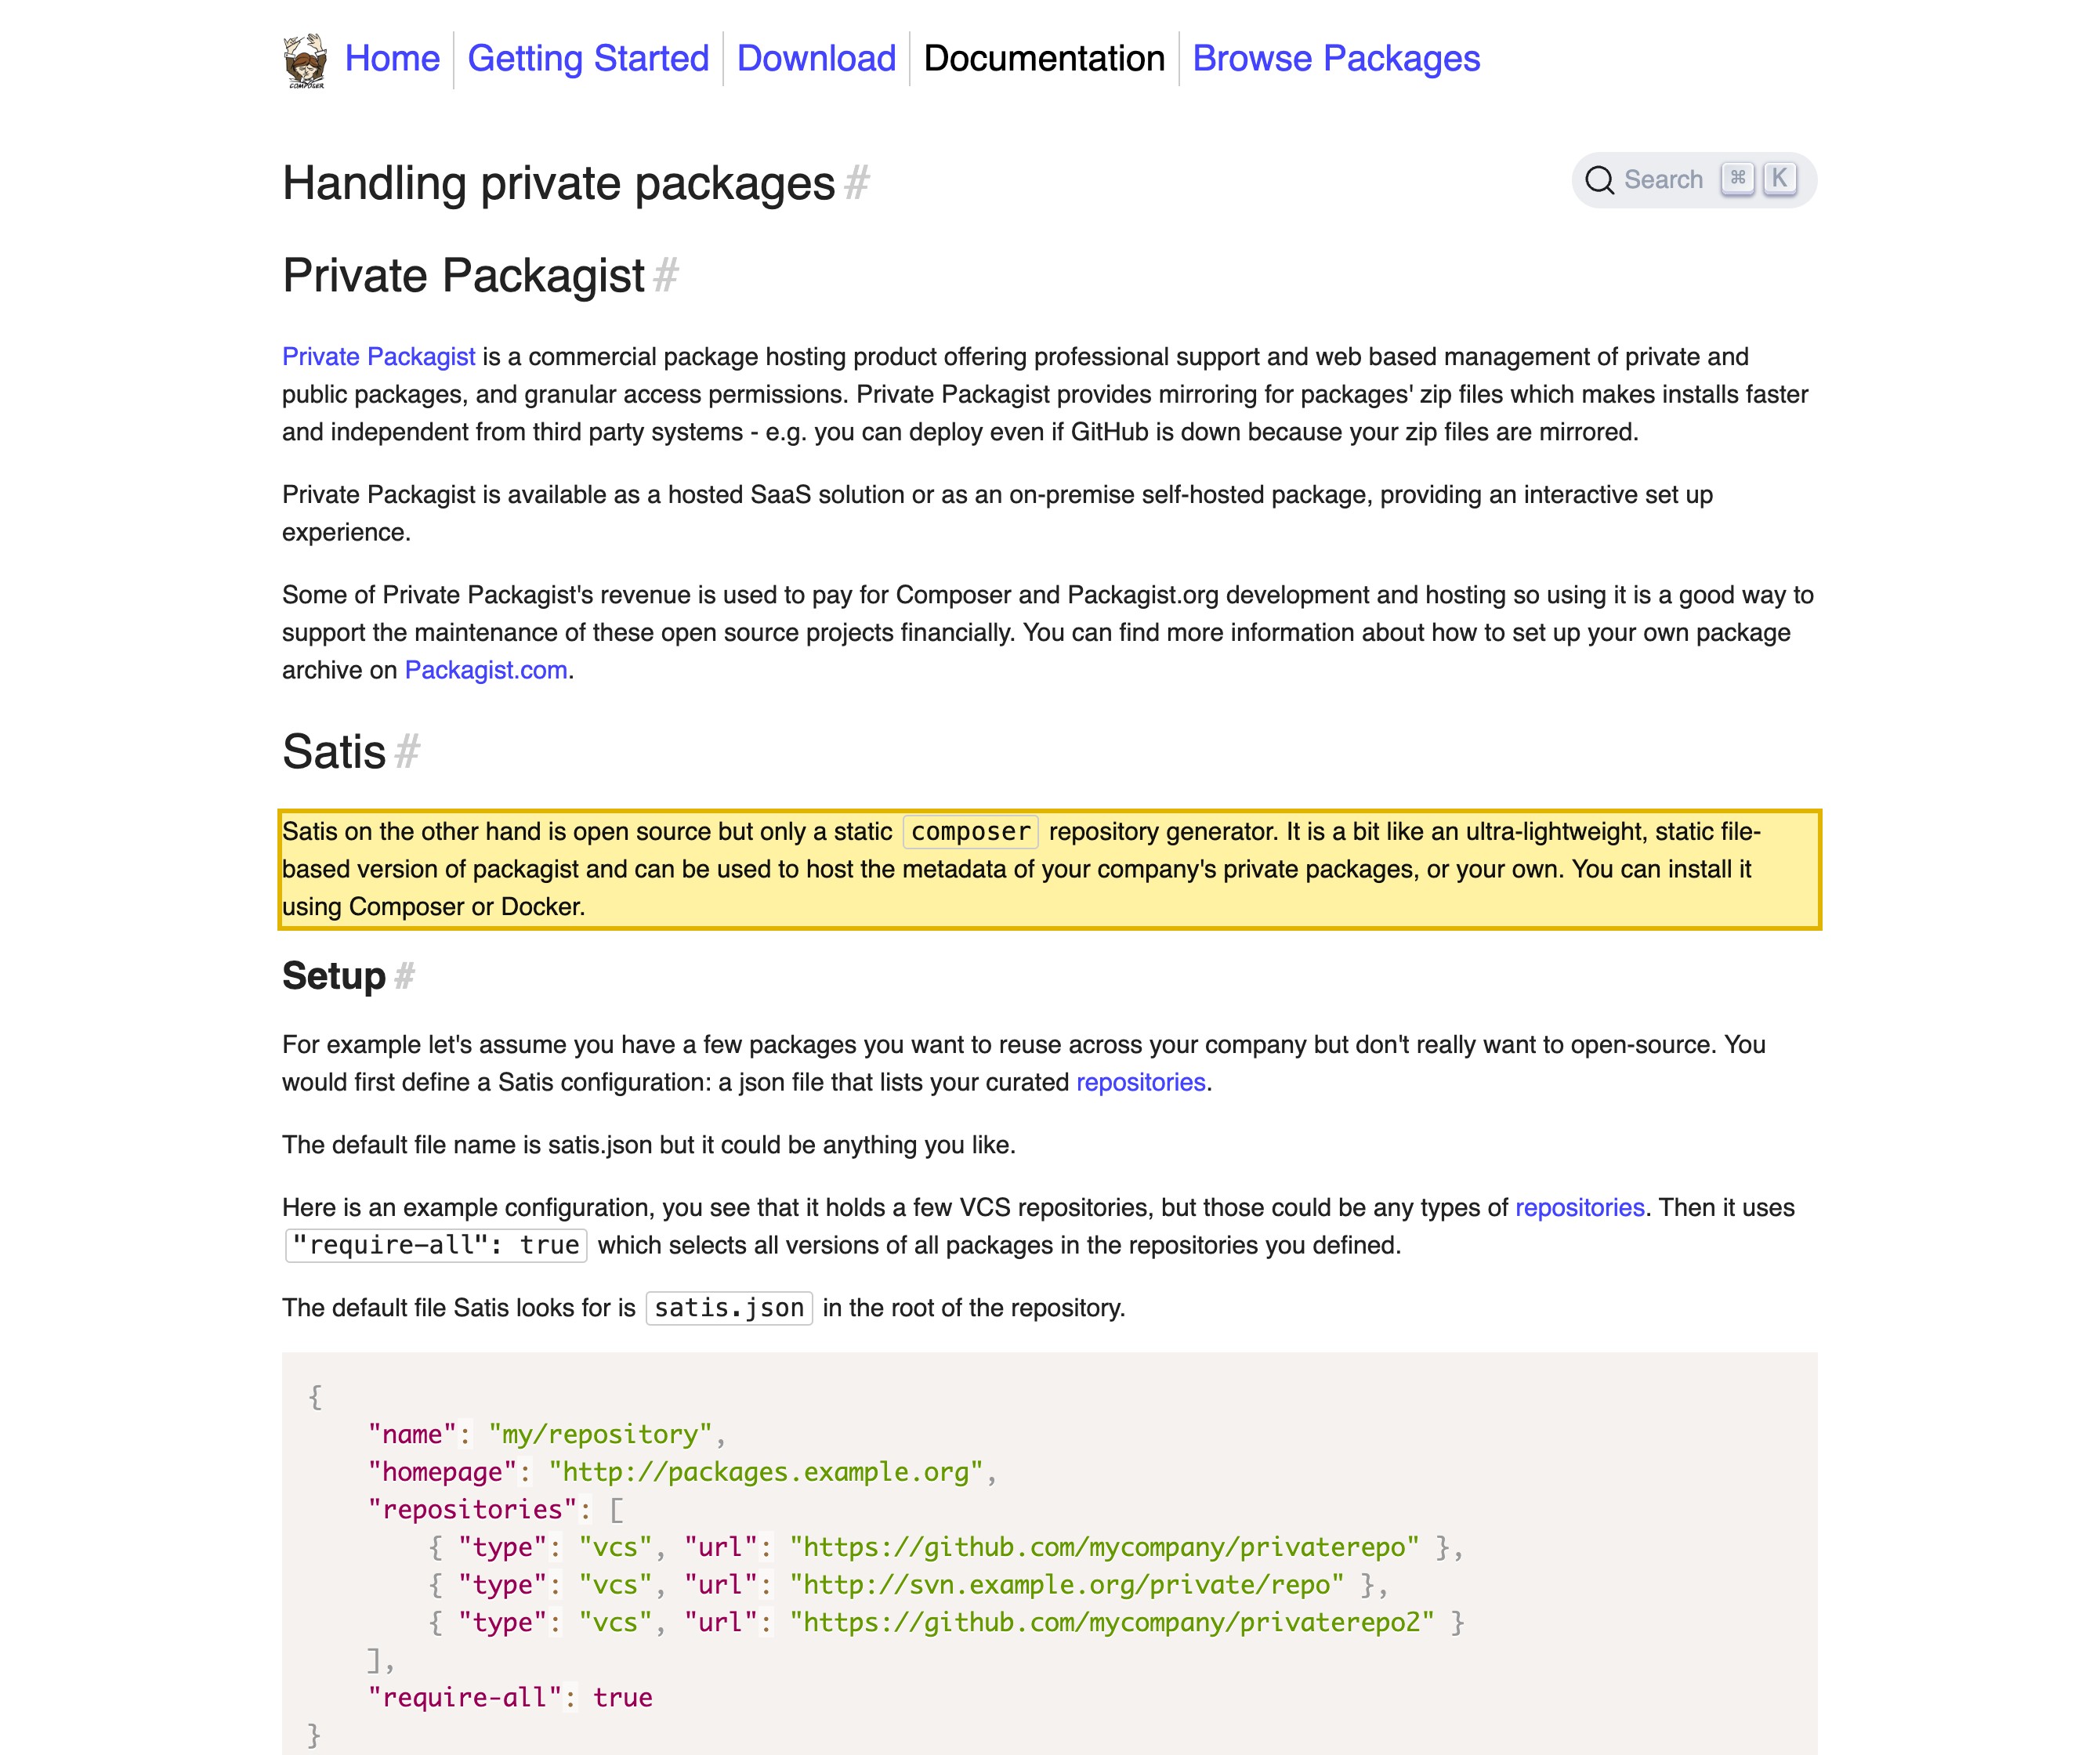
| Composerはセルフホストの国内プライベートレジストリをサポートしています。Composer自身の「Handling private packages」ドキュメントは、Satisを「オープンソースだが、静的なComposerリポジトリジェネレーターにすぎない」もので「自社のプライベートパッケージのメタデータをホストするために使える」とし、Private Packagistは「ホスト型のSaaSソリューションとして、またはオンプレミスのセルフホスト型パッケージとして利用できる」と述べています。 | Composerドキュメント「Handling private packages」(getcomposer.org、2026-10-13 取得) |
| 中国の個人情報をオフショアへ送ることは、規制対象の越境移転です。プライベートパッケージ、ビルド成果物、テスト用フィクスチャが中国本土の人々の個人情報を含む場合、それをオフショアのレジストリへ送ることはPIPL第38〜40条を発動させます——通知、個別の同意、そして移転メカニズム一つ(CACの安全評価、CAC標準契約、または認証)が必要です。 | PIPL第3章 第38〜40条(中華人民共和国個人情報保護法);21YunBox 越境データ移転の解説(2026-10-13 取得) |
| 重要情報インフラ運営者(CIIO)はデータの国内保存義務を負います。中国のサイバーセキュリティ法第39条(旧第37条)は、中国本土で生成された個人情報と重要データを国内に保存することを求めます——オフショア専用のレジストリでは満たせない国内保存義務です。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条)(改正CSL、2026-01-01 施行);21YunBox データ国内保存の解説(2026-10-13 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月13日に確認しました。
Composerが中国本土で「使える」かと問われたとき、誠実な答えは、ビルドが上海からパッケージを速く取得できるかどうかから始まるものではありません。ComposerはPHPの依存関係マネージャーであり、Packagist.orgはそれが解決先とする公開レジストリです——しかしコンプライアンス上の問いは、レジストリのもう一つの面にあります。貴社組織のプライベートでスコープ付きのComposerパッケージは、貴社独自のソースコード——営業秘密——であり、そこにはAPIトークン、デプロイキー、設定上の秘密情報が日常的に含まれ、ときにはテスト用フィクスチャに残された個人情報も含まれます。Packagist.orgやホスト型のプライベートレジストリに置かれると、その凝縮されたコードと秘密情報はオフショア、すなわち中国本土の外に存在し、貴社の中国向けビルドの依存関係サプライチェーン——どのコードが、どのような来歴と完全性をもって中国向けデプロイに入るか——は、解決のたびに国境を越えて走ります。レジストリに到達できるかどうかは現実の問題ですが、それは貴社が決めようとしていることの中で最も小さな部分です。
中国でのComposer(Packagist):ひと目で
| 決め手 | Composer(Packagist)の場合 |
|---|---|
| どこで動くか | Packagist.orgは、自らの言葉で"the default Composer package repository"(デフォルトのComposerパッケージリポジトリ)であり、オフショアでホストされる公開レジストリです。プライベートパッケージは、セルフホストしない限り、ホスト型のプライベートレジストリ(たとえばPrivate PackagistのSaaS)に置かれます。いずれも中国本土のインスタンスは存在しません。 |
| 何を保持するか | 貴社のプライベートでスコープ付きのパッケージは、貴社独自のPHPソースコード——営業秘密——です。そこにはAPIトークン、デプロイキー、設定上の秘密情報が日常的に埋め込まれ、ときにはテスト用フィクスチャに残された個人情報も含まれます。これはコミュニティの依存パッケージではなく、貴社の最も凝縮された知的財産です。 |
| そのデータがどこに置かれるか | セルフホストしない限り、オフショアです。独自コードと埋め込まれた秘密情報を国外のレジストリに集約することは、データの国内保存と営業秘密の露出リスクになります。パッケージやフィクスチャに含まれる個人情報は、PIPLが規律する越境移転になります。 |
| 貴社の依存関係サプライチェーン | どのコードが——どのような来歴と完全性をもって——中国向けデプロイに入るかは、解決時とインストール時に決まります。プライベートレジストリをオフショアで運用すれば、そのサプライチェーンはビルドのたびに国境を越え、国内の管理の外に出ます。 |
| セルフホストの選択肢は? | あります。Composerのドキュメントは、"the metadata of your company's private packages"(自社のプライベートパッケージのメタデータ)をホストするオープンソースの"static composer repository generator"(静的Composerリポジトリジェネレーター)であるSatisを説明し、Private Packagistが"as an on-premise self-hosted package"(オンプレミスのセルフホスト型パッケージとして)提供されると述べています。国内で運用すれば、コードと秘密情報を国内に留められます。 |
| 到達できるか? | ビルドが本土からパッケージを解決できるかどうかは配信の問いであり、そもそもこの独自コードと秘密情報をオフショアに保持してよいかという問いとは別物で、より小さな問題です。 |
貴社のプライベートパッケージがどこに存在するか——そしてそれが最初の問いを決める
パッケージレジストリには二つの面があります。一つは公開・オープンソースの面で、コミュニティの依存パッケージを取得することであり、これは到達性とミラーリングの話題です。もう一つが中国での問いを決める面——貴社自身のプライベートパッケージです。Packagist.orgは、自らのAboutページによれば”the default Composer package repository”(デフォルトのComposerパッケージリポジトリ)であり、“aggregates public packages that anyone can install with Composer”(誰もがComposerでインストールできる公開パッケージを集約する)ものです。これはオフショアで運用される単一のホスト型サービスで、中国本土のインスタンスはありません。貴社のプライベートパッケージはそこには置かれず、自前でホストしない限り、ホスト型のプライベートレジストリ(Private PackagistのSaaSなど)に置かれます。いずれにせよ、貴社の独自コードと秘密情報を保持するプライベートパッケージは、公開された瞬間に国外に存在します。この一つの事実が、到達性が測定される前にコンプライアンスの問いを決めます——これは composer install が速く終わるかどうかではなく、営業秘密であるコードと埋め込まれた認証情報がどこに保存されるかの問題です。
論点その一——貴社のプライベートパッケージは、オフショアに保持される独自コードと埋め込まれた秘密情報である
Composerのこの軸での役割は、貴社のプライベートパッケージを保存・配布することであり、それらは貴社の最も凝縮された知的財産——意図的にオープンソース化しなかった独自のPHPソース——です。その内部には、実務上、貴社のサービスが用いるAPIトークン、デプロイキー、データベース認証情報、設定上の秘密情報——中国国内のシステムに到達する鍵を含む——が乗っており、ときおりテスト用フィクスチャに残された個人情報も乗っています。オフショアで運用されるレジストリに置かれれば、そのコードと秘密情報の集合は本土の外、国外の一か所に凝縮されて存在します。そのいずれかが中国国内の人々の個人情報であれば、それをオフショアへ移すことは個人情報保護法(PIPL)を発動させます——PIPL第13条・第23条および第38〜40条に基づき、通知、個別の同意、そしてクリアされた移転メカニズム一つ(CACの安全評価、CAC標準契約、または認証)が必要です。重要情報インフラ運営者(CIIO)または大量取扱者の場合、中国で生成された個人情報は本土内に保存しなければなりません(サイバーセキュリティ法(英語)第39条(旧第37条)、PIPL第40条)——オフショア専用のレジストリでは満たせないデータの国内保存義務です。ビルドが解決することだけを確認する検査は、貴社の独自コードと秘密情報が国外に存在することを決して見ません。
論点その二——貴社の中国向けビルドの依存関係サプライチェーンは国境を越える
Composerはコードを保存するだけでなく、それを組み立てます。composer install や composer update のたびに、依存関係グラフをレジストリに対して解決し、稼働中の中国向けデプロイとなるパッケージを取得します。それらのパッケージを提供するプライベートレジストリがオフショアにあると、貴社の中国向けビルドのサプライチェーン——どのコードが、どこから、どのような来歴と完全性をもってデプロイに入るか——はビルドのたびに国境を越え、国内のガバナンスの外に出ます。これこそ到達性プローブが決して見ない特徴的な後半です。レジストリが応答したことは確認できても、中国リリースに供給される信頼済みのプライベートパッケージが国外で統治されていることも、秘密情報がそれらとともに移動することも見えません。国内の正規のレジストリミラーやキャッシュは、公開依存パッケージの取得を高速化・堅牢化できますが、公開の面をミラーリングしても、貴社のプライベートパッケージやサプライチェーンが国内に移るわけではありません——独自コードと秘密情報は依然としてオフショアにあります。
なぜ到達性の検査はこれらすべてを見落とすのか
「上海からビルドがパッケージを取得できるか?」だけを問う検査は、間違ったものを測っています。貴社のプライベートパッケージ——独自コード——が本土の外のレジストリに保持されていることも、その内部に埋め込まれたAPIトークンや認証情報も、パッケージやフィクスチャ内の中国の個人情報に付随する通知・同意・メカニズムの義務も、見ることはできません。公開レジストリを単に到達可能にしたりミラーリングしたりしても、規制対象のコード、秘密情報、サプライチェーンが国内に移るわけではなく、PIPLが求める移転の根拠も生まれません。中国の利用者に到達することと、プライベートコードと秘密情報を保持・運搬してよいと認められることは、別々の検査です——そしてレイテンシのチャートに現れるのは、そのうちの一方だけです。
21YunBoxの位置づけ——マッピング、ローカライズ、配信
当社は、ComposerやPackagistを手放すようお願いするわけではありません。ホスト型のオフショアレジストリが提供できないレイヤーを加えます。マッピング: 貴社のパッケージとビルド成果物のうちどれがプライベート——貴社の独自コード——か、それらが秘密情報を埋め込んでいるか、そのプライベートレジストリがどこでホストされているか、そして貴社の中国向けビルドの依存関係サプライチェーンが何を取り込むかを棚卸しします。ローカライズとガバナンス: プライベートレジストリと成果物ストアを国内で運用できるよう支援し、独自コードと埋め込まれた秘密情報を国内に留めます——Composerはこれを、セルフホストのSatisリポジトリ(プライベートパッケージのメタデータ向けの静的Composerリポジトリジェネレーター)またはオンプレミスのプライベートレジストリによって直接サポートしています——さらに中国向けビルドのサプライチェーンを国内に保ち、国境を越えるものを最小化します。配信: オフショアクラウドの前段に(またはそれに代えて)法令に沿った国内のプライベートレジストリと成果物配信を立ち上げ、中国向けのあらゆる接点をICP備案します——再構築も、二つ目のコードベースも不要です。21YunBoxは、いかなる形の不正な手段も使用せず、推奨もしません。
これは判定ではなくリスクの見取り図です。通知と同意、移転メカニズム、国内保存、ICP備案、あるいはそれらの組み合わせのいずれを負うかは、貴社の法人、データ量、そしてパッケージとフィクスチャが何を含むかによって変わります——Composerでビルドしたリリースを中国向けの用途に出す前に、専門家と整理すべき事柄です。
関連する読み物:
よくあるご質問
ComposerやPackagistは中国本土でブロックされていますか?
到達性はComposerにとっての中国での問いではありません。ビルドが本土からパッケージを解決できるかは配信の問題であり、決め手は貴社のプライベートパッケージとビルド成果物がどこに存在するかです。プライベートでスコープ付きのパッケージは独自コードであり、APIトークンやデプロイキーを埋め込むことが多く、公開レジストリ(Packagist.org)もホスト型のプライベートレジストリもオフショアで運用され、中国本土のインスタンスはありません——したがって本当の試金石は、そのコードと秘密情報の所在、そして中国向けビルドの依存関係サプライチェーンの来歴です。答えがネットワーク上の不正な手段であることは決してありません。具体的な点は専門家にご確認ください。
私のプライベートなComposerパッケージと秘密情報は、実際にどこに存在しますか?
セルフホストしない限り、貴社のプライベートパッケージはオフショアで運用されるホスト型レジストリに置かれます——公開パッケージはPackagist.org、プライベートなものはホスト型のプライベートレジストリ(Private PackagistのSaaSなど)です。これにより、貴社独自のPHPソースコード——営業秘密——と、パッケージが日常的に埋め込む認証情報・APIトークン・設定上の秘密情報が、中国本土の外に集約されます。いずれかのパッケージやフィクスチャが中国国内の人々の個人情報を含む場合、それをオフショアに保持することはPIPLの下での越境移転です。ビルドがパッケージを解決できることだけを確認する検査は、そのコードと秘密情報がどこに存在するかを決して見ません。
プライベートなComposerパッケージと秘密情報を国内に留めるには、どうすればよいですか?
Composerは、中国本土内で運用できるセルフホストのプライベートリポジトリをサポートしています。自社のプライベートパッケージのメタデータをホストするオープンソースの静的ComposerリポジトリジェネレーターであるSatis、またはオンプレミスのプライベートレジストリです——独自コードと埋め込まれた秘密情報を国内に留め、中国向けビルドの依存関係サプライチェーンも国内に保ちます。公開依存パッケージ向けのレジストリミラーやキャッシュは正当なサプライチェーン対策ですが、それだけではデータ国内保存の答えにはなりません。21YunBoxは、貴社のパッケージと成果物が何を保持するかをマッピングし、再構築なしで法令に沿った国内のプライベートレジストリと成果物ストアを立ち上げ、いかなる形の不正な手段も使用・推奨しません。


