Calendlyは中国本土で使えるか:データの国内保存、ICP、越境ルール
Calendlyの予約ページは中国本土から読み込まれます——しかしそれが中国の問いではありません。Calendlyはアカウント保有者と招待者のデータ(氏名、メール、会議の目的、しばしば電話番号)を、Google CloudとAWSが運用する米国のデータセンターに保存し、中国本土のリージョンはありません。中国向けの予約ページは、PIPLの下の招待者個人情報の越境移転であり、同時にICP備案義務を負う一般公開のインターネットサービスです。データの国内保存・同意・ICPのリスク、そして合法的な中国国内の経路を——いかなる不正な手段もなく——コンプライアンス起点で読み解きます。
Calendlyは中国本土で使えるか
中国向けの視聴者にCalendlyを使えるかは、カレンダーが読み込まれるかの問いではなく、データの国内保存と同意の問いです。Calendlyの予約ページは中国本土から開きえ、それこそが本当のリスクを覆い隠します。
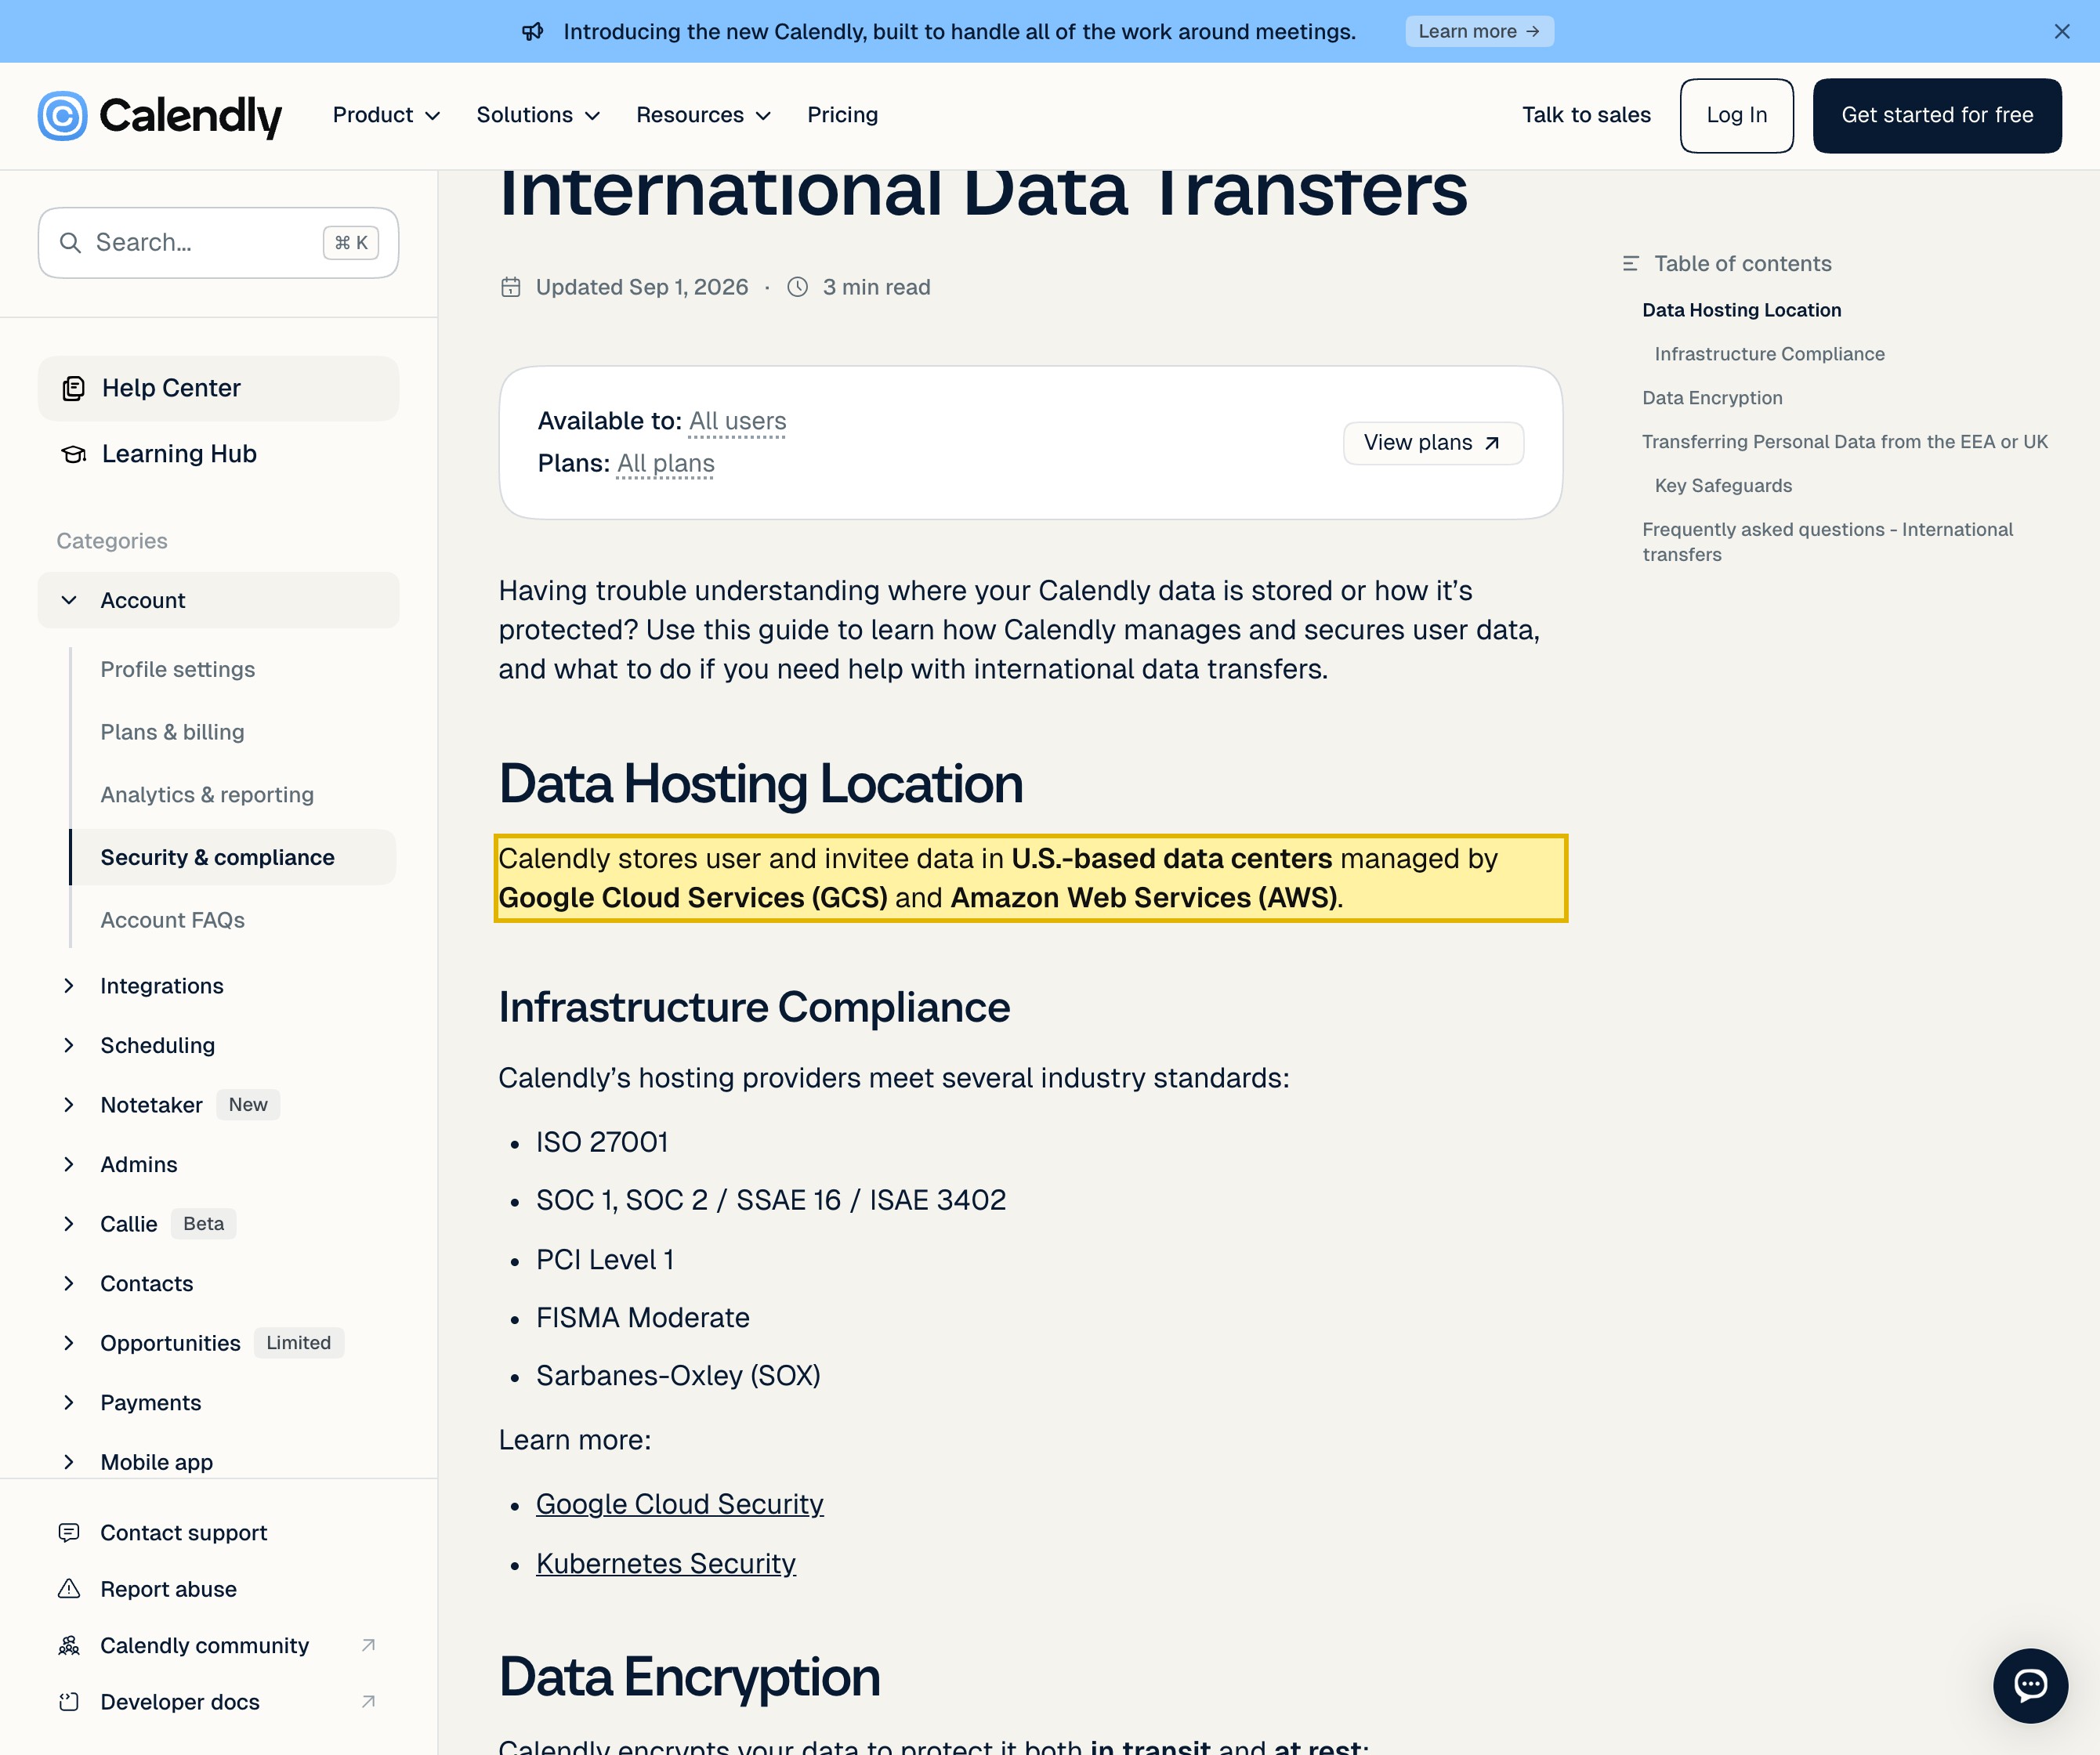
中国にいる誰かが会議を予約するたびに、Calendlyはその氏名・メール・入力する会議の目的・しばしば電話番号を収集し、オフショアに保存します——自身のヘルプセンターは、ユーザーと招待者のデータを“managed by Google Cloud Services (GCS) and Amazon Web Services (AWS),”(GCSとAWSが運用する)施設に保持し、中国本土のリージョンはないとします。ですから中国向けの予約ページは、PIPLの下の招待者個人情報の越境移転(英語)——予約の時点で通知と個別の同意を要する——であり、同時に固有のICP備案義務を負う一般公開のインターネットサービスです。
これはリスクの見取り図であって、判定ではありません——義務は、何を収集するかと取扱者としての役割で変わります。当社の中国チームがCalendlyの招待者データのリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 中国本土から到達はするが、動くカレンダーは中国の問いではない
- ✕ 中国本土のリージョンがない——データは米国のデータセンター(Google Cloud、AWS)にある
- ! 中国で収集した招待者の氏名・メール・会議の詳細が国境を越える
- ! 各予約には第13条/第23条の通知と、予約時点での個別の同意が必要
- ! 中国向けの一般公開予約ページは、ICP備案を負うインターネットサービス
- ✓ てこ:招待者PIIを国内に、または中国国内の予約代替手段に留める
Calendlyの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Calendly自身の言葉で:Calendlyはユーザーと招待者のデータを“user and invitee data in U.S.-based data centers managed by Google Cloud Services (GCS) and Amazon Web Services (AWS).”(GCSとAWSが運用する米国拠点のデータセンターに保存)する。そのページは米国以外の国名を一つも挙げず、中国本土のリージョンや中国データオプションを挙げていない。 | Calendly Help Center — Data Storage and International Data Transfers(2026-10-12 取得) |
| Calendlyは、データを米国へ持ち込むことを越境移転として扱う:EEAや英国の人々から集めた個人データについて、ヘルプセンターは“Standard Contractual Clauses (SCCs) are included in Calendly's Data Processing Agreement (DPA)”(標準契約条項(SCC)がCalendlyのデータ処理契約(DPA)に含まれる)とし、“UK Addendum is also part of the DPA.”(英国アデンダムもDPAの一部)とする。中国本土には同等の国内オプションを提供しておらず——データは依然として米国の施設に着地する。 | Calendly Help Center — Data Storage and International Data Transfers(2026-10-12 取得) |
| 予約ページが中国で招待者の個人情報を収集し、Calendlyがそれをオフショアに保存するため、PIPL(英語)は取扱者——Calendlyではなく貴社——を規律する。第38〜40条は移転メカニズムのいずれか一つを求め、第13条と第23条は、いかなる一般条項とも区別された、予約の時点で招待者から取得する通知と個別の、情報提供を受けた同意を求める。 | PIPL 第13条・第23条・第38〜40条 |
| 中国本土の一般公衆に配信される予約ページは、中国国内のホスティングに紐づくICP備案を要する一般公開のインターネットサービスである;Calendlyは中国本土のリージョンを挙げていないため、それ自体には備案する対象がない。重要情報インフラ運営者の場合、サイバーセキュリティ法(英語)の第39条(旧第37条)が、オフショアのカレンダーでは満たせない国内保存義務を加える。 | 中国ICP備案(国務院令第292号);サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
Calendlyのようなツールでの最初の本能は、予約ページが上海や深センから読み込まれるのかを問うことです。たいていは読み込まれます——そしてそれこそが、本当の問いを覆い隠します。Calendlyはスケジューリングツールなので、重要なのはカレンダーが描画されるかではなく、予約ページが静かに何を集め、どこに保持するか、です。時間を選ぶ招待者はみな、氏名・メールアドレス・貴社の質問に入力する会議の目的、そしてしばしばリマインダー用の電話番号を手渡します。それは中国にいる人々から収集される個人情報であり、保存された瞬間に、それが合法だったかを別の法体系が決めます。仮にすべての予約ページが瞬時に読み込まれても、その問いは依然として立ちます——だからこれはパフォーマンスではなくコンプライアンスの判断です。そして最初から曖昧さなく申し上げます:21YunBoxはいかなる種類の不正な手段も用いず、推奨もしません。中国本土で開かないものについては、答えは中国国内の代替手段であって、不正な手段では決してありません。
中国でのCalendly:ひと目で
| 決め手 | Calendly自身の言葉と、中国の法では |
|---|---|
| それは何か | Calendlyはスケジューリング・予約ツールです。一般公開の予約ページは、各招待者の氏名・メール・入力する会議の目的・しばしば電話番号を収集します。中国本土の内側にCalendlyのデータリージョンや運営法人はありません。 |
| 中国本土から到達できるか | Calendlyの予約ページはおおむね中国本土から読み込まれます。しかし到達性は中国の問いではなく——動くカレンダーは招待者データの行き先について何も明かしません——21YunBoxは、開かないものへの接続を強いるために不正な手段を用いることも、推奨することもありません。 |
| 招待者データは実際どこにあるか | オフショアです。Calendlyのヘルプセンターは“user and invitee data in U.S.-based data centers managed by Google Cloud Services (GCS) and Amazon Web Services (AWS)”(ユーザーと招待者のデータをGCSとAWSが運用する米国拠点のデータセンターに保存)とします。中国はリージョンではなく、選べる中国データインスタンスもありません。 |
| 中国の招待者データをそこに集めること | PIPLの下の個人情報の越境移転(数据出境)(第38〜40条):移転メカニズム、加えて——第13条と第23条の下で——予約の時点で招待者から取得する通知と、個別の、情報提供を受けた同意。重要情報インフラ運営者(CIIO)の場合、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのカレンダーでは満たせない国内保存義務を加えます。 |
| 中国向けの一般公開予約ページを配信すること | 中国本土の一般公衆に配信される予約ページは、一般公開のインターネットサービスであり、中国本土のホスティングリソースに紐づくICP備案(备案)が必要です。Calendlyは中国本土のリージョンを挙げていないため、それ自体には備案する対象がありません。 |
| 合法的な経路 | 国内に留めるべき招待者個人情報を、同意を得た中国国内の予約面に保持し、合法的に出られるものだけを移し、中国向けの面をICP備案し中国国内で配信します。21YunBoxはマップし、ローカライズし、配信します。いかなる不正な手段も用いず、推奨もしません。 |
データの国内保存の問い:招待者のデータはオフショアにある
ここに、多くのチームが見落とす関門があります。Calendlyの予約ページは単なる時間選択ではなく——小さな受付フォームです。招待者が予約時に入力するすべて——氏名、メール、会議の質問への回答、そしてリマインダーを有効にしていれば電話番号——はCalendlyのインフラに保存され、Calendly自身の説明によれば、そのインフラは米国にあります。ヘルプセンターは明快にこう述べます:Calendlyは“user and invitee data in U.S.-based data centers managed by Google Cloud Services (GCS) and Amazon Web Services (AWS).”(ユーザーと招待者のデータを、GCSとAWSが運用する米国拠点のデータセンターに保存)。そのいずれも中国にはありません。ですから、上海の見込み客が通話を予約するというごく普通の行為が、中国で収集された個人情報を国外のストレージに置くことになります。それは中国の個人情報保護法(PIPL)(英語)の下の個人情報の越境移転です。
PIPLは義務を取扱者——ベンダーではなく、Calendlyの顧客である貴社——に課します。第38〜40条は移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。そして予約ページは一般公衆から直接データを集めるため、第13条と第23条が予約の時点で効きます:招待者の詳細が国境を越える前に、明確な通知と、いかなる包括的な条項とも区別された個別の同意が必要です。Calendly自身の越境(英語)の姿勢もこれを、収集地域からの移転として扱うことを裏づけます——EEAと英国のデータについてヘルプセンターは“Standard Contractual Clauses (SCCs) are included in Calendly’s Data Processing Agreement (DPA)”(標準契約条項(SCC)がCalendlyのデータ処理契約(DPA)に含まれる)とします——しかし中国本土には同等の国内オプションはなく、データは依然として米国の施設に着地します。
そして貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)がより厳しい義務を加えます。その第39条——2016年の条文では第37条だったものが、2026年1月1日施行の改正で番号を振り直されたもので、義務は不変——は、中国本土で収集・生成した個人情報を中国本土内に保存することを求めます。オフショアのCalendlyのカレンダーはそれを満たせません。これらの義務のどれが実際に貴社のデータに効くかは、予約ページが何を誰から集めるかに照らして、専門家と確認すべきリスクです。
なぜ有効化できるCalendlyの「中国リージョン」が存在しないのか
一部のベンダーでは、解決策はベンダー自身が運用する中国本土のインスタンスへ移ることです。Calendlyはその一つではありません。そのホスティングはヘルプセンターが名指す米国の施設であり、それだけです。有効化できる中国の設定も、貴社のアカウントのための中国国内の運営パートナーもありません。ですから中国向けのローカライゼーションは、Calendly内のトグルではなく——招待者データがどこに存在するかの判断です。
すると作業は、国内に留めねばならない中国収集の招待者レコードと、合法的に出られるものとを切り分けることになります:前者を中国本土の内側の、同意を得た中国国内の予約面で取得し、合法的に出られるものだけを、チームが既にスケジューリングに使っているCalendlyへ届かせます。ここで名指せる、きれいでドロップイン可能なCalendlyの国産の双子はありません——あるのは合法的な中国国内のパターンです:留めねばならない招待者データのための、同意を得た中国国内での取得——そのパターンこそが、解決の核心です。
中国向けの予約ページを配信すると、ICPの義務が加わる
Calendlyの利用が純粋に同僚間の内部スケジューリングの補助であれば、上記の国内保存と同意の問いがすべてです。しかし予約ページが中国本土の内側から一般公衆へ配信された瞬間——埋め込みの「デモを予約」ウィジェット、営業受付リンク、サポート予約ページ——その面は中国の一般公開インターネットサービスであり、国務院令第292号とMIIT令第33号の下で、中国本土に物理的にあるホスティングリソースに紐づくICP備案(备案)の義務を負います。Calendlyは中国本土のリージョンを挙げていないため、それ自体には備案する対象がありません。
これは判定ではなくリスクの見取り図です。移転メカニズム、予約時の個別の同意、国内保存、ICP備案、あるいはそれらの組み合わせのどれを負うかは、取扱データ量、取扱者としての貴社の役割、そして招待者が誰かで変わります——それに頼る前に、専門家と整理する価値があります。
なぜ到達性チェックはこれをすべて見落とすのか
中国本土からCalendlyのリンクを開けば、ごく高い確率で読み込まれます:動くカレンダー、空き枠、確認画面が見えます。そのテストが答える問いは一つ——ページが描画されるか——で、それは誤った問いです。コンプライアンスの問いが懸かるものを、それは何も見ていません:招待者が今入力した氏名・メール・会議の目的・電話番号が米国のデータセンターに書き込まれたこと、予約の時点で個別の同意が取得されなかったこと、そして中国に配信される一般公開の予約ページがICP備案を負うこと。完璧に読み込まれる予約ページでも、招待者個人情報の日々の、同意なき国外移転でありえます。到達性はパフォーマンスの事実です。国内保存・同意・ICPがコンプライアンスの事実であり、中国向けの視聴者に対してこれを合法に運用できるかを決めるのは、後者だけです。
合法的な経路——マップし、ローカライズし、配信する
中国向けの視聴者にスケジューリングを運用する合法的な方法はあり、明快な形——順番に三つの動き——を持ちます。
マップ。 当社の中国チームが、予約ページが集めるものに付くPIPLの越境リスクと同意義務を精査します——どの中国収集の招待者レコードが国内に留めねばならない個人情報を運ぶか、どれが合法的に移転できるか、そしてどこで第13条/第23条の同意、移転メカニズム、第39条の保存義務が適用されるか。法的結論は専門家と確定し、当社はそれを支える技術的な全体像を提供します。
ローカライズ。 留めねばならない招待者個人情報を、中国本土の内側の、同意を得た中国国内の予約面に保持し、合法的に出られるものだけをグローバルなCalendlyへ届かせます——そうすればスケジューリングは動き続け、予約ページが規制対象のデータを不法に中国の外へ運ぶものにはなりません。21YunBoxは、中国本土で法令適合に運用できない収集の代わりに、その国内取得を立ち上げ統合します。
配信。 中国向けの予約ページは、それ自体が中国本土の一般公開サービスなので、法令適合・ICP備案済みの中国国内からの配信が必要です——21YunBox Optimizerを、貴社が既に運用するものの前段に置き、作り直しも再プラットフォーム化も不要です。その結果は、中国の招待者に向けて合法かつ法令適合に動くスケジューリングと予約面です。当社が決してしないこと——そして誰も合法にはできないこと——は、不正な手段をお渡しすることです:留めるべきものをローカライズし、中国国内で配信します。不正な手段が選択肢になることは決してありません。
関連する読み物:
よくあるご質問
Calendlyは中国でブロックされていますか?
Calendlyの予約ページはおおむね中国本土から読み込まれるので、これは主にブロックや速度の問題ではありません。本当の問いは法的なものです:ページが集める招待者データはCalendlyの米国のデータセンターに保存され、それが中国向けの予約ページをPIPLの下の個人情報の越境移転にし、ICP備案を負う一般公開のインターネットサービスにします。21YunBoxはいかなる種類の不正な手段も用いず、推奨もしません。
Calendlyは招待者のデータをどこに保存しますか?
Calendlyのヘルプセンターは、ユーザーと招待者のデータを“U.S.-based data centers managed by Google Cloud Services (GCS) and Amazon Web Services (AWS).”(GCSとAWSが運用する米国拠点のデータセンター)に保存するとします。米国以外の国名は一つも挙げず、中国本土のリージョンも挙げていないため、中国で収集した招待者の氏名・メール・会議の詳細・電話番号はオフショアに保持されます。
中国で配信するCalendlyの予約ページにICP備案は必要ですか?
予約ページが中国本土の一般公衆に配信される場合——埋め込みの「デモを予約」ウィジェット、営業受付リンク、サポート予約リンク——その面は一般公開のインターネットサービスであり、中国国内のホスティングに紐づくICP備案の義務を負います。Calendlyは中国本土のリージョンを運用していないため、それ自体には備案する対象がありません。合法的な経路は、同意を得た中国国内の予約面を中国国内で配信することです。個別の義務は専門家と確認してください。