Amazon Textractは中国本土で使えるか:PIPLの越境、データの国内保存、センシティブデータのルール
Amazon TextractはクラウドのみのドキュメントOCR/インテリジェント文書処理サービスで、AWSはグローバルリージョンでのみ提供し——北京や寧夏の中国パーティションには一つもありません。貴社の中国事業が読ませるために送るIDカード・パスポート・請求書・KYCファイル *が* 個人情報——しばしばセンシティブ——なので、それらをオフショアで読むことはセンシティブ個人データのPIPL越境移転です。国内保存・センシティブデータ・越境のリスク、そして法令に沿った中国国内経路を、コンプライアンス起点で読み解きます。
Amazon Textractは中国本土で使えるか
貴社の中国事業がAmazon Textractに読ませるために送る請求書・契約書・そして鋭いケースであるIDカード・パスポート・KYCファイル *が* 個人情報であり、しばしばセンシティブ(ID番号、金融口座の番号)——そしてAWSはTextractをグローバルリージョンでのみ、中国本土エンドポイントなしに提供するため、それらを読むことはセンシティブ個人データのPIPL越境移転です。
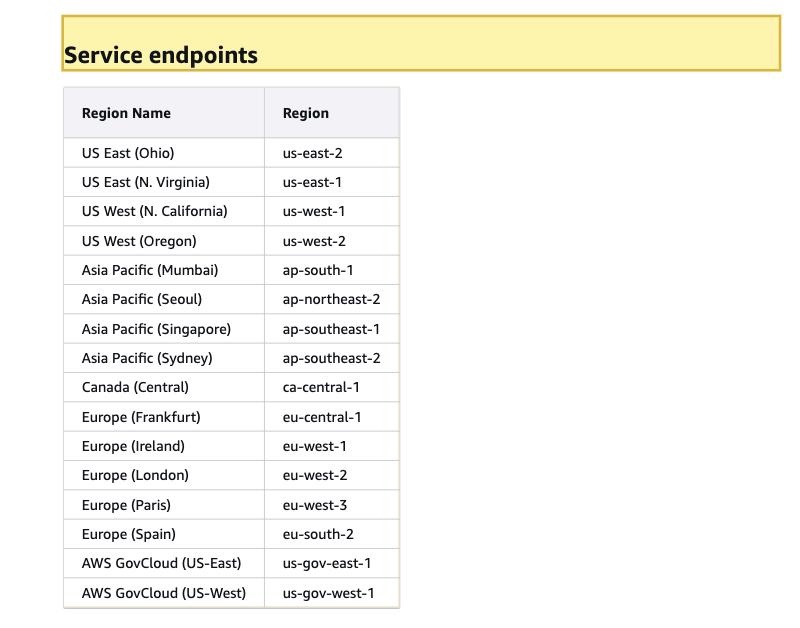
TextractはクラウドのみのドキュメントOCRサービスです:ドキュメントをアップロードすると、テキストとフィールドを抽出するので、送るコンテンツ *が* データであり——IDや金融口座の番号は、最小化できないPIPL第28条のセンシティブ個人情報(英語)です、その番号こそドキュメントを送って読ませた当のものだからです。AWSはTextractのエンドポイントを米国・カナダ・欧州・アジアパシフィック・GovCloudのリージョンでのみ公表し——北京や寧夏の中国パーティションには一つもなく——中国で収集したドキュメントをそこで読むことは越境移転(英語)(PIPL第38〜40条、センシティブPIには第29条の個別の同意)です。法令に沿ったレバーは、ドキュメント処理を国内に留め、国境を越えるものを最小化し、個別の同意を取得し、あらゆる中国向けのアップロードや本人確認のサーフェスをICP備案することであって——オフショアのAPIを到達可能にすることではありません。
これは判定ではなくリスクの見取り図です——あるドキュメントがセンシティブか「重要データ」かは、何を処理するかと業種で変わります。当社の中国チームがリスクを整理します →
コンプライアンス・スナップショット
- ! Textractに読ませるために送るものは、それ自体が個人情報——しばしばセンシティブ
- ! IDと金融口座の番号はPIPL第28条のセンシティブPI——最小化できない
- ✕ AWSはTextractをグローバルリージョンでのみ提供;北京/寧夏の中国エンドポイントはない
- ! それらのドキュメントをオフショアで読むことはセンシティブPIのPIPL越境移転
- ✓ 法令に沿った経路:ドキュメント処理を国内に留め、最小化し、同意を取得し、ICP備案
Amazon Textractの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| AWSはAmazon Textractをグローバルリージョンでのみ提供——中国本土には一つもない。AmazonのGeneral Referenceは、Textractのエンドポイントを米国・カナダ・欧州・アジアパシフィックのリージョンとGovCloudにわたって挙げる。その北京(Sinnet運営)や寧夏(NWCD運営)の中国パーティションにエンドポイントはなく、Textractにはセルフホストやオンプレミスの版もない。したがって中国事業が送るドキュメントは本土の外のリージョンで読まれる。 | AWS General Reference — Amazon Textract endpoints and quotas(2026-10-11 取得) |
| Textractは、まさにセンシティブデータを運ぶドキュメントを読むために作られている。その操作はテキストを検出し、フォームからキー・バリューのフィールドを引き出し、請求書とレシートを解析し(AnalyzeExpense)、パスポートや運転免許証のような本人確認書類からフィールドを抽出する(AnalyzeID)——したがって読ませるためにアップロードするコンテンツは、それ自体が個人情報であり、IDカード・パスポート・銀行カード・KYCファイルについては、その情報はセンシティブで、最小化で消せない。 | AWS — Amazon Textract 製品ページ(features、2026-10-11 取得) |
| IDと金融口座の番号はPIPL第28条のセンシティブ個人情報だ。中国のPIPLは、自然人のID書類の番号と金融口座の番号をセンシティブ個人情報として扱い、処理の前に個別の特定された同意(第29条)と事前の保護影響評価を要する——そして中国で収集したドキュメントをオフショアのリージョンへ送ること自体が、PIPL第38〜40条の下での越境移転(通知、個別の同意、そしてCACの安全評価・標準契約・認証)だ。 | 21YunBox — 中国個人情報保護法(PIPL)、第28〜29条・第38〜40条(2026-10-11 取得) |
| 量においては、国内保存とデータ越境の評価が効き得る。重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)は、中国で収集した個人情報を中国に保存することを求める——そして大量のドキュメントデータ、または規制当局が「重要データ」として扱うデータは、いずれかが本土を出る前にCACのデータ越境の安全評価を必須にし得る。 | 21YunBox — 中国サイバーセキュリティ法(第39条)&データ越境の安全評価弁法(2026-10-11 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月11日に確認しました。
中国本土の事業向けにAmazon Textractを運用する会社にとって、問いはAPIが上海からの呼び出しに応答するかではありません。Textractは、読ませるドキュメントを貴社がアップロードして動きます——そしてそのドキュメント が 個人情報です。それはクラウドのみの、フルマネージドなドキュメントOCRとインテリジェント文書処理のAWSサービスです:テキストを検出し、フォームからキー・バリューのフィールドを引き出し、請求書とレシートを解析し、そして——鋭いケース——本人確認書類からフィールドを抽出します。AWSはTextractのエンドポイントを米国・カナダ・欧州・アジアパシフィック・GovCloudのリージョンでのみ公表しており、北京や寧夏の中国パーティションにエンドポイントはなく、セルフホストのTextractもありません。したがって貴社の中国事業が読ませるために送る請求書・契約書・そして最も鋭くはIDカード・パスポート・銀行カード・KYCファイルは、オフショアで処理されます。中国事業にとってそれはPIPLの下での越境移転であり、それらのドキュメントの中のIDと金融口座の番号は、最小化できない第28条の センシティブ 個人情報です——その番号こそ、ドキュメントを送って読ませた当のものだからです。センシティブデータの個別の同意、移転メカニズム、チェックが自動承認されるところでの自動意思決定の義務、CIIOや大量取扱者の中国国内保存、そしてあらゆる中国向けのアップロードサーフェスのICP備案が、すべて続きます。
中国でのAmazon Textract:ひと目で
| 決め手 | Amazon Textract自身の言葉で——そして中国の法では |
|---|---|
| 何を送るか | サービスに読ませるためにアップロードする、まるごとのドキュメント:請求書、契約書、フォーム、そして——鋭いケース——IDカード、パスポート、運転免許証、銀行カード、KYCファイル。Textract自身の操作は請求書とレシートを解析し(AnalyzeExpense)、本人確認書類のフィールドを抽出します(AnalyzeID)。送るコンテンツ *が* 個人情報であり、IDや金融口座の番号については、それはPIPL第28条のセンシティブ個人情報です。 |
| どこで動くか | AWSはTextractのエンドポイントを米国・カナダ・欧州・アジアパシフィックのリージョンとGovCloudでのみ公表し——北京や寧夏の中国パーティションには一つもなく——セルフホストのTextractも提供しません。中国事業にとって、本土の外のリージョンで読まれるドキュメントは、PIPL第38〜40条の下での個人情報の越境移転(数据出境)であり、センシティブデータには個別の同意が要ります(第29条)。 |
| センシティブPIの扉 | ID書類の番号と金融口座の番号は、PIPL第28条のセンシティブ個人情報です——処理の前に、個別の特定された同意と事前の影響評価。それらを最小化も匿名化もできません:その番号こそ、ドキュメントをアップロードして読ませた当のものなので、通常の「移転前に非識別化」という逃げ道は当てはまりません。 |
| 自動の決定+国内保存 | フローが、Textractが抽出したものから人を自動で承認または拒否するなら、それはPIPL第24条の自動の決定です。CIIOや大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)は、中国で収集した個人情報を中国に保存することを求めます。そして大量のドキュメントデータ——または「重要データ」として扱われるデータ——は、いずれかが出ていく前にCACのデータ越境の安全評価を必須にし得ます。 |
| 到達性は軸ではない | Textractのエンドポイントが本土から速く応答するかは運用の問題であって、コンプライアンスの問いではありません。決めるのは、ドキュメントがどこで読まれるか、そのどれがセンシティブPIか、です。21YunBoxは、リスクを整理し、ドキュメント処理を合法な中国国内の経路に留め、あらゆる中国向けのアップロードや本人確認のサーフェスをICP備案とともに法令に沿って配信します——すでに運用しているスタックの前段に置くかたちで。 |
実際に送るもの——そしてなぜコンテンツがリスクなのか
Amazon Textractはドキュメントのサービスです:ファイルを渡すと、構造化データとしてファイルを読み返します。そのDetectDocumentTextとAnalyzeDocumentの操作は、ページから生のテキスト、フォームのキー・バリューのペア、表を引き出します。AnalyzeExpenseは請求書とレシート向けに調整され、AnalyzeIDはパスポートや運転免許証のような本人確認書類のフィールドを抽出するために特別に作られています。それがサービスの要点であり——同時にコンプライアンス問題の全体でもあります。読ませるためにアップロードするファイルは、個人情報 についての メタデータではなく、個人情報 そのもの だからです。普通のフォームなら、それは特筆すべきことではないかもしれません。ドキュメントパイプラインが扱うために存在する鋭いケース——オンボーディングのためのIDカード、KYCのためのパスポート、金融チェックのための銀行カードや明細——については、そのコンテンツは中国法が認める最もセンシティブなカテゴリ:識別番号と金融口座の番号です。Textractはクラウドのみの、フルマネージドなサービスです。オンプレミスやセルフホストの版はなく、AWSはそれをグローバルリージョンでのみ動かすので、向ける中国国内のAWS経路はありません。したがって読み取りがどこで起きるかはAWSのリージョンマップで固定され——そのマップにTextractの中国本土エントリはありません。
開く扉:センシティブ個人データ、越境移転、自動の決定
中国で収集したドキュメントが本土の外のリージョンで読まれると、別個の法体系がそれがそこへ行ってよかったかを決めます。Textractへアップロードするもの——請求書、契約書、スキャンしたIDカード、パスポート、KYCファイル——は、中国の個人情報保護法(PIPL)(英語)の下での個人情報であり、それを読ませるためにオフショアのリージョンへ送ることは越境移転(数据出境)(英語)です。PIPLは義務を取扱者——AWSではなく貴社の中国法人——に課します:第38〜40条は通知、移転メカニズム(CACの安全評価、CAC標準契約、または認証)、そして国外への移転についての 個別の 同意を求めます。それらのファイルの中のID書類の番号と金融口座の番号はハードルを上げます:第28〜29条のセンシティブ個人情報で、個別の特定された同意、事前の保護影響評価、厳格な最小化を加えます。そして最小化こそ、ここにはない逃げ道です——ID番号は、ドキュメントを送って読ませた当のフィールドなので、呼び出しの目的を損なわずに移転前に剥ぎ取ることはできません。
出力をどう使うか、どの規模かによって、さらに二つの扉が開き得ます。フローが次に、Textractが抽出したものから人を自動で承認または拒否するなら——自動のKYCや本人確認の決定——それはPIPL第24条の自動意思決定で、データ主体は専ら自動化によってなされた決定を拒否できます。国内保存については、貴社の組織が重要情報インフラ運営者または大量取扱者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存の規定は2026年1月1日に施行された2025年改正で改番され、実質は不変)が、中国で生成された個人情報を中国に保存することを求め、オフショアのサービスには満たせない義務です。そして量において——何千ものドキュメント、またはデータ安全法の下で規制当局が「重要データ」として扱うデータ——では、いずれかが出ていく前にCACのデータ越境の安全評価(英語)が必須になり得ます。これらのどれが貴社の具体的なケースに効くかは、業種、データ量、中国法上の役割で変わります。
APIを呼ぶことが問いではない——法令適合な中国国内での処理が問いだ
修正は、オフショアのTextractエンドポイントを本土から到達可能にすることではなく——到達性は問いだったことがありません——ドキュメントの読み取りを法が必要とする場所に置くことです:中国のドキュメント処理を中国国内の経路に留め——中国国内での処理の経路、または中国リーガルな国内のドキュメント認識の代替で——本土の事業が扱うIDカード・パスポート・KYCファイルを国内で読み、合法的に出られるものだけが国境を越えるようにします。送るものを最小化し、第13条・第23条の通知・同意と、センシティブデータについて第29条の 個別の 同意を取得し、第24条の自動意思決定と重要データの義務があればそれを扱います。そしてパイプラインに供給するあらゆる中国向けのサーフェス——ドキュメントのアップロードページ、オンボーディングや本人確認のフロー、スキャンを受け付ける顧客ポータル——は本土で提供されるインターネット情報サービスなので、本土のホスティングリソースに紐づくICP備案の義務に加えて、法令に沿った中国国内からの配信を負います。以上のどれも、Textractが中国で「ブロックされている」「違法だ」という判定ではありません。国内保存とリスクの見取り図であり、ある画像やドキュメントがセンシティブか「重要データ」かは、何を処理するかと業種で変わります——中国での運用がそれに依存する前に、具体を専門家と確定させる価値があります。
法令に沿った経路——把握し、国内に留め、配信する
中国事業向けにドキュメントOCRを運用する法令適合な方法があり、それには形があります。まず 把握(マップ):当社の中国チームが、Textractへ送るもの——請求書、契約書、フォーム、そしてとりわけIDカード・パスポート・銀行カード・KYCファイル——を棚卸しし、そのどれがセンシティブ個人情報か(識別番号、金融口座の番号)をフラグし、今どこで読まれるか(オフショアのAWSリージョン)、各移転が必要とする越境と第28条・第29条の同意の根拠、そのいずれかが「重要データ」か、そしてフローが第24条の自動の決定を下すかを確定します。技術的な全体像は当社が描き、法的な結論は専門家と確定します。
次に 国内化(ローカライズ):中国のドキュメント処理を国内に——中国国内での処理の経路、または中国リーガルな国内代替で——留め、本土の事業が扱うセンシティブなファイルが既定で国内で読まれるようにし、国境を越えるものを最小化し、残るものについて第29条の個別の同意を取得します。国内化とは、データを国内の経路に留めることであって、どのみちオフショアへ送る仕掛けでは決してありません。
そして 配信(デリバー):パイプラインの上のあらゆる中国向けのサーフェス——アップロードページ、オンボーディングや本人確認のフロー——は、法令に沿った中国国内からの配信を必要とし、ICP備案の義務を負います。21YunBoxはそれを中国国内から配信します——21YunBox Optimizer——すでに運用しているものの前段に置き、作り直しも再プラットフォーム化もなく。結果は、中国の利用者に向けて合法かつ法令に沿って動くドキュメントパイプラインです。21YunBoxは、いかなる種類の回避的手段も用いず、勧めもしません——法が国内に留めよと定めるものを国内に留め、残りは本土内から法令に沿って配信し、個人情報をひそかに国境を越えて動かすことは決してありません。
関連する読み物:
よくあるご質問
Amazon Textractは中国本土のAWSリージョンで利用できますか?
いいえ。AWSはTextractのエンドポイントを米国・カナダ・欧州・アジアパシフィック・GovCloudのリージョンでのみ公表し、その北京や寧夏の中国パーティションにTextractのエンドポイントを提供せず、セルフホストやオンプレミスのTextractもありません。したがって中国事業がTextractへ送るドキュメントは中国本土の外のリージョンで処理されます——中国で収集した個人情報にとって、それはPIPLが規律する越境移転です。
なぜTextractへドキュメントを送ることがPIPLの下でセンシティブデータの問題になるのですか?
アップロードするドキュメント *が* 個人情報だからです。請求書や契約書なら通常の個人情報かもしれませんが、IDカード・パスポート・銀行カード・KYCファイルについては、その中のID番号と金融口座の番号がPIPL第28条のセンシティブ個人情報です——そして最小化も匿名化もできません、その番号こそドキュメントを送って読ませた当のものだからです。センシティブPIは個別の特定された同意(第29条)と事前の影響評価を要し、オフショアへの移転はPIPL第38〜40条のメカニズムを要します。重要データの量のルールやCACのデータ越境の評価も適用されるかは、何を処理するかと業種で変わります。
21YunBoxはAmazon Textractのドキュメント処理を中国で法令適合にできますか?
はい。当社の中国コンプライアンスチームが、Textractへ送るものとそのどれがセンシティブPIかを整理し、中国のドキュメント処理を合法な中国国内の経路——中国国内での処理の経路、または中国リーガルな国内代替——に留める支援をし、国境を越えるものを最小化し、第29条の個別の同意の取得を助けます。あらゆる中国向けのアップロードや本人確認のサーフェスはICP備案の義務を負い、21YunBox Optimizerによる法令に沿った中国国内からの配信を、すでに運用しているスタックの前段に必要とします。お問い合わせいただければ、個別のケースを一緒に整理します。


