Redis fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Redis est un logiciel gratuit et auto-hébergeable — il n'est pas bloqué en Chine — la vraie question est donc la résidence, non l'accessibilité. Il conserve couramment des sessions, des jetons d'authentification et des enregistrements d'utilisateurs en cache, et une instance gérée à l'étranger (Redis Cloud ne liste aucune région en Chine continentale) stocke ces données personnelles à l'étranger. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence des données, de transfert transfrontalier PIPL et de localisation.
Redis fonctionne-t-il en Chine ?
Redis fonctionne en Chine — le moteur est un logiciel gratuit, auto-hébergeable, non un service bloqué ; la vraie question est l'endroit où les données de session et d'utilisateur qu'il détient viennent reposer.
Les équipes appellent Redis « un simple cache », mais il conserve couramment des sessions de connexion, des jetons d'authentification et des enregistrements d'utilisateurs en cache — des informations personnelles. Exploitez-le sur une instance gérée à l'étranger (Redis Cloud, qui ne liste aucune région en Chine continentale ; AWS ElastiCache/MemoryDB ; ou Azure Cache dans une région hors Chine) et ces informations personnelles de Chine reposent à l'étranger : un transfert transfrontalier au titre de la PIPL (articles 38 à 40). Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles collectées sur le continent doivent y rester (loi sur la cybersécurité article 39, anciennement l'article 37 ; PIPL article 40) — une obligation qu'aucune instance à l'étranger ne peut satisfaire. Parce que le moteur est neutre quant à la résidence, le levier légal est simplement l'endroit où vous l'exploitez : auto-hébergé sur une infrastructure du continent, ou une option sur le territoire / de cloud souverain agréée.
Il s'agit d'une image des risques, pas d'un verdict — devoir un mécanisme de transfert, un stockage sur le territoire, ou les deux, dépend de vos données, de vos volumes et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Redis Cloud n'offre aucune région en Chine continentale ; la plus proche est Hong Kong (ap-east-1)
- ! Le moteur n'est pas bloqué — c'est un logiciel gratuit, à source disponible, qui s'exécute partout
- ! « Un simple cache » conserve tout de même sessions, jetons et enregistrements d'utilisateurs en cache — ce sont des IP
- ! Exploitez-le à l'étranger et ces IP de Chine reposent à l'étranger — un transfert transfrontalier PIPL
- ! Les OIIC ou responsables à grand volume doivent un stockage en Chine qu'une instance à l'étranger ne peut satisfaire
- ✓ Auto-hébergement sur le territoire ou souverain agréé, plus diffusion déclarée (ICP) — la voie légale
Ce que la documentation officielle de Redis dit de la Chine
| Fait | Source primaire |
|---|---|
Le service géré Redis Cloud n'a aucune région en Chine continentale. La propre documentation de Redis indique “Redis Cloud supports databases on the following cloud providers” — Amazon Web Services, Google Cloud et Microsoft Azure — et à travers ces tableaux de régions publiés, les emplacements les plus proches sont Hong Kong (ap-east-1) et Taïwan ; aucune région de Pékin ou de Ningxia (Chine continentale) n'est listée. Un cluster géré servant des utilisateurs du continent stocke donc leurs données à l'étranger. | Redis — Supported Cloud providers and regions (redis.io/docs), consulté le 2026-10-10 |
| Le moteur Redis est un logiciel gratuit, à source disponible, que vous pouvez exécuter partout — y compris sur le sol de la Chine continentale. En mars 2024, Redis est passé de la licence BSD aux licences doubles, à source disponible, RSALv2/SSPLv1, et avec Redis 8 (1er mai 2025) il a ajouté l'AGPLv3 approuvée par l'OSI comme troisième option ; la Linux Foundation a séparément forké le moteur sous le nom de Valkey (2024). Rien de cela ne change l'axe de la résidence : quelle que soit la licence ou le fork que vous exploitez, le moteur s'installe sur votre propre infrastructure sur le territoire — il n'est donc jamais « bloqué », et l'endroit où il s'exécute est votre choix. | Blog Redis — « Redis is now available under the AGPLv3 open source license » (redis.io/blog), publié le 2025-05-01, consulté le 2026-10-10 |
| Les informations personnelles de Chine laissées sur une instance à l'étranger sont un transfert transfrontalier au titre de la PIPL. Lorsque Redis détient des sessions, des jetons ou des enregistrements d'utilisateurs collectés auprès d'utilisateurs du continent et que ces données reposent à l'étranger, le responsable de traitement doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (PIPL articles 38 à 40 ; voir les mesures d'évaluation de sécurité). | PIPL articles 38 à 40 ; Mesures d'évaluation de sécurité pour l'exportation de données (CAC), cac.gov.cn |
| Les OIIC et les responsables à grand volume doivent un stockage en Chine qu'un Redis à l'étranger ne peut fournir. Les informations personnelles collectées sur le continent doivent y être stockées (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) — l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Une instance à l'étranger ne peut structurellement satisfaire cette obligation, et une surface publique du continent devant Redis nécessite aussi une déclaration ICP. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) (cac.gov.cn) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un public en Chine continentale, la question à propos de Redis n’est pas de savoir s’il s’installe ni si votre application peut s’y connecter — c’est de savoir où les données que Redis conserve ont le droit de venir reposer. Redis est un magasin de données en mémoire que les équipes considèrent comme « un simple cache », pourtant il conserve couramment des sessions de connexion, des jetons d’authentification, des compteurs de limitation de débit et des enregistrements d’utilisateurs en cache — des informations personnelles selon toute lecture du droit chinois. Et Redis est un logiciel gratuit, à source disponible : le moteur lui-même est neutre quant à la résidence et auto-hébergeable partout où vous l’installez, y compris sur le sol de la Chine continentale — il n’est donc jamais « bloqué ». L’exposition réside dans la façon dont vous l’exploitez. Une instance gérée à l’étranger — Redis Cloud, dont la propre documentation ne liste aucune région en Chine continentale, ou AWS ElastiCache/MemoryDB ou Azure Cache dans une région hors Chine — stocke les données personnelles de vos utilisateurs en Chine à l’étranger, et c’est là que les règles chinoises de résidence et de transfert transfrontalier prennent le relais.
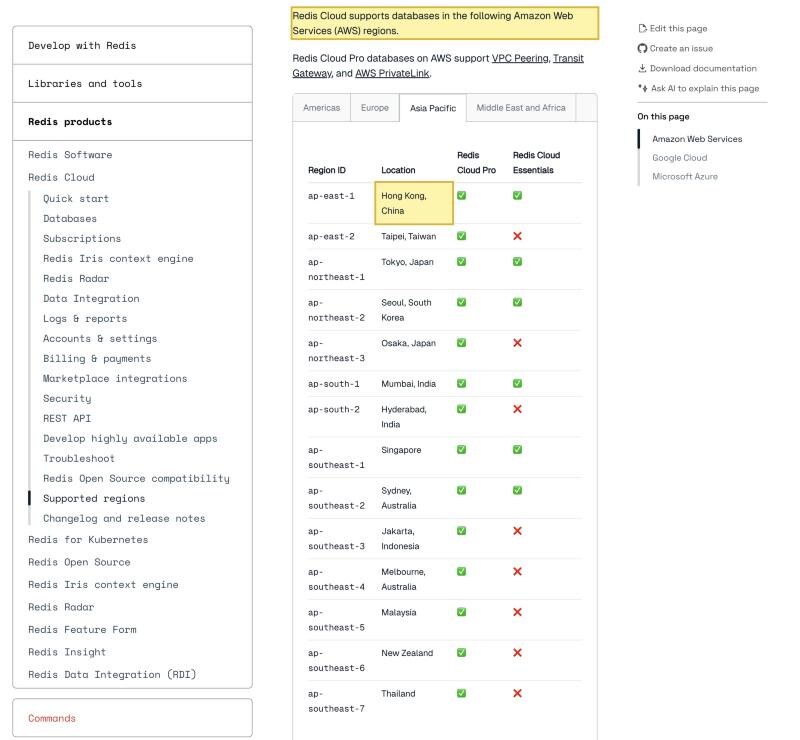
ap-east-1), aux côtés de Taïwan, Tokyo et Singapour, sans aucune région en Chine continentale (Pékin ou Ningxia) à sélectionner. Source : redis.io/docs/latest/operate/rc/supported-regionsRedis en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Redis — et au regard du droit chinois |
|---|---|
| Où les données reposent physiquement | Redis est un moteur, non un centre de données. Auto-hébergées, les données reposent là où vous l'installez — y compris sur le sol de la Chine continentale. Sur un service géré, elles reposent dans la région que vous choisissez, et la documentation de Redis Cloud liste des régions AWS, Google Cloud et Azure sans aucun emplacement en Chine continentale (le plus proche : Hong Kong ap-east-1, Taïwan). |
| Ce que Redis détient — et pourquoi ce sont des IP | « Un simple cache » est un mythe : Redis conserve couramment des sessions de connexion, des jetons d'authentification, des compteurs de limitation de débit liés aux utilisateurs et des profils d'utilisateurs en cache. Pour vos utilisateurs du continent, ce sont des informations personnelles au titre de la PIPL — où que l'instance s'exécute. |
| Les enregistrements de vos utilisateurs en Chine, exploités à l'étranger | Sur toute instance à l'étranger (Redis Cloud sans région Chine, AWS ElastiCache/MemoryDB, ou Azure Cache dans une région hors Chine), ces informations personnelles de Chine reposent à l'étranger — un transfert transfrontalier que la PIPL régit (articles 38 à 40). |
| L'obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume doit garder les informations personnelles du continent sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) — une obligation qu'une instance Redis à l'étranger ne peut structurellement satisfaire. |
| Est-ce accessible ? (pas l'axe) | Oui — Redis est un logiciel auquel votre application se connecte, jamais un site bloqué. Le levier légal est l'endroit où vous l'exploitez : auto-hébergement sur le territoire, ou une option souveraine agréée, avec la surface tournée vers la Chine sur une diffusion déclarée (ICP) et sur le territoire. L'accessibilité est la moitié diffusion ; la résidence est la moitié sur laquelle la loi se joue. |
Où les données reposent réellement
Redis n’est pas un site hébergé que vous atteignez ou non — c’est un moteur. Vous installez un logiciel gratuit, à source disponible, sur un serveur que vous contrôlez, et les données reposent là où ce serveur se trouve physiquement, y compris, sans édition spéciale, sur une infrastructure en Chine continentale. Cela rend le moteur neutre quant à la résidence : il ne décide pas où vivent vos données ; votre déploiement le décide.
Sa licence a évolué, mais le point relatif à la résidence ne change pas. En mars 2024, Redis est passé de la licence BSD aux licences doubles, à source disponible, RSALv2 et SSPLv1 ; avec Redis 8 (publié le 1er mai 2025), il a ajouté l’AGPLv3 approuvée par l’OSI comme troisième option, et la Linux Foundation a séparément forké le moteur sous le nom de Valkey en 2024. Quelle que soit la licence ou le fork que vous exploitez, le logiciel s’installe et s’exécute toujours sur votre propre matériel sur le territoire — Redis n’est donc jamais « bloqué », et l’endroit où il s’exécute reste votre choix.
La question de la résidence porte sur les offres gérées. La documentation de Redis Cloud indique “Redis Cloud supports databases on the following cloud providers” — AWS, Google Cloud et Microsoft Azure — et, à travers ces tableaux de régions, les emplacements les plus proches sont Hong Kong (ap-east-1) et Taïwan, sans aucune région en Chine continentale à sélectionner. AWS ElastiCache et MemoryDB, et Azure Cache for Redis / Azure Managed Redis, s’exécutent sur ces mêmes clouds mondiaux, qui n’ont de même aucune région sur le continent. La capacité en Chine n’existe que dans les partitions souveraines distinctes — AWS China (Pékin et Ningxia) exploitée par Sinnet et NWCD, et Azure China exploitée par 21Vianet — qui sont des clouds distincts avec leurs propres comptes, lacunes de fonctionnalités, ICP et conformité. Une région sur le territoire n’est pas une conformité automatique, mais c’est l’option honnête sur le territoire.
Ce qu’il détient, ce sont des informations personnelles
La raison pour laquelle Redis compte ici, c’est ce que les équipes oublient qu’il détient. On décrit Redis comme « un simple cache », mais en pratique il stocke des sessions de connexion, des jetons d’authentification et de rafraîchissement, des codes de réinitialisation de mot de passe et à usage unique, des compteurs de limitation de débit et de fraude liés à des utilisateurs individuels, des tâches en file d’attente portant des charges utiles de clients, et des copies en cache de profils et de commandes d’utilisateurs. Pour les utilisateurs du continent, ce sont des informations personnelles — et une partie (identifiants, coordonnées, jetons qui déverrouillent un compte) sont des informations personnelles sensibles.
Ainsi, une instance Redis à l’étranger qui détient les sessions et enregistrements de vos utilisateurs en Chine n’est pas un détail d’infrastructure — c’est un dépôt d’informations personnelles reposant hors du continent. La loi chinoise sur la protection des informations personnelles traite le fait de les y garder comme un transfert transfrontalier, et le responsable de traitement — vous, non les auteurs du moteur — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43).
Si vous êtes opérateur d’infrastructure d’information critique, ou si vous traitez des informations personnelles au-delà des seuils de volume réglementés, l’obligation est plus lourde : les informations personnelles collectées sur le continent doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37) — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance). Une instance Redis à l’étranger ne peut satisfaire cela ; une région gérée qui n’existe pas sur le continent non plus.
L’exploiter à l’étranger (ou sur un service géré sans région Chine) ne satisfait pas l’obligation de résidence — et ce qui la satisfait
C’est pourquoi une instance gérée sans région Chine est l’exposition, non le moteur. Pointer une application du continent vers un point de terminaison Redis à l’étranger déplace des informations personnelles à travers la frontière à chaque lecture et écriture, et une instance à l’étranger ne peut détenir ni une copie des données sur le territoire ni l’assise qu’exige une obligation de localisation. Le correctif n’est pas une connexion de retour vers ce point de terminaison à l’étranger — c’est d’exploiter Redis là où les données doivent résider.
Parce que le moteur est neutre quant à la résidence, le levier légal est simple : exploitez Redis sur le territoire. Auto-hébergez-le sur une infrastructure du continent, ou utilisez une option sur le territoire / de cloud souverain agréée, de sorte que les sessions, jetons et enregistrements d’utilisateurs restent sur le sol du continent. C’est le même Redis — mêmes types de données, mêmes clients, mêmes commandes — c’est donc un changement de déploiement, non une migration vers une autre base de données ou un second code. Localiser signifie mettre en place un Redis légal sur le territoire, non un renvoi vers un point de terminaison à l’étranger. Toute surface publique du continent devant lui — l’application, l’edge d’API, un portail d’administration ou de reporting — nécessite séparément une déclaration ICP.
Il s’agit d’une image des risques, pas d’un verdict : devoir un mécanisme de transfert, un stockage sur le territoire, ou les deux, dépend de votre entité, des données que vous gardez dans Redis, de vos volumes et de qui sont vos utilisateurs — à régler avec un conseil avant de construire.
La voie légale — cartographier, localiser, diffuser
Vous gardez Redis. 21YunBox ajoute l’élément qu’un cache mondial ou une région gérée ne peut fournir : un foyer légal, sur le territoire, pour les données et une manière déclarée (ICP) de les servir — placé devant le stack que vous exploitez déjà, sans reconstruction ni second code.
- Cartographier. Notre équipe conformité Chine lit vos obligations transfrontalières, de résidence des données et de localisation des données (OIIC) au titre de la PIPL au regard de votre entité, de vos volumes de données et de la personne dont les informations personnelles résident réellement dans Redis.
- Localiser. Nous exploitons Redis sur le territoire — auto-hébergé sur une infrastructure du continent, ou sur une option sur le territoire / de cloud souverain agréée — de sorte que les sessions, jetons et enregistrements d’utilisateurs restent sur le sol du continent. Localiser signifie un Redis sur le territoire, jamais un renvoi vers un point de terminaison à l’étranger.
- Diffuser. Toute surface tournée vers la Chine devant Redis — l’application, l’edge d’API, le portail d’administration ou de reporting que vos utilisateurs du continent atteignent — s’exécute sur une diffusion déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant le stack que vous exploitez déjà.
21YunBox est une couche de conformité, pas une migration, et un partenaire de Redis et de votre cloud, non un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est un Redis qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Redis est-il bloqué en Chine ?
Non — Redis n'est pas bloqué. C'est un logiciel gratuit, à source disponible (RSALv2/SSPLv1, et depuis Redis 8 aussi AGPLv3) qui s'installe et s'exécute sur n'importe quel serveur, y compris une infrastructure en Chine continentale. La question chinoise n'est pas l'accessibilité mais la résidence : l'endroit où viennent reposer les données de session, les jetons d'authentification et les enregistrements d'utilisateurs en cache qu'il détient. Exploitez-le à l'étranger et ces informations personnelles reposent à l'étranger ; exploitez-le sur le territoire et elles restent sur le sol du continent.
Redis Cloud (ou AWS ElastiCache / Azure Cache) dispose-t-il d'une région en Chine continentale ?
La propre documentation de Redis Cloud liste des régions AWS, Google Cloud et Azure sans aucun emplacement en Chine continentale — les plus proches sont Hong Kong (ap-east-1) et Taïwan. Les clouds mondiaux d'AWS et de Microsoft n'ont de même aucune région sur le continent ; leur capacité en Chine se trouve dans des partitions distinctes exploitées par Sinnet/NWCD (AWS China) et 21Vianet (Azure China), avec leurs propres comptes et conformité. Sur toute instance gérée sans région Chine, les données de vos utilisateurs en Chine sont stockées à l'étranger — un transfert transfrontalier au titre de la PIPL.
Comment exploiter Redis en conformité pour nos utilisateurs en Chine ?
Parce que le moteur est neutre quant à la résidence, la voie légale est simplement l'endroit où vous l'exploitez : auto-hébergez Redis sur une infrastructure du continent, ou utilisez une option sur le territoire / de cloud souverain agréée, de sorte que les sessions et enregistrements d'utilisateurs restent sur le sol du continent — sans migration et sans connexion de retour vers un point de terminaison à l'étranger. 21YunBox cartographie votre exposition transfrontalière et de localisation au titre de la PIPL, met en place le Redis sur le territoire, et diffuse l'application, l'API ou la surface d'administration tournées vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire. Réglez les détails avec un conseil — nous cartographions l'exposition et la voie légale sur le territoire.


