Funktioniert Redis in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
Redis ist freie, selbst hostbare Software — es ist in China nicht gesperrt —, die eigentliche Frage ist also Residenz, nicht Erreichbarkeit. Es hält regelmäßig Sessions, Auth-Token und gecachte Nutzerdatensätze, und eine Offshore-Managed-Instanz (Redis Cloud nennt keine Festland-China-Region) speichert diese personenbezogenen Daten im Ausland. Ein Blick zuerst auf die Compliance: die Datenresidenz-, PIPL-Grenztransfer- und Lokalisierungs-Exponierung.
Funktioniert Redis in China?
Redis läuft in China — die Engine ist freie, selbst hostbare Software, kein gesperrter Dienst; die eigentliche Frage ist, wo die Session- und Nutzerdaten, die es hält, zur Ruhe kommen.
Teams nennen Redis „bloß einen Cache“, aber es speichert regelmäßig Login-Sessions, Auth-Token und gecachte Nutzerdatensätze — personenbezogene Daten. Betreiben Sie es auf einer Offshore-Managed-Instanz (Redis Cloud, das keine Festland-China-Region nennt; AWS ElastiCache/MemoryDB; oder Azure Cache in einer Nicht-China-Region) und diese China-Personendaten ruhen im Ausland: ein grenzüberschreitender Transfer nach PIPL (Art. 38–40). Für einen Betreiber kritischer Informationsinfrastruktur oder hochvolumigen Verarbeiter müssen in China erhobene personenbezogene Daten im Festland bleiben (Cybersicherheitsgesetz Art. 39, vormals Art. 37; PIPL Art. 40) — eine Pflicht, die keine Offshore-Instanz erfüllen kann. Weil die Engine residenzneutral ist, ist der rechtmäßige Hebel schlicht, wo Sie es betreiben: selbstgehostet auf Festland-Infrastruktur oder eine lizenzierte inländische / Sovereign-Cloud-Option.
Dies ist eine Risikokarte, kein Urteil — ob Sie einen Transfermechanismus, inländische Speicherung oder beides schulden, hängt von Ihren Daten, Ihren Mengen und davon ab, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Redis Cloud bietet keine Festland-China-Region; die nächste ist Hongkong (ap-east-1)
- ! Die Engine ist nicht gesperrt — sie ist freie, quelloffen verfügbare Software, die überall läuft
- ! „Bloß ein Cache“ hält dennoch Sessions, Token und gecachte Nutzerdatensätze — das ist PI
- ! Im Ausland betrieben, ruhen diese China-PI im Ausland — ein PIPL-Grenztransfer
- ! CII- oder hochvolumige Verarbeiter schulden In-China-Speicherung, die eine Offshore-Instanz nicht erfüllen kann
- ✓ Im Inland selbst hosten oder lizenziert sovereign, plus ICP-gemeldete Auslieferung — rechtmäßiger Weg
Was die offizielle Redis-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
Redis Clouds Managed-Service hat keine Festland-China-Region. Redis' eigene Dokumentation sagt „Redis Cloud supports databases on the following cloud providers“ — Amazon Web Services, Google Cloud und Microsoft Azure —, und über diese veröffentlichten Regionstabellen hinweg sind die nächsten Standorte Hongkong (ap-east-1) und Taiwan; keine Peking- oder Ningxia-(Festland-China-)Region ist gelistet. Ein Managed-Cluster, der Festland-Nutzer bedient, speichert ihre Daten daher im Ausland. | Redis — Supported Cloud providers and regions (redis.io/docs), abgerufen 2026-10-10 |
| Die Redis-Engine ist freie, quelloffen verfügbare Software, die Sie überall betreiben können — auch auf Festlandchina-Boden. Im März 2024 wechselte Redis von der BSD-Lizenz zu den dualen RSALv2/SSPLv1-quelloffen-verfügbaren-Lizenzen, und mit Redis 8 (1. Mai 2025) fügte es die OSI-genehmigte AGPLv3 als dritte Option hinzu; die Linux Foundation forkte die Engine separat als Valkey (2024). Nichts davon ändert die Residenzachse: Welche Lizenz oder welchen Fork Sie auch betreiben, die Engine installiert auf Ihrer eigenen inländischen Infrastruktur — es ist also nie „gesperrt“, und wo es läuft, ist Ihre Wahl. | Redis blog — "Redis is now available under the AGPLv3 open source license" (redis.io/blog), published 2025-05-01, abgerufen 2026-10-10 |
| Personenbezogene China-Daten, auf einer Offshore-Instanz gelassen, sind ein grenzüberschreitender Transfer nach PIPL. Wenn Redis Sessions, Token oder Nutzerdatensätze hält, die von Festland-Nutzern erhoben wurden, und diese Daten im Ausland ruhen, muss der Verarbeiter Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–40; siehe die Sicherheitsbewertungs-Maßnahmen). | PIPL Articles 38–40; Measures for the Security Assessment of Outbound Data Transfers (CAC), cac.gov.cn |
| CII-Betreiber und hochvolumige Verarbeiter schulden In-China-Speicherung, die ein Offshore-Redis nicht bieten kann. In China erhobene personenbezogene Daten müssen im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle 2025, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert, inhaltlich unverändert). Eine Offshore-Instanz kann diese Pflicht strukturell nicht erfüllen, und eine öffentliche Festland-Oberfläche vor Redis braucht zudem eine ICP-Beian. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) (cac.gov.cn) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die Frage zu Redis nicht, ob es installiert oder ob Ihre Anwendung verbinden kann — es ist, wo die Daten, die Redis hält, zur Ruhe kommen dürfen. Redis ist ein In-Memory-Datenspeicher, den Teams als „bloß einen Cache“ betrachten, doch er hält regelmäßig Login-Sessions, Authentifizierungs-Token, Rate-Limit-Zähler und gecachte Nutzerdatensätze — personenbezogene Daten nach jeder Lesart von Chinas Recht. Und Redis ist freie, quelloffen verfügbare Software: Die Engine selbst ist residenzneutral und überall selbst hostbar, wo Sie sie installieren, auch auf Festlandchina-Boden, es ist also nie „gesperrt“. Die Exponierung lebt darin, wie Sie es betreiben. Eine Offshore-Managed-Instanz — Redis Cloud, dessen eigene Dokumentation keine Festland-China-Region nennt, oder AWS ElastiCache/MemoryDB oder Azure Cache in einer Nicht-China-Region — speichert die personenbezogenen Daten Ihrer China-Nutzer im Ausland, wo Chinas Residenz- und Grenzregeln übernehmen.
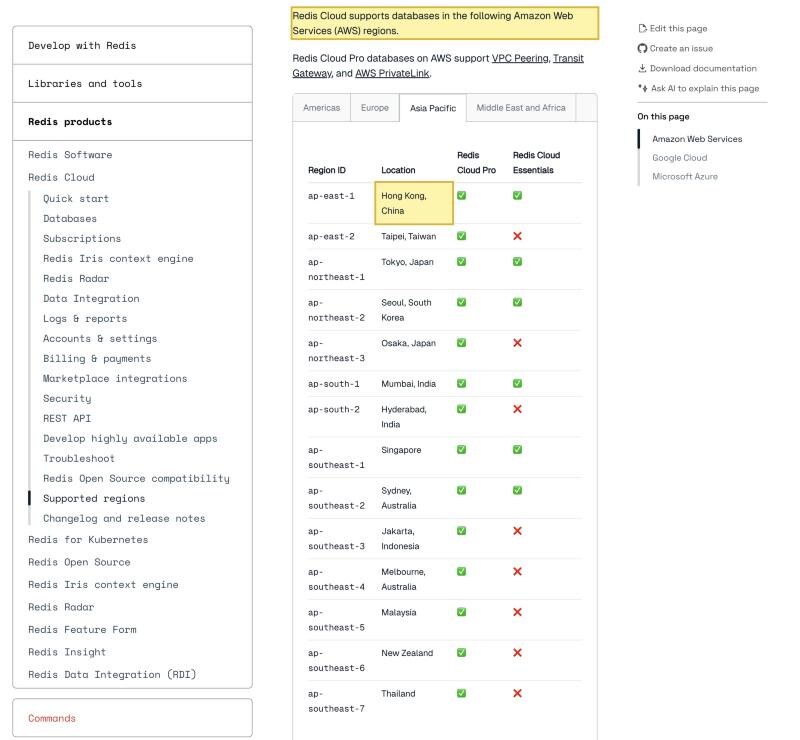
ap-east-1), neben Taipei, Tokio und Singapur, ohne Festland-China-Region (Peking oder Ningxia) zur Wahl. Quelle: redis.io/docs/latest/operate/rc/supported-regionsRedis in China auf einen Blick
| Worüber es entscheidet | In Redis' eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Daten physisch ruhen | Redis ist eine Engine, kein Rechenzentrum. Selbstgehostet ruhen die Daten, wo immer Sie sie installieren — auch auf Festlandchina-Boden. Auf einem Managed-Service ruhen sie in der Region, die Sie wählen, und Redis Clouds Dokumentation listet AWS-, Google-Cloud- und Azure-Regionen ohne Festland-China-Standort (nächste: Hongkong ap-east-1, Taiwan). |
| Was Redis hält — und warum es PI ist | „Bloß ein Cache“ ist ein Mythos: Redis speichert regelmäßig Login-Sessions, Authentifizierungs-Token, an Nutzer gebundene Rate-Limit-Zähler und gecachte Nutzerprofile. Für Ihre Festland-Nutzer sind das personenbezogene Daten nach PIPL — wo immer die Instanz zufällig läuft. |
| Die Datensätze Ihrer China-Nutzer, im Ausland betrieben | Auf jeder Offshore-Instanz (Redis Cloud ohne China-Region, AWS ElastiCache/MemoryDB oder Azure Cache in einer Nicht-China-Region) ruhen diese China-Personendaten im Ausland — ein grenzüberschreitender Transfer, den PIPL regelt (Art. 38–40). |
| Die inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder hochvolumiger Verarbeiter muss personenbezogene Festland-Daten im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37) — eine Pflicht, die eine Offshore-Redis-Instanz strukturell nicht erfüllen kann. |
| Ist es erreichbar? (nicht die Achse) | Ja — Redis ist Software, mit der Ihre App verbindet, nie eine gesperrte Site. Der rechtmäßige Hebel ist, wo Sie es betreiben: im Inland selbst hosten oder eine lizenzierte Sovereign-Option, mit der auf China ausgerichteten Oberfläche auf ICP-gemeldeter, inländischer Auslieferung. Erreichbarkeit ist die Auslieferungshälfte; Residenz ist die Hälfte, um die sich das Recht dreht. |
Wo die Daten tatsächlich ruhen
Redis ist keine gehostete Site, die Sie erreichen oder nicht erreichen — es ist eine Engine. Sie installieren freie, quelloffen verfügbare Software auf einem Server, den Sie kontrollieren, und die Daten ruhen, wo immer dieser Server physisch sitzt, auch, ohne spezielle Edition, auf Festlandchina-Infrastruktur. Das macht die Engine residenzneutral: Sie entscheidet nicht, wo Ihre Daten leben; Ihr Deployment tut es.
Ihre Lizenzierung hat sich verschoben, aber der Residenzpunkt tut es nicht. Im März 2024 wechselte Redis von der BSD-Lizenz zu den dualen, quelloffen verfügbaren Lizenzen RSALv2 und SSPLv1; mit Redis 8 (veröffentlicht 1. Mai 2025) fügte es die OSI-genehmigte AGPLv3 als dritte Option hinzu, und die Linux Foundation forkte die Engine 2024 separat als Valkey. Welche Lizenz oder welchen Fork Sie auch betreiben, die Software installiert und läuft weiterhin auf Ihrer eigenen inländischen Hardware — Redis ist also nie „gesperrt“, und wo es läuft, bleibt Ihre Wahl.
Die Residenzfrage landet auf den Managed-Angeboten. Redis Clouds Dokumentation sagt „Redis Cloud supports databases on the following cloud providers“ — AWS, Google Cloud und Microsoft Azure —, und über diese Regionstabellen hinweg sind die nächsten Standorte Hongkong (ap-east-1) und Taiwan, ohne Festland-China-Region zur Wahl. AWS ElastiCache und MemoryDB und Azure Cache for Redis / Azure Managed Redis laufen auf denselben globalen Clouds, die ebenso keine Festland-Region haben. China-Kapazität existiert nur in den separaten Sovereign-Partitionen — AWS China (Peking und Ningxia), betrieben von Sinnet und NWCD, und Azure China, betrieben von 21Vianet —, die eigenständige Clouds mit eigenen Konten, Funktionslücken, ICP und Compliance sind. Eine inländische Region ist nicht automatisch Compliance, aber sie ist die ehrliche inländische Option.
Was es hält, sind personenbezogene Daten
Der Grund, warum Redis hier zählt, ist, was Teams vergessen, dass es hält. Menschen beschreiben Redis als „bloß einen Cache“, aber in der Praxis speichert es Login-Sessions, Authentifizierungs- und Refresh-Token, Passwort-Reset- und Einmal-Codes, an einzelne Nutzer gebundene Rate-Limit- und Betrugszähler, Queue-Jobs, die Kunden-Payloads tragen, und gecachte Kopien von Nutzerprofilen und Bestellungen. Für Festland-Nutzer sind das personenbezogene Daten — und ein Teil davon (Identifikatoren, Kontaktdaten, Token, die ein Konto entsperren) sind sensible personenbezogene Daten.
Eine Offshore-Redis-Instanz, die die Sessions und Datensätze Ihrer China-Nutzer hält, ist also kein Infrastrukturdetail — sie ist ein Speicher personenbezogener Daten, der außerhalb des Festlands ruht. Chinas Gesetz zum Schutz personenbezogener Daten behandelt es als grenzüberschreitenden Transfer, sie dort zu halten, und der Verarbeiter — Sie, nicht die Autoren der Engine — muss Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–43).
Sind Sie ein Betreiber kritischer Informationsinfrastruktur oder verarbeiten Sie personenbezogene Daten oberhalb der regulierten Mengenschwellen, ist die Pflicht schwerer: In China erhobene personenbezogene Daten müssen im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle 2025 des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert, inhaltlich unverändert). Eine Offshore-Redis-Instanz kann das nicht erfüllen; eine Managed-Region, die im Festland nicht existiert, auch nicht.
Es im Ausland (oder auf einem Managed-Service ohne China-Region) zu betreiben, erfüllt die Residenzpflicht nicht — und was sie erfüllt
Deshalb ist eine Managed-Instanz ohne China-Region die Exponierung, nicht die Engine. Eine Festland-App auf einen Offshore-Redis-Endpunkt zu richten, bewegt personenbezogene Daten bei jedem Lese- und Schreibvorgang über die Grenze, und eine Offshore-Instanz kann weder eine inländische Kopie dieser Daten halten noch die Grundlage, die eine Lokalisierungspflicht verlangt. Die Lösung ist keine Verbindung zurück zu diesem Offshore-Endpunkt — es ist, Redis dort zu betreiben, wo die Daten leben müssen.
Weil die Engine residenzneutral ist, ist der rechtmäßige Hebel geradlinig: Betreiben Sie Redis im Inland. Hosten Sie es auf Festland-Infrastruktur selbst, oder nutzen Sie eine lizenzierte inländische / Sovereign-Cloud-Option, sodass die Sessions, Token und Nutzerdatensätze auf chinesischem Boden bleiben. Es ist dasselbe Redis — dieselben Datentypen, dieselben Clients, dieselben Befehle —, das ist also eine Deployment-Änderung, keine Migration zu einer anderen Datenbank oder einer zweiten Codebasis. Lokalisieren heißt, ein rechtmäßiges inländisches Redis aufzustellen, keine Umleitung zurück zu einem Offshore-Endpunkt. Jede öffentliche Festland-Oberfläche davor — die App, der API-Edge, ein Admin- oder Reporting-Portal — braucht separat eine ICP-Beian.
Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, inländische Speicherung oder beides schulden, hängt von Ihrer Gesellschaft, den Daten, die Sie in Redis halten, Ihren Mengen und davon ab, wer Ihre Nutzer sind — am besten mit Rechtsbeistand zu klären, bevor Sie bauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie behalten Redis. 21YunBox fügt den Teil hinzu, den ein globaler Cache oder eine Managed-Region nicht kann: ein rechtmäßiges, inländisches Zuhause für die Daten und einen ICP-gemeldeten Weg, sie zu bedienen — gesetzt vor den Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis.
- Kartieren. Unser China-Compliance-Team liest Ihre Pflichten bei PIPL-Grenztransfer, Datenresidenz und Datenlokalisierung (CII) gegen Ihre Gesellschaft, Ihre Datenmengen und wessen personenbezogene Daten tatsächlich in Redis sitzen.
- Lokalisieren. Wir betreiben Redis im Inland — selbstgehostet auf Festland-Infrastruktur oder auf einer lizenzierten inländischen / Sovereign-Cloud-Option —, sodass Sessions, Token und Nutzerdatensätze auf chinesischem Boden bleiben. Lokalisieren heißt ein inländisches Redis, niemals eine Umleitung zurück zu einem Offshore-Endpunkt.
- Ausliefern. Jede auf China ausgerichtete Oberfläche vor Redis — die Anwendung, der API-Edge, das Admin- oder Reporting-Portal, das Ihre Festland-Nutzer treffen — läuft über ICP-gemeldete, inländische Auslieferung (der 21YunBox Optimizer), vor dem Stack, den Sie bereits betreiben.
21YunBox ist eine rechtskonforme Overlay, keine Migration, und eine Partnerin zu Redis und Ihrer Cloud, keine Konkurrentin. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. Das Ergebnis ist Redis, das legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Redis in China gesperrt?
Nein — Redis ist nicht gesperrt. Es ist freie, quelloffen verfügbare Software (RSALv2/SSPLv1 und seit Redis 8 auch AGPLv3), die auf jedem Server installiert und läuft, auch Festlandchina-Infrastruktur. Die China-Frage ist nicht Erreichbarkeit, sondern Residenz: wo die Session-Daten, Auth-Token und gecachten Nutzerdatensätze, die es hält, zur Ruhe kommen. Betreiben Sie es im Ausland, sitzen diese personenbezogenen Daten im Ausland; betreiben Sie es im Inland, bleiben sie auf chinesischem Boden.
Hat Redis Cloud (oder AWS ElastiCache / Azure Cache) eine Festland-China-Region?
Redis Clouds eigene Dokumentation listet AWS-, Google-Cloud- und Azure-Regionen ohne Festland-China-Standort — die nächsten sind Hongkong (ap-east-1) und Taiwan. AWS' und Microsofts globale Clouds haben ebenso keine Festland-Region; ihre China-Kapazität sitzt in separaten Partitionen, betrieben von Sinnet/NWCD (AWS China) und 21Vianet (Azure China), mit eigenen Konten und Compliance. Auf jeder Managed-Instanz ohne China-Region werden die Daten Ihrer China-Nutzer im Ausland gespeichert — ein grenzüberschreitender Transfer nach PIPL.
Wie betreiben wir Redis rechtskonform für unsere China-Nutzer?
Weil die Engine residenzneutral ist, ist der rechtmäßige Weg schlicht, wo Sie es betreiben: Hosten Sie Redis auf Festland-Infrastruktur selbst, oder nutzen Sie eine lizenzierte inländische / Sovereign-Cloud-Option, sodass die Sessions und Nutzerdatensätze auf chinesischem Boden bleiben — keine Migration und keine Verbindung zurück zu einem Offshore-Endpunkt. 21YunBox kartiert Ihre PIPL-Grenztransfer- und Lokalisierungs-Exponierung, stellt das inländische Redis auf und liefert die auf China ausgerichtete App, API oder Admin-Oberfläche über ICP-gemeldete, inländische Infrastruktur aus. Klären Sie die Einzelheiten mit Rechtsbeistand — wir kartieren die Exponierung und den rechtmäßigen inländischen Weg.


