PyPI fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Vos packages Python privés sont du code propriétaire qui embarque souvent des identifiants et des jetons d'API, et PyPI (pypi.org) ne les héberge pas — ils résident donc sur un registre privé à l'étranger tandis que la chaîne d'approvisionnement de dépendances de votre build chinois franchit la frontière. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence et de chaîne d'approvisionnement, et sur le levier de l'index privé auto-hébergé sur le territoire.
PyPI fonctionne-t-il en Chine ?
La question qui décide de PyPI en Chine n'est pas de savoir si pip install atteint l'index — c'est de savoir où vos packages privés, et les secrets qui y sont scellés, ont le droit de vivre. PyPI (pypi.org, l'index public de la Python Software Foundation) n'héberge pas de packages privés, de sorte que votre code propriétaire réside sur un registre privé à l'étranger tandis que la chaîne d'approvisionnement de dépendances de votre build chinois franchit la frontière : un problème de résidence et de chaîne d'approvisionnement, non de performance.
Vos distributions privées sont des SDK internes, des bibliothèques clientes et de la logique de build — du code source propriétaire, c'est-à-dire des secrets commerciaux — et elles embarquent couramment des identifiants, des jetons d'API et de la configuration, parfois des données personnelles de jeux de test. Parce que PyPI "does not support publishing private packages," ce code concentré et ses secrets vivent sur un registre privé hébergé (souvent un cloud de prestataire à l'étranger) ou un serveur que vous exploitez, et pip résout les builds depuis https://pypi.org/simple par défaut. Là où un package embarque des données personnelles d'utilisateurs chinois, le garder à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40), assorti d'une obligation de stockage sur le continent pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume (loi sur la cybersécurité article 39, anciennement l'article 37). Le levier légal est de garder les packages privés, les artefacts et les secrets sur le territoire, sur un index privé auto-hébergé — non de rendre accessible le point de terminaison public ; la déclaration ICP se pose sur l'application devant le stack.
Il s'agit d'une image des risques, pas d'un verdict — quel mécanisme de transfert convient, et si une obligation de localisation s'applique, dépend de votre entité, de vos volumes de données et de celles de qui il s'agit. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! Les packages Python privés sont du code propriétaire — des secrets commerciaux, non des dépendances publiques
- ! Les wheels privés embarquent couramment des identifiants, des jetons d'API et des secrets de configuration
- ! PyPI est l'index public ; il n'héberge pas de packages privés, qui résident donc ailleurs
- ! Par défaut, pip résout votre build chinois depuis pypi.org — une chaîne d'approvisionnement à l'étranger
- ✓ Voie légale : auto-héberger un index privé sur le territoire ; garder code et secrets résidents
Ce que la documentation officielle de PyPI dit de la Chine
| Fait | Source primaire |
|---|---|
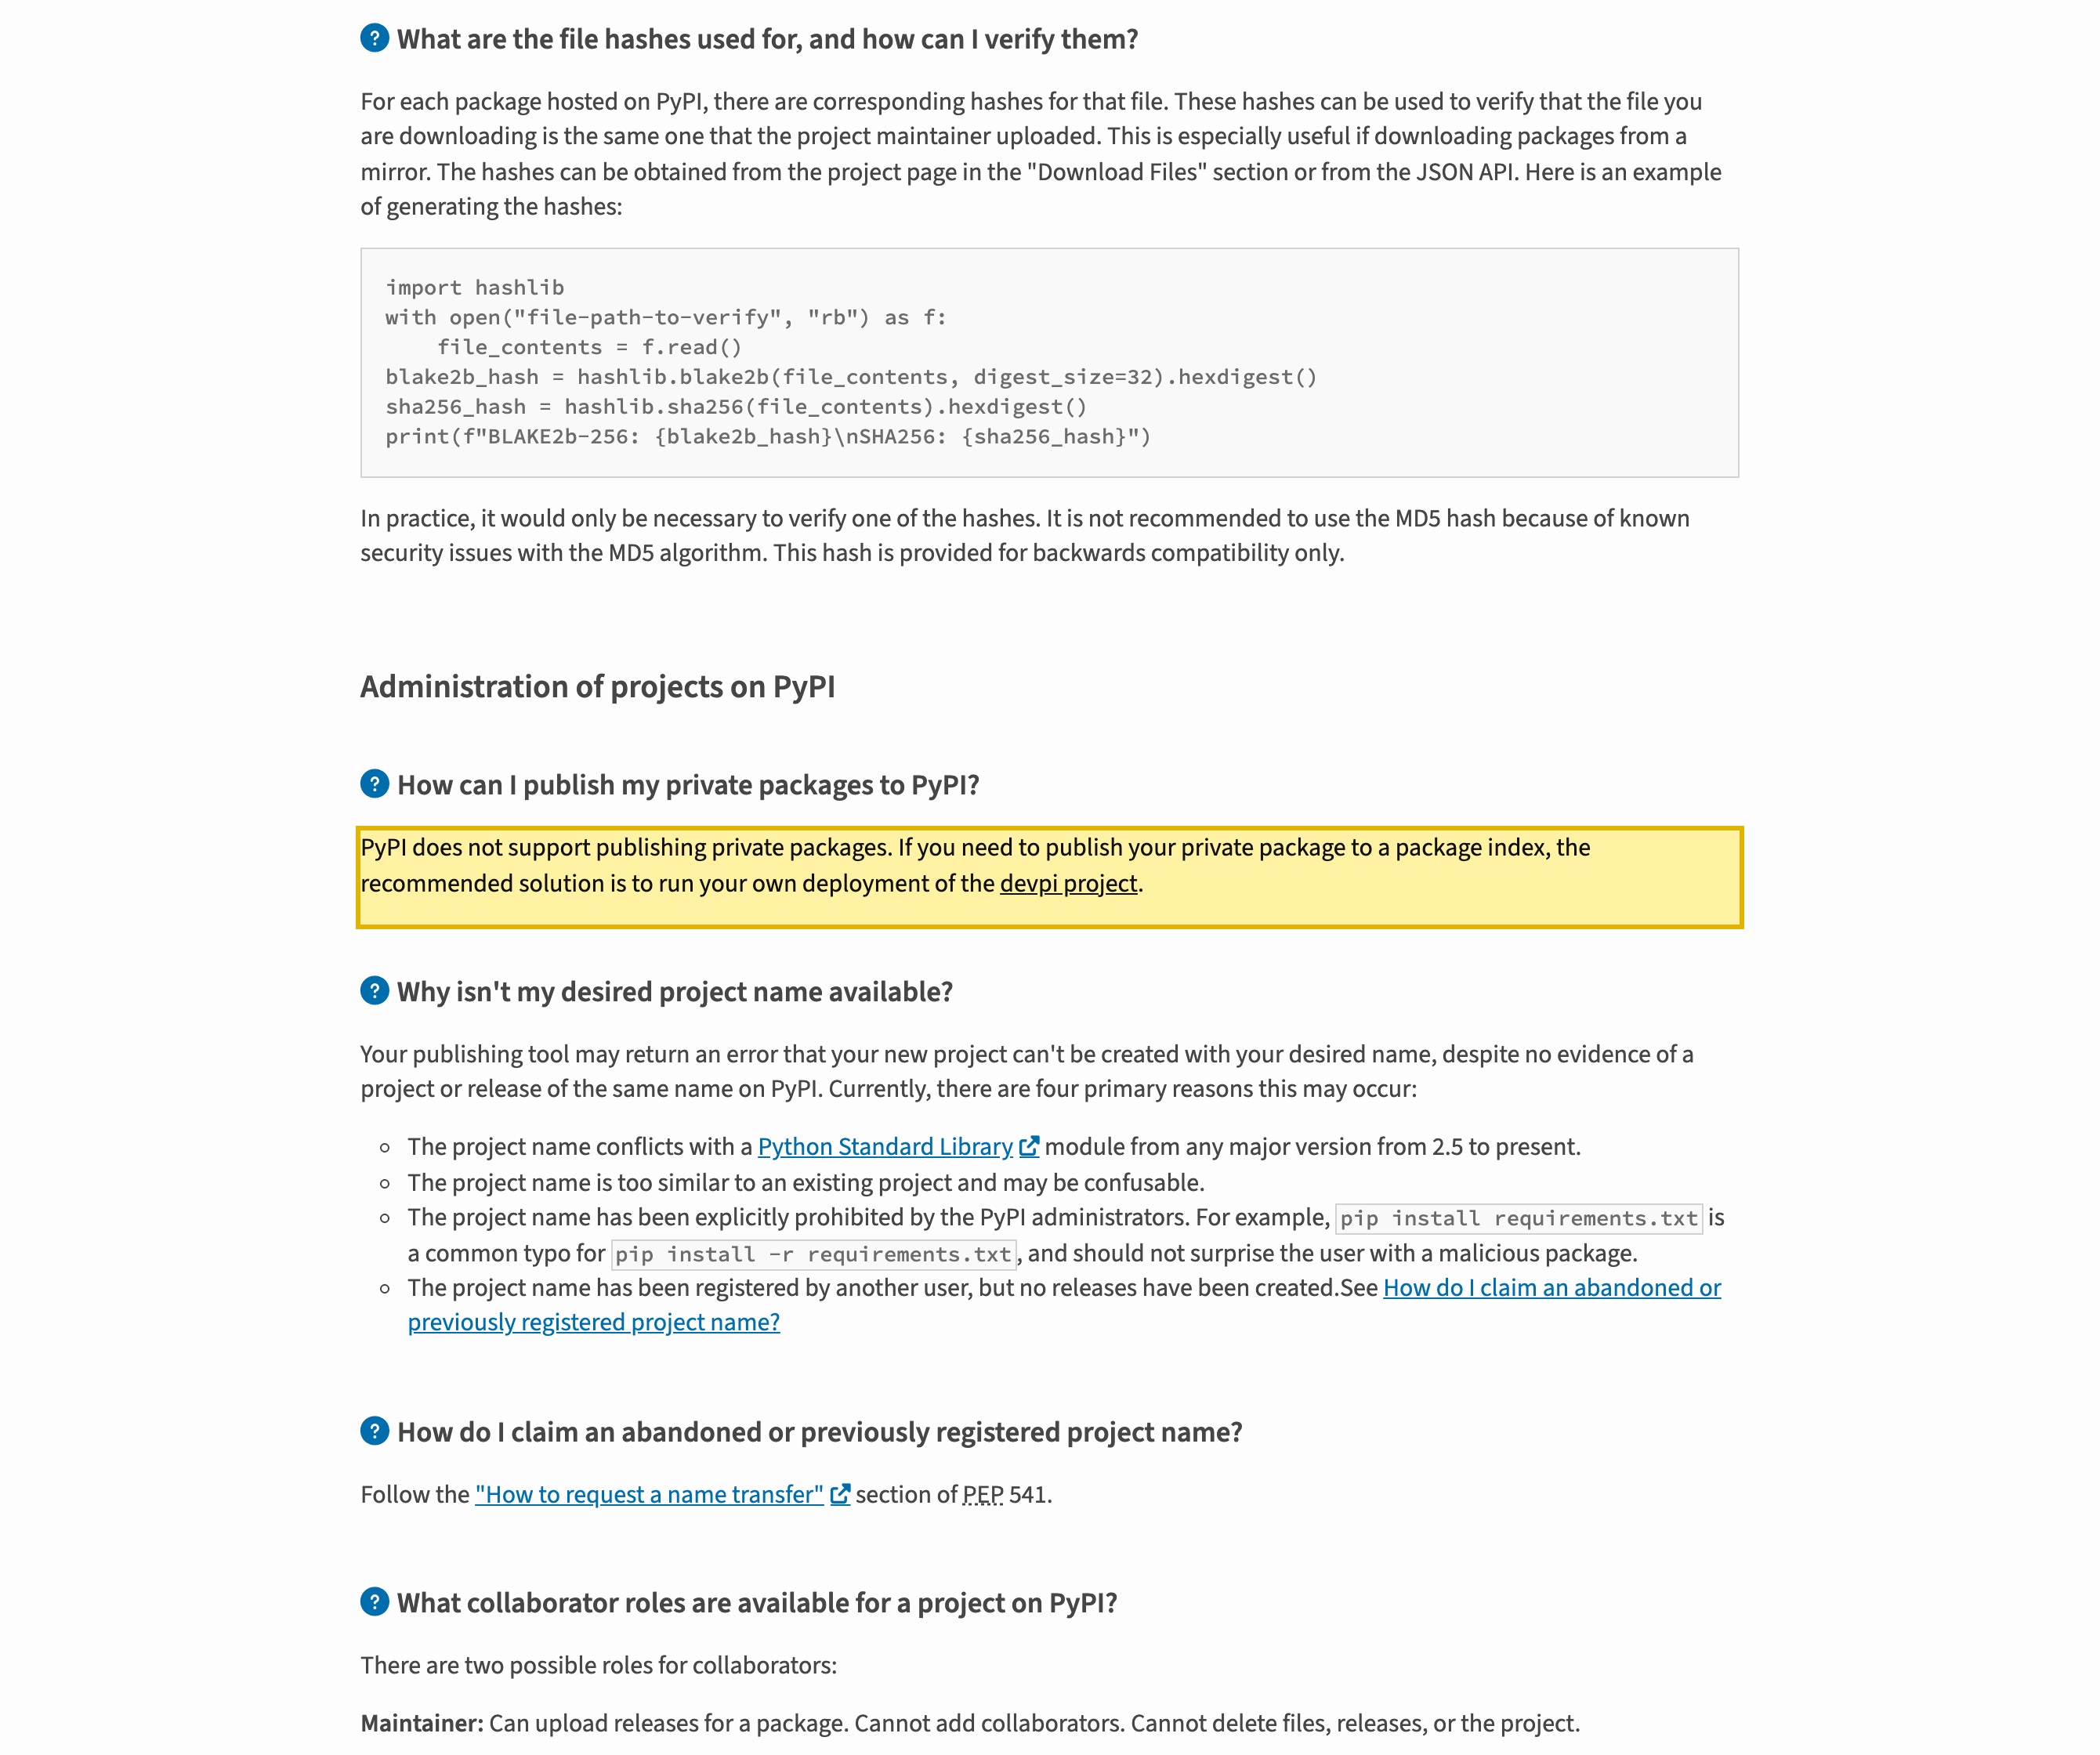
| PyPI est l'index public et n'héberge pas de packages privés — votre code propriétaire vit donc ailleurs. À la question "How can I publish my private packages to PyPI?", la page d'aide de PyPI répond : "PyPI does not support publishing private packages." L'index est maintenu "by the Python Software Foundation and Python community, for the Python community" et servi depuis l'extérieur de la Chine continentale. Pour un package privé, la voie recommandée par PyPI est d'"run your own deployment of the devpi project," et pour la disponibilité d'"consider either a mirror or a private index" — de sorte que vos packages privés résident sur un registre privé hébergé (souvent à l'étranger) ou un serveur que vous exploitez. | PyPI — Help (Python Software Foundation), pypi.org, consulté le 2026-10-13 |
La chaîne d'approvisionnement de dépendances de votre build chinois se résout à l'étranger par défaut — et peut être pointée vers votre propre index sur le territoire. L'index par défaut documenté de pip est la "Base URL of the Python Package Index (default https://pypi.org/simple)," un point de terminaison à l'étranger, et les packages privés viennent d'index ajoutés avec --extra-index-url. Le Python Packaging User Guide confirme la voie d'auto-hébergement : "If you wish to host your own simple repository … you can either use a software package like devpi." Ainsi, quel code entre dans votre déploiement sur le continent, et d'où, est gouvernable — un index sur le territoire auto-hébergé garde la chaîne d'approvisionnement résidente. | Documentation pip — pip install (pip.pypa.io) ; Python Packaging User Guide — Hosting your own index (packaging.python.org), consulté le 2026-10-13 |
| Là où un package privé embarque des données personnelles d'utilisateurs chinois, le stocker à l'étranger est un transfert transfrontalier au titre de la PIPL. Les distributions privées et les jeux de test peuvent porter des données personnelles ; peupler ou héberger un tel package sur un registre à l'étranger déclenche les articles 38 à 40 de la PIPL — le responsable de traitement (vous, non PyPI) doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type, ou une certification). Voir la loi sur la protection des informations personnelles et les transferts transfrontaliers de données au titre de la PIPL. | PIPL articles 38 à 40 ; règles chinoises de transfert transfrontalier de données, consulté le 2026-10-13 |
| Pour certains responsables, les données doivent rester en Chine — et un registre privé à l'étranger n'a aucun endroit sur le territoire où les garder. Un opérateur d'infrastructure d'information critique, ou un responsable au-delà des seuils de volume des régulateurs, doit stocker sur le continent les données personnelles collectées en Chine (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37 ; l'amendement 2025 en vigueur le 1er janvier 2026 a renuméroté 37 en 39, substance inchangée). Le remède sur le territoire est un index privé auto-hébergé sur une infrastructure du continent, gardant les packages privés, les artefacts et les secrets résidents. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37), consulté le 2026-10-13 |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour une équipe d’ingénierie tournée vers la Chine, la question décisive à propos de PyPI n’est pas de savoir si pip install peut atteindre l’index depuis Shanghai — c’est de savoir où vos packages privés, et les secrets qui y sont scellés, ont le droit de vivre. Le Python Package Index sur pypi.org est l’index public et communautaire exploité par la Python Software Foundation, et c’est là que sont partagées les dépendances open source. Vos propres packages sont tout autre chose : un SDK interne, une bibliothèque cliente partagée, de la logique de build et de déploiement, des modules fonctionnels — du code source propriétaire, et donc des secrets commerciaux. Ces distributions privées embarquent couramment des identifiants, des jetons d’API, des chaînes de connexion et de la configuration, et portent parfois des données personnelles de jeux de test. Trois axes décident de la réponse : le fait que vos packages privés soient du code propriétaire plus des secrets embarqués ; l’endroit où ce code concentré et ces secrets reposent physiquement ; et la chaîne d’approvisionnement de dépendances de votre build chinois — quel code entre dans votre déploiement sur le continent, et d’où. L’accessibilité de l’index public n’est pas l’axe.
PyPI en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de PyPI — et au regard du droit chinois |
|---|---|
| Ce que sont vos packages privés | Pas des dépendances communautaires — vos propres SDK internes, bibliothèques clientes, logique de build et modules fonctionnels. C'est du code source propriétaire : des secrets commerciaux, concentrés en un seul endroit. |
| Ce qu'ils transportent | Les distributions privées embarquent couramment des identifiants, des jetons d'API, des chaînes de connexion et de la configuration, et parfois des données personnelles de jeux de test. Un artefact de build est rarement du simple code. |
| Où ils vivent | PyPI “does not support publishing private packages,” de sorte que vos packages privés résident ailleurs — un registre ou flux privé hébergé (souvent un cloud de prestataire à l'étranger), ou un serveur que vous exploitez. La voie recommandée par PyPI est d'“run your own deployment of the devpi project.” |
| La chaîne d'approvisionnement de votre build chinois | pip résout par défaut depuis https://pypi.org/simple — à l'étranger — et vous ajoutez des index privés avec --extra-index-url. Quel code entre dans votre déploiement sur le continent, et sa provenance et son intégrité, sont une question de chaîne d'approvisionnement transfrontalière. |
| Le droit | Là où un package privé embarque des données personnelles d'utilisateurs chinois, ou lorsque votre traitement porte sur des données personnelles, le stockage à l'étranger est un transfert transfrontalier (articles 38 à 40 de la PIPL), assorti d'une obligation de stockage sur le continent pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37). |
| L'accessibilité n'est pas l'axe | Rendre l'index public simplement accessible ou en faire un miroir ne déplace pas vos packages privés ni leurs secrets sur le territoire. Le levier légal est un index privé auto-hébergé sur le territoire ; la déclaration ICP se pose sur l'application devant le stack, non sur l'index. |
Ce qu’est réellement un package Python privé — du code propriétaire, avec des secrets à l’intérieur
Une dépendance que vous tirez de pypi.org est le code open source de quelqu’un d’autre. Les packages que votre propre équipe publie sont l’inverse : un SDK interne, une bibliothèque d’accès aux données partagée, votre outillage de build et de release, des modules produit que vous n’avez jamais l’intention d’ouvrir. C’est du code source propriétaire, et le droit traite le code source non public et concentré comme un secret commercial. Pire pour la résidence, une distribution privée est rarement de la pure logique. Les équipes y empaquettent de la configuration, des clients de service avec des jetons d’API scellés, des chaînes de connexion et des identifiants, et des jeux de test qui peuvent contenir de vraies données personnelles. Un index de packages privés n’est donc pas un cache de confort — c’est un stock concentré de votre propriété intellectuelle et de vos secrets. L’endroit où ce stock repose physiquement est une décision de résidence des données, et PyPI, par conception, n’est pas l’endroit où il repose.
Où vivent vos packages privés — et pourquoi ce n’est pas PyPI
PyPI est l’index public, et il le dit dans ses propres mots. Sa page d’aide répond à la question “How can I publish my private packages to PyPI?” par une seule phrase catégorique : “PyPI does not support publishing private packages.” L’index sur pypi.org existe pour partager des distributions open source avec la communauté ; il est maintenu, selon le pied de page de la Foundation, “by the Python Software Foundation and Python community, for the Python community,” et servi globalement depuis l’extérieur de la Chine continentale. Parce que vos packages privés ne peuvent pas vivre là, ils vivent ailleurs — et ce « ailleurs » est l’exposition. La plupart des équipes atterrissent sur un registre ou flux privé hébergé, ce qui signifie que votre code propriétaire et ses secrets embarqués reposent sur le cloud à l’étranger d’un prestataire : une concentration de résidence des données et de secret commercial à l’étranger. Les propres recommandations de PyPI pointent dans l’autre sens — pour un package privé, “the recommended solution is to run your own deployment of the devpi project,” et pour la disponibilité il vous dit d’“consider either a mirror or a private index.” Un contrôle d’accessibilité ne voit jamais rien de tout cela. Il demande si le point de terminaison répond ; il ne peut pas voir que votre code propriétaire et vos secrets sont garés à l’étranger.
La chaîne d’approvisionnement de dépendances de votre build chinois franchit la frontière
La seconde moitié que la plupart des équipes manquent, c’est la provenance. Un pip install est une chaîne d’approvisionnement : votre build sur le continent résout et tire des distributions, et tout ce qu’il tire devient une partie de ce que vous déployez en Chine. Le défaut de pip rend la forme claire — l’index est la “Base URL of the Python Package Index (default https://pypi.org/simple),” un point de terminaison à l’étranger, et les packages privés viennent d’index que vous ajoutez avec —extra-index-url. Lorsque l’index public et l’index privé reposent tous deux à l’étranger, chaque build va chercher de l’autre côté de la frontière le code exact — et les secrets exacts — qui s’exécuteront dans votre déploiement chinois, avec une intégrité et une provenance que vous devez désormais raisonner au travers d’un lien transfrontalier. La question de conformité n’est pas « le build peut-il résoudre les packages vite » mais « quel code entre dans mon déploiement chinois, d’où, et où reposent mes packages privés et mes secrets pendant qu’il le fait ».
Pourquoi un contrôle d’accessibilité manque tout cela
Les benchmarks et les contrôles « est-ce accessible depuis la Chine » répondent à une question différente de celle qui décide de la conformité. Un point de terminaison peut répondre vite et votre posture peut tout de même être fausse, car la vitesse et la disponibilité ne disent rien de la résidence. Un miroir ou un cache de registre améliore la disponibilité des packages publics — une mesure de chaîne d’approvisionnement légitime — mais il ne déplace pas vos packages privés ni leurs secrets embarqués sur le territoire, et il ne change pas l’endroit où repose votre code propriétaire. L’axe ici est la résidence et la chaîne d’approvisionnement : savoir si vos distributions privées, vos artefacts de build, vos identifiants et toute donnée personnelle embarquée restent sur le continent, et si le code entrant dans votre build chinois provient d’une source sur le territoire que vous gouvernez. Ce sont exactement les choses qu’un test d’accessibilité ne peut pas voir — et exactement ce qu’un index privé auto-hébergé sur le territoire traite.
Il s’agit d’une image des risques, pas d’un verdict : savoir si une obligation de localisation s’applique, et quel mécanisme transfrontalier convient, dépend de votre entité, du volume de données personnelles que vous détenez et de celles de qui il s’agit — réglez les détails avec un conseil avant de construire.
La voie légale — cartographier, localiser, diffuser
PyPI reste votre source publique de dépendances open source ; rien n’est reconstruit ni migré. Ce que 21YunBox ajoute, c’est la couche de conformité et de diffusion autour de vos packages privés et de votre build.
- Cartographier. Nous inventorions lesquels de vos packages sont privés — votre code propriétaire — s’ils embarquent des identifiants, des jetons ou des données personnelles, où ce registre privé est hébergé aujourd’hui, et comment la chaîne d’approvisionnement de dépendances de votre build chinois se résout.
- Localiser. Nous vous aidons à garder les packages privés, les artefacts de build et leurs secrets résidents en exécutant un index privé auto-hébergé sur le territoire (par exemple un devpi, Nexus ou Artifactory auto-géré sur une infrastructure du continent), à y pointer votre build chinois, et à minimiser ce qui franchit la frontière — de sorte que le code propriétaire et les secrets embarqués restent sur le continent. Garder sur le territoire signifie exactement cela ; 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
- Diffuser. L’application construite sur ces packages porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire — le 21YunBox Optimizer, devant le stack que vous exploitez déjà, sans reconstruction.
21YunBox est une couche de conformité et un partenaire, non un concurrent de PyPI ni d’aucun outillage de registre de packages. Le but est simple : votre build Python et les packages privés qui le sous-tendent s’exécutent de manière légale et conforme pour votre équipe en Chine, avec votre code propriétaire et vos secrets là où le droit les veut.
Obtenir une évaluation de conformité →
À lire également :
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité — localisation des données (article 39, anciennement l’article 37)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Faire fonctionner pip install depuis la Chine suffit-il à la conformité de PyPI ?
Non — l'accessibilité n'est pas l'axe. Que l'index public réponde depuis le continent ne dit rien de l'endroit où reposent vos packages privés, vos artefacts de build et vos secrets embarqués, ni d'où vient le code entrant dans votre build chinois. PyPI lui-même n'héberge pas de packages privés, de sorte que votre code propriétaire vit sur un registre privé hébergé (souvent un cloud de prestataire à l'étranger) ou un serveur que vous exploitez. Les questions de conformité sont la résidence et la chaîne d'approvisionnement : gardez vos packages privés, vos artefacts et vos secrets sur le territoire, et gouvernez quel code entre dans votre déploiement sur le continent. Un index privé auto-hébergé sur le territoire traite les deux ; un miroir ou un cache de packages publics n'améliore que la disponibilité.
Où vivent réellement nos packages Python privés, et pourquoi est-ce un problème de résidence ?
Pas sur pypi.org. La page d'aide de PyPI déclare sans détour que "PyPI does not support publishing private packages," de sorte que les distributions privées vont sur un registre ou flux privé hébergé — fréquemment le cloud à l'étranger d'un prestataire — ou sur un serveur que vous déployez vous-même. Ces packages privés sont du code source propriétaire (des secrets commerciaux) et ils embarquent couramment des identifiants, des jetons d'API et de la configuration, parfois des données personnelles de jeux de test. Concentrés à l'étranger, c'est une exposition de résidence des données et de secret commercial, et là où des données personnelles sont embarquées, c'est un transfert transfrontalier au titre de la PIPL. Le correctif propre est de garder ce stock sur le territoire, sur un index privé auto-hébergé.
21YunBox peut-il aider à exploiter notre index Python privé en Chine de manière conforme ?
Oui. Notre équipe Chine cartographie lesquels de vos packages sont privés, s'ils embarquent des identifiants, des jetons ou des données personnelles, où ce registre est hébergé aujourd'hui et comment votre build chinois résout ses dépendances — puis vous aide à garder les packages privés, les artefacts et les secrets résidents en exécutant un index privé auto-hébergé sur le territoire (par exemple un devpi, Nexus ou Artifactory auto-géré sur une infrastructure du continent) et en y pointant votre build, sans quitter PyPI pour les dépendances publiques. Nous mettons ensuite en place une diffusion déclarée (ICP) et sur le territoire pour l'application devant le stack, sans reconstruction. Contactez-nous pour traiter votre cas précis.


