Amazon RDS fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
Amazon RDS est la base de données relationnelle gérée d'AWS — le système de référence des comptes clients et des transactions. La partition mondiale d'AWS n'a aucune région en Chine continentale, de sorte qu'une instance RDS y garde les données chinoises à l'étranger ; une option sur le territoire n'existe que dans la partition AWS China distincte (Sinnet/NWCD). Un regard, d'abord sous l'angle de la conformité, sur la résidence des données, la localisation et le transfert transfrontalier PIPL de RDS.
Amazon RDS fonctionne-t-il en Chine ?
Savoir si Amazon RDS « fonctionne » en Chine est d'abord une question de résidence des données — où les données de la base de données ont le droit de reposer, non si elle se connecte.
RDS est la base de données relationnelle gérée d'AWS (MySQL, PostgreSQL, MariaDB, Oracle, SQL Server et Amazon Aurora) — le système de référence qui détient comptes clients, transactions et autres informations personnelles. La partition mondiale d'AWS n'a aucune région en Chine continentale à sélectionner, de sorte qu'une instance RDS dans n'importe quelle région mondiale garde les données de vos utilisateurs en Chine à l'étranger, et chaque lecture et écriture depuis la Chine est un transfert transfrontalier que la PIPL régit. Une véritable option sur le territoire existe, mais c'est une partition distincte : AWS China — Pékin exploitée par Sinnet, Ningxia par NWCD — s'exécute sous un compte Amazon Web Services (China) distinct avec sa propre obligation ICP et ses lacunes de fonctionnalités, une région sur le territoire plutôt qu'une conformité automatique. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles chinoises doivent rester sur le continent — PIPL article 40 et l'obligation de localisation de la loi sur la cybersécurité article 39 (anciennement l'article 37) — ce qu'une instance RDS à l'étranger ne peut faire.
Il s'agit d'une image des risques, pas d'un jugement — vos obligations dépendent de votre entité, de vos volumes de données et de la personne dont les données résident dans la base. Notre équipe Chine peut cartographier votre exposition de résidence des données RDS →
Aperçu de conformité
- ✕ Aucune région en Chine continentale dans la partition AWS mondiale ; la Chine est une partition distincte
- ! Une instance RDS dans une région mondiale laisse vos données chinoises à l'étranger — un transfert PIPL
- ! AWS China (Pékin : Sinnet, Ningxia : NWCD) est sur le territoire mais un compte distinct + ICP
- ! Obligation de stockage sur le territoire pour les OIIC/responsables à grand volume (PIPL art. 40 ; CSL art. 39, ex-37)
- ✓ Voie légale : exploiter la base de données sur le territoire + diffusion déclarée (ICP) devant — sans migration
Ce que la documentation officielle de Amazon RDS dit de la Chine
| Fait | Source primaire |
|---|---|
| AWS China est une partition distincte, non le service mondial. Sur le propre site Chine d'AWS, “China Regions' operations are separate from Amazon Web Services Global Regions,” avec la région de Pékin “operated by Sinnet” (Beijing Sinnet Technology Co., Ltd.) et la région de Ningxia “operated by NWCD” (Ningxia Western Cloud Data Technology Co., Ltd.). Utiliser ces régions nécessite un compte Amazon Web Services (China) distinct et une déclaration ICP — et les régions mondiales d'AWS ne comprennent aucune région en Chine continentale à sélectionner. | AWS China — About the China Regions, consulté le 2026-10-10 |
| Amazon RDS est disponible dans les deux régions AWS China — mais seulement sur le compte Chine distinct. La liste des services régionaux d'AWS montre “Amazon Relational Database Service (RDS)” disponible dans la région AWS China (Pékin) exploitée par Sinnet et la région AWS China (Ningxia) exploitée par NWCD. Cette capacité sur le territoire est une option de résidence légale, en cloud souverain — mais c'est un opérateur, un compte et un ensemble de fonctionnalités distincts, donc une région sur le territoire, non une conformité automatique. | AWS China — Regional Product Services, consulté le 2026-10-10 |
| Les informations personnelles chinoises dans une instance RDS à l'étranger sont un transfert transfrontalier au titre de la PIPL. Lorsque RDS détient les informations personnelles de personnes en Chine et que l'instance se trouve dans une région à l'étranger, le responsable de traitement — vous, le client d'AWS, non AWS — doit informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Les articles 38 à 40 de la PIPL régissent ce transfert, et les mesures d'évaluation de sécurité fixent quand l'évaluation est obligatoire. | PIPL articles 38 à 40 ; mesures transfrontalières de données de la CAC |
| Les OIIC et les responsables à grand volume doivent stocker les informations personnelles chinoises sur le continent. PIPL article 40 et la loi sur la cybersécurité article 39 (anciennement l'article 37) imposent une obligation de stockage sur le territoire aux opérateurs d'infrastructure d'information critique et aux responsables à grand volume ; l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 (substance inchangée). Une instance RDS dans une région mondiale à l'étranger ne peut structurellement satisfaire cette obligation — les leviers légaux sont un déploiement agréé sur le territoire (auto-hébergé ou la partition souveraine AWS China) avec la surface tournée vers la Chine sur une diffusion déclarée (ICP). | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un public en Chine continentale, la question décisive à propos d’Amazon RDS n’est pas de savoir si une instance de base de données se lance ou si une application peut s’y connecter — l’une et l’autre sont de routine. C’est de savoir où les données que cette instance détient ont le droit de venir reposer. Amazon RDS est le service de base de données relationnelle gérée d’AWS — MySQL, PostgreSQL, MariaDB, Oracle, SQL Server et Amazon Aurora — et une base de données relationnelle est la question de résidence des données la plus littérale de tout votre stack : c’est le système de référence où résident physiquement les comptes clients, commandes, transactions et autres informations personnelles. Les régions mondiales d’AWS ne comprennent aucune région en Chine continentale à sélectionner, de sorte qu’une instance RDS provisionnée dans une région mondiale garde ces données à l’étranger. Une véritable option sur le territoire existe bien — mais c’est une partition AWS China distincte, exploitée par des sociétés locales sous un compte distinct et ses propres obligations de déclaration, non le même service que vous atteignez depuis un compte mondial.
Amazon RDS en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'Amazon RDS — et au regard du droit chinois |
|---|---|
| Où les données reposent physiquement (la réalité des régions) | La partition mondiale d'AWS n'a aucune région en Chine continentale. Une instance RDS dans une région mondiale (Tokyo, Singapour, Hong Kong) garde les données à l'étranger. La capacité sur le continent n'existe que dans la partition AWS China distincte — Pékin (exploitée par Sinnet) et Ningxia (exploitée par NWCD) — sur un compte Amazon Web Services (China) distinct. |
| Ce que la base de données détient, et pourquoi ce sont des informations personnelles | RDS est le système de référence : comptes clients, commandes, transactions, historique d'assistance. L'essentiel est une information personnelle au titre de la PIPL, et une partie — coordonnées, données financières et d'identité — est sensible. L'endroit où cela repose est donc une question juridique, non de performance. |
| Les enregistrements de vos utilisateurs en Chine quand l'instance est à l'étranger | Détenir des informations personnelles chinoises dans une instance RDS à l'étranger, c'est effectuer un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type, ou une certification. |
| L'obligation de stockage sur le territoire (OIIC / responsable à grand volume) | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit garder les informations personnelles chinoises sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Une instance RDS à l'étranger ne le peut structurellement pas. |
| L'accessibilité n'est pas l'axe (et la surface tournée vers la Chine) | Savoir si la base de données est accessible depuis la Chine est une affaire de diffusion, non le test juridique ; la résidence des données au repos l'est. Les leviers légaux consistent à exploiter la base de données sur le territoire — une région AWS China souveraine agréée, ou un autre déploiement sur le territoire — et à placer toute surface tournée vers la Chine devant elle sur une diffusion déclarée (ICP). |
Où les données reposent réellement
Choisissez une région RDS depuis un compte AWS standard et la liste parmi laquelle vous choisissez est la partition mondiale — et elle ne contient aucune région en Chine continentale. Les régions les plus proches, à Tokyo, Singapour ou Hong Kong, sont toutes hors du continent, de sorte que la base de données et chaque octet qu’elle stocke résident à l’étranger. (Hong Kong est un territoire chinois, mais il est traité séparément du continent aux fins de localisation des données.)
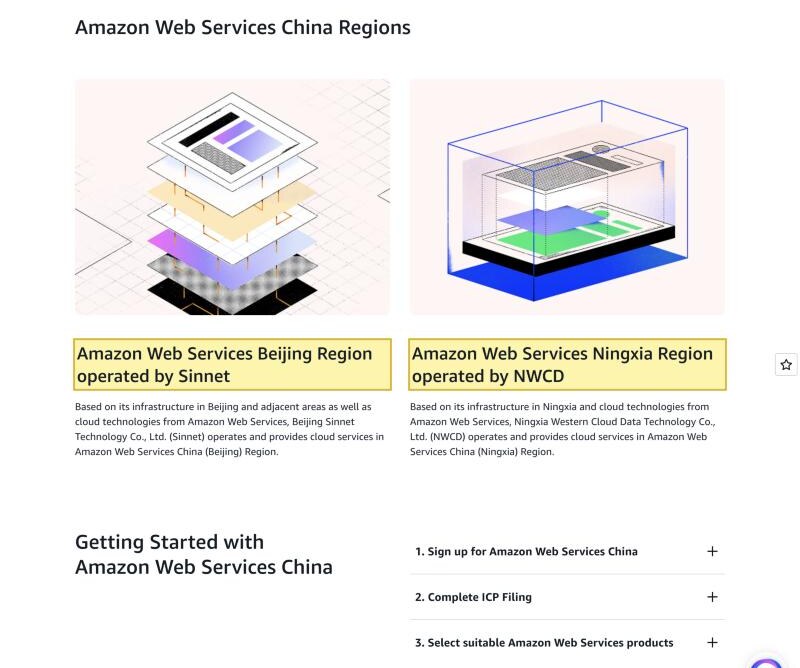
La capacité sur le continent existe bien, mais par une autre porte. AWS China est une partition distincte : la région de Pékin est exploitée par Sinnet (Beijing Sinnet Technology Co., Ltd.) et la région de Ningxia par NWCD (Ningxia Western Cloud Data Technology Co., Ltd.). AWS indique clairement que les opérations de ses régions Chine sont distinctes des régions mondiales, qu’elles nécessitent un compte Amazon Web Services (China) distinct, et que les utiliser implique une déclaration ICP. Amazon RDS est proposé dans les deux régions Chine — une option de résidence sur le territoire, en cloud souverain, existe donc véritablement.
Ce que ce n’est pas, c’est le même service que vous exploitez déjà à l’échelle mondiale. C’est un opérateur distinct, un contrat et un compte distincts, ses propres lacunes de service et de disponibilité générale, et sa propre surface de conformité. Une région sur le territoire est une option légale ; ce n’est pas une conformité automatique.
Ce qu’il détient, ce sont des informations personnelles
Une base de données relationnelle n’est ni un cache ni un edge CDN — c’est le système de référence. Une instance RDS détient des comptes clients, des commandes, des paiements, l’historique d’assistance et les identifiants qui les relient. L’essentiel est une information personnelle au titre de la PIPL, et une partie — coordonnées, données financières, identifiants gouvernementaux — est une information personnelle sensible qui tire des obligations renforcées.
C’est pourquoi la résidence, non l’accessibilité, est le test. Lorsque les informations personnelles de personnes en Chine reposent dans une instance RDS à l’étranger, vous effectuez un transfert transfrontalier, et les articles 38 à 40 de la PIPL le régissent : information, consentement distinct, et un mécanisme de transfert légal — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Les mesures d’évaluation de sécurité fixent quand cette évaluation est obligatoire plutôt que facultative.
Par-dessus les règles de transfert se trouve une obligation plus dure. Un opérateur d’infrastructure d’information critique ou un responsable à grand volume doit stocker les informations personnelles chinoises à l’intérieur du continent — PIPL article 40 et la règle de localisation des données de la loi sur la cybersécurité article 39 (anciennement l’article 37). Une instance RDS dans une région mondiale à l’étranger ne peut satisfaire une obligation de stockage sur le territoire, car les données ne sont, par définition, pas dans le pays.
L’exploiter à l’étranger — ou sur un service géré sans région Chine — ne satisfait pas l’obligation de résidence, et ce qui la satisfait
Le correctif n’est pas de rendre un point de terminaison RDS à l’étranger accessible depuis la Chine. L’accessibilité n’a jamais été le problème ; la résidence l’est. Si vos obligations imposent que les informations personnelles chinoises restent sur le continent, le levier légal est d’exploiter la base de données sur le territoire — auto-hébergée sur une infrastructure du continent où vous exploitez votre propre moteur, ou sur une option gérée agréée sur le territoire, en cloud souverain, telle qu’Amazon RDS dans la partition AWS China — et de garder un stockage consenti, sur le territoire, pour ce que la loi impose d’y garder.
Fait crucial, ce n’est pas un projet de migration au sens habituel. Vous ne re-plateformez pas votre application ; vous placez un système de référence conforme, sur le territoire, là où les données doivent résider, et vous placez les surfaces tournées vers la Chine qui le lisent — l’application, l’edge de l’API, les portails d’administration et de reporting que vos utilisateurs du continent atteignent — sur une diffusion déclarée (ICP) et sur le territoire devant le stack que vous exploitez déjà. Localiser signifie un point de terminaison sur le territoire, non un renvoi vers un point de terminaison à l’étranger.
Cette page cartographie l’exposition ; ce n’est pas un jugement juridique. Vos obligations réelles dépendent de votre entité, de la façon dont vous classez les données, de vos volumes de transfert et du fait que vous soyez ou non un opérateur d’infrastructure d’information critique — réglez donc ces détails avec un conseil chinois qualifié avant de vous reposer sur une voie unique.
La voie légale — cartographier, localiser, diffuser
21YunBox est une couche de conformité, pas une migration — et un partenaire d’AWS et de votre équipe base de données, non un concurrent.
- Cartographier. Nous lisons les obligations transfrontalières, de résidence des données, de localisation des données (OIIC) et d’ICP au titre de la PIPL au regard de votre entité, de vos volumes de données et de la personne dont les informations personnelles résident réellement dans la base — pour que vous sachiez quelles obligations mordent avant de déplacer quoi que ce soit.
- Localiser. Nous exploitons la base de données sur le territoire pour que les informations personnelles restent sur le sol du continent — auto-hébergée sur une infrastructure du continent là où votre moteur le permet, ou sur une option gérée agréée sur le territoire / en cloud souverain — et gardons un stockage consenti, sur le territoire, pour ce qui doit rester. Pour un service géré sans région Chine mondiale, localiser signifie mettre en place un équivalent légal sur le territoire, non un renvoi vers le point de terminaison à l’étranger.
- Diffuser. Toute surface tournée vers la Chine placée devant la base de données — l’application, l’edge de l’API, les portails d’administration et de reporting que vos utilisateurs du continent atteignent — s’exécute sur une diffusion déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant le stack que vous exploitez déjà. Sans reconstruction, sans second code.
Le résultat est une base de données qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- Comment obtenir une licence ICP pour un site web en Chine
Questions fréquentes
Amazon RDS dispose-t-il d'une région en Chine continentale ?
Pas dans la partition mondiale d'AWS — les régions que vous sélectionnez depuis un compte AWS mondial n'en comprennent aucune en Chine continentale, de sorte qu'une instance RDS y détient vos données chinoises à l'étranger. La capacité sur le continent n'existe que dans la partition AWS China distincte : la région de Pékin exploitée par Sinnet et la région de Ningxia exploitée par NWCD, atteintes via un compte Amazon Web Services (China) distinct avec sa propre déclaration ICP. RDS y est proposé, mais c'est un opérateur et un compte distincts, non le même service que vous exploitez à l'échelle mondiale.
Si nous exploitons Amazon RDS à l'étranger, enfreignons-nous le droit chinois ?
Pas automatiquement. Détenir les informations personnelles d'utilisateurs chinois dans une instance RDS à l'étranger est un transfert transfrontalier que la PIPL ne permet qu'avec information, consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type, ou une certification). Un opérateur d'infrastructure d'information critique ou un responsable à grand volume est aussi soumis à une obligation de stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) qu'une instance à l'étranger ne peut satisfaire. Que ces règles mordent dépend de votre entité, de vos volumes de données et de votre rôle — évaluez-le avec un conseil.
21YunBox peut-il rendre notre configuration Amazon RDS conforme pour la Chine ?
Oui. Notre équipe Chine cartographie votre exposition transfrontalière et de résidence des données pour votre entité et vos volumes de données, et — là où la loi exige que les données de vos utilisateurs en Chine restent sur le continent — met en place un déploiement légal sur le territoire (auto-hébergé sur une infrastructure du continent, ou une option en cloud souverain telle que la partition AWS China) avec une diffusion déclarée (ICP) devant le stack que vous exploitez déjà. C'est une couche de conformité, non une migration hors d'AWS, et 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte.


