Funktioniert Amazon RDS in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
Amazon RDS ist AWS' verwaltete relationale Datenbank — das System of Record für Kundenkonten und Transaktionen. AWS' globale Partition hat keine Festlandchina-Region, sodass eine RDS-Instanz dort China-Daten im Ausland hält; eine inländische Option existiert nur in der separaten AWS-China-Partition (Sinnet/NWCD). Ein Blick zuerst auf die Compliance: RDS-Datenresidenz, Lokalisierung und PIPL-Grenztransfer.
Funktioniert Amazon RDS in China?
Ob Amazon RDS in China „funktioniert“, ist zuerst eine Datenresidenz-Frage — wo die Daten der Datenbank liegen dürfen, nicht, ob sie sich verbindet.
RDS ist AWS' verwaltete relationale Datenbank (MySQL, PostgreSQL, MariaDB, Oracle, SQL Server und Amazon Aurora) — das System of Record, das Kundenkonten, Transaktionen und andere personenbezogene Daten hält. AWS' globale Partition hat keine Festlandchina-Region zur Auswahl, sodass eine RDS-Instanz in jeder globalen Region die Daten Ihrer China-Nutzer im Ausland hält, und jeder Lese- und Schreibvorgang aus China ist ein grenzüberschreitender Transfer, den PIPL regelt. Eine echte inländische Option existiert, aber es ist eine separate Partition: AWS China — Peking betrieben von Sinnet, Ningxia betrieben von NWCD — läuft unter einem eigenen Amazon-Web-Services-(China)-Konto mit eigener ICP-Pflicht und Funktionslücken, eine inländische Region statt automatischer Compliance. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen China-Personendaten im Festland bleiben — PIPL Art. 40 und die Lokalisierungspflicht des Cybersicherheitsgesetzes Art. 39 (vormals Art. 37) —, was eine Offshore-RDS-Instanz nicht kann.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten hängen von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wessen Daten in der Datenbank sitzen. Unser China-Team kann Ihre RDS-Datenresidenz-Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region in der globalen AWS-Partition; China ist eine separate Partition
- ! Eine RDS-Instanz in einer globalen Region lässt Ihre China-Daten im Ausland — ein Transfer nach PIPL
- ! AWS China (Peking: Sinnet, Ningxia: NWCD) ist inländisch, aber ein separates Konto + ICP
- ! Inland-Speicherpflicht für Betreiber kritischer Informationsinfrastruktur/große Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, war 37)
- ✓ Rechtmäßiger Weg: die Datenbank im Inland betreiben + ICP-gemeldete Auslieferung davor — keine Migration
Was die offizielle Amazon RDS-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
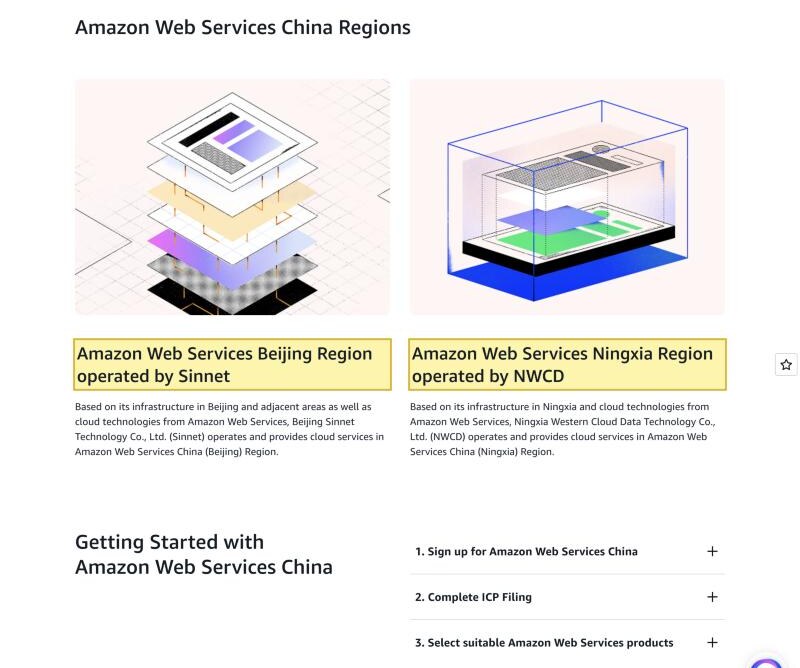
| AWS China ist eine separate Partition, nicht der globale Dienst. Auf AWS' eigener China-Website sind „China Regions' operations are separate from Amazon Web Services Global Regions“ (die Operationen der China-Regionen von den globalen AWS-Regionen getrennt), mit der Peking-Region „operated by Sinnet“ (Beijing Sinnet Technology Co., Ltd.) und der Ningxia-Region „operated by NWCD“ (Ningxia Western Cloud Data Technology Co., Ltd.). Diese Regionen zu nutzen, erfordert ein eigenes Amazon-Web-Services-(China)-Konto und eine ICP-Beian — und AWS' globale Regionen umfassen keine Festlandchina-Region zur Auswahl. | AWS China — About the China Regions, abgerufen 2026-10-10 |
| Amazon RDS ist in beiden AWS-China-Regionen verfügbar — aber nur auf dem separaten China-Konto. AWS' Liste regionaler Produktdienste zeigt „Amazon Relational Database Service (RDS)“ als verfügbar in der AWS-China-(Peking)-Region betrieben von Sinnet und der AWS-China-(Ningxia)-Region betrieben von NWCD. Diese inländische Kapazität ist eine rechtmäßige, souveräne Cloud-Residenz-Option — doch es ist ein eigener Betreiber, ein eigenes Konto und ein eigener Funktionssatz, es ist also eine inländische Region, keine automatische Compliance. | AWS China — Regional Product Services, abgerufen 2026-10-10 |
| China-Personendaten in einer Offshore-RDS-Instanz sind ein grenzüberschreitender Transfer nach PIPL. Wo RDS die personenbezogenen Daten von Personen in China hält und die Instanz in einer Offshore-Region sitzt, muss der Verarbeiter — Sie, der AWS-Kunde, nicht AWS — Mitteilung machen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. PIPL Art. 38–40 regeln diesen Transfer, und die Sicherheitsbewertungsmaßnahmen legen fest, wann die Bewertung verpflichtend ist. | PIPL Art. 38–40; CAC-Grenzdaten-Maßnahmen |
| Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen müssen China-Personendaten im Festland speichern. PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) legen Betreibern kritischer Informationsinfrastruktur und Verarbeitern großer Mengen eine Inland-Speicherpflicht auf; die 2025er Novelle des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um (inhaltlich unverändert). Eine RDS-Instanz in einer Offshore-Globalregion kann diese Pflicht strukturell nicht erfüllen — die rechtmäßigen Hebel sind ein lizenziertes inländisches Deployment (selbst gehostet oder die souveräne AWS-China-Partition) mit der auf China ausgerichteten Oberfläche auf ICP-gemeldeter Auslieferung. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina ist die entscheidende Frage zu Amazon RDS nicht, ob eine Datenbankinstanz startet oder ob eine Anwendung sich mit ihr verbinden kann — beides ist Routine. Sie ist, wo die Daten, die diese Instanz hält, zu liegen kommen dürfen. Amazon RDS ist AWS’ verwalteter relationaler Datenbankdienst — MySQL, PostgreSQL, MariaDB, Oracle, SQL Server und Amazon Aurora — und eine relationale Datenbank ist die buchstäblichste Datenresidenz-Frage Ihres ganzen Stacks: Sie ist das System of Record, wo Kundenkonten, Bestellungen, Transaktionen und andere personenbezogene Daten physisch leben. AWS’ globale Regionen umfassen keine Festlandchina-Region zur Auswahl, sodass eine in einer globalen Region bereitgestellte RDS-Instanz diese Daten im Ausland hält. Eine echte inländische Option existiert — aber es ist eine separate AWS-China-Partition, betrieben von lokalen Unternehmen unter einem eigenen Konto und mit eigenen Meldepflichten, nicht derselbe Dienst, den Sie von einem globalen Konto erreichen.
Amazon RDS in China auf einen Blick
| Worüber es entscheidet | In Amazon RDS' eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Daten physisch liegen (die Regions-Realität) | AWS' globale Partition hat keine Festlandchina-Region. Eine RDS-Instanz in einer globalen Region (Tokio, Singapur, Hongkong) hält die Daten im Ausland. Festland-Kapazität existiert nur in der separaten AWS-China-Partition — Peking (betrieben von Sinnet) und Ningxia (betrieben von NWCD) — auf einem eigenen Amazon-Web-Services-(China)-Konto. |
| Was die Datenbank hält und warum es personenbezogene Daten sind | RDS ist das System of Record: Kundenkonten, Bestellungen, Transaktionen, Support-Historie. Das meiste davon sind personenbezogene Daten nach PIPL, und manches — Kontakt-, Finanz- und Ausweisdaten — ist sensibel. Wo es liegt, ist also eine Rechtsfrage, keine Leistungsfrage. |
| Die Datensätze Ihrer China-Nutzer, wenn die Instanz im Ausland ist | China-Personendaten in einer Offshore-RDS-Instanz zu halten, macht Sie zu einem grenzüberschreitenden Transfer nach PIPL (Art. 38–40): Mitteilung, gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der Standardvertrag oder eine Zertifizierung. |
| Die Inland-Speicherpflicht (Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen) | Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen muss China-Personendaten im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die 2025er Novelle des Cybersicherheitsgesetzes, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert). Eine Offshore-RDS-Instanz kann das strukturell nicht. |
| Erreichbarkeit ist nicht die Achse (und die auf China ausgerichtete Oberfläche) | Ob die Datenbank aus China erreichbar ist, ist eine Auslieferungssache, nicht der rechtliche Test; die Residenz der ruhenden Daten ist es. Die rechtmäßigen Hebel sind, die Datenbank im Inland zu betreiben — eine lizenzierte souveräne AWS-China-Region oder ein anderes inländisches Deployment — und jede auf China ausgerichtete Oberfläche davor auf ICP-gemeldeter Auslieferung zu betreiben. |
Wo die Daten tatsächlich liegen
Wählen Sie eine RDS-Region von einem Standard-AWS-Konto, ist die Liste, aus der Sie wählen, die globale Partition — und sie enthält keine Festlandchina-Region. Die nächsten Regionen in Tokio, Singapur oder Hongkong liegen alle außerhalb des Festlands, sodass die Datenbank und jedes Byte, das sie speichert, im Ausland sitzen. (Hongkong ist chinesisches Territorium, wird aber für Datenlokalisierungszwecke getrennt vom Festland behandelt.)
Festland-Kapazität existiert, aber durch eine andere Tür. AWS China ist eine separate Partition: Die Peking-Region wird von Sinnet (Beijing Sinnet Technology Co., Ltd.) betrieben und die Ningxia-Region von NWCD (Ningxia Western Cloud Data Technology Co., Ltd.). AWS gibt klar an, dass die Operationen seiner China-Regionen von den globalen Regionen getrennt sind, dass sie ein eigenes Amazon-Web-Services-(China)-Konto erfordern und dass ihre Nutzung eine ICP-Beian beinhaltet. Amazon RDS wird in beiden China-Regionen angeboten — eine inländische, souveräne Cloud-Residenz-Option existiert also wirklich.
Was es nicht ist, ist derselbe Dienst, den Sie bereits global betreiben. Es ist ein separater Betreiber, ein separater Vertrag und ein separates Konto, eigene Dienst- und Verfügbarkeitslücken und eine eigene Compliance-Oberfläche. Eine inländische Region ist eine rechtmäßige Option; sie ist keine automatische Compliance.
Was es hält, sind personenbezogene Daten
Eine relationale Datenbank ist kein Cache oder eine CDN-Edge — sie ist das System of Record. Eine RDS-Instanz hält Kundenkonten, Bestellungen, Zahlungen, Support-Historie und die Kennungen, die sie verbinden. Das meiste davon sind personenbezogene Daten nach PIPL, und manches — Kontaktdaten, Finanzdaten, staatliche Ausweise — sind sensible personenbezogene Daten, die erhöhte Pflichten nach sich ziehen.
Deshalb ist Residenz, nicht Erreichbarkeit, der Test. Wenn die personenbezogenen Daten von Personen in China in einer Offshore-RDS-Instanz liegen, machen Sie einen grenzüberschreitenden Transfer, und PIPL Art. 38–40 regeln ihn: Mitteilung, gesonderte Einwilligung und ein rechtmäßiger Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. Die Sicherheitsbewertungsmaßnahmen legen fest, wann diese Bewertung verpflichtend statt optional ist.
Über den Transferregeln sitzt eine härtere Pflicht. Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen muss China-Personendaten innerhalb des Festlands speichern — PIPL Art. 40 und die Datenlokalisierungsregel in Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Eine RDS-Instanz in einer Offshore-Globalregion kann eine Inland-Speicherpflicht nicht erfüllen, weil die Daten per Definition nicht im Land sind.
Es im Ausland zu betreiben — oder auf einem verwalteten Dienst ohne China-Region — erfüllt die Residenzpflicht nicht, und was sie erfüllt
Die Lösung ist nicht, einen Offshore-RDS-Endpunkt aus China erreichbar zu machen. Erreichbarkeit war nie das Problem; Residenz ist es. Wenn Ihre Pflichten verlangen, dass China-Personendaten im Festland bleiben, ist der rechtmäßige Hebel, die Datenbank im Inland zu betreiben — selbst gehostet auf Festland-Infrastruktur, wo Sie Ihre eigene Engine betreiben, oder auf einer lizenzierten inländischen, souveränen Cloud-verwalteten Option wie Amazon RDS in der AWS-China-Partition — und einwilligungsgestützte, inländische Speicherung für das zu halten, was das Recht als bleibepflichtig bezeichnet.
Entscheidend: Das ist kein Migrationsprojekt im üblichen Sinne. Sie re-platformen Ihre Anwendung nicht; Sie platzieren ein rechtskonformes, inländisches System of Record dort, wo die Daten leben müssen, und setzen die auf China ausgerichteten Oberflächen, die daraus lesen — die App, die API-Edge, die Admin- und Reporting-Portale, die Ihre Festland-Nutzer erreichen — auf ICP-gemeldete, inländische Auslieferung vor den Stack, den Sie bereits betreiben. Lokalisieren bedeutet einen inländischen Endpunkt, keine Rückleitung zu einem Offshore-Endpunkt.
Diese Seite kartiert Exponierung; sie ist kein rechtliches Urteil. Ihre tatsächlichen Pflichten hängen von Ihrer Gesellschaft, davon, wie Sie die Daten klassifizieren, Ihren Transfermengen und davon ab, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — klären Sie diese Einzelheiten also mit qualifiziertem China-Rechtsbeistand, bevor Sie sich auf einen einzelnen Pfad verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
21YunBox ist eine rechtskonforme Overlay, keine Migration — und eine Partnerin von AWS und Ihrem Datenbank-Team, keine Konkurrentin.
- Kartieren. Wir lesen die PIPL-Grenztransfer-, Datenresidenz-, Datenlokalisierungs- (Betreiber kritischer Informationsinfrastruktur) und ICP-Pflichten gegen Ihre Gesellschaft, Ihre Datenmengen und darauf ab, wessen personenbezogene Daten tatsächlich in der Datenbank sitzen — sodass Sie wissen, welche Pflichten greifen, bevor Sie irgendetwas bewegen.
- Lokalisieren. Wir betreiben die Datenbank im Inland, sodass die personenbezogenen Daten auf Festland-Boden bleiben — selbst gehostet auf Festland-Infrastruktur, wo Ihre Engine es erlaubt, oder auf einer lizenzierten inländischen / souveränen Cloud-verwalteten Option — und halten einwilligungsgestützte, inländische Speicherung für das, was bleiben muss. Für einen verwalteten Dienst ohne globale China-Region bedeutet Lokalisieren, ein rechtmäßiges inländisches Äquivalent aufzusetzen, keine Rückleitung zum Offshore-Endpunkt.
- Ausliefern. Jede auf China ausgerichtete Oberfläche vor der Datenbank — die Anwendung, die API-Edge, die Admin- und Reporting-Portale, die Ihre Festland-Nutzer treffen — läuft über ICP-gemeldete, inländische Auslieferung (der 21YunBox Optimizer), vor den Stack gesetzt, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis.
Das Ergebnis ist eine Datenbank, die für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenexport-Sicherheitsbewertungsmaßnahmen
- So erhalten Sie eine ICP-Lizenz für eine Website in China
Häufige Fragen
Hat Amazon RDS eine Festlandchina-Region?
Nicht in AWS' globaler Partition — die Regionen, die Sie von einem globalen AWS-Konto wählen, umfassen keine innerhalb Festlandchinas, sodass eine RDS-Instanz dort Ihre China-Daten im Ausland hält. Festland-Kapazität existiert nur in der separaten AWS-China-Partition: die Peking-Region betrieben von Sinnet und die Ningxia-Region betrieben von NWCD, erreicht über ein eigenes Amazon-Web-Services-(China)-Konto mit eigener ICP-Beian. RDS wird dort angeboten, aber es ist ein separater Betreiber und ein separates Konto, nicht derselbe Dienst, den Sie global betreiben.
Wenn wir Amazon RDS im Ausland betreiben, brechen wir Chinas Recht?
Nicht automatisch. Die personenbezogenen Daten chinesischer Nutzer in einer Offshore-RDS-Instanz zu halten, ist ein grenzüberschreitender Transfer, den PIPL nur mit Mitteilung, gesonderter Einwilligung und einem Transfermechanismus (einer CAC-Sicherheitsbewertung, dem Standardvertrag oder einer Zertifizierung) erlaubt. Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen steht zudem vor einer Inland-Speicherpflicht (PIPL Art. 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37), die eine Offshore-Instanz nicht erfüllen kann. Ob diese greifen, hängt von Ihrer Gesellschaft, Ihren Datenmengen und Ihrer Rolle ab — schätzen Sie es mit Rechtsbeistand ein.
Kann 21YunBox unser Amazon-RDS-Setup für China rechtskonform machen?
Ja. Unser China-Team kartiert Ihre Grenztransfer- und Datenresidenz-Exponierung für Ihre Gesellschaft und Ihre Datenmengen und stellt — wo das Recht verlangt, dass die Daten Ihrer China-Nutzer im Festland bleiben — ein rechtmäßiges inländisches Deployment (selbst gehostet auf Festland-Infrastruktur oder eine lizenzierte souveräne Cloud-Option wie die AWS-China-Partition) mit ICP-gemeldeter Auslieferung vor den Stack, den Sie bereits betreiben. Es ist eine rechtskonforme Overlay, keine Migration weg von AWS, und 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer.


