¿Funciona Retool en China? Residencia de datos, ICP y reglas transfronterizas
Retool se conecta a sus bases de datos y API y guarda los secretos de esas conexiones, de modo que el cumplimiento depende de dónde se ejecuta la instancia — no de si el editor carga. Retool Cloud se aloja en el extranjero (región de EE. UU. us-west-2, sin región en China continental), lo que convierte sus datos de China en una transferencia transfronteriza según la PIPL — mientras que una edición autoalojada que usted ejecuta en su propia infraestructura mantiene dentro del país los datos de las herramientas internas y los secretos.
¿Funciona Retool en China?
Que Retool cargue desde Shanghái nunca fue la cuestión de cumplimiento. Todo el trabajo de Retool es conectarse a sus bases de datos y API — y guardar las credenciales de acceso a ellas —, así que construir y ejecutar aplicaciones internas sobre los datos de sus usuarios y empleados de China a través de una instancia en el extranjero envía esos datos, y concentra sus secretos, al otro lado de la frontera mucho antes de que la latencia entre en escena.
Retool Cloud se ejecuta en la región principal de Retool en EE. UU. (AWS us-west-2, Oregón), sin región en China continental, de modo que una aplicación construida allí almacena los datos de sus herramientas internas y guarda sus secretos de conexión en el extranjero — una transferencia transfronteriza que regula la PIPL (notificación, consentimiento separado y un mecanismo de transferencia) —, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). La palanca es que Retool también ofrece una edición autoalojada cuyas instancias “run on your own infrastructure” (se ejecutan en su propia infraestructura), así que usted la despliega dentro del país y mantiene residentes tanto los datos como los secretos.
Esto es un mapa de riesgos, no un veredicto — su exposición depende de lo que tocan las herramientas, de su papel y de quién son los datos que tratan. Nuestro equipo de China puede cartografiarla con usted →
Instantánea de cumplimiento
- ! Retool Cloud almacena su instancia en el extranjero, en us-west-2 — sin región en China continental
- ! Retool guarda las credenciales de bases de datos, claves de API y tokens OAuth de los sistemas a los que se conecta
- ! Ejecutarlo en el extranjero mueve sus datos de China a través de la frontera — se aplican los artículos 38–40 de la PIPL
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe un almacenamiento dentro del país que Retool Cloud no puede cumplir
- ✓ Retool autoalojado se ejecuta en infraestructura que usted controla — los datos y los secretos permanecen dentro del país
Lo que la documentación oficial de Retool dice sobre China
| Hecho | Fuente primaria |
|---|---|
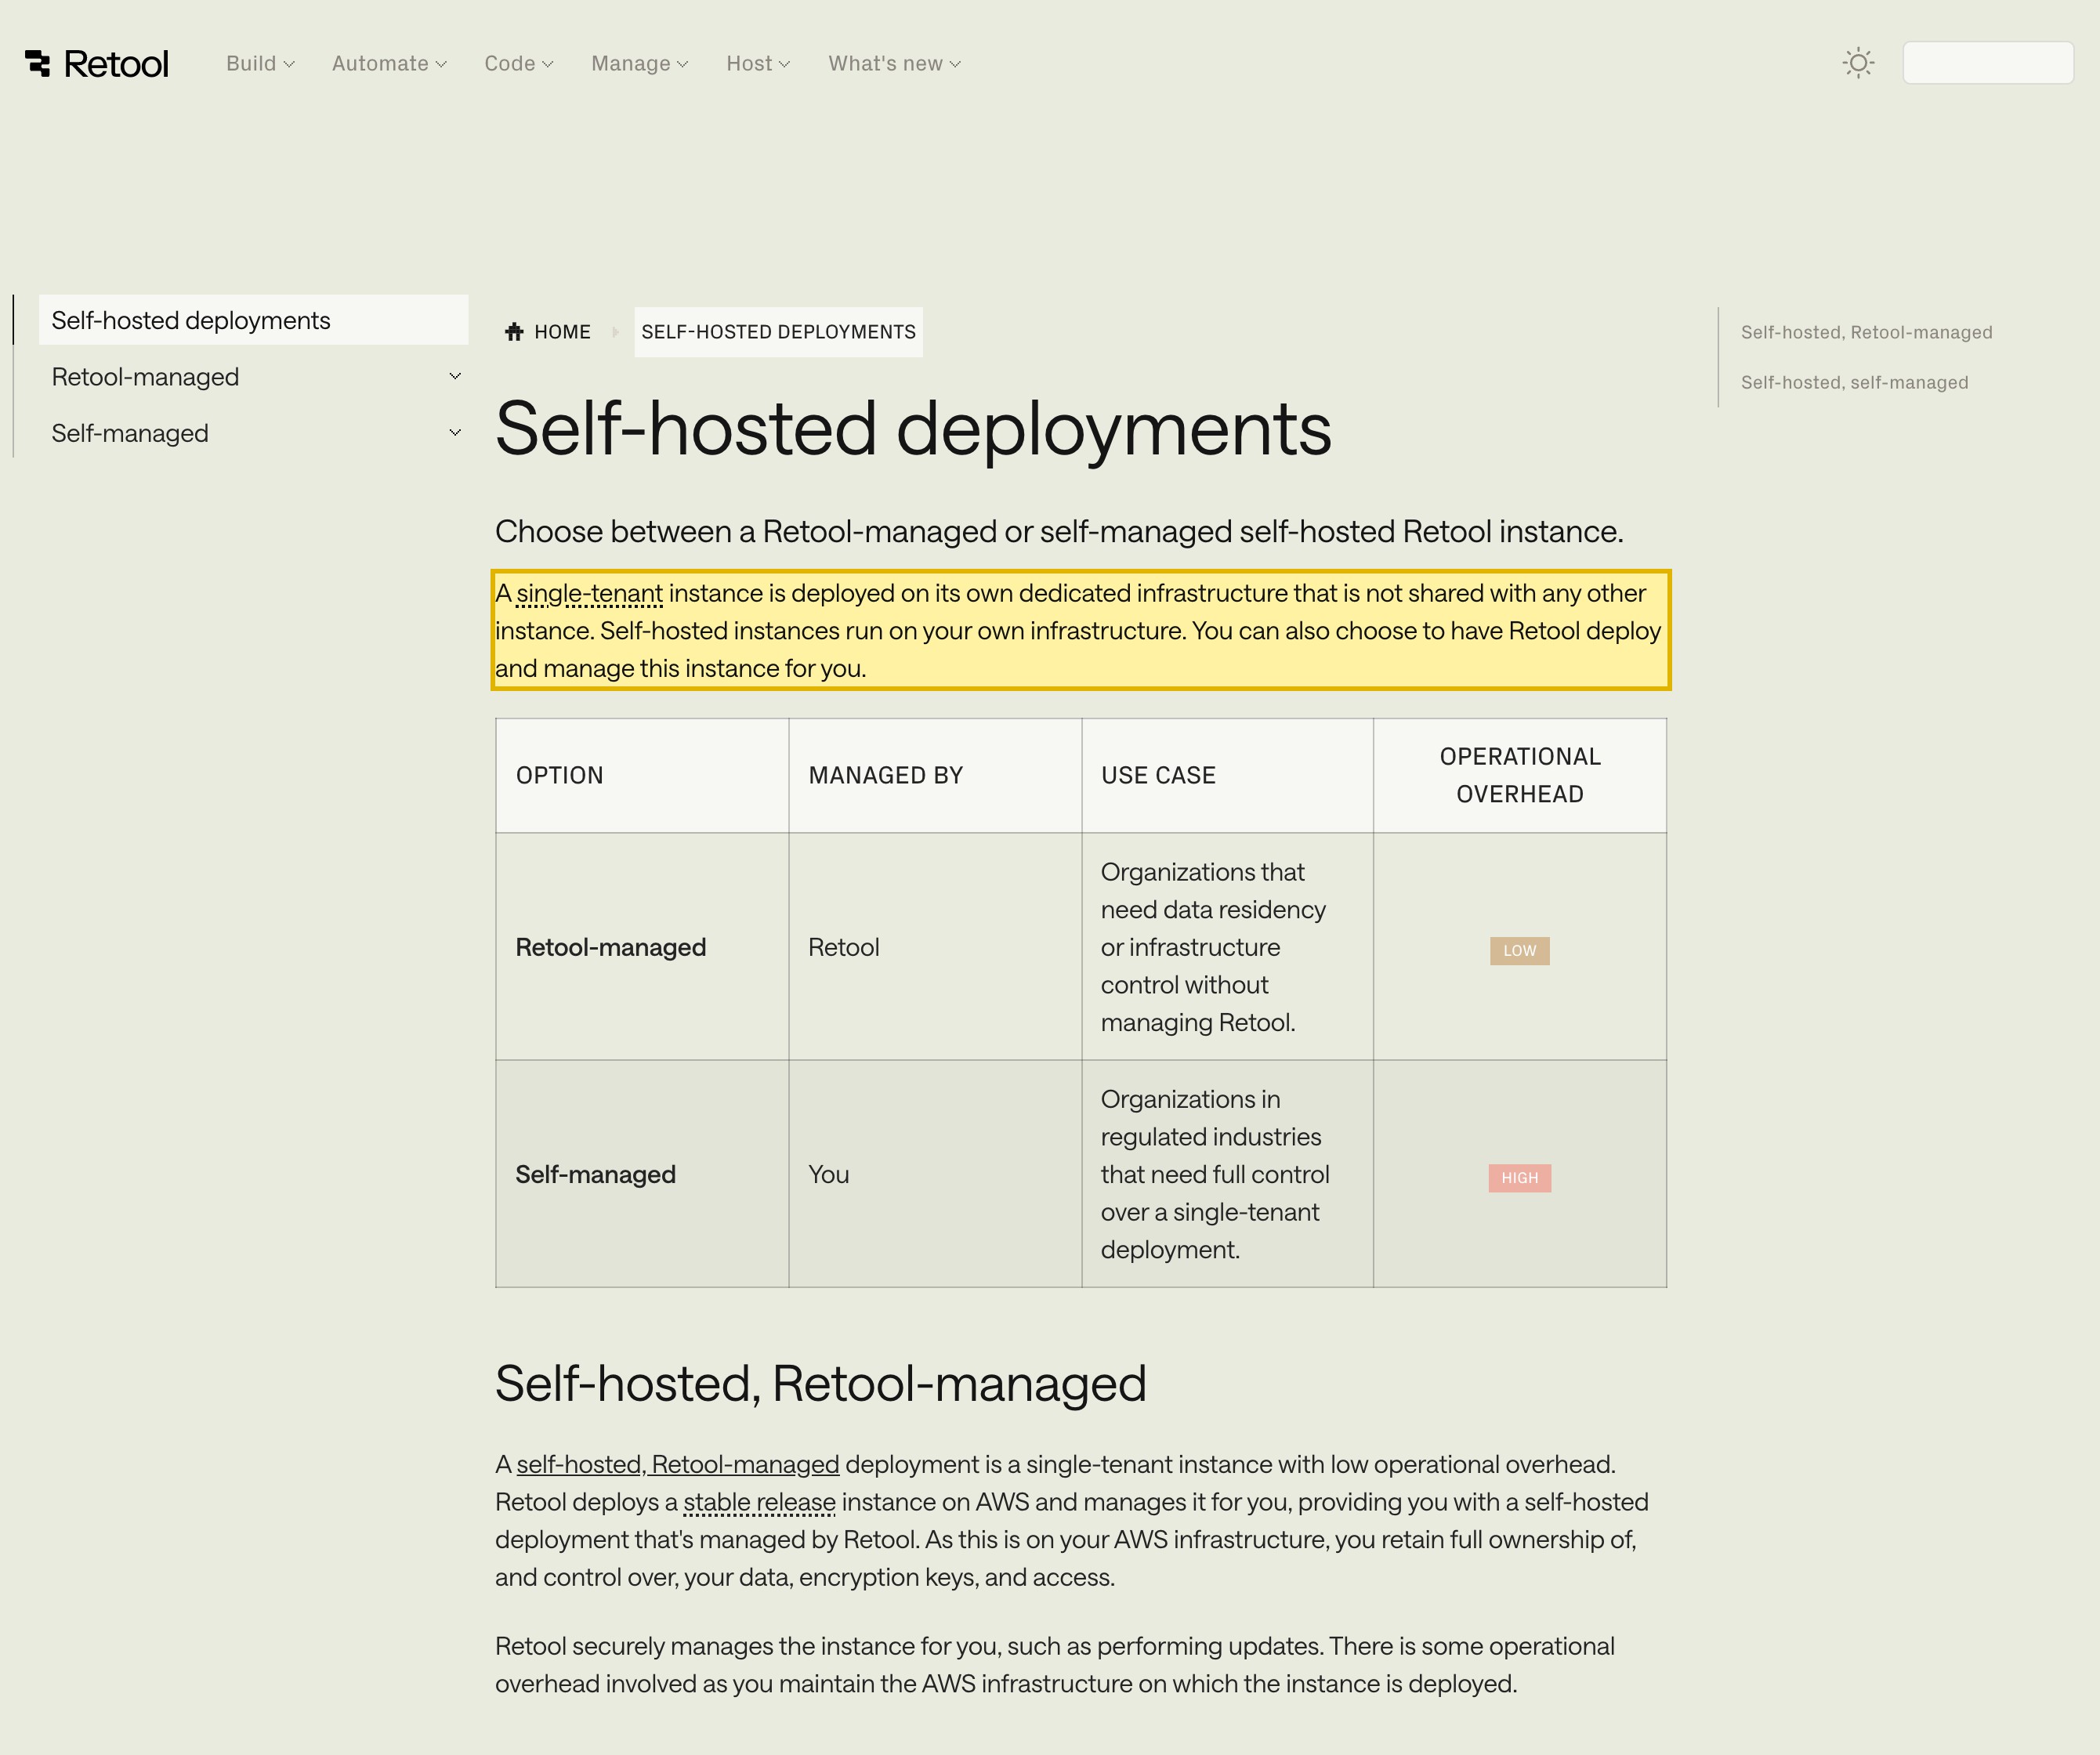
| Retool ofrece una edición autoalojada que se ejecuta en infraestructura que usted controla. La propia documentación de Retool afirma que “Self-hosted instances run on your own infrastructure,” y le permite “Choose between a Retool-managed or self-managed” (elegir entre una instancia autoalojada gestionada por Retool o autogestionada), desplegada en un clúster de Kubernetes mediante Helm. Como la instancia — y los datos de las herramientas internas y la configuración de conexiones que contiene — se ejecuta donde usted la despliega, puede ejecutarla en infraestructura de China continental. Esa es la palanca de residencia: Retool Cloud en el extranjero no es la única vía. | Retool — Self-hosted deployments (docs.retool.com), consultado el 2026-10-13 |
| Retool Cloud se aloja en el extranjero, y es la capa que guarda sus secretos de conexión. La documentación de Retool indica que en Cloud “By default, traffic routes through the us-west-2 region, based in Oregon, US,” y que “Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set” (por defecto el tráfico pasa por us-west-2, en Oregón, y las consultas pasan por esa región principal sea cual sea la región de salida) — las únicas otras regiones nombradas son Fráncfort y Singapur, y no encontramos ninguna región en China continental. Retool se conecta a sus propias bases de datos y API y almacena esas configuraciones de conexión, de modo que una instancia en el extranjero mantiene fuera del continente los datos de sus herramientas internas y sus credenciales de bases de datos, claves de API y tokens OAuth. | Retool — Configure Retool outbound regions for cloud instances (docs.retool.com), consultado el 2026-10-13 |
| Ejecutar Retool en el extranjero mueve sus datos de China a través de la frontera. Como una instancia en el extranjero almacena los datos de sus herramientas internas y accede a sus sistemas de China para mostrar aplicaciones y ejecutar consultas, tratar a través de ella la información personal de un usuario o empleado del continente es una transferencia transfronteriza según la PIPL (数据出境) — exige notificación y un consentimiento separado (artículos 13 y 23) y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40). El responsable del tratamiento es usted, no Retool. | PIPL artículos 13, 23 y 38–40, consultado el 2026-10-13 |
| Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe un almacenamiento dentro del país que Retool Cloud en el extranjero no puede cumplir. Para un operador de infraestructuras de información críticas — y, a los volúmenes que especifica la Administración del Ciberespacio de China, un tratante de grandes volúmenes —, la información personal recogida en el continente debe almacenarse en el continente conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37); la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 (sin cambios de fondo). Una región de Retool Cloud en el extranjero no puede cumplirlo por su propia estructura; una instancia autoalojada dentro del país, sí. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37), consultado el 2026-10-13 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 13 de octubre de 2026.
Para un producto o una operación interna que toca China continental, la primera pregunta sobre Retool no es si el editor de aplicaciones carga ni si su equipo puede acceder a él desde Shanghái — puede. La pregunta es dónde se permite que reposen la instancia, los datos que contiene y las credenciales que lleva. Retool es un constructor de herramientas internas: se conecta directamente a sus propias bases de datos y API y construye aplicaciones sobre ellas, lo que significa que almacena las definiciones de sus herramientas internas y los datos que esas aplicaciones leen y escriben, conserva las cuentas de los empleados que las usan y — sobre todo — guarda los secretos de conexión de los sistemas a los que llega: credenciales de bases de datos, claves de API y tokens OAuth. Dónde se encuentra físicamente todo eso es la cuestión de cumplimiento, y lo fija el lugar donde usted ejecuta Retool, no la rapidez con la que se dibuja el editor.
Dos hechos fijan la postura. Retool Cloud — la vía alojada — se ejecuta en la región principal de Retool en Estados Unidos (AWS us-west-2, Oregón), sin región en China continental, de modo que una aplicación construida allí mantiene en el extranjero los datos de sus herramientas internas y sus secretos de conexión. Pero Retool también ofrece una edición autoalojada cuyas instancias, en palabras de la propia Retool, “run on your own infrastructure” (se ejecutan en su propia infraestructura) — y esa es la palanca de residencia: despliéguela en infraestructura de China continental y los datos y los secretos permanecen dentro del país. Esta página es un mapa de riesgos de cumplimiento para esa elección, no una prueba de velocidad.
Retool en China de un vistazo
| Qué lo decide | En los propios términos de Retool — y la ley china |
|---|---|
| Dónde reposan físicamente la instancia y sus datos | Retool Cloud es el servicio alojado de Retool, y su región principal es AWS us-west-2 en Oregón, EE. UU. — “Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set.” (Las consultas pasan por la región principal de Retool en us-west-2, sea cual sea la región de salida configurada.) Las únicas otras regiones que Retool nombra para Cloud son Fráncfort y Singapur; no encontramos ninguna región en China continental. La edición autoalojada es distinta: sus “instances run on your own infrastructure,” de modo que usted elige dónde reposan ella — y los datos y secretos que contiene —, incluido el suelo de China continental. |
| Qué contiene Retool — y por qué son datos personales | Retool construye aplicaciones internas sobre sus sistemas, de modo que una instancia contiene las definiciones de sus herramientas internas, los datos que esas aplicaciones leen y escriben y las cuentas de los empleados que las usan — nombres, correos electrónicos, identificadores y los registros que sus herramientas muestran sobre sus usuarios en China. Vinculado a personas identificables, eso son datos personales conforme a la Ley de Protección de Información Personal, e información personal sensible conforme al artículo 28 de la PIPL cuando aparecen datos financieros, de salud, de ubicación precisa o de menores. |
| La plataforma es en sí misma la vía transfronteriza | Toda la función de Retool es conectarse a sus propias bases de datos y API y guardar las credenciales de acceso a ellas — contraseñas de bases de datos, claves de API, tokens OAuth. Ejecute la instancia en el extranjero y su funcionamiento normal arrastra los datos de sus sistemas de China a través de la frontera para mostrar aplicaciones y ejecutar consultas, a la vez que concentra sus secretos fuera del continente. Eso es una transferencia transfronteriza según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. |
| El deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas — y, a los volúmenes que especifica la Administración del Ciberespacio de China, un tratante de grandes volúmenes —, la información personal recogida en el continente debe almacenarse en el continente conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37); la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 (sin cambios de fondo). Una región de Retool Cloud en el extranjero no puede cumplirlo por su propia estructura. |
| La accesibilidad no es el eje — la vía legal | Que el editor se abra rápido desde Shanghái no cambia nada: los datos y los secretos siguen reposando donde se ejecuta la instancia, y el deber de residencia sigue aplicándose. Como Retool ofrece una edición autoalojable, la vía legal es ejecutarla dentro del país — autoalojada en infraestructura del continente — y situar cualquier superficie orientada a China por delante de ella sobre una entrega con registro ICP. |
Dónde ejecuta Retool lo decide
La postura de cumplimiento de Retool la fija el lugar donde usted lo despliega, no una prueba de tiempo de carga. La propia documentación de Retool describe dos formas alojadas. Retool Cloud es la vía totalmente alojada, y su tráfico y sus consultas pasan por la región principal de Retool en EE. UU.: “By default, traffic routes through the us-west-2 region, based in Oregon, US,” y “Queries run through Retool’s primary region in us-west-2 regardless of the outbound region you have set.” Las regiones de salida que puede añadir son Fráncfort y Singapur — Retool señala que “do not affect where Retool stores your applications or data” (no afectan a dónde almacena Retool sus aplicaciones o datos) — y ninguna está en China continental.
La edición autoalojada es la palanca. Retool afirma con claridad que “Self-hosted instances run on your own infrastructure,” y le permite “Choose between a Retool-managed or self-managed” (elegir entre un despliegue gestionado por Retool o autogestionado), ejecutado en un clúster de Kubernetes mediante Helm. El mismo software funciona de forma idéntica tanto si está en Oregón como en infraestructura de China continental, de modo que la residencia es una cuestión de dónde lo despliega, no de si el software funciona — por eso esta página no publica ninguna cifra propia de latencia en China para Retool: la velocidad no es el eje cuando los datos y los secretos están en el país equivocado. Consulte nuestra guía sobre transferencias transfronterizas de datos según la PIPL.
Qué contiene Retool — sus datos y sus secretos
Retool no es una página situada delante de sus datos — está conectado a ellos. Para construir una aplicación interna, usted conecta Retool a sus bases de datos y API como “resources” (recursos), y Retool almacena esas configuraciones de conexión para que sus aplicaciones puedan consultarlas. Eso convierte una instancia de Retool en dos cosas sensibles a la vez: un almacén de los datos de sus herramientas internas y de las cuentas de los empleados que las usan, y una concentración de las credenciales — contraseñas de bases de datos, claves de API, tokens OAuth — que abren sus propios sistemas.
Para una operación orientada a China, los datos que esas herramientas muestran sobre los usuarios del continente, y sobre los empleados que las manejan, son datos personales conforme a la Ley de Protección de Información Personal siempre que se refieran a una persona identificada o identificable, e información personal sensible conforme al artículo 28 de la PIPL cuando aparecen datos financieros, de salud, de ubicación precisa o de menores. Mantenga la instancia en el extranjero y las dos mitades viven fuera: los registros, en un lugar que la ley china trata como fuera del país donde se recogieron, y las llaves de sus sistemas, junto a ellos. Esta es la mitad que una comprobación de accesibilidad nunca ve — y la distintiva en una plataforma de herramientas internas, porque el funcionamiento normal de la plataforma es el movimiento transfronterizo de los datos de sus sistemas de China.
Por qué una comprobación de accesibilidad no responde a la verdadera pregunta
Un navegador en Shanghái puede abrir un editor de Retool en el extranjero y las aplicaciones construidas sobre él, así que una prueba de accesibilidad o de latencia dirá «funciona». Pero la accesibilidad es la mitad de la entrega, no la mitad legal. La infracción que una prueba de conexión nunca puede ver es estructural: la instancia está alojada en el extranjero, de modo que los datos de sus herramientas internas y sus secretos de conexión se almacenan fuera, y cada aplicación que lee de un sistema en China ejecuta esa lectura a través de la frontera. Una instancia en el extranjero no puede contener ni la copia dentro del país que exige un deber de localización ni la base con registro ICP que necesita una superficie pública en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). Hacer que la instancia en el extranjero sea simplemente accesible no responde a la pregunta; ejecutarla dentro del país, sí.
Esto es un mapa de riesgos, no un veredicto: si usted debe un mecanismo de transferencia, almacenamiento dentro del país o ambos depende de los datos que tocan sus herramientas, de sus volúmenes y de a quién pertenecen — conviene concretarlo con asesoría legal antes de construir.
La vía conforme — cartografiar, localizar, entregar
Usted mantiene Retool como su plataforma de herramientas internas. Lo que 21YunBox añade es la capa de cumplimiento que Retool nunca tuvo por objeto proporcionar por sí solo, organizada alrededor del stack que usted ya utiliza — sin reconstruir, sin un segundo código base y sin migrar fuera de Retool. 21YunBox es una capa de cumplimiento (overlay) y un socio de Retool, no un competidor.
- Cartografiar. Nuestro equipo de China inventaría lo que sus aplicaciones de Retool contienen y alcanzan — los datos de las herramientas internas, los registros de empleados y usuarios finales, los sistemas de China a los que se conectan y las credenciales que guarda la instancia — y contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos (CII) y de ICP con su entidad, sus volúmenes de datos y de quién son los datos personales en juego.
- Localizar. Donde la ley exige que sus datos de China permanezcan en el continente, le ayudamos a ejecutar Retool dentro del país — la edición autoalojada en infraestructura del continente — para que los datos de las herramientas internas y los secretos de conexión sigan residiendo allí. Localizar significa un despliegue legal dentro del país, nunca una ruta de vuelta hacia un endpoint en el extranjero.
- Entregar. Cada superficie orientada a China por delante de Retool — las aplicaciones, el borde de la API, los portales a los que llegan sus usuarios y su personal del continente — funciona sobre una entrega dentro del país con registro ICP (el 21YunBox Optimizer), por delante del stack que ya tiene.
El resultado funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- La Ley de Protección de Información Personal de China (PIPL)
- Transferencias transfronterizas de datos según la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Dónde almacena Retool Cloud nuestras aplicaciones y datos?
La región principal de Retool Cloud es AWS us-west-2, en Oregón, EE. UU. La documentación de Retool dice “By default, traffic routes through the us-west-2 region, based in Oregon, US,” y que “Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set”; las únicas otras regiones que nombra son Fráncfort y Singapur, sin región en China continental. Por tanto, los datos de sus herramientas internas, y los secretos de conexión que guarda Retool, están en el extranjero — y eso es lo que convierte el tratamiento de sus usuarios y empleados de China a través de él en una transferencia transfronteriza según la PIPL.
¿Podemos mantener los datos de Retool en China?
Sí — Retool ofrece una edición autoalojada cuyas “instances run on your own infrastructure” (instancias se ejecutan en su propia infraestructura), desplegable en un clúster de Kubernetes mediante Helm. Despliéguela en infraestructura de China continental y los datos de las herramientas internas, junto con las credenciales de bases de datos, claves de API y tokens OAuth que guarda, permanecen dentro del país; Retool Cloud es la vía en el extranjero. Confirme directamente con Retool cualquier componente gestionado por Retool, para que nada que necesite mantener residente quede fuera de su propio entorno.
¿Puede 21YunBox ayudarnos a operar Retool de forma conforme en China?
Sí. Nuestro equipo de China cartografía lo que tocan sus aplicaciones de Retool — los datos de las herramientas internas, los sistemas de China a los que se conectan y las credenciales que guarda la instancia — y su exposición transfronteriza según la PIPL y de residencia de datos para su entidad y sus volúmenes; después le ayudamos a ejecutar la edición autoalojada dentro del país y a poner por delante una entrega dentro del país con registro ICP, sin reconstruir y sin abandonar Retool. Retool sigue siendo su plataforma de herramientas internas; las brechas transfronterizas y de residencia pasan a ser nuestras para cerrarlas con usted. Póngase en contacto para analizar su caso concreto.


