Funktioniert Retool in China? Datenresidenz, ICP und grenzüberschreitende Regeln
Retool verbindet sich in Ihre Datenbanken und APIs und hält diese Verbindungs-Secrets, Compliance dreht sich also darum, wo die Instanz läuft — nicht darum, ob der Editor lädt. Retool Cloud ist im Ausland gehostet (US-Region us-west-2, keine Festland-China-Region), was Ihre China-Daten zu einem PIPL-Grenztransfer macht — während eine selbstgehostete Edition, die Sie auf Ihrer eigenen Infrastruktur betreiben, die Internal-Tool-Daten und die Secrets im Inland resident hält.
Funktioniert Retool in China?
Dass Retool aus Shanghai lädt, war nie die Compliance-Frage. Retools ganze Aufgabe ist, sich in Ihre Datenbanken und APIs zu verbinden — und die Zugangsdaten dafür zu halten —, sodass das Bauen und Betreiben interner Apps auf den Daten Ihrer China-Nutzer und -Mitarbeiter über eine Offshore-Instanz diese Daten verschifft und Ihre Secrets über die Grenze konzentriert, bevor Latenz je ins Bild kommt.
Retool Cloud läuft in Retools primärer US-Region (AWS us-west-2, Oregon), ohne Festland-China-Region, sodass eine dort gebaute App Ihre Internal-Tool-Daten speichert und Ihre Verbindungs-Secrets im Ausland hält — ein grenzüberschreitender Transfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Der Hebel ist, dass Retool auch eine selbstgehostete Edition liefert, deren Instanzen „run on your own infrastructure“, Sie deployen es also im Inland und halten sowohl die Daten als auch die Secrets resident.
Dies ist eine Risikokarte, kein Urteil — Ihre Exponierung hängt davon ab, was die Tools berühren, Ihrer Rolle und wessen Daten sie verarbeiten. Unser China-Team kann es mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Retool Cloud speichert Ihre Instanz im Ausland in us-west-2 — keine Festland-China-Region
- ! Retool hält die DB-Zugangsdaten, API-Schlüssel und OAuth-Token für Systeme, mit denen es sich verbindet
- ! Es im Ausland zu betreiben, bewegt Ihre China-Daten über die Grenze — PIPL Art. 38–40 gelten
- ! Ein CIIO oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die Retool Cloud nicht erfüllen kann
- ✓ Selbstgehostetes Retool läuft auf Infrastruktur, die Sie kontrollieren — Daten und Secrets bleiben im Inland
Was die offizielle Retool-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
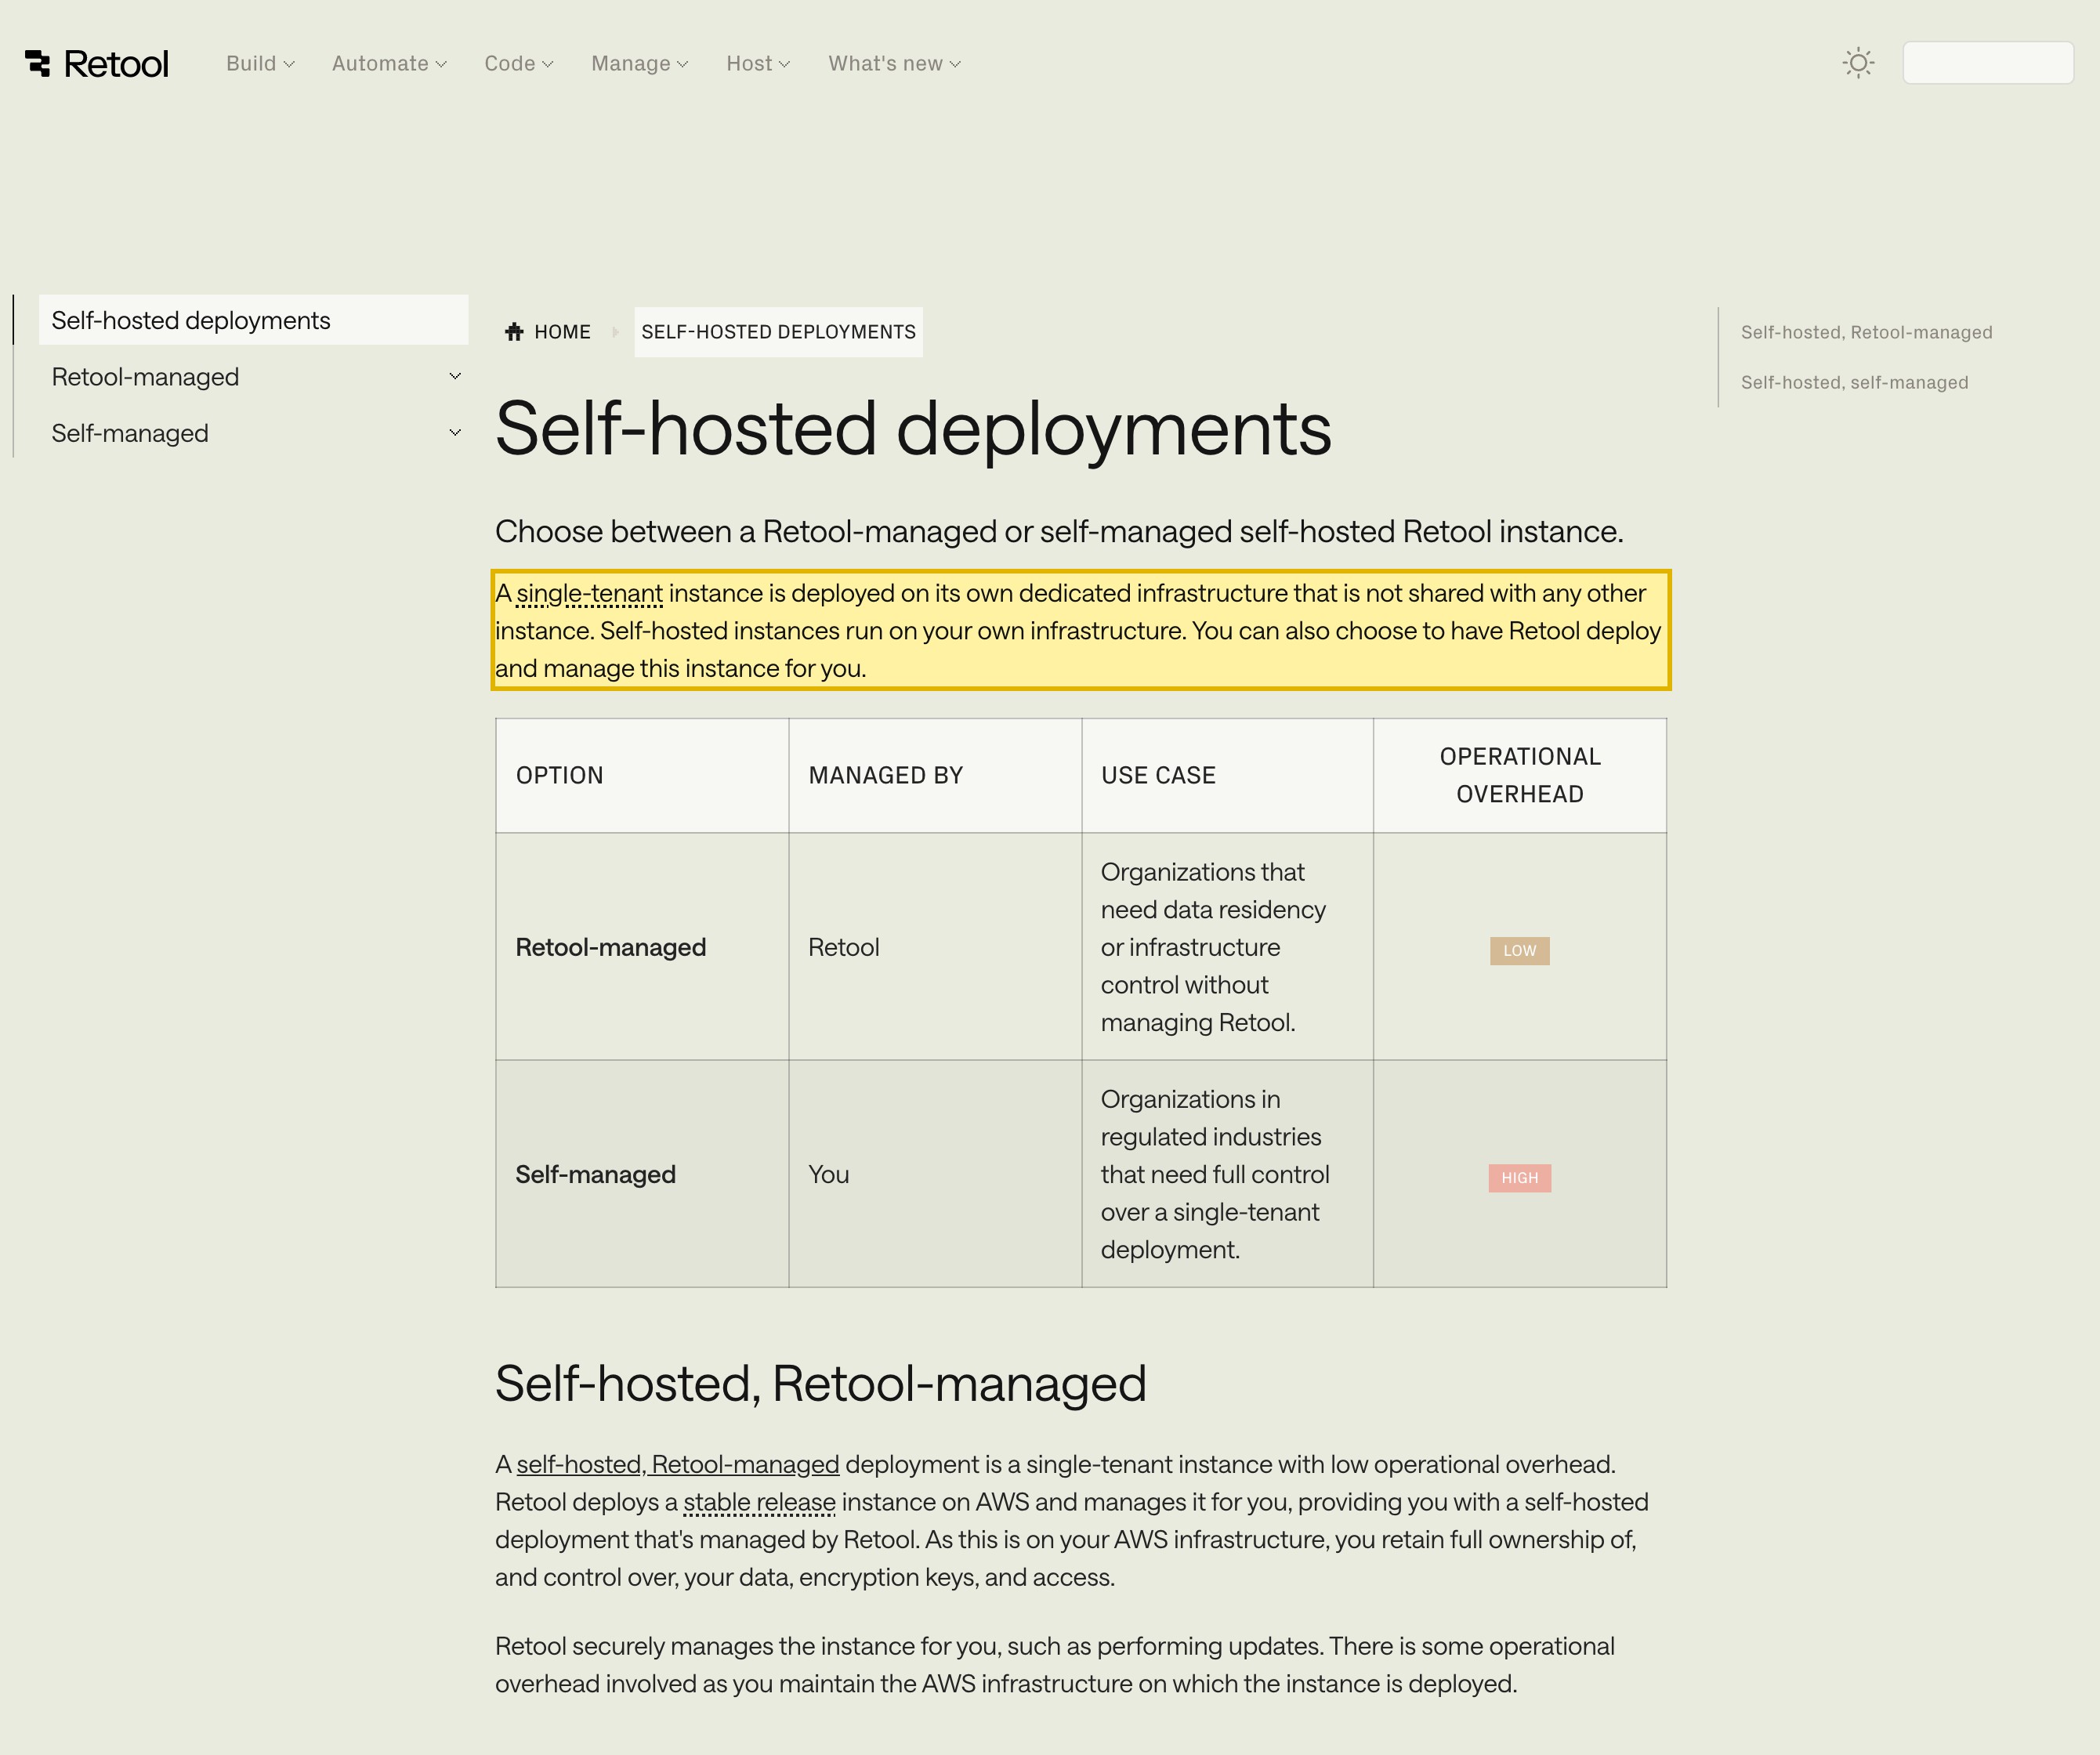
| Retool liefert eine selbstgehostete Edition, die auf Infrastruktur läuft, die Sie kontrollieren. Retools eigene Dokumentation gibt an, dass „Self-hosted instances run on your own infrastructure“, und lässt Sie „Choose between a Retool-managed or self-managed“ selbstgehostete Instanz, deployt auf einem Kubernetes-Cluster mit Helm. Weil die Instanz — und die Internal-Tool-Daten und Verbindungskonfiguration, die sie hält — dort läuft, wo Sie sie deployen, können Sie sie auf Festlandchina-Infrastruktur betreiben. Das ist der Residenz-Hebel: Das Offshore-Retool-Cloud ist nicht der einzige Pfad. | Retool — Self-hosted deployments (docs.retool.com), abgerufen 2026-10-13 |
| Retool Cloud ist im Ausland gehostet, und es ist die Schicht, die Ihre Verbindungs-Secrets hält. Retools Docs geben an, dass auf Cloud „By default, traffic routes through the us-west-2 region, based in Oregon, US“, und „Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set“ — die einzigen anderen genannten Regionen sind Frankfurt und Singapur, und wir fanden keine Festland-China-Region. Retool verbindet sich in Ihre eigenen Datenbanken und APIs und speichert diese Verbindungskonfigurationen, eine Offshore-Instanz hält also Ihre Internal-Tool-Daten und Ihre Datenbank-Zugangsdaten, API-Schlüssel und OAuth-Token außerhalb des Festlands. | Retool — Configure Retool outbound regions for cloud instances (docs.retool.com), abgerufen 2026-10-13 |
| Retool im Ausland zu betreiben, bewegt Ihre China-Daten über die Grenze. Weil eine Offshore-Instanz Ihre Internal-Tool-Daten speichert und in Ihre China-Systeme greift, um Apps zu rendern und Abfragen auszuführen, ist die Verarbeitung der personenbezogenen Daten eines Festland-Nutzers oder -Mitarbeiters darüber ein grenzüberschreitender Transfer nach PIPL (数据出境) — er verlangt Mitteilung und eine gesonderte Einwilligung (Art. 13 und 23) und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–40). Der Verarbeiter sind Sie, nicht Retool. | PIPL Articles 13, 23 and 38–40, abgerufen 2026-10-13 |
| Ein CIIO oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die ein Offshore-Retool-Cloud nicht erfüllen kann. Für einen Betreiber kritischer Informationsinfrastruktur — und, bei den Mengen, die die Cyberspace Administration of China spezifiziert, einen Verarbeiter großer Mengen — müssen im Festland erhobene personenbezogene Daten im Festland gespeichert werden nach PIPL Art. 40 und dem Cybersicherheitsgesetz Art. 39 (vormals Art. 37); die Novelle 2025, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert (inhaltlich unverändert). Eine Offshore-Retool-Cloud-Region kann sie strukturell nicht erfüllen; eine selbstgehostete, inländische Instanz kann es. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37), abgerufen 2026-10-13 |
Quellen vom 21YunBox Compliance-Team am 13. Oktober 2026 geprüft.
Für ein Produkt oder einen internen Betrieb, der Festlandchina berührt, ist die erste Frage zu Retool nicht, ob der App-Editor lädt oder ob Ihr Team ihn aus Shanghai erreichen kann — das kann es. Die Frage ist, wo die Instanz, die Daten, die sie hält, und die Zugangsdaten, die sie trägt, zur Ruhe kommen dürfen. Retool ist ein Internal-Tools-Builder: Er verbindet sich direkt in Ihre eigenen Datenbanken und APIs und baut Apps darauf, was bedeutet, dass er Ihre Internal-Tool-Definitionen und die Daten speichert, die diese Apps lesen und schreiben, die Konten der Mitarbeiter hält, die sie nutzen, und — entscheidend — die Verbindungs-Secrets für die Systeme hält, die er erreicht: Datenbank-Zugangsdaten, API-Schlüssel und OAuth-Token. Wo all das physisch sitzt, ist die Compliance-Frage, und sie wird davon gesetzt, wo Sie Retool betreiben, nicht davon, wie schnell der Editor malt.
Zwei Tatsachen legen die Haltung fest. Retool Cloud — der gehostete Pfad — läuft in Retools eigener primärer Region in den Vereinigten Staaten (AWS us-west-2, Oregon), ohne Festland-China-Region, sodass eine dort gebaute App Ihre Internal-Tool-Daten und Ihre Verbindungs-Secrets im Ausland hält. Aber Retool liefert auch eine selbstgehostete Edition, deren Instanzen, in Retools eigenen Worten, „run on your own infrastructure“ — und das ist der Residenz-Hebel: Deployen Sie sie auf Festlandchina-Infrastruktur, und die Daten und die Secrets bleiben im Inland. Diese Seite ist eine Compliance-Risiko-Karte für diese Wahl, kein Geschwindigkeitstest.
Retool in China auf einen Blick
| Worüber es entscheidet | In Retools eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Instanz und ihre Daten physisch ruhen | Retool Cloud ist Retools gehosteter Dienst, und seine primäre Region ist AWS us-west-2 in Oregon, US — „Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set“. Die einzigen anderen Regionen, die Retool für Cloud nennt, sind Frankfurt und Singapur; wir fanden keine Festland-China-Region. Die selbstgehostete Edition ist anders: Ihre „instances run on your own infrastructure“, Sie wählen also, wo sie — und die Daten und Secrets, die sie hält — zur Ruhe kommt, auch auf Festlandchina-Boden. |
| Was Retool hält — und warum es personenbezogene Daten sind | Retool baut interne Apps auf Ihren Systemen, eine Instanz hält also Ihre Internal-Tool-Definitionen, die Daten, die diese Apps lesen und schreiben, und die Konten der Mitarbeiter, die sie nutzen — Namen, E-Mails, Identifikatoren und die Datensätze, die Ihre Tools über Ihre China-Nutzer zum Vorschein bringen. An identifizierbare Menschen gebunden, sind das personenbezogene Daten nach dem Gesetz zum Schutz personenbezogener Daten, und sensible personenbezogene Daten nach PIPL Art. 28, wo Finanz-, Gesundheits-, Präzisionsstandort- oder Minderjährigen-Daten erscheinen. |
| Die Plattform ist selbst die Grenzleitung | Retools ganze Funktion ist, sich in Ihre eigenen Datenbanken und APIs zu verbinden und die Zugangsdaten dafür zu halten — Datenbank-Passwörter, API-Schlüssel, OAuth-Token. Betreiben Sie die Instanz im Ausland, zieht ihr normaler Betrieb die Daten Ihrer China-Systeme über die Grenze, um Apps zu rendern und Abfragen auszuführen, während er Ihre Secrets außerhalb des Festlands konzentriert. Das ist ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. |
| Die inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur — und, bei den Mengen, die die Cyberspace Administration of China spezifiziert, einen Verarbeiter großer Mengen — müssen im Festland erhobene personenbezogene Daten im Festland gespeichert werden nach PIPL Art. 40 und dem Cybersicherheitsgesetz Art. 39 (vormals Art. 37); die Novelle 2025, in Kraft seit 1. Januar 2026, hat den Datenlokalisierungsartikel von 37 auf 39 umnummeriert (inhaltlich unverändert). Eine Offshore-Retool-Cloud-Region kann sie strukturell nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse — der rechtmäßige Weg | Dass der Editor aus Shanghai schnell öffnet, ändert nichts: Die Daten und die Secrets ruhen weiterhin, wo immer die Instanz läuft, und die Residenzpflicht gilt weiterhin. Weil Retool eine selbst hostbare Edition liefert, ist der rechtmäßige Weg, es im Inland zu betreiben — selbstgehostet auf Festland-Infrastruktur — und jede auf China ausgerichtete Oberfläche davor auf ICP-gemeldete Auslieferung zu setzen. |
Wo Sie Retool betreiben, entscheidet es
Retools Compliance-Haltung wird davon gesetzt, wo Sie es deployen, nicht von einem Ladezeit-Test. Retools eigene Dokumentation beschreibt zwei gehostete Gestalten. Retool Cloud ist der vollständig gehostete Pfad, und sein Traffic und seine Abfragen laufen durch Retools primäre US-Region: „By default, traffic routes through the us-west-2 region, based in Oregon, US“, und „Queries run through Retool’s primary region in us-west-2 regardless of the outbound region you have set“. Die Outbound-Regionen, die Sie hinzufügen können, sind Frankfurt und Singapur — Retool merkt an, sie „do not affect where Retool stores your applications or data“ —, und keine ist in Festlandchina.
Die selbstgehostete Edition ist der Hebel. Retool gibt klar an, dass „Self-hosted instances run on your own infrastructure“, und lässt Sie „Choose between a Retool-managed or self-managed“-Deployment, betrieben auf einem Kubernetes-Cluster mit Helm. Dieselbe Software läuft identisch, ob sie in Oregon oder auf Festlandchina-Infrastruktur sitzt, Residenz ist also eine Frage davon, wo Sie es deployen, nicht davon, ob die Software funktioniert — weshalb diese Seite keine eigene China-Latenzzahl für Retool veröffentlicht: Geschwindigkeit ist nicht die Achse für Daten und Secrets, die im falschen Land sitzen. Siehe unseren Erklärer zu grenzüberschreitenden Datentransfers nach PIPL.
Was Retool hält — Ihre Daten und Ihre Secrets
Retool ist keine Seite, die vor Ihren Daten sitzt — es ist in sie verdrahtet. Um eine interne App zu bauen, verbinden Sie Retool als „Ressourcen“ an Ihre Datenbanken und APIs, und Retool speichert diese Verbindungskonfigurationen, damit Ihre Apps sie abfragen können. Das macht eine Retool-Instanz zu zwei sensiblen Dingen zugleich: einem Speicher Ihrer Internal-Tool-Daten und der Mitarbeiterkonten, die sie nutzen, und einer Konzentration der Zugangsdaten — Datenbank-Passwörter, API-Schlüssel, OAuth-Token —, die Ihre eigenen Systeme entsperren.
Für einen auf China ausgerichteten Betrieb sind die Daten, die diese Tools über Festland-Nutzer und über die Mitarbeiter, die sie bedienen, zum Vorschein bringen, personenbezogene Daten nach dem Gesetz zum Schutz personenbezogener Daten, wo immer sie sich auf eine identifizierte oder identifizierbare Person beziehen, und sensible personenbezogene Daten nach PIPL Art. 28, wo Finanz-, Gesundheits-, Präzisionsstandort- oder Minderjährigen-Daten erscheinen. Halten Sie die Instanz im Ausland, und beide Hälften leben im Ausland: die Datensätze an einem Ort, den Chinas Recht als außerhalb des Landes behandelt, in dem sie erhoben wurden, und die Schlüssel zu Ihren Systemen daneben. Das ist die Hälfte, die eine Erreichbarkeitsprüfung nie sieht — und die unterscheidende für eine Internal-Tools-Plattform, denn der normale Betrieb der Plattform ist die grenzüberschreitende Bewegung der Daten Ihrer China-Systeme.
Warum eine Erreichbarkeitsprüfung die eigentliche Frage verfehlt
Ein Browser in Shanghai kann einen Offshore-Retool-Editor und die darauf gebauten Apps öffnen, ein Erreichbarkeits- oder Latenztest wird also „funktioniert“ melden. Aber Erreichbarkeit ist die Auslieferungshälfte, nicht die rechtliche Hälfte. Der Verstoß, den ein Verbindungstest nie sehen kann, ist strukturell: Die Instanz ist im Ausland gehostet, Ihre Internal-Tool-Daten und Ihre Verbindungs-Secrets sind also im Ausland gespeichert, und jede App, die aus einem China-System liest, führt diese Lesung über die Grenze. Eine Offshore-Instanz kann weder eine inländische Kopie der Daten halten, die eine Lokalisierungspflicht verlangt, noch die ICP-gemeldete Grundlage, die eine öffentliche Festland-Oberfläche braucht (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33). Die Offshore-Instanz bloß erreichbar zu machen, beantwortet die Frage nicht; sie im Inland zu betreiben, schon.
Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, inländische Speicherung oder beides schulden, hängt von den Daten ab, die Ihre Tools berühren, Ihren Mengen und wessen sie sind — am besten mit Rechtsbeistand zu klären, bevor Sie bauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie behalten Retool als Ihre Internal-Tools-Plattform. Was 21YunBox hinzufügt, ist die Compliance-Schicht, für deren Bereitstellung sie nie gedacht war, angeordnet um den Stack, den Sie bereits betreiben — kein Neuaufbau, keine zweite Codebasis, keine Migration weg von Retool. 21YunBox ist eine rechtskonforme Overlay und eine Partnerin zu Retool, keine Konkurrentin.
- Kartieren. Unser China-Team inventarisiert, was Ihre Retool-Apps halten und erreichen — die Internal-Tool-Daten, die Mitarbeiter- und Endnutzer-Datensätze, die China-Systeme, mit denen sie sich verbinden, und die Zugangsdaten, die die Instanz speichert — und liest Ihre Pflichten bei PIPL-Grenztransfer, Datenresidenz (CII) und ICP gegen Ihre Gesellschaft, Ihre Datenmengen und wessen personenbezogene Daten im Spiel sind.
- Lokalisieren. Wo das Gesetz verlangt, dass Ihre China-Daten im Festland bleiben, helfen wir Ihnen, Retool im Inland zu betreiben — die selbstgehostete Edition auf Festland-Infrastruktur —, sodass die Internal-Tool-Daten und die Verbindungs-Secrets resident bleiben. Lokalisieren heißt ein rechtmäßiges inländisches Deployment, niemals eine Route zurück zu einem Offshore-Endpunkt.
- Ausliefern. Jede auf China ausgerichtete Oberfläche vor Retool — die Apps, der API-Edge, die Portale, die Ihre Festland-Nutzer und -Mitarbeiter erreichen — läuft über ICP-gemeldete, inländische Auslieferung (der 21YunBox Optimizer), vor dem Stack, den Sie bereits haben.
Das Ergebnis läuft legal und rechtskonform für Ihre Nutzer in China. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Wo speichert Retool Cloud unsere Apps und Daten?
Retool Clouds primäre Region ist AWS us-west-2 in Oregon, US. Retools Docs sagen „By default, traffic routes through the us-west-2 region, based in Oregon, US“ und dass „Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set“; die einzigen anderen genannten Regionen sind Frankfurt und Singapur, ohne Festland-China-Region. Ihre Internal-Tool-Daten und die Verbindungs-Secrets, die Retool hält, sitzen also im Ausland — was die Verarbeitung Ihrer China-Nutzer und -Mitarbeiter darüber zu einem grenzüberschreitenden Transfer nach PIPL macht.
Können wir Retools Daten in China halten?
Ja — Retool liefert eine selbstgehostete Edition, deren „instances run on your own infrastructure“, deploybar auf einem Kubernetes-Cluster mit Helm. Deployen Sie sie auf Festlandchina-Infrastruktur, und die Internal-Tool-Daten und die Datenbank-Zugangsdaten, API-Schlüssel und OAuth-Token, die sie hält, bleiben im Inland; Retool Cloud ist der Offshore-Pfad. Bestätigen Sie alle Retool-verwalteten Komponenten direkt mit Retool, damit nichts, was Sie resident brauchen, außerhalb Ihrer eigenen Umgebung sitzt.
Kann 21YunBox uns helfen, Retool in China rechtskonform zu betreiben?
Ja. Unser China-Team kartiert, was Ihre Retool-Apps berühren — die Internal-Tool-Daten, die China-Systeme, mit denen sie sich verbinden, und die Zugangsdaten, die die Instanz hält — und Ihre PIPL-Grenztransfer- und Datenresidenz-Exponierung für Ihre Gesellschaft und Datenmengen; dann helfen wir Ihnen, die selbstgehostete Edition im Inland zu betreiben, und stellen ICP-gemeldete, inländische Auslieferung davor auf, ohne Neuaufbau und ohne Wechsel weg von Retool. Retool bleibt Ihre Internal-Tools-Plattform; die Grenz- und Residenzlücken werden unsere, mit Ihnen zu schließen. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.


