Retool fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Retool se connecte à vos bases de données et à vos API et détient ces secrets de connexion, de sorte que la conformité dépend de l'endroit où s'exécute l'instance — non de savoir si l'éditeur se charge. Retool Cloud est hébergé à l'étranger (région américaine us-west-2, aucune région en Chine continentale), ce qui fait de vos données chinoises un transfert transfrontalier au titre de la PIPL — tandis qu'une édition auto-hébergée que vous exécutez sur votre propre infrastructure garde sur le territoire les données des outils internes et les secrets.
Retool fonctionne-t-il en Chine ?
Le chargement de Retool depuis Shanghai n'a jamais été la question de conformité. Tout le travail de Retool est de se connecter à vos bases de données et à vos API — et d'en détenir les identifiants — de sorte que construire et exécuter des applications internes sur les données de vos utilisateurs et employés en Chine via une instance à l'étranger expédie ces données, et concentre vos secrets, à travers la frontière avant même que la latence n'entre en jeu.
Retool Cloud s'exécute dans la région primaire américaine de Retool (AWS us-west-2, Oregon), sans aucune région en Chine continentale, de sorte qu'une application construite là-bas stocke les données de vos outils internes et détient vos secrets de connexion à l'étranger — un transfert transfrontalier que la PIPL régit (information, consentement distinct et un mécanisme de transfert), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Le levier est que Retool livre aussi une édition auto-hébergée dont les instances “run on your own infrastructure,” de sorte que vous la déployez sur le territoire et gardez résidents à la fois les données et les secrets.
Il s'agit d'une carte des risques, pas d'un verdict — votre exposition dépend de ce que touchent les outils, de votre rôle et de à qui appartiennent les données qu'ils traitent. Notre équipe Chine peut la cartographier avec vous →
Aperçu de conformité
- ! Retool Cloud stocke votre instance à l'étranger dans us-west-2 — aucune région en Chine continentale
- ! Retool détient les identifiants de base de données, clés d'API et jetons OAuth des systèmes auxquels il se connecte
- ! L'exécuter à l'étranger déplace vos données chinoises à travers la frontière — les art. 38 à 40 de la PIPL s'appliquent
- ! Un OIIC ou un responsable à grand volume doit un devoir de stockage sur le territoire que Retool Cloud ne peut satisfaire
- ✓ Retool auto-hébergé s'exécute sur une infrastructure que vous contrôlez — données et secrets restent sur le territoire
Ce que la documentation officielle de Retool dit de la Chine
| Fait | Source primaire |
|---|---|
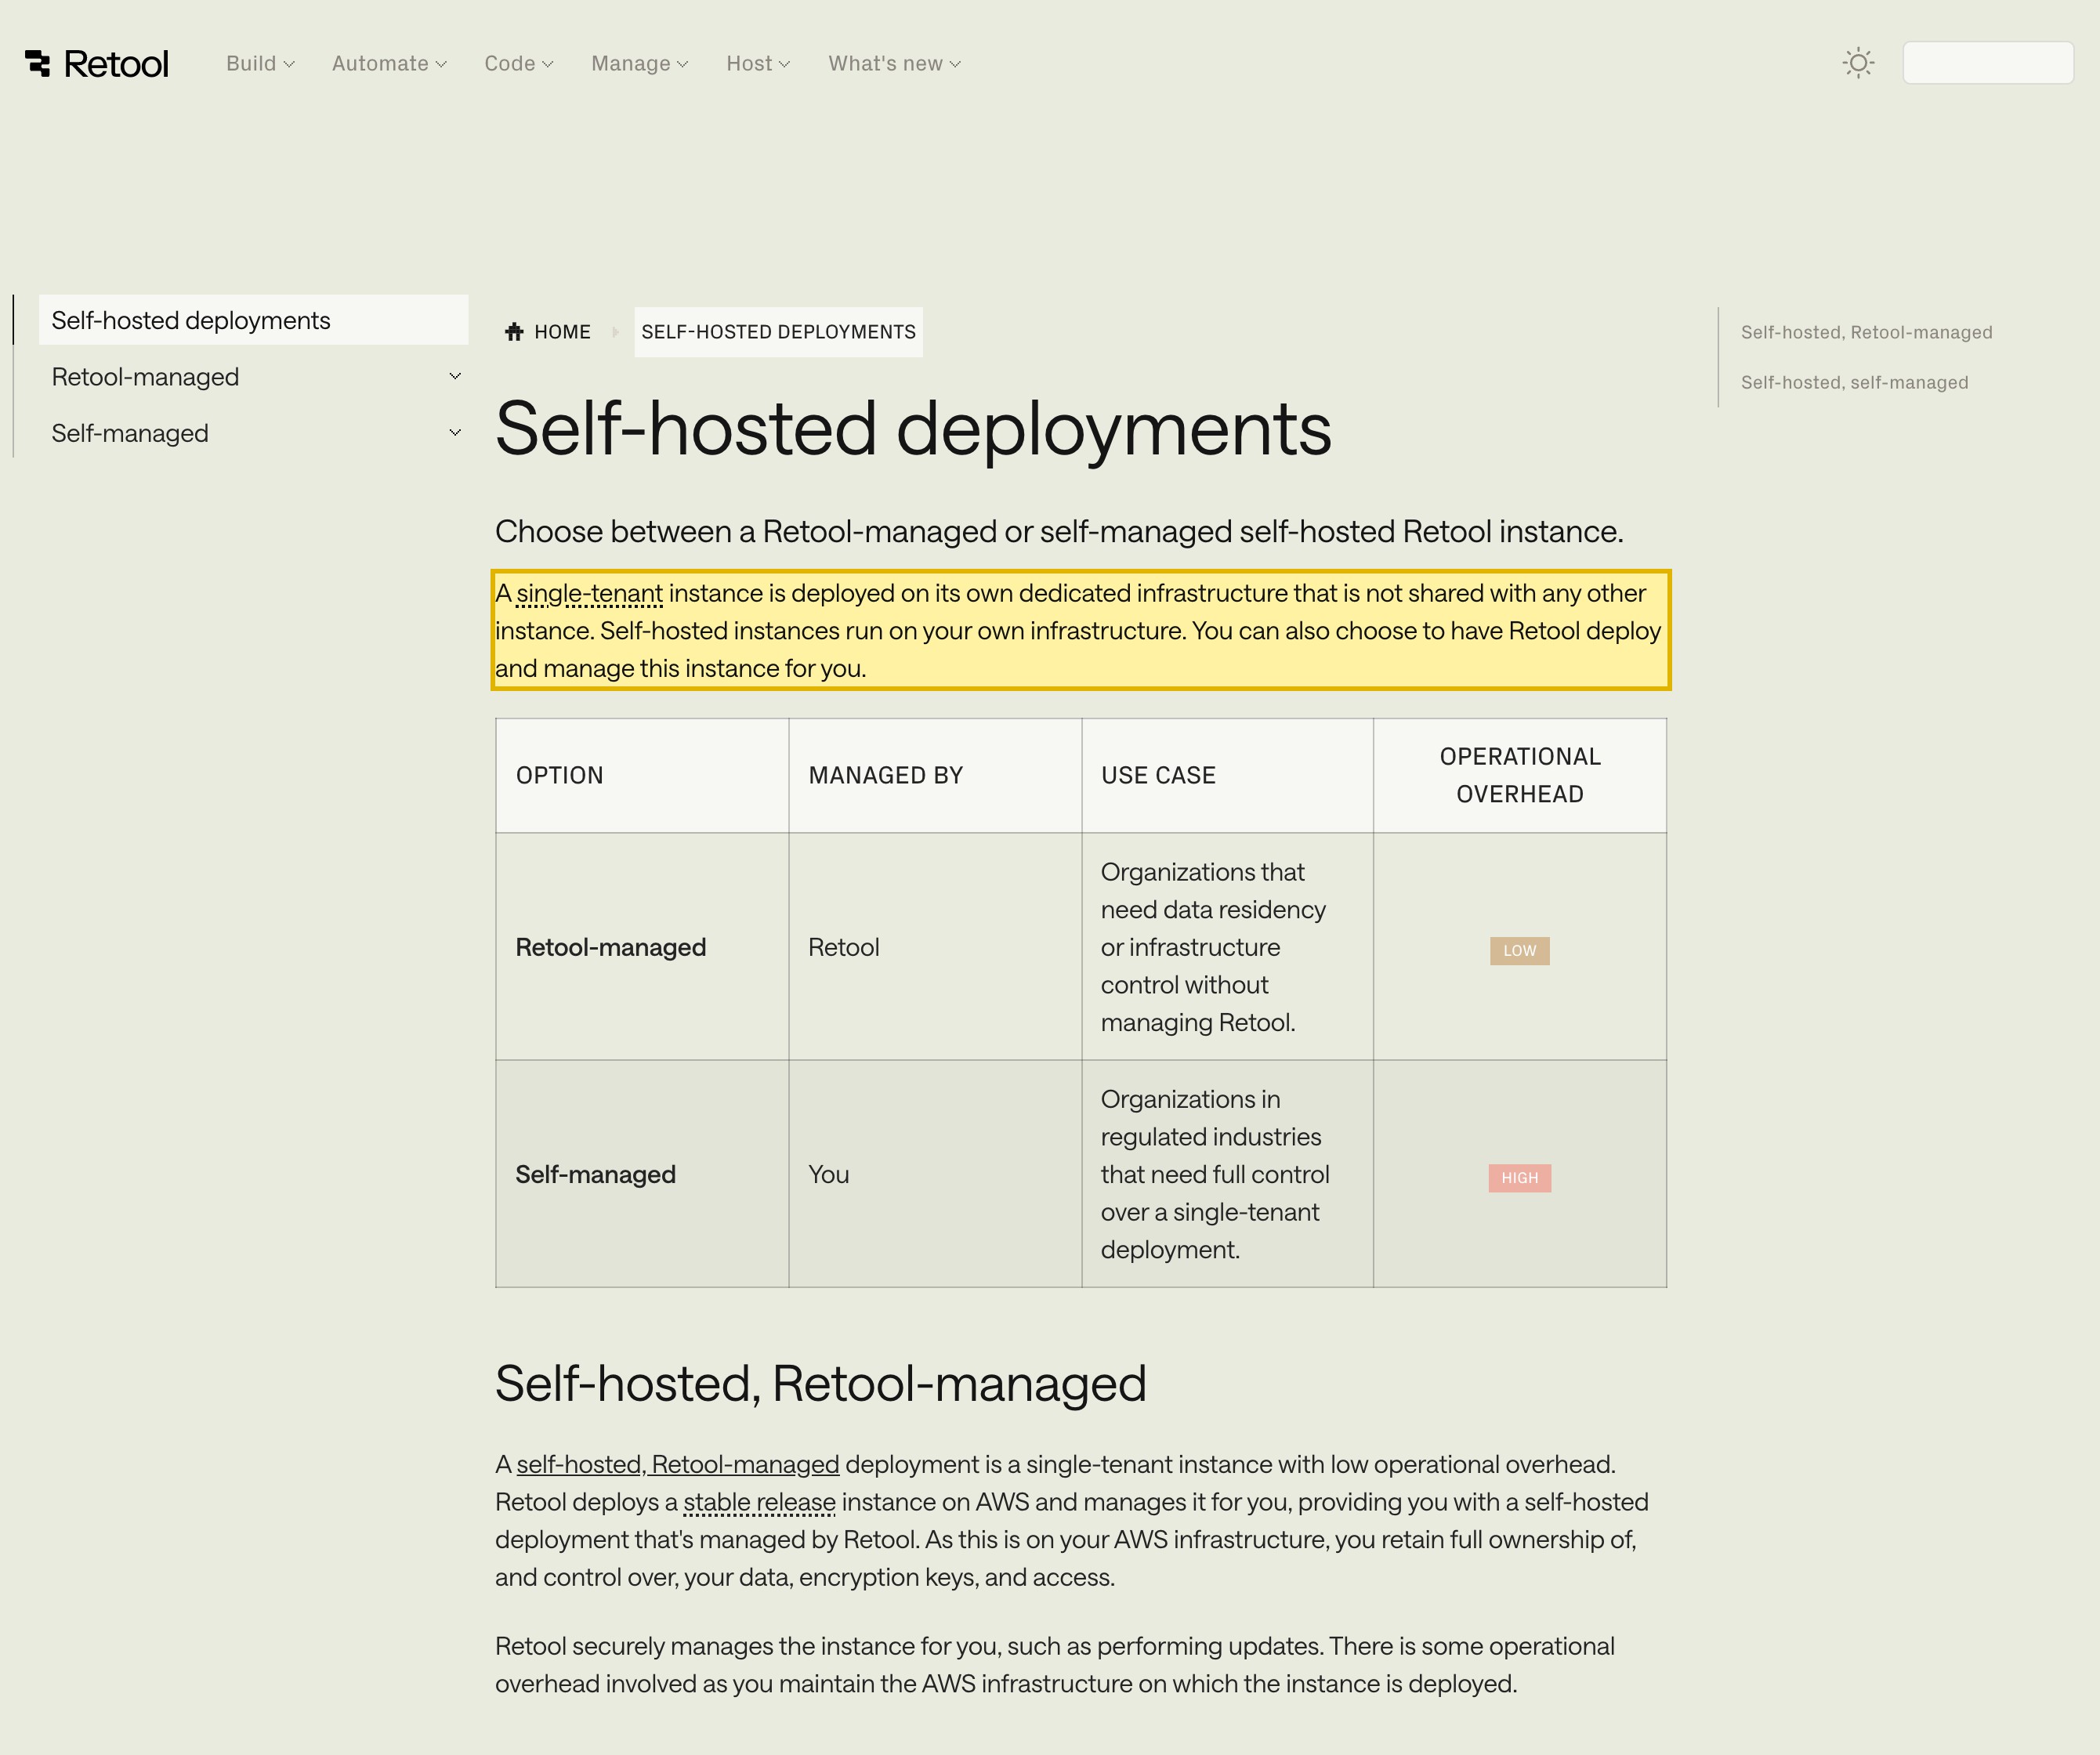
| Retool livre une édition auto-hébergée qui s'exécute sur une infrastructure que vous contrôlez. La propre documentation de Retool indique que “Self-hosted instances run on your own infrastructure,” et vous laisse “Choose between a Retool-managed or self-managed” instance auto-hébergée, déployée sur un cluster Kubernetes à l'aide de Helm. Parce que l'instance — et les données d'outils internes et la configuration de connexion qu'elle détient — s'exécute là où vous la déployez, vous pouvez l'exécuter sur une infrastructure de Chine continentale. C'est là le levier de résidence : le Retool Cloud à l'étranger n'est pas la seule voie. | Retool — Self-hosted deployments (docs.retool.com), consulté le 2026-10-13 |
| Retool Cloud est hébergé à l'étranger, et c'est la couche qui détient vos secrets de connexion. La documentation de Retool indique que, sur Cloud, “By default, traffic routes through the us-west-2 region, based in Oregon, US,” et “Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set” — les seules autres régions nommées sont Francfort et Singapour, et nous n'avons trouvé aucune région en Chine continentale. Retool se connecte à vos propres bases de données et API et stocke ces configurations de connexion, de sorte qu'une instance à l'étranger garde les données de vos outils internes et vos identifiants de base de données, clés d'API et jetons OAuth hors du continent. | Retool — Configure Retool outbound regions for cloud instances (docs.retool.com), consulté le 2026-10-13 |
| Exécuter Retool à l'étranger déplace vos données chinoises à travers la frontière. Parce qu'une instance à l'étranger stocke les données de vos outils internes et atteint vos systèmes chinois pour rendre les applications et exécuter les requêtes, traiter les informations personnelles d'un utilisateur ou d'un employé du continent via elle est un transfert transfrontalier au titre de la PIPL (数据出境) — il nécessite une information et un consentement distinct (articles 13 et 23) et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40). Le responsable de traitement est vous, non Retool. | PIPL articles 13, 23 et 38 à 40, consulté le 2026-10-13 |
| Un OIIC ou un responsable à grand volume doit un devoir de stockage sur le territoire qu'un Retool Cloud à l'étranger ne peut satisfaire. Pour un opérateur d'infrastructure d'information critique — et, aux volumes que l'administration du cyberespace de Chine précise, un responsable à grand volume — les informations personnelles collectées sur le continent doivent y être stockées au titre de l'article 40 de la PIPL et de la loi sur la cybersécurité article 39 (anciennement l'article 37) ; l'amendement de 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 (substance inchangée). Une région Retool Cloud à l'étranger ne peut structurellement le satisfaire ; une instance auto-hébergée, sur le territoire, le peut. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37), consulté le 2026-10-13 |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour un produit ou une opération interne qui touche la Chine continentale, la première question à propos de Retool n’est pas de savoir si l’éditeur d’applications se charge ou si votre équipe peut l’atteindre depuis Shanghai — elle le peut. La question est de savoir où l’instance, les données qu’elle détient et les identifiants qu’elle porte ont le droit de venir se poser. Retool est un constructeur d’outils internes : il se connecte directement à vos propres bases de données et API et construit des applications par-dessus, ce qui signifie qu’il stocke vos définitions d’outils internes et les données que ces applications lisent et écrivent, conserve les comptes des employés qui les utilisent, et — surtout — détient les secrets de connexion des systèmes qu’il atteint : identifiants de base de données, clés d’API et jetons OAuth. L’endroit où tout cela se trouve physiquement est la question de conformité, et il est fixé par l’endroit où vous exécutez Retool, non par la vitesse à laquelle l’éditeur s’affiche.
Deux faits fixent la posture. Retool Cloud — la voie hébergée — s’exécute dans la propre région primaire de Retool aux États-Unis (AWS us-west-2, Oregon), sans aucune région en Chine continentale, de sorte qu’une application construite là-bas garde à l’étranger les données de vos outils internes et vos secrets de connexion. Mais Retool livre aussi une édition auto-hébergée dont les instances, selon les propres termes de Retool, “run on your own infrastructure” — et c’est là le levier de résidence : déployez-la sur une infrastructure de Chine continentale et les données et les secrets restent sur le territoire. Cette page est une carte des risques de conformité pour ce choix, non un test de vitesse.
Retool en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Retool — et le droit chinois |
|---|---|
| Où l'instance et ses données se posent physiquement | Retool Cloud est le service hébergé de Retool, et sa région primaire est AWS us-west-2 à Oregon, aux États-Unis — "Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set." Les seules autres régions que Retool nomme pour Cloud sont Francfort et Singapour ; nous n'avons trouvé aucune région en Chine continentale. L'édition auto-hébergée est différente : ses "instances run on your own infrastructure," de sorte que vous choisissez où elle — et les données et secrets qu'elle détient — vient se poser, y compris sur le sol de la Chine continentale. |
| Ce que Retool détient — et pourquoi c'est une information personnelle | Retool construit des applications internes par-dessus vos systèmes, de sorte qu'une instance détient vos définitions d'outils internes, les données que ces applications lisent et écrivent, et les comptes des employés qui les utilisent — noms, e-mails, identifiants, et les dossiers que vos outils font remonter sur vos utilisateurs en Chine. Rattaché à des personnes identifiables, c'est une information personnelle au titre de la loi sur la protection des informations personnelles, et une information personnelle sensible au titre de l'article 28 de la PIPL lorsque des données financières, de santé, de localisation précise ou de mineurs apparaissent. |
| La plateforme est elle-même le canal transfrontalier | Toute la fonction de Retool est de se connecter à vos propres bases de données et API et d'en détenir les identifiants — mots de passe de base de données, clés d'API, jetons OAuth. Exécutez l'instance à l'étranger et son fonctionnement normal tire les données de vos systèmes chinois à travers la frontière pour rendre les applications et exécuter les requêtes, tout en concentrant vos secrets hors du continent. C'est un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. |
| Le devoir de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique — et, aux volumes que l'administration du cyberespace de Chine précise, un responsable à grand volume — les informations personnelles collectées sur le continent doivent y être stockées au titre de l'article 40 de la PIPL et de la loi sur la cybersécurité article 39 (anciennement l'article 37) ; l'amendement de 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 (substance inchangée). Une région Retool Cloud à l'étranger ne peut structurellement le satisfaire. |
| La joignabilité n'est pas l'axe — la voie légale | Que l'éditeur s'ouvre rapidement depuis Shanghai n'y change rien : les données et les secrets reposent toujours là où s'exécute l'instance, et le devoir de résidence s'applique toujours. Parce que Retool livre une édition auto-hébergeable, la voie légale est de l'exécuter sur le territoire — auto-hébergée sur une infrastructure du continent — et de placer toute surface tournée vers la Chine devant elle sur une diffusion déclarée (ICP). |
L’endroit où vous exécutez Retool le décide
La posture de conformité de Retool est fixée par l’endroit où vous le déployez, non par un test au chargement. La propre documentation de Retool décrit deux formes hébergées. Retool Cloud est la voie entièrement hébergée, et son trafic et ses requêtes passent par la région primaire américaine de Retool : “By default, traffic routes through the us-west-2 region, based in Oregon, US,” et “Queries run through Retool’s primary region in us-west-2 regardless of the outbound region you have set.” Les régions sortantes que vous pouvez ajouter sont Francfort et Singapour — Retool note qu’elles “do not affect where Retool stores your applications or data” — et aucune n’est en Chine continentale.
L’édition auto-hébergée est le levier. Retool indique clairement que “Self-hosted instances run on your own infrastructure,” vous laissant “Choose between a Retool-managed or self-managed” déploiement, exécuté sur un cluster Kubernetes à l’aide de Helm. Le même logiciel s’exécute à l’identique qu’il se trouve à Oregon ou sur une infrastructure de Chine continentale, de sorte que la résidence est une question de l’endroit où vous le déployez, non de savoir si le logiciel fonctionne — c’est pourquoi cette page ne publie aucun chiffre de latence chinoise de première main pour Retool : la vitesse n’est pas l’axe pour des données et des secrets qui résident dans le mauvais pays. Voyez notre explication sur les transferts transfrontaliers de données au titre de la PIPL.
Ce que Retool détient — vos données et vos secrets
Retool n’est pas une page assise devant vos données — il y est câblé. Pour construire une application interne, vous connectez Retool à vos bases de données et à vos API en tant que “resources,” et Retool stocke ces configurations de connexion afin que vos applications puissent les interroger. Cela fait d’une instance Retool deux choses sensibles à la fois : un magasin de vos données d’outils internes et des comptes des employés qui les utilisent, et une concentration des identifiants — mots de passe de base de données, clés d’API, jetons OAuth — qui déverrouillent vos propres systèmes.
Pour une opération tournée vers la Chine, les données que ces outils font remonter sur les utilisateurs du continent, et sur les employés qui les exploitent, sont une information personnelle au titre de la loi sur la protection des informations personnelles partout où elles se rapportent à une personne identifiée ou identifiable, et une information personnelle sensible au titre de l’article 28 de la PIPL lorsque des données financières, de santé, de localisation précise ou de mineurs apparaissent. Gardez l’instance à l’étranger et les deux moitiés vivent à l’étranger : les dossiers dans un lieu que le droit chinois traite comme hors du pays où ils ont été collectés, et les clés de vos systèmes à leurs côtés. C’est la moitié qu’une vérification de joignabilité ne voit jamais — et la moitié distinctive pour une plateforme d’outils internes, parce que le fonctionnement normal de la plateforme est le mouvement transfrontalier des données de vos systèmes chinois.
Pourquoi une vérification de joignabilité manque la vraie question
Un navigateur à Shanghai peut ouvrir un éditeur Retool à l’étranger et les applications construites dessus, de sorte qu’un test de joignabilité ou de latence rapportera « fonctionne ». Mais la joignabilité est la moitié diffusion, non la moitié légale. La violation qu’un test de connexion ne peut jamais voir est structurelle : l’instance est hébergée à l’étranger, de sorte que les données de vos outils internes et vos secrets de connexion sont stockés à l’étranger, et chaque application qui lit depuis un système chinois exécute cette lecture à travers la frontière. Une instance à l’étranger ne peut détenir ni une copie sur le territoire des données qu’exige un devoir de localisation, ni l’assise déclarée (ICP) qu’exige une surface publique du continent (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT). Rendre l’instance à l’étranger simplement joignable ne répond pas à la question ; l’exécuter sur le territoire, si.
Il s’agit d’une carte des risques, pas d’un verdict : savoir si vous devez un mécanisme de transfert, un stockage sur le territoire, ou les deux dépend des données que touchent vos outils, de vos volumes et de à qui elles appartiennent — à régler avec un conseil avant de construire.
La voie légale — cartographier, localiser, diffuser
Vous conservez Retool comme plateforme d’outils internes. Ce que 21YunBox ajoute, c’est la couche de conformité qu’il n’a jamais été censé fournir seul, agencée autour de la pile que vous exploitez déjà — sans reconstruction, sans second code, sans migration hors de Retool. 21YunBox est une couche conforme et un partenaire de Retool, non un concurrent.
- Cartographier. Notre équipe Chine inventorie ce que vos applications Retool détiennent et atteignent — les données d’outils internes, les dossiers d’employés et d’utilisateurs finaux, les systèmes chinois auxquels elles se connectent, et les identifiants que l’instance stocke — et lit vos obligations PIPL transfrontalière, de résidence des données (OIIC) et ICP au regard de votre entité, de vos volumes de données et de à qui appartiennent les informations personnelles en jeu.
- Localiser. Là où la loi exige que vos données chinoises restent sur le continent, nous vous aidons à exécuter Retool sur le territoire — l’édition auto-hébergée sur une infrastructure du continent — de sorte que les données d’outils internes et les secrets de connexion restent résidents. Localiser signifie un déploiement légal sur le territoire, jamais une route de retour vers un point de terminaison à l’étranger.
- Diffuser. Chaque surface tournée vers la Chine devant Retool — les applications, la périphérie d’API, les portails que vos utilisateurs et votre personnel du continent atteignent — s’exécute sur une diffusion déclarée (ICP) et sur le territoire (le 21YunBox Optimizer), devant la pile que vous avez déjà.
Le résultat s’exécute légalement et en conformité pour vos utilisateurs en Chine. 21YunBox ne recourt ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Où Retool Cloud stocke-t-il nos applications et données ?
La région primaire de Retool Cloud est AWS us-west-2 à Oregon, aux États-Unis. La documentation de Retool indique “By default, traffic routes through the us-west-2 region, based in Oregon, US,” et que “Queries run through Retool's primary region in us-west-2 regardless of the outbound region you have set” ; les seules autres régions qu'elle nomme sont Francfort et Singapour, sans aucune région en Chine continentale. Ainsi, les données de vos outils internes, et les secrets de connexion que Retool détient, reposent à l'étranger — ce qui fait du traitement de vos utilisateurs et employés en Chine via elle un transfert transfrontalier au titre de la PIPL.
Pouvons-nous garder les données de Retool en Chine ?
Oui — Retool livre une édition auto-hébergée dont les “instances run on your own infrastructure,” déployable sur un cluster Kubernetes à l'aide de Helm. Déployez-la sur une infrastructure de Chine continentale et les données d'outils internes, ainsi que les identifiants de base de données, clés d'API et jetons OAuth qu'elle détient, restent sur le territoire ; Retool Cloud est la voie à l'étranger. Confirmez tout composant géré par Retool directement auprès de Retool afin que rien de ce que vous avez besoin de garder résident ne se trouve hors de votre propre environnement.
21YunBox peut-il nous aider à exécuter Retool en conformité en Chine ?
Oui. Notre équipe Chine cartographie ce que touchent vos applications Retool — les données d'outils internes, les systèmes chinois auxquels elles se connectent, et les identifiants que l'instance détient — et votre exposition PIPL transfrontalière et de résidence des données pour votre entité et vos volumes de données ; ensuite, nous vous aidons à exécuter l'édition auto-hébergée sur le territoire et à mettre en place une diffusion déclarée (ICP) et sur le territoire devant elle, sans reconstruction et sans quitter Retool. Retool reste votre plateforme d'outils internes ; les écarts transfrontalier et de résidence deviennent les nôtres à combler avec vous. Prenez contact pour traiter votre cas précis.


