¿Funciona mParticle en China? Transferencia transfronteriza según la PIPL, decisiones automatizadas y residencia de datos
mParticle (ahora mParticle by Rokt) es una plataforma de datos de clientes: los eventos e identidades que le envía se resuelven en perfiles unificados sobre infraestructura en el extranjero, en EE. UU., la UE o Australia — sin región en China continental — y después se usan para construir audiencias. Para sus usuarios en China, eso es una transferencia transfronteriza según la PIPL y una decisión automatizada del artículo 24, más una mirada a la residencia de datos con el cumplimiento por delante.
¿Funciona mParticle en China?
Que el SDK llegue al continente no es el problema — mParticle (ahora mParticle by Rokt) es una plataforma de datos de clientes que resuelve los eventos y las identidades de sus usuarios en China en perfiles unificados y persistentes sobre infraestructura en el extranjero, en EE. UU., la UE y Australia, sin región en China continental, y después construye audiencias y decide lo que ve cada persona.
Usted envía a mParticle eventos de comportamiento, identidades, señales del dispositivo y la IP del usuario; mParticle los resuelve en un perfil por persona actualizado de forma continua, construye audiencias con aprendizaje automático y envía el resultado a herramientas posteriores. Para un usuario del continente, eso es una transferencia transfronteriza según la PIPL (artículos 38–40) — y, como el perfil se usa para decidir la experiencia de cada persona, también es toma de decisiones automatizada y elaboración de perfiles del artículo 24, que exige transparencia, una forma de negarse y una opción sin perfilado. La palanca legal es mantener la construcción de perfiles y los datos de usuario en una ruta dentro del país — una alternativa nacional con licencia, el contexto minimizado y la exclusión del artículo 24 respetada —, no hacer accesible el endpoint en el extranjero.
Un mapa de riesgo, no un veredicto — su exposición depende de qué envía, de su papel y sus volúmenes de datos, y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! mParticle by Rokt resuelve los eventos y los IDs de sus usuarios en perfiles en el extranjero
- ✕ Sin región en China continental — el alojamiento es AWS en EE. UU., Fráncfort y Sídney, en el extranjero
- ! Ingerir los datos de un usuario de China es una transferencia transfronteriza según la PIPL (artículos 38–40)
- ! Construir audiencias y personalizar es toma de decisiones automatizada del artículo 24
- ! El seguimiento del comportamiento necesita consentimiento real (artículos 13/23); el almacén de perfiles es permanente
- ✓ 21YunBox mantiene la elaboración de perfiles dentro del país (alternativa con licencia + exclusión del art. 24) + entrega con ICP
Lo que la documentación oficial de mParticle dice sobre China
| Hecho | Fuente primaria |
|---|---|
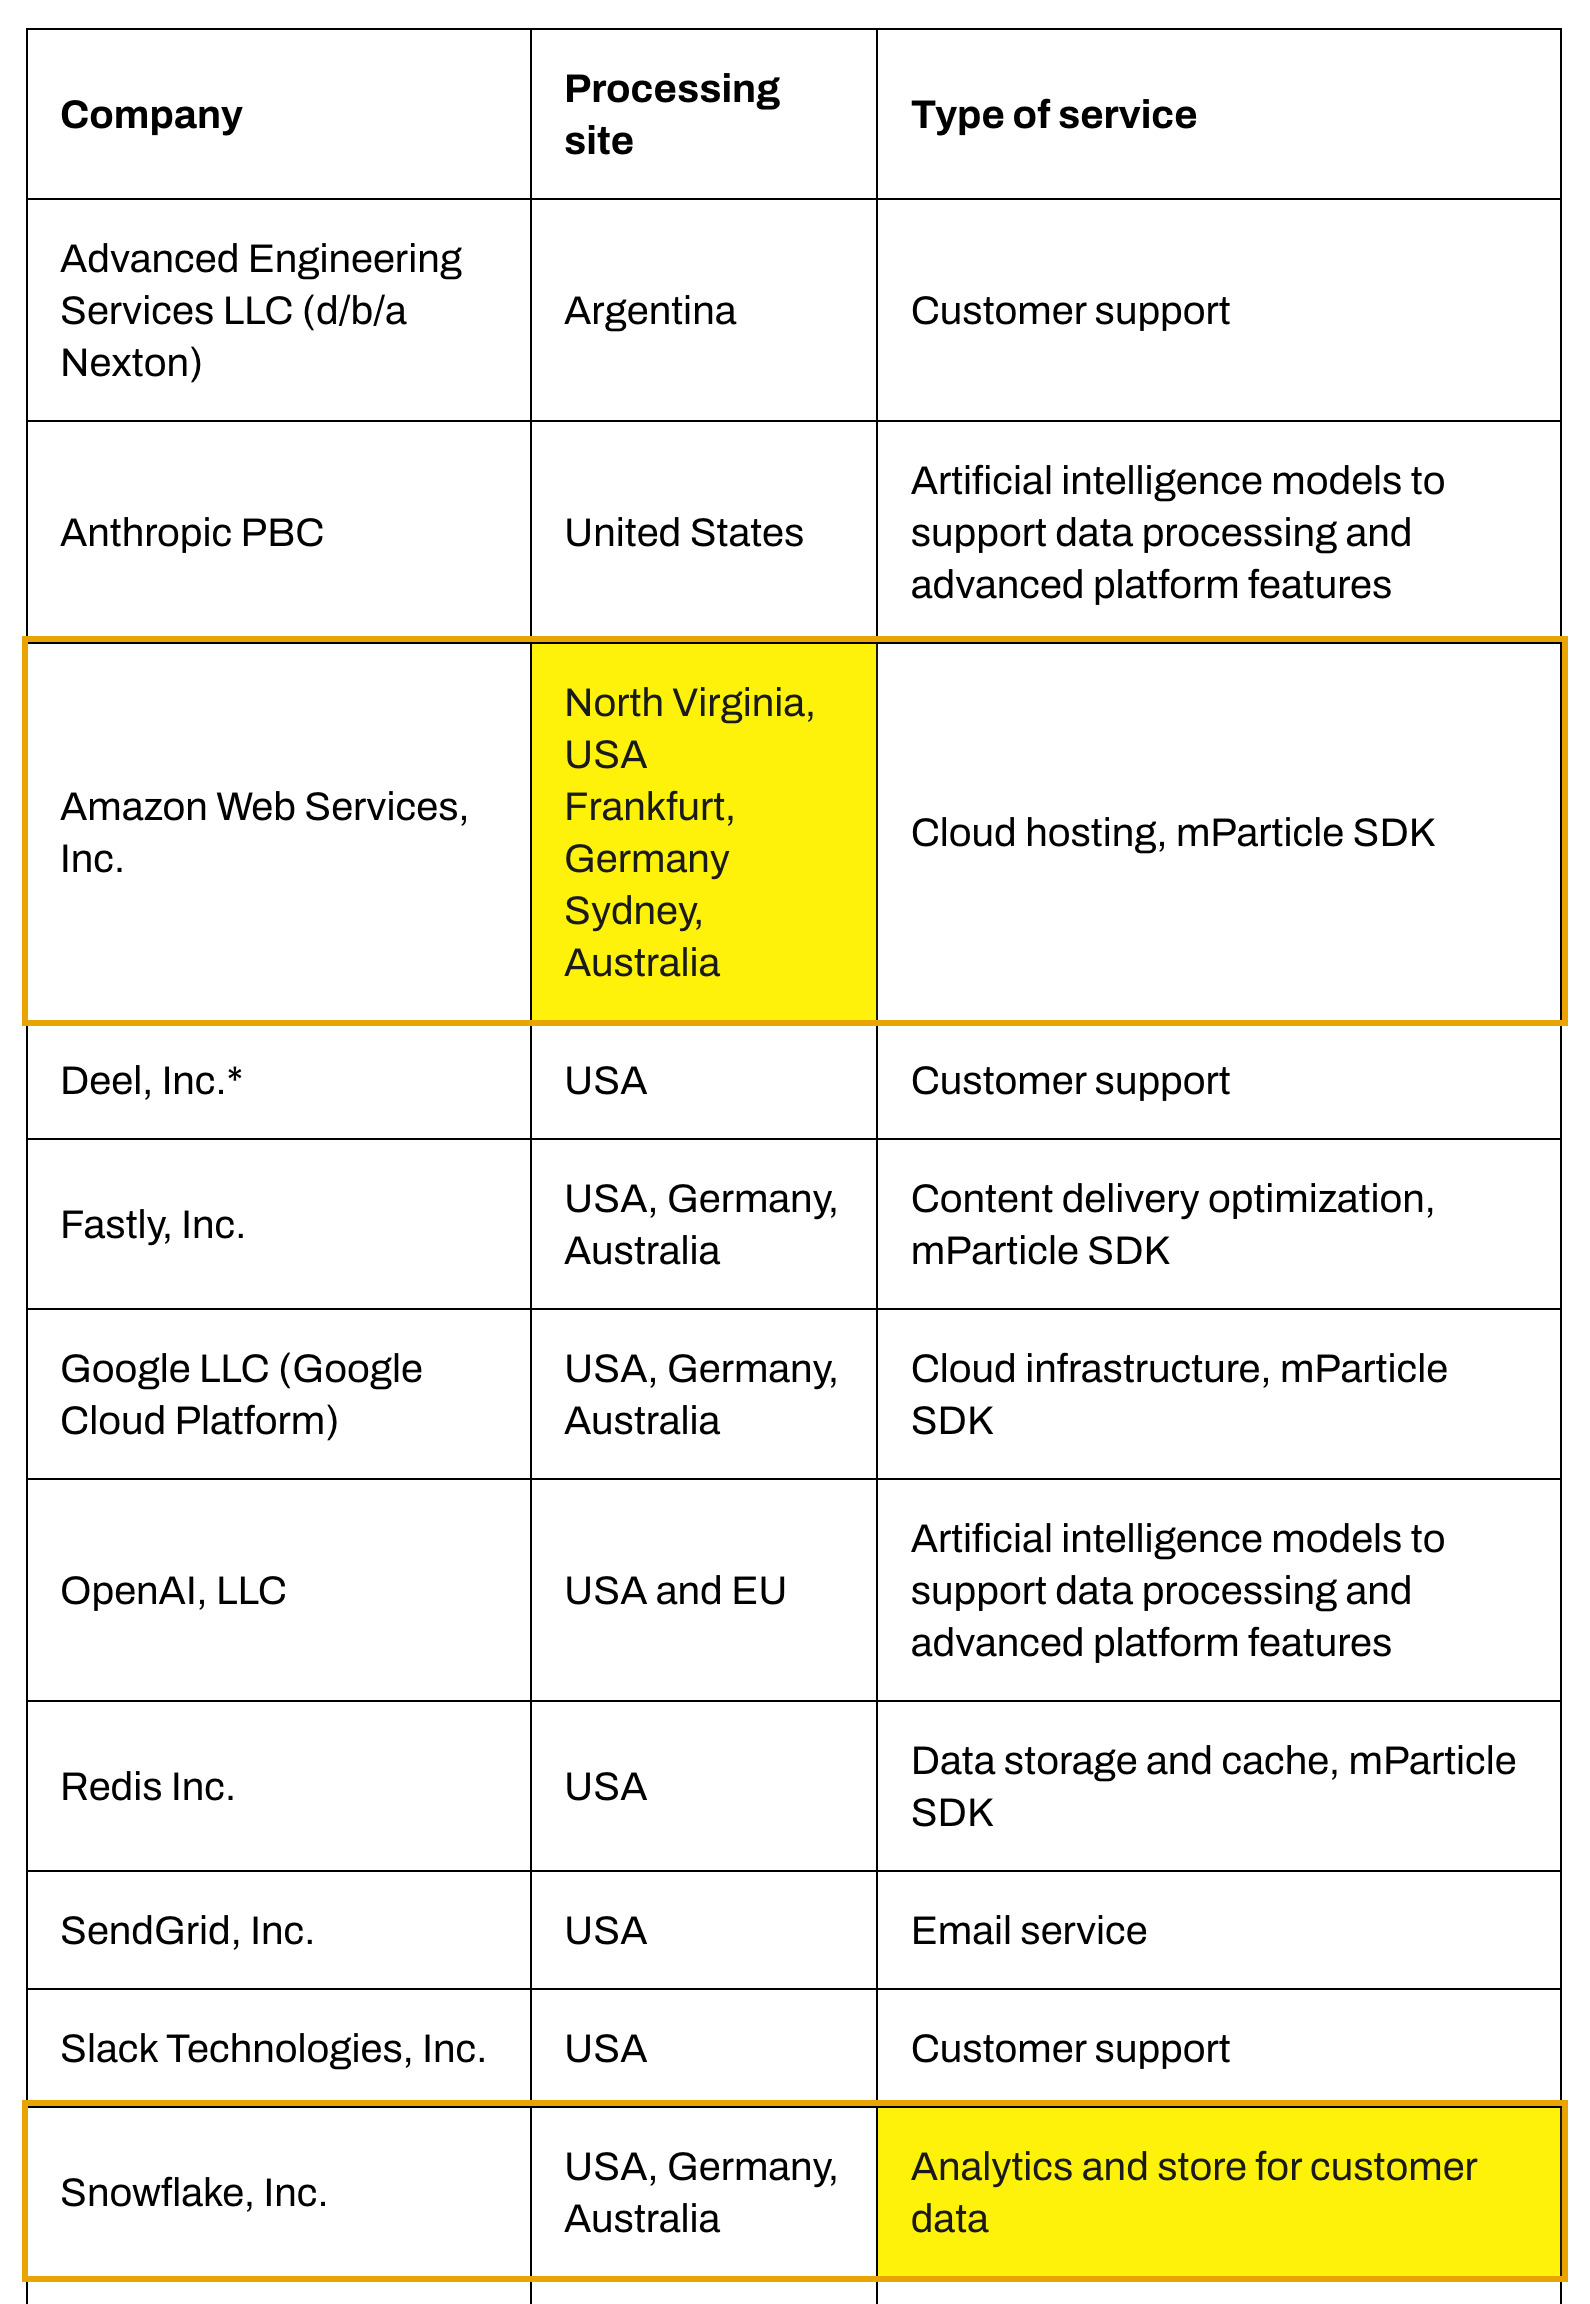
| mParticle (ahora mParticle by Rokt) aloja sus datos en el extranjero, sin región en China continental. Su lista de subencargados sitúa el alojamiento cloud en AWS en el norte de Virginia, Fráncfort y Sídney, con Snowflake como “store for customer data” (almacén de datos de clientes) en EE. UU., Alemania y Australia — ninguno en China continental. | Rokt / mParticle by Rokt — Subprocessors list (consultado el 2026-10-10) |
| mParticle resuelve eventos e identidades en un perfil persistente por persona, y después decide lo que ve cada una. Su documentación describe un perfil “continuously updated and maintained in real time,” que guarda todas las identidades, cada pertenencia a una audiencia y “the most recently seen IP address,” y que se usa para “offer personalized experiences at any touchpoint.” | mParticle Docs — User Profiles Overview (consultado el 2026-10-10) |
| Personalizar o segmentar a usuarios de China a partir de un perfil es toma de decisiones automatizada según el artículo 24 de la PIPL. Exige transparencia y equidad, una forma de negarse y — cuando una decisión se basa en la elaboración de perfiles — la opción de no ser segmentado por características personales. Véase transferencias transfronterizas según la PIPL. | PIPL artículo 24 (toma de decisiones automatizada y elaboración de perfiles) |
| Un tratante de grandes volúmenes o un CIIO debe mantener en el continente la información personal de China. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37) recoge el deber de localización de datos — la reforma de 2025, en vigor desde el 1 de enero de 2026, lo renumeró del 37 al 39, sin cambios de fondo —, que los pods en el extranjero de EE. UU., la UE o Australia no pueden satisfacer. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Con mParticle, la pregunta para una audiencia de China continental no es si el SDK carga o si se puede llegar al endpoint de ingesta — es qué ocurre con los datos de usuario que le envía. mParticle (ahora mParticle by Rokt) es una plataforma de datos de clientes (CDP): ingiere los eventos de comportamiento y las identidades que usted captura, los resuelve en un único perfil de usuario actualizado de forma continua, construye audiencias a partir de él y envía el resultado a herramientas posteriores. Según su propia documentación, ese perfil reside en infraestructura en el extranjero — en Estados Unidos, Fráncfort y Sídney —, sin ninguna región dentro de China continental. Así que, en el instante en que mParticle ingiere a un usuario en Shanghái, su información personal ha entrado en un almacén de perfiles en el extranjero que no deja de crecer, y a partir de él se toman decisiones automatizadas sobre lo que ve. Tres normas chinas se aplican a la vez: una transferencia transfronteriza (PIPL artículos 38–40), la toma de decisiones automatizada y la elaboración de perfiles (artículo 24) y el consentimiento para el seguimiento del comportamiento (artículos 13 y 23) — con un deber de almacenamiento dentro del país añadido para un tratante de grandes volúmenes.
mParticle en China de un vistazo
| Qué lo decide | En los propios términos de mParticle — y la ley china |
|---|---|
| Qué le envía | mParticle ingiere los eventos de comportamiento y las identidades que usted captura — IDs de usuario y de dispositivo, correos electrónicos, atributos personalizados y, en su propio esquema, “the most recently seen IP address associated with the user.” (la última dirección IP vista asociada al usuario). Los resuelve en un perfil por persona. Todo ello es información personal. |
| Dónde se almacena y se resuelve | Según su propia lista de subencargados, mParticle trata y almacena esos datos en infraestructura en el extranjero, en Estados Unidos, Fráncfort y Sídney — sin región en China continental. Ingerir a un usuario de China saca su información personal del continente: una transferencia transfronteriza (数据出境) según los artículos 38–40 de la PIPL. |
| Qué hace con el perfil | mParticle construye audiencias y puede “offer personalized experiences at any touchpoint via the Profile API,” (ofrecer experiencias personalizadas en cualquier punto de contacto mediante la Profile API), con su “machine learning engine” segmentando a los usuarios por comportamiento. Decidir lo que ve cada persona a partir de su perfil es toma de decisiones automatizada y elaboración de perfiles — el artículo 24 de la PIPL exige transparencia, una forma de negarse y la opción de no ser segmentado por características personales. |
| Consentimiento y residencia | Capturar eventos de comportamiento necesita un consentimiento genuino, no un «al usar este producto…» escondido (PIPL artículos 13 y 23). Y como el almacén de perfiles es permanente y creciente, puede aplicarse un deber de almacenamiento en el continente para un CIIO o un tratante de grandes volúmenes — artículo 39 de la Ley de Ciberseguridad (antes artículo 37); la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| Por qué «¿se puede llegar al SDK?» no da en el blanco | Que el SDK y el endpoint de ingesta carguen desde el continente es la mitad menor. La verdadera cuestión es la recogida, la elaboración de perfiles y el reenvío legales — la palanca es mantener la construcción de perfiles y los datos de usuario en una ruta dentro del país (una alternativa nacional con licencia, el contexto minimizado, la exclusión del artículo 24 respetada), mientras la aplicación que consume las decisiones lleva un registro ICP y necesita una entrega dentro del país. |
Lo que realmente envía — los atributos y el comportamiento de sus usuarios
mParticle está hecho para recoger, no para contar. En sus propias palabras, “receives data as batches from native SDKs, our HTTP API and third-party data feeds,” donde “each batch is a JSON object containing an array of events and contextual information about the user, such as identities, user attributes, and device information.” Después, IDSync “resolves identities like email, customer ID and device IDs to a single mParticle ID,” y cada mParticle ID “maps to a single user profile.”
Lo que se acumula no es un puñado de métricas, sino “a complete picture of what you’ve learned about a given user over time, across all of your channels, continuously updated and maintained in real time.” El perfil guarda todas las identidades conocidas, cada pertenencia a una audiencia y “the most recently seen IP address associated with the user.” Para un usuario de China continental, todo eso es información personal — y parte de ella (el comportamiento preciso, los identificadores de contacto) puede llegar a ser información personal sensible, que la PIPL protege aún con más rigor. Esto se acerca al caso máximo para el que se escribieron las normas transfronterizas: un almacén permanente y creciente, en el extranjero, de quiénes son sus usuarios en China y qué hacen.
Es una transferencia transfronteriza — y una decisión automatizada — según la PIPL
Dónde reside ese perfil es lo que convierte una herramienta de marketing en una exposición de cumplimiento. La lista de subencargados de mParticle by Rokt sitúa su alojamiento en AWS en Estados Unidos, Fráncfort y Sídney, sin región en China continental — así que un usuario capturado en el continente se escribe en servidores en el extranjero. Según la Ley de Protección de Información Personal, eso es una transferencia transfronteriza (数据出境), y el responsable del tratamiento — usted, la empresa cuya aplicación integra mParticle, no mParticle — debe notificar, obtener un consentimiento separado para la transferencia y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40).
Pero una CDP añade un segundo deber, más afilado, que la mayoría de los equipos pasa por alto. mParticle no se limita a almacenar el perfil; lo usa para decidir lo que ve cada persona — puede “offer personalized experiences at any touchpoint via the Profile API,” y sus audiencias “define sophisticated, intelligent segments” con un “machine learning engine” que “analyzes user behavior patterns.” Segmentar y personalizar a partir de un perfil es toma de decisiones automatizada y elaboración de perfiles, que el artículo 24 de la PIPL regula directamente: a la persona se le debe transparencia y equidad, una forma de negarse y — cuando un envío o una decisión se basa en la elaboración de perfiles — la opción de no ser segmentada por sus características personales. Una función que clasifica discretamente a sus usuarios en China en cohortes y adapta su experiencia cae de lleno dentro del artículo 24.
Hay otros dos deberes en paralelo. Capturar eventos de comportamiento requiere un consentimiento genuino para el seguimiento, no una cláusula escondida de «al usar este producto…» (PIPL artículos 13 y 23). Y como el almacén de perfiles es permanente y creciente, puede aplicarse un deber de almacenamiento dentro del país: el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige a un operador de infraestructuras de información críticas o a un tratante de grandes volúmenes que mantenga en el continente la información personal de China — algo que los pods en el extranjero de Estados Unidos, Fráncfort o Sídney no pueden satisfacer. Cada destino al que mParticle reenvía el perfil es, a su vez, su propia transferencia transfronteriza de la que rendir cuentas.
Llegar al SDK no es la cuestión — mantener las decisiones dentro del país, sí
El punto de recogida de mParticle es un SDK y un endpoint de ingesta servido por un subencargado de entrega de contenidos, así que desde el continente puede ser lento o poco fiable — una cuestión real de entrega, pero la mitad menor. La mitad mayor es que mParticle es un servicio gestionado y propietario: publica pods de localización de datos en Estados Unidos, Europa y Australia, pero no existe una edición de código abierto o autoalojable que usted pudiera poner en marcha dentro de China, ni ningún pod en China continental que seleccionar. Así que la palanca legal no es hacer accesible el endpoint en el extranjero — es mantener la construcción de perfiles y los datos de usuario en una ruta dentro del país. En la práctica, eso significa encaminar a los usuarios de China a través de una alternativa nacional con licencia de datos de clientes o de experimentación, para que el perfil se resuelva y se almacene en el continente; minimizar y seudonimizar el contexto que aún tenga que salir (resolver y decidir con los datos menos identificativos posibles, idealmente sin identificadores en bruto); asegurar el consentimiento del artículo 13/23 para el seguimiento; y respetar el derecho del artículo 24 a rechazar la elaboración de perfiles y a recibir una experiencia sin perfilado. Lo que esto no es: una vía oculta que envía igualmente al extranjero la misma información personal — reubicar el cable no reubica los datos, y la transferencia y la decisión automatizada siguen ahí.
Esto es un mapa de riesgo, no un veredicto: cuánta exposición asume depende de qué envía a mParticle, de qué hace con el perfil, de su papel y sus volúmenes de datos, y de quiénes son sus usuarios — conviene concretar los detalles con asesoría legal antes de recoger y personalizar a escala.
La vía legal — cartografiar, localizar, entregar
mParticle sigue siendo su plataforma de datos de clientes; nada se migra. Lo que añade 21YunBox es la capa de cumplimiento que la propia CDP no aporta, en tres pasos.
Cartografiar. Nuestro equipo de China inventaría qué ingiere su implementación de mParticle de los usuarios del continente — las identidades, los eventos, las señales del dispositivo y los datos derivados de la IP —, dónde se resuelve y se almacena, cómo se usa el perfil para decidir lo que ve cada usuario y la base de consentimiento que lo respalda, y después sopesa la exposición transfronteriza y del artículo 24 según la PIPL frente a su entidad, su papel y sus volúmenes de datos.
Localizar. Mantenemos la construcción de perfiles y los datos de usuario en una ruta dentro del país — una alternativa nacional con licencia de datos de clientes o de experimentación para los usuarios de China, el contexto de segmentación minimizado y seudonimizado, y la exclusión del artículo 24 respetada — en lugar de enviar al extranjero los perfiles de sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
Entregar. La aplicación o el sitio que funciona con estas decisiones lleva un deber de registro ICP y necesita una entrega conforme dentro del país — el 21YunBox Optimizer, situado por delante del stack que ya utiliza, sin reconstruir y sin un segundo código base.
El resultado es un mParticle que funciona de forma legal y conforme para sus usuarios en China: el perfil y las decisiones se mantienen sobre una base legal dentro del país, y las brechas transfronterizas, de consentimiento y de residencia pasan a ser nuestras para cartografiarlas y cerrarlas con usted.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad de exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene mParticle un centro de datos o una región en China continental?
No. Según su lista de subencargados, mParticle (ahora mParticle by Rokt) aloja en AWS en el norte de Virginia, Fráncfort y Sídney, con pods de localización de datos solo en EE. UU., la UE y Australia — no hay región en China continental. Por tanto, los eventos y perfiles de sus usuarios en China se resuelven y almacenan en el extranjero, lo que es una transferencia transfronteriza según la PIPL realizada por usted, el responsable del tratamiento que integra mParticle.
¿Por qué una CDP como mParticle es una «decisión automatizada» según el artículo 24 de la PIPL?
Porque no solo almacena datos — construye audiencias y personaliza lo que ve cada usuario a partir de su perfil. El artículo 24 de la PIPL regula la toma de decisiones automatizada y la elaboración de perfiles: a los usuarios de China se les debe transparencia, una forma de negarse y, cuando una decisión se basa en la elaboración de perfiles, la opción de no ser segmentados por sus características personales. Clasificar a sus usuarios en China en cohortes o adaptar su experiencia entra dentro de ese artículo.
¿Puedo autoalojar mParticle dentro de China para mantener el cumplimiento?
No — mParticle es un servicio gestionado y propietario, sin edición de código abierto ni autoalojable, y sin pod en China continental. La vía legal dentro del país es encaminar a los usuarios de China a través de una alternativa nacional con licencia de datos de clientes o de experimentación, minimizar y seudonimizar cualquier contexto que aún salga, respetar la exclusión del artículo 24 y ejecutar la aplicación que consume las decisiones sobre una entrega dentro del país con registro ICP. Esto es un mapa de riesgo que concretar con asesoría legal, no un veredicto — 21YunBox lo cartografía con usted.


