mParticle fonctionne-t-il en Chine ? Transfrontalier PIPL, décisions automatisées et résidence des données
mParticle (désormais mParticle by Rokt) est une plateforme de données clients : les événements et identités que vous lui envoyez sont résolus en profils unifiés sur une infrastructure à l'étranger aux États-Unis, dans l'UE ou en Australie — aucune région de Chine continentale — puis utilisés pour bâtir des audiences. Pour vos utilisateurs chinois, c'est un transfert transfrontalier PIPL et une prise de décision automatisée au titre de l'article 24, plus un regard priorité à la conformité sur la résidence des données.
mParticle fonctionne-t-il en Chine ?
Le SDK atteignant le continent n'est pas l'enjeu — mParticle (désormais mParticle by Rokt) est une plateforme de données clients qui résout les événements et identités de vos utilisateurs chinois en profils unifiés et persistants sur une infrastructure à l'étranger aux États-Unis, dans l'UE et en Australie sans aucune région de Chine continentale, puis bâtit des audiences et décide ce que chaque personne voit.
Vous envoyez à mParticle des événements comportementaux, des identités, des signaux d'appareil et l'IP de l'utilisateur ; elle les résout en un profil par personne continuellement mis à jour, bâtit des audiences par apprentissage automatique, et achemine le résultat vers des outils en aval. Pour un utilisateur continental, c'est un transfert transfrontalier PIPL (articles 38 à 40) — et parce que le profil est utilisé pour décider de l'expérience de chaque personne, c'est aussi une prise de décision automatisée et du profilage au titre de l'article 24, qui exige de la transparence, un moyen de refuser, et une option non profilée. Le levier légal est de garder la construction de profils et les données utilisateur sur une voie sur le territoire — une alternative domestique licenciée, le contexte minimisé, et l'option de refus de l'article 24 honorée — non de rendre le point d'accès à l'étranger joignable.
Une carte des risques, non un verdict — votre exposition dépend de ce que vous envoyez, de votre rôle et de vos volumes de données, et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! mParticle by Rokt résout les événements et identifiants de vos utilisateurs en profils à l'étranger
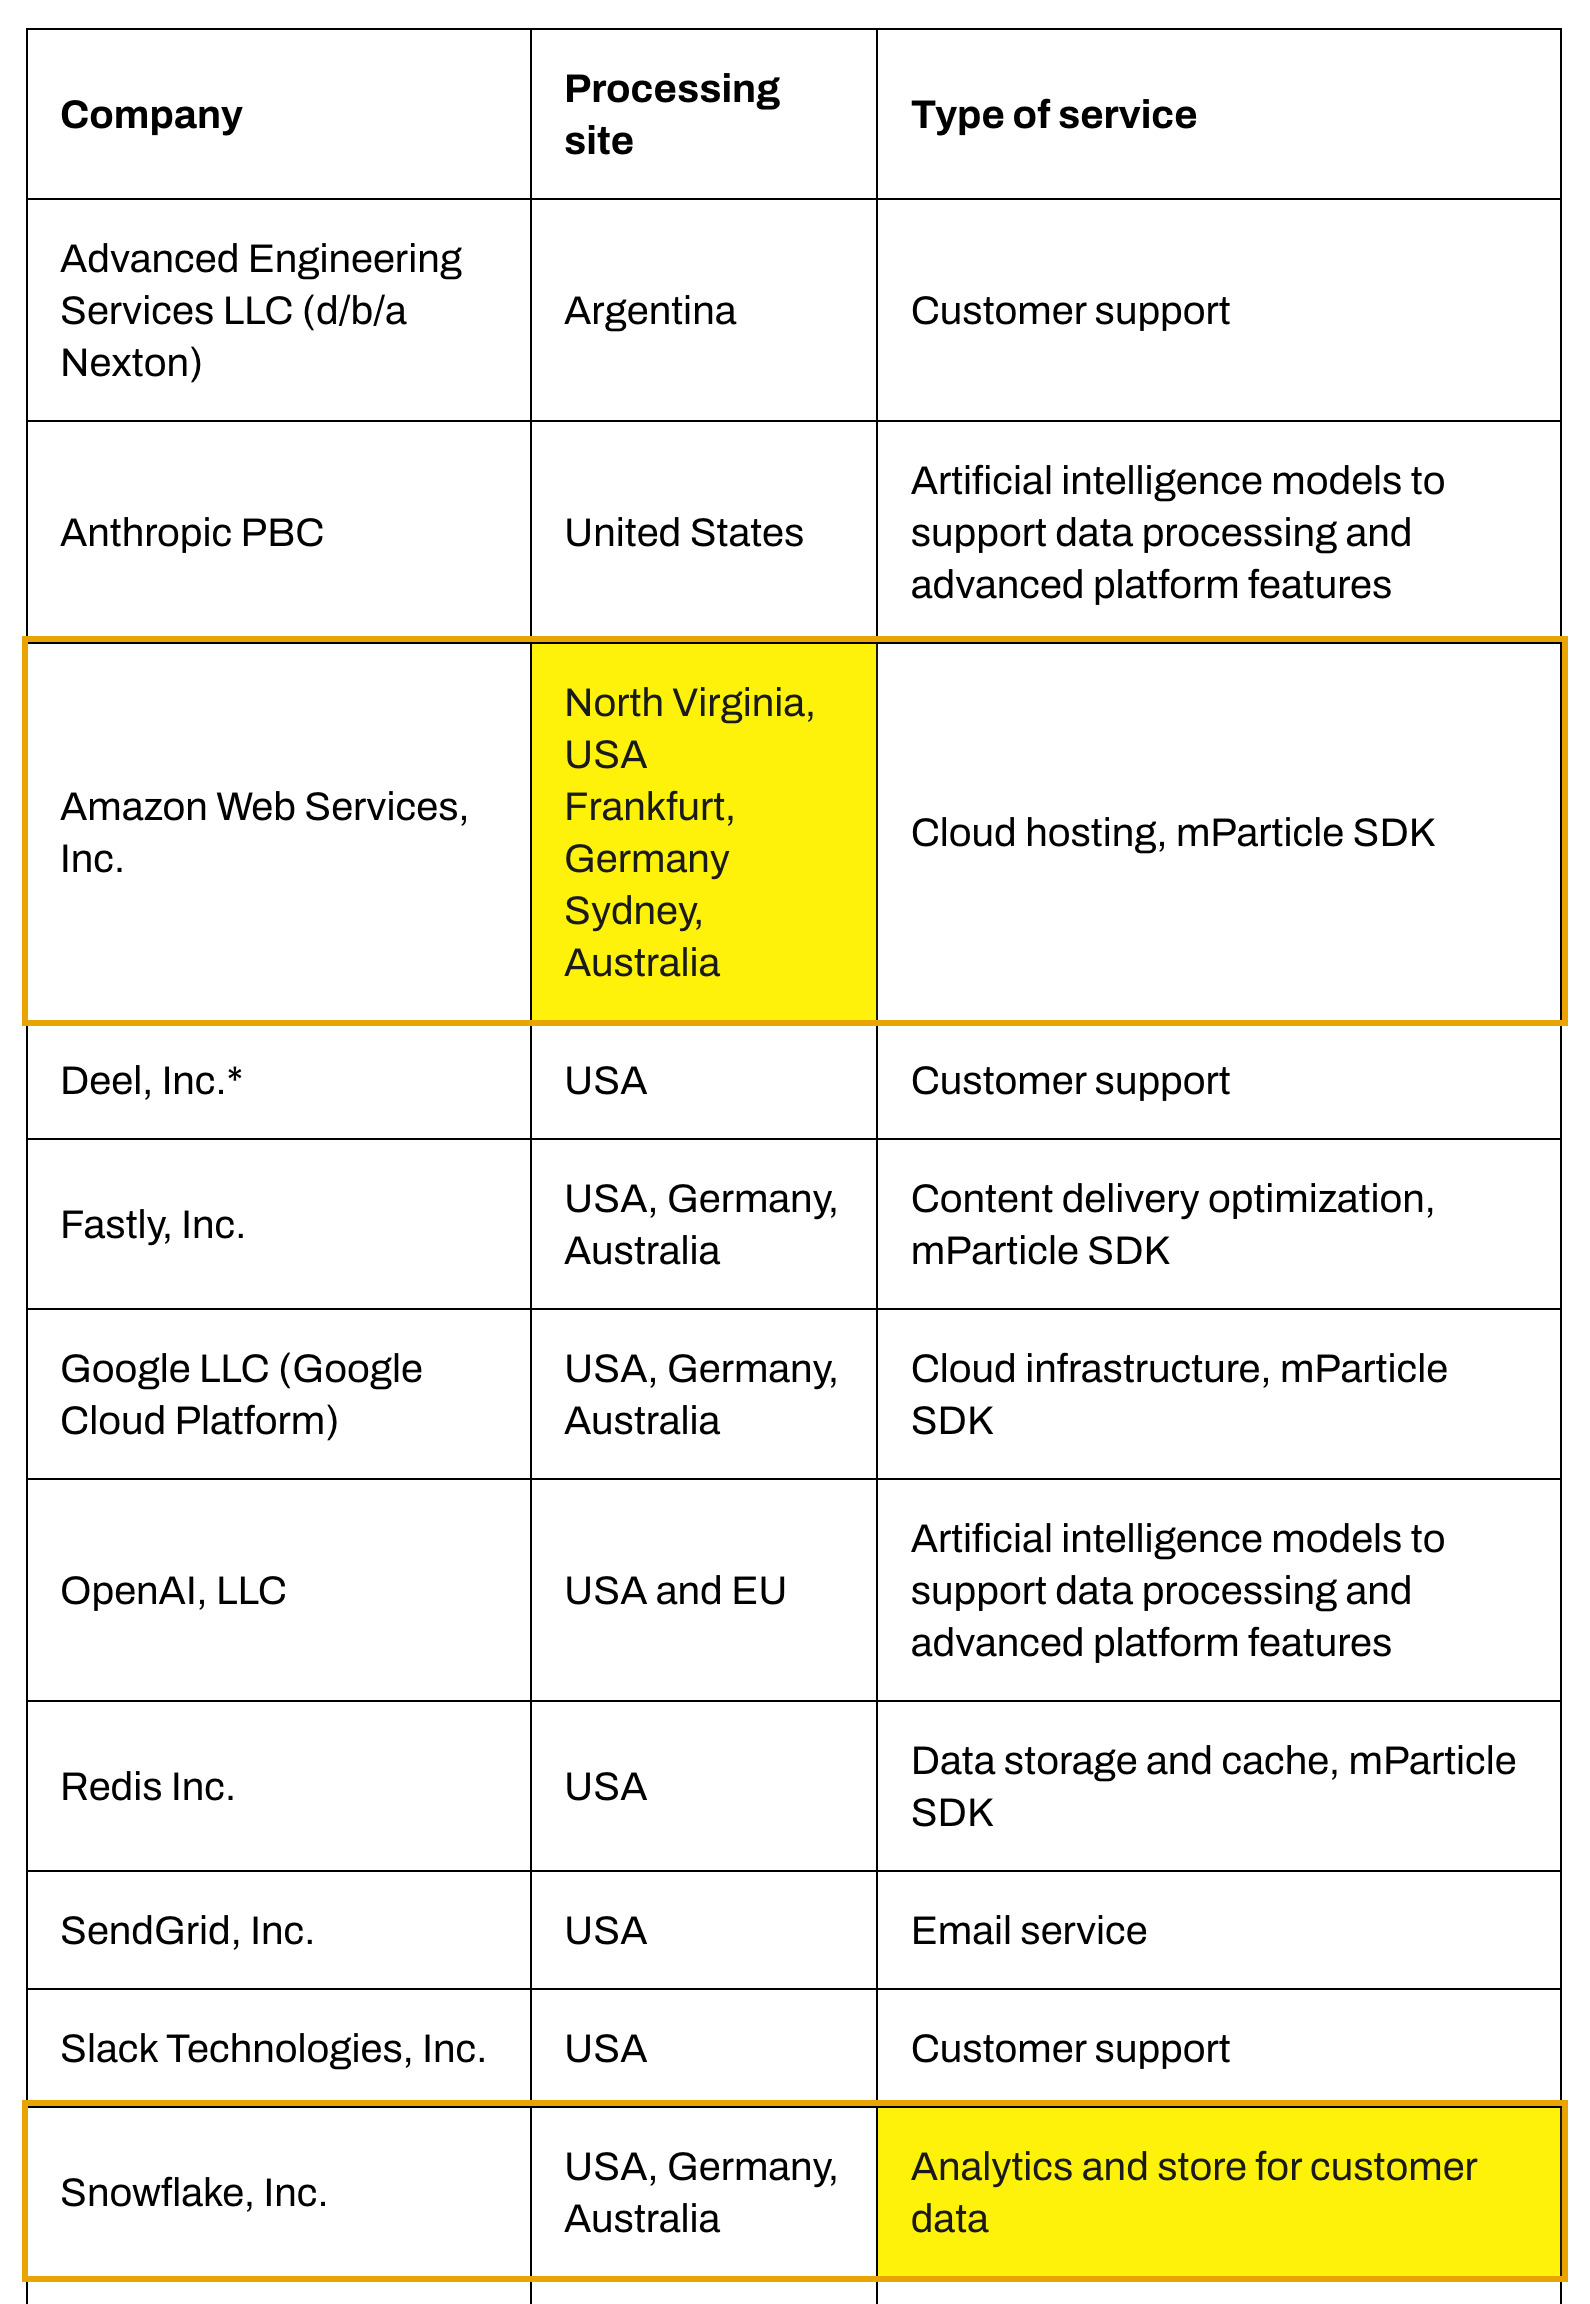
- ✕ Aucune région de Chine continentale — l'hébergement est AWS aux États-Unis, à Francfort et à Sydney, à l'étranger
- ! Ingérer les données d'un utilisateur chinois est un transfert transfrontalier PIPL (articles 38 à 40)
- ! Bâtir des audiences et personnaliser est une prise de décision automatisée au titre de l'article 24
- ! Le suivi comportemental nécessite un consentement réel (art. 13/23) ; le magasin de profils est permanent
- ✓ 21YunBox garde le profilage sur le territoire (alternative licenciée + option de refus de l'art. 24) + diffusion ICP
Ce que la documentation officielle de mParticle dit de la Chine
| Fait | Source primaire |
|---|---|
| mParticle (désormais mParticle by Rokt) héberge ses données à l'étranger, sans aucune région de Chine continentale. Sa liste de sous-traitants place l'hébergement cloud sur AWS en Virginie du Nord, à Francfort et à Sydney, avec Snowflake comme "store for customer data" aux États-Unis, en Allemagne et en Australie — aucun en Chine continentale. | Rokt / mParticle by Rokt — liste des sous-traitants (consulté le 2026-10-10) |
| mParticle résout les événements et identités en un profil persistant par personne, puis décide ce que chacun voit. Ses docs décrivent un profil "continuously updated and maintained in real time," détenant toutes les identités, chaque appartenance à une audience et "the most recently seen IP address," utilisé pour "offer personalized experiences at any touchpoint." | mParticle Docs — User Profiles Overview (consulté le 2026-10-10) |
| Personnaliser ou segmenter des utilisateurs chinois à partir d'un profil est une prise de décision automatisée au titre de l'article 24 de la PIPL. Cela exige de la transparence et de l'équité, un moyen de refuser, et — lorsqu'une décision repose sur le profilage — une option de ne pas être ciblé par des caractéristiques personnelles. Voir les transferts transfrontaliers au titre de la PIPL. | PIPL article 24 (prise de décision automatisée et profilage) |
| Un responsable à grand volume ou un opérateur d'IIC doit garder l'information personnelle Chine sur le continent. L'article 39 (anciennement l'article 37) de la loi sur la cybersécurité porte l'obligation de localisation des données — l'amendement 2025, en vigueur le 1er janvier 2026, l'a renuméroté de 37 à 39, fond inchangé — que des pods à l'étranger aux États-Unis, dans l'UE ou en Australie ne peuvent satisfaire. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Avec mParticle, la question pour un public de Chine continentale n’est pas de savoir si le SDK se charge ou si le point d’accès d’ingestion peut être atteint — c’est ce qu’il advient des données utilisateur que vous lui envoyez. mParticle (désormais mParticle by Rokt) est une plateforme de données clients : elle ingère les événements comportementaux et les identités que vous capturez, les résout en un profil utilisateur unique, continuellement mis à jour, en bâtit des audiences, et achemine le résultat vers des outils en aval. Selon sa propre documentation, ce profil vit sur une infrastructure à l’étranger — aux États-Unis, à Francfort et à Sydney — sans aucune région à l’intérieur de la Chine continentale. Ainsi, à l’instant où mParticle ingère un utilisateur à Shanghai, son information personnelle est entrée dans un magasin de profils à l’étranger qui grandit, et des décisions automatisées sur ce qu’il voit en sont tirées. Trois des règles de la Chine mordent à la fois : un transfert transfrontalier (articles 38 à 40 de la PIPL), la prise de décision automatisée et le profilage (article 24), et le consentement pour le suivi comportemental (articles 13 et 23) — avec une obligation de stockage sur le territoire pour un responsable à grand volume par-dessus.
mParticle en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de mParticle — et la loi chinoise |
|---|---|
| Ce que vous lui envoyez | mParticle ingère les événements comportementaux et les identités que vous capturez — identifiants d'utilisateur et d'appareil, e-mails, attributs personnalisés, et, dans son propre schéma, “the most recently seen IP address associated with the user.” Elle les résout en un profil par personne. Tout cela est de l'information personnelle. |
| Où elles sont stockées et résolues | Selon sa propre liste de sous-traitants, mParticle traite et stocke ces données sur une infrastructure à l'étranger aux États-Unis, à Francfort et à Sydney — aucune région de Chine continentale. Ingérer un utilisateur chinois déplace son information personnelle hors du continent : un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL. |
| Ce qu'elle fait du profil | mParticle bâtit des audiences et peut “offer personalized experiences at any touchpoint via the Profile API,” son “machine learning engine” segmentant les utilisateurs par comportement. Décider ce que chaque personne voit à partir de son profil est une prise de décision automatisée et du profilage — l'article 24 de la PIPL exige de la transparence, un moyen de refuser, et une option de ne pas être ciblé par des caractéristiques personnelles. |
| Consentement et résidence | Capturer des événements comportementaux nécessite un consentement authentique, non un “by using this product…” enfoui (articles 13 et 23 de la PIPL). Et parce que le magasin de profils est permanent et grandit, une obligation de stockage continental peut s'appliquer pour un opérateur d'IIC ou un responsable à grand volume — article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, fond inchangé. |
| Pourquoi « le SDK est-il joignable ? » passe à côté | Savoir si le SDK et le point d'accès d'ingestion se chargent depuis le continent est la plus petite moitié. La vraie question est la collecte, le profilage et l'acheminement aval légaux — le levier est de garder la construction de profils et les données utilisateur sur une voie sur le territoire (une alternative domestique licenciée, le contexte minimisé, l'option de refus de l'article 24 honorée), tandis que l'app consommant les décisions porte une déclaration ICP et a besoin d'une diffusion sur le territoire. |
Ce que vous envoyez réellement — les attributs et le comportement de vos utilisateurs
mParticle est bâtie pour collecter, non pour mesurer. Selon ses propres mots, elle “receives data as batches from native SDKs, our HTTP API and third-party data feeds,” où “each batch is a JSON object containing an array of events and contextual information about the user, such as identities, user attributes, and device information.” IDSync “resolves identities like email, customer ID and device IDs to a single mParticle ID,” ensuite, et chaque mParticle ID “maps to a single user profile.”
Ce qui s’accumule n’est pas une poignée de métriques mais “a complete picture of what you’ve learned about a given user over time, across all of your channels, continuously updated and maintained in real time.” Le profil détient toutes les identités connues, chaque appartenance à une audience, et “the most recently seen IP address associated with the user.” Pour un utilisateur de Chine continentale, tout cela est de l’information personnelle — et une partie (comportement précis, identifiants de contact) peut s’élever au rang d’information personnelle sensible, que la PIPL protège plus étroitement encore. C’est proche du cas maximal pour lequel les règles transfrontalières ont été écrites : un magasin permanent et grandissant, à l’étranger, de qui sont vos utilisateurs chinois et de ce qu’ils font.
C’est un transfert transfrontalier — et une décision automatisée — au titre de la PIPL
L’endroit où vit ce profil est ce qui transforme un outil marketing en une exposition de conformité. La liste de sous-traitants de mParticle by Rokt place son hébergement sur AWS aux États-Unis, à Francfort et à Sydney, sans aucune région de Chine continentale — de sorte qu’un utilisateur capturé sur le continent est écrit vers des serveurs à l’étranger. Au titre de la loi sur la protection des informations personnelles, c’est un transfert transfrontalier (数据出境), et le responsable — vous, l’entreprise dont l’app intègre mParticle, non mParticle elle-même — doit donner une information, obtenir un consentement distinct pour le transfert, et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40).
Mais une CDP ajoute une seconde obligation, plus aiguë, que la plupart des équipes manquent. mParticle ne se contente pas de stocker le profil ; elle l’utilise pour décider ce que chaque personne voit — elle peut “offer personalized experiences at any touchpoint via the Profile API,” et ses audiences “define sophisticated, intelligent segments” avec un “machine learning engine” qui “analyzes user behavior patterns.” Segmenter et personnaliser à partir d’un profil est une prise de décision automatisée et du profilage, que l’article 24 de la PIPL régit directement : l’individu a droit à la transparence et à l’équité, à un moyen de refuser, et — lorsqu’une poussée ou une décision repose sur le profilage — à une option de ne pas être ciblé par ses caractéristiques personnelles. Une fonctionnalité qui trie discrètement vos utilisateurs chinois en cohortes et adapte leur expérience se situe carrément à l’intérieur de l’article 24.
Deux autres obligations courent aux côtés. Capturer des événements comportementaux nécessite un consentement authentique pour le suivi, non une clause “by using this product…” enfouie (articles 13 et 23 de la PIPL). Et parce que le magasin de profils est permanent et grandit, une obligation de stockage sur le territoire peut s’appliquer : l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité exige qu’un opérateur d’infrastructure d’information critique ou un responsable à grand volume garde l’information personnelle Chine sur le continent — ce que des pods à l’étranger aux États-Unis, à Francfort ou à Sydney ne peuvent satisfaire. Chaque destination vers laquelle mParticle achemine ensuite le profil est, à son tour, son propre transfert transfrontalier à prendre en compte.
Atteindre le SDK n’est pas la question — garder la décision sur le territoire l’est
Le point de collecte de mParticle est un SDK et un point d’accès d’ingestion précédé d’un sous-traitant de diffusion de contenu, de sorte que depuis le continent il peut être lent ou peu fiable — une véritable question de diffusion, mais la plus petite moitié. La plus grande moitié est que mParticle est un service géré, propriétaire : elle publie des pods de localisation des données aux États-Unis, en Europe et en Australie, mais il n’existe aucune édition open-source ou auto-hébergeable que vous pourriez mettre en place à l’intérieur de la Chine, et aucun pod de Chine continentale à sélectionner. Ainsi le levier légal n’est pas de rendre le point d’accès à l’étranger joignable — c’est de garder la construction de profils et les données utilisateur sur une voie sur le territoire. En pratique, cela signifie acheminer les utilisateurs chinois par une alternative de données clients ou d’expérimentation licenciée, sur le territoire, pour que le profil soit résolu et stocké sur le continent ; minimiser et pseudonymiser tout contexte qui doit encore partir (résoudre et décider avec les données les moins identifiantes, idéalement aucun identifiant brut) ; sécuriser le consentement des articles 13/23 pour le suivi ; et honorer le droit de l’article 24 de refuser le profilage et de recevoir une expérience non profilée. Ce que ce n’est pas, c’est un conduit qui expédie la même information personnelle à l’étranger de toute façon — déplacer le fil ne déplace pas les données, et le transfert et la décision automatisée demeurent tous deux.
Ceci est une carte des risques, non un verdict : l’ampleur de l’exposition que vous portez dépend de ce que vous envoyez à mParticle, de ce que vous faites du profil, de votre rôle et de vos volumes de données, et de qui sont vos utilisateurs — les détails valent d’être réglés avec un conseil avant de collecter et de personnaliser à grande échelle.
La voie légale — cartographier, localiser, diffuser
mParticle reste votre plateforme de données clients ; rien ne migre. Ce que 21YunBox ajoute est la couche de conformité que la CDP elle-même ne fournit pas, en trois mouvements.
Cartographier. Notre équipe Chine inventorie ce que votre implémentation mParticle ingère des utilisateurs continentaux — les identités, événements, signaux d’appareil et données dérivées de l’IP — où cela est résolu et stocké, comment le profil est utilisé pour décider ce que chaque utilisateur voit, et la base de consentement derrière, puis pèse l’exposition transfrontalière PIPL et de l’article 24 au regard de votre entité, de votre rôle et de vos volumes de données.
Localiser. Nous gardons la construction de profils et les données utilisateur sur une voie sur le territoire — une alternative de données clients ou d’expérimentation domestique licenciée pour les utilisateurs chinois, le contexte de ciblage minimisé et pseudonymisé, et l’option de refus de l’article 24 honorée — plutôt que d’expédier les profils de vos utilisateurs chinois à l’étranger. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Diffuser. L’app ou le site qui fonctionne sur ces décisions porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire — le 21YunBox Optimizer, placé devant le stack que vous exploitez déjà, aucune reconstruction et aucune seconde base de code.
Le résultat est un mParticle qui tourne légalement et en conformité pour vos utilisateurs en Chine : le profil et la décision restent sur une assise légale, sur le territoire, et les manques transfrontalier, de consentement et de résidence deviennent les nôtres à cartographier et à combler avec vous.
Obtenir une évaluation de conformité →
Lecture connexe :
- Transferts transfrontaliers de données au titre de la PIPL
- La loi sur la cybersécurité de la Chine et la localisation des données
- Les mesures d’évaluation de sécurité des sorties de données de la Chine
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
mParticle a-t-il un centre de données ou une région en Chine continentale ?
Non. Selon sa liste de sous-traitants, mParticle (désormais mParticle by Rokt) héberge sur AWS en Virginie du Nord, à Francfort et à Sydney, avec des pods de localisation des données aux États-Unis, dans l'UE et en Australie seulement — il n'y a aucune région de Chine continentale. Les événements et profils de vos utilisateurs chinois sont donc résolus et stockés à l'étranger, ce qui est un transfert transfrontalier PIPL par vous, le responsable qui intègre mParticle.
Pourquoi une CDP comme mParticle est-elle une « décision automatisée » au titre de l'article 24 de la PIPL ?
Parce qu'elle ne se contente pas de stocker des données — elle bâtit des audiences et personnalise ce que chaque utilisateur voit à partir de son profil. L'article 24 de la PIPL régit la prise de décision automatisée et le profilage : les utilisateurs chinois ont droit à la transparence, à un moyen de refuser, et, lorsqu'une décision repose sur le profilage, à une option de ne pas être ciblés par leurs caractéristiques personnelles. Trier vos utilisateurs chinois en cohortes ou adapter leur expérience tombe à l'intérieur de cela.
Puis-je auto-héberger mParticle à l'intérieur de la Chine pour rester conforme ?
Non — mParticle est un service géré, propriétaire, sans édition open-source ou auto-hébergeable et sans pod de Chine continentale. La voie légale sur le territoire est d'acheminer les utilisateurs chinois par une alternative de données clients ou d'expérimentation domestique licenciée, de minimiser et pseudonymiser tout contexte qui part encore, d'honorer l'option de refus de l'article 24, et d'exécuter l'app consommatrice sur une diffusion déclarée ICP, sur le territoire. Ceci est une carte des risques à régler avec un conseil, non un verdict — 21YunBox la cartographie avec vous.


