Funktioniert mParticle in China? PIPL-Grenztransfer, automatisierte Entscheidungen & Data Residency
mParticle (jetzt mParticle by Rokt) ist eine Customer Data Platform: die Events und Identitäten, die Sie ihr senden, werden auf offshore gelegener US-, EU- oder Australien-Infrastruktur zu einheitlichen Profilen aufgelöst — keine Festlandchina-Region — und dann genutzt, um Audiences zu bauen. Für Ihre China-Nutzer ist das ein PIPL-Grenztransfer und automatisierte Entscheidungsfindung nach Artikel 24, plus ein Compliance-zuerst-Blick auf Data Residency.
Funktioniert mParticle in China?
Dass das SDK das Festland erreicht, ist nicht das Problem — mParticle (jetzt mParticle by Rokt) ist eine Customer Data Platform, die die Events und Identitäten Ihrer China-Nutzer in einheitliche, persistente Profile auf offshore gelegener US-, EU- und Australien-Infrastruktur ohne Festlandchina-Region auflöst, dann Audiences baut und entscheidet, was jede Person sieht.
Sie senden mParticle Verhaltens-Events, Identitäten, Gerätesignale und die IP des Nutzers; es löst sie in ein kontinuierlich aktualisiertes Profil pro Person auf, baut Machine-Learning-Audiences und routet das Ergebnis an nachgelagerte Werkzeuge. Für einen Festland-Nutzer ist das ein PIPL-Grenztransfer (Artikel 38–40) — und weil das Profil genutzt wird, um die Erfahrung jeder Person zu entscheiden, ist es auch automatisierte Entscheidungsfindung und Profiling nach Artikel 24, das Transparenz, eine Möglichkeit zur Ablehnung und eine nicht-profilierte Option verlangt. Der rechtmäßige Hebel ist, das Profil-Bauen und die Nutzerdaten auf einem inländischen Pfad zu halten — eine lizenzierte inländische Alternative, der Kontext minimiert und das Artikel-24-Opt-out gewahrt — nicht, den offshore gelegenen Endpunkt erreichbar zu machen.
Eine Risikokarte, kein Urteil — Ihre Exponierung hängt davon ab, was Sie senden, von Ihrer Rolle und Ihren Datenmengen und wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! mParticle by Rokt löst die Events und IDs Ihrer Nutzer in offshore gelegene Profile auf
- ✕ Keine Festlandchina-Region — Hosting ist AWS in den USA, Frankfurt und Sydney, offshore
- ! Die Daten eines China-Nutzers aufzunehmen ist ein PIPL-Grenztransfer (Artikel 38–40)
- ! Audiences zu bauen und zu personalisieren ist automatisierte Entscheidungsfindung nach Artikel 24
- ! Verhaltens-Tracking braucht echte Einwilligung (Art. 13/23); der Profilspeicher ist permanent
- ✓ 21YunBox hält das Profiling im Inland (lizenzierte Alt. + Art.-24-Opt-out) + ICP-Auslieferung
Was die offizielle mParticle-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
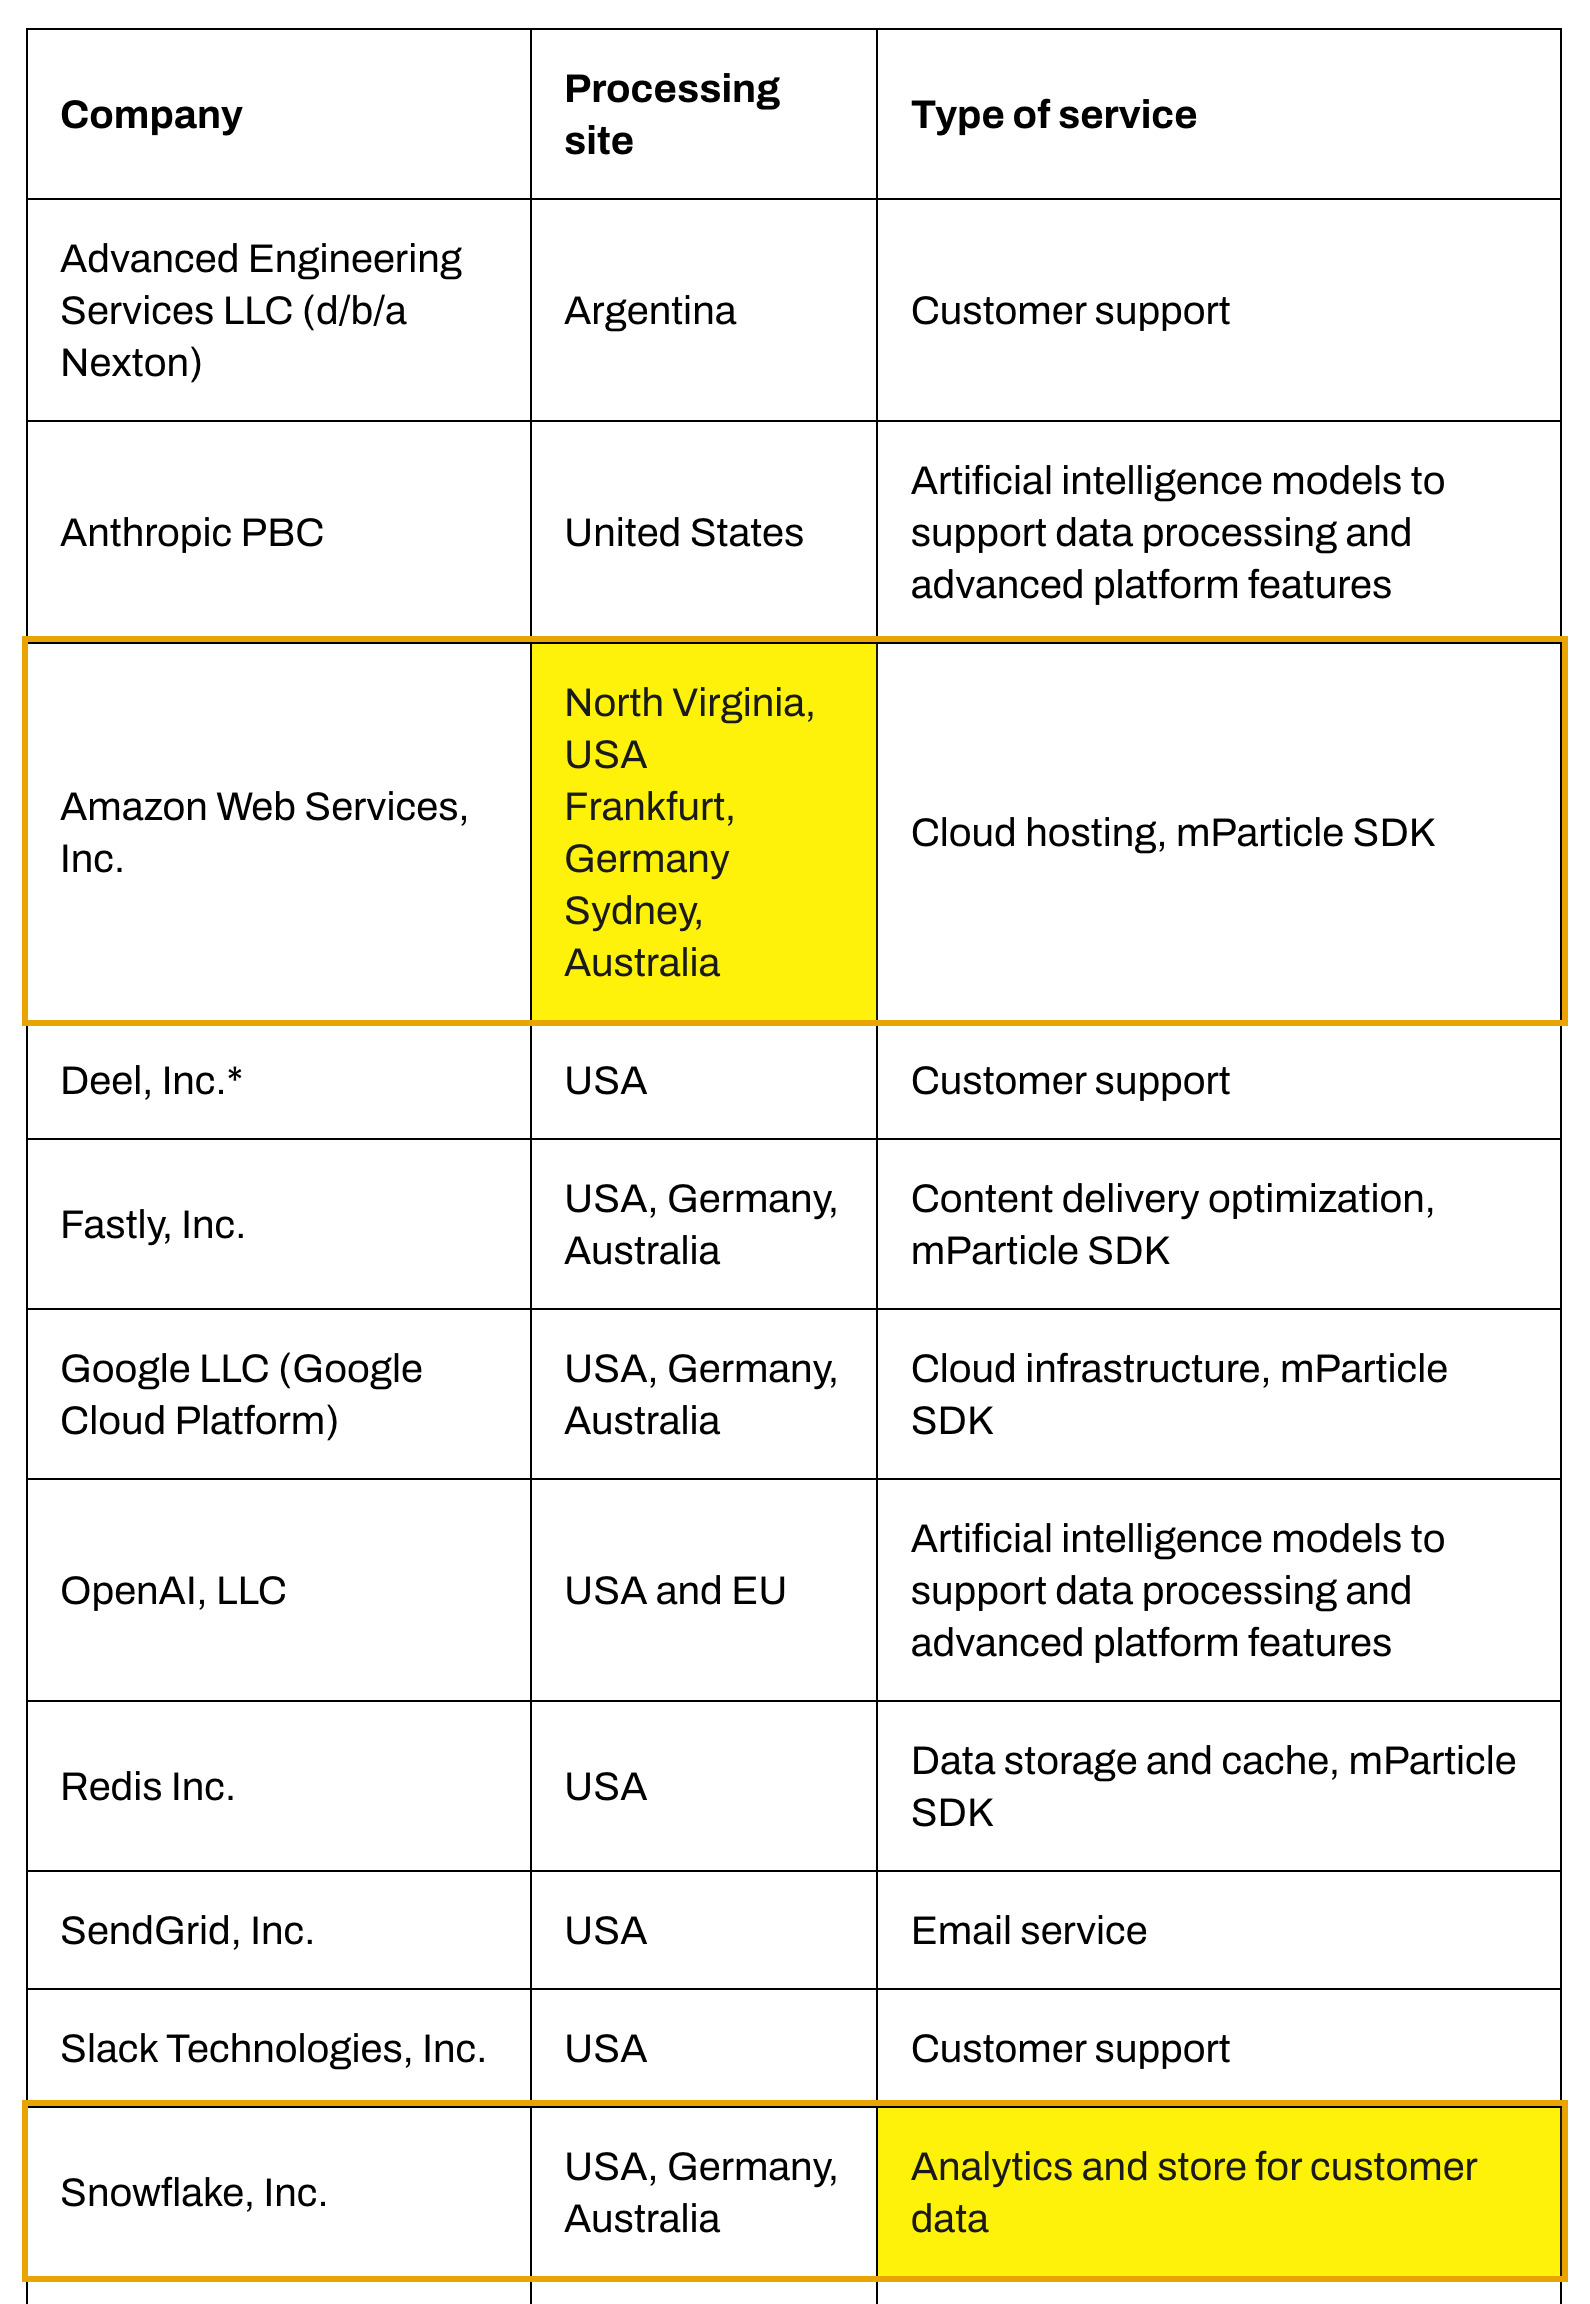
| mParticle (jetzt mParticle by Rokt) hostet seine Daten offshore, ohne Festlandchina-Region. Seine Subprozessor-Liste setzt Cloud-Hosting auf AWS in North Virginia, Frankfurt und Sydney, mit Snowflake als „store for customer data" in den USA, Deutschland und Australien — keine im Festland China. | Rokt / mParticle by Rokt — Subprocessors list (abgerufen 2026-10-10) |
| mParticle löst Events und Identitäten in ein persistentes Profil pro Person auf, dann entscheidet es, was jede sieht. Seine Docs beschreiben ein Profil „continuously updated and maintained in real time", das alle Identitäten, jede Audience-Mitgliedschaft und „the most recently seen IP address" hält, genutzt, um „offer personalized experiences at any touchpoint". | mParticle Docs — User Profiles Overview (abgerufen 2026-10-10) |
| China-Nutzer aus einem Profil zu personalisieren oder zu segmentieren ist automatisierte Entscheidungsfindung nach PIPL Artikel 24. Es erfordert Transparenz und Fairness, eine Möglichkeit zur Ablehnung und — wo eine Entscheidung auf Profiling beruht — eine Option, nicht nach persönlichen Merkmalen angesprochen zu werden. Siehe grenzüberschreitende Transfers nach PIPL. | PIPL Article 24 (automated decision-making and profiling) |
| Ein Handler mit hohem Volumen oder CIIO muss China-personenbezogene-Daten im Festland halten. Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) trägt die Datenlokalisierungspflicht — die Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte ihn von 37 auf 39 um, Substanz unverändert — die offshore gelegene US-, EU- oder Australien-Pods nicht erfüllen können. | Cybersecurity Law of the PRC, Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Bei mParticle ist die Frage für ein Festlandchina-Publikum nicht, ob das SDK lädt oder der Ingestion-Endpunkt erreicht werden kann — es ist, was mit den Nutzerdaten geschieht, die Sie ihm senden. mParticle (jetzt mParticle by Rokt) ist eine Customer Data Platform: es nimmt die Verhaltens-Events und Identitäten auf, die Sie erfassen, löst sie zu einem einzelnen, kontinuierlich aktualisierten Nutzerprofil auf, baut Audiences daraus und routet das Ergebnis an nachgelagerte Werkzeuge. Nach seiner eigenen Dokumentation lebt dieses Profil auf offshore gelegener Infrastruktur — in den Vereinigten Staaten, Frankfurt und Sydney — ohne Region innerhalb des Festlands China. In dem Moment, in dem mParticle einen Nutzer in Shanghai aufnimmt, ist dessen personenbezogene Information also in einen wachsenden offshore gelegenen Profilspeicher eingetreten, und automatisierte Entscheidungen darüber, was er sieht, werden daraus getroffen. Drei von Chinas Regeln greifen auf einmal: ein grenzüberschreitender Transfer (PIPL Artikel 38–40), automatisierte Entscheidungsfindung und Profiling (Artikel 24) und Einwilligung für Verhaltens-Tracking (Artikel 13 und 23) — mit einer inländischen Speicherpflicht für einen Handler mit hohem Volumen obendrauf.
mParticle in China auf einen Blick
| Was darüber entscheidet | In mParticles eigenen Worten — und Chinas Recht |
|---|---|
| Was Sie ihm senden | mParticle nimmt die Verhaltens-Events und Identitäten auf, die Sie erfassen — Nutzer- und Geräte-IDs, E-Mails, benutzerdefinierte Attribute und, in seinem eigenen Schema, „the most recently seen IP address associated with the user". Es löst sie zu einem Profil pro Person auf. All das sind personenbezogene Daten. |
| Wo es gespeichert und aufgelöst wird | Nach seiner eigenen Subprozessor-Liste verarbeitet und speichert mParticle diese Daten auf offshore gelegener Infrastruktur in den Vereinigten Staaten, Frankfurt und Sydney — keine Festlandchina-Region. Einen China-Nutzer aufzunehmen bewegt dessen personenbezogene Information aus dem Festland: ein grenzüberschreitender Transfer (数据出境) nach PIPL Artikel 38–40. |
| Was es mit dem Profil tut | mParticle baut Audiences und kann „offer personalized experiences at any touchpoint via the Profile API", wobei seine „machine learning engine" Nutzer nach Verhalten segmentiert. Zu entscheiden, was jede Person aus ihrem Profil sieht, ist automatisierte Entscheidungsfindung und Profiling — PIPL Artikel 24 verlangt Transparenz, eine Möglichkeit zur Ablehnung und eine Option, nicht nach persönlichen Merkmalen angesprochen zu werden. |
| Einwilligung und Residency | Verhaltens-Events zu erfassen braucht echte Einwilligung, kein vergrabenes „by using this product…" (PIPL Artikel 13 und 23). Und weil der Profilspeicher permanent und wachsend ist, kann eine Festland-Speicherpflicht für einen CIIO oder Handler mit hohem Volumen gelten — Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); die Cybersicherheitsgesetz-Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Substanz unverändert. |
| Warum „kann das SDK erreicht werden?" daneben liegt | Ob das SDK und der Ingestion-Endpunkt aus dem Festland laden, ist die kleinere Hälfte. Die eigentliche Frage ist rechtmäßige Sammlung, Profiling und Weiterleitung — der Hebel ist, das Profil-Bauen und die Nutzerdaten auf einem inländischen Pfad zu halten (eine lizenzierte inländische Alternative, der Kontext minimiert, das Artikel-24-Opt-out gewahrt), während die App, die die Entscheidungen konsumiert, eine ICP-Beian trägt und inländische Auslieferung braucht. |
Was Sie tatsächlich senden — die Attribute und das Verhalten Ihrer Nutzer
mParticle ist gebaut, um zu sammeln, nicht zu messen. In seinen eigenen Worten „receives data as batches from native SDKs, our HTTP API and third-party data feeds”, wobei „each batch is a JSON object containing an array of events and contextual information about the user, such as identities, user attributes, and device information”. IDSync „resolves identities like email, customer ID and device IDs to a single mParticle ID”, und jede mParticle-ID „maps to a single user profile”.
Was sich ansammelt, ist nicht eine Handvoll Metriken, sondern „a complete picture of what you’ve learned about a given user over time, across all of your channels, continuously updated and maintained in real time”. Das Profil hält alle bekannten Identitäten, jede Audience-Mitgliedschaft und „the most recently seen IP address associated with the user”. Für einen Festlandchina-Nutzer sind all das personenbezogene Daten — und manches davon (präzises Verhalten, Kontakt-Identifier) kann zu sensiblen personenbezogenen Daten aufsteigen, die PIPL noch strenger bewacht. Das ist nahe am maximalen Fall, für den die Grenzregeln geschrieben wurden: ein permanenter, wachsender offshore gelegener Speicher darüber, wer Ihre China-Nutzer sind und was sie tun.
Es ist ein grenzüberschreitender Transfer — und eine automatisierte Entscheidung — nach PIPL
Wo dieses Profil lebt, ist das, was ein Marketing-Werkzeug in eine Compliance-Exponierung verwandelt. Die Subprozessor-Liste von mParticle by Rokt setzt sein Hosting auf AWS in den Vereinigten Staaten, Frankfurt und Sydney, ohne Festlandchina-Region — ein im Festland erfasster Nutzer wird also auf Server offshore geschrieben. Nach dem Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer (数据出境), und der Handler — Sie, das Unternehmen, dessen App mParticle einbettet, nicht mParticle selbst — muss Mitteilung geben, eine gesonderte Einwilligung für den Transfer einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Artikel 38–40).
Aber eine CDP fügt eine zweite, schärfere Pflicht hinzu, die die meisten Teams verfehlen. mParticle speichert das Profil nicht bloß; es nutzt es, um zu entscheiden, was jede Person sieht — es kann „offer personalized experiences at any touchpoint via the Profile API”, und seine Audiences „define sophisticated, intelligent segments” mit einer „machine learning engine”, die „analyzes user behavior patterns”. Zu segmentieren und aus einem Profil zu personalisieren ist automatisierte Entscheidungsfindung und Profiling, das PIPL Artikel 24 direkt regelt: der Einzelperson sind Transparenz und Fairness geschuldet, eine Möglichkeit zur Ablehnung und — wo ein Push oder eine Entscheidung auf Profiling beruht — eine Option, nicht nach ihren persönlichen Merkmalen angesprochen zu werden. Ein Feature, das Ihre China-Nutzer leise in Kohorten sortiert und ihre Erfahrung zuschneidet, sitzt direkt innerhalb von Artikel 24.
Zwei weitere Pflichten laufen daneben. Verhaltens-Events zu erfassen erfordert echte Einwilligung für das Tracking, keine vergrabene „by using this product…”-Klausel (PIPL Artikel 13 und 23). Und weil der Profilspeicher permanent und wachsend ist, kann eine inländische Speicherpflicht gelten: Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) verlangt von einem Betreiber kritischer Informationsinfrastruktur oder einem Handler mit hohem Volumen, China-personenbezogene-Daten im Festland zu halten — was offshore gelegene Pods in den Vereinigten Staaten, Frankfurt oder Sydney nicht erfüllen können. Jedes Ziel, an das mParticle das Profil weiterroutet, ist wiederum sein eigener grenzüberschreitender Transfer, den es zu berücksichtigen gilt.
Das SDK zu erreichen ist nicht die Frage — das Decisioning im Inland zu halten ist es
mParticles Sammelpunkt ist ein SDK und ein Ingestion-Endpunkt, dem ein Content-Delivery-Subprozessor vorgelagert ist, aus dem Festland kann es also langsam oder unzuverlässig sein — eine echte Auslieferungsfrage, aber die kleinere Hälfte. Die größere Hälfte ist, dass mParticle ein verwalteter, proprietärer Dienst ist: es veröffentlicht Datenlokalisierungs-Pods in den Vereinigten Staaten, Europa und Australien, aber es gibt keine Open-Source- oder selbst-hostbare Edition, die man innerhalb Chinas aufstellen könnte, und keinen Festlandchina-Pod zum Auswählen. Der rechtmäßige Hebel ist also nicht, den offshore gelegenen Endpunkt erreichbar zu machen — es ist, das Profil-Bauen und die Nutzerdaten auf einem inländischen Pfad zu halten. In der Praxis bedeutet das, China-Nutzer durch eine lizenzierte inländische Customer-Data- oder Experimentierungs-Alternative zu routen, sodass das Profil im Festland aufgelöst und gespeichert wird; zu minimieren und zu pseudonymisieren, was an Kontext noch gehen muss (mit den am wenigsten identifizierenden Daten auflösen und entscheiden, idealerweise ohne rohe Identifier); die Einwilligung nach Artikel 13/23 für das Tracking zu sichern; und das Recht nach Artikel 24 zu wahren, Profiling abzulehnen und eine nicht-profilierte Erfahrung zu erhalten. Was dies nicht ist, ist eine verborgene Route, die dieselben personenbezogenen Daten ohnehin offshore verschifft — die Leitung zu verlagern verlagert nicht die Daten, und der Transfer und die automatisierte Entscheidung bleiben beide.
Dies ist eine Risikokarte, kein Urteil: wie viel Exponierung Sie tragen, hängt davon ab, was Sie an mParticle senden, was Sie mit dem Profil tun, von Ihrer Rolle und Ihren Datenmengen und wer Ihre Nutzer sind — wert, die Einzelheiten mit Rechtsbeistand zu klären, bevor Sie in großem Maßstab sammeln und personalisieren.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
mParticle bleibt Ihre Customer Data Platform; nichts migriert. Was 21YunBox hinzufügt, ist die Compliance-Schicht, die die CDP selbst nicht bietet, in drei Schritten.
Kartieren. Unser China-Team inventarisiert, was Ihre mParticle-Implementierung von Festland-Nutzern aufnimmt — die Identitäten, Events, Gerätesignale und IP-abgeleiteten Daten — wo es aufgelöst und gespeichert wird, wie das Profil genutzt wird, um zu entscheiden, was jeder Nutzer sieht, und die Einwilligungsgrundlage dahinter, dann wägt es die PIPL-Grenz- und Artikel-24-Exponierung gegen Ihre Rechtsperson, Ihre Rolle und Ihre Datenmengen ab.
Lokalisieren. Wir halten das Profil-Bauen und die Nutzerdaten auf einem inländischen Pfad — eine lizenzierte inländische Customer-Data- oder Experimentierungs-Alternative für China-Nutzer, der Targeting-Kontext minimiert und pseudonymisiert und das Artikel-24-Opt-out gewahrt — statt die Profile Ihrer China-Nutzer offshore zu verschiffen. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art.
Ausliefern. Die App oder Website, die auf diesen Entscheidungen läuft, trägt eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung — der 21YunBox Optimizer, vor dem Stack platziert, den Sie bereits betreiben, kein Neuaufbau und keine zweite Codebasis.
Das Ergebnis ist mParticle, das legal und rechtskonform für Ihre Nutzer in China läuft: das Profil und das Decisioning bleiben auf einem rechtmäßigen inländischen Fundament, und die Grenz-, Einwilligungs- und Residency-Lücken werden zu unseren, sie mit Ihnen zu kartieren und zu schließen.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung der Datenausfuhr
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Hat mParticle ein Rechenzentrum oder eine Region im Festland China?
Nein. Laut seiner Subprozessor-Liste hostet mParticle (jetzt mParticle by Rokt) auf AWS in North Virginia, Frankfurt und Sydney, mit Datenlokalisierungs-Pods nur in den USA, der EU und Australien — es gibt keine Festlandchina-Region. Events und Profile für Ihre China-Nutzer werden daher offshore aufgelöst und gespeichert, was ein PIPL-Grenztransfer durch Sie ist, den Handler, der mParticle einbettet.
Warum ist eine CDP wie mParticle eine „automatisierte Entscheidung" nach PIPL Artikel 24?
Weil sie Daten nicht nur speichert — sie baut Audiences und personalisiert, was jeder Nutzer aus seinem Profil sieht. PIPL Artikel 24 regelt automatisierte Entscheidungsfindung und Profiling: China-Nutzern sind Transparenz, eine Möglichkeit zur Ablehnung und, wo eine Entscheidung auf Profiling beruht, eine Option geschuldet, nicht nach ihren persönlichen Merkmalen angesprochen zu werden. Ihre China-Nutzer in Kohorten zu sortieren oder ihre Erfahrung zuzuschneiden fällt hinein.
Kann ich mParticle innerhalb Chinas selbst hosten, um rechtskonform zu bleiben?
Nein — mParticle ist ein verwalteter, proprietärer Dienst ohne Open-Source- oder selbst-hostbare Edition und ohne Festlandchina-Pod. Der rechtmäßige inländische Pfad ist, China-Nutzer durch eine lizenzierte inländische Customer-Data- oder Experimentierungs-Alternative zu routen, jeden Kontext, der noch geht, zu minimieren und zu pseudonymisieren, das Artikel-24-Opt-out zu wahren und die konsumierende App auf ICP-eingereichter, inländischer Auslieferung zu betreiben. Dies ist eine Risikokarte, die mit Rechtsbeistand zu klären ist, kein Urteil — 21YunBox kartiert es mit Ihnen.


