¿Funciona Firebase Cloud Messaging (FCM) en China? Transferencia transfronteriza según la PIPL, entrega y residencia de datos
Usted entrega a Firebase Cloud Messaging los tokens de registro y el contenido de los mensajes de sus usuarios para que los entregue en China, de modo que cada envío a un usuario en China es una transferencia transfronteriza según la PIPL — y, como FCM depende de Google Play services, no disponible en China continental, las notificaciones push de Android deben encaminarse a través de canales de fabricantes con licencia dentro del país. Un análisis centrado en el cumplimiento de la puerta del canal de entrega de FCM, de los deberes transfronterizos y de consentimiento, y de la vía legal en China.
¿Funciona Firebase Cloud Messaging en China?
Usted entrega a Firebase Cloud Messaging los tokens de registro de dispositivo y el contenido de los mensajes de sus usuarios para que los entregue en China — una transferencia transfronteriza —, y como FCM depende de Google Play services, no disponible en China continental, las notificaciones push de Android deben encaminarse a través de canales de fabricantes con licencia dentro del país.
Lo que usted envía a FCM — el token de registro por dispositivo y la carga útil del mensaje (un código de un solo uso, una actualización de pedido, un mensaje de chat) — es información personal, de modo que entregarlo desde el backend de Google en el extranjero a un usuario en China es una transferencia transfronteriza según la PIPL (artículos 38–40). FCM es transporte, no un motor de perfilado. En Android depende de Google Play services, que no está disponible en la mayoría de los dispositivos del continente, de modo que allí las notificaciones push de FCM son poco fiables o no llegan; APNs de Apple llega a iOS, pero el token y el contenido siguen cruzando la frontera. La palanca legal es mantener la entrega y los datos de los destinatarios dentro del país, en una ruta con licencia — encaminar las notificaciones push de los Android chinos a través de los canales propios de los fabricantes dentro del país (Xiaomi, Huawei/HMS, OPPO, vivo, Honor), minimizar lo que sale y obtener el consentimiento de marketing —, no hacer accesible el SDK en el extranjero.
Esto es un mapa de riesgo, no un veredicto — sus deberes dependen de sus volúmenes, de su papel y de lo que transporta cada notificación. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ FCM depende de Google Play services, no disponible en China — las notificaciones push no llegan a la mayoría de los Android
- ! Usted entrega a Google el token del dispositivo + la carga útil del mensaje — una transferencia transfronteriza según la PIPL
- ! Llegar a los Android chinos exige canales push de fabricantes con licencia dentro del país
- ! En iOS, APNs sigue entregando, pero el token + el contenido siguen cruzando la frontera
- ! Google no opera ninguna región en China continental; las notificaciones promocionales necesitan el consentimiento de los art. 13/23 de la PIPL
- ✓ Existe una vía legal: entrega con licencia dentro del país + consentimiento + aplicación con registro ICP
Lo que la documentación oficial de Firebase Cloud Messaging dice sobre China
| Hecho | Fuente primaria |
|---|---|
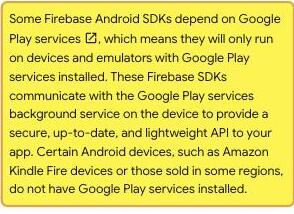
| FCM depende de Google Play services, que no está disponible en la mayoría de los dispositivos Android de China continental. La propia documentación de Firebase para Android incluye Cloud Messaging (com.google.firebase:firebase-messaging) entre los SDK para los que Google Play services es “Required” (obligatorio) — “These SDKs require Google Play services, otherwise they have no functionality” (estos SDK requieren Google Play services; de lo contrario, no tienen ninguna funcionalidad) — y señala que “Certain Android devices, such as Amazon Kindle Fire devices or those sold in some regions, do not have Google Play services installed.” (ciertos dispositivos Android, como los Amazon Kindle Fire o los vendidos en algunas regiones, no tienen Google Play services instalado). Así, las notificaciones push de FCM son poco fiables o no llegan a la mayoría de los usuarios chinos de Android. | Firebase Docs — Android SDK dependencies on Google Play services, consultado el 2026-10-10 |
| Llegar legalmente a los usuarios chinos de Android significa encaminar las notificaciones push a través de canales de fabricantes con licencia dentro del país. Según la documentación de Firebase, “FCM clients require devices running Android 7.0 or higher that also have the Google Play Store app installed” (los clientes de FCM requieren dispositivos con Android 7.0 o superior que tengan además instalada la aplicación Google Play Store) — un requisito que la mayoría de los dispositivos del continente no cumple —, de modo que una entrega fiable pasa por el servicio push propio de cada fabricante dentro del país (Xiaomi, Huawei/HMS, OPPO, vivo, Honor). Google no opera ninguna región en China continental; APNs de Apple llega a iOS, pero el token y el contenido siguen cruzando la frontera. | Firebase Docs — Set up a Firebase Cloud Messaging client app on Android, consultado el 2026-10-10 |
| Enviar a FCM un token de dispositivo y el contenido de un mensaje para entregarlos en China es una transferencia transfronteriza de información personal. Un token de registro y la carga útil que usted envía son información personal; entregarlos desde el backend de Google en el extranjero le convierte en el responsable del tratamiento de una transferencia transfronteriza según la PIPL (artículos 38–40) — que exige notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). | PIPL artículos 38–40 (transferencia transfronteriza); véase 21YunBox — Transferencias transfronterizas de datos, consultado el 2026-10-10 |
| Las notificaciones promocionales añaden un deber de consentimiento, y un operador de infraestructuras críticas o un tratante de grandes volúmenes debe mantener los datos en China. Las notificaciones de marketing necesitan una base legal, consentimiento y baja voluntaria según los artículos 13 y 23 de la PIPL; para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en China — un deber que un almacén de tokens y eventos en el extranjero no puede cumplir. | PIPL art. 13/23; Ley de Ciberseguridad art. 39 (antes 37); véase 21YunBox — Ley de Ciberseguridad de China, consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un producto que envía notificaciones push a usuarios en China continental — actualizaciones de pedidos, códigos de un solo uso, mensajes de chat —, la primera pregunta sobre Firebase Cloud Messaging (FCM) suele ser si se puede acceder al SDK. En el caso de FCM, la respuesta es tajante — y solo cuenta la mitad de la historia. FCM es el transporte de notificaciones push de Google y, en Android, depende de Google Play services, que no está disponible en la mayoría de los dispositivos de China continental — de modo que las notificaciones push de FCM son poco fiables o directamente no llegan a la mayoría de los usuarios chinos de Android, y Google no opera ninguna región en China continental. Llegar a ellos de forma legal y fiable significa encaminar las notificaciones a través del servicio propio, con licencia y dentro del país, de cada fabricante de dispositivos — Xiaomi, Huawei (HMS), OPPO, vivo, Honor —, no conseguir que responda un endpoint en el extranjero. La otra mitad es lo que usted entrega a FCM: el token de registro del dispositivo del destinatario y la carga útil de su mensaje cruzan la frontera hasta el backend de Google en el extranjero — una transferencia transfronteriza de información personal según la PIPL. FCM es transporte, no un motor de perfilado, así que lo que decide la legalidad es esa transferencia transfronteriza (artículos 38 a 40), el requisito del canal de entrega en Android y el consentimiento de marketing para las notificaciones promocionales (artículos 13 y 23).
Firebase Cloud Messaging en China de un vistazo
| Qué lo decide | En los propios términos de Firebase Cloud Messaging — y la ley china |
|---|---|
| Lo que usted le entrega | FCM es el transporte de entrega de notificaciones push de Google. Para enviar, usted lo llama con el token de registro del dispositivo del destinatario (un identificador por dispositivo y por aplicación que emite Google) y la carga útil del mensaje — título, cuerpo y datos, que pueden contener un código de un solo uso, una actualización de pedido o un mensaje de chat. Para un usuario en el continente, tanto el token como el contenido son información personal. |
| Dónde se trata y almacena | En el extranjero, en el backend de Google — Google no opera ninguna región en China continental y FCM no ofrece ninguna opción de residencia de datos en China. La correspondencia entre token y dispositivo, el estado de entrega y cualquier evento de interacción residen en infraestructura de Google fuera de China. Enviarlos allí es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. |
| Cómo se entregan las notificaciones push en Android | FCM depende de Google Play services, que no está disponible en la mayoría de los dispositivos Android de China continental, de modo que las notificaciones push de FCM son poco fiables o no llegan a esos usuarios. Llegar a ellos legalmente significa encaminar las notificaciones a través del servicio propio, con licencia y dentro del país, de cada fabricante de dispositivos — Xiaomi, Huawei (HMS), OPPO, vivo, Honor. APNs de Apple funciona para iOS en China, pero el token y el contenido siguen cruzando la frontera. |
| Consentimiento, perfilado y residencia | Las notificaciones promocionales necesitan una base legal y consentimiento, respetando la baja voluntaria (PIPL, artículos 13 y 23). FCM es transporte y no elabora perfiles, de modo que el artículo 24 (decisiones automatizadas) se aplica a cualquier capa de interacción o segmentación que decida quién recibe cada mensaje, no al propio FCM. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que un almacén en el extranjero no puede cumplir. |
| La vía legal | Que sea accesible no es lo que importa — y, en el caso de FCM, el endpoint en el extranjero ni siquiera puede llegar de forma fiable a los Android chinos. Encamine las notificaciones push de los Android chinos a través de los canales de fabricantes con licencia dentro del país, mantenga los tokens y el contenido de los destinatarios en una ruta dentro del país, minimice y seudonimice lo que aún salga, obtenga el consentimiento de los artículos 13/23 y entregue dentro del país la aplicación que lanza los envíos, sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega — con un papel consultivo en cualquier cuestión de telecomunicaciones o licencias, que corresponde a un operador local con licencia y a su asesoría legal. |
Lo que realmente envía — identificadores de destinatarios, perfiles y contenido
FCM no es un cable pasivo; es un transporte al que usted entrega datos. Para enviar una actualización de pedido o un código a un usuario en Shenzhen, su servidor llama a FCM con el token de registro del dispositivo de esa persona — un identificador por dispositivo y por aplicación que Google emite para el cliente — y la carga útil del mensaje: el título, el cuerpo y cualquier campo de datos, que pueden contener un código de un solo uso, un número de pedido, un mensaje de chat o un estado vinculado a una cuenta real. Para un destinatario en el continente, tanto el token como el contenido son información personal. El backend de Google los recibe, resuelve a qué dispositivo corresponde el token y entrega — en Android, a través de Google Play services; en iOS, pasando el mensaje a APNs de Apple.
FCM es un transporte de entrega de notificaciones push, no un motor de interacción con clientes: no construye un perfil de comportamiento de sus usuarios ni decide quién recibe cada mensaje — eso lo hace su propia segmentación, o cualquier plataforma de interacción superpuesta. Lo que FCM conserva es la correspondencia entre token y aplicación y el estado de entrega y, si conecta Firebase Analytics, los eventos de apertura e interacción — todo ello en la infraestructura de Google en el extranjero, ya que Google no opera ninguna región en China continental. Ese almacén de tokens en el extranjero y el contenido que usted envía a través de él son lo que pondera la ley china, no la rapidez con que responde la API.
Es una transferencia transfronteriza — y la entrega en Android tiene su propia puerta — según la PIPL
Esta es la puerta. Los tokens de dispositivo y el contenido de los mensajes que usted envía a FCM para sus usuarios en China son información personal, y en el momento en que residen en el backend de Google en el extranjero ha realizado una transferencia transfronteriza (数据出境) de esos datos fuera del continente. La Ley de Protección de Información Personal de China atribuye el deber al responsable del tratamiento — usted, el remitente, no Google: los artículos 38 a 40 exigen notificar a la persona, un consentimiento separado, distinto de cualquier acuerdo de la aplicación, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Cuando la notificación es promocional y no estrictamente transaccional, los artículos 13 y 23 de la PIPL añaden un deber de base legal y consentimiento y una baja voluntaria que usted debe respetar. El propio FCM no elabora perfiles, de modo que el artículo 24 (decisiones automatizadas) no se aplica a FCM, sino a cualquier capa de interacción o segmentación que decida quién recibe cada mensaje.
La entrega en Android conlleva un segundo deber, propio de China, que la mayoría de los equipos pasa por alto. FCM depende de Google Play services y, según la propia documentación de Firebase, “Certain Android devices, such as Amazon Kindle Fire devices or those sold in some regions, do not have Google Play services installed” (ciertos dispositivos Android, como los Amazon Kindle Fire o los vendidos en algunas regiones, no tienen Google Play services instalado) — entre ellos los dispositivos Android de China continental —, de modo que las notificaciones push de FCM son poco fiables o no llegan a esos usuarios. Llegar a ellos no consiste en conseguir que responda un endpoint; es un requisito de entrega legal dentro del país: las notificaciones deben encaminarse a través del servicio propio, con licencia y dentro del país, de cada fabricante de dispositivos — Xiaomi, Huawei (HMS), OPPO, vivo, Honor —, cada uno de los cuales exige una aplicación registrada y credenciales ante ese fabricante y, cada vez más, el registro de la propia aplicación y el cumplimiento normativo de sus contenidos. APNs de Apple sí funciona para los usuarios de iOS en China, pero el token y el contenido siguen cruzando la frontera para ser entregados.
La residencia puede pesar además del consentimiento. Por encima de ciertos volúmenes, o cuando se trata de «datos importantes», la transferencia puede requerir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que salga nada. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambiar su contenido) exige que la información personal recogida y generada en China se almacene en China — un deber de almacenamiento dentro del país que un almacén de tokens y eventos en el extranjero no puede cumplir. Nada de esto depende de la rapidez con que se entrega un mensaje; depende de si los datos de los destinatarios tenían una base legal para salir, de si debían quedarse y de si la entrega en Android pasa siquiera por un canal con licencia dentro del país.
Alcanzar el SDK no es la cuestión — la entrega legal dentro del país, sí
En el caso de FCM, la tranquilidad habitual — «el SDK es accesible, así que todo está bien» — ni siquiera se sostiene: FCM no puede entregar de forma fiable a los Android chinos en absoluto, porque los Google Play services de los que depende no están presentes en la mayoría de los dispositivos del continente. Eso hace que la respuesta real sea inequívoca. La vía legal y fiable no es convencer a un endpoint en el extranjero de que responda; es encaminar las notificaciones push de los Android chinos a través de los canales propios, con licencia y dentro del país, de los fabricantes de dispositivos, mantener los tokens de los destinatarios y el contenido de los mensajes en una ruta dentro del país, minimizar y seudonimizar lo que aún cruce la frontera, obtener el consentimiento de los artículos 13/23 para todo lo promocional y respetar cualquier baja voluntaria. Es una ruta de entrega gobernada y dentro del país, nunca una vía que, de todos modos, envíe los datos al extranjero. Cuando una cuestión de telecomunicaciones o de registro de aplicaciones afecte al esquema, corresponde a un operador local con licencia y a su asesoría legal — en ese ámbito 21YunBox es consultivo y no posee ninguna licencia china de telecomunicaciones ni de mensajería. Qué deberes se aplican a su programa, y en qué combinación, es un riesgo que hay que resolver con asesoría legal en función de lo que realmente envía, almacena y conserva — esta página es un mapa de riesgo, no un veredicto.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de gestionar las notificaciones push de un producto orientado a China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China inventaría qué notificaciones llegan a sus usuarios en China, qué contiene cada una — tokens de dispositivo, identificadores de usuario y de dispositivo, el cuerpo del mensaje —, dónde las trata y almacena FCM, cómo se entregan realmente hoy las notificaciones push a los Android chinos (FCM que falla en silencio frente a canales de fabricantes que llegan al dispositivo), la base del consentimiento para todo lo promocional y dónde pesa una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39. Concrete las conclusiones jurídicas con su asesoría legal; nosotros enmarcamos el panorama técnico que las alimenta.
Después, localizar: mantener el tramo de China dentro del país — encaminar las notificaciones push de los Android chinos a través de los canales de fabricantes con licencia dentro del país, mantener gobernados los tokens y el contenido de APNs, ejecutar dentro del país cualquier ruta en tiempo real y minimizar y seudonimizar los datos de los destinatarios que aún salgan — o encaminar el tráfico de China a través de un servicio de notificaciones con licencia dentro del país, mientras conserva FCM para los mercados donde ya le da servicio. Localizar significa mantener la entrega y los datos de los destinatarios en una ruta legal, dentro del país y con licencia — nunca sacar información personal de China subrepticiamente.
Y, por último, entregar: la aplicación o el sitio que lanza esas notificaciones es en sí mismo un servicio público en el continente, de modo que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es un programa de mensajería orientado a China que funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- La evaluación de seguridad para la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Entrega Firebase Cloud Messaging notificaciones push a los teléfonos Android chinos?
A menudo no. FCM depende de Google Play services, que no está disponible en la mayoría de los dispositivos Android de China continental, de modo que allí las notificaciones push de FCM son poco fiables o no llegan. Llegar a los usuarios chinos de Android de forma legal y fiable significa encaminar las notificaciones a través del servicio propio, con licencia y dentro del país, de cada fabricante de dispositivos — Xiaomi, Huawei (HMS), OPPO, vivo, Honor. APNs de Apple llega a los usuarios de iOS en China, pero el token de registro y el contenido del mensaje siguen cruzando la frontera para ser entregados.
¿Es ilegal utilizar FCM para usuarios en China?
No en sí mismo. La cuestión es la transferencia transfronteriza del token de registro del dispositivo y del contenido del mensaje que usted entrega a FCM para su entrega — según los artículos 38 a 40 de la PIPL, eso requiere notificación, un consentimiento separado y un mecanismo de transferencia —, además de, en Android, encaminar la entrega a través de canales con licencia dentro del país, el consentimiento de marketing y la baja voluntaria para las notificaciones promocionales (artículos 13 y 23) y el almacenamiento dentro del país para un operador de infraestructuras de información críticas (artículo 39 de la Ley de Ciberseguridad, antes artículo 37).
¿Almacena FCM en China los datos de los usuarios chinos?
No. Google no opera ninguna región en China continental y FCM no ofrece ninguna opción de residencia de datos en China, de modo que los tokens de dispositivo, el estado de entrega y cualquier evento de interacción residen en la infraestructura de Google en el extranjero. Mantener dentro del país la entrega a los usuarios en China y los datos de los destinatarios significa una ruta de entrega con licencia dentro del país — canales de fabricantes para las notificaciones push de Android y un tratamiento gobernado de los tokens y el contenido de APNs —, no hacer accesible el endpoint en el extranjero.


