Firebase Cloud Messaging(FCM)は中国で使えるか:PIPLの越境、配信、データの国内保存
中国で配信するために、貴社はFirebase Cloud Messagingにユーザーの登録トークンとメッセージ内容を渡すので、中国ユーザーへの送信一つひとつがPIPLの越境移転です——そしてFCMは中国本土で利用不可のGoogle Playサービスに依存するため、Androidのプッシュは許認可を得た中国国内のメーカーのチャネルを通さなければなりません。FCMの配信チャネルの扉、越境と同意の義務、そして合法的な中国の経路を、コンプライアンス起点で読み解きます。
Firebase Cloud Messagingは中国で使えるか
中国で配信するために、貴社はFirebase Cloud Messagingにユーザーのデバイス登録トークンとメッセージ内容を渡します——越境移転です——そしてFCMは中国本土で利用不可のGoogle Playサービスに依存するため、Androidのプッシュは許認可を得た中国国内のメーカーのチャネルを通さなければなりません。
貴社がFCMに送るもの——デバイスごとの登録トークンとメッセージ本体(OTP、注文更新、チャットの一行)——は個人情報なので、それをGoogleのオフショアのバックエンドから中国のユーザーへ配信することはPIPLの越境移転(第38〜40条)です。FCMはトランスポートであって、プロファイリングエンジンではありません。Androidでは、ほとんどの本土デバイスで利用できないGoogle Playサービスに依存するため、FCMのプッシュはそこで不安定または配信不能です;AppleのAPNsはiOSに届きますが、トークンと内容は依然として国境を越えます。合法のレバーは、配信と受信者データを許認可を得た経路で中国国内に保つこと——中国のAndroidのプッシュをメーカー自身の中国国内チャネル(Xiaomi、Huawei/HMS、OPPO、vivo、Honor)を通して送り、出ていくものを最小化し、マーケティングの同意を取得すること——であって、オフショアのSDKを到達可能にすることではありません。
これは判定ではなくリスクの見取り図です——義務は貴社の量・役割、そして各プッシュが何を運ぶかで変わります。当社の中国チームがエクスポージャーをマップします →
コンプライアンス・スナップショット
- ✕ FCMはGoogle Playサービスに依存——中国で利用不可、ほとんどのAndroidに通知が届かない
- ! デバイストークンとメッセージ本体をGoogleに渡す——PIPLの越境移転
- ! 中国のAndroidに届かせるには、許認可を得た中国国内のメーカーのプッシュチャネルが要る
- ! iOSはAPNs経由で届くが、トークンと内容は依然として国境を越える
- ! Googleは中国本土のリージョンを持たない;販促プッシュはPIPL 第13条・第23条の同意を要する
- ✓ 合法の経路はある:中国国内の許認可を得た配信+同意+ICP備案済みアプリ
Firebase Cloud Messagingの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
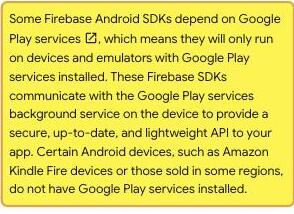
| FCMはGoogle Playサービスに依存し、それはほとんどの中国本土のAndroidデバイスで利用できません。 Firebase自身のAndroidドキュメントは、Cloud Messaging(com.google.firebase:firebase-messaging)を、Google Playサービスが"Required"(必須)であるSDKに挙げ——"These SDKs require Google Play services, otherwise they have no functionality"(これらのSDKはGoogle Playサービスを要し、なければ機能しない)——そして"Certain Android devices, such as Amazon Kindle Fire devices or those sold in some regions, do not have Google Play services installed."(一部のAndroidデバイス、例えばAmazon Kindle Fireや一部地域で販売される端末には、Google Playサービスがインストールされていない)と注記します。ですからFCMのプッシュは、ほとんどの中国のAndroidユーザーに不安定または配信不能です。 | Firebase Docs — Android SDK dependencies on Google Play services、2026-10-10取得 |
| 中国のAndroidユーザーに合法的に届かせるには、許認可を得た中国国内のメーカーのチャネルを通してプッシュを送ることになります。 Firebaseのドキュメントで"FCM clients require devices running Android 7.0 or higher that also have the Google Play Store app installed"(FCMクライアントは、Android 7.0以上でGoogle Play ストアアプリも入った端末を要する)——ほとんどの本土デバイスが満たさない要件です——ので、信頼できる配信は各メーカー自身の中国国内プッシュサービス(Xiaomi、Huawei/HMS、OPPO、vivo、Honor)を通します。Googleは中国本土のリージョンを持ちません;AppleのAPNsはiOSに届きますが、トークンと内容は依然として国境を越えます。 | Firebase Docs — Set up a Firebase Cloud Messaging client app on Android、2026-10-10取得 |
| デバイストークンとメッセージ内容を中国で配信するためにFCMへ送ることは、個人情報の越境移転です。 登録トークンと、貴社がプッシュする本体は個人情報です;それらをGoogleのオフショアのバックエンドから配信することは、貴社をPIPLの越境移転(第38〜40条)の取扱者にします——通知、個別の同意、そして移転メカニズム(CACの安全評価、CAC標準契約、または認証)を要します。 | PIPL 第38〜40条(越境移転);21YunBox — 越境データ移転を参照、2026-10-10取得 |
| 販促プッシュは同意義務を加え、CIIOまたは大量取扱者はデータを中国に留めねばなりません。 マーケティングのプッシュはPIPL 第13条・第23条の下で、合法的根拠・同意・オプトアウトを要します;重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法(英語)第39条(旧第37条)は、中国で収集した個人情報を中国に保存することを求めます——オフショアのトークン・イベントストアには満たせない義務です。 | PIPL 第13条・第23条;サイバーセキュリティ法 第39条(旧第37条);21YunBox — 中国サイバーセキュリティ法を参照、2026-10-10取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土のユーザーに通知を送る製品——注文更新、ワンタイムパスコード、チャットの一行——にとって、Firebase Cloud Messaging(FCM)をめぐる最初の問いは、たいていSDKに到達できるかです。FCMについては、その答えは率直です——そして物語の半分にすぎません。FCMはGoogleのプッシュのトランスポートで、Androidではほとんどの中国本土の端末で利用できないGoogle Playサービスに依存します——ですからFCMのプッシュは、ほとんどの中国のAndroidユーザーに不安定または配信不能で、Googleは中国本土のリージョンを運用しません。彼らに合法的かつ確実に届かせるとは、各デバイスメーカー自身の許認可を得た中国国内サービス——Xiaomi、Huawei(HMS)、OPPO、vivo、Honor——を通してプッシュを送ることであって、オフショアのエンドポイントに応答させることではありません。もう半分は、貴社がFCMに渡すものです:受信者のデバイス登録トークンとメッセージ本体が、Googleのオフショアのバックエンドへ国境を越えます——PIPLの下での個人情報の越境移転です。FCMはトランスポートであってプロファイリングエンジンではないので、合法性を決めるのは、その越境移転(第38〜40条)、Androidの配信チャネルの要件、そして販促プッシュのマーケティング同意(第13条・第23条)です。
中国でのFirebase Cloud Messaging:ひと目で
| 決め手 | Firebase Cloud Messaging自身の言葉で——そして中国の法で |
|---|---|
| 貴社が渡すもの | FCMはGoogleのプッシュ配信のトランスポートです。送信するには、受信者のデバイス登録トークン(Googleが発行する、端末ごと・アプリごとの識別子)とメッセージ本体——タイトル、本文、データで、OTP・注文更新・チャットの一行を運び得る——を指定して呼び出します。本土のユーザーにとって、トークンと内容はどちらも個人情報です。 |
| どこで処理・保存されるか | オフショア、Googleのバックエンド上で——Googleは中国本土のリージョンを運用せず、FCMに中国のデータレジデンシーの選択肢はありません。トークンと端末の対応付け、配信状態、あらゆるエンゲージメントイベントは、中国の外のGoogleのインフラ上で生きます。それらをそこへ送ることはPIPLの下での越境移転(第38〜40条)です:通知、個別の同意、そして移転メカニズム一つ。 |
| Androidのプッシュがどう配信されるか | FCMはGoogle Playサービスに依存し、それはほとんどの中国本土のAndroid端末で利用できないため、FCMのプッシュはそのユーザーに不安定または配信不能です。彼らに合法的に届かせるとは、各デバイスメーカー自身の許認可を得た中国国内サービス——Xiaomi、Huawei(HMS)、OPPO、vivo、Honor——を通してプッシュを送ることです。AppleのAPNsは中国のiOSに働きますが、トークンと内容は依然として国境を越えます。 |
| 同意・プロファイリング・データ国内保存 | 販促プッシュは合法的根拠と同意を要し、オプトアウトを尊重しなければなりません(PIPL 第13条・第23条)。FCMはトランスポートでありプロファイリングしないので、第24条の自動化された意思決定は、FCM自体ではなく、誰にどのメッセージを送るかを決めるエンゲージメントやターゲティングの層に付きます。重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法(英語)第39条(旧第37条)は、オフショアのストアには満たせない国内保存義務を加えます。 |
| 合法の経路 | 到達性は論点ではありません——そしてFCMにとって、オフショアのエンドポイントはそもそも中国のAndroidに確実に届きません。中国のAndroidのプッシュを許認可を得た中国国内のメーカーのチャネルを通して送り、受信者のトークンと内容を中国国内の経路に保ち、なお出ていくものを最小化・仮名化し、第13条・第23条の同意を取得し、きっかけとなるアプリをICP備案済みのインフラ上で中国国内から配信します。21YunBoxはマップし、国内に収め、配信します——電気通信や許認可の問いについては助言にとどまり、それは許認可を得た現地の運営者と貴社の顧問に属します。 |
貴社が実際に送るもの——受信者の識別子・プロフィール・内容
FCMは受動的な配線ではありません;データを手渡すトランスポートです。深圳のユーザーに注文更新やパスコードを送るには、貴社のサーバーが、その人のデバイス登録トークン——Googleがクライアントに発行する、端末ごと・アプリごとの識別子——とメッセージ本体:タイトル、本文、そしてOTP・注文番号・チャットの一行・実在のアカウントに紐づくステータスを運び得るデータフィールド——を指定してFCMを呼び出します。本土の受信者にとって、トークンと内容はどちらも個人情報です。Googleのバックエンドがそれらを受け取り、トークンを端末に解決し、配信します——AndroidではGoogle Playサービスを通じて、iOSではAppleのAPNsへ中継して。
FCMはプッシュ配信のトランスポートであって、顧客エンゲージメントのエンジンではありません:ユーザーの行動プロフィールを作ることも、誰にどのメッセージを送るかを決めることもありません——それを行うのは、貴社自身のターゲティングや、その上に重ねたエンゲージメントのプラットフォームです。FCMが保持するのは、トークンとアプリの対応付けと配信状態、そしてFirebase分析を繋げば、開封とエンゲージメントのイベント——すべてGoogleのオフショアのインフラ上で、Googleは中国本土のリージョンを運用しないからです。中国の法が量るのは、そのオフショアのトークンストアと、そこを通して貴社が送る内容であって、APIがどれだけ速く答えるかではありません。
これは越境移転であり——Android配信には固有の扉がある——PIPLの下で
ここが関門です。貴社が中国のユーザーのためにFCMへ送るデバイストークンとメッセージ内容は個人情報であり、それらがGoogleのオフショアのバックエンドに置かれた瞬間、貴社はそのデータを本土の外へ出す越境移転を行ったことになります。中国の個人情報保護法(PIPL)は、義務を取扱者——Googleではなく、送り手である貴社——に課します:第38〜40条は、個人への通知、どのアプリ規約とも別の 個別の 同意、そして移転メカニズム一つ——CACの安全評価(英語)、CAC標準契約、または認証——を求めます。プッシュが厳密に取引的ではなく販促的である場合、PIPL 第13条・第23条は、合法的根拠と同意の義務、そして尊重すべきオプトアウトを加えます。FCM自体はプロファイリングしないので、第24条の自動化された意思決定は、FCMではなく、誰がどのメッセージを受け取るかを決めるエンゲージメントやターゲティングの層に付きます。
Android配信は、多くのチームが見落とす、中国固有の二つ目の義務を伴います。FCMはGoogle Playサービスに依存し、Firebase自身の文書で“Certain Android devices, such as Amazon Kindle Fire devices or those sold in some regions, do not have Google Play services installed”(一部のAndroidデバイス、例えばAmazon Kindle Fireや一部地域で販売される端末には、Google Playサービスがインストールされていない)——中国本土のAndroidデバイスもその一つ——ので、FCMのプッシュはそのユーザーに不安定または配信不能です。彼らに届かせることは、エンドポイントに応答させる問題ではありません;合法的な中国国内からの配信の要件です:プッシュは各デバイスメーカー自身の許認可を得た中国国内サービス——Xiaomi、Huawei(HMS)、OPPO、vivo、Honor——を通さなければならず、それぞれそのメーカーへの登録アプリと認証情報を要し、ますます、アプリの届け出とコンテンツのコンプライアンスを要します。AppleのAPNsは中国のiOSユーザーに働きますが、トークンと内容は配信のために依然として国境を越えます。
データ国内保存は、同意の上に噛みついてきます。一定の量を超える場合、またはデータが「重要データ」である場合、その移転は、何かが出ていく前に中国のデータ越境安全評価(英語)を要し得ます。そして貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)第39条(旧第37条——2025年のサイバーセキュリティ法改正が2026年1月1日施行で、データ国内保存の条文を第37条から第39条へ付番変更。実質は不変)は、中国で収集・生成した個人情報を中国に保存することを求めます——オフショアのトークン・イベントストアには満たせない国内保存の義務です。これらのどれも、メッセージがどれだけ速く配信されるかでは決まりません;受信者データが出ていく合法的根拠を持っていたか、留まるべきだったか、そしてAndroid配信がそもそも許認可を得た中国国内チャネルを通るか、で決まります。
SDKに届くかが問いではない——合法的な中国国内からの配信が問いだ
FCMについては、いつもの安心材料——「SDKに到達できるから大丈夫」——さえ成り立ちません:FCMはそもそも中国のAndroidに確実に配信できません。依存するGoogle Playサービスが、ほとんどの本土端末に存在しないからです。そのため本当の答えは紛れもありません。合法で信頼できる経路は、オフショアのエンドポイントをなだめて応答させることではありません;それは、中国のAndroidのプッシュをデバイスメーカー自身の許認可を得た中国国内チャネルを通して送り、受信者のトークンとメッセージ内容を中国国内の経路に保ち、なお国境を越えるものを最小化・仮名化し、販促的なものには第13条・第23条の同意を取得し、あらゆるオプトアウトを尊重することです。これは統制された中国国内からの配信経路であって、データを結局は海外へ送り出すようなものでは決してありません。電気通信やアプリ届け出の問いがこの取り決めに触れる場合、それは許認可を得た現地の運営者と貴社の顧問に属します——21YunBoxはそこでは助言にとどまり、中国の電気通信やメッセージングの免許は持ちません。これらの義務のどれが、どの組み合わせで貴社のプログラムに当てはまるかは、貴社が実際に何を送り・保存し・保持するかに照らして顧問と確定すべきリスクです——このページは判定ではなくリスクの見取り図です。
合法の経路——マップし、国内に収め、配信する
中国向けの製品でプッシュを動かす合法のやり方はあり、それには形があります。まず、マップ(map):当社の中国チームが、どの通知が中国ユーザーへ行くか、各々が何を運ぶか——デバイストークン、ユーザーと端末の識別子、メッセージ本体——FCMがそれをどこで処理・保存するか、中国のAndroidのプッシュが今日実際どう配信されているか(静かに失敗するFCM対、端末に届くメーカーチャネル)、販促的なものの同意の根拠、そしてデータ越境安全評価や第39条の保存義務がどこで噛みつくかを棚卸しします。法的な結論は顧問と確定してください;当社はそれに供する技術的な絵姿を組み立てます。
次に、国内に収める(localize):中国側の区間を中国国内に保ちます——中国のAndroidのプッシュを許認可を得た中国国内のメーカーチャネルを通して送り、APNsのトークンと内容を統制下に保ち、あらゆるリアルタイムの経路を中国国内で動かし、なお出ていく受信者データを最小化・仮名化します——あるいは中国のトラフィックを許認可を得た中国国内の通知サービスを通して送り、一方でFCMはすでに役立っている市場のために残します。ローカライズとは、配信と受信者データを合法で中国国内の、許認可を得た経路に保つことを意味します——個人情報をひそかに中国の外へ送り出すことは決してありません。
次に、配信する(deliver):それらの通知のきっかけとなるアプリやサイトは、それ自体が本土の公衆サービスなので、ICP備案義務を負い、法令適合の中国国内からの配信——21YunBox Optimizer——を、すでに運用しているものの前段に、再構築も再プラットフォーム化もなしで必要とします。その結果が、中国のユーザーに向けて合法かつ法令適合に動く、中国向けのメッセージングのプログラムです。21YunBoxはいかなる不正な手段も用いず、勧めもしません。
関連する読み物:
よくあるご質問
Firebase Cloud Messagingは中国のAndroid端末にプッシュを配信しますか?
多くの場合、しません。FCMはGoogle Playサービスに依存し、それはほとんどの中国本土のAndroidデバイスで利用できないため、FCMのプッシュはそこで不安定または配信不能です。中国のAndroidユーザーに合法的かつ確実に届かせるには、各デバイスメーカー自身の許認可を得た中国国内サービス——Xiaomi、Huawei(HMS)、OPPO、vivo、Honor——を通してプッシュを送ることになります。AppleのAPNsは中国のiOSユーザーに届きますが、登録トークンとメッセージ内容は配信のために依然として国境を越えます。
中国ユーザー向けにFCMを使うことは違法ですか?
本質的には違いません。問題は、貴社がFCMに配信を託すデバイス登録トークンとメッセージ内容の越境移転です——PIPL 第38〜40条の下で通知・個別の同意・移転メカニズムを要します——加えて、Androidでは許認可を得た中国国内チャネルを通した配信、販促プッシュのマーケティング同意とオプトアウト(第13条・第23条)、そして重要情報インフラ運営者のデータ国内保存(サイバーセキュリティ法 第39条、旧第37条)です。
FCMは中国ユーザーのデータを中国に保存しますか?
いいえ。Googleは中国本土のリージョンを持たず、FCMに中国のデータレジデンシーの選択肢はないため、デバイストークン・配信状態・あらゆるエンゲージメントイベントはGoogleのオフショアのインフラ上で生きます。中国ユーザーの配信と受信者データを中国国内に保つとは、中国国内の許認可を得た配信経路——Androidプッシュのメーカーチャネルと、APNsトークンおよび内容の統制された取り扱い——を意味し、オフショアのエンドポイントを到達可能にすることではありません。


