Funktioniert Firebase Cloud Messaging (FCM) in China? PIPL-Grenztransfer, Zustellung & Datenlokalisierung
Sie übergeben Firebase Cloud Messaging die Registrierungs-Tokens und Nachrichteninhalte Ihrer Nutzer zur Zustellung in China, sodass jede Sendung an einen China-Nutzer ein PIPL-Grenztransfer ist — und weil FCM von Google Play services abhängt, die in Festlandchina nicht verfügbar sind, muss Android-Push über lizenzierte inländische Hersteller-Kanäle laufen. Ein Compliance-orientierter Blick auf FCMs Zustellkanal-Tür, Grenztransfer- und Einwilligungspflichten und den rechtmäßigen China-Pfad.
Funktioniert Firebase Cloud Messaging in China?
Sie übergeben Firebase Cloud Messaging die Geräte-Registrierungs-Tokens und Nachrichteninhalte Ihrer Nutzer zur Zustellung in China — ein Grenztransfer — und weil FCM von Google Play services abhängt, die in Festlandchina nicht verfügbar sind, muss Android-Push über lizenzierte inländische Hersteller-Kanäle laufen.
Was Sie FCM senden — das geräte-spezifische Registrierungs-Token und der Nachrichten-Payload (ein OTP, eine Bestellaktualisierung, eine Chat-Zeile) — ist eine personenbezogene Information, sodass seine Zustellung von Googles Offshore-Backend an einen Nutzer in China ein PIPL-Grenztransfer ist (Artikel 38–40). FCM ist Transport, keine Profiling-Engine. Auf Android hängt es von Google Play services ab, die auf den meisten Festland-Geräten nicht verfügbar sind, sodass FCM-Push dort unzuverlässig oder nicht zustellbar ist; Apples APNs erreicht iOS, aber das Token und der Inhalt überschreiten dennoch die Grenze. Der rechtmäßige Hebel ist, Zustellung und Empfängerdaten im Inland auf einem lizenzierten Pfad zu halten — chinesischen Android-Push über die eigenen inländischen Kanäle der Hersteller leiten (Xiaomi, Huawei/HMS, OPPO, vivo, Honor), minimieren, was ausreist, und Marketing-Einwilligung einholen — nicht, das Offshore-SDK erreichbar zu machen.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten hängen von Ihren Mengen, Ihrer Rolle und davon ab, was jeder Push trägt. Unser China-Team kann Ihre Risikolage kartieren →
Compliance-Momentaufnahme
- ✕ FCM hängt von Google Play services ab, in China nicht verfügbar — Push erreicht die meisten Android-Geräte nicht
- ! Sie übergeben Google das Geräte-Token + den Nachrichten-Payload — ein PIPL-Grenztransfer
- ! Chinesisches Android zu erreichen braucht lizenzierte inländische Hersteller-Push-Kanäle
- ! iOS über APNs stellt weiterhin zu, aber das Token + der Inhalt überschreiten dennoch die Grenze
- ! Google betreibt keine Region in Festlandchina; werblicher Push braucht PIPL-Art.-13/23-Einwilligung
- ✓ Ein rechtmäßiger Pfad existiert: inländische lizenzierte Zustellung + Einwilligung + ICP-registrierte App
Was die offizielle Firebase Cloud Messaging-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
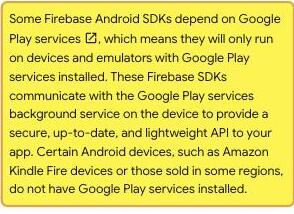
| FCM hängt von Google Play services ab, die auf den meisten Festland-China-Android-Geräten nicht verfügbar sind. Firebases eigene Android-Dokumentation listet Cloud Messaging (com.google.firebase:firebase-messaging) unter den SDKs, für die Google Play services „Required“ ist — „These SDKs require Google Play services, otherwise they have no functionality“ — und merkt an, dass „Certain Android devices, such as Amazon Kindle Fire devices or those sold in some regions, do not have Google Play services installed“. FCM-Push ist also für die meisten chinesischen Android-Nutzer unzuverlässig oder nicht zustellbar. | Firebase Docs — Android SDK dependencies on Google Play services, abgerufen 2026-10-10 |
| Chinesische Android-Nutzer rechtmäßig zu erreichen bedeutet, Push über lizenzierte inländische Hersteller-Kanäle zu leiten. Nach Firebases Dokumentation „FCM clients require devices running Android 7.0 or higher that also have the Google Play Store app installed“ — eine Anforderung, die die meisten Festland-Geräte nicht erfüllen — sodass zuverlässige Zustellung über den jeweils eigenen inländischen Push-Dienst jedes Herstellers läuft (Xiaomi, Huawei/HMS, OPPO, vivo, Honor). Google betreibt keine Region in Festlandchina; Apples APNs erreicht iOS, aber das Token und der Inhalt überschreiten dennoch die Grenze. | Firebase Docs — Set up a Firebase Cloud Messaging client app on Android, abgerufen 2026-10-10 |
| Ein Geräte-Token und Nachrichteninhalt an FCM zu senden, um in China zuzustellen, ist ein Grenztransfer personenbezogener Informationen. Ein Registrierungs-Token und der Payload, den Sie pushen, sind personenbezogene Informationen; sie von Googles Offshore-Backend zuzustellen macht Sie zum Handelnden eines PIPL-Grenztransfers (Artikel 38–40) — der Hinweis, eine gesonderte Einwilligung und einen Transfermechanismus verlangt (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). | PIPL Artikel 38–40 (Grenztransfer); siehe 21YunBox — Grenzüberschreitende Datenübermittlungen, abgerufen 2026-10-10 |
| Werblicher Push fügt eine Einwilligungspflicht hinzu, und ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss die Daten in China halten. Marketing-Push braucht eine rechtmäßige Grundlage, Einwilligung und Opt-out nach PIPL Artikel 13 und 23; für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt das Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass in China erhobene personenbezogene Informationen in China gespeichert werden — eine Pflicht, die ein Offshore-Token- und Event-Speicher nicht erfüllen kann. | PIPL Art. 13/23; Cybersicherheitsgesetz Art. 39 (vormals 37); siehe 21YunBox — Chinas Cybersicherheitsgesetz, abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Produkt, das Benachrichtigungen an Nutzer in Festlandchina pusht — Bestellaktualisierungen, Einmalpasswörter, Chat-Zeilen —, ist die erste Frage zu Firebase Cloud Messaging (FCM) meist, ob das SDK erreichbar ist. Für FCM ist diese Antwort unverblümt — und nur die halbe Geschichte. FCM ist Googles Push-Transport, und auf Android hängt es von Google Play services ab, die auf den meisten Festland-China-Geräten nicht verfügbar sind — sodass FCM-Push für die meisten chinesischen Android-Nutzer unzuverlässig oder nicht zustellbar ist, und Google betreibt keine Region in Festlandchina. Sie rechtmäßig und zuverlässig zu erreichen bedeutet, Push über den jeweils eigenen lizenzierten inländischen Dienst jedes Geräteherstellers zu leiten — Xiaomi, Huawei (HMS), OPPO, vivo, Honor —, nicht einen Offshore-Endpunkt antworten zu lassen. Die andere Hälfte ist das, was Sie FCM übergeben: Das Geräte-Registrierungs-Token des Empfängers und Ihr Nachrichten-Payload überschreiten die Grenze zu Googles Offshore-Backend — ein Grenztransfer personenbezogener Informationen nach PIPL. FCM ist Transport, keine Profiling-Engine, sodass das, was die Rechtmäßigkeit entscheidet, dieser Grenztransfer (Artikel 38–40), die Android-Zustellkanal-Anforderung und die Marketing-Einwilligung für werblichen Push (Artikel 13 und 23) ist.
Firebase Cloud Messaging in China auf einen Blick
| Was entscheidet | In Firebase Cloud Messagings eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was Sie ihm übergeben | FCM ist Googles Push-Zustell-Transport. Zum Senden rufen Sie es mit dem Geräte-Registrierungs-Token des Empfängers (einem geräte- und app-spezifischen Identifikator, den Google ausgibt) und dem Nachrichten-Payload auf — Titel, Text und Daten, die ein OTP, eine Bestellaktualisierung oder eine Chat-Zeile tragen können. Für einen Nutzer im Festland sind das Token und der Inhalt beide personenbezogene Informationen. |
| Wo es verarbeitet und gespeichert wird | Im Ausland, auf Googles Backend — Google betreibt keine Region in Festlandchina, und FCM hat keine China-Data-Residency-Option. Die Token-zu-Gerät-Zuordnung, der Zustellstatus und alle Engagement-Events leben auf Google-Infrastruktur außerhalb Chinas. Sie dorthin zu senden, ist ein Grenztransfer (数据出境) nach PIPL (Artikel 38–40): Hinweis, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Wie Android-Push zugestellt wird | FCM hängt von Google Play services ab, die auf den meisten Festland-China-Android-Geräten nicht verfügbar sind, sodass FCM-Push für diese Nutzer unzuverlässig oder nicht zustellbar ist. Sie rechtmäßig zu erreichen bedeutet, Push über den jeweils eigenen lizenzierten inländischen Dienst jedes Geräteherstellers zu leiten — Xiaomi, Huawei (HMS), OPPO, vivo, Honor. Apples APNs funktioniert für iOS in China, aber das Token und der Inhalt überschreiten dennoch die Grenze. |
| Einwilligung, Profiling und Residency | Werblicher Push braucht eine rechtmäßige Grundlage und Einwilligung, mit beachtetem Opt-out (PIPL Artikel 13 und 23). FCM ist Transport und profiliert nicht, sodass die automatisierte Entscheidungsfindung nach Artikel 24 an jede Engagement- oder Targeting-Schicht anknüpft, die entscheidet, wer welche Nachricht erhält, nicht an FCM selbst. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen fügt das Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) eine Inland-Speicherpflicht hinzu, die ein Offshore-Speicher nicht erfüllen kann. |
| Der rechtmäßige Pfad | Erreichbarkeit ist nicht die Achse — und für FCM kann der Offshore-Endpunkt chinesisches Android ohnehin nicht zuverlässig erreichen. Leiten Sie chinesischen Android-Push über die lizenzierten inländischen Hersteller-Kanäle, halten Sie Empfänger-Tokens und -Inhalte auf einem Inland-Pfad, minimieren und pseudonymisieren Sie, was dennoch ausreist, holen Sie die Einwilligung nach Artikel 13/23 ein und liefern Sie die auslösende App im Inland auf ICP-registrierter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus — beratend bei jeder Telekommunikations- oder Lizenzfrage, die bei einem lizenzierten lokalen Betreiber und Ihrer Rechtsberatung liegt. |
Was Sie tatsächlich senden — Empfänger-Identifikatoren, Profile und Inhalte
FCM ist kein passiver Draht; es ist ein Transport, dem Sie Daten übergeben. Um eine Bestellaktualisierung oder ein Passwort an einen Nutzer in Shenzhen zu senden, ruft Ihr Server FCM mit dem Geräte-Registrierungs-Token dieser Person auf — einem geräte- und app-spezifischen Identifikator, den Google an den Client ausgibt — und dem Nachrichten-Payload: dem Titel, Text und allen Datenfeldern, die ein OTP, eine Bestellnummer, eine Chat-Zeile oder einen an ein echtes Konto gebundenen Status tragen können. Für einen Empfänger im Festland sind das Token und der Inhalt beide personenbezogene Informationen. Googles Backend empfängt sie, löst das Token zu einem Gerät auf und stellt zu — auf Android über Google Play services, auf iOS durch Weiterleitung an Apples APNs.
FCM ist ein Push-Zustell-Transport, keine Kunden-Engagement-Engine: Es baut kein Verhaltensprofil Ihrer Nutzer auf und entscheidet nicht, wer welche Nachricht erhält — Ihr eigenes Targeting oder jede darüber geschichtete Engagement-Plattform tut das. Was FCM hält, ist die Token-zu-App-Zuordnung und der Zustellstatus und, wenn Sie Firebase-Analytics verdrahten, Öffnungs- und Engagement-Events — alles auf Googles Offshore-Infrastruktur, da Google keine Region in Festlandchina betreibt. Dieser Offshore-Token-Speicher und der Inhalt, den Sie hindurchpushen, sind das, was Chinas Recht wägt, nicht wie schnell die API antwortet.
Es ist ein Grenztransfer — und Android-Zustellung hat ihre eigene Tür — nach PIPL
Hier ist das Tor. Die Geräte-Tokens und Nachrichteninhalte, die Sie FCM für Ihre Nutzer in China senden, sind personenbezogene Informationen, und in dem Moment, in dem sie auf Googles Offshore-Backend sitzen, haben Sie einen Grenztransfer (数据出境) dieser Daten aus dem Festland vorgenommen. Chinas Gesetz zum Schutz personenbezogener Informationen legt die Pflicht auf den Handelnden — Sie, den Sender, nicht Google: Artikel 38–40 verlangen einen Hinweis an die Einzelperson, eine gesonderte Einwilligung, die sich von jeder App-Vereinbarung unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Wo der Push werblich statt streng transaktional ist, fügen PIPL Artikel 13 und 23 eine Pflicht zu rechtmäßiger Grundlage und Einwilligung sowie ein Opt-out hinzu, das Sie beachten müssen. FCM selbst profiliert nicht, sodass die automatisierte Entscheidungsfindung nach Artikel 24 nicht an FCM, sondern an jede Engagement- oder Targeting-Schicht anknüpft, die entscheidet, wer welche Nachricht erhält.
Die Android-Zustellung trägt eine zweite, China-spezifische Pflicht, die die meisten Teams übersehen. FCM hängt von Google Play services ab, und nach Firebases eigener Dokumentation „Certain Android devices, such as Amazon Kindle Fire devices or those sold in some regions, do not have Google Play services installed“ — Festland-China-Android-Geräte darunter — sodass FCM-Push für diese Nutzer unzuverlässig oder nicht zustellbar ist. Sie zu erreichen, ist keine Frage, einen Endpunkt antworten zu lassen; es ist eine rechtmäßige inländische Zustellanforderung: Push muss über den jeweils eigenen lizenzierten inländischen Dienst jedes Geräteherstellers laufen — Xiaomi, Huawei (HMS), OPPO, vivo, Honor —, jeder mit einer registrierten App und Zugangsdaten bei diesem Hersteller und, zunehmend, einer registrierten App und Inhalts-Compliance. Apples APNs funktioniert zwar für iOS-Nutzer in China, aber das Token und der Inhalt überschreiten dennoch die Grenze, um zugestellt zu werden.
Residency kann zusätzlich zur Einwilligung greifen. Oberhalb bestimmter Mengen, oder wo die Daten „wichtige Daten“ sind, kann der Transfer vor jeder Ausreise Chinas Sicherheitsbewertung für den Datenexport (数据出境安全评估) erfordern. Und ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur, verlangt das Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit dem 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 zu 39 umnummeriert, inhaltlich unverändert), dass in China erhobene und erzeugte personenbezogene Informationen in China gespeichert werden — eine Inland-Speicherpflicht, die ein Offshore-Token- und Event-Speicher nicht erfüllen kann. Nichts davon hängt davon ab, wie schnell eine Nachricht zugestellt wird; es hängt davon ab, ob die Empfängerdaten eine rechtmäßige Grundlage hatten, auszureisen, ob sie bleiben mussten und ob die Android-Zustellung überhaupt über einen lizenzierten inländischen Kanal läuft.
Das SDK zu erreichen ist nicht die Frage — rechtmäßige inländische Zustellung ist es
Für FCM hält die übliche Beruhigung — „das SDK ist erreichbar, also sind Sie in Ordnung“ — nicht einmal: FCM kann chinesisches Android überhaupt nicht zuverlässig erreichen, weil die Google Play services, von denen es abhängt, auf den meisten Festland-Geräten fehlen. Das macht die wahre Antwort unmissverständlich. Der rechtmäßige, zuverlässige Pfad besteht nicht darin, einen Offshore-Endpunkt zum Antworten zu bewegen; er besteht darin, chinesischen Android-Push über die eigenen lizenzierten inländischen Kanäle der Gerätehersteller zu leiten, die Empfänger-Tokens und Nachrichteninhalte auf einem Inland-Pfad zu halten, zu minimieren und zu pseudonymisieren, was dennoch die Grenze überschreitet, die Einwilligung nach Artikel 13/23 für alles Werbliche einzuholen und jedes Opt-out zu beachten. Das ist ein geregelter, inländischer Zustellpfad, nie eine verdeckte Route, die die Daten trotzdem ins Ausland verschickt. Wo eine Telekommunikations- oder App-Registrierungsfrage die Vereinbarung berührt, liegt das bei einem lizenzierten lokalen Betreiber und Ihrer Rechtsberatung — 21YunBox ist dort beratend und hält keine China-Telekommunikations- oder -Messaging-Lizenz. Welche dieser Pflichten auf Ihr Programm zutreffen und in welcher Kombination, ist ein Risiko, das mit Rechtsberatung gegen das zu klären ist, was Sie tatsächlich senden, speichern und aufbewahren — diese Seite ist eine Risikokarte, kein Urteil.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Push für ein auf China ausgerichtetes Produkt zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team inventarisiert, welche Benachrichtigungen an Ihre China-Nutzer gehen, was jede trägt — Geräte-Tokens, Nutzer- und Geräte-Identifikatoren, den Nachrichtentext —, wo FCM sie verarbeitet und speichert, wie chinesischer Android-Push heute tatsächlich zugestellt wird (FCM, das still scheitert, versus Hersteller-Kanäle, die das Gerät erreichen), die Einwilligungsgrundlage für alles Werbliche und wo eine Sicherheitsbewertung für den Datenexport oder eine Speicherpflicht nach Artikel 39 greift. Klären Sie die rechtlichen Schlüsse mit Rechtsberatung; wir rahmen das technische Bild, das sie speist.
Dann lokalisieren: Halten Sie das China-Teilstück im Inland — leiten Sie chinesischen Android-Push über die lizenzierten inländischen Hersteller-Kanäle, halten Sie APNs-Tokens und -Inhalte geregelt, betreiben Sie jeden Echtzeit-Pfad im Inland und minimieren und pseudonymisieren Sie die Empfängerdaten, die dennoch ausreisen — oder leiten Sie China-Traffic über einen lizenzierten inländischen Benachrichtigungsdienst, während Sie FCM für die Märkte behalten, in denen es Ihnen bereits dient. Lokalisieren bedeutet, die Zustellung und die Empfängerdaten auf einem rechtmäßigen, inländischen, lizenzierten Pfad zu halten — niemals personenbezogene Informationen heimlich aus China herauszuleiten.
Dann ausliefern: Die App oder Website, die diese Benachrichtigungen auslöst, ist selbst ein öffentlicher Dienst im Festland und trägt daher eine ICP-Registrierungspflicht (备案) und benötigt eine compliant, inländische Zustellung — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Rebuild und ohne Re-Platforming. Das Ergebnis ist ein auf China ausgerichtetes Messaging-Programm, das für Ihre Nutzer in China legal und compliant läuft. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datenübermittlungen nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Chinas Sicherheitsbewertung für den Datenexport
- So erhalten Sie eine ICP-Registrierung für China
Häufige Fragen
Stellt Firebase Cloud Messaging Push an chinesische Android-Telefone zu?
Oft nicht. FCM hängt von Google Play services ab, die auf den meisten Festland-China-Android-Geräten nicht verfügbar sind, sodass FCM-Push dort unzuverlässig oder nicht zustellbar ist. Chinesische Android-Nutzer rechtmäßig und zuverlässig zu erreichen bedeutet, Push über den jeweils eigenen lizenzierten inländischen Dienst jedes Geräteherstellers zu leiten — Xiaomi, Huawei (HMS), OPPO, vivo, Honor. Apples APNs erreicht iOS-Nutzer in China, aber das Registrierungs-Token und der Nachrichteninhalt überschreiten dennoch die Grenze, um zugestellt zu werden.
Ist die Nutzung von FCM für China-Nutzer gesetzeswidrig?
Nicht grundsätzlich. Das Thema ist der Grenztransfer des Geräte-Registrierungs-Tokens und des Nachrichteninhalts, die Sie FCM zur Zustellung übergeben — nach PIPL Artikel 38–40 braucht das Hinweis, eine gesonderte Einwilligung und einen Transfermechanismus — plus, für Android, die Leitung der Zustellung über lizenzierte inländische Kanäle, Marketing-Einwilligung und Opt-out für werblichen Push (Artikel 13 und 23) und Inland-Speicherung für einen Betreiber kritischer Informationsinfrastruktur (Cybersicherheitsgesetz Artikel 39, vormals Artikel 37).
Speichert FCM die Daten chinesischer Nutzer in China?
Nein. Google betreibt keine Region in Festlandchina und FCM hat keine China-Data-Residency-Option, sodass die Geräte-Tokens, der Zustellstatus und alle Engagement-Events auf Googles Offshore-Infrastruktur leben. Die Zustellung an China-Nutzer und die Empfängerdaten im Inland zu halten bedeutet einen inländischen lizenzierten Zustellpfad — Hersteller-Kanäle für Android-Push und geregelte Handhabung von APNs-Tokens und -Inhalten — nicht, den Offshore-Endpunkt erreichbar zu machen.


