¿Funciona Braze en China? Transferencia transfronteriza según la PIPL, entrega y residencia de datos
Braze recibe los tokens de push de los dispositivos, los perfiles, los eventos de comportamiento y el contenido de los mensajes de sus usuarios y entrega interacción multicanal desde sus instancias en el extranjero de EE. UU., la UE o Australia — para los usuarios en China, una transferencia transfronteriza según la PIPL —, mientras que el push de Android debe encaminarse por canales de fabricantes con licencia dentro del país, porque el FCM de Google no está disponible en China continental. Un análisis centrado en el cumplimiento de la exposición de los datos de los destinatarios, la puerta del canal de entrega y la vía legal en China.
¿Funciona Braze en China?
Braze es accesible desde China, pero usted le entrega los tokens de dispositivo, los perfiles y el contenido de los mensajes de sus usuarios para que los entregue — tratándose de usuarios en China, eso es una transferencia transfronteriza, y el push de Android debe encaminarse por canales de fabricantes con licencia dentro del país, porque el FCM de Google no está disponible en China continental.
Usted sube tokens de push de los dispositivos, identificadores de usuario, teléfonos y emails, atributos de perfil y eventos de comportamiento, además del cuerpo del mensaje, y Braze construye segmentos y entrega push, mensajes in-app, email y SMS desde sus instancias en el extranjero de EE. UU., la UE o Australia — no hay ningún centro de datos en China continental. Entregar esos datos de destinatarios y ese contenido a un servicio en el extranjero para llegar a una persona en China es una transferencia transfronteriza según la PIPL de la que usted es responsable (notificación, un consentimiento separado, un mecanismo de transferencia), y como FCM no está disponible en China continental, la entrega en Android en China debe pasar por los servicios de push propios de los fabricantes de dispositivos. La palanca legal es mantener la entrega y los datos de los destinatarios en una ruta con licencia dentro del país — canales de fabricantes para Android, minimización de datos y consentimiento para marketing —, no hacer accesible el SDK en el extranjero.
Esto es un mapa de riesgo, no un veredicto — concrete los detalles con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Braze no tiene ninguna instancia en China continental; los datos de los usuarios en China se tratan en el extranjero
- ! Enviar a Braze tokens de dispositivo, perfiles y contenido es una transferencia transfronteriza según la PIPL
- ! El push de Android no puede usar FCM en China; necesita canales de fabricantes con licencia
- ! El push de marketing necesita el consentimiento de los art. 13/23; los envíos basados en perfiles tocan el art. 24
- ✓ 21YunBox mantiene la entrega y los datos de los destinatarios dentro del país, en canales con licencia y con registro ICP
Lo que la documentación oficial de Braze dice sobre China
| Hecho | Fuente primaria |
|---|---|
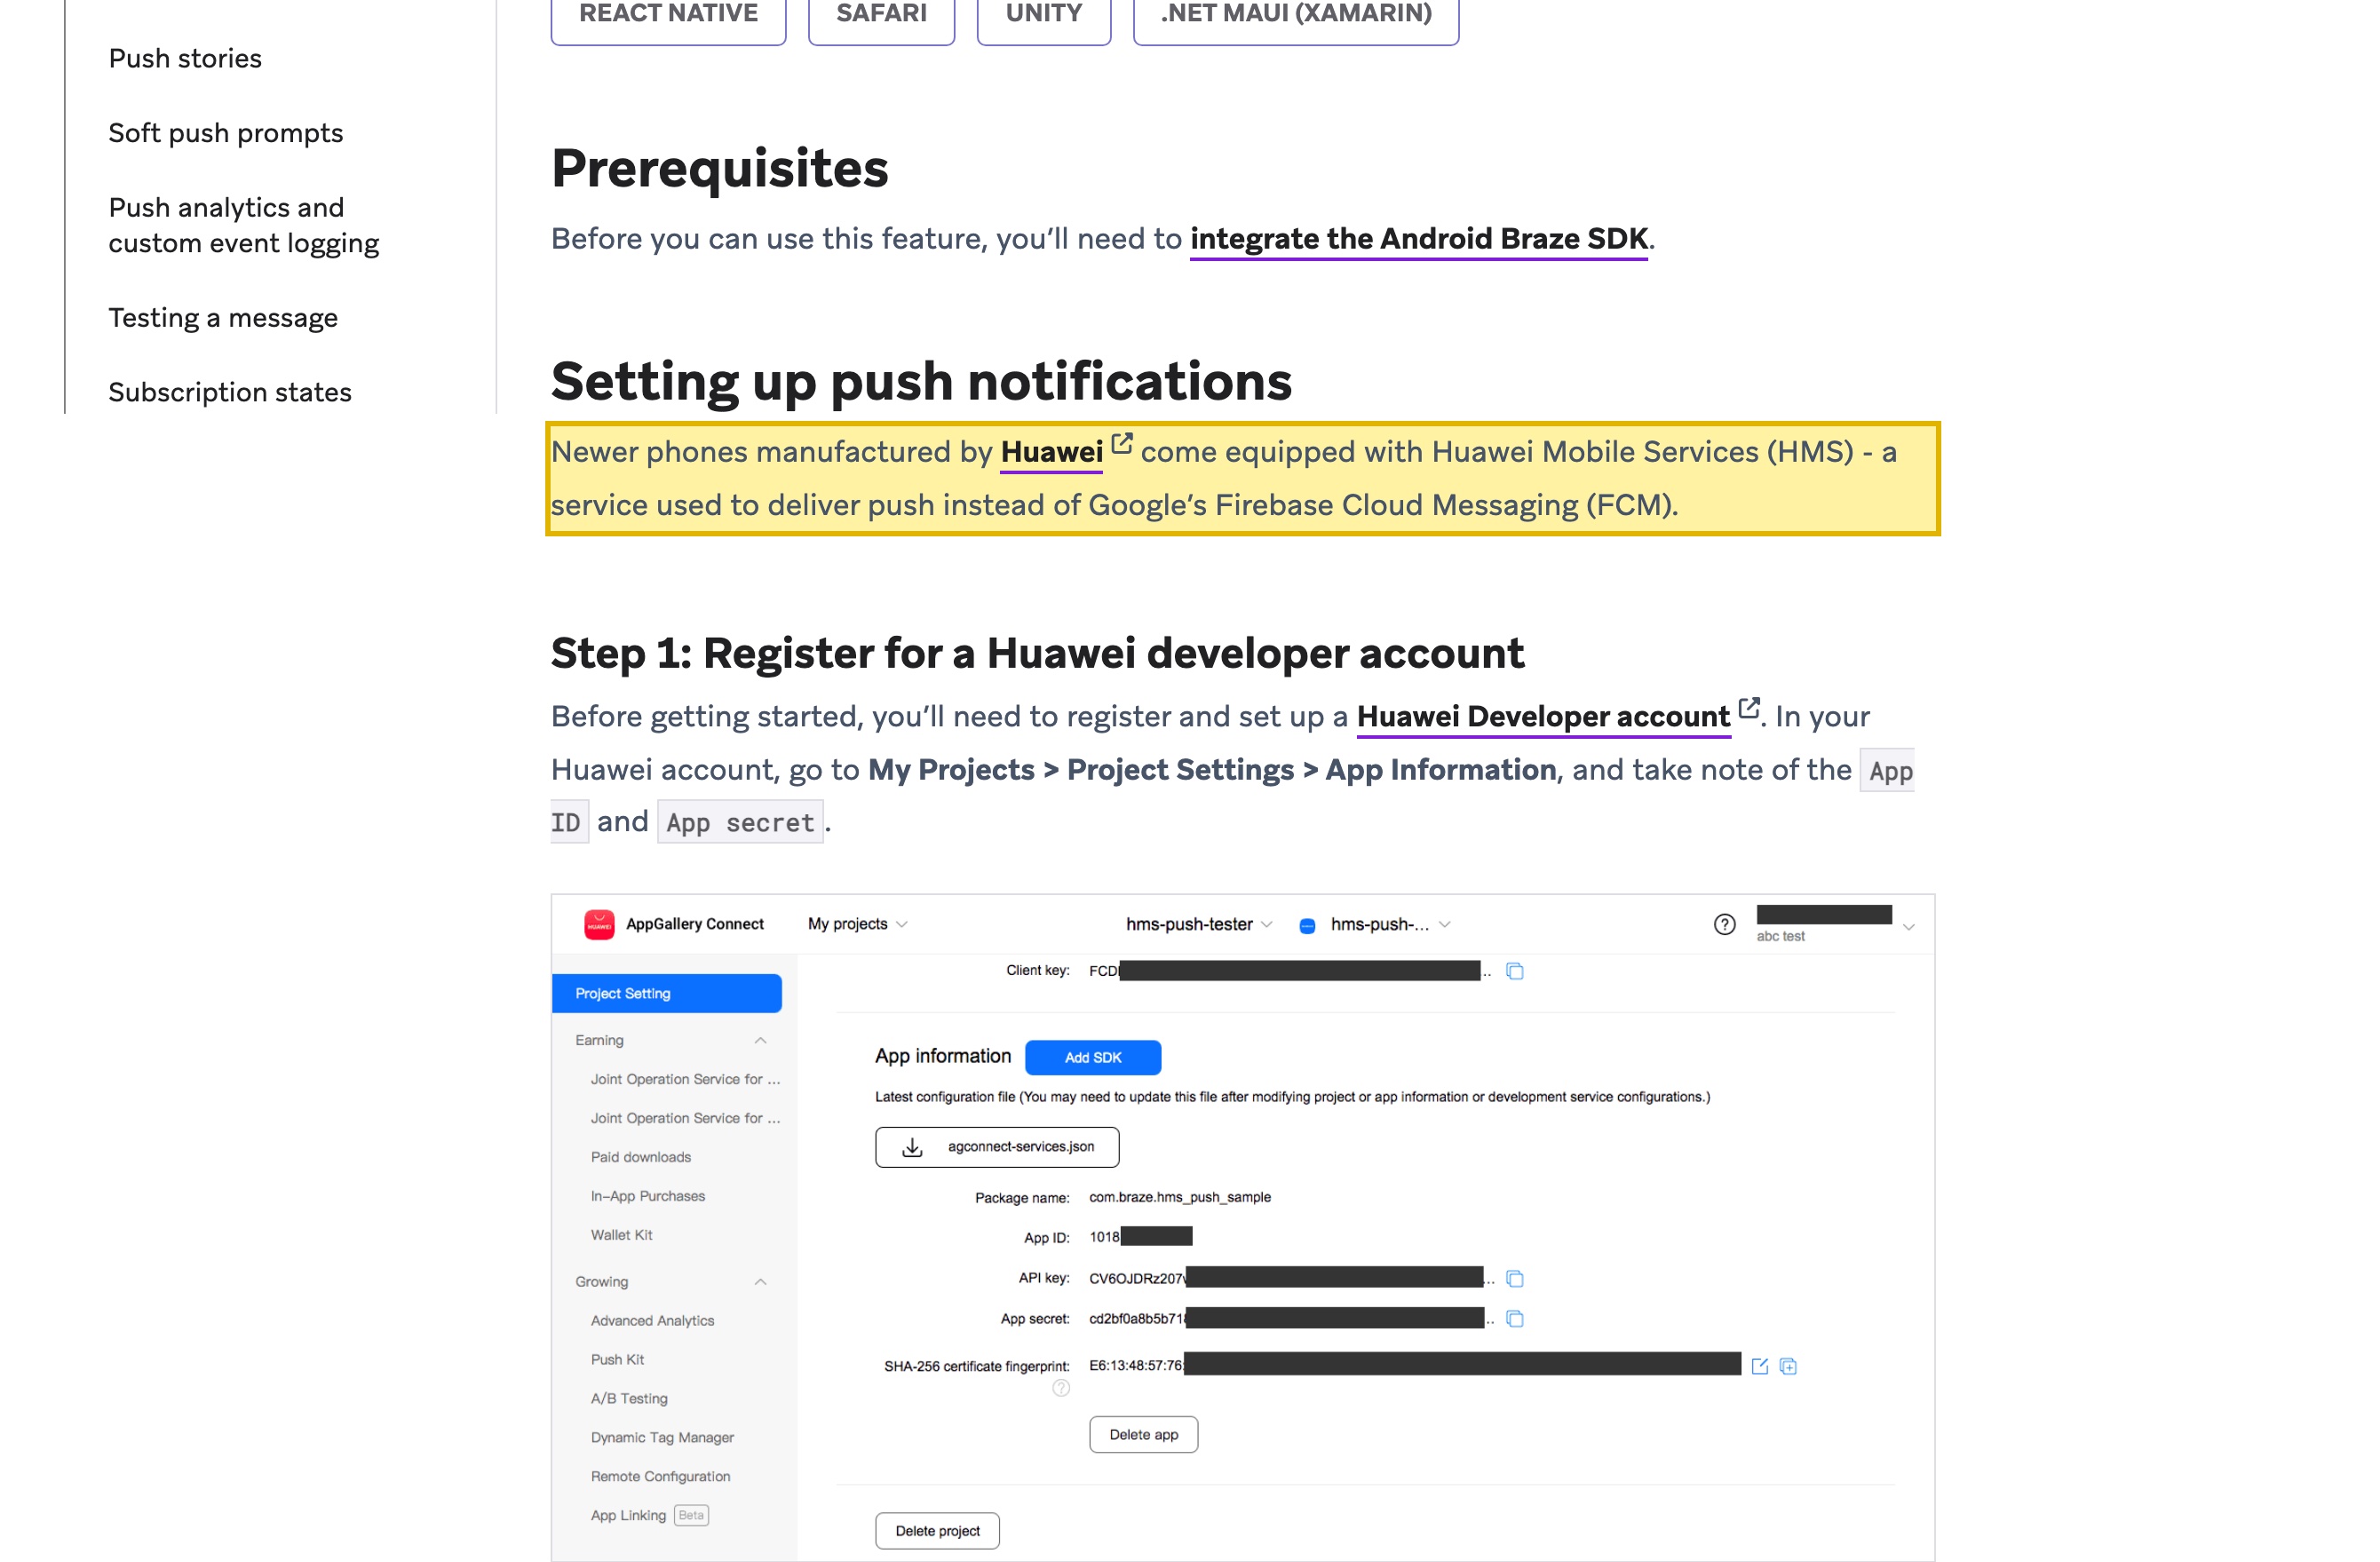
| El push de Android en China no puede usar el FCM de Google — se encamina por canales de fabricantes. La propia guía de integración de Huawei de Braze afirma que los dispositivos Huawei usan Huawei Mobile Services (HMS) “to deliver push instead of Google's Firebase Cloud Messaging (FCM),” (para entregar push en lugar del Firebase Cloud Messaging de Google), que depende de los servicios de Google Play, no disponibles en China continental; Braze documenta también los pasos de entrega (inicio automático, batería) para los dispositivos de fabricante de Xiaomi, OPPO, Vivo y Huawei. | Braze Docs — integración de push de Huawei (consultado el 2026-10-10) |
| Braze trata y almacena los datos en regiones en el extranjero — ninguna en China continental. La página de centros de datos de Braze enumera instancias en Australia, la Unión Europea, Indonesia, Japón, Corea del Sur y Estados Unidos; los tokens, el perfil, los eventos y el contenido de los mensajes de un usuario en China se gestionan en una de estas instancias en el extranjero, de modo que entregar a China cruza la frontera. | Braze Docs — Data centers (consultado el 2026-10-10) |
| Llegar a una persona en China con sus tokens y su contenido es una transferencia transfronteriza según la PIPL. Como responsable del tratamiento, usted debe notificación, un consentimiento separado y un mecanismo de transferencia conforme a los artículos 38–40 de la PIPL; el push de marketing necesita además una base legal y consentimiento (artículos 13 y 23) y debe respetar la baja voluntaria. | PIPL, artículos 38–40, 13 y 23 — normas chinas de transferencia transfronteriza y de marketing |
| Los envíos basados en perfiles tocan el artículo 24, y un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar los datos de China dentro del país. Decidir quién recibe qué push a partir de un perfil de comportamiento es una decisión automatizada según el artículo 24 de la PIPL; cuando el operador de la aplicación es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en el continente conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37). | PIPL, artículo 24; Ley de Ciberseguridad, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un público en China continental, la cuestión que hay que resolver sobre Braze no es si su SDK y sus endpoints REST responden desde Shanghái — por lo general, lo hacen. Es qué ocurre con los datos de los destinatarios y el contenido que usted le entrega. Braze es una plataforma de interacción con clientes: usted sube tokens de push de los dispositivos, identificadores de usuario, teléfonos y emails, atributos de perfil y eventos, además del cuerpo del mensaje, y Braze construye segmentos y entrega push, mensajes in-app, email y SMS. Todo ello se trata en las instancias de Braze en el extranjero — enumera centros de datos en EE. UU., la UE y Australia, entre otros, sin ninguno en China continental. Cinco factores deciden entonces el riesgo: una transferencia transfronteriza de la información personal y el contenido de sus usuarios en China; la puerta del canal de entrega en Android, puesto que el FCM de Google no está disponible en China continental; el consentimiento para marketing; la elaboración de perfiles del artículo 24, puesto que Braze segmenta según el comportamiento; y la residencia de datos para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes.
Braze en China de un vistazo
| Qué lo decide | En los propios términos de Braze — y la ley china |
|---|---|
| Lo que usted le envía | Tokens de push de los dispositivos, identificadores de usuario, teléfonos y emails, atributos de perfil, eventos de comportamiento y el cuerpo del mensaje — una actualización de pedido, un código de un solo uso (OTP), una línea de chat en directo, una promoción. Los tokens y los identificadores son información personal, y el contenido con frecuencia también. Braze conserva un perfil de usuario persistente y un historial de eventos para construir los segmentos a los que se dirige. |
| Dónde se trata | En las instancias de Braze en el extranjero. Su página de centros de datos enumera clústeres en Australia, la Unión Europea, Indonesia, Japón, Corea del Sur y Estados Unidos — ninguno en China continental. Subir los datos y el contenido de un usuario en China a un servicio en el extranjero para su entrega es una transferencia transfronteriza conforme a la PIPL (artículos 38 a 40, 数据出境): notificación, un consentimiento separado y un mecanismo de transferencia. |
| Cómo se entrega el push en Android | El FCM de Google depende de los servicios de Google Play, que no están disponibles en China continental, así que el push no puede viajar por FCM hasta la mayoría de los dispositivos Android chinos. La propia guía de Braze encamina los dispositivos Huawei a través de Huawei Mobile Services (HMS) “instead of Google's Firebase Cloud Messaging” (en lugar del Firebase Cloud Messaging de Google), y documenta los pasos de entrega para Xiaomi, OPPO y Vivo — cada uno, un canal de fabricante con licencia dentro del país, con una aplicación dada de alta. El APNs de Apple llega a los dispositivos iOS chinos, pero el token y el contenido siguen cruzando la frontera. |
| Consentimiento, perfiles y residencia | El push de marketing y promocional necesita una base legal y consentimiento, y debe respetar la baja voluntaria (artículos 13 y 23 de la PIPL). Decidir quién recibe qué mensaje a partir de un perfil de comportamiento es una decisión automatizada (artículo 24 de la PIPL), que conlleva el derecho a rechazar una decisión basada únicamente en perfiles. Cuando el operador de la aplicación es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal de China debe almacenarse dentro del país (artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). |
| La vía legal | La accesibilidad nunca fue lo que estaba en juego. Encamine el push de Android en China por los canales de fabricantes con licencia dentro del país, mantenga los datos de los destinatarios y la entrega en una ruta dentro del país, minimice y seudonimice lo que aún salga, obtenga el consentimiento de los artículos 13/23 para el marketing, respete la baja voluntaria y cualquier opción del artículo 24 — y entregue dentro del país la aplicación orientada a China con registro ICP. 21YunBox cartografía esa vía y entrega la aplicación, por delante del stack que ya utiliza. |
Lo que realmente envía — identificadores de destinatarios, perfiles y contenido
Braze es una plataforma de interacción, así que lo que usted le entrega son sus usuarios. Para enviar a una persona en China, usted sube el token de push de su dispositivo (y, para los canales de SMS o email, su número de teléfono o su email), un identificador de usuario y atributos de perfil — ciudad, idioma, etapa del ciclo de vida, historial de compras —, junto con los eventos de comportamiento que activan una campaña. Un token de dispositivo vinculado a una cuenta real es información personal, como lo son los identificadores y atributos que lo rodean; el cuerpo del mensaje suele contener más, desde un nombre hasta una referencia de pedido o un código de un solo uso. Nada de ello se limita a pasar de largo. Braze construye y conserva un perfil de usuario persistente y un historial de eventos para poder segmentar a su público y decidir quién recibe qué mensaje, y registra envíos, aperturas, clics y conversiones. Ese almacén de perfiles y eventos reside en las instancias de Braze en el extranjero — el clúster de EE. UU., la UE o Australia en el que esté aprovisionada su cuenta —, lo que significa que los identificadores, los atributos y el historial de interacción de sus usuarios en China se tratan y conservan fuera del continente mientras exista el perfil.
Es una transferencia transfronteriza según la PIPL — y la entrega en Android tiene su propia puerta
Empiece por los datos. Un token de dispositivo, un número de teléfono o un email, un identificador de usuario y los atributos asociados son información personal, como lo es la mayor parte de lo que transporta un mensaje. Recogidos de un usuario en el continente y entregados a un servicio operado en el extranjero para su entrega, constituyen una transferencia transfronteriza de información personal conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, el operador de la aplicación, no solo Braze: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de la aceptación del servicio por parte del usuario y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Como Braze segmenta — decide quién recibe qué push a partir de un perfil de comportamiento —, también se aplican las normas sobre decisiones automatizadas del artículo 24, con el derecho de la persona a rechazar una decisión tomada únicamente mediante elaboración de perfiles. Y cuando los mensajes son de marketing y no transaccionales, los artículos 13 y 23 exigen una base legal y consentimiento, así como la posibilidad de darse de baja.
Después, la segunda puerta, que es específica del push. Llegar a un dispositivo Android chino no es una simple llamada a una API en el extranjero. El Firebase Cloud Messaging de Google depende de los servicios de Google Play, que no están disponibles en China continental, por lo que FCM no puede entregar de forma fiable a la mayoría de los teléfonos Android chinos — una configuración de push extranjera que solo habla FCM no llega a esos usuarios, y falla sin avisar. La ruta legal y fiable pasa por el servicio de push propio de cada fabricante de dispositivos: la propia documentación de Braze encamina los dispositivos Huawei a través de Huawei Mobile Services (HMS) “instead of Google’s Firebase Cloud Messaging” (en lugar del Firebase Cloud Messaging de Google), y ofrece pautas de entrega para los terminales Xiaomi, OPPO y Vivo. Cada uno de ellos es un canal de fabricante con licencia dentro del país que exige dar de alta una aplicación y obtener credenciales con ese fabricante — el equivalente en push del régimen chino de firma y plantilla de los SMS. El APNs de Apple sí llega a los dispositivos iOS chinos, porque Apple opera localmente, pero el token y el contenido siguen transitando hacia la instancia de Braze en el extranjero, de modo que el deber de transferencia transfronteriza no desaparece en iOS.
La residencia puede sumarse al consentimiento. Cuando el operador de la aplicación emisora es un operador de infraestructuras de información críticas o trata información personal por encima del umbral fijado por el Estado, la información personal recogida y generada en el continente debe almacenarse en el continente — el deber de localización de datos que la Ley de Ciberseguridad establece en su artículo 39 (antes artículo 37, renumerado por la reforma de 2025 en vigor desde el 1 de enero de 2026, sin cambios de fondo). Nada de esto depende de la rapidez con que llega una notificación; depende de si los identificadores, el perfil y el contenido de sus usuarios en China tenían una base legal para salir del país, de si para empezar debían quedarse en él y de si la entrega en Android pasa por un canal con licencia dentro del país.
Alcanzar el SDK no es la cuestión — la entrega legal dentro del país, sí
Como FCM no puede llevar el push a la mayoría de los dispositivos Android chinos y un almacén de perfiles en el extranjero es por defecto una transferencia transfronteriza, la pregunta productiva no es cómo hacer que el endpoint de Braze responda desde Shenzhen — es cómo llegar legalmente a sus usuarios en China. Eso tiene una forma concreta. Encamine el push de Android en China por los canales de fabricantes con licencia dentro del país (Huawei/HMS, Xiaomi, OPPO, Vivo), con una aplicación dada de alta en cada uno; mantenga los datos de los destinatarios y la entrega a los usuarios en China en una ruta dentro del país, en lugar de en un perfil persistente en el extranjero; y minimice y seudonimice todo lo que aún tenga que salir. Obtenga el consentimiento de los artículos 13/23 para cualquier push de marketing, respete la baja voluntaria y ofrezca la opción del artículo 24 de no ser objeto de segmentación basada únicamente en perfiles. Es lo contrario de una vía que, de todos modos, envía los datos al extranjero: localizar significa que los datos de contacto y el contenido de sus usuarios en China dejan de salir sin una base legal, y que la entrega en China pasa a una ruta con licencia dentro del país.
Qué esquema encaja con su entidad, sus volúmenes, su modelo de consentimiento y su mapa de datos es una valoración que debe confirmar con una asesoría legal cualificada a la luz de lo que realmente pone en producción — trate esta página como un mapa de riesgo, no como un veredicto, y concrete los detalles con su asesoría legal.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de llegar a sus usuarios en China con push e interacción multicanal, y no pasa por un endpoint en el extranjero al que se accede desde el continente. Pasa por una entrega con licencia dentro del país, una transferencia gobernada y una aplicación orientada a China que también cuenta con su propio registro y se sirve dentro del país — por delante del stack que ya utiliza, sin reconstruir. Sobre esa base, 21YunBox hace tres cosas.
Cartografiar. Inventariamos qué identificadores de destinatarios (tokens de dispositivo, identificadores de usuario, teléfonos y emails), atributos de perfil, eventos y contenido de mensajes fluyen hacia Braze; qué información personal contienen; dónde se tratan y conservan; cómo se está entregando realmente hoy su push de Android en China (FCM que falla sin avisar frente a canales de fabricantes); si se está construyendo un almacén persistente de perfiles y eventos en el extranjero; su base de consentimiento para marketing; y cualquier elaboración de perfiles del artículo 24 — para que sepa exactamente qué debe confirmar su asesoría legal.
Localizar / gobernar. Le ayudamos a encaminar el push de Android en China por los canales de fabricantes con licencia dentro del país; a mantener en una ruta dentro del país la entrega a los usuarios en China y los datos de los destinatarios; a minimizar y seudonimizar lo que aún salga; a obtener el consentimiento de los artículos 13/23 para el marketing y respetar la baja voluntaria; y a mantener una base transfronteriza legal y una opción del artículo 24 para todo lo que quede. Localizar significa mantener la entrega y los datos de los destinatarios en una ruta con licencia dentro del país — nunca una vía que, de todos modos, envíe los datos al extranjero.
Entregar. La aplicación o el sitio que activa estas notificaciones es un servicio público de internet con un deber de registro ICP, y necesita una entrega conforme dentro del país para funcionar para los usuarios en China. Lo servimos dentro del país sobre infraestructura con registro ICP — el 21YunBox Optimizer — para que funcione de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. 21YunBox es una capa de cumplimiento y un socio de su proveedor de interacción, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China — localización de datos (artículo 39, antes artículo 37)
- Las Medidas de Evaluación de Seguridad para la Exportación de Datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Funciona Braze en China?
Técnicamente, el SDK y las API de Braze son accesibles desde China, y el APNs de Apple puede entregar a dispositivos iOS chinos — pero esa no es la cuestión de cumplimiento. Cuando envía a un usuario en China, usted entrega a Braze el token de su dispositivo, su perfil y el contenido del mensaje para que los entregue desde una instancia en el extranjero, lo que es una transferencia transfronteriza según la PIPL, y el push de Android debe encaminarse por canales de fabricantes con licencia dentro del país, porque el FCM de Google no está disponible en China continental.
¿Puede Braze entregar notificaciones push a teléfonos Android chinos?
No a través de FCM. Los servicios de Google Play no están disponibles en China continental, por lo que Braze documenta la entrega a través de los servicios de push propios de los fabricantes de dispositivos — su integración con Huawei/HMS, además de pautas de inicio automático y batería para dispositivos Xiaomi, OPPO y Vivo. Llegar de forma legal y fiable a los usuarios de Android en China significa encaminar el push por estos canales de fabricantes dentro del país, cada uno de los cuales exige dar de alta una aplicación y obtener credenciales con ese fabricante.
¿Dónde almacena Braze los datos de mis usuarios, y es eso un problema para China?
Braze enumera centros de datos en Australia, la UE, Indonesia, Japón, Corea del Sur y Estados Unidos — ninguno en China continental —, de modo que los perfiles, los eventos y el contenido de los mensajes de los usuarios en China se tratan y almacenan en el extranjero. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe permanecer en el continente conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37), y cualquier transferencia necesita un mecanismo de la PIPL. La vía legal es mantener la entrega y los datos de los destinatarios en una ruta con licencia dentro del país; 21YunBox la cartografía y entrega la aplicación dentro del país sobre infraestructura con registro ICP.


